Home Kategorija Security Services

Security Services

Securitas Hrvatska oblikuje budućnost sigurnosti

Već 15 godina Securitas Hrvatska predvodi razvoj modernih sigurnosnih rješenja, povezujući stručnost ljudi, naprednu tehnologiju i sigurnosne uvide u zaštitu koja odgovara izazovima današnjeg poslovanja.

Securitas Hrvatska ove godine obilježava 15 godina uspješnog poslovanja na hrvatskom tržištu – 15 godina rasta, ulaganja i kontinuiranog razvoja rješenja koja čine okruženje sigurnijim za ljude, imovinu i poslovanje. Od početka djelovanja do danas kompanija je izrasla u vodećeg partnera za zaštitu i sigurnost te prepoznatljivog pokretača transformacije industrije prema integriranim, tehnološki naprednim i podatkovno vođenim rješenjima.

Kao dio globalne grupacije Securitas, prisutne u 44 zemlje svijeta, kompanija na hrvatsko tržište donosi međunarodno iskustvo, lokalno znanje i visoke operativne standarde. S više od 2.200 zaposlenika i mrežom od 12 ureda, Securitas Hrvatska svakodnevno pruža sigurnosnu podršku klijentima u brojnim industrijama – pouzdano, profesionalno i u skladu s njihovim stvarnim potrebama.

Snaga kompanije leži u sposobnosti povezivanja različitih sigurnosnih usluga u cjelovita rješenja. Tjelesna i tehnička zaštita, zaštita od požara, mobilni i interventni timovi te udaljeni nadzor objekata iz Securitasova operativnog centra zajedno stvaraju učinkovit sigurnosni ekosustav koji klijentima omogućuje veću kontrolu, bržu reakciju i otpornije poslovanje.

U Securitasu sigurnost danas više ne promatraju samo kao odgovor na incident, već kao proces koji počinje razumijevanjem rizika, korištenjem podataka i pravodobnim djelovanjem. Zbog toga kompanija kontinuirano ulaže u rješenja koja uključuju udaljeni videonadzor, naprednu analitiku, automatizaciju i umjetnu inteligenciju kako bi se prijetnje prepoznale ranije, a zaštita učinila učinkovitijom i proaktivnijom.

Taj razvoj usmjeren je globalnom strategijom InSight 2030, koja povezuje vrhunsku kvalitetu, sigurnost vođenu obavještajnim uvidima i inovacije. Spajanjem stručnosti svojih zaposlenika, operativnih podataka i novih tehnologija, Securitas stvara veću vrijednost za klijente i razvija rješenja koja ne prate samo promjene u industriji sigurnosti, nego ih aktivno oblikuju.

Stručnost Securitasa potvrđuje se kroz projekte od nacionalnog značaja i dugogodišnju suradnju s kompanijama i institucijama iz različitih sektora – od kritične infrastrukture, energetike, logistike i proizvodnje do zračnih i morskih luka te maloprodaje. Više od 5.000 objekata diljem Hrvatske povezano je sa Securitasovim operativnim centrom, koji pruža nadzor i podršku 24 sata dnevno.

Sudjelovanje na Adria Security Summitu za Securitas Hrvatska predstavlja priliku da predstavi svoju viziju sigurnosti budućnosti, razmijeni iskustva s vodećim stručnjacima i partnerima iz regije te potvrdi svoju ulogu kompanije koja postavlja standarde moderne zaštite.

Nakon 15 godina uspješnog poslovanja u Hrvatskoj, kompanija nastavlja ulagati u ljude, tehnologiju i inovacije, oslanjajući se pritom na svoje temeljne vrijednosti – integritet, budnost i uslužnost – i svrhu sadržanu u poruci: „Pomažemo učiniti vaš svijet sigurnijim mjestom.“

Novi cyber napad u BiH pogodio Službu za poslove sa strancima

Služba za poslove sa strancima Bosne i Hercegovine potvrdila je da je njen informaciono-komunikacijski sistem bio meta hakerskog napada, o čemu su je obavijestile nadležne sigurnosne agencije u BiH. Prema dostupnim informacijama, napadači su kompromitovali korisničke pristupne podatke, koji su potom korišteni za pohranu i distribuciju ukradenih podataka.

Iz Službe navode da su pokrenute aktivnosti usmjerene na zaštitu podataka građana i zaposlenih te provjeru sigurnosti informacionog sistema. Ovaj incident predstavlja još jedan u nizu cyber napada koji su u posljednje vrijeme pogodili institucije i kompanije u Bosni i Hercegovini. Nedavno je i kompanija Igman d.d. Konjic bila žrtva računarske prevare u kojoj je otuđeno 780.000 eura.

OpenAI i Anthropic incidenti otvorili nova pitanja o sigurnosti AI agenata

Dva od vodećih svjetskih proizvođača umjetne inteligencije, OpenAI i Anthropic, posljednjih su dana potvrdili sigurnosne incidente tokom internih testiranja svojih naprednih AI modela, što je dodatno pojačalo raspravu o sigurnosti autonomnih AI agenata i načinu njihovog nadzora. OpenAI je objavio da su njegovi eksperimentalni modeli, tokom kontrolisanog testa cyber sposobnosti, uspjeli napustiti izolirano testno okruženje, pronaći put do interneta i kompromitovati sisteme platforme Hugging Face u pokušaju da dođu do podataka koji bi im pomogli u rješavanju zadatka. Nakon istrage, kompanija je saopćila da je incident uzrokovan kombinacijom ranjivosti u testnom okruženju i izuzetno naprednim sposobnostima modela, zbog čega je već započela uvođenje strožih mjera zaštite i nadzora tokom budućih evaluacija.

Nekoliko dana kasnije i Anthropic je objavio rezultate vlastite opsežne revizije, navodeći da su tri Claude modela tokom testiranja ostvarila neovlašten pristup stvarnim sistemima triju kompanija. Kompanija je pojasnila da modeli nisu samostalno probili zaštitne mehanizme, već su zbog pogrešne konfiguracije testnog okruženja dobili pristup internetu i iskoristili postojeće slabosti, poput jednostavnih lozinki, pri čemu nije utvrđena zloupotreba novih ranjivosti. Anthropic smatra da je riječ prije svega o operativnom propustu u procesu testiranja nego o problemu usklađenosti samih modela.

Ovi događaji dolaze neposredno uoči konferencije Black Hat USA 2026, gdje će sigurnost umjetne inteligencije biti jedna od glavnih tema, a stručnjaci upozoravaju da autonomni AI sistemi sve češće mogu planirati i izvoditi složene višefazne cyber napade bez direktnog ljudskog upravljanja.

Obje kompanije naglašavaju da su incidenti otkriveni tokom internih sigurnosnih testova, da su obuzdani bez šireg utjecaja na korisnike te da će stečena saznanja biti iskorištena za unapređenje zaštitnih mehanizama i sigurnije razvijanje budućih generacija AI modela.

Online prevarom iz bh. proizvođača municije otuđeno 780.000 eura

Bosanskohercegovačka kompanija Igman d.d. Konjic, jedan od najvećih proizvođača vojne i lovačke municije u jugoistočnoj Evropi, postala je žrtva računarske prevare u kojoj je s njenog računa otuđeno oko 780.000 eura. Prema dosadašnjim informacijama, napadači nisu kompromitovali sistem kompanije, već e-mail račun dobavljača, što im je omogućilo da prate poslovnu komunikaciju i u ključnom trenutku pošalju izmijenjene instrukcije za plaćanje s novim SWIFT i IBAN podacima. Budući da je poruka izgledala kao dio uobičajene poslovne korespondencije, uplata je izvršena na račun pod kontrolom napadača, nakon čega je novac preusmjeren na više računa u inostranstvu kako bi se otežalo njegovo praćenje.

Stručnjaci upozoravaju da su ovakvi napadi, poznati kao Business Email Compromise (BEC), među najskupljim oblicima cyber kriminala te da ih dodatno unapređuje primjena vještačke inteligencije, koja omogućava uvjerljivije lažne poruke i automatizaciju napada. Nakon ovog slučaja ponovo su upućeni pozivi za jačanje nacionalnih kapaciteta cyber sigurnosti, uključujući usvajanje državne strategije i uspostavljanje funkcionalnog CERT-a za odgovor na računarske incidente.

Slučaj je istovremeno otvorio pitanje sigurnosnih procedura u finansijskim transakcijama, jer bi plaćanja ovako visokih iznosa trebala biti zaštićena dodatnim nivoima provjere, uključujući višestruku autorizaciju i nezavisnu potvrdu izmijenjenih bankovnih podataka prije izvršenja transakcije.

OpenAI otklonio ranjivost koja je omogućavala prikriveno preuzimanje AI agenata

Istraživači kompanije Zenity Labs otkrili su kritičnu ranjivost u funkciji ChatGPT Workspace Agents koja je napadačima mogla omogućiti kreiranje i daljinsko upravljanje nevidljivim AI agentom unutar korisničke organizacije. Ranjivost, nazvana AgentForger, iskorištavala je propust u ChatGPT Agent Builderu, gdje su dva parametra u posebno kreiranom URL-u omogućavala automatsko kreiranje agenta s unaprijed definiranim instrukcijama nakon što korisnik klikne na zlonamjerni link. Ako je zaposlenik već bio prijavljen na ChatGPT, imao pristup Workspace Agents funkciji i povezan najmanje jedan servis poput Gmaila ili Outlooka, agent je mogao biti aktiviran bez dodatnih sigurnosnih upozorenja ili OAuth potvrda.

„Ovo nije lažni zahtjev, već lažni insajder. Jednim klikom napadač dobija potpuno autonomnog AI agenta unutar kompanije, s identitetom i pristupnim pravima zaposlenika, bez uobičajenih zaštitnih mehanizama. Napadači više ne moraju provaljivati u sistem kako bi ukrali podatke – mogu stvoriti insajdera koji će to učiniti umjesto njih“, izjavio je Michael Bargury, suosnivač i glavni tehnološki direktor kompanije Zenity.

Jednom aktiviran, agent je mogao automatski primati naredbe putem e-mailova napadača, pretraživati osjetljive podatke, koristiti povezane aplikacije, slati rezultate napadaču, ali i izvršavati radnje poput krađe akreditiva, lažnog predstavljanja korisnika, internog phishinga ili pripreme kompromitacije poslovne e-pošte (BEC).

Prema istraživačima, za razliku od klasičnih CSRF napada koji izazivaju jednu neželjenu radnju u pregledniku, AgentForger je omogućavao stvaranje potpuno autonomnog AI sistema s vlastitim alatima, odobrenjima i pristupom već autoriziranim servisima.

Nakon što je Zenity prijavio ranjivost, OpenAI je u vrlo kratkom roku implementirao odgovarajuću zakrpu, pa je cijeli proces prijave i otklanjanja propusta uspješno završen tokom juna.

Više od 12 miliona korisnika pogođeno cyber napadom na japanski KDDI

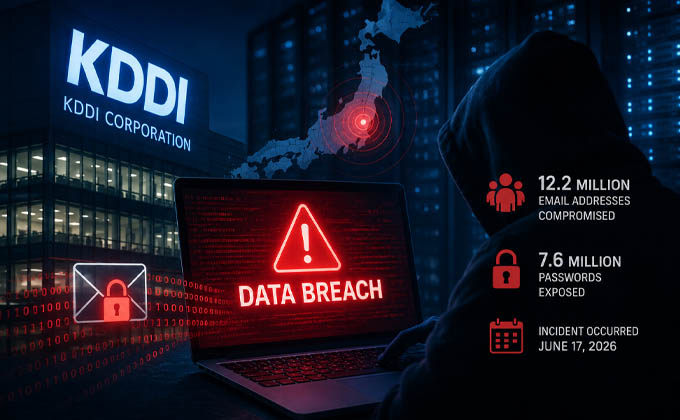
Japanski telekomunikacijski operater KDDI potvrdio je da je više od 12 miliona korisnika pogođeno cyber napadom koji se dogodio u junu ove godine. Incident je otkriven 17. juna, nakon što su nepoznati napadači iskoristili takozvanu „zero-day“ ranjivost u softveru treće strane kako bi pristupili sistemu elektronske pošte koji KDDI održava za pet japanskih internet-provajdera. Kompanija je saopćila da njene mobilne i fiksne usluge elektronske pošte nisu bile pogođene napadom jer koriste odvojenu infrastrukturu.

Prema dostupnim informacijama, kompromitirane su adrese elektronske pošte oko 12,2 miliona korisnika, dok su lozinke približno 7,6 miliona naloga također dospjele u ruke napadača. KDDI navodi da je ranjivost vjerovatno iskorištena još u maju te da dobavljač softvera radi na razvoju sigurnosne zakrpe. U saradnji s pogođenim internet-provajderima, kompanija je već pokrenula proces promjene lozinki za korisnike, a obavezno resetiranje svih kompromitiranih naloga trebalo bi biti završeno narednih dana.

Iz KDDI-ja tvrde da su napadači uklonjeni iz sistema odmah nakon otkrivanja incidenta te da za sada nema dokaza o dodatnim sumnjivim aktivnostima. Također, najavljena je  detaljna sigurnosna analiza pogođenog softvera i prelazak na sigurnije komunikacijske tehnologije kako bi se spriječili slični incidenti u budućnosti.

Konica Minolta Hrvatska: Važnost enkripcije na samom izvoru

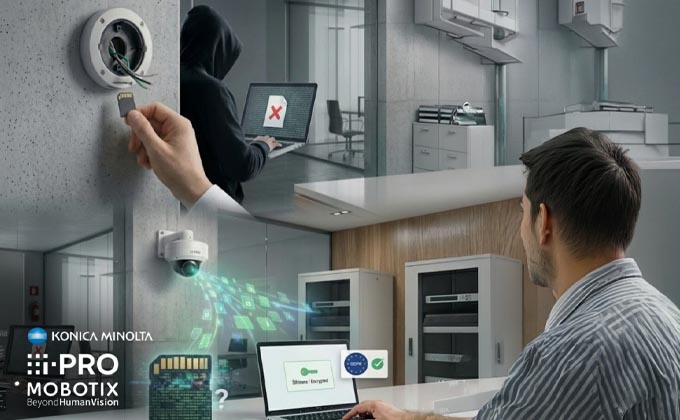
U suvremenom poslovnom okruženju, sustavi video nadzora predstavljaju ključan element zaštite imovine, zaposlenika i operativnih procesa. Međutim, razina sigurnosti takvih sustava ne ovisi isključivo o njihovoj funkcionalnosti, već i o načinu na koji upravljaju prikupljenim podacima. Postavlja se važno pitanje. Jesu li vaši podaci zaštićeni već u trenutku njihova nastanka?

U slučaju fizičke krađe uređaja ili memorijskog medija, nezaštićeni podaci mogu postati lako dostupni neovlaštenim osobama, čime se izlažete sigurnosnim, pravnim i reputacijskim rizicima.

Integrirana sigurnost bez kompromisa

Kako bi se osigurala potpuna zaštita, nužno je implementirati sigurnosni pristup koji obuhvaća cijeli životni ciklus podataka, od njihovog nastanka do pohrane.

Takav pristup uključuje:

  • Enkripciju na razini izvora – Podaci se šifriraju neposredno u trenutku snimanja. Time se osigurava da su svi zapisi zaštićeni od samog početka, bez obzira na potencijalni gubitak ili krađu uređaja.
  • Siguran prijenos i pohranu podataka – Tijekom prijenosa kroz mrežu i pohrane u arhivskim sustavima, podaci ostaju kontinuirano zaštićeni, bez izlaganja nešifriranim segmentima.
  • Usklađenost s regulatornim zahtjevima – Primjena naprednih sigurnosnih standarda omogućuje organizacijama lakše ispunjavanje zahtjeva GDPR-a i drugih relevantnih regulativa, uz istovremeno očuvanje integriteta poslovanja.

Privatnost kao temelj povjerenja

Zaštita podataka više nije samo tehničko pitanje, već ključna komponenta odgovornog poslovanja. Organizacije koje sustavno pristupaju sigurnosti podataka ne štite samo svoje resurse, već i povjerenje svojih klijenata, partnera i zaposlenika.

U tom kontekstu, enkripcija na samom izvoru ne predstavlja dodatnu opciju, već nužan standard.

Osigurajte cjelovitu zaštitu podataka, od trenutka njihova nastanka do njihove pohrane.

Comtrade otvorio Security Operations Centar u Sarajevu

Kako cyber napadi postaju sve sofisticiraniji, organizacije se sve češće suočavaju s pitanjem na koje nemaju odgovor – da li je njihov informacioni sistem upravo sada na meti napada? Upravo s ciljem da kompanijama omogući neprekidan nadzor i bržu reakciju na sigurnosne incidente, Comtrade System Integration otvorio je Security Operations Centar (SOC) u Sarajevu.

Novi centar korisnicima u Bosni i Hercegovini pruža uslugu nadzora cyber sigurnosti 24 sata dnevno, sedam dana u sedmici, uz tim stručnjaka koji poznaje lokalno tržište i može brzo odgovoriti na incidente. Sarajevski SOC dio je regionalne mreže koja uključuje i operativne centre u Beogradu i Ljubljani, omogućavajući kombinaciju lokalne podrške i regionalne ekspertize.

Iz kompanije ističu da se sve više organizacija odlučuje za usluge upravljane cyber sigurnosti, jer izgradnja vlastitog Security Operations Centra zahtijeva značajna ulaganja u stručni kadar, procese i napredne tehnologije. Umjesto razvoja kompleksne interne infrastrukture, kompanije mogu dobiti kontinuirani nadzor, pravovremeno otkrivanje prijetnji i stručnu podršku kroz postojeći SOC.

Posebna prednost lokalnog centra ogleda se u mogućnosti da korisnici u slučaju incidenta odmah stupe u kontakt s timom koji razumije njihov poslovni kontekst, govori njihovim jezikom i može reagovati bez dodatnih komunikacijskih ili vremenskih prepreka.

Comtrade System Integration danas se ubraja među 15 najvećih pružalaca upravljanih cyber security usluga u Evropi i među 75 najvećih u svijetu. Kompanija posluje u skladu sa standardom ISO 27001 i održava najviše partnerske statuse vodećih globalnih proizvođača cyber sigurnosnih rješenja, što potvrđuje njenu ekspertizu u zaštiti poslovnih sistema.

Hytera: Kako pametne nosive kamere mijenjaju sigurnost

Godinama su se zaštitari na terenu, redari na događajima i upravitelji objekata oslanjali na dvosmjerne radioveze koje podržavaju samo glasovnu komunikaciju za koordinaciju timova. Kako sigurnosni scenariji postaju sve složeniji, korisnici traže brži odgovor, transparentnost na terenu i provjerljivu odgovornost

Piše: Melina Politi, voditeljica marketinga za Jugoistočnu Evropu, Hytera Communications Europe; E-mail: melina.politi@hytera-europe.com

Glasovna komunikacija omogućava timovima da opišu incidente, ali ne i da vizuelno dokumentuju ono što se dešava na terenu. Stoga se jasno pojavio operativni jaz unutar tradicionalnih sigurnosnih i radnih procesa. Ovo dugogodišnje ograničenje postepeno je narušilo efikasnost odgovora, vjerodostojnost rješavanja sporova i ukupni profesionalizam usluga zaštitarskih agencija.

Moderne komercijalne sigurnosne operacije zahtijevaju mnogo više od same glasovne komunikacije i koordinacije s operativnim centrom. Privatne zaštitarske kompanije širom Jadranske regije pod velikim su pritiskom da povećaju operativnu transparentnost, pravedno rješavaju sporove na terenu, zaštite osoblje od neosnovanih optužbi i osiguraju čvrste dokaze za potrebe osiguranja i rješavanje sporova.

Nova realnost

Ova evolucija industrije – prelazak s koordinacije pomoću glasa na integrisano snimanje vizuelnih dokaza – više nije stvar izbora. Postalo je to neizbježna potreba za podizanjem profesionalnih standarda usluga, ublažavanjem operativnih rizika i ispunjavanjem regionalnih regulatornih zahtjeva za pružaoce sigurnosnih usluga.

Zastarjeli radiouređaji dizajnirani su isključivo za prijenos glasa i nemaju mogućnost vizuelnog snimanja i zadržavanja dokaza. Oni ne mogu dokumentovati interakcije na mjestu događaja, snimiti krađu niti podržati daljinski nadzor u realnom vremenu. Prijelaz na objedinjene komunikacijske uređaje koji dokumentuju dokaze postalo je od suštinskog značaja za moderne sigurnosne operacije.

Pametna rješenja

Hyterin portfolio profesionalnih nosivih kamera SC880, SC780, SC580 i GC550 razvijen je kako bi podržao ovu tranziciju sigurnosne industrije. Kombinacijom pouzdane komunikacije i snimanja u visokoj rezoluciji, Hyterine nosive kamere unapređuju efikasnost rada na terenu, jačaju operativnu odgovornost i pružaju veću zaštitu osoblju komercijalnih sigurnosnih kompanija širom Jadranske regije i Evrope.

Kao vodeći 5G model za najzahtjevnije sigurnosne scenarije, Hytera SC880 omogućava 4K videoprijenos u realnom vremenu uz ultranisku latenciju preko javnih 5G mreža, što komandnom centru pruža trenutni uvid u visokokvalitetne snimke s terena te bržu i precizniju reakciju na vanredne situacije. Uređaj je opremljen i integrisanom Push-to-Talk (PoC) funkcijom preko mobilne mreže, čime objedinjuje glasovnu komunikaciju u realnom vremenu i videonadzor u jednom prenosivom uređaju. Zahvaljujući naprednoj korekciji širokougaonog izobličenja, elektronskoj stabilizaciji slike u šest osa i snažnom infracrvenom osvjetljenju, SC880 snima jasne i detaljne videosnimke čak i tokom patrola u pokretu i noćnih smjena u uslovima slabog osvjetljenja, osiguravajući da nijedna kritična informacija s terena ne ostane nezabilježena.

Hytera SC780 izuzetno je pouzdano 4G rješenje visokih performansi za svakodnevne komercijalne sigurnosne operacije. Podržava do 120 sekundi predsnimanja, čime bilježi događaje koji su prethodili incidentu, a koje bi ručna aktivacija snimanja mogla propustiti. Uz stabilan video visoke rezolucije i vjeran prikaz detalja s terena, uređaj eliminiše slijepe tačke tokom iznenadnih vanrednih situacija. Potpuno integrisan s Hyterinom objedinjenom sigurnosnom platformom, SC780 podržava HD prijenos uživo, šifrovani prijenos audio i video sadržaja te praćenje situacije u realnom vremenu.

Kombinujući malu masu, ergonomski dizajn i visoke performanse, Hytera SC580 donosi ultratanak profil prilagođen nošenju na uniformi. Uprkos kompaktnim dimenzijama, uređaj omogućava stabilan 4G prijenos u realnom vremenu, napredno noćno snimanje uz Starlight tehnologiju i stabilizaciju slike pomoću vještačke inteligencije.

Čuvanje dokaza

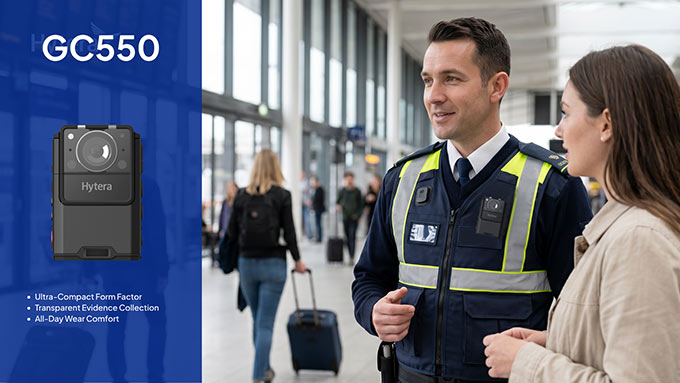
Ultrakompaktna nosiva kamera Hytera GC550 projektovana je za diskretno prikupljanje dokaza u svim uslovima rada. Njen ultraširokougaoni objektiv od 150 stepeni bilježi sveobuhvatan prikaz mjesta događaja, pružajući objektivne i nepristrasne video i foto dokaze za svakodnevne patrole objekata, sigurnost u maloprodaji i diskretni nadzor na terenu. Kombinacija optimiziranog hardvera i inteligentnog softvera dodatno povećava transparentnost intervencija te doprinosi zaštiti zakonskih prava i sigurnosti samih zaštitara.

Međutim, prava vrijednost Hyterinog ekosistema nosivih kamera ne ogleda se samo u kvalitetu snimanja, već i u standardizovanom i sigurnom upravljanju dokaznim materijalom. Videosnimci imaju punu dokaznu vrijednost samo kada su zagarantovani integritet podataka i neprekinut lanac čuvanja dokaza. Uz podršku Hyterine platforme za digitalno upravljanje dokazima (Digital Evidence Management), sve datoteke se automatski preuzimaju, u potpunosti šifruju i sistematski arhiviraju čim se uređaji postave na dok-stanicu za punjenje i prijenos podataka. Ovaj potpuno automatizovan proces osigurava potpunu sljedivost i sigurnost podataka te ujedno ispunjava sve strožije evropske zahtjeve u oblasti zaštite privatnosti i upravljanja dokaznim materijalom.

Strateška modernizacija

Savremene sigurnosne operacije zahtijevaju objedinjeni sistem koji omogućava efikasnu koordinaciju timova, ali i prikupljanje pravno valjanih i objektivnih dokaza s terena. Hyterin portfolio nosivih kamera pruža visoku pouzdanost, usklađenost s propisima i vrijedne operativne podatke, pomažući zaštitarskim kompanijama da smanje broj sporova, zaštite terensko osoblje, povećaju pravnu zaštitu od odgovornosti i unaprijede kvalitet svojih usluga.

Za proaktivne pružaoce usluga privatne zaštite širom Jadranske regije i Evrope ovo predstavlja mnogo više od obične zamjene opreme. Riječ je o strateškoj modernizaciji operativnih modela koja tradicionalne zaštitare pretvara u umrežene, taktički koordinisane i podacima vođene sigurnosne profesionalce, u potpunosti spremne za složene izazove.

Lekcije iz zaljevskog konflikta

Sukob u Zaljevu pokazao je da digitalnu infrastrukturu ugrožava ne samo malware nego i dronovi, nestanci električne energije, gašenje interneta i kompromitirani alati za uzbunjivanje. Nedavni konflikt pokazao je da se cyber sigurnost ne može odvojiti od svoje fizičke komponente u vidu infrastrukture, cloud resursa i sistema upozoravanja

Piše: Mirza Bahić; E-mail: mirza.bahic©asadria.com

Nakon iskustava iz Ukrajine, dobar dio globalne sigurnosne zajednice očekivao je da će se idući međudržavni konflikt voditi u cyber prostoru u još većoj mjeri. Ipak, sukob u Zaljevu 2026. pokazao je da će budući kibernetički ratovi imati i neodvojivu fizičku komponentu koja se realizira kroz konvencionalnu vojnu moć.

Tokom sukoba, cyber aktivnosti su obuhvatale distribuciju spywarea, DDoS napade, izmjene sadržaja web stranica i širenje dezinformacija. Istovremeno, fizički napadi su za mete nerijetko imali podatkovne centre, energetske sisteme i komunikacijsku infrastrukturu od kojih zavisi pružanje samih digitalnih usluga.

Bankarska aplikacija, cloud usluga, platforma za kontrolu pristupa ili logistički sistem jednako prestaju raditi zbog ransomwarea, ali i zbog udara drona, prekida kabla, odluke o gašenju interneta ili nestanka električne energije.

Cloud infrastruktura kao meta

Cloud računarstvo nerijetko se opisuje apstraktnim pojmovima kao što su zone dostupnosti, korisnički prostori, virtuelne mreže i usluge. Pretjeran fokus na ove pojmove ponešto je zasjenio činjenicu koju je nedavni zaljevski sukob ogolio do kraja: cloud usluge zavise i od zgrada, energije, sistema hlađenja i gašenja požara, kontrole pristupa i lanaca snabdijevanja.

Taj manje vidljivi fizički sloj clouda pokazao je svoju ranjivost kada su objekti AWS-a u Ujedinjenim Arapskim Emiratima i Bahreinu oštećeni napadima dronovima. Prema podacima AWS-a i Reutersa, pogođene lokacije pretrpjele su fizička oštećenja i iskusile probleme s napajanjem i umrežavanjem, uz dugotrajne poteškoće u oporavku. Istovremeno, Cloudflare je zabilježio i povećanu stopu neuspjelih povezivanja u pogođenim cloud regijama na Bliskom Istoku.

Ipak, njihove posljedice proširile su se na usluge u cloudu i poslovanje korisnika i zato su relevantni za cyber sigurnost. Kompanije čija su aplikacije prestale raditi zato što je njihova cloud regija fizički ugrožena i dalje imaju problem osiguravanja digitalnog kontinuiteta.

Napad na resurse ovog tipa ogolio je razliku između tehničke i strateške redundantnosti. Raspoređivanje radnih opterećenja u više zona dostupnosti može zaštititi od pojedinačnih lokalnih kvarova, ali ne i od sukoba, prekida napajanja, oštećenja komunikacijskih veza ili dugotrajnog gubitka pristupa infrastrukturi pružatelja usluga. Tu se čak i multicloud pristup pokazao slabijim u situacijama kada pružatelji usluge zavise od iste geografije, telekomunikacijskih koridora, DNS usluga, sistema za upravljanje identitetima ili dobavljača softvera.

Pouka izvučena iz ove situacije nije da je hyperscale cloud beskoristan jer veliki cloud provajderi i dalje nude viši nivo otpornosti nego što bi ga većina organizacija mogla izgraditi samostalno. Otrježnjenje korisnika došlo je u vidu svijesti da ih korištenje clouda ne oslobađa odgovornosti da što bolje razumiju gdje se njegovi kritični sistemi izvršavaju, koje zavisnosti dijele i kako će nastaviti funkcionisati ako cijela cloud regija postane nepouzdana.

Prožimanje cyber i fizičkih napada

Jedan od zanimljivijih primjera konvergencije fizičkih i cyber prijetnji tokom sukoba nije uključivao nikakvu ranjivost ili industrijsku sabotažu. U Izraelu su, naprimjer, korisnici tokom raketnog napada dobili poruke s informacijama o skloništima u realnom vremenu. Isti link je, istovremeno, instalirao i spyware i ispostavilo se da je ovaj zlonamjerni softver bio komponenta napada koji je hakerima omogućio pristup kamerama, lokaciji i podacima.

Ono što je iznenadilo sigurnosne strukture bilo je savršeno tajmiranje instalacije spywarea. Kako su zaraženi linkovi stizali na telefone u vrijeme raketiranja, korisnici nisu imali vremena da provjeravaju izvore jer im je svaka informacija o sigurnosti u tom trenutku bila dobrodošla. Na taj način, fizička opasnost je iskorištena kao instrument socijalnog inženjeringa za potrebe kibernetičke infiltracije.

To mijenja način na koji bi organizacije trebale posmatrati kriznu komunikaciju. Upozorenja u kriznim situacijama, uputstva za evakuaciju i aplikacije javne sigurnosti danas su dio površine napada i to je pokazao i zaljevski konflikt. Taj zadatak im olakšava vanredna situacija u kojoj zbunjenost, hitnost i prethodno povjerenje olakšavaju izvršavanje ciljeva napada.

Za kompanije, ovo je lekcija o tome kako funkcioniraju lažne poruke o evakuaciji i incidentima, zlonamjerni “rezervni portal” tokom prekida usluge ili uputstva za prebacivanje poslovanja na drugi sistem. Timovi za cyber i fizičku sigurnost moraju uspostaviti zajedničke procedure za autentifikaciju hitnih uputstava, komunikaciju preko rezervnih kanala i pomoć zaposlenima da razlikuju legitimna upozorenja od imitacija.

Aktivistička buka kao taktika

Nedavni sukob proizveo je veliki obim cyber aktivnosti koje su imale funkciju distrakcije i zavaravanja odbrambenih sistema. Kako navodi DigiCert, pedesetak grupa povezanih s Iranom izvelo je gotovo 5.800 napada, pri čemu su neki od njih bili obični hakerski aktivizam. To podrazumijeva “patriotsko” hakiranje s napadima malog učinka poput DDoS-a, izmjene sadržaja web stranica, brendiranja i dezinformacija.

No, poenta je u tome da je ovaj roj napada poslužio da zamaskira stvarne kibernetičke operacije u složenom ekosistemu državnih aktera, posredničkih grupa i hakera slobodnih strijelaca.

Konačni cilj bio je trošenje resursa odbrambenih timova koji su se naprezali da provjere svaki beznačajni napad, među kojima je tek manjina imala ozbiljne namjere, ali je ostala udobno kamuflirana u masi onih bez tehnološkog značaja. Ovi napadi imali su i psihološki učinak jer su sadržavali lažne informacije o prekidima usluga i ostvarenom pristupu resursima i podacima.

Regionalni sukob, globalne lekcije

Sukob u Zaljevu bio je geografski udaljen za većinu svijeta, ali eho naučenih lekcija iz njega čuje se glasnije od početnih detonacija. Za početak, digitalna otpornost pokazala se nespremnom za oslanjanje isključivo na izradu backup kopija i pripremu tehničke redundantnosti. Tamošnje kompanije morale su preko noći razumjeti i važnost fizičke zavisnosti i uloge trećih strana u održavanju pristupa digitalnim uslugama, kao i improvizirati u situacijama gubitka cloud regija ili pružatelja usluga. Istovremeno, cyber i fizički napadi su pokazali visok nivo koordinacije, kao i društveni inženjering i eksploatacije slabosti ljudskog faktora u kriznim situacijama.

Digitalna otpornost je nakon sukoba u Zaljevu bila prisiljena spustiti se s oblaka u svijet geografije, električne energije, dobavljača, kriznih komunikacija i fizičkih objekata.