Kako digitalna transformacija mijenja globalnu cyber sigurnost, sigurnosni operativni centri su postali ključne odbrambene instalacije i u Jadranskoj regiji. Oni rade važan posao izvan reflektora javnosti, kojoj, zbog prirode svog posla, i ne žele biti u fokusu. Ipak, priča o SOC-ovima zaslužuje nemalo poglavlje u hronici regionalne sigurnosti u kojoj ove centre čeka uloga kritično važne infrastrukture
Piše: Mirza Bahić E-mail: mirza.bahic@asadria.com
Sigurnosni operativni centar (SOC) je mozak, arsenal i graničarska kućica s kojom jedna država izlazi pred izazove savremene cyber sigurnosti. Njegova tehnološka čula rade posao detekcije, arsenal je zadužen za neutralizaciju prijetnji, dok graničari na idu dalje od državnih međa na mapi s ucrtanim prijetnjama. Ipak, svaki SOC je i dio globalne slagalice cyber sigurnosti, što najbolje znaju analitičari u Jadranskoj regiji koji su izloženi istim prijetnjama kao i njihove kolege bilo gdje u svijetu, ali uz različite nivoe zrelosti tržišta, tehnološke svijesti i percepcije prijetnji. Zato vam donosimo priču o radnom danu SOC centara od Slovenije do Sjeverne Makedonije i operacijama čiji se efekti osjete znatno duže od 24 sata i mnogo šire od prostora regije.
Dan duži od 24 sata
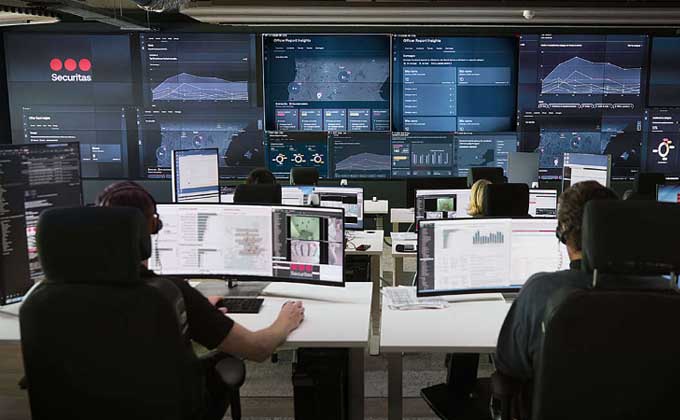
Za početak, zaboravimo predstavu o analitičarima koji netremice zure u ekrane na zidovima. Stvarnost rada u SOC centru znatno je složenija slika o svojevrsnom ekosistemu u kojem stručnost, tehnologija i operativa rade u 24-satnoj sinergiji. Za usklađen red u tehnološkoj košnici kakav je SOC brine se hijerarhija tzv. tiera, odnosno nivoa. Ona ima širu ulogu od puke organizacijske i predstavlja odgovor na kompleksnost savremenih kibernetičkih prijetnji. Dejan Grubić, voditelj timova Tier 2 i Tier 3 analitičara u hrvatskoj kompaniji Diverto, objašnjava kako organizacijska hijerarhija pomaže SOC-ovima da izađu na kraj s raznovrsnošću dnevnih incidenata s kojim se suočavaju.
“Zadatak Tier 1 analitičara je kontinuirano praćenje i podešavanje sigurnosnih senzora i uređaja kao i provedba istraživanja uzroka incidenata. Jednostavnije sigurnosne incidente ili ponavljajuće incidente rješavaju Tier 1 analitičari”, kaže Grubić. Ovaj temeljni nivo zadužen je za kontinuirani nadzor, podešavanje detekcijskih kapaciteta i rješavanje jednostavnijih incidenata prije njihove eskalacije. Na višim nivoima (Tier 2 i dalje) SOC timovi rade sintezu podataka iz više izvora kako bi razumjeli kompleksne obrasce kibernetičkih napada.
“Tier 2 analitičari rade duboku analizu sigurnosnih događaja i incidenata povezujući podatke iz različitih izvora, procjenjuju zahvaćenost kritičnog sustava ili kritičnog skupa podataka djelovanjem incidenta te daju preporuke o sanaciji posljedica”, nastavlja Grubić.
Na samom vrhu ove zamalo vojne organizacije su specijalisti iz Tier 3 timova, koji su zaduženi za naprednu forenziku i dubinsku tehničku analizu mreže, računara, servera i malicioznog softvera kao najvišeg nivoa IT infrastrukture. Ovo je dobar šlagvort za Grubićevu tezu da nas sva ova priča o tehnologiji nipošto ne smije zaslijepiti u percepciji važnosti ljudskog faktora: “Smatram da su najbitnija komponenta ljudi. Svaki SOC se sastoji od tri komponente: ljudi, alata i procesa”, navodi Grubić. Njegov fokus na osoblje kao ključni resurs dijele i kolege iz ostatka regije, uz minimalne razlike u vezi s mjestom osoblja u operativnoj kompoziciji koja čini svakodnevni rad u SOC-u.
Ipak, među njima postoji i važan konsenzus: posao u SOC-u nije za svakoga. Sanja Rakić, SOC menadžerica u kompaniji PULSEC iz Srbije, opisuje rad analitičara kao zahtjevnu i 24-satnu budnost u vođenju operacija. “Radni dan SOC analitičara traje 12 sati, u dnevnim i noćnim smenama, što znači da rade i kada ostatak sveta spava. Njihov posao je neprekidan nadzor bezbednosnih događaja i brza reakcija na potencijalne incidente, često i u trenucima kada drugi ni ne primećuju da se nešto dešava”, kaže ona.
Intenzitet ovih aktivnosti proizlazi iz činjenice da cyber sigurnost nije ništa manje važna i kada je većina uposlenika offline. Čak i tada, SOC analitičari moraju biti spremni da procijene da li minorni sigurnosni incident može prerasti u veću prijetnju, što opisuje i Ivan Stanković, prodajni menadžer za usluge i opremu u oblasti cyber sigurnosti u crnogorskoj kompaniji ČIKOM informatički inženjering: “Radni dan SOC analitičara strukturiran je oko kontinuiranog nadzora sigurnosnih događaja, analize potencijalnih prijetnji i odgovora na incidente. U ČIKOM-ovom SOC-u rad je organizovan u više smjena, tako da naš centar funkcioniše 24/7/365”, kaže on.
Obuka je važna
Operativni okvir u vidu predaje smjena, pregleda alarma, trijaže događaja i dokumentovanja incidenata standardizirani je pristup koji se manje-više primjenjuje u svim SOC-ovima širom regije. Ipak, unutar strogo definisane organizacijske strukture, analitičari moraju zadržati određeni nivo fleksibilnosti kako bi mogli odgovoriti na nove prijetnje i složene scenarije incidenata. Tu presudnu ulogu igra ljudski faktor kao ključni razlog zbog kojeg SOC centri sebi ne mogu priuštiti rigidnost u rješavanju problema koja bi ih pretvorila u sigurnosne automate. Drugim riječima, iako će se svaki SOC pobrinuti za rutinsku dosljednost u svom poslu, samo će ljudski faktor donijeti presudnu sposobnost prosuđivanja u neočekivanim situacijama kakvih nikada ne manjka. No, i ljudski faktor nije konstanta koja u svakoj situaciji garantuje sretne ishode, osim ako se njegov potencijal ne brusi redovno. Tu na scenu stupa i integracija različitih metoda obuke koja mora biti kontinuirana ili će polimorfni karakter prijetnji s vremenom nadići i ljudski potencijal.
Filip Simeonov, ekspert za cyber sigurnost te direktor i osnivač kompanije Cyber Protection and Privacy Services (CPP Services) u Sjevernoj Makedoniji, opisuje pristup ove kompanije jačanju ljudskih potencijala. “Naš crveni tim povremeno inicira vježbe u vidu simulacije napada punog obima, a sve s ciljem provjere spremnosti plavog tima da odgovori na prijetnje. Ove vježbe podstiču učenje u realnom vremenu, unapređuju vještine detekcije i odgovora te potiču kontinuirano dijeljenje znanja između crvenih i plavih timova.” Ovakva praksa pokazuje da SOC-ovi izlaze iz okvira reaktivnog praćenja i razvijaju proaktivne sposobnosti djelovanja. Pomak je to koji jasno odražava sve veću zrelost i sofisticiranost regionalne cyber odbrane.
Globalni trendovi s lokalnom aromom
Okruženje cyber prijetnji s kojim se suočava Jadranska regija proteklih je godina doživjelo temeljnu transformaciju. Novi napadi pokazuju sve veću sofisticiranost, a da, pritom, njihovi inicijatori ne izostavljaju ni stare provjerene tehnike. Razumijevanje ove evolucije bilo je ključno i za regionalne SOC-ove. Dobra ilustracija ovog trenda je krađa akreditiva putem phishinga koja, smatraju naši sagovornici, ostaje najuporniji vektor prijetnji. Pri tome, tehnika izvedbe ovog napada s vremenom postaje primjetno sofisticiranija. Ovo potvrđuje Simeonov iz makedonskog CPP Servicesa. “Najčešći su napadi povezani sa socijalnim inženjeringom, posebno phishingom i pokušajima logiranja brute-force metodom”, kaže on.
Slično je i u ostalim zemljama regije, gdje Rakić iz Srbije navodi da su u “proteklih dvanaest meseci najčešće detektovali phishing kampanje usmerene na krađu korisničkih kredencijala, što i dalje ostaje jedna od najrasprostranjenijih taktika”. Sofisticiranost prijetnji u regiji najbolje se uočava kroz specifične obrasce napada koje dokumentuju SOC timovi. Prema Stankoviću, najčešće detektovani tip napada posljednjih godina bio je iskorištavanje korisničkih naloga korištenjem tehnike Brute Force, odnosno grube sile. “Ovi napadi najčešće su se manifestovali kroz fazu Propagation unutar MITRE ATT&CK kill chain modela”, navodi on. Međutim, ono što razlikuje današnje prijetnje od ranijih kampanja nije samo njihova učestalost nego i sve bolja kamuflaža. Rakić opisuje zabrinjavajuću evoluciju tehnika koje koriste napadači koji ciljaju Jadransku regiju. “Sve češće se susrećemo sa napadima koji koriste tzv. living-off-the-land tehnike – kada napadači zloupotrebljavaju legitimne alate već prisutne u sistemu (poput PowerShella, rundll32 ili msiexec) kako bi ostali neprimećeni.”
Upotreba sistemskih alata u maliciozne svrhe
Zaokret u smjeru korištenja legitimnih sistemskih alata u maliciozne svrhe temeljni je izazov za tradicionalne sigurnosne strukture. Napadači se više ne oslanjaju samo na posebno prilagođeni malware koji sigurnosni alati relativno lako prepoznaju. Umjesto toga, oni eksploatišu same alate koje administratori svakodnevno koriste, čime detekcija postaje daleko složenija. Sve ovo je, navode u Telekomu Slovenije, dio međunarodnih trendova koji se prelivaju na regionalno cyber bojno polje. “Nedavno smo zabilježili rast napada u kojima napadači zloupotrebljavaju pouzdane razvojne alate za širenje malwarea. Ovaj trend posljedica je sve veće zavisnosti od open-source softvera i biblioteka trećih strana”, navode u Telekomu Slovenije i dodaju da je korumpiranje pouzdanih alata poseban izvor opasnosti. Razlog za to je jednostavan: kada pouzdani alati postanu vektori napada, cijeli sigurnosni model mora se prilagoditi i evoluirati.
Dvostruka ucjena
To je nužno i zbog sve češćeg objedinjavanja tradicionalnih napadačkih metoda sa najsavremenijim prijetnjama, što kreira posebno složen odbrambeni izazov. “Klasične prevare, poput phishing poruka koje se predstavljaju kao banke, poreske uprave ili dostavne službe, i dalje su vrlo rasprostranjene. Među novijim trendovima vrijedi izdvojiti zloupotrebu vještačke inteligencije, poznatu kao ‘AI jailbreak’, gdje napadači pokušavaju izvući osjetljive informacije iz AI alata koristeći posebno dizajnirane upite”, navode u Telekomu Slovenije. Osim toga, ransomware i dalje predstavlja jednu od najozbiljnijih prijetnji, posebno u poslovnim okruženjima. Jedan od trendova je i taktika tzv. dvostruke ucjene, koja pored prijetnje šifriranjem podataka uključuje i upozorenje o njihovom javnom objavljivanju ako se napadačima ne izađe u susret. Istovremeno, hakeri sve češće koriste nove mogućnosti koje nastaju u razvoju tehnoloških ekosistema. Rakić ovdje prepoznaje nekoliko zabrinjavajućih trendova. “Zapažen je i rast zloupotrebe zlonamernih browser ekstenzija, kao i lažnih instalacija popularnog softvera koje se koriste za prikupljanje podataka i dugoročnu infiltraciju u mrežu”, kaže ona.
Prelazak na napade preko pretraživača odražava realnost savremenih radnih okruženja u kojima upravo ovi alati služe kao primarni interfejs za poslovne aplikacije. Ubačene maliciozne ekstenzije mogu pratiti cjelokupnu mrežnu aktivnost, presretati korisničke podatke i održavati trajni pristup, a da pritom uopće ne aktiviraju alarme tradicionalnih sigurnosnih alata na krajnjim tačkama. Zabrinjavajuća je i strateška evolucija u načinu primjene ransomwarea s kojim se suočavaju regionalni SOC-ovi. Umjesto trenutnog izvršavanja, moderne napadačke grupe specijalizirane za ove napade sve češće primjenjuju pristup na bazi dugoročnog strpljenja. “Klasični ransomware napadi su u opadanju, ali se i dalje pojavljuju kao deo sofisticiranijih ransomware-as-a-service kampanja, koje se aktiviraju tek u kasnijim fazama kompromitacije, nakon što je napadač već duže vreme prisutan u sistemu”, objašnjava Rakić.
Preorijentacija na strategije dužeg boravka (dwell time) znači da organizacije mogu biti kompromitovane sedmicama ili mjesecima prije nego što uopće shvate da su napadnute. Posljedice su ozbiljne jer napadači koriste ovo vrijeme kako bi mapirali mrežu, eskalirali privilegije i identificirali najvrednije ciljeve prije nego što zadaju završni udarac. Fokus na napade bazirane na akreditivima uz neprimjetno kretanje kroz mrežu upozorava na činjenicu da napadači sada dobro razumiju koncept ranjivosti organizacija. Pokazatelj zrelosti je i svijest da je početni ulazak u sistem tek prvi korak, dok prava vrijednost leži u širenju prisustva unutar ciljane mreže. Osim toga, ovi obrasci sada se protežu i znatno šire od pojedinačnih napada i prelaze u koordinirane kampanje usmjerene na kritičnu infrastrukturu. Novak Čičković, specijalista za PR u kompaniji LANACO iz Bosne i Hercegovine, prepoznaje da su ovi obrasci sada dio opsežnijih strategija. “U proteklom periodu najčešće detektovani incidenti uključuju ransomware, phishing kampanje, malware distribuciju, DDoS napade, kao i sofisticirane napade socijalnog inženjeringa. Posebnu pažnju privlače i targetovani napadi na državne institucije i kritičnu infrastrukturu.”
Sistematsko preusmjeravanje vektora napada na državne institucije i kritične sisteme upućuje na koordinaciju i strateško planiranje koje izlazi izvan okvira klasičnog oportunističkog cyber kriminala. Posljedice po regionalnu stabilnost i ekonomsku sigurnost time postaju još značajnije, kao i uloga samih SOC-ova.
Nema malih i nevidljivih ciljeva
Jedna od najopasnijih prijetnji s kojom se suočavaju regionalne organizacije uopće nije tehničke prirode, već psihološke. To se odnosi na neutemeljeno uvjerenje da manje organizacije same po sebi nisu atraktivne mete. Ova pogrešna percepcija otvara značajne ranjivosti koje sofisticirani napadači aktivno iskorištavaju, smatraju naši sagovornici. No, stvarnost je takva da napadači često ciljaju manje organizacije upravo zato što očekuju da one posjeduju slabije odbrambene mehanizme. Takvi kompromitovani sistemi služe kao odskočna daska za napade na veće i privlačnije ciljeve. Razumijevanje ove dinamike ključno je za organizacije koje procjenjuju vlastiti nivo rizika i sigurnosne zahtjeve. Kada to izostane, rezultat je priča o zakašnjelim intervencijama koju su SOC operateri u regiji čuli više puta, ali i bili njeni direktni učesnici.
“Ono što nam se često događa kod takvih incidenata je da nas kontaktiraju klijenti jer su prepoznali našu ekspertizu i iskustvo, a koji nisu korisnici našeg SOC-a niti imaju SOC u svojoj okolini. U tim situacijama nam je otežano napraviti analizu incidenta i utvrditi detalje”, kaže Grubić. Na taj način, sigurnosni operativni centar mora odgovoriti na incident bez posjedovanja osnovnih znanja o okruženju u kojem se desio, što znatno komplikuje intervenciju i željene ishode. Time se gubi dragocjeno vrijeme i produžuje vrijeme rješavanja incidenta. Rješenje je u jačanju koordinacije između SOC tima, ugrožene organizacije i aktera iz informatičkog svijeta. “U takvim slučajevima vrlo je bitna komunikacija i suradnja s korisnikom kao i s njegovim dobavljačima IT usluga kako bismo čim prije utvrdili činjenice i oporavili sustav”, zaključuje Grubić.
Demokratizacija kibernetičkih napada
Kako je jasno da akteri prijetnji ne prave razliku na osnovu veličine organizacije, geografske lokacije ili percipirane strateške važnosti, svaka regionalna organizacija koja posjeduje pristup mreži i podatke na njoj suočava se s rizikom od etabliranih i novih formata cyber napada. Kako su se napadačke opcije sada “demokratizirale” i postale dostupne širem spektru aktera u odnosu na nekadašnje hakere eksperte, funkcija SOC centara došla je do izražaja s odbrambene strane. Širenje površine napada dovelo je i do pojave složenih multivektorskih operacija među kojim jednu opisuje Stanković iz Čikoma. Ona je uključivala višestruke pokušaje “internog napada ponovljenim prijavama pomoću akreditiva (internal credential stuffing), korelisanog sa drugim aktivnostima unutar mreže. Incident je imao ukupni rizik od 84,4, što ga je svrstalo u kritičnu kategoriju”. Ovaj incident zahtijevao je koordinaciju više timova, odnosno SOC-a, IT provajdera i timova za upravljanje identitetima, što jasno pokazuje da savremeni odgovori na incidente nadilaze okvire sigurnosnih timova i uključuje cijeli informatičko-organizacijski lanac.
Analiza nakon incidenta otkrila je zabrinjavajuću sigurnosnu prazninu. “Postincidentnom analizom definisano je da su napadi dolazili s nekoliko računara unutar domenskog okruženja, čijim nalozima je slučajno dodijeljena uloga lokalnog administratora”, kaže Stanković. Ovo otkriće pokazalo je kako i naizgled benigno neadekvatno upravljanje privilegijama može eskalirati u incident ozbiljnih razmjera. Inicijalno manja kompromitacija prerasla je u pravu krizu zbog prekomjernih korisničkih prava, što je ranjivost koju sofisticirani napadači aktivno traže i iskorištavaju i na području Jadranske regije. Isto važi i za napredne stalne prijetnje (Advanced Persistent Threat – APT) s kojim se uspješno suočio Simeonovljev tim iz CPP Servicesa zahvaljujući primjeni slojevite detekcije. “Jedan od najsloženijih incidenata uključivao je detekciju APT grupe koja je operisala unutar interne mreže klijenta i komunicirala s eksternim komandnim i kontrolnim (C2) serverom. Početnu detekciju izvršili su naši SOC analitičari na prvom nivou, koji su incident eskalirali na drugi nivo i obavijestili odgovorne osobe unutar pogođene organizacije.”
I ovaj slučaj je ilustracija važnosti održavanja hijerarhijske strukture unutar SOC-a jer su analitičari na prvom nivou uradili inicijalnu detekciju, ali je prepoznavanje značaja incidenta tražilo njegovo prosljeđivanje iskusnijem osoblju. Zajednički i koordinirani odgovor uključivao je “identifikaciju kompromitovane interne IP adrese, nakon čega smo izolovali resurs i predložili mjere ublažavanja kako bismo spriječili dalju štetu i isključili resurs iz mreže”, navodi Simeonov.
U konačnici, uprkos svim izazovima, svaki od ovih incidenata je i vrijedna prilike za učenje. Grubić tu ističe značaj analize nakon incidenta. “Nakon svakog sigurnosnog incidenta svojim klijentima dajemo izvještaj o incidentu, kao i preporuke kako da unaprijede svoju okolinu”, kaže on. Ovako osmišljena savjetodavna uloga nakon incidenta predstavlja važnu dodatnu vrijednost SOC usluga jer se ne radi samo o odgovoru na trenutne prijetnje nego i o pružanju pomoći organizacijama da ojačaju svoju cyber odbranu od budućih napada.
Stalna borba s lažnim uzbunama
Pored konkretnih napada, lažne uzbune jedan su od najsloženijih operativnih izazova s kojima se suočavaju regionalni SOC timovi. Lažni incidenti odgovorni su za ometanje autentične detekcije prijetnji kroz zamor analitičara suočenih s prečestim pozivima na intervencije. Pristup upravljanju ovim izazovom može reći mnogo toga o zrelosti SOC-a i operativnoj efikasnosti tamošnjih timova. Prvi korak je da pravilno razumijevanje lažnih uzbuna zahtijeva da SOC tim najprije “prizna” njihovu neizbježnost u kompleksnim sigurnosnim okruženjima. Kako to objašnjava Rakić, “false positive incidenti su, zapravo, prilično česti, posebno u velikim i kompleksnim sistemima gde se analizira ogroman broj događaja svakog sata i svakog minuta. To je normalno i očekivano, posebno u fazi početka pružanja našeg servisa”.
Prihvatanje lažnih uzbuna kao normalnog segmenta svakodnevnih operacija nema alternativu. U protivnom, podešavanje sistema na način da se eliminišu sve lažne uzbune put je u propuštanje stvarnih prijetnji, što je kompromis koji nijedan respektabilni SOC sebi ne može priuštiti. “Svaki dobar sigurnosni sistem radije će alarmirati da se dešava nešto sumnjivo, pa makar se ispostavilo da nije prijetnja, nego da propusti nešto što zaista jeste problem”, navodi Rakić. Princip po kojem je bolje spriječiti lažnu uzbunu nego žaliti pravu odražava asimetričnu prirodu cyber prijetnji kakve pogađaju i Jadransku regiju. Propuštanje stvarnog napada može imati katastrofalne posljedice, dok istraživanje lažne uzbune “samo” troši vrijeme i resurse. A da bi se dragocjeno iskustvo steklo, osoblje mora tretirati lažne uzbune kao prilike za učenje, a ne samo kao operativno opterećenje. Dugoročni rezultat je sve preciznije otkrivanje uz smanjene stope lažnih uzbuna. “Analitičari brzo procene da li je alarm zaista incident ili lažna uzbuna, a mi stalno učimo iz svojih iskustava, tako da je rezultat svake false positive analize podešavanje detekcionih mehanizama kako bi sledeći put bili bolji”, kaže Rakić.
LANACO primjenjuje agresivniji pristup minimiziranju lažnih uzbuna kroz više strategija i sveobuhvatni pristup koji uključuje naprednu analitiku, automatizaciju i mašinsko učenje. “Učestalost lažnih pozitivnih incidenata značajno smanjujemo preciznim podešavanjem sigurnosnih alata, korištenjem korelacije i napredne analitike, automatizacijom kroz playbooke te implementacijom AI/ML modela koji uče iz prethodnih odluka”, objašnjava Čičković.
Uzvratni napad na sam SOC
Neki incidenti s kojim se suočavaju regionalni SOC-ovi eho su prijetnji koje dolaze s globalnog bojnog polja, što kreira dodatni pritisak. Čičković to ilustrira primjerom dramatičnog slučaja kojim se morao pozabaviti tim iz LANACO-a. “Poznata hakerska grupa javno je najavila napad na jednog klijenta iz finansijskog sektora, uz upozorenje da se ne pokušava odbrana. Zahvaljujući našem proaktivnom nadzoru i koordinaciji sa klijentom, napad je lokalizovan i spriječena je obustava ključnih web servisa”, objašnjava Čičković. No, incident je eskalirao kada su napadači uzvratili napadom na sam SOC. “Ubrzo nakon toga, uslijedio je i napad na našu infrastrukturu, što dodatno potvrđuje značaj otpornosti i spremnosti SOC tima”, kaže Čičković. Ovaj scenario je pokazatelj da uspješna odbrambena operacija ne mora nužno značiti i kraj borbe jer se i sam SOC mora pripremiti za potencijalnu odmazdu prema vlastitim resursima.
Poznavanje okruženja
Napredni pristup upravljanju lažnim uzbunama uključuje i sveobuhvatno razumijevanje korisničkog okruženja. Iz Diverta ističu da borba s ovim incidentima počinje od “što boljeg upoznavanje naših korisnika i njihove okoline”. Ovo poznavanje okruženja omogućava analitičarima da razlikuju legitimne poslovne aktivnosti od potencijalno malicioznog ponašanja. To je razlika koju automatski sistemi teško mogu opaziti bez opsežnih podešavanja. I komunikacija s klijentima je ključna za održavanje ovog nivoa budnosti u odnosu na lažne uzbune.
“Nakon toga bitna nam je komunikacija s korisnikom na način da smo pravovremeno upoznati s aktivnostima koje korisnik provodi u svojoj okolini”, kaže Grubić. Zapravo, kolaborativni pristup u kojem klijenti proaktivno komuniciraju o planiranim aktivnostima koje mogu izazvati sigurnosne alarme predstavlja vid neformalnog partnerstva između SOC-a i klijenata na planu redukcije lažnih uzbuna. S druge strane, za Čikom preventiva se prvenstveno temelji na kombinaciji različitih nivoa validacije prijetnji.
“False positive incidenti su neizbježan dio svakodnevnog rada SOC-a, posebno u okruženjima sa velikim brojem izvora logova i kompleksnim pravilima detekcije. Naš pristup uključuje višeslojnu validaciju događaja, korišćenje kontekstualnih informacija (npr. korisnički profili, vremenski obrasci), kao i primjenu modela mašinskog učenja za klasifikaciju događaja”, kaže Stanković. Sve navedeno se kombinira s kontinuiranom revizijom pravila i priručnika, pri čemu analitičari imaju mogućnost označavanja i komentarisanja događaja kako bi se sistem kontinuirano obučavao i unapređivao.
Uprkos sofisticiranim pristupima, lažne uzbune ipak ostaju značajan izazov. To priznaje i Filip Simeonov iz CPP Servicesa: “Lažno pozitivni nalazi ostaju trajni izazov. Naše TTP-ove (taktike, tehnike i procedure) kontinuirano ažuriramo kako bismo smanjili njihov broj. Iako se javljaju češće nego što bismo željeli, to nikada ne dostiže tačku u kojoj bi analitičari mogli postati opušteni u vezi s njima.”
Naglasak na sprečavanju pada nivoa budnosti kod analitičara odražava ključni operativni izazov kada su u pitanju lažne uzbune. Ako stopa lažnih uzbuna postane previsoka, analitičari bi mogli pretpostaviti da su svi alarmi bezopasni i tako potencijalno propustiti stvarne prijetnje. Upravljanje ovom ravnotežom zahtijeva stalnu pažnju, tehničke nadogradnje i jačanje ljudskih resursa.
Od tehničke podrške do čuvara digitalnog suvereniteta
SOC centri širom Jadranske regije evoluirali su iz reaktivnih servisa u kritičnu infrastrukturu od suštinskog značaja za cyber sigurnost regije. U kombinaciji s tehnološkom osposobljenošću, ove organizacije su postale to što jesu tako što su stručnost osoblja stavile u fokus rada u regiji čiji sigurnosni pejzaž uvelike oblikuju globalni trendovi.
Od unapređenih phishing kampanja do kamufliranih infiltracija i podrške vještačke inteligencije, demokratizacija pristupa efektivima za cyber napade znači da nijedna organizacija nije dovoljno premala ili nebitna da izbjegne ulogu mete. To SOC usluge čini posebno važnim u ekosistemu Adria regije u kojoj su ovi zastarjeli stavovi još uvijek sveprisutni.
Ipak, kako se digitalna transformacija ubrzava i u Adria regiji, SOC centri postaju prepoznatljivi kao čuvari digitalnog suvereniteta jer su uvjerili svoje korisnike da nisu tehnička služba za podršku nego nacionalna odbrambena instalacija u regionalnom mozaiku kibernetičke i opće sigurnosti.
“Spavač” za noćnu moru: prikaz jednog napada
Najizazovniji sigurnosni incidenti s kojim se suočavaju regionalni SOC centri često počinju suptilno, s indikatorima koji su toliko neupadljivi da ih je lako previdjeti. Sanja Rakić, SOC menadžerica kompanije PULSEC iz Srbije, opisuje jedan dramatičan slučaj koja odlično ilustrira sofisticiranost savremenih cyber napada, kao i ključnu važnost stručne analize. “Najteže je kada je pretnju skoro nemoguće detektovati, kada ne dolazi u obliku očiglednog alarma, već se uvuče tiho, kao takozvani ‘sleeper’. Takav je bio i slučaj sa incidentom koji je pogodio jednu organizaciju, koja u tom trenutku nije bila naš klijent i koja nas je pozvala u pomoć kada je šteta već načinjena”, kaže Rakić.
Scenario koji uključuje poziv u pomoć nakon kompromitacije umjesto prije nje predstavlja jednu od težih situacija s kojima se SOC timovi susreću. Bez osnovnog znanja o cyber okruženju i pristupa historijskim logovima, analitičari moraju brzo rekonstruisati vremenski tok napada, dok istovremeno upravljaju aktivnim prijetnjama, što je posebno zahtjevno. U konkretnom slučaju, napadači su demonstrirali napredno poznavanje sigurnosnih kontrola i ljudske psihologije jer su znali da bi evidentna maliciozna aktivnost aktivirala alarme. Zato su svoje alate dizajnirali tako da oponašaju legitimno softversko ponašanje. “Fajlovi su nosili nazive poznatih softvera, sa ciljem da zbune korisnika i izbegnu sigurnosne kontrole. Kasnije se ispostavilo da je u pitanju bio zlonamerni ʻrogueʼ softver specijalno dizajniran da se maskira.” Ipak, pravi obim napada postao je jasan tek nakon detaljne forenzičke analize. “Ono što je usledilo bilo je još ozbiljnije – na sistemu je kreiran direktorijum sa sadržajem koji se predstavljalo kao zvanična browser ekstenzija, identičnog naziva kao jedna od najčešće korišćenih Google funkcionalnosti”, kaže Rakić.
Obmana u vidu kreiranja lažnih ekstenzija koje imitiraju legitimne Googleove funkcije predstavlja tip prijetnje koju mogu detektovati samo stručnjaci. Da, automatski alati mogu označiti pojedinačne problematične komponente, ali razumijevanje cijelog lanca napada i danas zahtijeva ljudsku ekspertizu i iskustvo. Opseg kompromitacije sistema u ovom napadu bio je ogroman. “U stvarnosti, radilo se o sofisticiranoj metodi za krađu korisničkih podataka direktno iz browsera. Skripte su automatski pokretale browser, postavljale ga kao podrazumevani, i odmah importovale zlonamernu ekstenziju – kako u Chrome tako i u Edge.”
Do trenutka kada je PULSEC angažovan, organizacija se već suočavala s potpunom kompromitacijom sistema.
“Mreža je već bila pod gotovo potpunom kontrolom napadača. Bio je to trenutak kada panika nije bila opcija, došlo je vrijeme za odlučnu reakciju”, kaže Rakić i dodaje da je tehnički odgovor zahtijevao pažljivu koordinaciju kako bi se spriječila dalja šteta dok su se, paralelno s tim, prikupljali forenzički dokazi. “Identifikovali smo i izolovali kompromitovane uređaje, analizirali vektor napada, preokrenuli tok infekcije i rekonstruisali celu situaciju. Srećom, eksportovani materijal sadržao je ključne skripte koje su nam omogućile potpunu forenzičku sliku incidenta”, kaže ona.
Ovakav sistematski pristup u vidu sekvence izolacije, analize, uspostave kontrole i rekonstrukcije događaja predstavlja standardnu metodologiju odgovora na incidente. Ipak, njegova primjena pod vremenskim pritiskom zahtijeva i tehničku stručnost i emocionalnu otpornost. “Bila je to trka s vremenom – svaki sat značio je potencijalno više izgubljenih podataka. Ali upornošću i timskim radom uspeli smo da zaustavimo širenje i saniramo štetu”, zaključuje Rakić.