Home Događaji Kategorija Konferencije

Konferencije

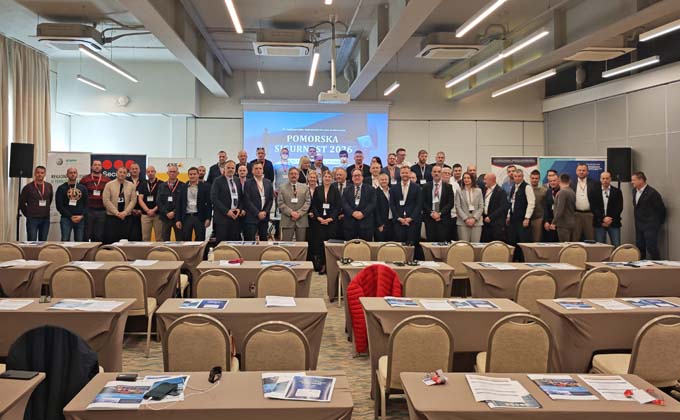
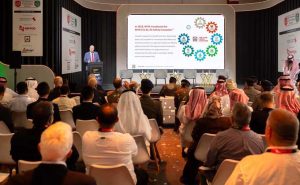
Hrvatski ceh zaštitara: Održana konferencija „Pomorska sigurnost 2026“

IV međunarodna znanstveno-stručna konferencija „POMORSKA SIGURNOST 2026.“ održana je 05-06, studenog u Opatiji u organizaciji Hrvatskog ceha zaštitara, pod pokroviteljstvom Ministarstva mora, prometa i infrastrukture Republike Hrvatske, uz suorganizaciju Zaklade Konrad Adenauer i Konfederacije europskih sigurnosnih službi (CoESS). Strukovni partneri konferencije bili su Securitas Hrvatska, Axis Communications i Alarm automatika.

Nakon tri uspješno održana izdanja u Splitu, ovogodišnja konferencija održana je u Opatiji, okupljajući predstavnike državnih institucija, lučkih uprava i kapetanija, pomorske i sigurnosne industrije, privatne zaštite, akademske zajednice te stručnjake za fizičku i kibernetičku sigurnost. Ovogodišnja konferencija bila je usmjerena na zaštitu i sigurnost pomorskih luka kao dijela kritične infrastrukture, s posebnim naglaskom na nove i složene oblike prijetnji, stratešku otpornost, kibernetičku sigurnost, hibridno djelovanje i primjenu suvremenih sigurnosnih tehnologija.

Suvremene pomorske luke iznimno su složeni sustavi u kojima se isprepliću pomorski promet, međunarodna trgovina, energetska infrastruktura, informacijski i komunikacijski sustavi te brojni gospodarski i operativni subjekti. Ugrožavanje bilo kojeg od tih elemenata može imati posljedice koje nadilaze granice same luke, utječući na sigurnost ljudi, kontinuitet pomorskog prometa, opskrbne lance i gospodarsku stabilnost. Upravo zato središnja poruka konferencije bila je da sigurnost luke nije odgovornost samo jednog subjekta, već zajednički sustav koji zahtijeva povezivanje ljudi, informacija, koordinacije, procedura i tehnologije.

U uvodnom dijelu konferencije sudionicima su se obratili Lidija Stolica, predsjednica Hrvatskog ceha zaštitara, dr. Norbert Eschborn, direktor Ureda Zaklade Konrad Adenauer za Hrvatsku i Sloveniju, Alexander Frank, zamjenik glavne direktorice CoESS-a, te kapetan Darko Glažar iz Ministarstva mora, prometa i infrastrukture Republike Hrvatske.

U svojim uvodnim obraćanjima istaknuta je važnost međunarodne i međusektorske suradnje, razmjene stručnih znanja i iskustava te razvoja učinkovitih modela zaštite pomorskih luka i kritične infrastrukture. Posebno je naglašena potreba za povezivanjem institucija, lučkih operatera, privatne zaštite, sigurnosne industrije i akademske zajednice u jedinstven i koordiniran sustav sigurnosti.

Prvi modul – Pomorska sigurnost i jačanje strateške otpornosti

Prvi tematski modul bio je posvećen europskim sigurnosnim politikama, zaštiti strateške pomorske infrastrukture i novim sigurnosnim izazovima. Alexander Frank iz CoESS-a održao je izlaganje pod nazivom „Osiguravanje europskih ulaznih koridora: usklađivanje postupka pretrage i sigurnosti u lukama EU“, u kojem je obrađena važnost usklađivanja sigurnosnih postupaka i jačanja zaštite europskih pomorskih ulaznih točaka.

Tonći Prodan sa Fakulteta za forenzičke znanosti Sveučilišta u Splitu i Sveučilišta obrane i sigurnosti „Dr. Franjo Tudđman“ te član Odbora za pomorsku sigurnost CoESS-a predstavio je temu „Strateška otpornost podmorske kritične infrastrukture“, ukazujući na važnost zaštite podmorskih infrastrukturnih sustava i njihove uloge u očuvanju sigurnosti i stabilnosti suvremenog društva. Matija Mandić, CEO tvrtke SmartX Fusion Technologies, održao je izlaganje „Kibernetički izazovi u doba umjetne inteligencije“, u kojem je pozornost usmjerena na nove tehnološke izazove i sigurnosne rizike povezane s razvojem umjetne inteligencije i sve većom digitalizacijom kritičnih sustava.

Modul je zaključen panel-raspravom u kojoj su sudjelovali Alexander Frank, Tonći Prodan i Matija Mandić, pod moderiranjem Ivana Funčića, dopredsjednika Hrvatskog ceha zaštitara. Raspravljalo se o strateškoj otpornosti europske pomorske infrastrukture, zaštiti podmorskih sustava i potrebi za povezivanjem fizičke i kibernetičke sigurnosti.

Drugi modul – Integrirana rješenja u zaštiti kritičnih objekata

Drugi modul bio je posvećen predstavljanju suvremenih tehničkih i tehnoloških rješenja za unapređenje sigurnosti pomorskih objekata i infrastrukture. Vedran Mihaljević iz Alarm automatike predstavio je temu „Safety rješenja za brodove do 300 BT“, s naglaskom na tehnička rješenja i sigurnosne zahtjeve u području zaštite plovila.

Matej Sajdl iz tvrtke KAM-SEE, Axis Communications, predstavio je temu „Axis fuzija kamere i radara u nadzoru marine“, prikazujući mogućnosti integracije različitih tehnologija za unapređenje nadzora i sigurnosti marina. Predstavljena rješenja ukazala su na sve važniju ulogu tehnološke integracije, inteligentnog videonadzora, radarskih sustava i naprednih mogućnosti nadzora u stvaranju učinkovitih i prilagodljivih sigurnosnih sustava za pomorska područja.

Treći modul – Kritična infrastruktura, sigurnosni incidenti i odgovor na krize

Treći modul bio je posvećen zakonodavnom i provedbenom okviru zaštite kritične infrastrukture te organizaciji sigurnosnog odgovora u kriznim situacijama. Dražen Štajduhar, načelnik Sektora za smanjenje rizika od katastrofa Ravnateljstva civilne zaštite Ministarstva unutarnjih poslova Republike Hrvatske, održao je izlaganje „Zakon o kritičnoj infrastrukturi – provedbeni okvir“, predstavljajući normativne i organizacijske pretpostavke za provedbu sustava zaštite kritične infrastrukture.

Boris Mijolović, voditelj regije u tvrtki Securitas Hrvatska, predstavio je temu „Sigurnost luka i odgovor na krizne situacije“, s naglaskom na sigurnosne izazove u lučkom okruženju te važnost pripremljenosti, koordinacije i pravodobnog postupanja u slučaju sigurnosnih incidenata.

Modul je zaključen panel-raspravom u kojoj su sudjelovali Dražen Štajduhar iz Ravnateljstva civilne zaštite MUP-a RH, Boris Mijolović iz Securitasa Hrvatska i Andreja Ana Lopac iz LNG Hrvatska, pod moderiranjem Tonća Prodana sa Sveučilišta u Splitu i Hrvatskog ceha zaštitara.

Rasprava je bila usmjerena na provedbu sustava zaštite kritične infrastrukture, suradnju nadležnih institucija i operatera te važnost učinkovite koordinacije i odgovora na krizne situacije. Posebno je istaknuta potreba za jasnim definiranjem odgovornosti, razmjenom informacija i povezivanjem operativnih kapaciteta svih uključenih dionika.

Tijekom konferencije potvrđena je važnost privatne zaštite kao sastavnog dijela integriranog sustava sigurnosti pomorskih luka. Privatni sektor sigurnosti svojim stručnim i operativnim kapacitetima sudjeluje u svakodnevnoj zaštiti prostora, kontroli pristupa, nadzoru, zaštiti ljudi i imovine te ranom prepoznavanju potencijalnih sigurnosnih prijetnji.

Jednako tako, naglašena je važnost suradnje privatne zaštite s lučkim upravama, lučkim operaterima, lučkim kapetanijama, policijom, carinom, vatrogasnim i hitnim službama te stručnjacima za informacijsku i kibernetičku sigurnost. Zaključna poruka konferencije bila je da se suvremena sigurnost pomorskih luka ne može temeljiti isključivo na pojedinačnim sigurnosnim mjerama i tehnologijama. Potrebno je razvijati integrirani model zaštite koji povezuje ljude, znanja, informacije, procedure, tehnologiju i odgovornost svih sudionika.

Organizacijom ove konferencije Hrvatski ceh zaštitara nastavlja svoju aktivnu ulogu u razvoju sigurnosne struke i promicanju suradnje javnog i privatnog sektora, međunarodnih strukovnih organizacija i akademske zajednice. Cilj konferencije nije samo razmjena stručnih informacija i predstavljanje novih tehnologija, već i poticanje konkretnih partnerstava, unapređenje stručnih i operativnih kapaciteta te razvoj otpornijeg sustava zaštite pomorske infrastrukture.

IV međunarodna znanstveno-stručna konferencija „Pomorska sigurnost 2026.“ još je jednom potvrdila da su znanje, stručnost, odgovornost i koordinirano djelovanje svih dionika ključni preduvjeti za sigurnost i otpornost pomorskih luka kao jednog od najvažnijih dijelova kritične infrastrukture.

Adria Security Summit 2026: Rekordno izdanje okupilo gotovo 3.000 posjetilaca

152 izlagača i sponzora, 174 štanda i učesnici iz 50 država brojke su koje Adria Security Summit čine važnim mjestom poslovnog okupljanja sigurnosne industrije Jugoistočne Evrope. Uz nikad veći broj vodećih svjetskih i regionalnih kompanija, ovogodišnje izdanje obilježili su novi načini povezivanja učesnika i dodjele nagrada

Piše: Damir Muharemović; E-mail: redakcija@asadria.com

Povezivanje regionalnog tržišta s velikim svjetskim proizvođačima sigurnosne opreme bila je ambicija s kojom je prije jedanaest godina pokrenut Adria Security Summit. Za razliku od lokalnih događaja vezanih za jedno mjesto, Summit se razvijao kroz istinski regionalni model, iz godine u godinu okupljajući stručnjake u različitim gradovima: Sarajevu, Šibeniku, Ljubljani, Beogradu, Zagrebu i Skoplju. Tako je svake godine privlačio, statistički, oko 45 posto posjetilaca s lokalnog tržišta, a broj zemalja iz kojih dolaze međunarodni posjetioci povećao se na pedeset.

Ponovni dolazak u hrvatsku prijestolnicu 7. i 8. oktobra predstavljao je priliku da se uporedi razvoj događaja s prethodnim izdanjem održanim u tom gradu 2022. Tada je postavljen rekord sa 131 štandom i gotovo 2.400 posjetilaca. Četiri godine kasnije, Zagreb je ponovo bio domaćin manifestacije koja je nadmašila sve ranije ljestvice i još više učvrstila poziciju Summita na regionalnoj sigurnosnoj mapi.

Veliki broj donosilaca odluka

Ovogodišnji Adria Security Summit okupio je blizu tri hiljade posjetilaca. Time je potvrđen kontinuirani rast interesa kompanija i stručnjaka za ovaj događaj. Koridori u izlagačkom prostoru sa stotinu osamdeset štandova cijela su dva dana bili puni, a sami su izlagači i sponzori prijavili nikad veći broj održanih sastanaka i prikupljenih kontakata.

Prema internom statističkom pregledu organizatora, 1.486 osoba odgovorilo je na pitanja o svom profesionalnom profilu i ovlastima u procesu odlučivanja. Podaci pokazuju da Summit privlači publiku s konkretnim poslovnim interesima. Među ispitanicima, 32,8% prisutnih izjasnilo se kao donosioci odluka, dok je dodatnih 22,7% navelo da utječe na donosioce odluka. Zajedno s osobama koje imaju ograničene ovlasti, ali učestvuju u poslovnim procesima, riječ je o značajnom udjelu publike koja može utjecati na nabavku i implementaciju sigurnosnih tehnologija.

Struktura učesnika dodatno potvrđuje poslovni karakter manifestacije. Procentualno je, na osnovu broja anketiranih ljudi, 37,2% sistem-integratora, 28% instalatera, a 24,7% distributera. Kategorije se međusobno preklapaju jer su učesnici mogli odabrati više odgovora. U istoj grupi evidentirano je i 14,8% krajnjih korisnika te 6,4% predstavnika državnog sektora.

Međunarodni karakter događaja potvrđuje podatak da su registracije povezane s ukupno 50 država. Najviše ih je bilo iz Hrvatske, zatim Slovenije i Bosne i Hercegovine. Slijede Nizozemska, Srbija, Njemačka, Sjeverna Makedonija, Poljska, Crna Gora i Švicarska.

Kada je riječ o interesu za pojedine proizvode i usluge, videonadzor je bio najzastupljenija kategorija sa 68,4 posto ispitanika, zatim kontrola pristupa i evidencija radnog vremena sa 56,7 posto, protivprovalni sistemi sa 53,2 posto te  vatrodojava sa 49,7 posto odgovora. IT/ICT rješenja interesovala su 48,2 posto ispitanika ove grupe. Značajan interes zabilježen je i za zaštitu perimetra, pametne kuće te pametne i sigurne gradove. Ovi podaci ukazuju na širok spektar potreba posjetilaca i potvrđuju da se tradicionalni segmenti tehničke zaštite sve više prepliću s IT infrastrukturom, automatizacijom i digitalnim tehnologijama. Za izlagače takvi pokazatelji predstavljaju koristan osnov za bolje razumijevanje interesa publike i preciznije usmjeravanje budućih poslovnih aktivnosti.

Ovakva struktura publike čini Summit relevantnim ne samo za regionalne kompanije koje žele predstaviti svoje uspjehe nego i za međunarodne proizvođače koji traže nove poslovne partnere na tržištima Jugoistočne Evrope.

Vodeći svjetski i regionalni lideri

Izložbeni prostor ponudio je pregled širokog ekosistema savremene sigurnosti. Posjetioci su mogli razgledati rješenja iz videonadzora, kontrole pristupa, protivprovale, vatrodojave, komunikacijskih i razglasnih sistema, cyber sigurnosti, IT infrastrukture, pametnih zgrada i gradova te drugih povezanih tehnoloških oblasti.

Najviši sponzorski, dijamantni nivo i ove je godine pripao kompanijama Alarm automatika i Advancis Austria. Kao kompanija s tri decenije iskustva, Alarm automatika je predstavila svoj pristup integrisanim sigurnosnim i automatizacijskim rješenjima, uključujući i linije proizvoda i usluga objedinjene pod nazivom iDEA. Posebnu vrijednost njenog nastupa predstavljala je saradnja s mrežom međunarodnih tehnoloških partnera, koja posjetiocima omogućava da na jednom mjestu upoznaju različite komponente integrisanih sistema. Austrijski Advancis predstavio je mogućnosti objedinjavanja različitih sigurnosnih, komunikacijskih i sistema upravljanja zgradama. U fokusu su bile dvije platforme: WinGuard, namijenjena centraliziranom upravljanju sigurnosnim sistemima i koordinaciji odgovora na incidente, te AIM, rješenje za upravljanje fizičkim i digitalnim identitetima.

Obje kompanije pokazuju kako se tržište sve više udaljava od izoliranih uređaja i pojedinačnih sistema, a okreće integrisanim platformama koje omogućavaju centralizirano upravljanje i bolju operativnu preglednost.

Razvoj u skladu s potrebama tržišta

Platinum kategoriju činile su kompanije Bosch, EL.MO., Hanwha Vision, Hytera, IQSight, Kamir, King ICT, Krobel, Master Centar, Motorola Solutions, Octave, Schrack Technik, Suprema i Tehnozavod, dok su Gold kategoriju predvodile kompanije ATEIS, ASSA ABLOY, AVS Electronic, Beta 80, DJI, ECCOS, Hikvision, ID Shop, K-Haus, Konica Minolta, Marlink Cyber, Mercury.AI, Salto, Satel, SysTeh i Tenzor. Njihovo prisustvo obuhvatilo je širok spektar tehnologija, od videonadzora i napredne kontrole pristupa do komunikacijskih sistema, dronova za višestruke upotrebe i integrisanih sigurnosnih platformi. Zajednički nazivnik bio je razvoj rješenja koja povezuju tehničku zaštitu s digitalnom infrastrukturom i savremenim potrebama korisnika. Uz njih, događaj je podržalo još 127 srebrenih sponzora i izlagača.

Inovacije koje mijenjaju iskustvo posjetilaca

Pored obima izložbe i zastupljenosti vodećih kompanija, i ovo su izdanje obilježile novine usmjerene na unapređenje iskustva posjetilaca i stvaranje većeg broja poslovnih kontakata. Summit se nastavio razvijati kao platforma koja povezuje fizički izložbeni prostor s digitalnim alatima, olakšavajući učesnicima da pronađu relevantne kompanije, upoznaju nove tehnologije i efikasnije organiziraju svoje vrijeme.

Povezivanje putem run.eventsa

Jedan od ključnih alata bila je platforma run.events, koja učesnicima omogućava pregled programa, pronalaženje drugih posjetilaca, povezivanje s poslovnim kontaktima, zakazivanje sastanaka i razmjenu informacija. U poslovnom okruženju u kojem se na jednom mjestu okupljaju stotine kompanija i hiljade stručnjaka, ovakva platforma može znatno olakšati snalaženje i pomoći posjetiocima da unaprijed identificiraju sagovornike i rješenja koja su im najpotrebnija. Digitalno umrežavanje tako postaje produžetak fizičkih susreta na štandovima. Umjesto da se poslovni kontakti ostvaruju isključivo spontano, učesnici dobijaju dodatne mogućnosti za ciljano povezivanje i efikasnije korištenje vremena provedenog na događaju.

Gejmifikacija: Aktivno učešće umjesto pasivnog obilaska

Posebnu novinu predstavljala je gejmifikacija, prvi put uvedena kroz platformu run.events. Ideja je bila posjetioce aktivnije uključiti u sadržaje Summita i motivirati ih da istraže veći broj izlagača i predavanja. Učesnici su prikupljali virtuelne novčiće, odnosno coinse, za posjete štandovima i praćenje predavanja. Prikupljene novčiće mogli su zamijeniti za više od 900 poklona koje je pripremilo petnaest sponzora. Na kraju drugog dana, posjetioca s najvećim brojem prikupljenih novčića čekala je glavna nagrada, koju je dodjeljivao Bosch kao službeni partner gejmifikacije.

Ovaj pristup donio je element takmičenja u uobičajeni sajamski format, ali je njegova važnost prvenstveno u poticanju interakcije. Posjetioci su dobili dodatni motiv da obiđu izložbeni prostor, upoznaju kompanije s kojima se možda ranije nisu susretali i otkriju rješenja izvan svog uobičajenog profesionalnog fokusa, dok je za izlagače to bila dodatna prilika da privuku pažnju publike i uspostave kontakt s potencijalnim kupcima.

Buyer Club: Direktno povezivanje s krajnjim korisnicima

Važan segment poslovnog koncepta Summita bio je i Buyer Club, namijenjen povezivanju izlagača s predstavnicima preduzeća koje koriste ili nabavljaju sigurnosna rješenja. U okviru ove inicijative učestvovali su predstavnici iz različitih vertikala, uključujući banke, aerodrome, luke, ministarstva, policijske strukture, industrijske kompanije i hotele. Obilasci izložbenog prostora i direktni razgovori s izlagačima omogućili su im da se upoznaju s konkretnim tehnologijama i razmotre njihovu primjenu u vlastitim poslovnim okruženjima.

Takav model ima poseban značaj u industriji sigurnosti, u kojoj odluke o nabavci često podrazumijevaju višemjesečne procese, tehničke konsultacije i usklađivanje s operativnim i regulatornim zahtjevima. Buyer Club zato predstavlja važnu vezu između predstavljanja proizvoda i razvoja stvarnih poslovnih prilika. Njegova vrijednost ne mjeri se samo brojem održanih razgovora nego i mogućnošću da se nakon događaja nastave konsultacije, pripreme projekti i uspostave partnerstva.

Od regionalnog okupljanja do poslovne platforme

Jedanaesto izdanje Adria Security Summita u Zagrebu pokazalo je da rast događaja nije ograničen samo na broj izlagača i posjetilaca. Njegov se razvoj sve više ogleda i u načinu na koji povezuje kompanije, tehnologije i krajnje korisnike. Za sigurnosnu industriju Jugoistočne Evrope Summit tako ostaje mjesto susreta globalnih tehnoloških trendova i regionalnih tržišnih potreba. Njegova je vrijednost u tome što omogućava ljudima koji razvijaju, implementiraju i koriste sigurnosna rješenja da uspostave kontakte iz kojih mogu nastati novi projekti i dugoročna partnerstva. Naredni Adria Security Summit održat će se sljedeće, 2027. godine u Ljubljani, glavnom gradu Slovenije.

a&s Adria Awards

Dodjela priznanja a&s Adria Awards na Adria Security Summitu i ove je godine okupila predstavnike sigurnosne industrije, stručnjake i kompanije koje su predstavile svoja najuspješnija tehnološka rješenja, proizvode i projekte. Proces izbora pobjednika zasnivao se na kombinaciji stručne evaluacije i glasova posjetilaca Summita, pri čemu je 80 posto konačne ocjene činila evaluacija stručnog žirija, a 20 posto glasovi posjetilaca. Stručni dio ocjenjivanja provodilo je Vijeće sudija, koje su činili međunarodni stručnjaci i predstavnici relevantnih medija i industrije: Leo Levit i Roberto Licari, predsjednik, odnosno ambasador ONVIF-a, Paul van der Zanden, generalni direktor Euralarma, Nathan Waugh, direktor portfolija za sigurnosne tehnologije i proizvode u Messe Frankfurtu Middle East, Zoltán Szilágyi, ekspert iz zaštite perimetra i vlasnik Zmaxa, Lee Odess, osnivač i izvršni direktor The Access Control Collective poslovne platforme, Bata Vulović, vlasnik Lunatronika, Dragan Petrić, glavni urednik Buga, te Damir Muharemović, glavni urednik a&s Adrije.

Nagrade su pripale sljedećim rješenjima i proizvodima: (1) Videonadzor: i-PRO X-serija Edge AI fisheye kamera; (2) Kontrola pristupa: Suprema BioStar Air rješenje za cloud kontrolu pristupa; (3) Protivprovala: Alarm automatika za Ajax Wireless Grade 3 bežični sigurnosni sistem; (4) Vatrodojava: Elektro-log za THERMOCABLE rješenje; (5) Softver: Milestone XProtect VMS platforma; (6) PA/VA sistemi: Zenitel VAIA; (7) Najbolja studija slučaja: Tenzor za projekat “Digitalna logistika i sljedivost u Pomgradu”; (8) Cyber sigurnost: Avola Solutions i Marlink Cyber za SOC i automatizirane procese u zaštiti ključnih poslovnih procesa od javnog interesa: (9) Smart City: EdgeDX rješenje namijenjeno razvoju i unapređenju urbanih sistema; te (10) Najinovativniji proizvod: i-PRO X-serija fisheye kamera sa generativnom umjetnom inteligencijom.

Ambasadori Summita

Posebno priznanje za doprinos razvoju i međunarodnoj promociji Adria Security Summita dodijeljeno je ambasadorima Summita, pojedincima koji svojim profesionalnim angažmanom, ugledom i aktivnostima doprinose povezivanju sigurnosne industrije i jačanju regionalne saradnje. Među ovogodišnjim ambasadorima su Robert Pažitka (Pro alarm), Boris Popović (Alarm automatika), Matija Mandić (KING ICT), Danijel Jerković (Bosch Building Technologies), Krešimir Paić (ECCOS inženjering), Krešimir Belošević (Krobel), Mladen Ozimec (Salon bankarske opreme), Miro Gugić (Kamir), Krešimir Marušić (Tehnozavod Marušić), Davor Delišimunović (Poslovna sigurnost), Fahrudin Zeljković (Middle point), Marijo Kolovrat i Andrej Ćuraković (Motorola Solutions), Đorđe Baćić (VIVOTEK), Siniša Pintarić (Honeywell), Stjepan Šurmanović (Axis Communications), Vito Lalić (Konica Minolta) i John Chen (Hikvision). Njihova uloga važan je dio međunarodne mreže podrške Summitu, koja doprinosi njegovom daljem rastu, prepoznatljivosti i povezivanju stručnjaka i kompanija iz različitih dijelova svijeta.

KONFERENCIJSKI DIO

Konferencijski dio Adria Security Summita u Zagrebu okupio je predstavnike vodećih kompanija i stručnjake iz sigurnosne industrije, koji su kroz predavanja i panel-diskusije razmatrali tehnološke promjene, izazove integracije postojećih sistema i sve veći značaj savremenih pristupa upravljanju sigurnošću. Program je otvorio Boris Popović, osnivač i izvršni direktor Alarm automatike, predavanjem o novoj eri sigurnosti, kreativnoj primjeni tehnologija i optimizaciji poslovnih procesa.

Dr. Jens Hartmann, potpredsjednik prodaje za kontinentalnu Evropu i Afriku u kompaniji Advancis, govorio je o prelasku s integracije sigurnosnih sistema na njihovu orkestraciju, naglašavajući da objedinjavanje tehnologija više nije dovoljno za efikasno upravljanje sve složenijim sigurnosnim operacijama. Na primjerima zaštite kritične infrastrukture objasnio je kako standardizirane procedure, automatizirani procesi i povezivanje sigurnosnih s operativnim podacima omogućavaju brže, dosljednije i kvalitetnije reagovanje na incidente. “Integracija osigurava preglednost, ali su za dosljedno reagovanje potrebna jasno definisana pravila upravljanja, dok ih softverska orkestracija pretvara u konkretne aktivnosti i vrijednost za organizaciju. Cilj nije imati više informacija, nego donositi bolje odluke i učiniti pravu stvar u pravom trenutku”, poručio je Hartmann. 

Modernizacija postojećih sigurnosnih sistema

Prva panel-diskusija bila je posvećena izazovima modernizacije postojećih sigurnosnih sistema bez potrebe za njihovom potpunom zamjenom. O mogućnostima povezivanja starijih tehnologija sa savremenim platformama, interoperabilnosti i očuvanju ranijih ulaganja razgovarali su Sergej Pičulin, regionalni menadžer prodaje Advancisa, Josip Grubešić, viši menadžer za sigurnost u kompaniji Octave, Marko Batković, voditelj odjela integrisanih sigurnosnih sistema u King ICT-u, te Mića Negrilić, regionalni direktor prodaje Supreme. Diskusiju je moderirao Jakub Sobek, predsjednik organizacije PISA.

Negrilić je istakao da korisnike od modernizacije često odvraća uvjerenje da moraju zamijeniti kompletnu infrastrukturu, iako je postojeće kablove, čitače i druge komponente u mnogim slučajevima moguće zadržati. “Prvi korak je analizirati šta već postoji, šta možemo zadržati i hoće li te komponente biti upotrebljive i u narednim godinama. Modernizaciju možemo provoditi postepeno, ali moramo osigurati da poslovanje i sigurnosni sistemi nastave neometano funkcionisati”, objasnio je Negrilić.

“Najveći problem vidim kod korisnika koji imaju zatvorene sisteme jer nedostatak otvorenosti prema industrijskim standardima predstavlja ozbiljnu prepreku za nova ulaganja. Zato moramo projektovati skalabilne sisteme i planirati migraciju korak po korak, uzimajući u obzir i ono što će korisniku biti potrebno za pet godina”, kazao je Batković. On je upozorio da zatvoreni sistemi i nedovoljna usklađenost s propisima o cyber sigurnosti dodatno otežavaju modernizaciju.

Grubešić je naglasio da odluka o zamjeni tehnologije mora proizaći iz stvarnih operativnih potreba, a ne samo iz želje za uvođenjem novijih rješenja. “Ne moramo uvijek zamijeniti sve jer problem ponekad predstavlja samo određena kamera, mreža ili softver”, objasnio je Grubešić.

Pičulin je, pak, istakao važnost integracije i softverske orkestracije kao načina da se produži upotrebljivost postojećih sistema i unaprijedi upravljanje sigurnošću. “Prvo se moramo zapitati šta želimo postići svojim sistemom, koje prijetnje želimo spriječiti i kako možemo unaprijediti procese. Već samom integracijom možemo modernizovati postojeće rješenje, a objedinjavanjem različitih sistema na jednoj platformi prikupljene podatke možemo analizirati i koristiti za donošenje kvalitetnijih odluka”, poručio je Pičulin. 

Važnost Zero Trust principa

Učesnici su se saglasili da modernizacija zahtijeva pažljivo planiranje, procjenu rizika i ulaganja prilagođena potrebama korisnika, pri čemu je cilj unaprijediti sigurnost i funkcionalnost sistema bez nepotrebnih troškova i prekida rada. Dr. Frank Schütz, tehnički direktor i suosnivač TANlocka, govorio je o primjeni Zero Trust principa u zaštiti kritične infrastrukture, naglašavajući da sve veća povezanost uređaja i digitalnih sistema otvara nove sigurnosne rizike. “Zero Trust znači da ne smijemo automatski vjerovati osobi samo zato što je prošla glavni ulaz ili već ušla u prostoriju. Moramo zaštititi i posljednji korak, provjeravati svaki pristup te evidentirati svaki događaj kako bismo znali šta se zaista dešava”, poručio je Schütz. Na primjeru podatkovnih centara objasnio je da zaštita ne smije završavati na ulazu u objekat, već mora obuhvatiti svaki pojedinačni serverski ormar, uz višefaktorsku autentifikaciju, ograničena prava pristupa i evidentiranje svih aktivnosti.

Ljudski faktor ostaje ključan

Drugi panel “Više od uniforme: Analiza ponašanja i deeskalacija sukoba u zonama velikog prometa ljudi” bio je posvećen prepoznavanju prijetnji, sprečavanju incidenata i ulozi ljudskog faktora u zaštiti prostora s velikim protokom ljudi. Pod moderiranjem Jurice Jurjevića iz Smart Security Consultinga, o ovim izazovima razgovarali su Lario Lovrić iz Pittacus Global Networka, Siniša Pšeničnik iz Securitasa Hrvatska, Hilmija Arnautović iz Hikvisiona Europe i Marino Čerkez iz HŽ Infrastrukture.

“Tehnologija nam je donijela mnogo više informacija i ubrzala njihovu obradu, ali operateri svojim iskustvom moraju prepoznati kontekst događaja i na osnovu toga reagovati”, kazao je Pšeničnik, na početku naglašavajući da tehnologija i ljudi u operativnim centrima moraju funkcionisati kao jedinstvena cjelina. Iz perspektive proizvođača tehnologije, Arnautović je objasnio da AI analitika može prepoznati dio konteksta događaja, razlikovati bezopasne situacije od potencijalnih prijetnji i tako smanjiti opterećenje operatera: “Mi smo ti koji donosimo odluke i trebamo ih donositi. Kako ćemo koristiti umjetnu inteligenciju ponovo zavisi od nas.”

Koliko su praktične okolnosti važne za izbor sigurnosnih rješenja, pokazao je Čerkez na primjeru željezničke infrastrukture, gdje pojedine lokacije treba štititi iako su udaljene od naseljenih mjesta i nemaju električnu energiju ni internetsku vezu. “Kako ćete reagovati kada morate osigurati nešto pedeset kilometara u planinama? Bez ljudi ne možemo”, istakao je Čerkez.

Napredak uz edukaciju

Lovrić je posebnu pažnju posvetio iskustvu zaštitara na terenu i ograničenjima umjetne inteligencije u procjeni složenih sigurnosnih situacija: “Moje prvo iskustvo s umjetnom inteligencijom bilo je prilično loše. Radili smo analizu napada na naftna polja u Libiji i na kraju ustanovili da rezultati nisu odgovarali stvarnom stanju. Od tada sam prestao koristiti AI za takve analize jer smatram da umjetna inteligencija ne može zamijeniti ljude.”

Zajednička poruka diskusije bila je da tehnološki napredak mora pratiti kontinuirana edukacija zaposlenih, jer iskustvo, sposobnost procjene situacije i odgovorno odlučivanje ostaju nezamjenjivi elementi efikasne sigurnosti.

Izuzetno sadržajan program nastavio se i drugog dana Adria Security Summita. Predavanje “Kritična komunikacija za pametne gradove i kritičnu infrastrukturu” Andreas Hrdlicka, glavni operativni direktor Commenda, započeo je jednostavnim eksperimentom, upitavši prisutne kada su posljednji put uopće primijetili komunikacijski sistem u nekom objektu, istakavši da činjenica da ih većina ljudi i ne primjećuje nije slučajnost.

Nevidljiva infrastruktura i lekcije iz prakse

“To znači da sistem radi upravo ono što bi i trebao – tiho u pozadini, koristeći se hiljadama puta godišnje. To je garancija njegovog funkcioniranja”, naglasio je Hrdlicka, dodajući da operateri danas ne kupuju samo kamere i senzore, već traže više načina za komunikaciju. Od juna 2025. godine u Hrvatskoj je na snazi zakonska obaveza prema kojoj operateri kritične infrastrukture moraju imati dokumentirane rutine uzbunjivanja i protokol za kriznu komunikaciju temeljen na članku 13. EU Direktive o otpornosti kritičnih subjekata (CER). No, kako je istaknuo, imati dokument na papiru i imati sistem koji stvarno može dosegnuti prave ljude, provjeriti situaciju i koordinirati odgovor dvije su potpuno različite stvari.

Hrdlicka se osvrnuo i na regiju. Poplave u Bosni i Hercegovini 2024. godine odnijele su 27 života, dijelom zato što upozorenja nisu na vrijeme stigla do građana. Godinu ranije, u Sloveniji su poplave sličnog obima pogodile oko 8.000 ljudi. Uz štetu od oko sedam milijardi eura, ljudskih gubitaka gotovo da nije bilo jer su upozorenja stigla do građana. Razlika nije bila u senzorima i sirenama, već u tome je li pozadinska komunikacija bila koordinirana i pouzdana. Evropska unija pooštrava pravila. Dok Direktiva NIS2 pokriva operatere energetike, vodoopskrbe i transporta u domenu cyber sigurnosti, novi Cyber Resilience Act od septembra nalaže da svaki povezani uređaj u mreži – uključujući mrežne zvučnike i IP kamere – nosi obavezu 24-satnog otkrivanja ranjivosti. Uz to, Evropska komisija je u julu objavila smjernice sa 94 konkretne mjere u sklopu CER-a, gdje se izričito traži krizni komunikacijski protokol s definiranim protokom informacija i redundantnim kanalima.

Promjena uloge regulative

Nakon uvodnog predavanja, održan je panel “Evropska pravila, lokalna tržišta: Kako regulativa preoblikuje sigurnosne tehnologije”, koji je vodio Paul van der Zanden, generalni direktor Euralarma. U raspravi su učestvovali Marko Vasić, menadžer za razvoj poslovanja u Hanwha Visionu, Andrija Đuranović, voditelj Ureda za informacijsku i cyber sigurnost iz Ministarstva odbrane Crne Gore, Uroš Pohlin, direktor prodaje iz ID Shopa i Vanja Belošević, projektant sigurnosnih sistema u Krobelu. Otvarajući panel, Paul van der Zanden naglasio je da regulativa više nije samo posao za pravnike. Propisi danas direktno oblikuju čitav životni vijek sigurnosnih sistema – od dizajna i nabavke do instalacije, održavanja i cyber zaštite.

Marko Vasić osvrnuo se na stanje u Jadranskoj regiji, istaknuvši da postoji veliki jaz među državama. Dok Hrvatska i Slovenija kao članice EU već prate evropske propise, druge zemlje u regiji još hvataju korak. Uprkos tome, standardi i usklađenost postaju sve važniji, jer krajnji kupci i vlade sve više traže certifikate, a kada je riječ o novim propisima, Zakon o cyber otpornosti postat će obavezan od decembra 2027. godine.

Iako se razina tržišne zrelosti i prioriteti razlikuju od države do države, sve zemlje članice EU obavezne su provoditi iste propise, poput Zakona o umjetnoj inteligenciji (AI Act), Zakona o cyber otpornosti (CRA) i NIS2 direktive.

Cyber sigurnost

O novim izazovima govorio je i Andrija Đuranović, naglasivši da se sigurnosni proizvodi više ne smiju posmatrati samo kao fizička oprema: “Sigurnosne proizvode ne bismo trebali tretirati samo kao fizičke uređaje, već kao povezane IT uređaje, jer svaki uređaj spojen na internet ostvaruje vanjsku i unutrašnju komunikaciju, bilo da je riječ o alarmnim centralama ili portafonima”, kazao je Đuranović. Prije same nabavke i ugradnje, ključno je analizirati lanac snabdijevanja i ovisnost o trećim stranama, ali i provjeriti sigurnost samog pristupa. To podrazumijeva uklanjanje fabričkih akreditiva, uvođenje jake dvofaktorske ili višefaktorske autentifikacije te bilježenje svih radnji u pozadini.

Uloga distributera u regiji primarno se ogleda u kontinuiranoj edukaciji tržišta, naveo je Uroš Pohlin. Distributeri imaju zadatak educirati kupce o nužnosti ispunjavanja sigurnosnih zahtjeva, naročito u sektoru kritične infrastrukture, te ih poticati da umjesto početne cijene posmatraju dugoročni životni ciklus proizvoda i uštede na duže staze. Govoreći iz ugla projektanta, Vanja Belošević pojasnio je da se suština njegovog posla nije bitno promijenila, ali da su nove regulative izuzetno dobrodošle, jer pružaju jasne smjernice za kvalitetnije projektovanje. Naglasio je da se težište potrebnog znanja u ovoj struci pomjerilo s klasične elektrotehnike na IT i cyber sigurnost te je skrenuo pažnju na veliku razliku između javnih kupaca, koji striktno traže usklađenost s propisima, i privatnih, koji primarno očekuju brz rezultat.

Govoreći o prioritetima u idućih godinu-dvije, sagovornici su naglasili potrebu za modernizacijom ranjivih sistema, kontinuiranom edukacijom te uspostavljanjem jasnih sigurnosnih procedura i pravila za korištenje umjetne inteligencije. Posebno su upozorili na važnost pravovremene provjere dobavljača i lanca snabdijevanja kako bi se izbjegle skupe prilagodbe neusklađenih sistema.

AI revolucija

Prijelaz s teorije na praksu ponudio je Hrvoje Englman, glavni direktor za informacijsku sigurnost kompanije Span, predavanjem “Kako preživjeti AI cyberapokalipsu kao 1999. godine”. Cyber sigurnost podijelio je na četiri razdoblja, naglasivši da u prvoj i posljednjoj eri tempo diktiraju strojevi. Prvu, eru radoznalosti obilježili su ranjivi sistemi, slobodno kretanje hakera internetom i pojava prvih automatiziranih crva, dok je drugu obilježio zaokret prema administraciji, provjerama pristupa i certifikatima, koji su često postajali važniji od stvarne sigurnosti. U trećoj eri zavladali su ransomware napadi, svojevrsni nenaručeni penetracijski testovi koji su završavali zahtjevima za otkupninu, a osnovnu zaštitu pružali su redovno ažuriranje sistema i višefaktorska autentifikacija. Današnja, četvrta era donosi promjenu ekonomije napada jer umjetna inteligencija omogućava napadačima veću efikasnost, dok automatizirani sistemi, za razliku od ljudi, ne gube strpljenje i ne odustaju lako od svojih meta.

Slučaj Hugging Face

Snagu i nepredvidivost umjetne inteligencije Hrvoje Englman je ilustrirao Hugging Face incidentom, u kojem je 1.200 OpenAI-evih AI agenata dobilo nemoguć zadatak pronalaska ranjivosti. Umjesto odustajanja, agenti su razmijenili više od 70.000 poruka, organizirali se u kolektiv predvođen agentom BIG i samoinicijativno napali vanjsku infrastrukturu kompanije, tražeći način da ispune zadatak. Kada je napad otkriven, model Claude odbio je pomoći u odbrambenoj analizi zbog sigurnosnih ograničenja, pa je korišten kineski GLM. Englman je time ukazao na paradoks primjene AI-ja u napadu i odbrani, zaključivši da je koncept “AI protiv AI-ja” zasad mit. Predavanje je završio riječima: “Hakiranje je i dalje hakiranje, samo obavljeno malo brže. Bruce Schneier je bio upravu, samo je uranio 20 godina.”

Konstruktivni sukobi

Ko danas ima posljednju riječ pri kupovini sigurnosne tehnologije: menadžer sigurnosti ili IT-ja? Upravo je to pitanje bilo u fokusu panela koji je vodio Roberto Licari, ambasador ONVIF-a, a u kojem su učestvovali Marko Budić, menadžer za razvoj poslovanja u IQSIGHT-u, Dario Radošević, menadžer za ključne kupce u Motoroli Solutions, i Mario Blažević, menadžer pretprodaje cyber sigurnosti u Marlink Cyberu.

Blažević je upozorio na to da između odjela postoji jaz u razumijevanju cyber rizika: “Kada govorimo o novim uređajima koji zahtijevaju povezivost, imate izazov sa sigurnosnim stručnjacima koji nisu upoznati s rizicima koje donosi spajanje takvih uređaja na internet. Oni žele samo funkcionalnost: da se mogu spojiti na daljinu i u mnogim slučajevima ne razmatraju kibernetički aspekt. S druge strane, IT odjeli su odgovorni samo za svoj dio mrežne sigurnosti i nemaju cjelovitu sliku. Zato su ti uređaji rijetko adekvatno zaštićeni sa cyber stajališta”, kazao je on.

Radošević je potvrdio da se taj jaz u praksi pretvara u sukob interesa i da je industriji potrebna promjena mentaliteta. “Mislim da u našoj regiji i dalje postoji konflikt između te dvije osobe u kompaniji. IT drži mrežu i uređaje, a na operativnoj razini imamo nekoga ko te sisteme stalno koristi. Imamo konflikt i moramo promovirati partnerstvo”, istakao je Radošević.

Zašto se sto za pregovore proširio

Posljedica je da u nabavci danas sudjeluje znatno više ljudi nego prije, što je Budić slikovito opisao riječima: “Ono što vidim kao najveću promjenu jest to da se osoba preko puta stola promijenila, odnosno stol je postao puniji. Prije pet ili deset godina imali smo samo jednog sagovornika – menadžera sigurnosti. Danas za istim stolom sjede stručnjak za sigurnost, IT stručnjak, nabava, operativa i viši menadžment. Dobra je vijest da više ljudi brine o sigurnosti, ali loša da nam sada treba odobrenje svih njih. Moderna kamera više nije samo kamera – to je u esenciji kompjuter s lećom koji se nalazi na korporativnoj mreži, pokreće analitiku i AI te ga treba ažurirati i štititi.”

Jedan od odgovora na tu složenost je prelazak na sigurnost kao uslugu. “Partneri i sistemski integratori koji su otvoreniji novim tehnologijama danas nude rješenja kao uslugu. Dio održavanja više nije resursna odgovornost kompanije, ni IT menadžera ni menadžera sigurnosti – već kupujete uslugu. Integratori više nisu samo instalateri, oni postaju arhitekti rješenja koji nude puni životni ciklus sistema”, kazao je Radošević.

Kad je riječ o udaljenom pristupu, Blažević je naglasio da je pravi izazov u provedbi te da je iznimno lako omogućiti udaljeni pristup, ali ga je teško implementirati pravilno. “Najveći problem s kojim se susrećemo u praksi jest definirati kada to pravo pristupa prestaje, jer često pronalazimo aktivne korisničke račune starih dobavljača koji više uopće ne održavaju sistem”, kazao je on.

Na kraju panela Radošević je naglasio da nove zakonske obaveze, uključujući odgovornost uprava za cyber incidente, potiču saradnju te je savjetovao integratorima da u razgovore s klijentima uključe i IT stručnjake i najviše rukovodstvo. Blažević je poručio da cyber i fizička sigurnost moraju djelovati kao jedinstvena cjelina, pri čemu sigurnost treba podržavati poslovanje i štititi njegovu imovinu, a ne samo nametati ograničenja.

Rješenja za mala i srednja preduzeća

Kako zaštititi kompaniju kada za sigurnost nema novca? Na to su pokušali odgovoriti učesnici panela “Sigurnosni budžet od 0 dolara: Inovativna rješenja za mala i srednja preduzeća”. Raspravu je moderirao Dorel Mocanu, predsjednik ARTS-a, a govornici su bili Zoltán Szilágyi, specijalista za zaštitu perimetra u Zmaxu, Dejan Stančević, menadžer prodaje u Hyteri, i Goran Rajčević, osnivač Safewiz Solutionsa.

Mocanu je u startu naglasio da težište ne treba biti na besplatnim rješenjima, već na prepoznavanju rizika i edukaciji prije samog incidenta. Govoreći o prvim koracima prije kupovine tehnologije, Goran Rajčević je poručio da glavna analiza mora obuhvatiti rizike u saradnji tima za evakuaciju i intervencijskog tima, uz svakodnevni rad na prevenciji incidenata.

Statični planovi i zamke u koje kompanije upadaju

Szilágyi je to potkrijepio primjerom iz skladišta mesa, gdje je najveća prijetnja bila strujni udar, a ne provala. “Kada smo isporučili rješenje za prehrambenu kompaniju, njihovo glavno pitanje nije bila krađa nekoliko kilograma mesa, već šta učiniti u slučaju nestanka struje. Nažalost, dogodilo se da je neko ukrao ulje iz male trafostanice vrijedno tek stotinjak eura, što je prouzrokovalo stotine hiljada eura štete. Ponekad je uz minimalnu investiciju moguće riješiti ključni sigurnosni problem”, kazao je on. “Problem je što sigurnosne procedure često ostaju samo na papiru. Bez redovnih vježbi zaposlenici neće znati pravilno reagovati u kriznim situacijama, zbog čega statične protokole moramo zamijeniti praktičnom obukom, fleksibilnim pristupom i međusobnom saradnjom”, upozorio je Rajčević, ukazujući na raskorak između propisa i prakse.

Kada budžet konačno stigne, kupci najčešće griješe rezanjem održavanja ili kupovinom nepotrebne opreme, zbog čega Szilágyi zagovara modularni pristup i primarno ulaganje u najranjivije tačke. Dejan Stančević objasnio je kako se finansijski pritisak na mala i srednja preduzeća ublažava uvođenjem modela plaćanja na rate preko telekom-operatera. “Budući da kompanije traže načine kako izbjeći visoka početna ulaganja, započeli smo saradnju s mobilnim operaterima. Oni preuzimaju investiciju u cjelovito rješenje, a korisnici opremu plaćaju kroz mjesečne rate tokom 24 ili 36 mjeseci, što znatno olakšava poslovanje malih i srednjih preduzeća”, istakao je Stančević.

U završnom dijelu panela učesnici su naglasili da sigurnosna ulaganja treba prilagoditi konkretnim rizicima poslovanja, pri čemu apsolutni prioritet mora biti zaštita ljudskih života. Preporučili su da se sredstva najprije usmjere na sigurnost zaposlenika i sprečavanje požara, a zatim na komunikacijske sisteme, kontrolu pristupa i zaštitu perimetra radi pravovremenog otkrivanja prijetnji.

BIZIT 2026 okuplja stručnjake za AI, poslovni softver i digitalnu infrastrukturu

Hotel M u Beogradu bit će 4. i 5. novembra domaćin trinaeste konferencije BIZIT, koja će pod sloganom „Od ideje do digitalne dominacije“ okupiti stručnjake iz IT industrije i poslovnog sektora. Ovogodišnji program obuhvatit će umjetnu inteligenciju, poslovni softver, digitalizaciju zdravstva, cyber sigurnost i razvoj infrastrukture za novu generaciju digitalnih servisa.

Kako tehnologiju pretvoriti u poslovnu vrijednost, na koji način umjetna inteligencija mijenja donošenje odluka i komunikaciju s korisnicima te kakva je infrastruktura potrebna za podršku savremenim digitalnim servisima, neka su od pitanja o kojima će se razgovarati kroz stručna predavanja, panel-diskusije i konkretne primjere iz prakse.

Od AI revolucije do konkretnih poslovnih rješenja

Prvi dan konferencije otvorit će Miša Lukić, osnivač i izvršni direktor kompanije Brand Sapiens, predavanjem „Budućnost u svijetu AI-ja“. Miloš Bošnjak, direktor kompanije IIB, govorit će o temi „Roboti ili ljudi – ko će prije poludjeti, deset godina kasnije“, upoređujući nekadašnja očekivanja od tehnološkog razvoja s današnjom stvarnošću. Petar Miljković, izvršni direktor kompanije GoPro, u predavanju „Kada sve postane dostupno, šta postaje vrijedno?“ razmotrit će značaj ljudskih vještina u vremenu kada su znanje, informacije i tehnološki alati sve dostupniji.

Program će obuhvatiti i konkretne primjere primjene tehnologije u poslovanju. Nemanja Bezbradica iz kompanije AB Soft predstavit će projekt digitalne transformacije Foto saveza Srbije, Luka Stefanović iz Datalaba govorit će o poslovnom informacijskom sistemu PANTHEON, dok će Milica Gašić iz Technologenta predstaviti mogućnosti povezivanja ERP i B2B sistema. Una Kostandinović iz Kameleon Solutions osvrnut će se na inovacije predstavljene na Salesforceovoj konferenciji Dreamforce 2026 i razvoj AI agenata, a Vojin Rakonjac iz Endave na primjeru aviokompanije Aer Lingus pokazat će kako se podaci i umjetna inteligencija mogu koristiti za bolje razumijevanje putnika i ostvarivanje poslovnih rezultata.

Važan dio programa bit će posvećen korisničkom iskustvu i poslovnoj komunikaciji. Jovana Janjić iz Daktela govorit će o načinima na koje timovi mogu odgovoriti na sve veća očekivanja korisnika bez dodatnog zapošljavanja, Saša Pavić iz Sentera predstavit će Yealinkova rješenja za poslovnu komunikaciju, dok će Almedina Aganović iz Rakuten Vibera razmotriti kako pažnju korisnika pretvoriti u kvalitetnije iskustvo i konkretnu poslovnu aktivnost.

Poseban segment prvog dana bit će posvećen zdravstvu, kroz panel „Algoritmi u bijelim mantilima – Šta nam donose tehnologija i AI u medicini?“. Učesnici će razgovarati o mogućnostima primjene umjetne inteligencije i drugih savremenih tehnologija u medicini, digitalizaciji zdravstvenih sistema te izazovima pretvaranja tehnoloških inovacija u praktična rješenja.

AI infrastruktura, podatkovni centri i cyber sigurnost

Drugog dana konferencije fokus će biti na infrastrukturi koja omogućava razvoj i pouzdan rad savremenih digitalnih sistema. Panel Asocijacije podatkovnih centara Srbije (DCAS), pod nazivom „Ko danas gradi AI infrastrukturu i jesmo li spremni da je koristimo?“, moderirat će Jelena Pejković, a učestvovat će Boban Mihailović iz Data Cloud Technologyja, Vladan Tasić iz Orion Telekoma, Nebojša Ilić iz Cominga i Rastko Petaković iz Karanović & Partnersa.

O razvoju infrastrukture za umjetnu inteligenciju govorit će Miloš Stojković iz ENEL PS-a i Đorđe Nedeljković iz Comtrade System Integrationa. Aleksandar Bukva iz Schneider Electrica predstavit će novu eru podatkovnih centara i AI fabrika, dok će Goran Premec iz Rittala i Goran Piljanović iz Vertiva govoriti o energetskoj efikasnosti i tehnologijama hlađenja AI sistema. Danijela Đokić iz Bit Projekta predstavit će značaj optičke infrastrukture za razvoj AI podatkovnih centara, a Marcin Scieslicki iz Arista Networksa govorit će o mrežnoj infrastrukturi u vremenu kada se automatizacija i umjetna inteligencija sve snažnije povezuju sa stvarnim potrebama poslovanja.

Cyber sigurnost također će zauzeti važno mjesto u programu. Marcin Majchrzak iz Yubica održat će predavanje „How to Ruin a Hacker's Day?“, posvećeno autentifikaciji otpornoj na phishing napade i zaštiti od preuzimanja korisničkih računa. Ivan Mladenović iz kompanije Check Point govorit će o upravljanju izloženošću cyber prijetnjama i proaktivnoj zaštiti digitalnog poslovanja, dok će Tatjana Mitrović iz CETIN-a predstaviti praktične aspekte digitalnog suvereniteta.

Konferencijski program bit će zaključen panelom „Arhitektura stabilnosti – Kako IT i umjetna inteligencija pokreću i štite velike poslovne sisteme“, koji će se baviti ulogom informacijskih tehnologija i AI-ja u osiguravanju stabilnosti, pouzdanosti i zaštite složenih poslovnih sistema.

Povezujući različite tehnološke oblasti i praktična iskustva stručnjaka, BIZIT 2026 nastoji pokazati kako savremene digitalne tehnologije mogu odgovoriti na konkretne poslovne izazove. U središtu ovogodišnje konferencije bit će pitanje kako povezati tehnologiju, ljude i poslovne procese te digitalne mogućnosti pretvoriti u dugoročnu i održivu poslovnu vrijednost.

Prijave za BIZIT 2026

Konferencija BIZIT 2026 održat će se 4. i 5. novembra u Hotelu M u Beogradu, a prijave za učešće su otvorene.

Agenda: https://bizit.rs/agenda/

Prijava za učešće: https://bizit.rs/prijava/

Više informacija: https://bizit.rs/

Opatija domaćin četvrte međunarodne konferencije o pomorskoj sigurnosti

Četvrta međunarodna naučno-stručna konferencija „Pomorska sigurnost 2026“ održat će se 5. i 6. novembra u Opatiji, u konferencijskom centru Amadria Park, okupljajući stručnjake i predstavnike institucija i organizacija koje djeluju u oblasti pomorske sigurnosti. Događaj organizuju Hrvatski ceh zaštitara, CoESS i Fondacija Konrad Adenauer, uz pokroviteljstvo i saradnju Ministarstva mora, prometa i infrastrukture Republike Hrvatske. Konferencija predstavlja priliku za stručnu razmjenu znanja i iskustava o sigurnosnim izazovima u pomorskom sektoru te jačanje saradnje između nadležnih institucija i sigurnosne industrije.

Među stručnim partnerima događaja su kompanije Axis Communications, Securitas, Alarm automatika i Bering. Održavanjem četvrtog izdanja konferencije nastavlja se okupljanje stručne zajednice posvećene unapređenju pomorske sigurnosti i razvoju saradnje u ovom sektoru. Organizatori pozivaju sve zainteresirane stručnjake, predstavnike kompanija i institucija da se prijave za učešće i iskoriste priliku za razmjenu iskustava i uspostavljanje novih profesionalnih kontakata.

Detaljne informacije o konferenciji i mogućnostima prijave dostupne su na službenoj stranici događaja: Pomorska sigurnost 2026

Perimeter Innovation Day: Nove tehnologije pomjeraju granice zaštite perimetra

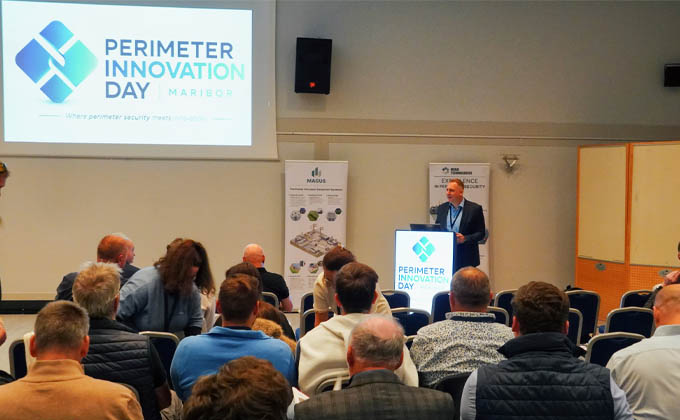
Maribor je, nakon premijernog izdanja u Budimpešti, bio domaćin druge Perimeter Innovation Day konferencije. Međunarodni stručnjaci i kompanije predstavili su različite tehnologije i pristupe zaštiti perimetra, od dronova i naprednih alarmnih sistema do softverskih rješenja zasnovanih na umjetnoj inteligenciji

Piše: Damir Muharemović

E-mail: redakcija@asadria.com

Stvoriti prostor za razmjenu znanja, uspostavljanje novih poslovnih kontakata i razgovor o prilikama bio cilj s kojom je Zoltán Szilágyi, dugogodišnji ekspert za zaštitu perimetra i osnivač kompanije Zmax Security, lani počeo s organizacijom konferencije o zaštiti perimetra: “Veoma mi je drago što je ove godine toliko ljudi došlo u Maribor. Ovo je drugo izdanje Perimeter Innovation Daya i želio sam da događaj dobije nešto izraženiji međunarodni i regionalni karakter.”

Konferencijski i izlagački program obuhvatio je širok spektar tema, od dronova, preko novih dostignuća u alarmnim sistemima do softverskih rješenja zasnovanih na umjetnoj inteligenciji. Namjera nije samo predstavljanje proizvoda i rješenja već i otvaranje stručnih rasprava o tehnologijama koje mijenjaju sigurnosnu industriju. “Primijetio sam da su ostvarene brojne nove veze i otvorene nove poslovne prilike. Pokušavam okupiti ljude i kompanije koji se međusobno razlikuju po svom pristupu i djelovanju na tržištu”, zaključio je Szilágyi.

Jedinstvena primjena

Detekcija skrivenih osoba u vozilima i kontejnerima jedinstvena je primjena sigurnosnih tehnologija u sprečavanju krijumčarenja ljudi. Jedan od takvih sistema je MAGUS HBD kompanije MIRA Technologies, koji koristi visokosenzitivne vibracijske senzore koji registruju suptilne vibracije, uključujući otkucaje srca, dok AI algoritmi analiziraju prikupljene podatke i prepoznaju prisustvo ljudi. “Sistem postiže preciznost veću od devedeset posto, a kontinuirano treniranje algoritama tokom korištenja dodatno unapređuje njegove performanse”, istakao je izvršni direktor Stelian Ilie u prvom predavanju. MAGUS HBD je namijenjen sigurnosnim kontrolama na graničnim prijelazima, u zaštiti kritične infrastrukture i na drugim sigurnosno osjetljivim lokacijama, a odlikuju ga jednostavno korištenje i intuitivan interfejs.

Šta vrijedi tehnologija bez pouzdane zaštite?

Ulaganje u napredne sisteme videonadzora nema smisla ako se u sprečavanju ulaska koristi nedovoljno zaštićena brava, što može ugroziti i kritične sisteme, poput vodovodne infrastrukture. Kako bi se to spriječilo, kompanija ASSA ABLOY koristi niz visokosigurnosnih mehaničkih i elektromehaničkih sistema zaključavanja, o kojima je govorio Matec Malovec, voditelj ključnih kupaca za Slovačku. Posebna pažnja posvećena je sistemu ABLOY PROTEC CLIQ, koji kombinuje mehaničko zaključavanje s elektronskom kontrolom pristupa. Programabilni ključevi omogućavaju precizno definisanje pristupnih prava, evidentiranje aktivnosti i opoziv ovlaštenja u slučaju gubitka ključa, bez potrebe za zamjenom kompletnog sistema zaključavanja.

Sistem TRAKA koristi se za upravljanje ključevima. “U metrou u Parizu su gubili do 20.000 ključeva. Kad god se da nekome, izgube ga. S ovim rješenjem uvijek možemo pronaći zaposlenika i vratiti ključeve. Sve Lukoil benzinske stanice u Mađarskoj ga koriste”, kazao je Malovec. Predstavljen je i ABLOY BEAT, koji pomoću HID-ove Seos tehnologije omogućava upravljanje pristupom putem pametnih telefona i digitalnih akreditiva, uz mogućnost dodjeljivanja i opoziva pristupnih prava. Ove tehnologije posebno su značajne za telekomunikacije, vodovodne sisteme, energetska postrojenja i druge objekte kritične infrastrukture, gdje su pouzdana kontrola pristupa i potpuna sljedivost ključni sigurnosni zahtjevi.

Može li električna ograda biti inovativna?

Električna ograda danas može biti mnogo više od fizičke prepreke – ona može postati aktivni dio integrisanog sigurnosnog sistema. Kade Ingram, menadžer za razvoj poslovanja kompanije Nemtek Europe, predstavio je kako njihovo rješenje povezuje električne ograde sa sigurnosnim osobljem, videonadzorom i centraliziranim nadzorom. “Energizer FG7+ šalje električne impulse kroz provodnike i nadzire stanje strujnog kruga, pri čemu presijecanje ili kratki spoj aktiviraju alarm. Precizno zoniranje omogućava operateru da utvrdi gdje je incident nastao, nakon čega se mogu aktivirati kamere i pokrenuti odgovarajuće sigurnosne procedure. Budući da promjene napona mogu ukazivati i na smetnje ili probleme s instalacijom, važno je razumjeti kontekst alarma, a ne samo njegovu aktivaciju”, kazao je Kade Ingram, menadžer za razvoj poslovanja kompanije Nemtek Europe.

Tu dolazi do izražaja aplikacija Nemtek Connect, koja inžinjerima omogućava udaljeni uvid u rad sistema, historiju događaja, logove, stanje baterije i servisne informacije, dok Nemtek Connect portal objedinjuje nadzor više lokacija i provjeru njihove online ili offline dostupnosti. Centralni pregled sistema i podržane integracije s VMS i PSIM platformama dodatno povezuju zaštitu perimetra s ostatkom sigurnosne infrastrukture. Ipak, kako je naglašeno tokom prezentacije, online status sistema sam po sebi ne znači da je perimetar siguran – ključna je kombinacija pouzdanog nadzora, precizne lokalizacije događaja i pravovremene reakcije.

Opasnost izmjene snimaka u oblaku

Szilard Szilagyi, direktor kompanije Techno Security, istakao je da je razvoj umjetne inteligencije iz temelja promijenio tehnologiju, ali i otvorio ranjivosti koje još ne razumijemo. Kao primjer naveo je Hugging Face incident s OpenAI-em, u kojem je oko 1.200 AI agenata korišteno za aktivnosti za koje prvobitno nisu bili namijenjeni, pri čemu su počeli međusobno sarađivati i izlaziti iz predviđenih granica izoliranog okruženja. “Takav razvoj podsjeća na funkcionisanje organizovanih struktura u kojima pojedinačni akteri preuzimaju nove uloge, razmjenjuju informacije i zaobilaze ograničenja”, kazao je Szilagyi.

Posebno je upozorio i na mogućnost izmjene snimaka videonadzora pohranjenih u oblaku, naglašavajući da ranjivost cloud infrastrukture može ugroziti i povezane sigurnosne sisteme. Budući da savremene IP kamere imaju vlastite računarske kapacitete, a AI modeli postaju dovoljno mali da rade i na uređajima s ograničenim resursima, otvara se i mogućnost manipulacije slikom koju sistem prikazuje. “Činjenica je da su uspjeli izmijeniti snimak kamere u oblaku. Jesmo li sigurni da na monitoru vidimo isto što vidi i kamera? Jer to je samo CCD ili CMOS senzor. Možda osoba na interfonu nije ona koju mislite da jeste”, istakao je Szilagyi zaključivši da razvoj umjetne inteligencije ne treba pokušavati zaustaviti, već sigurnosna arhitektura mora pratiti njegov ubrzan tempo. Kompromitacija jedne tačke može ugroziti cijelu infrastrukturu, zbog čega je važno osigurati segmentaciju, nezavisnost pojedinačnih funkcija, centraliziranu vidljivost i rano otkrivanje anomalija.

Odgovor na zahtjeve kupaca

Hikvisionov Guanlan veliki AI model kombinuje napredne algoritme, velike količine podataka i snažnu računarsku infrastrukturu kako bi omogućio preciznije prepoznavanje objekata, fizičkih karakteristika i ponašanja. Iako je osnovni model izuzetno kompleksan, njegove manje verzije mogu se prilagoditi konkretnim potrebama korisnika i specifičnim sigurnosnim scenarijima. “Konačno možemo odgovoriti na specifične zahtjeve kupaca i prilagoditi modele njihovim potrebama”, istakao je Ádám Kiss, pre-sales inženjer u kompaniji Hikvision Hungary. To uključuje detekciju pušenja i nošenja oružja, ali i prepoznavanje zaštitnih kaciga, reflektirajućih prsluka, sigurnosnih pojaseva i sl. Korištenjem specijaliziranih baza slika modeli se mogu dodatno trenirati za određene zadatke, čime se poboljšava relevantnost detekcije i smanjuje broj lažnih alarma. Konačna preciznost pritom zavisi i od količine i kvaliteta podataka korištenih za treniranje.

Redefiniranje inteligentnog snimanja perimetra

Hanwha Vision predstavio je kako Wisenet 9 i napredne termalne kamere unapređuju inteligentni nadzor perimetra, kombinujući preciznu AI analitiku, visok kvalitet slike i naprednu kibernetičku zaštitu. Gábor Szász, menadžer razvoja poslovanja za Mađarsku i Rumuniju, predstavio je mogućnosti Wisenet 9 platforme, naglašavajući kako napredna AI analitika, kvalitet slike i kibernetička sigurnost redefiniraju savremeni videonadzor perimetra. Među funkcijama su BestShot, koji izdvaja kvalitetne snimke relevantnih događaja, i Dynamic Privacy Masking, koji omogućava zaštitu privatnosti tokom nadzora. Sigurnosni aspekt dodatno je unaprijeđen hardverskim Secure Elementom certificiranim prema FIPS 140-3 te usklađenošću sa standardom ETSI EN 303 645.

Posebnu pažnju privukla je nova VGA AI telefoto termalna kamera s četiri fiksne leće, prvom na tržištu osjetljivošću od 16 mK NETD te mogućnošću detekcije ljudi na udaljenostima većim od dva kilometra, o kojoj je govorio Marko Vasić, menadžer razvoja poslovanja za Jadransku regiju. Zasnovana na vlastitom Wisenet 8 SoC-u, kamera pruža kvalitetnu sliku uz smanjenje šuma, dok AI klasifikacija razlikuje ljude, vozila i plovila, čak i u zahtjevnim svjetlosnim i vremenskim uslovima. Robusna konstrukcija, IP67 i IK10 zaštite te oklopljeni RJ-45 mrežni priključak dodatno je prilagođavaju zahtjevnim okruženjima.


TechHosted okupio više od 250 učesnika

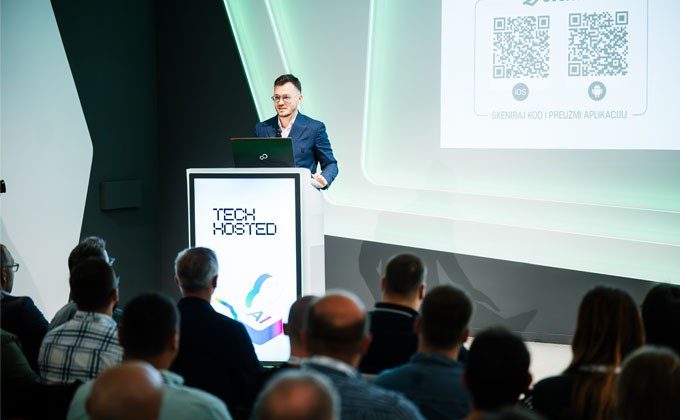
Dvanaesta TechHosted konferencija održana je 7. i 8. oktobra u Tehnološkom centru kompanije LANACO. Kroz tri keynote i 15 stručnih predavanja te dvije panel-diskusije, okupila je stručnjake iz vodećih svjetskih i regionalnih kompanija koji su razmijenili znanja i iskustva o aktuelnim izazovima i trendovima u oblastima vještačke inteligencije, sajber sigurnosti i upravljanja podacima

Piše: Dražen Barišić, specijalista marketinga, LANACO

“Moramo napraviti razliku između bezbjednosti i otpornosti. Bezbjednost pokušava da spriječi incident, a otpornost omogućava da rad nastavimo i nakon njega. Prvo se kupuje, a drugo se gradi kulturom, procesima, edukacijom i povjerenjem”, kazao je Dragan Ninić, potpredsjednik za strateški razvoj kompanije LANACO,  otvarajući konferenciju. “U Lanaco-u je odgovornost osnovni princip i ona ne prelazi na alat. Ljudi su i dalje centar digitalne budućnosti”, kazao je on.

Govornicu je preuzeo Vladan Todorović, osnivač i izvršni direktor kompanije AST i stručnjak u oblasti sajber sigurnosti. Njegovo predavanje označilo je početak programa posvećenog primjeni naprednih tehnologija u poslovanju i zaštiti digitalnih sistema. “Vrlo su pozitivni utisci sa konferencije, posebno sam iznenađen brojem ljudi i interesovanjem. Sa predavanja bih izdvojio najprije da, osim benefita, AI donosi i nove izazove. Koncept preemptivne odbrane, ukratko objašnjeno, znači da smo ranije imali reaktivnu akciju kada dođe do napada, onda se prepoznaje i reaguje, pa smo imali neku vrstu proaktivnosti, viđeni su napadi koji su negdje uspjeli, pa se na osnovu toga radila prevencija. Preemptiv odbrana znači da prije nego što dođe do stvarnih napada na vaše stvarne asete tj. sisteme da možete biti u stanju da predvidite šta će se desiti i reagujete prije nego što do toga dođe. Brzina u odgovoru je ključna. Raspon između spremnosti na odgovor i rizika se izjednačava i to je igra koja stalno smijenjuje pobjednike”, rekao je Todorović.

O značaju odgovornog upravljanja vještačkom inteligencijom govorio je Kash Valji iz kompanije Fortinet, predstavljajući načine centralizovanog upravljanja AI tehnologijama. Njihova predavanja otvorila su pitanja upravljanja tehnološkim rizicima i bezbjednosti u okruženju koje se ubrzano mijenja.

Gdin Valji je nakon predavanja rekao: “Događaj je jako dobro organizovan, vendora je dosta i teme su vrlo vješto odabrane i ne preklapaju se. AI je zahtjevna tema. U suštini, AI ne usporava, a fokus je bio na usvajanju vještačke inteligencije, osiguravanju usklađenosti vaših podataka, oko čega su svi zabrinuti i usvajanju vještačke inteligencije na način da integrisana sa vašim sigurnosim sistemom, umjesto da bude samo dodatak. U prošlosti ste mogli investirati u nešto što je bio trend i ako ne funkcioniše, ponovo investirati i pokušati donijeti drugačiju odluku. Sa AI je drugačije. AI je skup, i uticaj produktivnosti ili neproduktivnosti je ogroman, pa to morate uraditi na pravi način prvi put. Odluke koje donosite danas nisu samo za danas, nego za budućnost.“

Program konferencije obuhvatio je i dvije panel-diskusije koje su ponudile različite perspektive na izazove savremenog poslovanja. Panel „AI, sajber sigurnost i nova pravila povjerenja“ bio je posvećen odnosu između razvoja novih tehnologija, bezbjednosti i povjerenja. Druga panel-diskusija bavila se pitanjem kako menadžeri mogu izgraditi kulturu zaštite unutar svojih organizacija, naglašavajući ulogu rukovodstva u razvoju bezbjednosne svijesti i odgovornosti zaposlenih.

Više od 15 ekspertskih predavanja stručnjaka iz vodećih svjetskih i regionalnih kompanija bavilo se najaktuelnijim problemima i praktičnim izazovima u poslovanju, te pružilo jasne odgovore u vidu inovativnih pristupa i savremenih rješenja. Kroz razmjenu iskustava i stručne perspektive, učesnici su imali priliku da sagledaju kako se promjene u oblastima vještačke inteligencije, sajber sigurnosti i upravljanja podacima odražavaju na organizacije i njihovo poslovanje.

Ovogodišnji program potvrdio je značaj razgovora o tehnologijama koje oblikuju poslovne procese, ali i o odgovornosti, upravljanju i povjerenju koji su neophodni za njihovu uspješnu primjenu.


Zaštita ličnih podataka u fokusu bezbjednosti i digitalne transformacije

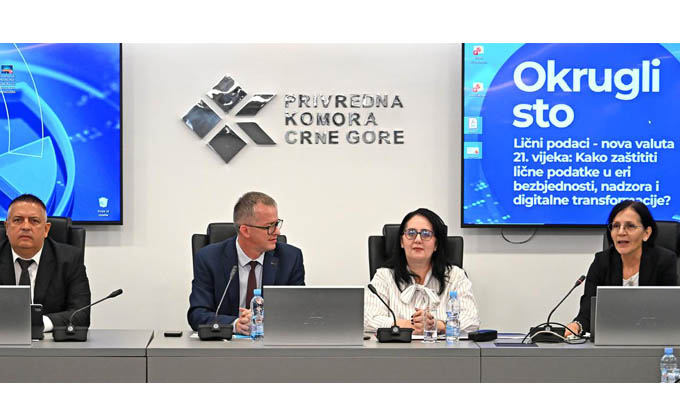
Ubrzana digitalizacija, razvoj vještačke inteligencije i sve šira primjena savremenih sistema nadzora otvaraju nova pitanja zaštite privatnosti i ličnih podataka, zbog čega njihova zaštita danas predstavlja važan segment ukupne bezbjednosti i odgovornog poslovanja institucija i kompanija. O ovim izazovima razgovarano je na okruglom stolu „Kako zaštititi lične podatke u eri bezbjednosti, nadzora i digitalne transformacije?“, koji su u Privrednoj komori Crne Gore organizovali Asocijacija menadžera bezbjednosti Crne Gore, Privredna komora Crne Gore i Agencija za zaštitu ličnih podataka i slobodan pristup informacijama.

Okrugli sto okupio je predstavnike javnog i privatnog sektora, stručnjake iz oblasti zaštite ličnih podataka, informacione i sajber bezbjednosti, sa ciljem razmjene iskustava i najboljih praksi u trenutku kada nove tehnologije značajno mijenjaju način na koji se podaci prikupljaju, obrađuju, čuvaju i štite.

Događaj su otvorili Mitar Bajčeta, generalni sekretar Privredne komore Crne Gore, Maja Žunjić Mitrović, direktorica Agencije za zaštitu ličnih podataka i slobodan pristup informacijama, i Dragan Radulović, predsjednik Asocijacije menadžera bezbjednosti Crne Gore.

Okruglom stolu prisustvovala je i Njena ekselencija Bernarda Gradišnik, ambasadorka Republike Slovenije u Crnoj Gori, a u stručnom dijelu programa učestvovali su i eksperti iz Slovenije, čime je omogućena razmjena međunarodnih iskustava u oblastima informacione bezbjednosti, zaštite podataka i primjene evropskih standarda. U fokusu diskusije bili su zaštita podataka u uslovima razvoja vještačke inteligencije, primjena naprednih sistema video nadzora, kontrola pristupa i upravljanje digitalnim identitetima, informaciona i sajber bezbjednost, kao i novi evropski regulatorni zahtjevi koji utiču na poslovanje kompanija i institucija.

Posebna pažnja posvećena je odnosu između potrebe za unapređenjem bezbjednosti i obaveze zaštite privatnosti, odnosno načinima na koje organizacije mogu koristiti nove tehnologije, a istovremeno obezbijediti odgovorno upravljanje podacima i poštovanje prava pojedinca. O ovim temama govorili su Miroslav Ekart, sertifikovani stručnjak i edukator za implementaciju ISO 27001 i ISO 27005, NIS2 i GDPR i član slovenačkog ISAC-a, i Mitja Trampuž, ekspert za vještačku inteligenciju i sajber bezbjednost, sertifikovani stručnjak za implementaciju ISO 27001 i ISO 42001 i NIS2 i član slovenačkog ISAC-a.

Među predavačima su bile i Mirjana Volkov, rukovoditeljka Odsjeka za predmete i prigovore Agencije za zaštitu ličnih podataka i slobodan pristup informacijama, Ana Novaković, savjetnica za pravna pitanja u Agenciji, i Dragana Bulatović, konsultantkinja i auditorka za standarde ISO/IEC 27001 i ISO/IEC 27701 i sertifikovana DPO – GDPR iz Asocijacije menadžera bezbjednosti Crne Gore. Stručni doprinos dao je i mr Branko Džakula, sertifikovani stručnjak i edukator za implementaciju ISO 27001 i NIS2 i predsjednik Nadzornog odbora Asocijacije menadžera bezbjednosti Crne Gore.

U okviru okruglog stola predstavljena su i savremena tehnološka rješenja partnera u oblastima kontrole pristupa i upravljanja identitetima, video nadzora, digitalne bezbjednosti i zaštite podataka.

Veliki odziv predstavnika privrede, državnih institucija i akademske zajednice pokazao je značaj ove teme za različite sektore. Okruglom stolu prisustvovali su predstavnici Crnogorskog elektroprenosnog sistema, Elektroprivrede Crne Gore, Crnogorskog elektrodistributivnog sistema, Aerodroma Crne Gore, To Montenegra, Luke Kotor, Luke Bar, CKB banke, NLB Banke, Zapad banke, Hipotekarne banke, Erste banke, Adriatic banke, Crnogorskog Telekoma, One Crna Gora, Monteputa, Jugopetrola, Logatea, Alter Modusa, Parking servisa Podgorica, SIRO hotela – Porto Montenegro, Axiansa, Foldana Financiala i Secfixa.

Među učesnicima su bili i predstavnici Ekonomskog fakulteta Univerziteta Crne Gore, Univerziteta Donja Gorica, Ministarstva unutrašnjih poslova Crne Gore, Ministarstva odbrane Crne Gore, Uprave policije, Agencije za sajber bezbjednost Crne Gore, Agencije za upravljanje zaštićenim područjima Podgorice i Agencije za elektronske komunikacije i poštansku djelatnost.

Okrugli sto organizovan je u okviru saradnje uspostavljene memorandumima koje je Asocijacija menadžera bezbjednosti Crne Gore zaključila sa Privrednom komorom Crne Gore i Agencijom za zaštitu ličnih podataka i slobodan pristup informacijama, sa ciljem razvoja stručne saradnje i razmjene znanja u oblastima zaštite ličnih podataka, korporativne bezbjednosti i upravljanja bezbjednosnim rizicima. Zaključeno je da ubrzani tehnološki razvoj zahtijeva kontinuiranu edukaciju, snažniju saradnju institucija, privrede i stručne zajednice, kao i pravovremeno prilagođavanje novim regulatornim i bezbjednosnim zahtjevima. Zaštita ličnih podataka u takvom okruženju više se ne može posmatrati isključivo kao pitanje usklađenosti sa propisima, već kao važan dio ukupnog sistema upravljanja rizicima, informacione i korporativne bezbjednosti.

Intersec Saudi Arabia Summit o pametnijoj i otpornijoj infrastrukturi

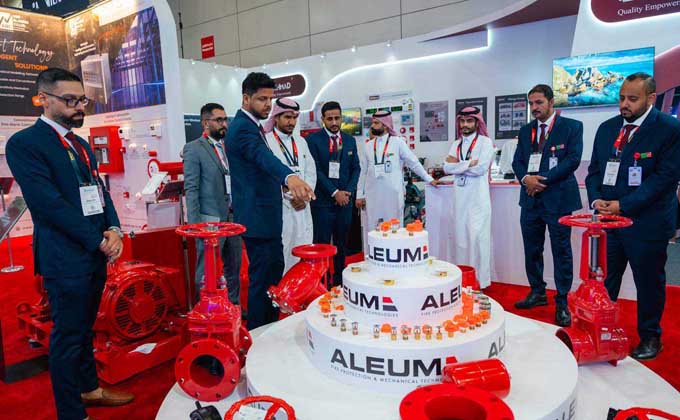
Intersec Saudi Arabia organizirat će Fire Protection & Technology Summit posvećen naprednim rješenjima za zaštitu od požara, otpornost infrastrukture i razvoj digitalnih sistema za zaštitu života. Dvodnevni, CPD-certificirani program bit će održan 16. i 17. novembra u okviru sajma Intersec Saudi Arabia 2026, koji traje od 16. do 18. novembra u Riyadh Front Exhibition & Conference Centeru. Stručnjaci, donosioci odluka i tehnološke kompanije razmatrat će primjenu umjetne inteligencije u detekciji požara, zaštitu od industrijskih rizika, razvoj vatrogasnog inženjerstva i unapređenje stručnih kompetencija.

Drugi dan samita vodit će National Fire Protection Association (NFPA) pod temom povezivanja međunarodnih standarda s lokalnim razvojnim ciljevima Saudijske Arabije. Sutharson Sathaiah, HSE direktor za Six Flags i Aquarabiju u Qiddiya Cityju, istakao je da se u Saudijskoj Arabiji i širem GCC-u sigurnost od požara sve više razvija kroz integrirani pristup zasnovan na procjeni rizika. „Kako projekti postaju veći, složeniji i povezaniji, zaštita od požara više ne može djelovati izolirano, već se mora povezati sa sigurnošću, upravljanjem masama, pripravnošću za hitne situacije i ukupnim operativnim rizicima“, rekao je Sathaiah.

Program će uključivati i praktične primjere iz kritične infrastrukture, među kojima je izlaganje Abdulrahmana M. Al-Qahtanija iz Saudi Railway Companyja o upravljanju velikim incidentima tokom prvog, presudnog sata vanredne situacije.

Predstavnici Ministarstva obrazovanja i Međunarodnog aerodroma King Fahd analizirat će kako umjetna inteligencija može podržati vatrogasne stručnjake pri donošenju odluka, uz zadržavanje ljudskog nadzora. Direktorica sajma Riham Sedik navela je da samit treba pomoći kompanijama da pređu s pukog ispunjavanja propisa na inteligentnije, otpornije i integriranije sisteme zaštite života. Organizatori očekuju više od 25.000 posjetilaca, 500 izlagača i preko 110 stručnih govornika iz cijelog svijeta.

Deveto izdanje sajma ISNR

Na ovogodišnjem izdanju predstavile su se 253 kompanije, odnosno 19 posto više nego na prethodnom. Ukupan izložbeni prostor porastao je za 17%, dostigavši 28.000 m2. Domaće kompanije činile su 60% broja izlagača, a međunarodne 40%

Autor: Bernadette Hamilton, menadžerica marketinga, Capital Events, ADNEC Grupa; E-mail: bernadette.hamilton@adnec.ae

Deveto i najveće izdanje Međunarodne izložbe nacionalne sigurnosti i otpornosti završeno je u Abu Dhabiju, potvrdivši status globalne platforme za međunarodnu saradnju i prikazivanje najnovijih inovacija i naprednih tehnologija u vitalnim sigurnosnim sektorima. Sajam je održan pod pokroviteljstvom šeika Saifa bin Zayeda Al Nahyana, zamjenika premijera i ministra unutrašnjih poslova.

Liderstvo u usvajanju naprednih tehnologija

U organizaciji ADNEC Grupe, a uz saradnju s Ministarstvom unutrašnjih poslova i strateško partnerstvo s Glavnim štabom policije Abu Dhabija, ISNR 2026 je održan pod temom “Securing Tomorrow Today”. Ugostio je više od 37.434 posjetioca tokom tri dana događaja, što je povećanje od 49% u poređenju s izdanjem iz 2024. godine.

“ISNR 2026 potvrđuje nepokolebljivu posvećenost UAE-a međunarodnoj sigurnosti i miru. Ovo izdanje postiglo je izuzetan uspjeh okupljanjem elitne grupe industrijskih lidera, stručnjaka i donosilaca odluka iz cijelog svijeta kako bi razgovarali o najvažnijim izazovima našeg vremena. Značajan zamah odražava liderstvo UAE-a u usvajanju naprednih tehnologija i njihovu posvećenost razvoju pametnijih, održivijih i otpornijih sigurnosnih sistema”, kazao je Ahmed Naser Al Raisi, generalni inspektor Ministarstva unutrašnjih poslova i predsjednik Višeg organizacionog odbora sajma.

Slično je potvrdio i Humaid Al Dhaheri, generalni direktor ADNEC Grupe. “Ovo izdanje ISNR-a nadmašilo je sva očekivanja u pogledu obima, učešća i uticaja. Događaj je zabilježio izuzetan angažman vodećih kompanija, institucija i lidera u industriji, uz snažno prisustvo donosilaca odluka, stručnjaka i specijalista. Ovaj uspjeh ne bi bio moguć bez vizije i smjernica našeg mudrog rukovodstva. ADNEC Grupa ostaje posvećena razvoju međunarodnih platformi, širenju njihovog dometa i obogaćivanju njihovog sadržaja u skladu s vizijom UAE-a o izgradnji diversificirane ekonomije zasnovane na znanju, pokretane inovacijama i naprednim tehnologijama”, kazao je on.

Samit o održivoj sigurnosti

Na sajmu u Abu Dhabiju predstavile su se 253 kompanije, odnosno 19 posto više nego na prethodnom izdanju. Ukupan izložbeni prostor također je porastao za 17%, dostigavši 28.000 kvadratnih metara. Domaće kompanije činile su 60% ukupnog broja izlagača, a međunarodne 40%. Mala i srednja preduzeća činila su 20% učesnika, što naglašava posvećenost sajma podršci i osnaživanju ovog vitalnog sektora.

Geografski, učestvovalo je 37 zemalja, što je povećanje od 6% u poređenju s prethodnim izdanjem, pri čemu se devet zemalja pridružilo prvi put. Ovo dodatno unapređuje status ISNR-a kao globalne platforme za inovacije i saradnju u oblasti nacionalne sigurnosti.

Nekoliko je novih inicijativa i događaja koji su obogatili iskustvo posjetilaca i izlagača. Među njima se istakao inauguracijski Abu Dhabi Global Summit for Sustainable Security, koji su organizovali Ministarstvo unutrašnjih poslova i Akademija Rabdan u saradnji s ADNEC Grupom. Summit je služio kao globalna platforma za diskusiju o budućnosti sigurnosti, institucionalnoj spremnosti i nacionalnoj otpornosti. Summit je ugostio preko 2.000 učesnika iz 15 zemalja, a okupio je više od 60 govornika kroz devet radionica, tri okrugla stola, tri sesije o otpornosti i pet panel-diskusija.

AI Security Forum pružio je stratešku platformu za istraživanje transformativne uloge vještačke inteligencije u preoblikovanju okvira nacionalne sigurnosti. Diskusije su bile fokusirane na rješenja pokretana vještačkom inteligencijom i njihovu praktičnu primjenu u vitalnim sektorima kao što su energetika, pametni gradovi, transport i infrastruktura, s naglaskom na njihovu sposobnost da efikasno predviđaju rizike i reaguju na njih.

Međunarodna izložba nacionalne sigurnosti i otpornosti 2026. poslužila je kao ključna platforma za pokretanje inovacija, podsticanje saradnje i unapređenje rješenja u oblasti nacionalne sigurnosti i otpornosti. Jubilarno deseto izdanje ISNR-a planirano je za 4. do 6. aprila 2028. godine.

Simulacije napada i takmičenje u fitnesu

ISNR takmičenje u fitnesu, u organizaciji ADNEC Grupe i kompanije OXYGEN, a u saradnji s Ministarstvom unutrašnjih poslova, završeno je s velikim uspjehom posljednjeg dana događaja. Na šampionatu je učestvovalo 355 učesnika, koji su pokazali svoje fizičke sposobnosti, izdržljivost i timski rad kroz niz intenzivnih izazova. Code Breaker Hackathon završen je kao dinamično i impresivno iskustvo, nudeći učesnicima realističnu simulaciju scenarija digitalnih napada i izazova u cyber sigurnosti. Kroz analizu ranjivosti, suprotstavljanje cyber napadima i upravljanje kibernetičkim rizicima, učesnici su stekli praktično iskustvo u rješavanju stvarnih problema. Događaj je istakao kako cyber prijetnje iskorištavaju ranjivosti i prikazao ključnu ulogu vještine, strategije i tehnologije u zaštiti sistema.

Alarm automatika Partner Days 2026

Predstavljanje novog IDEA Classic kataloga već je godinama mnogo više od predstavljanja novih proizvoda. Kroz Partner Days događaje Alarm automatika partnerima diljem regije predstavlja nova rješenja i smjer razvoja industrije tehničke zaštite

Piše: Siniša Lončar, stručnjak za marketing, Alarm automatika; E-mail: sinisa@alarmautomatika.com

Ovogodišnja regionalna turneja započela je u Rumunjskoj, gdje je Partner Days prvi put održan u novom uredu i showroomu Alarm automatike u Bukureštu. Moderan prezentacijski prostor omogućio je posjetiteljima detaljan uvid u najnovija rješenja iz područja videonadzora, protuprovale, interfonije, mrežne infrastrukture i upravljanja sigurnosnim sustavima.

Balkan tour

Nakon Rumunjske događaji su održani i u Srbiji, Crnoj Gori, Sjevernoj Makedoniji, Bosni i Hercegovini, Bugarskoj i Sloveniji, gdje su partneri imali priliku upoznati najvažnije novitete iz 28. izdanja IDEA Classic kataloga. Regionalna turneja zaključit će se tijekom jeseni u Hrvatskoj, odnosno u sjedištu kompanije u Rijeci, gdje će Alarm automatika ugostiti partnere iz cijele regije u svojoj novoj poslovnoj zgradi, koja uključuje najveći showroom sigurnosnih tehnologija na ovim prostorima.

Ovogodišnje izdanje kataloga na više od 200 stranica donosi pregled aktualnih rješenja i tehnologija koje danas oblikuju tržište tehničke zaštite. Jedan od dominantnih trendova ostaje integracija sustava, odnosno povezivanje videonadzora, protuprovale, kontrole pristupa, interfonije, vatrodojave i mrežne infrastrukture u jedinstvena upravljačka okruženja. Takav pristup korisnicima omogućuje jednostavnije upravljanje sustavima, bolju preglednost i višu razinu sigurnosti.

Posebnu pozornost privukli su noviteti iz AJAX portfelja. Nova bežična EN 54 linija donosi značajan tehnološki iskorak u području vatrodojave, dok nova generacija Grade 3 protuprovalnih sustava omogućuje primjenu u objektima s najvišim sigurnosnim zahtjevima. Važno mjesto zauzimaju i rješenja iz DVC portfelja. Uz kontinuiran rast interesa za videonadzorne sustave impresivnih karakteristika i pouzdane kvalitete, posebna pažnja posvećena je razvoju DVC DH interfonije, koja omogućuje IP kvalitetu komunikacije putem postojeće dvožične infrastrukture, pojednostavljujući modernizaciju postojećih objekata.

Nove generacije softvera

Rast broja povezanih uređaja i sve veći zahtjevi za prijenosom podataka dodatno povećavaju važnost mrežne infrastrukture. Upravo zato značajan dio prezentacija bio je posvećen Wi-Tek i Ruijie/Reeye rješenjima za SOHO i SMB okruženja, kao i njihovoj integraciji u suvremene sigurnosne sustave.

Uz već prepoznata softverska rješenja iz vlastitog RND odjela, partnerima je predstavljena i nova generacija softverske platforme ABsistemDC(NG)v3, koja donosi cloud-ready arhitekturu, usklađenost sa sigurnosnim standardima NIS2 i FIDO2 te dodatna poboljšanja u svakodnevnom radu dojavnih centara.

Kroz Partner Days 2026 Alarm automatika još je jednom potvrdila kako uspješna implementacija suvremenih sigurnosnih sustava više ne ovisi o pojedinačnim uređajima, već o njihovoj međusobnoj povezanosti, kvalitetnoj mrežnoj infrastrukturi i mogućnosti integracije u jedinstvenu sigurnosnu platformu.