Home Kategorija Vertikalna tržišta

Vertikalna tržišta

EGAL za mreže i data centre

Tehnologije se mijenjaju, ali pristup EGAL-a ostaje isti: razumjeti izazov klijenta i pronaći rješenje koje će funkcionirati i u praksi. Zato kompanija svoju ulogu vidi kao dugoročno partnerstvo kroz cijeli životni ciklus infrastrukture – od savjetovanja i planiranja do realizacije, edukacije i stručne podrške

Piše: Una Ana Süssinger, direktorica, EGAL; E-mail: una.ana.sussinger@egal-eu.com

Porodična kompanija EGAL već više od 36 godina djeluje u području mrežne i električne infrastrukture, data centara, strukturnog kabliranja, optičkih mreža te profesionalne testne, mjerne i instalacijske opreme. Sarađuje s projektantima, sistem-integratorima, izvođačima, distributerima i krajnjim korisnicima, uključujući se u projekte već u fazi savjetovanja i planiranja, a podrška se nastavlja kroz realizaciju, edukaciju i dalju stručnu podršku.

Prvo izazov, zatim rješenje

Pristup kompanije ne počinje odabirom proizvoda, već razumijevanjem konkretnog izazova, potreba, zahtjeva i ciljeva pojedinog projekta. Na osnovu toga slijede odabir odgovarajućih tehnologija i komponenti te priprema tehničkih rješenja, dok se kod zahtjevnijih projekata u proces direktno uključuju i stručnjaci proizvođača.

Takav pristup najbolje se pokazuje u praksi. Prilikom obnove data centra vodeće slovenske IKT kompanije, specijalizirane za energetiku i kritičnu infrastrukturu, postojeći centar trebalo je obnoviti uz neprekidan rad. Dodatne izazove predstavljali su nepotpuna dokumentacija postojećih instalacija i strogo definiran vremenski okvir za kritičnu migraciju.

Tim EGAL-a učestvovao je u analizi postojeće infrastrukture i planiranju redundantnih komunikacijskih i napojnih puteva. Tokom migracije na lokaciji su osigurani potrebna tehnička oprema, rezervne komponente i stručna podrška, što je omogućilo brzo rješavanje nepredviđenih situacija. Obnova i migracija izvedene su bez neplaniranog prekida usluga, a rezultat je moderna, modularna infrastruktura spremna za buduće tehnološke zahtjeve. Također, prilikom obnove FTTD optičke infrastrukture u većem poslovno-administrativnom objektu u Sloveniji, ključne izazove predstavljali su zastarjela tehnologija, ograničen prostor u data centru i otežana proširenja. Modularnim i standardiziranim dizajnom naručilac je dobio veći kapacitet i fleksibilnost, bolje iskorištenje prostora te preglednije upravljanje i praćenje optičkih veza.

Znanje i podrška kroz cijeli projekt

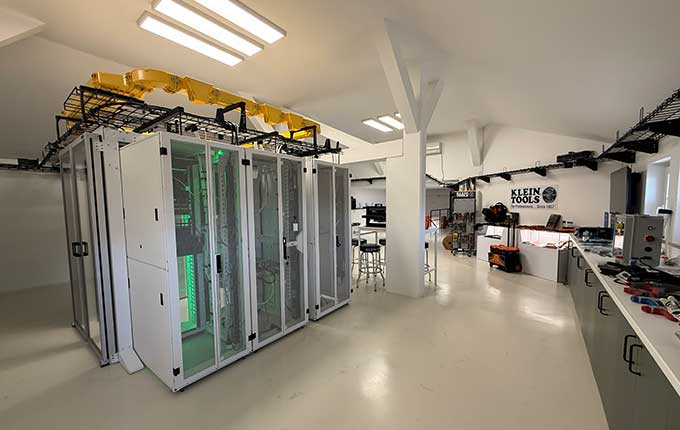
Podrška EGAL-a ne završava odabirom i isporukom rješenja. U prezentacijsko-edukacijskom centru kompanije u Ljubljani organiziraju se stručne i praktične edukacije, certificiranja, radionice te prezentacije tehnologija i rješenja. Partneri ih prije donošenja odluke mogu testirati i zajedno sa stručnjacima EGAL-a procijeniti njihovu primjenu u konkretnom okruženju.

Portfolio EGAL-a čine specijalizirani svjetski proizvođači: Panduit s rješenjima za fizičku mrežnu i industrijsku električnu infrastrukturu te data centre, AEM Networks s rješenjima za testiranje i certificiranje bakarnih i optičkih mreža, UCL Swift s tehnologijama za spajanje optičkih vlakana, Sticklers s rješenjima za profesionalno čišćenje optičkih veza te Klein Tools s profesionalnim alatima i testnom opremom. Portfolio upotpunjuju NetAlly s rješenjima za testiranje i dijagnostiku Ethernet i Wi-Fi mreža te netool.io s mobilno podržanim alatima za dijagnostiku mrežnih priključaka.

DEA: Nova generacija senzora na Adria Security Summitu

Italijanska kompanija DEA Security predstavit će na Summitu u Zagrebu svoje posljednje tehnološke inovacije, uključujući napredne senzore za ograde, podzemne sisteme i diskretna rješenja prilagođena kritičnoj infrastrukturi

Piše: Alberto Banzola, menadžer prodaje, DEA Security; E-mail: alberto.banzola@deasecurity.com

Ova je, 2026. godina izuzetno važna za kompaniju DEA Security: dvije godine nakon posljednjeg nastupa na Adria Security Summitu u Sarajevu, italijanska kompanija koja decenijama dizajnira i proizvodi sisteme za zaštitu perimetra vraća se na vodeći sigurnosni događaj u Jadranskoj regiji. Tom prilikom predstavit će sve inovacije najavljene prošlog maja tokom događaja u Franciacorti.

Inovacije za zaštitu kritične infrastrukture

Ovo su značajni pomaci za kompaniju koja kontinuirano razvija prilagođena tehnološka rješenja (34 međunarodna patenta od 1986. godine), uspješno kombinujući inovacije i proizvodnu ekspertizu bez mijenjanja vlastitog DNK-a. Na sve konkurentnijem tržištu, DEA Security gleda dalje od neposrednih potreba, nudeći vrhunska rješenja s originalnim inovacijama koje su kontinuirano prepoznate i cijenjene na tržištu.

Asortiman proizvoda kompanije danas ima centralnu ulogu u radu svakog sigurnosnog operatera, čemu su doprinijeli i zahtjevi uvedeni CER direktivom o zaštiti kritične infrastrukture. Ova regulativa utječe i na zemlje van Evropske unije, u kontekstu međunarodnih sukoba koji su podigli svijest o sigurnosti. Ovaj aspekt, povezan s kontinuiranim razvojem IP integracija s vanjskim sistemima – putem gateway uređaja kao što su Ethernet kontroler i AiDEA CUBE sistem, koji omogućava komunikaciju između detekcije provale i videonadzora – učinio je kompaniju iz La Spezije u Italiji prepoznatljivim primjerom međunarodne izvrsnosti.

Višeslojna zaštita perimetra

U Zagrebu će biti predstavljeno nekoliko novih proizvoda. Među njima se izdvaja nova verzija FUSION P2P senzora za ograde serije PRO: primijenjen na prvom zaštitnom prstenu (ogradi), on dodatno podiže ionako visok nivo kvaliteta i performansi zahvaljujući kombinovanoj DSF tehnologiji (piezo + MEMS). Prepoznaje i detektuje bilo koju vrstu napada na ograde uz preciznu pin-point detekciju, razlikujući njihovu prirodu radi efikasnije prevencije.

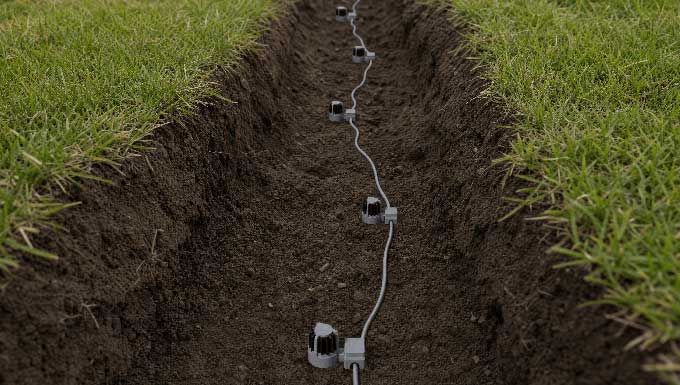
Također će biti izložen uzorak novog podzemnog senzora SISMA CP PRO. Dvadeset sedam godina nakon predstavljanja prvog podzemnog i nevidljivog piezodinamičkog sistema, proizvod je potpuno obnovljen – uz novi tehnološki patent – i spreman je za tržište koje se prečesto zadovoljava rješenjima koja nisu prilagođena stvarnim uslovima ugradnje.

Četvrti prsten, posvećen pristupnim tačkama zgrada, donosi novu inovaciju kompanije DEA Security u vidu prvog potpuno ugradbenog dvotehnološkog senzora za detekciju udara. “Nevidljivost”, koja je već cijenjena kod senzora za zelene površine i beton, ovdje poprima apsolutnu vrijednost: najviši nivo sigurnosti (senzori s certifikatom Security Grade 3 – EN 50131) u kombinaciji s maksimalnom diskrecijom i pažnjom posvećenom dizajnu prozorskih i vratnih okvira. Porodice SPC-PRO (univerzalni samostalni senzori) i XENSITY (senzori povezani putem sabirnice s detekcijom vrste napada) dodatno proširuju ponudu, potvrđujući da italijanska kompanija uspješno prati razvoj sigurnosnog sektora.

Zatvaranje jaza između detekcije i aktivne zaštite

Industrija vatrodojave veliku je većinu svojih istraživanja, inženjeringa i kapitala usmjeravala na nauku o detekciji. Od uvođenja prvih električnih centrala 1920. godine, proizvođači se takmiče u visokotehnološkoj utrci u izgradnji najosjetljivijih optičkih komora, najotpornijih multikriterijskih algoritama i, u novije vrijeme, videoanalitike dima pomoću umjetne inteligencije

Danas je sposobnost da uočimo aktivno paljenje u roku nekoliko sekundi od njegova nastanka bliža savršenstvu nego ikada prije. Ipak, ovaj trijumf detekcije otkriva kritičan paradoks u modernoj zaštiti zgrada. Sistem za dojavu požara ne spašava živote samo time što zna da požar postoji; on spašava živote kontrolom okruženja kada se požar jednom potvrdi.

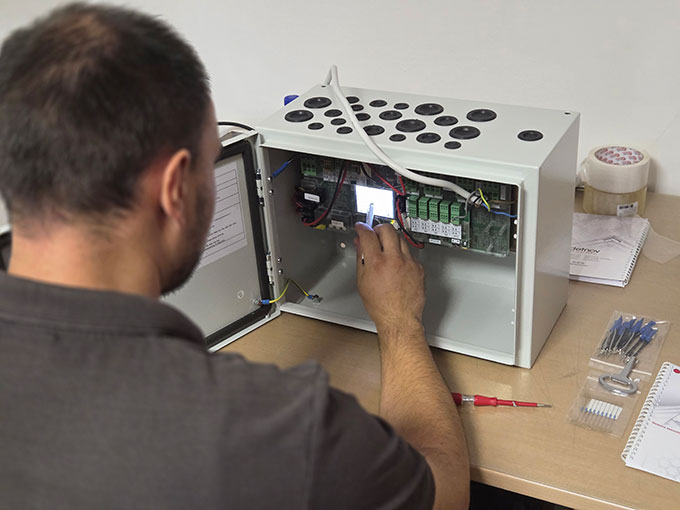
Dok su detekcija i kontrolne table evoluirale u digitalnu eru, kontrolni interfejsi koji se koriste za prenošenje alarmnih signala protivpožarnim uređajima i sistemima ostali su strukturno nepromijenjeni decenijama. U skladu s relevantnim standardom EN 54-18, koji je objavljen prije skoro dvadeset godina, interfejsni hardver u velikoj je mjeri propustio digitalnu revoluciju. Ova tehnološka uska grla ostavila su kritičnu prazninu u sigurnosnom lancu. Mnogi projektanti i dalje razmatraju interfejsne module samo u pogledu broja ulaza i izlaza i osnovnih električnih parametara.

Inženjerski izazovi

U međuvremenu, kritični aspekti kao što su strategije u slučaju prekida komunikacije, aspekti praćenja i prikazivanja povratnih informacija o statusu, fleksibilnost montaže ili ograničenja dužine kablova potpuno su izostavljeni u fazi projektovanja. Da bismo izgradili istinski otporne objekte, moramo preispitati petlju (loop) i tretirati ulazno/izlazne interfejse ne kao perifernu dodatnu opremu, već kao visokointeligentna čvorišta za zaštitu života sa kontinuiranim praćenjem.

Da bismo razumjeli zašto tradicionalni moduli za povezivanje sistema više nisu dovoljni za moderne građevinske strukture, moramo analizirati specifične, realne inženjerske i električne izazove sa kojima se projektanti i integratori suočavaju na terenu svakog dana. Prepoznajući ove izazove, Bosch je usmjerio svoje nedavne inovacijske napore na transformaciju interfejsnih modula iz jednostavnih releja u inteligentne uređaje sposobne da osiguraju naprednu dijagnostiku, nadzor i veću operativnu otpornost.

Skrivena opasnost od udarnih struja i naprednog nadzora linija

Prilikom projektovanja signalnih kola (NAC) za napajanje uređaja za obavještavanje velike snage – kao što su industrijske sirene ili ksenonske stroboskopske bljeskalice – projektanti se rutinski oslanjaju na nominalne radne struje za svoje proračune baterija i napajanja. Međutim, u trenutku, milisekundi aktiviranja ovi uređaji mogu povući snažne, kratkotrajne strujne udare koji su nekoliko puta veći od njihove potrošnje u ustaljenom stanju.

Budući da većina proizvođača uređaja za obavještavanje izostavlja ove tranzijentne profile pokretanja iz svojih tehničkih listova (datasheets), a standardni moduli po EN 54-18 rijetko definišu svoje granice tolerancije na tranzijente, stvara se kritičan inženjerski rizik. Višekratno izlaganje standardnih interfejsnih releja ovim neproračunatim udarima dovodi do zavarivanja kontakata releja – gdje se fizički kontakti releja trajno spajaju – ili do tranzijentnih padova napona koji mogu povući namjenska napajanja i pokrenuti neočekivane greške.

Da bi se eliminiralo ovo nagađanje, dizajn interfejsa sljedeće generacije mora osigurati potpunu električnu transparentnost. U najsavremenijim spojnicama (kuplerima) kao što je Boschev modul FLM-430-I2M1, maksimalna dozvoljena udarna struja je eksplicitno okarakterisana i specificirana. Uparivanjem robusnih relejnih topologija otpornih na prenapone s jasnim tolerancijama na tranzijente, takvi moduli osiguravaju da sistem može izdržati oštra industrijska opterećenja bez rizika od tihih, katastrofalnih kvarova na terenu.

Štaviše, jednostavno binarno praćenje linija (otkrivanje samo potpunog kratkog spoja ili prekida petlje) više nije dovoljno za objekte s visokim sigurnosnim zahtjevima. Pod strogim njemačkim VdS standardima kakav je VdS 3896, zahtjevi za nadzor postali su mnogo složeniji. Moderni napredni moduli moraju biti sposobni da otkriju suptilne, degradirajuće uslove na liniji prije nego što uzrokuju kvar. To uključuje postepene kratke spojeve (creeping short), odnosno postepeno opadanje otpora izolacije prije nego što preraste u potpuni kratki spoj, i postepene prekide petlje (creeping open), odnosno postepeno povećanje otpora kontakta ili linije uzrokovano korozijom, labavim zavrtnjima na terminalima ili starenjem bakarnog kabliranja.

Aktivna kontrola dima i kontinuirani nadzor izlaznih linija

Za razliku od pasivnih protivpožarnih klapni (EN 15650) osmišljenih da se jednostavno zatvore i blokiraju protok zraka, klapne za kontrolu dima (EN 12101-8) su aktivne komponente. One moraju biti dinamički upravljane kako bi se otvorile, zatvorile ili zadržale u međupoložajima da bi se izbacili toksični gasovi i održao pritisak u horizontalnim putanjama evakuacije i na stepeništima. Budući da su ove klapne ključne za aktivno odvođenje dima, zahtjevi za njihova kontrolna kola su izuzetno strogi. Prema standardnim praksama projektovanja, praćenje samo krajnjih graničnih prekidača (klapna potpuno otvorena ili potpuno zatvorena) više nije dovoljno. Da bi se garantovalo da će sistem raditi tokom hitnog slučaja, fizički kontinuitet samog izlaznog kontrolnog kola mora se provjeriti u svim uslovima.

Ovdje standardni interfejsni releji zakazuju, jer obično deaktiviraju nadzor linije čim je izlazni relej aktiviran. Interfejsi sljedeće generacije, kao što je Boschev modul FLM-430-I4R2, rješavaju ovo uvođenjem industrijski prve sigurnosne funkcije – kontinuiranog, aktivnog nadzora izlazne linije. Umjesto pukog nadzora jednostavnog naponskog izlaza, modul neprekidno provjerava električni integritet cjelokupnog kola pod kontrolom releja, čak i dok je kontrolni napon aktivno primijenjen tokom događaja požara. Ovaj kontinuirani cjelodnevni nadzor direktno se usklađuje s rigoroznim zahtjevima nacrta standarda prEN 12101-9 za kontrolere odvođenja dima.

Osiguravanjem da se svako fizičko oštećenje linije ili prekid kabla uzrokovano toplotom ili pomicanjem konstrukcije odmah prijavi vatrodojavnoj centrali, sistem može dinamički prilagoditi svoju strategiju odvođenja dima prije nego što evakuacijski izlazi budu ugroženi

Jednostavnije održavanje

U modernom upravljanju objektima operativni troškovi i jednostavnost održavanja jednako su kritični kao i početni kapitalni troškovi. Tradicionalni interfejsni moduli nude vrlo ograničeno lokalno rješavanje problema, prisiljavajući tehničare da naslijepo pretražuju razvodne kutije. Interfejsi sljedeće generacije u potpunosti mijenjaju ovu dinamiku. Svaki modul opremljen je trima višebojnim LED indikatorima koji prate i prikazuju radni status samog modula i povezanog kola.

Tokom opsežnih radova na održavanju objekta, tehničari se često suočavaju sa značajnim uskim grlom: kada se prijavi opći kvar na centrali, utvrđivanje koja tačno klapna, među desecima njih skrivenih u plafonima, ne radi, kao i praćenje pripadajućeg ožičenja na terenu – nevjerovatno je dugotrajno. Korištenjem grupisanih modula unutar centralnih kućišta, ova dijagnostička noćna mora je eliminisana. Ako određena klapna ne uspije djelovati ili je njena linija oštećena, odgovarajući modul to odmah signalizira trepćućim žutim LED svjetlom. Ovo osigurava trenutnu fizičku indikaciju mjesta kvara za tehničara. Po otvaranju lokalnog kućišta, oni mogu odmah identificirati koja kontrolna linija i koji specifični uređaj su otkazali, potpuno zaobilazeći dosadan proces ručnog praćenja linija i skraćujući vrijeme rješavanja problema sa sati na sekunde.

Štaviše, ovi moderni moduli idu daleko izvan jednostavnog binarnog izvještavanja o greškama. Interfejs kontinuirano mjeri tačan električni otpor povezanog kola i prikazuje ovu vrijednost uživo direktno na ekranu centrale. Umjesto primanja neodređenog upozorenja o “kvaru”, tehničar vidi precizan otpor u ohmima. Ovo mu omogućava da odmah dijagnosticira korijenski uzrok degradirajuće linije – kao što je korodirani terminal, labav šaraf ili oštećeni provodnik – prije nego što uopće napusti prostoriju u kojoj se nalazi centrala, pretvarajući rješavanje problema iz nagađanja u preciznu, proračunatu nauku.

Fizička integracija i dijagnostika u cloudu

Da bi se optimizirao prostor i znatno smanjilo vrijeme za instalaciju, moderni su moduli napravljeni da se mogu besprijekorno fizički integrisati. Projektanti mogu grupisati module na standardnim DIN šinama unutar sigurnih, centraliziranih kućišta, znatno smanjujući broj pojedinačnih pristupnih tačaka širom zgrade. Da bi se ubrzala instalacija na mjestu događaja, specijalizirani fabrički napravljeni pribori za ožičenje, kao što je FLM-430-CABLE, omogućavaju instalaterima da brzo premoste i povežu komunikacijske linije i linije napajanja kroz grupisane module u nizu (daisy-chain), eliminirajući ručno ožičenje od tačke do tačke i minimizirajući greške.

Jedan od najneuhvatljivijih izazova na modernim gradilištima jesu elektromagnetne smetnje (EMC). Kablovske police u velikim zgradama često su gusto spakovane, a linije protivpožarnog alarma često su primorane da idu paralelno s visokonaponskim kablovima, oknima liftova, velikim HVAC motorima ili industrijskom opremom. Ova blizina stvara konstantnu elektromagnetnu buku koja može tiho narušiti komunikaciju i pokrenuti neuhvatljive kvarove koje je teško dijagnosticirati. Da bi se ovo suzbilo, interfejsi sljedeće generacije posjeduju integrisanu eSMOG tehnologiju. Ovaj ugrađeni dijagnostički alat ne pruža samo izuzetnu fizičku otpornost na električnu buku; on aktivno prati i mjeri vrijednosti elektromagnetnih smetnji na svakoj pojedinačnoj liniji.

Prava inovacija leži u načinu na koji se ovi podaci koriste. Umjesto da ova mjerenja drže skrivenim u lokalnim sklopovima, moduli izvještavaju o ovim EMC vrijednostima uživo, zajedno sa podacima o kontinuiranom otporu linije, direktno na vatrodojavnu centralu. Odatle se informacije mogu prenijeti u Boschevu Nexospace cloud platformu. Ova integracija s oblakom omogućava menadžerima objekata i udaljenim servisnim timovima da prate stanje cijele protivpožarne petlje i prate nivoe buke iz okoline u realnom vremenu.

Od pasivnih releja do pametnih čvorišta interfejsa

Unutar moderne arhitekture protivpožarne zaštite, proizvođači poput Boscha brzo redefiniraju ulogu interfejsnih modula. Oni se više ne posmatraju kao generičke komponente, već kao čvorišta za računanje na ivici mreže (edge-computing nodes) na protivpožarnoj mreži. Trend se kreće ka inteligentnim modulima koji mogu lokalno analizirati i lokalizirati složene električne podatke – kao što su otpor uživo u ohmima i elektromagnetna buka – na samoj ivici mreže, prije nego što centrali pošalju obrađene, praktično primjenjive podatke. Oni također omogućavaju prediktivno djelovanje umjesto reaktivnog odgovora, koristeći kontinuirani, aktivni nadzor da označe fizičku degradaciju linije i tranzijentne smetnje prije nego što eventualno prerastu u kvar na nivou cijelog sistema.

Na kraju, oni se integrišu s oblakom, pružajući otvorene, strukturirane tokove podataka koji omogućavaju da se tradicionalni hardver za protivpožarnu zaštitu neprimjetno spoji sa modernim ekosistemima pametnih zgrada i IoT platformama za upravljanje. Ova promjena predstavlja fundamentalno sazrijevanje industrije. Pretvaranjem skromnog interfejsnog modula u izvor bogate dijagnostičke inteligencije u realnom vremenu, moderne protivpožarne mreže osiguravaju da će, kada dođe do hitnog slučaja, aktivna fizička odbrana zgrade ponašati tačno onako kako je projektovano.

Zaključak

Za moderne kompanije, projektovanje sigurnosnih i protivpožarnih sistema više nije samo pitanje ispunjavanja osnovnih regulatornih zahtjeva. Riječ je o maksimiziranju operativne efikasnosti, ublažavanju aktivnih rizika i smanjenju dugoročnih troškova održavanja.

Za konsultante, sistem-integratore i menadžere objekata, Boscheva najnovija generacija inteligentnih interfejsnih modula značajan je korak naprijed u aktivnoj inteligenciji objekata, pomažući da se premosti dugogodišnji jaz između detekcije požara i efikasne kontrole okruženja.

Finansijski splav u doba AI prijetnji

Dok napadači koriste AI i socijalni inženjering, finansijske institucije u regiji uzvraćaju višeslojnim sistemima odbrane, provjerom sumnjivih zahtjeva i kontinuiranom edukacijom. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh najviše mjeri izostankom incidenata

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Osmog novembra 2023. godine ransomware napad pogodio je ICBC Financial Services, američku brokersko-finansijsku podružnicu Industrial and Commercial Bank of China, jedne od najvećih banaka na svijetu. Napad koji je izvela zloglasna grupa LockBit onemogućio je pristup ključnim sistemima, prekinuo elektronske veze s clearing kompanijama i zaustavio uobičajeno poravnanje transakcija.

Posljedice su se odmah prelile na tržište američkih državnih obveznica. Budući da dio uobičajene digitalne infrastrukture više nije bio dostupan, kompanija je pribjegla neobičnom rješenju iz prošlosti: podaci potrebni za poravnanje transakcija fizički su se prenosili Manhattanom na USB memoriji. Istovremeno, vrijednost neuspjelih poravnanja na repo tržištu skočila je sa 25,5 na 62,2 milijarde dolara, što je bio najviši nivo u toj godini. Kako bi izmirila obaveze prema BNY Mellonu i spasila proces poravnanja, matična banka morala je hitno ubrizgati oko devet milijardi dolara kapitala u svoju američku jedinicu.

Ako banka takvih razmjera može preko noći biti svedena na kurira s USB memorijom, pitanje za globalni finansijski sektor više nije hoće li postati meta, nego koliko brzo može stati na noge kada se udar desi. Incident iz New Yorka pokazao je koliko brzo cyber prijetnja može prerasti granice jedne kompanije i potresti šire tržište. Za banke sigurnost odavno nije samo tehnička zaštita podataka, već sposobnost održavanja kontinuiteta poslovanja.

I upravo tu počinje priča o bankarskom sektoru u regiji. Dok digitalni kanali opslužuju milione klijenata, napadači koriste sve sofisticiranije alate – od socijalnog inženjeringa do vještačke inteligencije. Koliko su regionalne banke spremne za takve scenarije, kako štite svoje klijente i šta ih najviše brine u godinama koje dolaze, otkrivaju odgovori naših sagovornika.

SKRIVENI FRONT

Statistika koju banke u regiji dijele s javnošću oskudna je, ali ono što njihovi sigurnosni rukovodioci govore mimo brojki slaže se u jednoj tački: napadi ne jenjavaju, a napad se mijenja brže nego što se odbrana stigne prilagoditi. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh često mjeri upravo izostankom incidenata.

Sve češće, sve uvjerljivije

“Cyber napadi u posljednje vrijeme postaju sve intenzivniji i sofisticiraniji”, kaže Đule Đukić, rukovodilac Službe za informacionu bezbjednost u Hipotekarnoj banci u Crnoj Gori. Posebno su, dodaje, izraženi socijalni inženjering i phishing, dok napadači sve više koriste i AI tehnologije kako bi napade učinili uvjerljivijim i težim za prepoznavanje.

Isti trend potvrđuju i iz NLB Grupe u Sloveniji. “Broj cyber napada u svijetu, uključujući Sloveniju, godinama raste, a banke – pa tako ni NLB – nisu izuzetak”, kaže on. Iz sigurnosnih razloga, napominju, banka ne otkriva specifične podatke, sigurnosne protokole niti detalje o zaštitnim mehanizmima koje koristi.

Ono što se mijenja, prema Raiffeisen banci u Sarajevu, nije samo intenzitet nego i sam cilj napada. “Cyber prijetnje su kontinuiran izazov za finansijski sektor i prisutne su na globalnom nivou. Posljednjih godina primjetan je trend rasta pokušaja napada usmjerenih prema finansijskim institucijama, posebno kroz phishing kampanje i različite oblike socijalnog inženjeringa usmjerene prema klijentima i korisnicima”, pojašnjava Lejla Mašnić, direktorica sigurnosti Raiffeisen banke.

Istovremeno se mijenja i priroda prijetnji. “Napadači se sve više fokusiraju na kompromitaciju digitalnih identiteta i iskorištavanje ljudskog faktora, pri čemu koriste napredne alate, uključujući i tehnologije zasnovane na vještačkoj inteligenciji, kako bi njihove prevare izgledale uvjerljivije i teže prepoznatljive. Zbog toga kontinuirano pratimo razvoj prijetnji i prilagođavamo svoje sigurnosne mjere novim rizicima”, dodaje Mašnić.

Redovne provjere

Cyber prijetnje danas pogađaju kompanije svih veličina i profila, mijenjajući se brže nego ikada prije. U bankarstvu povjerenje klijenata vrijedi više od bilo kojeg sistema, a svaka ranjivost može postati udar na reputaciju. Zato smo sagovornike pitali jesu li u posljednje vrijeme iskusili ozbiljniji sigurnosni incident i kako su reagovali.

“Nismo imali sigurnosni incident koji bi ugrozio kontinuitet poslovanja ili sigurnost naših ključnih sistema. Takav rezultat je velikim dijelom posljedica proaktivnog pristupa informacijskoj sigurnosti, kontinuiranog unapređenja tehnologija, procesa i kontrola, kao i stalnog praćenja prijetnji”, navodi Lejla Mašnić iz Raiffeisen banke. Ta spremnost se, dodaje, redovno provjerava: “Redovno provodimo sigurnosne vježbe, testove otpornosti i simulacije odgovora na incidente kako bismo osigurali spremnost za različite scenarije. Naš fokus nije samo na prevenciji, već i na sposobnosti brzog prepoznavanja, odgovora i oporavka u slučaju potencijalnih sigurnosnih događaja”, kaže ona.

I dok testovi otpornosti i napredne simulacije pomažu u zaštiti sistema, praksa pokazuje da se glavne bitke sve rjeđe vode u čistom kodu, a sve češće u glavi korisnika. Bez obzira na to koliko su digitalni bedemi čvrsti, fokus napadača pomjera se prema tački na kojoj tehnologija više ne može sama pomoći.

PSIHOLOGIJA NAPADA

Tehničke barijere i napredni firewall sistemi u modernim bankama danas su izuzetno čvrsti, zbog čega napadači sve više ciljaju ljudski faktor. Najsofisticiranije metode tako se s čistog koda sele na teren psihologije, manipulacije i ljudskih emocija.

Dovoljno je povjerenje

Za uspješnu prevaru danas često nije potreban haker koji će razbiti složene šifre; dovoljno je povjerenje, trenutak nepažnje ili dobro upakovan strah. Kada se prevara predstavi kao hitna potreba za reakcijom, žrtva nerijetko sama otvara vrata. Odgovori na pitanje koje metode napadači najčešće koriste protiv bankarskog sektora u regiji zato idu u sasvim drugom pravcu od klasičnog probijanja softverskih ranjivosti.

U bankarskoj industriji, kako ukazuju iz Sektora korporativne sigurnosti Erste&Steiermärkische banke, phishing napadi najčešće se manifestuju kroz lažne e-mailove u kojima napadači šalju poveznice na phishing stranice. Navode stvarne slučajeve zabilježene kod klijenata, a obrazac se ponavlja: “Na tim stranicama predstavljaju se kao banka ili često kao državne institucije te pokušavaju doći do osjetljivih podataka klijenata, kao što su prijavni podaci ili aktivacijski kodovi za novi mToken. Sve češće vidimo i slučajeve gdje prevaranti kombiniraju kartične podatke i podatke za prijavu na digitalne kanale, te tako na višestruke načine pokušavaju otuđiti sredstva klijenata.”

Uz ove napade, kako navode, važno je spomenuti i investicijske prevare u kombinaciji s aplikacijama za udaljeno upravljanje uređajima. “U ovakvim slučajevima, klijent komunicira s napadačem koji stekne njegovo povjerenje i nagovori ga da instalira aplikacije za udaljeno upravljanje uređajima kako bi mu navodno pomogao u investiranju. Zapravo, napadač nakon toga može bez znanja klijenta izvršavati transakcije i otuđiti dostupna sredstva”, kažu u Sektoru korporativne sigurnosti Erste&Steiermärkische banke.

Slučajevi iz prakse

Koliko su napadi postali domišljati, najbolje pokazuju stvarni slučajevi iz prakse Erste&Steiermärkische banke. Napadači su se u jednom slučaju lažno predstavljali kao banka i putem e-maila tražili ažuriranje podataka, usmjeravajući klijenta na lažnu stranicu online bankarstva na kojoj se zahtijevaju prijavni podaci i aktivacijski kodovi za novi mToken. U drugom su se predstavljali kao Porezna uprava Republike Hrvatske i koristili lažnu stranicu e-Građani kako bi došli do istih podataka i aktivirali novi mToken. Sličan obrazac koriste i putem Njuškala i drugih oglasnika, gdje se predstavljaju kao kupci i šalju link navodne kurirske službe preko kojeg pokušavaju pribaviti kartične podatke ili aktivacijske kodove. U svim slučajevima krajnji cilj je isti – preuzeti pristup računima ili izvršiti neovlaštene transakcije.

I iz Raiffeisen banke potvrđuju da su među najčešćim metodama i dalje phishing, smishing i različiti oblici socijalnog inženjeringa, kojima napadači pokušavaju navesti korisnike da otkriju povjerljive informacije ili odobre neovlaštene transakcije. “Sve značajniju ulogu ima i upotreba alata baziranih na vještačkoj inteligenciji za automatizaciju napada, identifikaciju potencijalnih ranjivosti i kreiranje uvjerljivih lažnih komunikacija”, potvrđuje Lejla Mašnić.

Temelj sistema

Ono što prijetnje čini posebno izazovnim jeste brzina njihova razvoja i prilagođavanja. Za finansijske institucije posljedice potencijalnih napada ne ogledaju se samo u finansijskom aspektu, već mogu utjecati i na kontinuitet poslovanja, zaštitu podataka, regulatornu usklađenost te povjerenje klijenata, jedan od najvažnijih temelja svakog bankarskog sistema.

“Upravo zato banke kontinuirano unapređuju sigurnosne tehnologije i procese, provode redovna testiranja otpornosti, nadzor sigurnosnih prijetnji te vježbe odgovora na incidente kako bi pravovremeno zaštitile sisteme, podatke klijenata i kontinuitet pružanja usluga. Važan segment zaštite su i kontinuirane aktivnosti usmjerene na podizanje svijesti klijenata o najčešćim oblicima digitalnih prevara i načinima njihova prepoznavanja”, pojašnjava Mašnić.

DIGITALNI BEDEMI

Ako je ljudski faktor prva i najosjetljivija meta napadača, sve što se nalazi iza te tačke zona je gotovo nulte tolerancije na grešku. U svijetu u kojem se finansijske transakcije odvijaju u milisekundama, odbranu čine strogi protokoli, automatizirani filteri i višeslojne provjere. Ključno pitanje zato je kako je odbrana banaka organizovana i koje tehnologije, protokoli i interni procesi čine prvu liniju zaštite kritičnih sistema.

Značajna ulaganja

U NLB Grupi informacijskoj sigurnosti pridaju izuzetnu važnost. Poštuju sve važeće zakonske propise, primjenjuju međunarodne standarde te slijede domaće i međunarodne najbolje prakse: “Svake godine ulažemo značajna sredstva u unapređenje naših sigurnosnih sistema, infrastrukture, hardvera i softvera. Kontinuirano educiramo i naše zaposlenike, podižemo svijest naših klijenata te provodimo interne i eksterne sigurnosne procjene kako bismo dodatno ojačali nivo cyber sigurnosti i otpornosti.”

Digitalne bankarske usluge štite kombinacijom tehnoloških rješenja, mehanizama za praćenje i stručnog nadzora transakcija. “Naši sistemi za detekciju rizika kontinuirano prate transakcije i procjenjuju niz pokazatelja rizika koji mogu ukazivati na potencijalnu zloupotrebu. Ukoliko se utvrdi sumnjiva aktivnost, provodimo dodatne provjere u skladu s procijenjenim nivoom rizika. Ovisno o okolnostima, banka može privremeno ograničiti korištenje određene usluge ili pristup digitalnim kanalima te direktno kontaktirati klijenta”, dodaju.

Klijenti su zbog sve veće upotrebe digitalnog plaćanja i online kupovine izloženiji cyber rizicima i pokušajima prevare. “Posljednjih godina bilježimo sve veći broj upita u vezi sa zaštitom od online prevara. Zbog toga smo nedavno u naše bankarske pakete uključili kolektivno cyber osiguranje Triglav osiguranja. Ovo osiguranje pruža dodatnu zaštitu od finansijskih posljedica određenih slučajeva online prevara i cyber kriminala”, precizirali su iz NLB Grupe.

Arhitektura odbrane

Kada se saberu sva ulaganja, tehnologije i protokoli, u osnovi efikasne zaštite leži ključna spoznaja – otpornost se ne kupuje, nego izgrađuje iz dana u dan. “Cyber otpornost je kontinuiran proces. Ona podrazumijeva redovan monitoring i testiranje otpornosti sistema, edukaciju zaposlenih, unapređenje sigurnosnih kontrola i praćenje aktuelnog threat landscapea kako bi organizacija mogla pravovremeno odgovoriti na nove i sve složenije prijetnje”, govori Đule Đukić iz Hipotekarne banke.

Da je riječ o kompleksnom i višeslojnom pristupu, potvrđuju i iz Raiffeisen banke. “Naš pristup zasniva se na principima security by design i defense in depth, što znači da sigurnost ugrađujemo već u najranijim fazama dizajna i razvoja sistema te primjenjujemo više međusobno povezanih slojeva zaštite, pri čemu nijedna pojedinačna kontrola nije samostalna linija odbrane”, kazala je Mašnić.

Takav pristup obuhvata zaštitu identiteta i pristupa, mrežne infrastrukture i krajnjih uređaja, segmentaciju sistema, upravljanje ranjivostima te kontinuirani, proaktivni nadzor i analizu sigurnosnih događaja. Tehnološke mjere dodatno su podržane jasno definiranim procesima, procedurama i redovnim testiranjima kojima se provjerava efikasnost postojećih kontrola i spremnost za odgovor na nove prijetnje.

Rigorozne mjere

Finansijska industrija se suočava s pokušajima prevara u različitim segmentima poslovanja. Zbog toga banke ulažu značajne resurse u zaštitu finansijskih sredstava svojih klijenata i vlastitih sistema. “Poslovanje banke počiva na povjerenju i sigurnosti klijenata. Stoga je izuzetno važno da svaka transakcija koju klijent obavi bude na najvišem nivou sigurnosti”, naglašavaju Sektora korporativne sigurnosti Erste&Steiermärkische banke, dodavši da oni samostalno i u saradnji sa svojim partnerima aktivno razvijaju sisteme zaštite kojima klijentima nastoje osigurati najviši nivo sigurnosti prilikom kupovine na internetu, poput obavezne autentifikacije kupovine mTokenom u mBanking aplikaciji George prilikom plaćanja Visa debitnom karticom.

Šta trebamo znati prije unosa broja kartice?

Erste&Steiermärkische banka redovno educira svoje klijente kako bi što sigurnije kupovali na internetu. Između ostalog, potiče ih da obavezno provjere koristi li stranica web-trgovine sigurne i certificirane načine plaćanja, postoji li korisnička podrška te na koji se način štite lični i finansijski podaci. Također ih savjetuje da prije kupovine pročitaju recenzije o stranici te izbjegavaju oglase i web-trgovine koje nude proizvode po nerealno povoljnim cijenama. Preporučuje se plaćanje isključivo putem sigurnog pružaoca usluge plaćanja i sigurnog uređaja, kao i oprez s pop-up oglasima koji korisniku poručuju da je osvojio nagradu jer se iza njih može kriti zlonamjerni softver.

Pored redovne edukacije o sigurnoj kupovini na internetu, banka svoje klijente redovno informiše o potencijalnim pokušajima prevara i aktuelnim napadima te potrebi za oprezom pri primanju neočekivanih e-mailova ili poruka nepoznatih pošiljalaca.

“Banka koristi brojne sisteme za detekciju infekcije uređaja zlonamjernim programima i analizu ponašanja klijenata na digitalnim kanalima. Ukoliko se uoči sumnjiva ili neuobičajena aktivnost, poduzimaju se preventivne aktivnosti s ciljem sprečavanja prevare. Sigurnost podataka i sistema usklađena je sa svim zakonima i regulativama te se ažurira u skladu s najboljim sigurnosnim praksama”, kažu iz Sektora korporativne sigurnosti Erste&Steiermärkische banke.

Zlatna pravila

Kod svih transakcija, a posebno onih koje se realizuju putem oglasnika, iz Erste&Steiermärkische banke savjetuju da korisnik prije potvrđivanja pažljivo provjeri podatke u tzv. push poruci. Na ekranu mobilnog uređaja prikazani su iznos i valuta transakcije te naziv trgovca kod kojeg je ona inicirana. Ako podaci ne odgovaraju transakciji koju klijent želi izvršiti, odabirom opcije “Odustanite” transakcija se odbija bez finansijskih posljedica. Važno je napomenuti da se putem mTokena uvijek potvrđuje transakcija isplate s računa, a ne uplate.

Također naglašavaju da su, s ciljem jačanja sigurnosnih kapaciteta i podizanja nivoa cyber sigurnosti u dinamičnom i nepredvidljivom digitalnom okruženju, u protekle tri godine provodili projekt Erste Cyber Guardian, djelimično sufinansiran iz programa Evropske komisije “Digitalna Evropa”.

“Realizacija projekta primarno je obuhvatila dodatno ojačavanje sigurnosne otpornosti banke kroz implementaciju niza sigurnosnih tehnologija i procesa. Dodatno, osim pozitivnog utjecaja na cyber sigurnost banke, kroz razne edukativne aktivnosti koje su se provodile u školama i na univerzitetima na temu cyber sigurnosti, nastojalo se osigurati i podizanje nivoa znanja i svijesti o cyber prijetnjama među zaposlenicima, klijentima, ali i javnosti”, naglasili su.

Šta učiniti ako posumnjate na prevaru?

Od ključne je važnosti provoditi osnovnu sigurnosnu higijenu, odnosno redovno ažurirati i primjenjivati zaštitu podataka i sistema – lozinke, antivirusnu zaštitu, backup i zakrpe – zaključavati računare i mobilne uređaje te izbjegavati slanje osjetljivih podataka putem otvorenih javnih Wi-Fi mreža. U slučaju sumnje u zloupotrebu kartice, potrebno je odmah obavijestiti banku kako bi se što prije blokirala. Nakon zaprimljenog prigovora klijenta, banka detaljno provjerava svaki prigovor, uključujući i sve okolnosti nastanka transakcije. Ako se u bilo kojem dijelu utvrdi odgovornost banke, klijent se u pravilu obeštećuje.

BUDUĆI RIZICI

Kada se podvuče crta ispod trenutnog stanja u regionalnom bankarskom sektoru, jasno je da se digitalno bojište ne smiruje, već postaje složenije. Dok banke jačaju tehničku zaštitu, napadači razvijaju nove metode koje otežavaju razlikovanje legitimne komunikacije od prevare. Zato smo sagovornike pitali koji ih trendovi najviše brinu u periodu koji je pred nama i kako se za njih pripremaju.

Brzina prijetnji

Odgovori regionalnih stručnjaka izdvajaju tri ključna izazova: brzinu razvoja prijetnji, zloupotrebu vještačke inteligencije i ranjivosti povezane s ekosistemom trećih strana. Jedan od najznačajnijih izazova upravo je brzina kojom se cyber prijetnje razvijaju.

“Posebno izdvajamo rast upotrebe vještačke inteligencije za sofisticiranije phishing kampanje, socijalni inženjering i brže iskorištavanje sigurnosnih ranjivosti. Pored toga, sve veću pažnju posvećujemo rizicima povezanim s dobavljačima i pružaocima usluga. S obzirom na međusobnu povezanost modernih digitalnih ekosistema, sigurnost više ne zavisi isključivo od jedne organizacije, već i od otpornosti svih partnera uključenih u pružanje usluga. Zbog toga kontinuirano ulažemo u unapređenje tehnologija i procesa s ciljem jačanja digitalne otpornosti, dodatno osnažujemo kontrole i nadzor nad eksternim pružaocima usluga te redovno provodimo testove otpornosti kako bismo pravovremeno odgovorili na nove sigurnosne izazove”, naglašava Mašnić.

Na ove izazove i njihovu međusobnu povezanost ukazuje i Đule Đukić iz Hipotekarne banke. “Takvi trendovi dodatno potvrđuju da tehnologija sama po sebi nije dovoljna. Ljudski faktor ostaje jedan od ključnih elemenata zaštite, odnosno sposobnost zaposlenih i organizacije da pravovremeno prepoznaju rizik i adekvatno reaguju. Za finansijski sektor dodatni izazov predstavlja potreba da digitalne usluge budu dostupne i zaštićene 24/7. Zaštita kritičnih sistema zato zahtijeva višeslojni pristup koji kombinuje napredne tehnološke kontrole, kontinuirani monitoring i jasno definisane interne procese za upravljanje cyber i IKT rizicima”, zaključuje on.

Zaključak

Slučaj njujorškog ICBC-a i kurira s USB memorijom na Manhattanu možda zvuči kao scenarij iz filmskog trilera, ali predstavlja ozbiljnu opomenu modernom finansijskom svijetu. Regionalne banke zato sigurnost sve manje posmatraju samo kroz odsustvo incidenata, a sve više kao kontinuiran proces izgradnje otpornosti. Kombinacijom naprednih tehnoloških standarda, višeslojnih provjera, stalne edukacije i proaktivnih testiranja nastoje ostati korak ispred prijetnji koje ne jenjavaju.

Sigurnost velikih događaja

Više od 6,8 miliona gledalaca, 104 utakmice i 16 gradova domaćina u sklopu Svjetskog prvenstva u fudbalu tražili su pokretanje sigurnosne operacije nezabilježenih razmjera. Ključnu ulogu nije odigrao pojedinačni uređaj, nego objedinjavanje kontrole pristupa, videonadzora, sistema za zaštitu od dronova i obavještajnih podataka u zajedničku operativnu sliku

Autor: Mirza Bahić; E-mail: mirza.bahic@asmideast.com

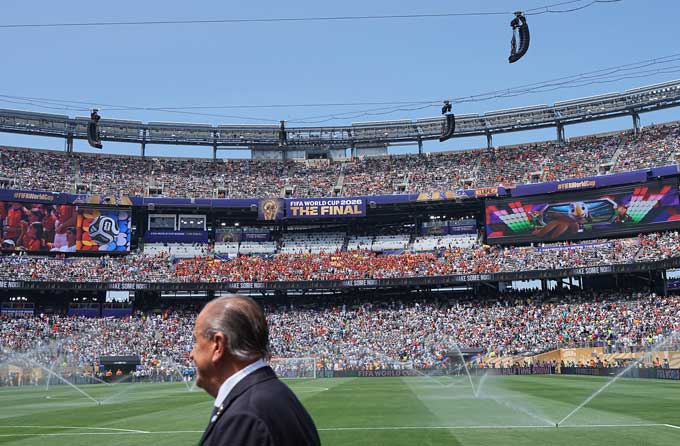
Kada je 19. jula u New Yorku/New Jerseyju završena najveća svjetska smotra fudbala, o sigurnosnoj operaciji koja je stajala iza nje gotovo se nije ni govorilo. Ipak, upravo to odsustvo vijesti je njen najvažniji rezultat i jedan od najvećih uspjeha Svjetskog prvenstva, uz, svakako, sam trofej i golove. Štura vijest došla je tek iz američkog Ministarstva domovinske sigurnosti (DHS), koje je saopćilo da na stadionima i okupljanjima navijača u SAD-u nije bilo većih sigurnosnih incidenata. Znači li to da je iza scene sportskog spektakla bilo “dosadno”? Naprotiv. Samo su prijetnje i rizici kanalisani tako da ne postanu glavne zvijezde umjesto fudbalskih bravura.

Brojke iza mirnog prvenstva

Podaci koje je FIFA objavila nakon završetka prvenstva govore o angažmanu 73.700 akreditovanih pripadnika sigurnosnog osoblja i više od milion odrađenih smjena. Za njih su neke od prijetnji bile savremene i fizičkog karaktera: samo tokom dijela prvenstva održanog u SAD-u zaplijenjeno je više od 700 dronova. Manje opipljive rizike evidentirao je Centar za internetsku sigurnost (CIS), koji je naveo da je blokirano ni manje ni više nego milijardu kibernetičkih napada, uz neutralizaciju preko 11.000 zlonamjernih domena. Te brojke mijenjaju perspektivu same manifestacije jer ovi uspjesi ne znače da se iza scene i terena nije dešavalo mnogo toga. Zapravo, jedan nevidljivi ali obiman skup događaja, prijetnji i anomalija ovaj put se nije pretvorio u sigurnosnu krizu.

Zato je Svjetsko prvenstvo u fudbalu 2026. postavilo novu ljestvicu kada je u pitanju model zaštite velikih sigurnosnih događaja. Jedan od razloga je činjenica da perimetar ovog gigantskog sigurnosnog sistema nije završavao na stadionima. Njegov sigurnosni obuhvat proširen je na aerodrome, željezničke stanice, navijačke zone, hotele, terene za trening, saobraćajne koridore, digitalne platforme i zračni prostor.

Sigurnosna zona veličine kontinenta

Cifre su impresivne već na papiru: prvenstvo se odvijalo u tri države, sa 16 gradova domaćina i 645 zvaničnih lokacija. Akreditacijski sistemi obavili su više od pet miliona skeniranja, dok je ukupan broj posjeta stadionima premašio 6,8 miliona. Jasno je da se događajem takvih razmjera nije moglo upravljati kao nizom nepovezanih utakmica. Sigurnost je, stoga, zavisila od mogućnosti angažiranih službi da djeluju prema raznolikim zakonima i ovlaštenjima, kao i uz različite tehničke sisteme, a da opet mogu dovoljno brzo razmjenjivati relevantne informacije.

Kamen temeljac sigurnosne konstrukcije postavljen je tokom sastanka predstavnika Kanade, Meksika i SAD-a u martu ove godine. Tu su definirana tri ključna zahtjeva: usklađeno planiranje, prekogranična razmjena informacija i interoperabilnost sistema. Kibernetičke prijetnje, dezinformacije, navijačko nasilje i dronovi stavljeni su visoko na istu listu rizika. Time je domena sigurnosnih izazova proširena daleko izvan zidova stadiona: incident u jednom gradu mogao je imati operativne posljedice u drugom, dok se digitalna prijetnja mogla lako pretvoriti u incident u fizičkom prostoru.

FIFA-in Operativni centar (TOC) u Miamiju služio je kao centralna tačka za koordinaciju. On je povezao rukovodeća tijela prvenstva, gradove domaćine i više od 600 zvaničnih lokacija. Centar je bio zadužen i za praćenje incidenata, distribuciju informacija i upozoravanje donosilaca odluka na rizike koji traže njihovu reakciju. U tom okruženju Lenovo je razvio Inteligentni komandni centar (ICC), platformu koja je objedinjavala podatke iz više od 40 funkcionalnih oblasti, uključujući sigurnost, upravljanje ulaznicama, infrastrukturu, logistiku i komunikacije. Nakon prvenstva kompanija je saopćila da je instalirala više od 25.000 uređaja, podržala operacije s više od 350 inženjera i stručnjaka na više od 600 lokacija te postigla dostupnost rješenja od 99,99 posto.

Ipak, operativnu sliku cijelog prvenstva treba razlikovati od upravljanja na nivou pojedinačnih gradova. U Kansas Cityju kompanija Secure Passage pretvorila je svoje sjedište u zajednički operativni centar (JOC), u kojem su zajedno radili predstavnici javne sigurnosti, saobraćaja i komunikacija u rasponu od lokalnog do federalnog. Njena platforma Haystax poslužila je da kreira zajedničku operativnu sliku, dok je platforma Truman povezala identitet posjetilaca centra s pravima pristupa i kretanjem kroz objekat. Centralni TOC i lokalni JOC postala su dva nivoa jedinstvene arhitekture: jedan je pratio prvenstvo u cjelini, dok je drugi bio usmjeren na konkretni grad i njegove resurse.

Ulaz kao mjesto prve operativne odluke

Za gledaoce na utakmicama sigurnost je počinjala već u redu ispred ulaza. Isti ulaz je za operatere istovremeno bio kontrolna tačka, zona detekcije, izazov upravljanja protokom ljudi i izvor operativnih podataka. Ako bi se tu stvarala gužva, rizik se s tribina premještao do posjetilaca ispred objekta. Brzina i preciznost uvida u stanje na terenu tretirane su kao dijelovi istog zadatka. Kompanija ASSA ABLOY saopćila je da je svoja rješenja za kontrolu pristupa postavila na nekoliko stadiona i obradila 1,6 miliona ulaznica, uz integraciju sistema za upravljanje ulaznicama, opremu na ulazima i podršku na licu mjesta. Axess je, s druge strane, zabilježio gotovo dva miliona ulazaka navijača tokom 33 utakmice na pet stadiona u Miamiju, Bostonu, Seattleu, Vancouveru i Philadelphiji. Na stadionu Gillette u blizini Bostona sistem je u trenucima najvećeg priliva omogućavao ulazak i do 900 gledalaca u minuti, pri čemu je skoro polovina ukupnog kapaciteta stadiona popunjena u 45 minuta pred početak utakmice.

Provjera valjanosti ulaznica bila je tek jedan korak u procesu kontrole. Kompanija Evolv navela je da je kroz njene sisteme za sigurnosni pregled i detekciju oružja prošlo više od 3,5 miliona ljudi na šest stadiona, više lokacija navijačkih festivala, kao i na saobraćajnim čvorištima, uključujući stanicu Penn Station za putnike koji su išli na finale prvenstva. Taj broj ne opisuje samo propusni kapacitet sistema nego i pokazuje u kojoj mjeri se sigurnosni perimetar proširio izvan stadiona kako bi sigurnost morala pratiti kretanje publike, a ne ostati ograničena na prostore pod kontrolom organizatora. Ipak, tehnologija nije otklonila potrebu za ljudskim faktorom. Kompanija Blackbird Security rasporedila je oko 900 zaštitara za svaku utakmicu na stadionu BC Place u Vancouveru. Njihovi zadaci obuhvatali su kontrolu pristupa, preglede za posjedovanje zabranjenih predmeta, skeniranje ulaznica, patroliranje, upravljanje velikim grupama ljudi i pomoć posjetiocima. Ovaj zadatak je demonstrirao jasne granice automatizacije: uređaj može ukazati na anomaliju, ali neko i danas mora objasniti pravila, smiriti napetu situaciju, procijeniti ponašanje i odlučiti kada je potrebno djelovati.

Videonadzor koji mora i vidjeti i razumjeti

Kao olakšavajuća okolnost organizatorima je poslužila činjenica da Svjetsko prvenstvo nije krenulo od nule kada je u pitanju sigurnosna infrastruktura. Njena arhitektura se godinama razvijala kroz organizaciju NFL utakmica, koncerata i drugih događaja. Prvenstvo je, na taj način, postalo do sada najveći test za postojeće tehničke sigurnosne resurse. Zato se angažman kompanije Axis Communications na stadionu domaćinu finala i Genetecov sistem na stadionu SoFi trebaju posmatrati u svjetlu postojeće infrastrukture, a ne automatski kao tehnologije nabavljene posebno za FIFA-u.

Na stadionu MetLife, koji je za potrebe prvenstva preimenovan u New York New Jersey Stadium, odigrano je osam utakmica, uključujući i finale. Axis je sa sigurnosnim timom za ovaj stadion radio na razvoju posebno prilagođene kamere koja pruža pogled na cijelu unutrašnjost zdanja. Posebno razvijen objektiv ponudio je 8K rezoluciju prikaza, dok je elektronska stabilizacija slike pomogla da snimci ostanu upotrebljivi uprkos vibracijama i lošem vremenu. Uređaj je projektovan za integraciju s postojećim sistemom za upravljanje videom (VMS) i drugim sigurnosnim tehnologijama i sistemima lokalnih službi javne sigurnosti.

U Los Angelesu su aktivnosti na i oko stadiona SoFi i šireg kompleksa Hollywood Park praćene preko platforme Genetec Security Center. Operateri su iz tri kontrolne sobe upravljali sistemom sa više od 3.000 kamera, 700 čitača, funkcijama kontrole pristupa i automatskog prepoznavanja registarskih tablica i drugim senzorima na površini od preko 120 hektara. Ipak, vrijednost takve platforme ne leži samo u broju povezanih uređaja. Suština je u tome da na ovom prvenstvu video, alarmi, podaci o identitetu i vođenje istraga više nisu tretirani kao procesi koji se odvijaju na zasebnim ekranima i u nepovezanim radnim procesima.

700 razloga za nadzor neba

Najvidljiviji savremeni rizik i na ovom događaju predstavljali su dronovi, koje mnogi gledaoci i dalje smatraju svojevrsnim igračkama. Savezna uprava za civilno zrakoplovstvo (FAA) uvela je preko 250 mjera privremenih ograničenja letenja oko stadiona, navijačkih okupljališta, hotela u kojima su boravile reprezentacije i lokacija za treninge. U 11 američkih gradova FBI i DHS su zaplijenili više od 700 dronova koji su ušli u zabranjeni zračni prostor. Samo u Dallasu su presretnuta 94 drona, odnosno 65 uređaja u blizini stadiona i 29 na navijačkom okupljanju u Fair Parku. Istovremeno, zaštita od dronova nije se svodila na jedan sigurnosni prsten oko konkretne lokacije. Kompanija D-Fend Solutions je nakon prvenstva objavila da je više od 20 policijskih službi i organa javne sigurnosti u SAD-u, Kanadi i Meksiku koristilo njihov EnforceAir. Ovaj sistem omogućava kibernetičko preuzimanje kontrole nad neovlaštenim dronom putem radiofrekvencijske (RF) veze, bez ometanja šireg komunikacijskog spektra.

I druge su kompanije bile agilne na ovom planu. I prije prvenstva Sentrycs je najavio potpisivanje ugovora vrijednih više miliona dolara, uz instalaciju svog sistema na više lokacija održavanja utakmica. U izvještaju nakon prvenstva, kompanija je potvrdila podršku široj sigurnosnoj operaciji, bez otkrivanja konačnog broja stadiona koji su bili obuhvaćeni. I kompanija MyDefence je navela da je sarađivala s DHS-om na RF detekciji i identifikaciji u okruženju kritične infrastrukture, prostora okupljanja i saobraćajnih koridora, bez navođenja konkretnih lokacija.

I roboti u akciji

Roboti Spot kompanije Boston Dynamics poslužili su kao potpuno drugačija vrsta mobilnog senzora. Oni su raspoređeni u Međunarodnom centru za emitere u Dallasu i na stadionu New York New Jersey Stadium sa zadatkom da patroliraju perimetrom radi zaštite imovine i otkrivanja rizika. Dobijeni podaci su prosljeđivani obučenom osoblju na konačnu provjeru. I to je ključni detalj koji razlikuje operativnu upotrebu robotike od promotivne slike robota kao autonomnog zaštitara. Na terenu, robot je omogućavao veću pokrivenost terena i vršio obilazak zadane rute, ali nije imao kapacitet ni ovlasti da donosi konačne odluke.

Nevidljive prijetnje: Gasovi i zračenje

Pojedini slojevi zaštite tokom prvenstva nisu bili usmjereni na ljudsko ponašanje, nego na opasnosti nevidljive golim okom. Vatrogasno-spasilačka služba Miami-Dade je na lokaciji održavanja utakmica u Miamiju postavila osam umreženih detektora EXO kompanije Blackline Safety. Četiri uređaja EXO 8 imali su kapacitet za detekciju do osam vrsta gasova i gama zračenja, dok su ostatak instalacije činili G7 EXO sistemi. Očitani podaci su se putem mobilne mreže slali na platformu Blackline Live, što je vatrogasnim ekipama i interventnim timovima za opasne materije omogućavalo da prate stanje u realnom vremenu i dijele podatke sa zajedničkom operativnom komandom.

Na širem planu, kompanija Two Six Technologies uvela je svoju platformu SIGMA u više gradova i pružila podršku sigurnosnim operacijama na više od 20 utakmica. Ova platforma objedinjuje podatke senzora različitih vrsta i proizvođača radi otkrivanja hemijskih, bioloških, radioloških, nuklearnih i eksplozivnih prijetnji. Kompanija je navela da se puna operativna sposobnost može uspostaviti u roku od 24 sata, uključujući utvrđivanje referentnog nivoa lokalnog zračenja. Za prvenstvo kao vremenski ograničen događaj koji se odvijao širom kontinenta, ova prenosivost sistema bila je podjednako važna kao i osjetljivost senzora.

Mjere sigurnosti obuhvatile su i putovanja kao važno obilježje globalnih sportskih smotri. Kompanija SeeTrue navela je da je njen AI softver za automatsko otkrivanje zabranjenih predmeta instaliran na više kontrolnih prolaza na aerodromima koji su opsluživali američke gradove domaćine. Bio je to primjer kako i putnička infrastruktura mora odgovoriti na povećane potrebe tokom prvenstva i postati dio šireg sigurnosnog okruženja.

Kada digitalni signal postane fizički rizik

Najzanimljivije povezivanje za potrebe sigurnosti nije bilo ono između dvije kamere, nego između prijetnji na internetu i odgovora na terenu. CIS je tokom svih 39 dana prvenstva imao svoje analitičare u FIFA-inim sigurnosnim operacijama i u obavještajno-komandnom centru gradova domaćina. Praćene su prijetnje nasiljem, ekstremističke poruke, prevare s ulaznicama, lažne internetske domene, pokušaji lažnog uzbunjivanja radi izazivanja intervencije specijalne policije i sintetički medijski sadržaji. Sva relevantna upozorenja su proslijeđena organizatorima i javnim službama.

Kompanija Blackbird.AI, koja je pružala podršku CIS-u, saopćila je da je njen tim tokom prvenstva izradio više od 140 izvještaja na bazi obavještajne analize narativa koji su cirkulisali cyber prostorom. Pri tome, broj objava ili pregleda im nije bio krajnje mjerilo. Umjesto toga, ključno operativno pitanje bilo je da li analitičari usred digitalne buke mogu dovoljno rano prepoznati poruku koja zahtijeva prilagođavanje mjera sigurnosti, prosljeđivanje policiji ili suzdržavanje od javnog odgovora radi sprečavanja širenja dezinformacija. Operativna pouka, dakle, ostaje jasna: timovi zaduženi za kibernetičku i fizičku sigurnost na velikim događajima više ne mogu raditi odvojeno.

Šta nakon posljednjeg sudijskog zvižduka?

Svjetsko prvenstvo 2026. pokazalo je da uspješne globalne manifestacije ovog tipa moraju uvezati sportska borilišta, postojeće sisteme, lokalne institucije i privremeno uvedene tehnologije. Ovo se pokazalo uspješnijim modelom nego da ih se pokušava zamijeniti jedinstvenom platformom. Kvalitetna sigurnosna arhitektura razvijena je na usaglašenim podacima, jasnim procedurama prosljeđivanja problema višim nivoima i mogućnosti da lokalni komandni centar zadrži svoja ovlaštenja bez zatezanja između aktera.

Druga pouka je da se sigurnost i iskustvo posjetilaca više ne mogu posmatrati odvojeno. Brži ulazak smanjuje stvaranje gužvi, dok kvalitetniji videonadzor podržava i vođenje istrage, ali i raspoređivanje osoblja. Na isti način, povezani senzori ubrzavaju vrijeme reakcije bez potrebe za zatvaranjem cijele lokacije. Sigurnost, pritom, nije postala slabija zato što je javnost jedva primjećuje jer najbolji sistem omogućava gledaocima da prate utakmicu, dok operativni tim u pozadini prati koliko je upozorenja obradio da bi im to i omogućio. U konačnici, prvenstvo je pokazalo da vrijednost tehnologije zavisi od sposobnosti ljudi da je razumiju i koriste.

KONČAR u zaštiti kritične infrastrukture

Niz globalnih kriza iz korijena je promijenio percepciju energetskih sustava. Postalo je jasno da pouzdana elektroenergetska infrastruktura nije samo preduvjet sigurne opskrbe, već i temelj nacionalne sigurnosti, otpornosti i konkurentnosti

Piše: Marin Mitrović, viši stručni suradnik za korporativne komunikacije, KONČAR; E-mail: marin.mitrovic@koncar.hr

 U tom kontekstu sve snažnije dolaze do izražaja rješenja i kompetencije Grupe KONČAR, hrvatskog tehnološkog lidera sa stoljetnom tradicijom i globalnim ugledom izgrađenim na domenskom znanju i tehnološkoj izvrsnosti.

Vrhunska inženjerska ekspertiza

U vremenu ubrzane digitalne transformacije tvrtka intenzivno jača ICT segment, u kojem razvija napredna rješenja za nadzor i zaštitu kritične infrastrukture, mikromreže, podatkovne centre i pametne gradove. “Takva rješenja danas nam donose jasnu diferencijaciju, osobito s obzirom na rastuće sigurnosne i kibernetičke rizike. Usmjereni smo na industrije u kojima se očekuju najveća ulaganja do kraja desetljeća, poput energetike i transporta, ali i na segment obrane kroz razvoj dual-use tehnologija. Kapitalni projekti i sve veća međunarodna prisutnost potvrđuju da smo na pravom putu da postanemo jedan od vodećih IT i digitalnih sustavnih integratora u regiji”, ističe dr. sc. Stjepan Sučić, predsjednik Uprave KONČAR – Digitala.

 Postavljanje globalnih standarda

Podatkovne mreže i digitalni sustavi sve su dublje integrirani u pametne gradove, automatiziranu industriju i kritičnu infrastrukturu, zbog čega kibernetička sigurnost više nije samo tehnološki trend, već strateška odrednica svih dionika u industriji. Hrvatska se u tom segmentu može pohvaliti rješenjima KONČARA, čiji je KONČAR – Digital 2023. postao prva tvrtka na svijetu certificirana prema međunarodnom standardu IEC 62351 za kibernetičku sigurnost. Certifikat njemačke kuće TÜV NORD jedno je od najviših priznanja za usklađenost sa standardima zaštite i upravljanja kritičnom infrastrukturom.

Prvo digitalno rješenje na svijetu koje je dobilo ovaj certifikat jest KONČAREV PROZA Station, SCADA sustav nove generacije za automatizirani nadzor, upravljanje i prikupljanje podataka u transformatorskim stanicama, solarnim i drugim elektranama, podatkovnim centrima i drugim složenim infrastrukturnim sustavima. Rezultat je više od 40 godina iskustva KONČARA u razvoju industrijskog softvera, a koristi se u elektroenergetici, e-mobilnosti, prometu i vodoopskrbi.

 Zaštita civilne i obrambene infrastrukture

Među najnovijim strateškim iskoracima ističe se i okvirni sporazum s Ministarstvom obrane Republike Hrvatske za razvoj i proizvodnju sustava protudronske zaštite, kojim KONČAR potvrđuje sposobnost razvoja i integracije tehnologija za zaštitu civilne i vojne kritične infrastrukture.

“Želimo ostvariti snažnu poziciju u području protudronskih sustava i kibernetičke sigurnosti koristeći sinergiju domaćeg znanja, modernih tehnologija i međunarodnih standarda. Plan nam je razvijena rješenja nuditi i tržištima ostalih članica NATO-a i EU, kao i prilagođene sustave za zaštitu različitih kritičnih infrastruktura. Vjerujemo da je ovo tek početak našeg snažnijeg ulaska u dual-use razvoj i da ćemo se dodatno pozicionirati kao tvrtka koja aktivno sudjeluje u definiranju novih standarda sigurnosti i otpornosti energetske i obrambene infrastrukture”, dodaje Sučić.

Elektro Log: Inženjering sigurnih prostora

Iskustvo ne znači samo poznavanje opreme. Ono podrazumijeva razumijevanje propisa, prepoznavanje specifičnosti svakog objekta te sposobnost da se za svaku situaciju odabere rješenje koje će dugoročno opravdati povjerenje investitora i projektanata. Tehnologija je pritom sredstvo, a ne cilj

Piše: Đani Vranić, direktor, ELEKTRO-LOG; E-mail: djani@elektro-log.hr

Postoje odluke čiju ispravnost možemo provjeriti gotovo odmah. Rezultat je vidljiv, pogreške se uoče, a ispravci su uglavnom mogući. Postoje, međutim, i odluke čiju ćemo vrijednost možda upoznati tek u izvanrednim okolnostima. Upravo zato moraju biti donesene promišljeno, odgovorno i bez kompromisa. Takve se odluke svakodnevno donose pri projektiranju sustava zaštite od požara, odvođenja dima i topline te detekcije opasnih plinova.

Od odluke do pouzdanog sustava

Njihova je zadaća jednostavna samo na prvi pogled – prepoznati opasnost na vrijeme, pokrenuti odgovarajuće sigurnosne funkcije i ljudima omogućiti dovoljno vremena za sigurnu evakuaciju. Kada sustav jednom bude stavljen na kušnju, za naknadne ispravke više neće biti prostora. Zbog toga pouzdanost ne proizlazi iz jednog proizvoda niti iz jedne tehničke karakteristike. Ona nastaje kao rezultat niza pravilnih odluka – od odabira tehnologije i projektiranja, preko izvedbe i programiranja, pa sve do puštanja sustava u rad i njegova redovitog održavanja. Svaka od tih faza jednako je važna jer samo zajedno čine cjelinu kojoj se može vjerovati. Razvoj tehnologije posljednjih je godina značajno unaprijedio mogućnosti sustava zaštite. Inteligentni adresabilni sustavi, napredna rješenja za odvođenje dima i topline te suvremeni sustavi detekcije plinova danas omogućuju razinu sigurnosti koja je prije samo nekoliko desetljeća bila teško zamisliva. Iza takvog napretka stoje proizvođači koji kontinuirano ulažu u razvoj i podižu tehničke standarde, ali jednako važnu ulogu ima i stručna zajednica koja ta rješenja svakodnevno primjenjuje u stvarnim objektima.

Znanje i iskustvo iza svakog rješenja

Upravo zato iskustvo ne znači samo poznavanje opreme. Ono podrazumijeva razumijevanje propisa, prepoznavanje specifičnosti svakog objekta te sposobnost da se za svaku situaciju odabere rješenje koje će dugoročno opravdati povjerenje investitora i projektanata. Tehnologija je pritom sredstvo, a ne cilj.

Takvim se načelima vodi i ELEKTRO-LOG. Iz Karlovca kompanija sudjeluje u projektima diljem Hrvatske, projektirajući i implementirajući sustave dojave požara, odvođenja dima i topline te detekcije plinova. U svom radu koristi rješenja proizvođača kao što su Detnov, WindowMaster, WAGNER, Evikon, Thermocable i SETEC, pri čemu naglasak nije na odabiru pojedinog proizvoda, već na odgovornosti da svako primijenjeno rješenje bude tehnički opravdano i prilagođeno stvarnim potrebama objekta. Pouzdan sustav ne nastaje slučajno, već je rezultat znanja, iskustva i odgovornosti uloženih u svaku odluku koja prethodi njegovoj realizaciji.

Lunatronik: Zaštita kritičnih objekata bez električne energije

Zaštita kritičnih objekata danas zahteva mnogo više od klasičnog alarma i video-nadzora. Gradilišta, udaljeni industrijski kompleksi, infrastrukturni projekti, skladišta na otvorenom, privremene lokacije i objekti u ranoj fazi izgradnje često nemaju dostupnu električnu energiju, fiksni internet niti razvijenu infrastrukturu

Piše: Bata Vulović, direktor, Lunatronik; E-mail: bata@KLT.rs

Lunatronik sa svojim partnerima razvija koncept multimedijalnog security-ja, koji u jedinstven sistem povezuje alarmnu zaštitu, video-verifikaciju, 4G komunikaciju, solarno napajanje, veštačku inteligenciju, time-lapse dokumentovanje i snimanje dronom. Suština ovog rešenja jeste da objekat može biti zaštićen odmah, bez čekanja na elektroenergetski priključak i složenog kabliranja. Sistem je autonoman i mobilan, brzo se instalira i omogućava nadzor prostora u realnom vremenu.

 Autonomna alarmna centrala

Osnovu sistema čini alarmna centrala Lares 40 WLS italijanskog proizvođača Ksenia Security, opremljena radio-modulom i 4G komunikatorom. Lares 4.0 je hibridna IoT platforma koja objedinjuje protivprovalnu zaštitu, automatizaciju, kontrolu pristupa i video-verifikaciju, dok model Lares 40 WLS podržava do 40 ulaza i izlaza, 12 particija, Ethernet komunikaciju i dvosmernu bežičnu komunikaciju na 868 MHz.

Centrala je povezana s integrisanim solarnim panelom snage 60 Wp i litijumskim akumulatorima kapaciteta 40 Ah, što omogućava dugotrajan autonoman rad bez klasičnog izvora električne energije. Na istom stubu ili zidnoj konzoli nalazi se i 4G IP kamera rezolucije 5 MP za globalni nadzor gradilišta, zajedno s komunikacionom opremom za daljinski pristup sistemu. Takva konfiguracija omogućava aktiviranje zaštite već u najranijoj fazi projekta, kada su rizici od krađe, oštećenja opreme, neovlašćenog ulaska i sabotaže često najveći.

Optex detektori prva linija odbrane

Za prvi nivo zaštite koriste se japanski Optex detektori, integrisani s Ksenia Security sistemom putem Matrix bežičnih modula. Sistem obuhvata aktivne IC barijere sa četiri zraka i dometom do 100 metara, kao i pasivne dvostruke dualne PIR detektore sa anti-masking zaštitom, dometom 2×12 metara i tehnologijama za smanjenje broja lažnih alarma u spoljnim uslovima.

U Optex detektore ugrađeni su Ksenia Matrix baterijski bežični moduli, koji omogućavaju dvosmernu komunikaciju sa centralom Lares 40 WLS. Matrix funkcioniše kao univerzalni radio-interfejs na 868 MHz za povezivanje različitih senzora s centralama Ksenia Lares 4.0, čime se dobija pouzdana bežična perimetarska zaštita bez potrebe za razvlačenjem kablova po gradilištu.

Predalarmni režim pre pune intervencije

Važnu prednost sistema predstavlja višestepeni scenario reakcije. Kada Optex detektori registruju prisustvo u štićenom prostoru, sistem najpre prelazi u predalarmni režim i aktivira spoljašnju sirenu VOX-M, koja govornom porukom upozorava neželjenog posetioca da je objekat pod nadzorom.

Cilj je da se potencijalni počinilac odvrati pre nego što napravi štetu, a ukoliko ne napusti štićeni prostor, sistem automatski prelazi u puni alarmni režim. Tada se aktiviraju snažna sirena i svetlosna signalizacija, čime se omogućava brza reakcija na incident.

Bežične kamere za nadzor perimetra

Istovremeno sa alarmnim događajem aktiviraju se bežične kamere raspoređene po obodu štićenog prostora. Napajaju se sopstvenim akumulatorima kapaciteta 20 Ah, dok su na tri od ukupno osam kamera postavljeni dodatni mali solarni paneli koji dopunjavaju akumulatore i produžavaju autonomiju rada.

Kamere su povezane s 4G ruterom koji se napaja iz centralnog solarnog sistema i obezbeđuje WiFi vezu za kamere i alarmnu centralu. Poseban element sistema predstavlja solarna time-lapse kamera, postavljena na sredini duže strane štićenog prostora. Opremljena je litijumskim akumulatorom, sopstvenim 4G komunikatorom, WiFi i BLE povezivanjem te širokim uglom gledanja od 220 stepeni.

Tokom radnog vremena kamera automatski snima fotografiju svaka dva do tri minuta, nakon čega sistem, uz pomoć veštačke inteligencije i odgovarajuće licence, kontinuirano analizira stanje na gradilištu. Korisnik može dobiti grafički prikaz broja radnika na svakoj slici i podatke o tome da li zaposleni koriste propisanu ličnu zaštitnu opremu. AI analiza može prepoznati i broj i vrstu građevinskih mašina, njihovu aktivnost i vreme provedeno u radu. 

Zaštita kritičnih zona van radnog vremena

Van radnog vremena, kao i u unapred definisanim kritičnim zonama, aktivni su otporni PIR detektori prilagođeni spoljnim uslovima. Putem BLE veze oni pokreću izradu panoramske fotografije i automatski obaveštavaju korisnika ili službu obezbeđenja o narušavanju bezbednosti.

Kombinovanje detekcije, panoramske fotografije, alarmne centrale i 4G komunikacije omogućava vizuelnu potvrdu događaja i bržu procenu potrebe za intervencijom, uz istovremeno smanjenje broja lažnih alarma.

Dron kao dodatni nivo nadzora

Koncept multimedijalnog nadzora dodatno proširuje profesionalni dron za periodično snimanje gradilišta iz vazduha. Na taj način moguće je pregledati velike površine, obuhvatiti uglove koji nisu vidljivi fiksnim kamerama i dokumentovati napredak radova iz perspektive korisne investitorima i projektnim menadžerima.

Dron se koristi i za izradu Drone-lapse sadržaja, odnosno videozapisa koji kroz snimke nastale tokom dužeg perioda prikazuju razvoj gradilišta. Veštačka inteligencija pritom ujednačava i stabilizuje kadrove te ih povezuje u video materijal koji se, osim za tehničku dokumentaciju i izveštavanje, može koristiti za prezentacije investitorima, društvene mreže i promociju projekta.

Nova generacija zaštite bez infrastrukture

Ovakav koncept pokazuje da savremena security oprema više nije namenjena isključivo zaštiti od provale, krađe ili sabotaže. Isti sistem štiti prostor od neovlašćenog ulaska, omogućava video-verifikaciju alarma i autonoman rad bez električne energije, koristi 4G komunikaciju, prati broj radnika i korišćenje zaštitne opreme, analizira aktivnost građevinskih mašina i dokumentuje napredak radova. Istovremeno, prikupljeni foto i video materijal može se koristiti i za komunikacione i marketinške potrebe. Investitor, izvođač radova ili služba obezbeđenja tako ne dobijaju samo alarmni sistem, već platformu koja objedinjuje nadzor, analitiku, upravljanje rizicima i vizuelno praćenje projekta. Multimedijalni security predstavlja novi pristup zaštiti kritičnih objekata bez dostupne električne energije i razvijene komunikacione infrastrukture.

Aikom na Adria Security Summitu

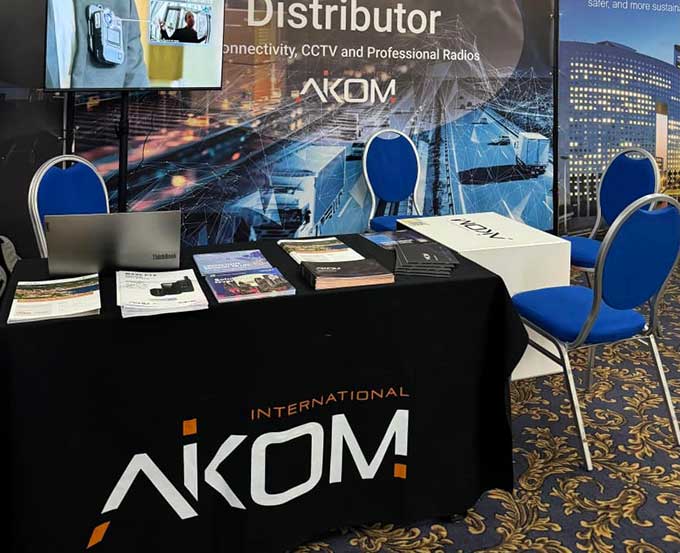
Aikom International će još jednom učestvovati na Adria Security Summitu, najvećem sajmu sigurnosnih tehnologija u Jadranskoj regiji, koji se održava 7. i 8. oktobra 2026. na Zagrebačkom velesajmu

Piše: Marko Peica, direktor prodaje za Jadransku regiju, Katar, Tursku i Grčku, Aikom International; E-mail: marko.peica@aikominternational.com

Aikom International će na štandu 92 na Adria Security Summitu predstaviti integrisani tehnološki ekosistem osmišljen kao odgovor na savremene sigurnosne izazove, povezujući kritične komunikacije, videosigurnost u oblaku, kontrolu pristupa, inteligentnu detekciju, bežično umrežavanje i infrastrukturna rješenja.

Ovu viziju kompanija će predstaviti kroz portfolio koji objedinjuje rješenja Motorola Solutions, Avigilon Alta, HALO Smart Sensors, Cambium Networks i Townet, pružajući sistem-integratorima i sigurnosnim stručnjacima tehnologije za izgradnju pametnije i sigurnije infrastrukture.

Jedan ekosistem

Centralni dio izložbe činit će tehnološki ekosistem Motorole Solutions. Među istaknutim tehnologijama bit će WAVE PTX, platforma za širokopojasni Push-to-Talk, koja omogućava trenutnu i sigurnu komunikaciju putem radiostanica, pametnih telefona i drugih uređaja. WAVE PTX će za vrijeme Adria Security Summita podržavati komunikaciju sigurnosnog osoblja događaja, pružajući praktičan primjer kako širokopojasni Push-to-Talk može unaprijediti koordinaciju, operativnu efikasnost i uvid u stanje na terenu u zahtjevnim okruženjima.

Posjetioci će se moći upoznati i s Avigilon Altom, cloud platformom kompanije Motorola Solutions za inteligentni videonadzor i kontrolu pristupa. Objedinjujući videoanalitiku zasnovanu na vještačkoj inteligenciji, upravljanje u oblaku i savremene mogućnosti kontrole pristupa, Alta pojednostavljuje sigurnosne operacije te povećava skalabilnost, fleksibilnost i efikasnost upravljanja sistemom. Ekosistem dodatno proširuju HALO pametni senzori, koji omogućavaju inteligentno praćenje okruženja i veću svijest o dešavanjima u okruženju u realnom vremenu.

Motorolin ekosistem zaokružuju DMR radio-stanice iz serije MOTOTRBO R i nosive kamere, integrisane u širu platformu kako bi omogućile povezan pristup komunikaciji, odgovoru na incidente i upravljanju dokazima.

AI mreža

Inovaciju u umrežavanju predstavit će Cambium Networks i njegova One Network vizija, koja spaja bežično povezivanje, switching, mrežnu sigurnost i upravljanje u oblaku u jednu inteligentnu arhitekturu. Posebna pažnja bit će posvećena portfoliju Network Service Edge, koji koristi naprednu vještačku inteligenciju i mašinsko učenje za automatizaciju rješavanja problema, jačanje cyber sigurnosti, pojednostavljenje implementacije mreže i optimizaciju upravljanja infrastrukturom.

Inteligentna infrastruktura

Još jedan vrhunac na štandu Aikoma bit će Townet SmartBox, inovativno rješenje dizajnirano za brzu implementaciju komunikacijske i sigurnosne infrastrukture na lokacijama gdje konvencionalno napajanje i mrežna povezanost nisu dostupni. Posjetioci će imati priliku da vide SmartBox integrisan unutar stvarnog scenarija primjene, prikazujući operativne prednosti koje nudi za implementaciju videonadzora, komunikacijskih i mrežnih tehnologija u udaljenim ili izazovnim okruženjima.

EdgeDX: Inteligentni video u prevenciji rizika

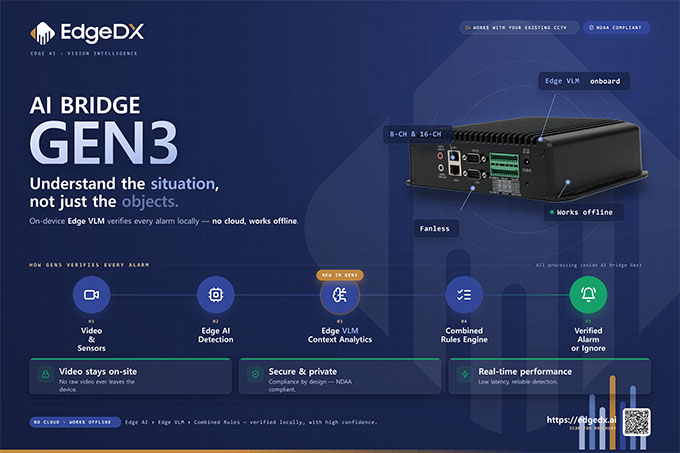
Većina CCTV sistema može prepoznati rizik. No, ključno je mogu li ga razumjeti na vrijeme. Kombinovanjem detekcijske vještačke inteligencije s kontekstualnom procjenom vizualno-jezičkih modela na rubu mreže, Gen3 omogućava kamerama da naprave iskorak od jednostavne detekcije objekata prema razumijevanju rizika i prevenciji nesreća

Piše: Panayiotis Kapiniaris, direktor poslovnog razvoja, EdgeDX; E-mail: panayiotis.k@edgedx.ai

Zaštita zdravlja i sigurnost na radu postaju jedno od ključnih tržišta za AI videoanalitiku, jer je u okruženjima visokog rizika najvažnije zaštititi ljude. Prema podacima Međunarodne organizacije rada, 2,93 miliona radnika svake godine umre od uzroka povezanih s radom, dok je Eurostat u EU 2023. zabilježio 3.298 nesreća na radu sa smrtnim ishodom, od kojih 24 posto u građevinskom sektoru.

Slična potreba postoji i u zdravstvu, gdje su nasilje na radnom mjestu i sigurnost pacijenata ozbiljni izazovi. National Nurses United objavio je 2026. da je 84,8 posto anketiranih medicinskih sestara doživjelo nasilje na radnom mjestu. Američka Agencija za istraživanje i kvalitet zdravstvene zaštite također navodi da u bolnicama u SAD-u svake godine pad doživi i do milion ljudi.

Prepoznavanje opasnosti

U takvim okruženjima EdgeDX može podržati medicinsko osoblje prepoznavanjem agresivnog ponašanja, padova pacijenata, neovlaštenog ulaska, prenapučenosti te pojave požara i dima. Na građevinskim i industrijskim radnim mjestima AI videoanalitika često se povezuje s detekcijom lične zaštitne opreme, ali sigurnost radnika ne završava provjerom šljemova, prsluka ili uniformi. Ozbiljan incident može započeti kada radnik uđe u opasnu zonu, pješak zakorači u područje kretanja viljuškara, pojavi se dim ili radnik padne, a da to niko ne primijeti.

Važnost pravovremenog prepoznavanja rizika sve više prepoznaje i sektor osiguranja, koji se okreće od reagovanja na posljedice prema prevenciji incidenata. Američka osiguravajuća kuća Nationwide Mutual Insurance Company ističe primjenu AI tehnologije zasnovane na računarskom vidu za identifikaciju opasnosti na radnom mjestu prije nesreće. U jednoj primjeni ova tehnologija povezana je sa smanjenjem broja odštetnih zahtjeva za čak 23 posto.

EdgeDX Gen3

AI videoanalitika uglavnom se razvijala kroz dva pristupa. Detekcijska vještačka inteligencija brzo prepoznaje objekte i događaje, ali vidi samo ono za šta je obučena, zbog čega može generisati lažne alarme. Vizualno-jezički modeli bolje razumiju scene i kontekst, ali su često zahtjevniji i sporiji te ovise o cloudu ili GPU serverskoj infrastrukturi. EdgeDX kroz nedavno predstavljene AI Bridge Gen3 jedinice objedinjuje prednosti oba pristupa u jednom analitičkom pogonu. Pritom zadržava robusni hardverski dizajn za rad na rubu mreže, bez ventilatora, stvarajući kombinaciju softvera i hardvera za zahtjevne analitičke zadatke i otežane uslove rada.

“Kombinovanjem detekcijske vještačke inteligencije s kontekstualnom procjenom vizuelno-jezičkih modela direktno na rubu mreže, Gen3 omogućava kamerama da pređu od jednostavnog prepoznavanja objekata prema razumijevanju rizika. Istovremeno smanjuje korištenje mrežnog propusnog opsega, ovisnost o oblaku, troškove obrade i nepotreban prijenos osjetljivih CCTV snimaka. Buduća vrijednost videa stoga se neće mjeriti samo onim što kamera može snimiti, već i onim što takav sistem može pomoći da se spriječi”, rekao je Daniel Park, tehnički direktor EdgeDX-a.