Home Vijesti Kategorija Svijet (Page 4)

Svijet

Ruijie Reyee najavio novu generaciju GPON ONU uređaja

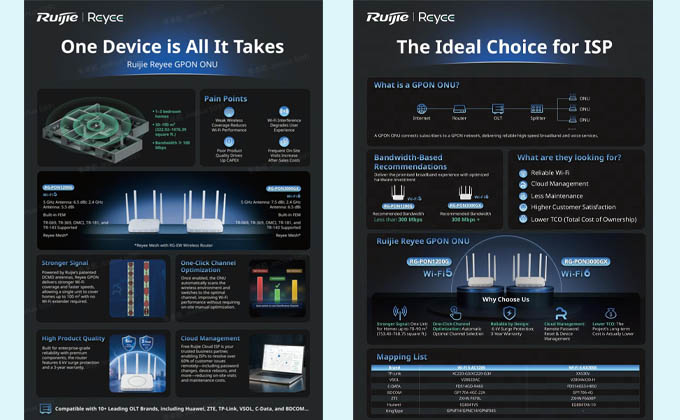
Kompanija Ruijie Reyee najavila je proširenje ponude GPON rješenja s dva nova ONU uređaja, RG-PON1200G i RG-PON3000GX, namijenjena pružaocima internetskih usluga i kućnim širokopojasnim mrežama. RG-PON1200G podržava Wi-Fi 5 i preporučen je za pakete brzine do 300 Mbps, dok je RG-PON3000GX opremljen Wi-Fi 6 tehnologijom i namijenjen vezama od 300 Mbps i više.

Oba modela podržavaju Reyee Mesh povezivanje s RG-EW bežičnim ruterima, kao i standarde TR-069, TR-369, OMCI, TR-181 i TR-143, što olakšava integraciju i udaljeno upravljanje uređajima. Prema navodima proizvođača, uređaji koriste DCMD antensku tehnologiju za snažniji signal i mogu osigurati Wi-Fi pokrivenost prostora do 100 kvadratnih metara. Funkcija automatske optimizacije kanala analizira bežično okruženje i bira optimalni kanal kako bi se smanjile interferencije, dok cloud upravljanje omogućava udaljene promjene lozinki, ponovno pokretanje uređaja i druge intervencije bez izlaska tehničara na lokaciju.

Također, oba uređaja imaju zaštitu od prenapona do 6 kV i trogodišnju garanciju, a Ruijie Reyee navodi i kompatibilnost s više od deset vodećih OLT brendova, među kojima su Huawei, ZTE, TP-Link, VSOL, C-Data i BDCOM. Novi GPON ONU modeli uskoro stižu na tržište.

TP-Link predstavio prve Wi-Fi 8 uređaje Archer 8 Ultra i Deco 8 Ultra

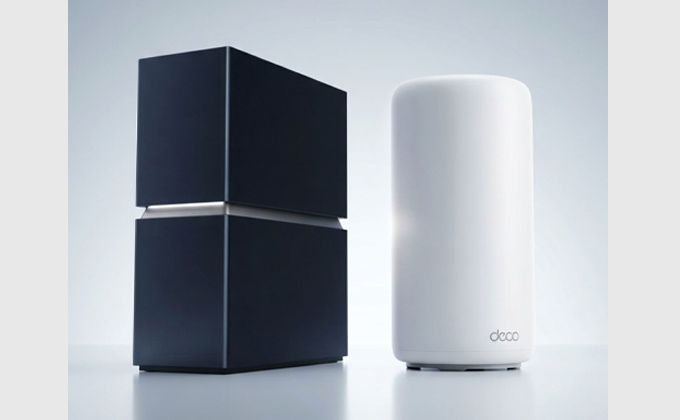
TP-Link Systems predstavio je na sajmu IFA 2026 u Berlinu svoje prve Wi-Fi 8 uređaje, Archer 8 Ultra i Deco 8 Ultra, zasnovane na novom standardu 802.11bn. Archer 8 Ultra je tropojasni Wi-Fi 8 ruter koji podržava ukupne brzine do 19 Gbps, povezivanje do 200 uređaja i pokrivanje do približno 279 kvadratnih metara u Evropi. Opremljen je s 18 antena i šest Multi-Gig portova, uključujući dva 10G WAN/LAN priključka, a podržava i frekvencijski opseg od 6 GHz.

Za razliku od prethodnih generacija koje su veliki naglasak stavljale na maksimalne brzine, Wi-Fi 8 fokusira se na veću pouzdanost veze, stabilnije performanse, bolju pokrivenost i neometan roaming u opterećenim mrežama i područjima sa slabijim signalom. Prema laboratorijskim testovima TP-Linka, Wi-Fi 8 može ponuditi do 30 posto veći protok pri istoj jačini signala, do 24 posto bolje performanse u uslovima interferencije i do 15 posto bolje mesh performanse u odnosu na Wi-Fi 7, pri čemu kompanija napominje da stvarni rezultati zavise od uređaja i mrežnog okruženja.

Tehnologije poput Distributed Tone Resource Units (DRU) i Enhanced Long Range (ELR) osmišljene su kako bi dodatno poboljšale komunikaciju s udaljenim uređajima i stabilnost veze na rubovima područja pokrivanja.

Više informacija dostupno je na stranici TP-Linka o Wi-Fi 8 uređajima.

Axis C6110 dobio videofunkcije uz AXIS OS 12.11

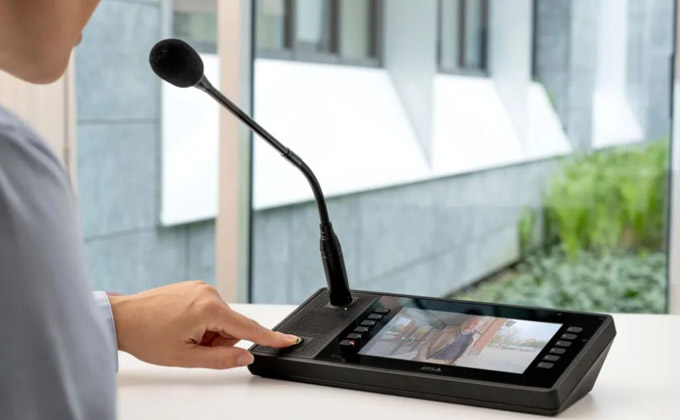
Axis Communications je nadogradnjom AXIS OS 12.11 proširio mogućnosti svoje mrežne konzole AXIS C6110 Network Paging Console, koja uz postojeće mrežne audiofunkcije sada podržava i video. Operateri tako mogu direktno s konzole u stvarnom vremenu vidjeti i čuti šta se događa na određenoj lokaciji, čime uređaj dobija širu ulogu u komunikacijskim i sistemima fizičke sigurnosti. Nova funkcionalnost posebno je korisna na ulazima, gdje kombinacija videa i dvosmjerne audio-komunikacije omogućava provjeru osobe koja traži pristup prije otključavanja vrata.

AXIS C6110 povezuje se s postojećim Axis kamerama i interfonima, pa korisnici mogu objediniti audio i video bez dodatnog namjenskog hardvera i prebacivanja između različitih sistema tokom intervencije. Nadogradnja može pojednostaviti rad operatera na recepcijama, utovarnim zonama i drugim lokacijama na kojima je brza vizuelna potvrda događaja važna za donošenje odluka.

Više informacija o kompaniji i njenim rješenjima dostupno je na stranici Axis Communications.

EU Cyber Resilience Act mijenja pravila cyber sigurnosti fizičkih sistema

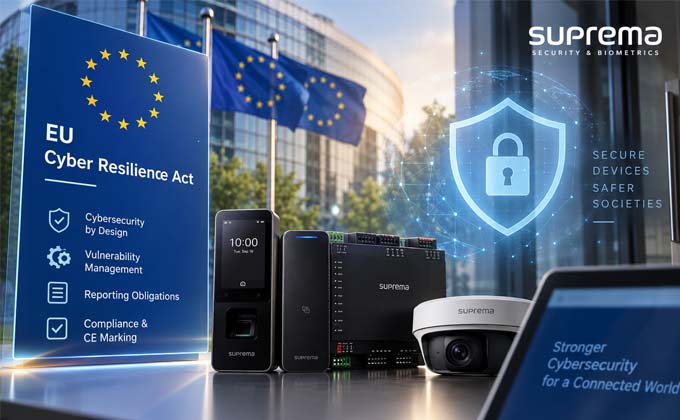
Suprema je, povodom početka primjene novih obaveza iz EU Cyber Resilience Acta (CRA), ukazala na značaj ove regulative za industriju fizičke sigurnosti, posebno za povezane sisteme kontrole pristupa, biometrijske čitače i inteligentne kontrolere. Uredba (EU) 2024/2847 zahtijeva da proizvođači cyber sigurnost ugrađuju u proizvode od faze dizajna i razvoja te upravljaju ranjivostima i sigurnosnim ažuriranjima tokom cijelog perioda podrške.

Obaveze prijavljivanja aktivno iskorištenih ranjivosti i ozbiljnih sigurnosnih incidenata počele su se primjenjivati 11. septembra 2026., dok puna primjena CRA-a, uključujući zahtjeve povezane s CE oznakom, tehničkom dokumentacijom i osnovnim zahtjevima cyber sigurnosti, počinje 11. decembra 2027. Za industriju fizičke sigurnosti regulativa je posebno značajna jer se biometrijski terminali, kontroleri vrata i platforme za upravljanje pristupom sve češće direktno povezuju s korporativnim LAN mrežama ili cloud okruženjima. Nedovoljno zaštićen povezani uređaj tako može postati početna tačka za napad na širu IT infrastrukturu, zbog čega CRA pomjera fokus s jednokratne provjere usklađenosti na kontinuirano upravljanje cyber sigurnošću tokom cijelog životnog ciklusa proizvoda.

Novi okvir utječe i na sistem integratore, distributere i kupce na evropskom tržištu, uz sve veći značaj korištenja hardvera i softvera koji ispunjavaju propisane zahtjeve. Suprema navodi da se priprema za usklađivanje s CRA-om jačanjem cyber sigurnosti svojih proizvoda i procesa za upravljanje ranjivostima tokom njihovog životnog ciklusa.

U skladu s novim regulatornim okvirom, kompanija je uspostavila i poseban kanal SPOC@supremainc.com putem kojeg se mogu prijaviti sumnje na sigurnosne ranjivosti ili incidente povezane sa Suprema proizvodima.

ASSA ABLOY nastavlja s akvizicijama preuzimanjem PACLOCK-a

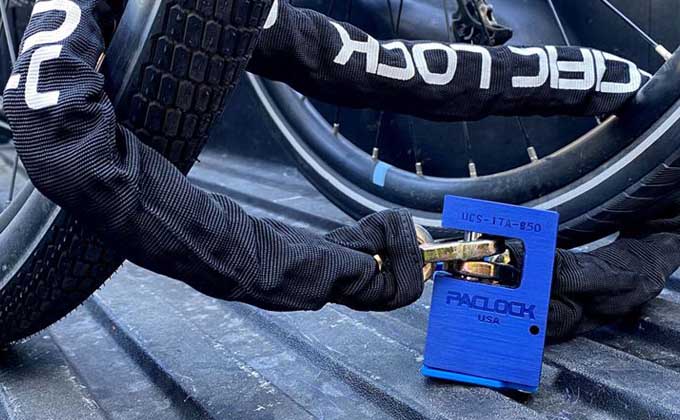
ASSA ABLOY je preuzeo Pacific Lock Company (PACLOCK), američkog proizvođača lokota i sigurnosne opreme, nastavljajući tako širenje svog portfelja kroz akvizicije. „Veoma mi je drago što mogu poželjeti dobrodošlicu PACLOCK-u u ASSA ABLOY. Ova akvizicija u skladu je s našom strategijom jačanja pozicije na razvijenim tržištima dodavanjem komplementarnih proizvoda i rješenja našem osnovnom poslovanju“, izjavio je Nico Delvaux, predsjednik i izvršni direktor ASSA ABLOY-a.

PACLOCK je poznat po sigurnosnim proizvodima koji kombinuju pouzdanost, izdržljivost i inovacije, uz proizvodnju u SAD-u i mogućnost razvoja prilagođenih rješenja za zahtjeve koji nadilaze standardnu ponudu. „Njihova stručnost u dizajniranju i isporuci prilagođenih sigurnosnih rješenja učinila ih je pouzdanim partnerom za korisnike čije potrebe nadilaze standardnu ponudu proizvoda“, rekao je Lucas Boselli, izvršni potpredsjednik i direktor Americas divizije. Kompanija je osnovana 1998. godine, zapošljava oko 40 ljudi, a sjedište i proizvodni pogon nalaze se u Valenciji u Kaliforniji.

Ovom akvizicijom PACLOCK će postati dio Residential Business Segmenta unutar Americas divizije ASSA ABLOY-a. PACLOCK je u 2025. ostvario prodaju od približno 17 miliona dolara, odnosno oko 155 miliona švedskih kruna, uz snažnu EBIT maržu.

EUDEX Conference povezuje civilnu i vojnu sigurnost u Essenu

EUDEX Conference by CPM održat će se 22. i 23. septembra u okviru prvog izdanja sajma Euro Defence Expo (EUDEX) u Messe Essenu, s fokusom na sveobuhvatnu odbranu, otpornost društva i saradnju civilnog i vojnog sektora. Sajam će od 22. do 25. septembra okupiti više od 350 izlagača iz 19 zemalja, uključujući kompanije, nabavne institucije, Bundeswehr, državne agencije i druge aktere iz sektora sigurnosti i odbrane.

Posebnost događaja je njegovo paralelno održavanje sa sajmom Security Essen, čime se civilna i vojna sigurnost povezuju u zajedničkom sajamskom okruženju. Tokom dvodnevne konferencije predstavnici vojske, politike, javne uprave, industrije, zdravstva i civilne zaštite razgovarat će o jačanju odbrambenih sposobnosti Njemačke i otpornosti društva, od civilno-vojne saradnje i krizne prevencije do zdravstvene zaštite i NBC zaštite. Program će 22. septembra otvoriti penzionisani general-pukovnik Alfons Mais, bivši inspektor njemačke kopnene vojske, predavanjem „Rethinking Total Defence“, posvećenim civilno-vojnoj saradnji kao preduslovu nacionalne otpornosti. Drugog dana u fokusu će biti razvoj vojne strategije NATO-a, zdravstvena zaštita u kriznim situacijama te saradnja države i industrije u području sigurnosne pripravnosti.

„Aktuelni izazovi vrlo jasno pokazuju da se civilna i vojna sigurnost više ne mogu posmatrati odvojeno“, izjavila je Julia Jacob, voditeljica projekta Euro Defence Expo, dodajući da EUDEX i Security Essen stvaraju prostor za povezivanje aktera iz oba sektora, razmjenu znanja i razvoj novih rješenja. Učešće na konferenciji besplatno je za registrirane posjetioce EUDEX-a, ali je potrebna prethodna registracija za sajam. Organizatori posebno napominju da ulaznica za Security Essen ne omogućava pristup sajmu EUDEX.

Zenitel proširuje ponudu novim IP Speaker Kit rješenjima

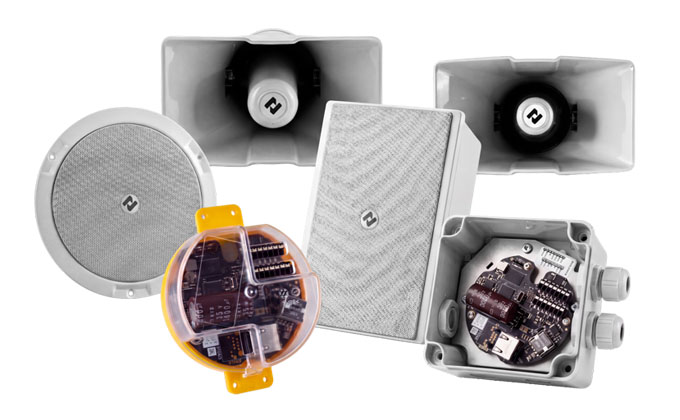
Zenitel je predstavio Indoor IP Speaker Kit (ZIPS-K) i Outdoor IP Speaker Kit (ZIPS-KOE), nova rješenja koja partnerima omogućavaju razvoj prilagođenih IP zvučnika za specifične primjene i zahtjeve projekata. Kompanija, koja je svoje prvo IP zvučničko rješenje predstavila još 2010. godine, novim kompletima svoju provjerenu IP audio tehnologiju nudi kao fleksibilnu osnovu za izradu različitih tipova zvučnika.

Partneri tako mogu prilagoditi oblik, akustičke karakteristike i kućište konkretnom projektu, uz zadržavanje Zenitelovih mogućnosti obrade zvuka, mrežne komunikacije i upravljanja. Nova tehnologija namijenjena je i integraciji u Zenitelova Unified Critical Communication rješenja, uključujući platformu Zenitel Connect, a istovremeno će postati tehnološka osnova budućeg razvoja vlastitog portfelja IP zvučnika kompanije. Time se prilagođeni i standardni IP zvučnici mogu osloniti na istu tehnološku platformu i povezivati s drugim rješenjima za kritične komunikacije.

„Našim partnerima sve su potrebnija rješenja prilagođena specifičnim okruženjima i primjenama, pa im novi kompleti daju slobodu da razviju različite vrste zvučnika, zadržavajući Zenitelovu tehnologiju u njihovoj osnovi“, izjavio je Mikkjell Rommetveit, viši menadžer za istraživačko-razvojne projekte u Zenitelu. Novi kompleti dodatno proširuju Zenitelov UCC ekosistem, u kojem se razglasne i druge komunikacijske funkcije mogu objediniti te upravljati putem rješenja kao što su Zenitel Connect i Zenitel Cloud RMM.

Više informacija o novim kompletima i IP zvučnicima dostupno je na Zenitelovoj stranici proizvoda.

ASSA ABLOY: Kako digitalna kontrola pristupa donosi povrat ulaganja u zdravstvu

U sektoru u kojem su budžeti stalno pod pritiskom, ključno je da svaka investicija donese mjerljive rezultate. Digitalizacijom kontrole pristupa zdravstvene ustanove, od velikih bolničkih kompleksa do manjih klinika, mogu ostvariti koristi već od prvog dana. Na taj način mogu unaprijediti sigurnost zaposlenika i pacijenata, uvesti efikasnije procese koji štede vrijeme te jednostavnije ispunjavati regulatorne zahtjeve.

Zdravstvene ustanove suočavaju se sa složenim izazovima u kontroli pristupa. Istovremeno moraju biti otvoreni i pristupačni javni prostori, a često zauzimaju velike komplekse kroz koje svakodnevno prolazi veliki broj novih i nepoznatih osoba. S druge strane, u njima se nalaze vrijedna i osjetljiva sredstva, uključujući povjerljive podatke i lijekove, kojima je potrebno osigurati odgovarajuću zaštitu. Pacijenti, ljekari, medicinske sestre i pomoćno osoblje moraju se osjećati sigurno, dok je u laboratorijama i prostorima za liječenje potrebno zaštititi materijale s ograničenim pristupom i vrijednu opremu te istovremeno voditi evidenciju svakog pristupa. Upravljanje sigurnošću u zdravstvenim ustanovama zbog toga je oduvijek bilo kompleksan zadatak.

Savremene bolnice i klinike danas se, međutim, suočavaju s dodatnim izazovima, ali i novim mogućnostima. Sistemi kontrole pristupa mogu se, primjerice, integrirati s dojavom požara, videonadzorom i drugim sistemima u zgradi. Budući da u zdravstvenim ustanovama radi veliki broj privremenih i ugovornih zaposlenika, prava pristupa neprestano se mijenjaju. Potrebno ih je prilagoditi različitim potrebama pojedinih korisnika, ali i pravovremeno ukinuti nakon završetka vremenski ograničenih poslova.

U slučaju sigurnosnog incidenta, mogućnost brze istrage od ključnog je značaja. Praćenje i evidentiranje pristupa određenim prostorima može biti i zakonska obaveza, posebno u kontekstu novih zahtjeva NIS2 direktive za kritičnu infrastrukturu, koji za mnoge zdravstvene ustanove podrazumijevaju proaktivan, hibridni pristup cyber i fizičkoj sigurnosti. Oslanjanje na ručne procedure ili međusobno nepovezane sisteme može zaposlenicima zaduženim za sigurnost, pa čak i medicinskom osoblju, oduzeti sate ili dane. Digitalizacija kontrole pristupa omogućava da se ti procesi značajno pojednostave.

Digitalna kontrola pristupa u zdravstvenom sektoru

Digitalni uređaji za kontrolu pristupa i digitalne vjerodajnice omogućavaju bolju kontrolu kretanja korisnika unutar bolnica i drugih zdravstvenih ustanova. Rizik od neovlaštenog pristupa smanjuje se jer nema nekontroliranog umnožavanja klasičnih ključeva, dok se izgubljena vjerodajnica može poništiti jednim klikom. Digitalnom zaštitom većeg broja pristupnih tačaka dodatno se štite zaposlenici, oprema i osjetljivi prostori.

Dodjeljivanje digitalnih, pa i mobilnih vjerodajnica vanjskim saradnicima i privremenom osoblju dodatno pojednostavljuje odobravanje, izmjenu i ukidanje prava pristupa. Sigurnosni timovi tako troše manje vremena na izdavanje i prikupljanje ključeva, dok inteligentan i intuitivan softver omogućava odgovornim osobama da zadrže kontrolu čak i kada nisu fizički prisutne na lokaciji. Evidentiranje pristupa određenim prostorima ili sredstvima također postaje mnogo jednostavnije i može se obaviti u nekoliko klikova umjesto vođenjem zahtjevnih ručnih evidencija.

„Kontrola pristupa izuzetno je važan dio svakog sveobuhvatnog pristupa sigurnosti. Digitalizacija pristupa upravama bolnica odmah daje moćne alate koji donose konkretne koristi u svakodnevnom radu, omogućavaju direktno suočavanje sa sigurnosnim izazovima te istovremeno unapređuju efikasnost i usklađenost s propisima“, kaže David Moser, viši potpredsjednik i direktor Digital Access Solutionsa u ASSA ABLOY Opening Solutions EMEIA.

„Danas postoji uređaj kojim se gotovo svaka pristupna tačka može nadograditi digitalnom kontrolom, bez obzira na postojeće sisteme u objektu. Alternativno, korisnicima možemo ponuditi kompletna rješenja za uvođenje digitalne kontrole pristupa od samog početka, bez zahtjevnih instalacijskih radova. Time postaje dostupno mnogo mogućnosti za unapređenje efikasnosti i sigurnosti“, dodaje Moser.

Tri primjera iz prakse pokazuju kako zdravstvene ustanove mogu ostvariti koristi od digitalne kontrole pristupa koje nadilaze njene osnovne sigurnosne funkcije.

1. Jednostavniji i sigurniji rad zaposlenika

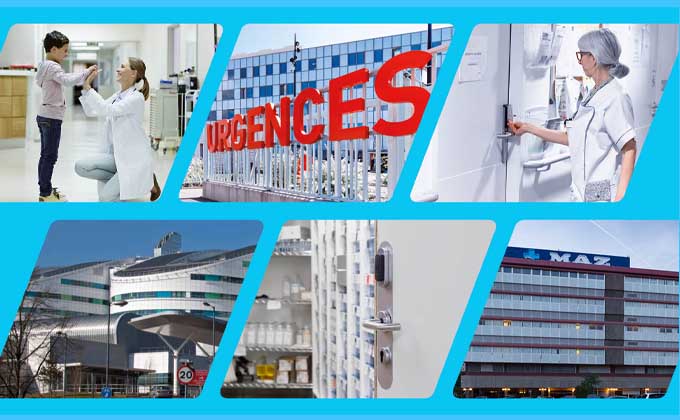
Uvođenjem ASSA ABLOY Aperio bežičnih brava, izvorno integriranih s ARD rješenjem za upravljanje pristupom, Centre Hospitalier Métropole Savoie (CHMS) omogućio je dodjeljivanje individualno prilagođenih prava pristupa zaposlenicima i vanjskim saradnicima, uz kontrolu u stvarnom vremenu. Budući da Aperio brave rade bežično, bolnica je mogla proširiti zaštitu na veći broj prostora bez visokih troškova instalacije i održavanja, uključujući osjetljive urede i prostorije za čuvanje lijekova. Sistem sada omogućava vođenje evidencije u stvarnom vremenu i daljinsko otvaranje vrata.

Zaposlenici pritom koriste samo jednu vjerodajnicu programiranu prema individualnim pravima pristupa. „Velika prednost za nas je što sada imamo samo jednu karticu i više ne moramo nositi teške ključeve“, objašnjava Béatrice Dequidt iz uprave CHMS-a.

„Uveli smo interne procedure upravljanja ljudskim resursima kojima se kreiraju kartice koje se automatski integriraju u operativni softver ARD-a“, dodaje Alain Gestin, arhitekt IT sistema u CHMS-u. Aperio i ARD pritom zadržavaju kompatibilnost vjerodajnica s elektronskom karticom zdravstvenih radnika francuske vlade (CPS), čime se dodatno pojednostavljuje njihova upotreba.

2. Radni procesi koji štede vrijeme

Bolnica MAZ u Zaragozi također je implementirala ASSA ABLOY digitalno rješenje SMARTair s funkcijama kontrole pristupa u stvarnom vremenu. Bežični online sistem za upravljanje pristupom štedi vrijeme sigurnosnim menadžerima jer sve izmjene mogu provesti putem centralnog sistema u realnom vremenu, bez potrebe za fizičkim obilaskom bolnice.

Zaposlenici koriste pametnu karticu programiranu prema individualnim pravima pristupa, koja istovremeno služi kao identifikacijska kartica. Tako 625 zaposlenika i približno 100 vanjskih saradnika trebaju nositi samo jednu karticu. Sistem je spreman i za mobilni pristup, pa bolnica u budućnosti može uvesti i upravljati mobilnim ključevima bez izmjena postojećeg hardvera.

„Digitalizacija zdravstvenim ustanovama svih veličina i tipova pruža mogućnost da unaprijede sigurnost, a istovremeno smanje troškove koji često ostaju skriveni u svakodnevnim radnim procesima“, objašnjava David Moser.

3. Kontrola lijekova i jednostavnije ispunjavanje regulatornih zahtjeva

Upravljanje fizičkim ključevima može direktno utjecati i na rad medicinskog osoblja, što su pokazala iskustva apoteke Queen Elizabeth Hospital u Birminghamu. Stariji mehanički sistem otežavao je praćenje toga ko u određenom trenutku posjeduje odgovarajući ključ, a pronalaženje te osobe dodatno je oduzimalo vrijeme. Kao praktičnije i sigurnije rješenje za kontrolu pristupa lijekovima uvedeni su programabilni ključevi.

CLIQ rješenje za kontrolu pristupa koristi programabilne ključeve kod kojih standardna baterija smještena u samom ključu napaja digitalne i elektromehaničke brave. Budući da nije potrebno dodatno ožičenje, sistem je posebno pogodan za naknadnu ugradnju na bolnička vrata, ormariće i mobilna kolica za lijekove.

Evidencija pristupa bravama i lokotima dostupna je na zahtjev, pa odgovorne medicinske sestre mogu brzo provjeriti ko je pristupao ormarićima ili kolicima s lijekovima. „Povratne informacije medicinskog osoblja pokazuju da pacijenti sada mnogo lakše i pravovremenije dobijaju lijekove. Za nas je ključni povrat ove investicije upravo kvalitet usluge koju pružamo“, kaže Inderjit Singh, glavni farmaceut u Queen Elizabeth Hospital Birmingham.

„Naše višedecenijsko iskustvo u kontroli pristupa omogućava nam da zajedno s korisnicima pripremimo njihove sisteme za ono što dolazi. Uz ASSA ABLOY mogu s povjerenjem krenuti u digitalizaciju“, zaključuje David Moser.

Više informacija o Digital Access Solutions rješenjima kompanije ASSA ABLOY dostupno je na stranici ASSA ABLOY Digital Access Solutions.

Investicije u smart building startupe premašile 5,3 milijarde dolara

Globalni startupi u sektoru pametnih zgrada prikupili su više od 5,3 milijarde dolara kroz 169 investicijskih rundi u prvoj polovini 2026. godine, pokazuju podaci analitičke kompanije Memoori. Broj investicijskih rundi povećan je za 34 posto u odnosu na isti period 2025, dok je ukupna vrijednost ulaganja porasla čak 71 posto, što sektor stavlja na put prema najboljoj godini od 2022.

Analiza se temelji na Memoorijevoj bazi s više od 1.950 kompanija osnovanih od 2009. godine i obuhvata kretanja u finansiranju startupa te spajanjima i akvizicijama na globalnom tržištu pametnih zgrada. Posebno se izdvaja AEC softver, odnosno softverska rješenja za arhitekturu, inženjering i građevinarstvo, koji je u prvoj polovini godine postao najbolje finansirani segment tržišta. Memoori pritom prati 137 startupa iz područja digitalnih blizanaca i umjetne inteligencije, čiji razvoj ukazuje na širenje ovih tehnologija izvan tradicionalnih alata za projektiranje prema svakodnevnom upravljanju i radu zgrada.

Snažna aktivnost zabilježena je i na području akvizicija, gdje je tokom prvih šest mjeseci 2026. preuzeto 46 startupa. Među najvećim transakcijama Memoori izdvaja Autodeskovu akviziciju MaintainX-a vrijednu 3,6 milijardi dolara, što odgovara približno 18 puta većem iznosu od njegovih projiciranih prihoda za 2027. godinu. Rast broja investicija, njihova znatno veća vrijednost i intenzivnija konsolidacija pokazuju da investitori i veliki tehnološki igrači ponovo snažnije usmjeravaju kapital prema digitalizaciji i inteligentnom upravljanju zgradama.

CoESS i SIA otvaraju raspravu o odgovornoj primjeni AI-ja u sigurnosti

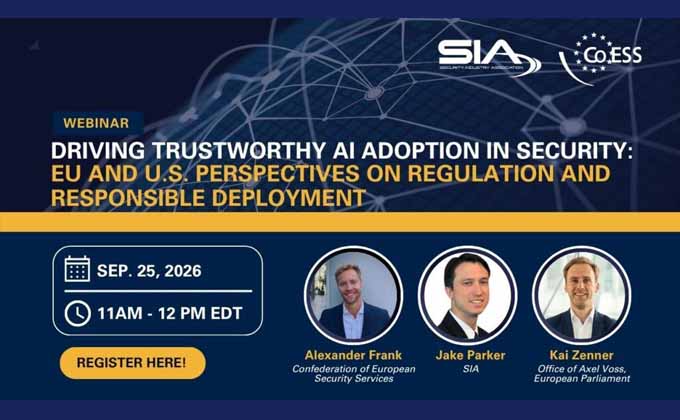
Konfederacija evropskih sigurnosnih službi (CoESS) i Security Industry Association (SIA) organizirat će 25. septembra od 17 do 18 sati EU–US webinar posvećen odgovornoj primjeni umjetne inteligencije u sektoru sigurnosti. Pod nazivom „Driving Trustworthy AI Adoption in Security: EU and U.S. Perspectives on Regulation and Responsible Deployment“, događaj će okupiti stručnjake s obje strane Atlantika kako bi razmotrili mogućnosti bržeg usvajanja AI tehnologija uz očuvanje povjerenja, odgovornosti i pravne sigurnosti.

U fokusu će biti trenutno stanje regulative umjetne inteligencije u Evropskoj uniji i SAD-u te njen praktični značaj za kompanije koje razvijaju ili koriste sigurnosne tehnologije i usluge. Učesnici će razgovarati i o potencijalu AI-ja u različitim područjima sigurnosti, kao i o uslovima potrebnim za snažnije prihvatanje tehnologije, podsticanje inovacija i odgovornu implementaciju. Među govornicima su Kai Zenner, savjetnik za digitalne politike i šef ureda zastupnika Evropskog parlamenta Axela Vossa, Jake Parker iz američkog SIA-e te Alexander Frank iz CoESS-a.

Organizatori ističu da ubrzani razvoj umjetne inteligencije dodatno povećava potrebu za razumijevanjem odnosa između regulative, inovacija i operativne prakse u Evropi i SAD-u.

Registracija za webinar dostupna je putem ovog linka.