Hrvatska širi digitalnu provjeru dobi pri online kupovini

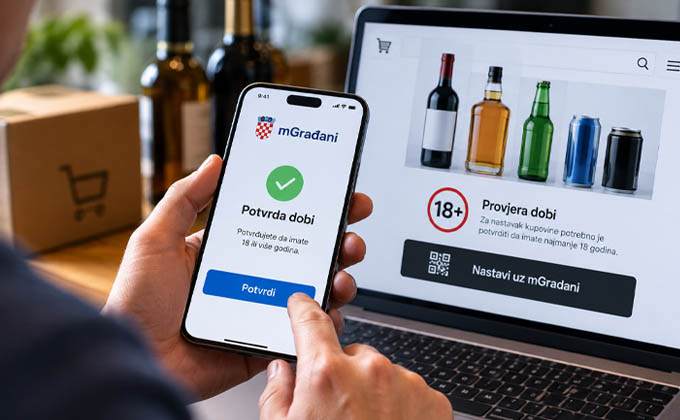
Sve više trgovaca u Hrvatskoj koristi aplikaciju mGrađani za digitalnu provjeru dobi kupaca prilikom online prodaje alkohola i energetskih pića, a sistem je do sada uvelo 60 trgovaca. Prema podacima Ministarstva pravosuđa, uprave i digitalne transformacije, putem aplikacije pokrenuto je 2.138 provjera dobi, od kojih je 728 završilo uspješnim izdavanjem verifikacijskog tokena. Sistem omogućava kupcu da putem aplikacije potvrdi punoljetnost, dok trgovac dobija samo informaciju o tome ispunjava li osoba minimalnu dobnu granicu od 18 godina, bez pristupa njenim ličnim podacima.

Identitet se provjerava na strani državnog sistema, pa trgovac u ovom postupku ne mora prikupljati ni kopiju identifikacijskog dokumenta kupca. Proces online kupovine povezan je s provjerom putem QR koda koji generira trgovac i obavijesti u aplikaciji, nakon čega se dob kupca provjerava na osnovu službenih podataka o identitetu. Hrvatsko rješenje predstavljeno je i stručnoj radnoj grupi koja priprema zakonodavstvo za zaštitu djece na internetu, u trenutku kada se na nivou Evropske unije razmatraju zajednička pravila za provjeru dobi uz očuvanje privatnosti korisnika.

Aplikacija mGrađani trenutno ima više od 204.000 korisnika, dok šira platforma e-Građani okuplja više od 2,3 miliona korisnika i nudi 124 elektronske usluge.

Zatvaranje jaza između detekcije i aktivne zaštite

Industrija vatrodojave veliku je većinu svojih istraživanja, inženjeringa i kapitala usmjeravala na nauku o detekciji. Od uvođenja prvih električnih centrala 1920. godine, proizvođači se takmiče u visokotehnološkoj utrci u izgradnji najosjetljivijih optičkih komora, najotpornijih multikriterijskih algoritama i, u novije vrijeme, videoanalitike dima pomoću umjetne inteligencije

Danas je sposobnost da uočimo aktivno paljenje u roku nekoliko sekundi od njegova nastanka bliža savršenstvu nego ikada prije. Ipak, ovaj trijumf detekcije otkriva kritičan paradoks u modernoj zaštiti zgrada. Sistem za dojavu požara ne spašava živote samo time što zna da požar postoji; on spašava živote kontrolom okruženja kada se požar jednom potvrdi.

Dok su detekcija i kontrolne table evoluirale u digitalnu eru, kontrolni interfejsi koji se koriste za prenošenje alarmnih signala protivpožarnim uređajima i sistemima ostali su strukturno nepromijenjeni decenijama. U skladu s relevantnim standardom EN 54-18, koji je objavljen prije skoro dvadeset godina, interfejsni hardver u velikoj je mjeri propustio digitalnu revoluciju. Ova tehnološka uska grla ostavila su kritičnu prazninu u sigurnosnom lancu. Mnogi projektanti i dalje razmatraju interfejsne module samo u pogledu broja ulaza i izlaza i osnovnih električnih parametara.

Inženjerski izazovi

U međuvremenu, kritični aspekti kao što su strategije u slučaju prekida komunikacije, aspekti praćenja i prikazivanja povratnih informacija o statusu, fleksibilnost montaže ili ograničenja dužine kablova potpuno su izostavljeni u fazi projektovanja. Da bismo izgradili istinski otporne objekte, moramo preispitati petlju (loop) i tretirati ulazno/izlazne interfejse ne kao perifernu dodatnu opremu, već kao visokointeligentna čvorišta za zaštitu života sa kontinuiranim praćenjem.

Da bismo razumjeli zašto tradicionalni moduli za povezivanje sistema više nisu dovoljni za moderne građevinske strukture, moramo analizirati specifične, realne inženjerske i električne izazove sa kojima se projektanti i integratori suočavaju na terenu svakog dana. Prepoznajući ove izazove, Bosch je usmjerio svoje nedavne inovacijske napore na transformaciju interfejsnih modula iz jednostavnih releja u inteligentne uređaje sposobne da osiguraju naprednu dijagnostiku, nadzor i veću operativnu otpornost.

Skrivena opasnost od udarnih struja i naprednog nadzora linija

Prilikom projektovanja signalnih kola (NAC) za napajanje uređaja za obavještavanje velike snage – kao što su industrijske sirene ili ksenonske stroboskopske bljeskalice – projektanti se rutinski oslanjaju na nominalne radne struje za svoje proračune baterija i napajanja. Međutim, u trenutku, milisekundi aktiviranja ovi uređaji mogu povući snažne, kratkotrajne strujne udare koji su nekoliko puta veći od njihove potrošnje u ustaljenom stanju.

Budući da većina proizvođača uređaja za obavještavanje izostavlja ove tranzijentne profile pokretanja iz svojih tehničkih listova (datasheets), a standardni moduli po EN 54-18 rijetko definišu svoje granice tolerancije na tranzijente, stvara se kritičan inženjerski rizik. Višekratno izlaganje standardnih interfejsnih releja ovim neproračunatim udarima dovodi do zavarivanja kontakata releja – gdje se fizički kontakti releja trajno spajaju – ili do tranzijentnih padova napona koji mogu povući namjenska napajanja i pokrenuti neočekivane greške.

Da bi se eliminiralo ovo nagađanje, dizajn interfejsa sljedeće generacije mora osigurati potpunu električnu transparentnost. U najsavremenijim spojnicama (kuplerima) kao što je Boschev modul FLM-430-I2M1, maksimalna dozvoljena udarna struja je eksplicitno okarakterisana i specificirana. Uparivanjem robusnih relejnih topologija otpornih na prenapone s jasnim tolerancijama na tranzijente, takvi moduli osiguravaju da sistem može izdržati oštra industrijska opterećenja bez rizika od tihih, katastrofalnih kvarova na terenu.

Štaviše, jednostavno binarno praćenje linija (otkrivanje samo potpunog kratkog spoja ili prekida petlje) više nije dovoljno za objekte s visokim sigurnosnim zahtjevima. Pod strogim njemačkim VdS standardima kakav je VdS 3896, zahtjevi za nadzor postali su mnogo složeniji. Moderni napredni moduli moraju biti sposobni da otkriju suptilne, degradirajuće uslove na liniji prije nego što uzrokuju kvar. To uključuje postepene kratke spojeve (creeping short), odnosno postepeno opadanje otpora izolacije prije nego što preraste u potpuni kratki spoj, i postepene prekide petlje (creeping open), odnosno postepeno povećanje otpora kontakta ili linije uzrokovano korozijom, labavim zavrtnjima na terminalima ili starenjem bakarnog kabliranja.

Aktivna kontrola dima i kontinuirani nadzor izlaznih linija

Za razliku od pasivnih protivpožarnih klapni (EN 15650) osmišljenih da se jednostavno zatvore i blokiraju protok zraka, klapne za kontrolu dima (EN 12101-8) su aktivne komponente. One moraju biti dinamički upravljane kako bi se otvorile, zatvorile ili zadržale u međupoložajima da bi se izbacili toksični gasovi i održao pritisak u horizontalnim putanjama evakuacije i na stepeništima. Budući da su ove klapne ključne za aktivno odvođenje dima, zahtjevi za njihova kontrolna kola su izuzetno strogi. Prema standardnim praksama projektovanja, praćenje samo krajnjih graničnih prekidača (klapna potpuno otvorena ili potpuno zatvorena) više nije dovoljno. Da bi se garantovalo da će sistem raditi tokom hitnog slučaja, fizički kontinuitet samog izlaznog kontrolnog kola mora se provjeriti u svim uslovima.

Ovdje standardni interfejsni releji zakazuju, jer obično deaktiviraju nadzor linije čim je izlazni relej aktiviran. Interfejsi sljedeće generacije, kao što je Boschev modul FLM-430-I4R2, rješavaju ovo uvođenjem industrijski prve sigurnosne funkcije – kontinuiranog, aktivnog nadzora izlazne linije. Umjesto pukog nadzora jednostavnog naponskog izlaza, modul neprekidno provjerava električni integritet cjelokupnog kola pod kontrolom releja, čak i dok je kontrolni napon aktivno primijenjen tokom događaja požara. Ovaj kontinuirani cjelodnevni nadzor direktno se usklađuje s rigoroznim zahtjevima nacrta standarda prEN 12101-9 za kontrolere odvođenja dima.

Osiguravanjem da se svako fizičko oštećenje linije ili prekid kabla uzrokovano toplotom ili pomicanjem konstrukcije odmah prijavi vatrodojavnoj centrali, sistem može dinamički prilagoditi svoju strategiju odvođenja dima prije nego što evakuacijski izlazi budu ugroženi

Jednostavnije održavanje

U modernom upravljanju objektima operativni troškovi i jednostavnost održavanja jednako su kritični kao i početni kapitalni troškovi. Tradicionalni interfejsni moduli nude vrlo ograničeno lokalno rješavanje problema, prisiljavajući tehničare da naslijepo pretražuju razvodne kutije. Interfejsi sljedeće generacije u potpunosti mijenjaju ovu dinamiku. Svaki modul opremljen je trima višebojnim LED indikatorima koji prate i prikazuju radni status samog modula i povezanog kola.

Tokom opsežnih radova na održavanju objekta, tehničari se često suočavaju sa značajnim uskim grlom: kada se prijavi opći kvar na centrali, utvrđivanje koja tačno klapna, među desecima njih skrivenih u plafonima, ne radi, kao i praćenje pripadajućeg ožičenja na terenu – nevjerovatno je dugotrajno. Korištenjem grupisanih modula unutar centralnih kućišta, ova dijagnostička noćna mora je eliminisana. Ako određena klapna ne uspije djelovati ili je njena linija oštećena, odgovarajući modul to odmah signalizira trepćućim žutim LED svjetlom. Ovo osigurava trenutnu fizičku indikaciju mjesta kvara za tehničara. Po otvaranju lokalnog kućišta, oni mogu odmah identificirati koja kontrolna linija i koji specifični uređaj su otkazali, potpuno zaobilazeći dosadan proces ručnog praćenja linija i skraćujući vrijeme rješavanja problema sa sati na sekunde.

Štaviše, ovi moderni moduli idu daleko izvan jednostavnog binarnog izvještavanja o greškama. Interfejs kontinuirano mjeri tačan električni otpor povezanog kola i prikazuje ovu vrijednost uživo direktno na ekranu centrale. Umjesto primanja neodređenog upozorenja o “kvaru”, tehničar vidi precizan otpor u ohmima. Ovo mu omogućava da odmah dijagnosticira korijenski uzrok degradirajuće linije – kao što je korodirani terminal, labav šaraf ili oštećeni provodnik – prije nego što uopće napusti prostoriju u kojoj se nalazi centrala, pretvarajući rješavanje problema iz nagađanja u preciznu, proračunatu nauku.

Fizička integracija i dijagnostika u cloudu

Da bi se optimizirao prostor i znatno smanjilo vrijeme za instalaciju, moderni su moduli napravljeni da se mogu besprijekorno fizički integrisati. Projektanti mogu grupisati module na standardnim DIN šinama unutar sigurnih, centraliziranih kućišta, znatno smanjujući broj pojedinačnih pristupnih tačaka širom zgrade. Da bi se ubrzala instalacija na mjestu događaja, specijalizirani fabrički napravljeni pribori za ožičenje, kao što je FLM-430-CABLE, omogućavaju instalaterima da brzo premoste i povežu komunikacijske linije i linije napajanja kroz grupisane module u nizu (daisy-chain), eliminirajući ručno ožičenje od tačke do tačke i minimizirajući greške.

Jedan od najneuhvatljivijih izazova na modernim gradilištima jesu elektromagnetne smetnje (EMC). Kablovske police u velikim zgradama često su gusto spakovane, a linije protivpožarnog alarma često su primorane da idu paralelno s visokonaponskim kablovima, oknima liftova, velikim HVAC motorima ili industrijskom opremom. Ova blizina stvara konstantnu elektromagnetnu buku koja može tiho narušiti komunikaciju i pokrenuti neuhvatljive kvarove koje je teško dijagnosticirati. Da bi se ovo suzbilo, interfejsi sljedeće generacije posjeduju integrisanu eSMOG tehnologiju. Ovaj ugrađeni dijagnostički alat ne pruža samo izuzetnu fizičku otpornost na električnu buku; on aktivno prati i mjeri vrijednosti elektromagnetnih smetnji na svakoj pojedinačnoj liniji.

Prava inovacija leži u načinu na koji se ovi podaci koriste. Umjesto da ova mjerenja drže skrivenim u lokalnim sklopovima, moduli izvještavaju o ovim EMC vrijednostima uživo, zajedno sa podacima o kontinuiranom otporu linije, direktno na vatrodojavnu centralu. Odatle se informacije mogu prenijeti u Boschevu Nexospace cloud platformu. Ova integracija s oblakom omogućava menadžerima objekata i udaljenim servisnim timovima da prate stanje cijele protivpožarne petlje i prate nivoe buke iz okoline u realnom vremenu.

Od pasivnih releja do pametnih čvorišta interfejsa

Unutar moderne arhitekture protivpožarne zaštite, proizvođači poput Boscha brzo redefiniraju ulogu interfejsnih modula. Oni se više ne posmatraju kao generičke komponente, već kao čvorišta za računanje na ivici mreže (edge-computing nodes) na protivpožarnoj mreži. Trend se kreće ka inteligentnim modulima koji mogu lokalno analizirati i lokalizirati složene električne podatke – kao što su otpor uživo u ohmima i elektromagnetna buka – na samoj ivici mreže, prije nego što centrali pošalju obrađene, praktično primjenjive podatke. Oni također omogućavaju prediktivno djelovanje umjesto reaktivnog odgovora, koristeći kontinuirani, aktivni nadzor da označe fizičku degradaciju linije i tranzijentne smetnje prije nego što eventualno prerastu u kvar na nivou cijelog sistema.

Na kraju, oni se integrišu s oblakom, pružajući otvorene, strukturirane tokove podataka koji omogućavaju da se tradicionalni hardver za protivpožarnu zaštitu neprimjetno spoji sa modernim ekosistemima pametnih zgrada i IoT platformama za upravljanje. Ova promjena predstavlja fundamentalno sazrijevanje industrije. Pretvaranjem skromnog interfejsnog modula u izvor bogate dijagnostičke inteligencije u realnom vremenu, moderne protivpožarne mreže osiguravaju da će, kada dođe do hitnog slučaja, aktivna fizička odbrana zgrade ponašati tačno onako kako je projektovano.

Zaključak

Za moderne kompanije, projektovanje sigurnosnih i protivpožarnih sistema više nije samo pitanje ispunjavanja osnovnih regulatornih zahtjeva. Riječ je o maksimiziranju operativne efikasnosti, ublažavanju aktivnih rizika i smanjenju dugoročnih troškova održavanja.

Za konsultante, sistem-integratore i menadžere objekata, Boscheva najnovija generacija inteligentnih interfejsnih modula značajan je korak naprijed u aktivnoj inteligenciji objekata, pomažući da se premosti dugogodišnji jaz između detekcije požara i efikasne kontrole okruženja.

Finansijski splav u doba AI prijetnji

Dok napadači koriste AI i socijalni inženjering, finansijske institucije u regiji uzvraćaju višeslojnim sistemima odbrane, provjerom sumnjivih zahtjeva i kontinuiranom edukacijom. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh najviše mjeri izostankom incidenata

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Osmog novembra 2023. godine ransomware napad pogodio je ICBC Financial Services, američku brokersko-finansijsku podružnicu Industrial and Commercial Bank of China, jedne od najvećih banaka na svijetu. Napad koji je izvela zloglasna grupa LockBit onemogućio je pristup ključnim sistemima, prekinuo elektronske veze s clearing kompanijama i zaustavio uobičajeno poravnanje transakcija.

Posljedice su se odmah prelile na tržište američkih državnih obveznica. Budući da dio uobičajene digitalne infrastrukture više nije bio dostupan, kompanija je pribjegla neobičnom rješenju iz prošlosti: podaci potrebni za poravnanje transakcija fizički su se prenosili Manhattanom na USB memoriji. Istovremeno, vrijednost neuspjelih poravnanja na repo tržištu skočila je sa 25,5 na 62,2 milijarde dolara, što je bio najviši nivo u toj godini. Kako bi izmirila obaveze prema BNY Mellonu i spasila proces poravnanja, matična banka morala je hitno ubrizgati oko devet milijardi dolara kapitala u svoju američku jedinicu.

Ako banka takvih razmjera može preko noći biti svedena na kurira s USB memorijom, pitanje za globalni finansijski sektor više nije hoće li postati meta, nego koliko brzo može stati na noge kada se udar desi. Incident iz New Yorka pokazao je koliko brzo cyber prijetnja može prerasti granice jedne kompanije i potresti šire tržište. Za banke sigurnost odavno nije samo tehnička zaštita podataka, već sposobnost održavanja kontinuiteta poslovanja.

I upravo tu počinje priča o bankarskom sektoru u regiji. Dok digitalni kanali opslužuju milione klijenata, napadači koriste sve sofisticiranije alate – od socijalnog inženjeringa do vještačke inteligencije. Koliko su regionalne banke spremne za takve scenarije, kako štite svoje klijente i šta ih najviše brine u godinama koje dolaze, otkrivaju odgovori naših sagovornika.

SKRIVENI FRONT

Statistika koju banke u regiji dijele s javnošću oskudna je, ali ono što njihovi sigurnosni rukovodioci govore mimo brojki slaže se u jednoj tački: napadi ne jenjavaju, a napad se mijenja brže nego što se odbrana stigne prilagoditi. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh često mjeri upravo izostankom incidenata.

Sve češće, sve uvjerljivije

“Cyber napadi u posljednje vrijeme postaju sve intenzivniji i sofisticiraniji”, kaže Đule Đukić, rukovodilac Službe za informacionu bezbjednost u Hipotekarnoj banci u Crnoj Gori. Posebno su, dodaje, izraženi socijalni inženjering i phishing, dok napadači sve više koriste i AI tehnologije kako bi napade učinili uvjerljivijim i težim za prepoznavanje.

Isti trend potvrđuju i iz NLB Grupe u Sloveniji. “Broj cyber napada u svijetu, uključujući Sloveniju, godinama raste, a banke – pa tako ni NLB – nisu izuzetak”, kaže on. Iz sigurnosnih razloga, napominju, banka ne otkriva specifične podatke, sigurnosne protokole niti detalje o zaštitnim mehanizmima koje koristi.

Ono što se mijenja, prema Raiffeisen banci u Sarajevu, nije samo intenzitet nego i sam cilj napada. “Cyber prijetnje su kontinuiran izazov za finansijski sektor i prisutne su na globalnom nivou. Posljednjih godina primjetan je trend rasta pokušaja napada usmjerenih prema finansijskim institucijama, posebno kroz phishing kampanje i različite oblike socijalnog inženjeringa usmjerene prema klijentima i korisnicima”, pojašnjava Lejla Mašnić, direktorica sigurnosti Raiffeisen banke.

Istovremeno se mijenja i priroda prijetnji. “Napadači se sve više fokusiraju na kompromitaciju digitalnih identiteta i iskorištavanje ljudskog faktora, pri čemu koriste napredne alate, uključujući i tehnologije zasnovane na vještačkoj inteligenciji, kako bi njihove prevare izgledale uvjerljivije i teže prepoznatljive. Zbog toga kontinuirano pratimo razvoj prijetnji i prilagođavamo svoje sigurnosne mjere novim rizicima”, dodaje Mašnić.

Redovne provjere

Cyber prijetnje danas pogađaju kompanije svih veličina i profila, mijenjajući se brže nego ikada prije. U bankarstvu povjerenje klijenata vrijedi više od bilo kojeg sistema, a svaka ranjivost može postati udar na reputaciju. Zato smo sagovornike pitali jesu li u posljednje vrijeme iskusili ozbiljniji sigurnosni incident i kako su reagovali.

“Nismo imali sigurnosni incident koji bi ugrozio kontinuitet poslovanja ili sigurnost naših ključnih sistema. Takav rezultat je velikim dijelom posljedica proaktivnog pristupa informacijskoj sigurnosti, kontinuiranog unapređenja tehnologija, procesa i kontrola, kao i stalnog praćenja prijetnji”, navodi Lejla Mašnić iz Raiffeisen banke. Ta spremnost se, dodaje, redovno provjerava: “Redovno provodimo sigurnosne vježbe, testove otpornosti i simulacije odgovora na incidente kako bismo osigurali spremnost za različite scenarije. Naš fokus nije samo na prevenciji, već i na sposobnosti brzog prepoznavanja, odgovora i oporavka u slučaju potencijalnih sigurnosnih događaja”, kaže ona.

I dok testovi otpornosti i napredne simulacije pomažu u zaštiti sistema, praksa pokazuje da se glavne bitke sve rjeđe vode u čistom kodu, a sve češće u glavi korisnika. Bez obzira na to koliko su digitalni bedemi čvrsti, fokus napadača pomjera se prema tački na kojoj tehnologija više ne može sama pomoći.

PSIHOLOGIJA NAPADA

Tehničke barijere i napredni firewall sistemi u modernim bankama danas su izuzetno čvrsti, zbog čega napadači sve više ciljaju ljudski faktor. Najsofisticiranije metode tako se s čistog koda sele na teren psihologije, manipulacije i ljudskih emocija.

Dovoljno je povjerenje

Za uspješnu prevaru danas često nije potreban haker koji će razbiti složene šifre; dovoljno je povjerenje, trenutak nepažnje ili dobro upakovan strah. Kada se prevara predstavi kao hitna potreba za reakcijom, žrtva nerijetko sama otvara vrata. Odgovori na pitanje koje metode napadači najčešće koriste protiv bankarskog sektora u regiji zato idu u sasvim drugom pravcu od klasičnog probijanja softverskih ranjivosti.

U bankarskoj industriji, kako ukazuju iz Sektora korporativne sigurnosti Erste&Steiermärkische banke, phishing napadi najčešće se manifestuju kroz lažne e-mailove u kojima napadači šalju poveznice na phishing stranice. Navode stvarne slučajeve zabilježene kod klijenata, a obrazac se ponavlja: “Na tim stranicama predstavljaju se kao banka ili često kao državne institucije te pokušavaju doći do osjetljivih podataka klijenata, kao što su prijavni podaci ili aktivacijski kodovi za novi mToken. Sve češće vidimo i slučajeve gdje prevaranti kombiniraju kartične podatke i podatke za prijavu na digitalne kanale, te tako na višestruke načine pokušavaju otuđiti sredstva klijenata.”

Uz ove napade, kako navode, važno je spomenuti i investicijske prevare u kombinaciji s aplikacijama za udaljeno upravljanje uređajima. “U ovakvim slučajevima, klijent komunicira s napadačem koji stekne njegovo povjerenje i nagovori ga da instalira aplikacije za udaljeno upravljanje uređajima kako bi mu navodno pomogao u investiranju. Zapravo, napadač nakon toga može bez znanja klijenta izvršavati transakcije i otuđiti dostupna sredstva”, kažu u Sektoru korporativne sigurnosti Erste&Steiermärkische banke.

Slučajevi iz prakse

Koliko su napadi postali domišljati, najbolje pokazuju stvarni slučajevi iz prakse Erste&Steiermärkische banke. Napadači su se u jednom slučaju lažno predstavljali kao banka i putem e-maila tražili ažuriranje podataka, usmjeravajući klijenta na lažnu stranicu online bankarstva na kojoj se zahtijevaju prijavni podaci i aktivacijski kodovi za novi mToken. U drugom su se predstavljali kao Porezna uprava Republike Hrvatske i koristili lažnu stranicu e-Građani kako bi došli do istih podataka i aktivirali novi mToken. Sličan obrazac koriste i putem Njuškala i drugih oglasnika, gdje se predstavljaju kao kupci i šalju link navodne kurirske službe preko kojeg pokušavaju pribaviti kartične podatke ili aktivacijske kodove. U svim slučajevima krajnji cilj je isti – preuzeti pristup računima ili izvršiti neovlaštene transakcije.

I iz Raiffeisen banke potvrđuju da su među najčešćim metodama i dalje phishing, smishing i različiti oblici socijalnog inženjeringa, kojima napadači pokušavaju navesti korisnike da otkriju povjerljive informacije ili odobre neovlaštene transakcije. “Sve značajniju ulogu ima i upotreba alata baziranih na vještačkoj inteligenciji za automatizaciju napada, identifikaciju potencijalnih ranjivosti i kreiranje uvjerljivih lažnih komunikacija”, potvrđuje Lejla Mašnić.

Temelj sistema

Ono što prijetnje čini posebno izazovnim jeste brzina njihova razvoja i prilagođavanja. Za finansijske institucije posljedice potencijalnih napada ne ogledaju se samo u finansijskom aspektu, već mogu utjecati i na kontinuitet poslovanja, zaštitu podataka, regulatornu usklađenost te povjerenje klijenata, jedan od najvažnijih temelja svakog bankarskog sistema.

“Upravo zato banke kontinuirano unapređuju sigurnosne tehnologije i procese, provode redovna testiranja otpornosti, nadzor sigurnosnih prijetnji te vježbe odgovora na incidente kako bi pravovremeno zaštitile sisteme, podatke klijenata i kontinuitet pružanja usluga. Važan segment zaštite su i kontinuirane aktivnosti usmjerene na podizanje svijesti klijenata o najčešćim oblicima digitalnih prevara i načinima njihova prepoznavanja”, pojašnjava Mašnić.

DIGITALNI BEDEMI

Ako je ljudski faktor prva i najosjetljivija meta napadača, sve što se nalazi iza te tačke zona je gotovo nulte tolerancije na grešku. U svijetu u kojem se finansijske transakcije odvijaju u milisekundama, odbranu čine strogi protokoli, automatizirani filteri i višeslojne provjere. Ključno pitanje zato je kako je odbrana banaka organizovana i koje tehnologije, protokoli i interni procesi čine prvu liniju zaštite kritičnih sistema.

Značajna ulaganja

U NLB Grupi informacijskoj sigurnosti pridaju izuzetnu važnost. Poštuju sve važeće zakonske propise, primjenjuju međunarodne standarde te slijede domaće i međunarodne najbolje prakse: “Svake godine ulažemo značajna sredstva u unapređenje naših sigurnosnih sistema, infrastrukture, hardvera i softvera. Kontinuirano educiramo i naše zaposlenike, podižemo svijest naših klijenata te provodimo interne i eksterne sigurnosne procjene kako bismo dodatno ojačali nivo cyber sigurnosti i otpornosti.”

Digitalne bankarske usluge štite kombinacijom tehnoloških rješenja, mehanizama za praćenje i stručnog nadzora transakcija. “Naši sistemi za detekciju rizika kontinuirano prate transakcije i procjenjuju niz pokazatelja rizika koji mogu ukazivati na potencijalnu zloupotrebu. Ukoliko se utvrdi sumnjiva aktivnost, provodimo dodatne provjere u skladu s procijenjenim nivoom rizika. Ovisno o okolnostima, banka može privremeno ograničiti korištenje određene usluge ili pristup digitalnim kanalima te direktno kontaktirati klijenta”, dodaju.

Klijenti su zbog sve veće upotrebe digitalnog plaćanja i online kupovine izloženiji cyber rizicima i pokušajima prevare. “Posljednjih godina bilježimo sve veći broj upita u vezi sa zaštitom od online prevara. Zbog toga smo nedavno u naše bankarske pakete uključili kolektivno cyber osiguranje Triglav osiguranja. Ovo osiguranje pruža dodatnu zaštitu od finansijskih posljedica određenih slučajeva online prevara i cyber kriminala”, precizirali su iz NLB Grupe.

Arhitektura odbrane

Kada se saberu sva ulaganja, tehnologije i protokoli, u osnovi efikasne zaštite leži ključna spoznaja – otpornost se ne kupuje, nego izgrađuje iz dana u dan. “Cyber otpornost je kontinuiran proces. Ona podrazumijeva redovan monitoring i testiranje otpornosti sistema, edukaciju zaposlenih, unapređenje sigurnosnih kontrola i praćenje aktuelnog threat landscapea kako bi organizacija mogla pravovremeno odgovoriti na nove i sve složenije prijetnje”, govori Đule Đukić iz Hipotekarne banke.

Da je riječ o kompleksnom i višeslojnom pristupu, potvrđuju i iz Raiffeisen banke. “Naš pristup zasniva se na principima security by design i defense in depth, što znači da sigurnost ugrađujemo već u najranijim fazama dizajna i razvoja sistema te primjenjujemo više međusobno povezanih slojeva zaštite, pri čemu nijedna pojedinačna kontrola nije samostalna linija odbrane”, kazala je Mašnić.

Takav pristup obuhvata zaštitu identiteta i pristupa, mrežne infrastrukture i krajnjih uređaja, segmentaciju sistema, upravljanje ranjivostima te kontinuirani, proaktivni nadzor i analizu sigurnosnih događaja. Tehnološke mjere dodatno su podržane jasno definiranim procesima, procedurama i redovnim testiranjima kojima se provjerava efikasnost postojećih kontrola i spremnost za odgovor na nove prijetnje.

Rigorozne mjere

Finansijska industrija se suočava s pokušajima prevara u različitim segmentima poslovanja. Zbog toga banke ulažu značajne resurse u zaštitu finansijskih sredstava svojih klijenata i vlastitih sistema. “Poslovanje banke počiva na povjerenju i sigurnosti klijenata. Stoga je izuzetno važno da svaka transakcija koju klijent obavi bude na najvišem nivou sigurnosti”, naglašavaju Sektora korporativne sigurnosti Erste&Steiermärkische banke, dodavši da oni samostalno i u saradnji sa svojim partnerima aktivno razvijaju sisteme zaštite kojima klijentima nastoje osigurati najviši nivo sigurnosti prilikom kupovine na internetu, poput obavezne autentifikacije kupovine mTokenom u mBanking aplikaciji George prilikom plaćanja Visa debitnom karticom.

Šta trebamo znati prije unosa broja kartice?

Erste&Steiermärkische banka redovno educira svoje klijente kako bi što sigurnije kupovali na internetu. Između ostalog, potiče ih da obavezno provjere koristi li stranica web-trgovine sigurne i certificirane načine plaćanja, postoji li korisnička podrška te na koji se način štite lični i finansijski podaci. Također ih savjetuje da prije kupovine pročitaju recenzije o stranici te izbjegavaju oglase i web-trgovine koje nude proizvode po nerealno povoljnim cijenama. Preporučuje se plaćanje isključivo putem sigurnog pružaoca usluge plaćanja i sigurnog uređaja, kao i oprez s pop-up oglasima koji korisniku poručuju da je osvojio nagradu jer se iza njih može kriti zlonamjerni softver.

Pored redovne edukacije o sigurnoj kupovini na internetu, banka svoje klijente redovno informiše o potencijalnim pokušajima prevara i aktuelnim napadima te potrebi za oprezom pri primanju neočekivanih e-mailova ili poruka nepoznatih pošiljalaca.

“Banka koristi brojne sisteme za detekciju infekcije uređaja zlonamjernim programima i analizu ponašanja klijenata na digitalnim kanalima. Ukoliko se uoči sumnjiva ili neuobičajena aktivnost, poduzimaju se preventivne aktivnosti s ciljem sprečavanja prevare. Sigurnost podataka i sistema usklađena je sa svim zakonima i regulativama te se ažurira u skladu s najboljim sigurnosnim praksama”, kažu iz Sektora korporativne sigurnosti Erste&Steiermärkische banke.

Zlatna pravila

Kod svih transakcija, a posebno onih koje se realizuju putem oglasnika, iz Erste&Steiermärkische banke savjetuju da korisnik prije potvrđivanja pažljivo provjeri podatke u tzv. push poruci. Na ekranu mobilnog uređaja prikazani su iznos i valuta transakcije te naziv trgovca kod kojeg je ona inicirana. Ako podaci ne odgovaraju transakciji koju klijent želi izvršiti, odabirom opcije “Odustanite” transakcija se odbija bez finansijskih posljedica. Važno je napomenuti da se putem mTokena uvijek potvrđuje transakcija isplate s računa, a ne uplate.

Također naglašavaju da su, s ciljem jačanja sigurnosnih kapaciteta i podizanja nivoa cyber sigurnosti u dinamičnom i nepredvidljivom digitalnom okruženju, u protekle tri godine provodili projekt Erste Cyber Guardian, djelimično sufinansiran iz programa Evropske komisije “Digitalna Evropa”.

“Realizacija projekta primarno je obuhvatila dodatno ojačavanje sigurnosne otpornosti banke kroz implementaciju niza sigurnosnih tehnologija i procesa. Dodatno, osim pozitivnog utjecaja na cyber sigurnost banke, kroz razne edukativne aktivnosti koje su se provodile u školama i na univerzitetima na temu cyber sigurnosti, nastojalo se osigurati i podizanje nivoa znanja i svijesti o cyber prijetnjama među zaposlenicima, klijentima, ali i javnosti”, naglasili su.

Šta učiniti ako posumnjate na prevaru?

Od ključne je važnosti provoditi osnovnu sigurnosnu higijenu, odnosno redovno ažurirati i primjenjivati zaštitu podataka i sistema – lozinke, antivirusnu zaštitu, backup i zakrpe – zaključavati računare i mobilne uređaje te izbjegavati slanje osjetljivih podataka putem otvorenih javnih Wi-Fi mreža. U slučaju sumnje u zloupotrebu kartice, potrebno je odmah obavijestiti banku kako bi se što prije blokirala. Nakon zaprimljenog prigovora klijenta, banka detaljno provjerava svaki prigovor, uključujući i sve okolnosti nastanka transakcije. Ako se u bilo kojem dijelu utvrdi odgovornost banke, klijent se u pravilu obeštećuje.

BUDUĆI RIZICI

Kada se podvuče crta ispod trenutnog stanja u regionalnom bankarskom sektoru, jasno je da se digitalno bojište ne smiruje, već postaje složenije. Dok banke jačaju tehničku zaštitu, napadači razvijaju nove metode koje otežavaju razlikovanje legitimne komunikacije od prevare. Zato smo sagovornike pitali koji ih trendovi najviše brinu u periodu koji je pred nama i kako se za njih pripremaju.

Brzina prijetnji

Odgovori regionalnih stručnjaka izdvajaju tri ključna izazova: brzinu razvoja prijetnji, zloupotrebu vještačke inteligencije i ranjivosti povezane s ekosistemom trećih strana. Jedan od najznačajnijih izazova upravo je brzina kojom se cyber prijetnje razvijaju.

“Posebno izdvajamo rast upotrebe vještačke inteligencije za sofisticiranije phishing kampanje, socijalni inženjering i brže iskorištavanje sigurnosnih ranjivosti. Pored toga, sve veću pažnju posvećujemo rizicima povezanim s dobavljačima i pružaocima usluga. S obzirom na međusobnu povezanost modernih digitalnih ekosistema, sigurnost više ne zavisi isključivo od jedne organizacije, već i od otpornosti svih partnera uključenih u pružanje usluga. Zbog toga kontinuirano ulažemo u unapređenje tehnologija i procesa s ciljem jačanja digitalne otpornosti, dodatno osnažujemo kontrole i nadzor nad eksternim pružaocima usluga te redovno provodimo testove otpornosti kako bismo pravovremeno odgovorili na nove sigurnosne izazove”, naglašava Mašnić.

Na ove izazove i njihovu međusobnu povezanost ukazuje i Đule Đukić iz Hipotekarne banke. “Takvi trendovi dodatno potvrđuju da tehnologija sama po sebi nije dovoljna. Ljudski faktor ostaje jedan od ključnih elemenata zaštite, odnosno sposobnost zaposlenih i organizacije da pravovremeno prepoznaju rizik i adekvatno reaguju. Za finansijski sektor dodatni izazov predstavlja potreba da digitalne usluge budu dostupne i zaštićene 24/7. Zaštita kritičnih sistema zato zahtijeva višeslojni pristup koji kombinuje napredne tehnološke kontrole, kontinuirani monitoring i jasno definisane interne procese za upravljanje cyber i IKT rizicima”, zaključuje on.

Zaključak

Slučaj njujorškog ICBC-a i kurira s USB memorijom na Manhattanu možda zvuči kao scenarij iz filmskog trilera, ali predstavlja ozbiljnu opomenu modernom finansijskom svijetu. Regionalne banke zato sigurnost sve manje posmatraju samo kroz odsustvo incidenata, a sve više kao kontinuiran proces izgradnje otpornosti. Kombinacijom naprednih tehnoloških standarda, višeslojnih provjera, stalne edukacije i proaktivnih testiranja nastoje ostati korak ispred prijetnji koje ne jenjavaju.

Sigurnost velikih događaja

Više od 6,8 miliona gledalaca, 104 utakmice i 16 gradova domaćina u sklopu Svjetskog prvenstva u fudbalu tražili su pokretanje sigurnosne operacije nezabilježenih razmjera. Ključnu ulogu nije odigrao pojedinačni uređaj, nego objedinjavanje kontrole pristupa, videonadzora, sistema za zaštitu od dronova i obavještajnih podataka u zajedničku operativnu sliku

Autor: Mirza Bahić; E-mail: mirza.bahic@asmideast.com

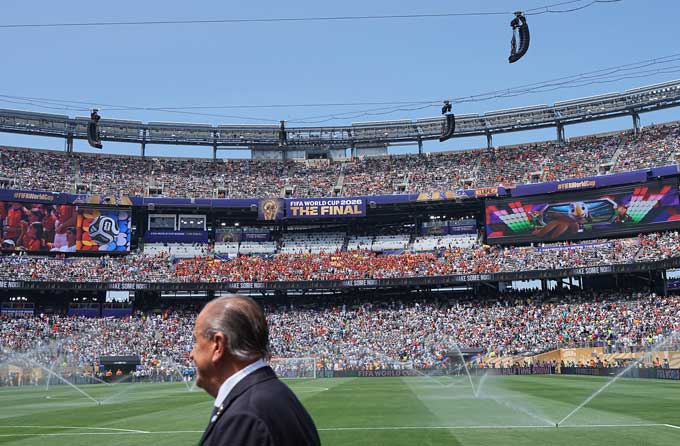
Kada je 19. jula u New Yorku/New Jerseyju završena najveća svjetska smotra fudbala, o sigurnosnoj operaciji koja je stajala iza nje gotovo se nije ni govorilo. Ipak, upravo to odsustvo vijesti je njen najvažniji rezultat i jedan od najvećih uspjeha Svjetskog prvenstva, uz, svakako, sam trofej i golove. Štura vijest došla je tek iz američkog Ministarstva domovinske sigurnosti (DHS), koje je saopćilo da na stadionima i okupljanjima navijača u SAD-u nije bilo većih sigurnosnih incidenata. Znači li to da je iza scene sportskog spektakla bilo “dosadno”? Naprotiv. Samo su prijetnje i rizici kanalisani tako da ne postanu glavne zvijezde umjesto fudbalskih bravura.

Brojke iza mirnog prvenstva

Podaci koje je FIFA objavila nakon završetka prvenstva govore o angažmanu 73.700 akreditovanih pripadnika sigurnosnog osoblja i više od milion odrađenih smjena. Za njih su neke od prijetnji bile savremene i fizičkog karaktera: samo tokom dijela prvenstva održanog u SAD-u zaplijenjeno je više od 700 dronova. Manje opipljive rizike evidentirao je Centar za internetsku sigurnost (CIS), koji je naveo da je blokirano ni manje ni više nego milijardu kibernetičkih napada, uz neutralizaciju preko 11.000 zlonamjernih domena. Te brojke mijenjaju perspektivu same manifestacije jer ovi uspjesi ne znače da se iza scene i terena nije dešavalo mnogo toga. Zapravo, jedan nevidljivi ali obiman skup događaja, prijetnji i anomalija ovaj put se nije pretvorio u sigurnosnu krizu.

Zato je Svjetsko prvenstvo u fudbalu 2026. postavilo novu ljestvicu kada je u pitanju model zaštite velikih sigurnosnih događaja. Jedan od razloga je činjenica da perimetar ovog gigantskog sigurnosnog sistema nije završavao na stadionima. Njegov sigurnosni obuhvat proširen je na aerodrome, željezničke stanice, navijačke zone, hotele, terene za trening, saobraćajne koridore, digitalne platforme i zračni prostor.

Sigurnosna zona veličine kontinenta

Cifre su impresivne već na papiru: prvenstvo se odvijalo u tri države, sa 16 gradova domaćina i 645 zvaničnih lokacija. Akreditacijski sistemi obavili su više od pet miliona skeniranja, dok je ukupan broj posjeta stadionima premašio 6,8 miliona. Jasno je da se događajem takvih razmjera nije moglo upravljati kao nizom nepovezanih utakmica. Sigurnost je, stoga, zavisila od mogućnosti angažiranih službi da djeluju prema raznolikim zakonima i ovlaštenjima, kao i uz različite tehničke sisteme, a da opet mogu dovoljno brzo razmjenjivati relevantne informacije.

Kamen temeljac sigurnosne konstrukcije postavljen je tokom sastanka predstavnika Kanade, Meksika i SAD-a u martu ove godine. Tu su definirana tri ključna zahtjeva: usklađeno planiranje, prekogranična razmjena informacija i interoperabilnost sistema. Kibernetičke prijetnje, dezinformacije, navijačko nasilje i dronovi stavljeni su visoko na istu listu rizika. Time je domena sigurnosnih izazova proširena daleko izvan zidova stadiona: incident u jednom gradu mogao je imati operativne posljedice u drugom, dok se digitalna prijetnja mogla lako pretvoriti u incident u fizičkom prostoru.

FIFA-in Operativni centar (TOC) u Miamiju služio je kao centralna tačka za koordinaciju. On je povezao rukovodeća tijela prvenstva, gradove domaćine i više od 600 zvaničnih lokacija. Centar je bio zadužen i za praćenje incidenata, distribuciju informacija i upozoravanje donosilaca odluka na rizike koji traže njihovu reakciju. U tom okruženju Lenovo je razvio Inteligentni komandni centar (ICC), platformu koja je objedinjavala podatke iz više od 40 funkcionalnih oblasti, uključujući sigurnost, upravljanje ulaznicama, infrastrukturu, logistiku i komunikacije. Nakon prvenstva kompanija je saopćila da je instalirala više od 25.000 uređaja, podržala operacije s više od 350 inženjera i stručnjaka na više od 600 lokacija te postigla dostupnost rješenja od 99,99 posto.

Ipak, operativnu sliku cijelog prvenstva treba razlikovati od upravljanja na nivou pojedinačnih gradova. U Kansas Cityju kompanija Secure Passage pretvorila je svoje sjedište u zajednički operativni centar (JOC), u kojem su zajedno radili predstavnici javne sigurnosti, saobraćaja i komunikacija u rasponu od lokalnog do federalnog. Njena platforma Haystax poslužila je da kreira zajedničku operativnu sliku, dok je platforma Truman povezala identitet posjetilaca centra s pravima pristupa i kretanjem kroz objekat. Centralni TOC i lokalni JOC postala su dva nivoa jedinstvene arhitekture: jedan je pratio prvenstvo u cjelini, dok je drugi bio usmjeren na konkretni grad i njegove resurse.

Ulaz kao mjesto prve operativne odluke

Za gledaoce na utakmicama sigurnost je počinjala već u redu ispred ulaza. Isti ulaz je za operatere istovremeno bio kontrolna tačka, zona detekcije, izazov upravljanja protokom ljudi i izvor operativnih podataka. Ako bi se tu stvarala gužva, rizik se s tribina premještao do posjetilaca ispred objekta. Brzina i preciznost uvida u stanje na terenu tretirane su kao dijelovi istog zadatka. Kompanija ASSA ABLOY saopćila je da je svoja rješenja za kontrolu pristupa postavila na nekoliko stadiona i obradila 1,6 miliona ulaznica, uz integraciju sistema za upravljanje ulaznicama, opremu na ulazima i podršku na licu mjesta. Axess je, s druge strane, zabilježio gotovo dva miliona ulazaka navijača tokom 33 utakmice na pet stadiona u Miamiju, Bostonu, Seattleu, Vancouveru i Philadelphiji. Na stadionu Gillette u blizini Bostona sistem je u trenucima najvećeg priliva omogućavao ulazak i do 900 gledalaca u minuti, pri čemu je skoro polovina ukupnog kapaciteta stadiona popunjena u 45 minuta pred početak utakmice.

Provjera valjanosti ulaznica bila je tek jedan korak u procesu kontrole. Kompanija Evolv navela je da je kroz njene sisteme za sigurnosni pregled i detekciju oružja prošlo više od 3,5 miliona ljudi na šest stadiona, više lokacija navijačkih festivala, kao i na saobraćajnim čvorištima, uključujući stanicu Penn Station za putnike koji su išli na finale prvenstva. Taj broj ne opisuje samo propusni kapacitet sistema nego i pokazuje u kojoj mjeri se sigurnosni perimetar proširio izvan stadiona kako bi sigurnost morala pratiti kretanje publike, a ne ostati ograničena na prostore pod kontrolom organizatora. Ipak, tehnologija nije otklonila potrebu za ljudskim faktorom. Kompanija Blackbird Security rasporedila je oko 900 zaštitara za svaku utakmicu na stadionu BC Place u Vancouveru. Njihovi zadaci obuhvatali su kontrolu pristupa, preglede za posjedovanje zabranjenih predmeta, skeniranje ulaznica, patroliranje, upravljanje velikim grupama ljudi i pomoć posjetiocima. Ovaj zadatak je demonstrirao jasne granice automatizacije: uređaj može ukazati na anomaliju, ali neko i danas mora objasniti pravila, smiriti napetu situaciju, procijeniti ponašanje i odlučiti kada je potrebno djelovati.

Videonadzor koji mora i vidjeti i razumjeti

Kao olakšavajuća okolnost organizatorima je poslužila činjenica da Svjetsko prvenstvo nije krenulo od nule kada je u pitanju sigurnosna infrastruktura. Njena arhitektura se godinama razvijala kroz organizaciju NFL utakmica, koncerata i drugih događaja. Prvenstvo je, na taj način, postalo do sada najveći test za postojeće tehničke sigurnosne resurse. Zato se angažman kompanije Axis Communications na stadionu domaćinu finala i Genetecov sistem na stadionu SoFi trebaju posmatrati u svjetlu postojeće infrastrukture, a ne automatski kao tehnologije nabavljene posebno za FIFA-u.

Na stadionu MetLife, koji je za potrebe prvenstva preimenovan u New York New Jersey Stadium, odigrano je osam utakmica, uključujući i finale. Axis je sa sigurnosnim timom za ovaj stadion radio na razvoju posebno prilagođene kamere koja pruža pogled na cijelu unutrašnjost zdanja. Posebno razvijen objektiv ponudio je 8K rezoluciju prikaza, dok je elektronska stabilizacija slike pomogla da snimci ostanu upotrebljivi uprkos vibracijama i lošem vremenu. Uređaj je projektovan za integraciju s postojećim sistemom za upravljanje videom (VMS) i drugim sigurnosnim tehnologijama i sistemima lokalnih službi javne sigurnosti.

U Los Angelesu su aktivnosti na i oko stadiona SoFi i šireg kompleksa Hollywood Park praćene preko platforme Genetec Security Center. Operateri su iz tri kontrolne sobe upravljali sistemom sa više od 3.000 kamera, 700 čitača, funkcijama kontrole pristupa i automatskog prepoznavanja registarskih tablica i drugim senzorima na površini od preko 120 hektara. Ipak, vrijednost takve platforme ne leži samo u broju povezanih uređaja. Suština je u tome da na ovom prvenstvu video, alarmi, podaci o identitetu i vođenje istraga više nisu tretirani kao procesi koji se odvijaju na zasebnim ekranima i u nepovezanim radnim procesima.

700 razloga za nadzor neba

Najvidljiviji savremeni rizik i na ovom događaju predstavljali su dronovi, koje mnogi gledaoci i dalje smatraju svojevrsnim igračkama. Savezna uprava za civilno zrakoplovstvo (FAA) uvela je preko 250 mjera privremenih ograničenja letenja oko stadiona, navijačkih okupljališta, hotela u kojima su boravile reprezentacije i lokacija za treninge. U 11 američkih gradova FBI i DHS su zaplijenili više od 700 dronova koji su ušli u zabranjeni zračni prostor. Samo u Dallasu su presretnuta 94 drona, odnosno 65 uređaja u blizini stadiona i 29 na navijačkom okupljanju u Fair Parku. Istovremeno, zaštita od dronova nije se svodila na jedan sigurnosni prsten oko konkretne lokacije. Kompanija D-Fend Solutions je nakon prvenstva objavila da je više od 20 policijskih službi i organa javne sigurnosti u SAD-u, Kanadi i Meksiku koristilo njihov EnforceAir. Ovaj sistem omogućava kibernetičko preuzimanje kontrole nad neovlaštenim dronom putem radiofrekvencijske (RF) veze, bez ometanja šireg komunikacijskog spektra.

I druge su kompanije bile agilne na ovom planu. I prije prvenstva Sentrycs je najavio potpisivanje ugovora vrijednih više miliona dolara, uz instalaciju svog sistema na više lokacija održavanja utakmica. U izvještaju nakon prvenstva, kompanija je potvrdila podršku široj sigurnosnoj operaciji, bez otkrivanja konačnog broja stadiona koji su bili obuhvaćeni. I kompanija MyDefence je navela da je sarađivala s DHS-om na RF detekciji i identifikaciji u okruženju kritične infrastrukture, prostora okupljanja i saobraćajnih koridora, bez navođenja konkretnih lokacija.

I roboti u akciji

Roboti Spot kompanije Boston Dynamics poslužili su kao potpuno drugačija vrsta mobilnog senzora. Oni su raspoređeni u Međunarodnom centru za emitere u Dallasu i na stadionu New York New Jersey Stadium sa zadatkom da patroliraju perimetrom radi zaštite imovine i otkrivanja rizika. Dobijeni podaci su prosljeđivani obučenom osoblju na konačnu provjeru. I to je ključni detalj koji razlikuje operativnu upotrebu robotike od promotivne slike robota kao autonomnog zaštitara. Na terenu, robot je omogućavao veću pokrivenost terena i vršio obilazak zadane rute, ali nije imao kapacitet ni ovlasti da donosi konačne odluke.

Nevidljive prijetnje: Gasovi i zračenje

Pojedini slojevi zaštite tokom prvenstva nisu bili usmjereni na ljudsko ponašanje, nego na opasnosti nevidljive golim okom. Vatrogasno-spasilačka služba Miami-Dade je na lokaciji održavanja utakmica u Miamiju postavila osam umreženih detektora EXO kompanije Blackline Safety. Četiri uređaja EXO 8 imali su kapacitet za detekciju do osam vrsta gasova i gama zračenja, dok su ostatak instalacije činili G7 EXO sistemi. Očitani podaci su se putem mobilne mreže slali na platformu Blackline Live, što je vatrogasnim ekipama i interventnim timovima za opasne materije omogućavalo da prate stanje u realnom vremenu i dijele podatke sa zajedničkom operativnom komandom.

Na širem planu, kompanija Two Six Technologies uvela je svoju platformu SIGMA u više gradova i pružila podršku sigurnosnim operacijama na više od 20 utakmica. Ova platforma objedinjuje podatke senzora različitih vrsta i proizvođača radi otkrivanja hemijskih, bioloških, radioloških, nuklearnih i eksplozivnih prijetnji. Kompanija je navela da se puna operativna sposobnost može uspostaviti u roku od 24 sata, uključujući utvrđivanje referentnog nivoa lokalnog zračenja. Za prvenstvo kao vremenski ograničen događaj koji se odvijao širom kontinenta, ova prenosivost sistema bila je podjednako važna kao i osjetljivost senzora.

Mjere sigurnosti obuhvatile su i putovanja kao važno obilježje globalnih sportskih smotri. Kompanija SeeTrue navela je da je njen AI softver za automatsko otkrivanje zabranjenih predmeta instaliran na više kontrolnih prolaza na aerodromima koji su opsluživali američke gradove domaćine. Bio je to primjer kako i putnička infrastruktura mora odgovoriti na povećane potrebe tokom prvenstva i postati dio šireg sigurnosnog okruženja.

Kada digitalni signal postane fizički rizik

Najzanimljivije povezivanje za potrebe sigurnosti nije bilo ono između dvije kamere, nego između prijetnji na internetu i odgovora na terenu. CIS je tokom svih 39 dana prvenstva imao svoje analitičare u FIFA-inim sigurnosnim operacijama i u obavještajno-komandnom centru gradova domaćina. Praćene su prijetnje nasiljem, ekstremističke poruke, prevare s ulaznicama, lažne internetske domene, pokušaji lažnog uzbunjivanja radi izazivanja intervencije specijalne policije i sintetički medijski sadržaji. Sva relevantna upozorenja su proslijeđena organizatorima i javnim službama.

Kompanija Blackbird.AI, koja je pružala podršku CIS-u, saopćila je da je njen tim tokom prvenstva izradio više od 140 izvještaja na bazi obavještajne analize narativa koji su cirkulisali cyber prostorom. Pri tome, broj objava ili pregleda im nije bio krajnje mjerilo. Umjesto toga, ključno operativno pitanje bilo je da li analitičari usred digitalne buke mogu dovoljno rano prepoznati poruku koja zahtijeva prilagođavanje mjera sigurnosti, prosljeđivanje policiji ili suzdržavanje od javnog odgovora radi sprečavanja širenja dezinformacija. Operativna pouka, dakle, ostaje jasna: timovi zaduženi za kibernetičku i fizičku sigurnost na velikim događajima više ne mogu raditi odvojeno.

Šta nakon posljednjeg sudijskog zvižduka?

Svjetsko prvenstvo 2026. pokazalo je da uspješne globalne manifestacije ovog tipa moraju uvezati sportska borilišta, postojeće sisteme, lokalne institucije i privremeno uvedene tehnologije. Ovo se pokazalo uspješnijim modelom nego da ih se pokušava zamijeniti jedinstvenom platformom. Kvalitetna sigurnosna arhitektura razvijena je na usaglašenim podacima, jasnim procedurama prosljeđivanja problema višim nivoima i mogućnosti da lokalni komandni centar zadrži svoja ovlaštenja bez zatezanja između aktera.

Druga pouka je da se sigurnost i iskustvo posjetilaca više ne mogu posmatrati odvojeno. Brži ulazak smanjuje stvaranje gužvi, dok kvalitetniji videonadzor podržava i vođenje istrage, ali i raspoređivanje osoblja. Na isti način, povezani senzori ubrzavaju vrijeme reakcije bez potrebe za zatvaranjem cijele lokacije. Sigurnost, pritom, nije postala slabija zato što je javnost jedva primjećuje jer najbolji sistem omogućava gledaocima da prate utakmicu, dok operativni tim u pozadini prati koliko je upozorenja obradio da bi im to i omogućio. U konačnici, prvenstvo je pokazalo da vrijednost tehnologije zavisi od sposobnosti ljudi da je razumiju i koriste.

Intervju: Andrej Ćuraković, direktor prodaje za Srednju i Jugoistočnu Evropu, Motorola Solutions

Korisnik danas dobiva sustav u kojem videonadzor, kontrola pristupa i kritična komunikacija govore istim jezikom, a najbolji primjer za to je naša koncepcija automatiziranih radnih procesa. Srušili smo zidove između različitih tehnologija. Korisnik danas dobiva brzinu, točnost i maksimalno skraćeno vrijeme reakcije

Razgovarao: Damir Muharemović; E-mail: redakcija@asadria.com

a&s Adria: Iza vas je, Andreje, više od dvije decenije rada u industriji sigurnosti. U a&s Adria podcastu spomenuli ste da je vaš ulazak u ovu industriju bio gotovo slučajan. Kako je takav početak prerastao u karijeru koja vas je dovela do današnje pozicije u Motoroli Solutions?

Čuraković: Istina je, često najbolji putevi u karijeri započnu potpuno neplanirano. Moj ulazak u svijet tehničke zaštite prije više od dvadeset godina bio je splet okolnosti, ali ono što me je tada privuklo, i što me drži i danas, jest dinamika ove industrije. Tehnologija se mijenjala nevjerovatnom brzinom, a sa njom i izazovi koje smo morali rješavati. Taj “slučajni” početak prerastao je u karijeru kroz stalno učenje i prilagođavanje. Kada radite sa strašću, uspjeh i napredak dolaze prirodno. Moja današnja pozicija rezultat je tog dugogodišnjeg rada, rezultata, ali i prepoznavanja prave vrijednosti. Motorola Solutions predstavlja sam vrh inovacija u sferi sigurnosti. Voditi procese i timove u okviru takvih globalnih lidera za mene je velika odgovornost, ali i prirodan nastavak vizije koju pratim od prvog dana: kako tehnologiju staviti u službu stvarne sigurnosti ljudi i imovine.

a&s Adria: Imali ste priliku praktično ispratiti najveće tehnološke transformacije naše industrije – od analognih sistema, preko prelaska na IP i HD video, do cloud platformi i današnje ekspanzije vještačke inteligencije. Koja je prekretnica najviše promijenila način na koji razmišljamo o sigurnosti?

Čuraković: Kada prođete put od analognih kamera s mutnom slikom do današnjih pametnih sustava, shvatite da najveća promjena nije u samom hardveru, već u našem pristupu sigurnosti. Ako moram izdvojiti jednu ključnu točku, to je prijelaz s reaktivne na proaktivnu sigurnost, koji je omogućen razvojem umjetne inteligencije i analitike. U eri analognog i ranog IP videa, videonadzor je služio uglavnom kao “forenzika”. Nešto se loše dogodi, pa onda satima pregledate snimke kako biste vidjeli što se dogodilo. Danas sustav više ne čeka incident. On u stvarnom vremenu prepoznaje neobično ponašanje, sumnjive predmete ili potencijalne prijetnje te alarmira operatere prije nego što šteta nastane. Dakle, promijenila se sama svrha sigurnosti. To je transformacija koja je iz korijena promijenila način na koji dizajniramo sustave i razmišljamo o zaštiti ljudi i imovine.

a&s Adria: Gdje vidite najveći rast i potencijal u Jadranskoj regiji? U jednom od ranijih razgovora govorili ste o dosljednom rastu regije, uprkos različitim investicijskim ciklusima – kako danas gledate na taj trend?

Čuraković: Jadranska regija je za Motorolu Solutions već godinama iznimno dinamično i važno tržište. Kada govorimo o trendu dosljednog rasta koji sam ranije spominjao, on se nastavlja i danas. Naša regija ima nevjerojatnu sposobnost prilagodbe – prolazeći kroz različite investicijske cikluse ili ekonomske izazove, potreba za sigurnošću ostaje prioritet, a tržište pronalazi načine za realizaciju ključnih projekata.

Najveći rast i potencijal danas vidimo u sektorima kritične infrastrukture, industrije, energetike te u pametnim gradovima. Također, turistički sektor sve više prepoznaje da vrhunska sigurnost podiže vrijednost same destinacije. Ako uspoređujemo potrebe naših korisnika s onima na razvijenijim zapadnoeuropskim tržištima, razlika je danas mnogo manja nego prije desetak godina. Naši su korisnici tehnološki izuzetno pismeni i više ne traže samo najjeftniju kameru, već traže cjelovito rješenje koje donosi dodanu vrijednost.

Ipak, glavna razlika je u brzini usvajanja cloud tehnologija. Zapadna Europa brže prelazi na potpune cloud modele, dok je u našoj regiji još dominantan hibridni pristup – korisnici žele zadržati dio kritičnih podataka lokalno, dok naprednu analitiku i upravljanje prebacuju u cloud. Motorola Solutions tu ima ogromnu prednost jer nudi maksimalnu fleksibilnost i savršeno odgovara upravo na takve zahtjeve tržišta.

Najtraženija rješenja

a&s Adria: Koja su Avigilonova rješenja trenutno najtraženija među korisnicima u regiji?

Čuraković: Fokus korisnika na tržištu Jadranske regije je na sustavima koji spajaju visoku rezoluciju, pametnu analitiku i jednostavnost upravljanja. Trenutačno su najtraženija tri smjera rješenja.

Kamere s ugrađenom AI analitikom – korisnici traže uređaje koji sami prepoznaju neobične aktivnosti, razlikuju ljude od vozila i omogućuju napredno pretraživanje.

Avigilon Unity platforma (on-premise rješenje) – Ovo je i dalje temelj za većinu naših većih korisnika. Njih privlači moćan softver za upravljanje videom (VMS) koji je izuzetno jednostavan za korištenje, a omogućuje integraciju kontrole pristupa i videonadzora u jedno sučelje.

Avigilon Alta (cloud rješenja) – Vidimo ogroman skok u potražnji za cloud kamerama i kontrolom pristupa, pogotovo kod tvrtki koje imaju više dislociranih lokacija. Njima je važno da sustavu mogu sigurno pristupiti s mobitela ili računala s bilo kojeg mjesta. Ukratko, traže se rješenja koja štede vrijeme operaterima i koja se lako spajaju s drugim sustavima zaštite.

a&s Adria: Avigilon danas ima dva vrlo jasna pravca: Unity, lokalno instalirani AI sigurnosni portfolio, i Alta cloud platformu. Kako na regionalnom tržištu izgleda odnos između ova dva pristupa?

Čuraković: Odnos između platformi Unity i Alta najbolje se može opisati kao suživot i nadopunjavanje, a ne kao međusobno natjecanje. On-premise model (Unity) i dalje je dominantan kada govorimo o velikim sustavima, kritičnoj infrastrukturi, javnom sektoru i industrijama koje imaju stroge zakonske regulative o pohrani podataka. Ti korisnici žele i moraju imati potpunu kontrolu nad svojim serverima i podacima unutar lokalne mreže. Za njih je Unity nezamjenjiv zbog svoje robusnosti i moćne lokalne AI analitike.

S druge strane, prihvaćanje cloud rješenja (Alta) raste iznimno brzo. Korisnici u regiji sve više prepoznaju prednosti clouda, a predvodnici tog trenda su komercijalni sektor, IT tvrtke, logistički centri te klijenti s velikim brojem dislociranih lokacija. Njima Alta donosi ogromno olakšanje jer eliminira troškove održavanja lokalnih servera, a omogućuje jednostavno upravljanje i vrhunsku sigurnost s bilo kojeg mjesta.

Ono što je ključno za našu regiju jest trend hibridnog pristupa. Mnogi korisnici žele stabilnost lokalnog sustava (Unity) u kombinaciji s fleksibilnošću clouda (Alta) za udaljeni pristup i napredno upravljanje. Upravo u toj fleksibilnosti leži naša snaga, jer korisniku ne nametamo tehnologiju, već mu nudimo točno ono što najbolje odgovara njegovu poslovanju.

a&s Adria: Jedan od najzanimljivijih novina je Visual Alerts, koji omogućava da se pomoću prirodnog jezika kreiraju vrlo specifična pravila i upozorenja, te Assist Chat, interfejs koji operateru omogućava da prirodnim jezikom postavlja pitanja sistemu i dobija kontekstualne informacije. Koliko ovakav generativni AI znači za operatere?

Čuraković: Uvođenje generativnog AI-ja kroz alate kao što su Visual Alerts i Assist Chat ne mijenja samo tehnologiju, već iz korijena mijenja cijelu filozofiju videonadzora. Do sada je operater morao biti programer u malom – morao je poznavati složena pravila, crtati linije na ekranu i definirati piksele kako bi sustav prepoznao neki događaj. Danas, zahvaljujući prirodnom jeziku, sustav postaje inteligentni sugovornik i asistent.

Zamislite operatera koji u kontrolnoj sobi nadgleda stotine ili tisuće kamera. Ljudski mozak fizički ne može zadržati visoku koncentraciju na tolikom broju ekrana dulje od dvadesetak minuta. Tu nastupa Visual Alerts. Umjesto da operater traži iglu u plastu sijena, on sustavu jednostavno zada opis prirodnim jezikom, npr. “upozori me ako je požarni izlaz blokiran” ili “javi ako netko ne nosi zaštitnu kacigu na gradilištu”. Sustav preuzima onaj najteži dio posla – neprekidno skeniranje i filtriranje šuma.

S druge strane, Assist Chat drastično ubrzava istrage i donošenje odluka. Kada se dogodi incident, operater ne mora satima pregledati snimke. On sustavu može postaviti pitanje na maternjem jeziku: “Pokaži mi sva crvena vozila koja su ušla u krug tvornice nakon 22 sata”, i sustav će mu u nekoliko sekundi izbaciti točan kontekst. Za operatere to znači kraj tzv. zamora od alarma (alert fatigue) i drastično smanjenje kognitivnog opterećenja. Tehnologija ih konačno oslobađa pasivnog gledanja u ekrane i omogućuje im da se fokusiraju na ono u čemu je čovjek nezamjenjiv: brzo donošenje odluka i upravljanje kriznim situacijama.

a&s Adria: Motorola Solutions je ove godine predstavila Operator, odnosno evoluciju koncepta Inform, koji objedinjuje podatke iz više sistema te pomaže u automatizaciji odgovora na incidente. Koliko je za budućnost sigurnosti važnije povezati različite sisteme nego jednostavno napraviti još bolji uređaj?

Čuraković: To je, zapravo, ključno pitanje za budućnost naše industrije. Ako moram izravno odgovoriti: povezivanje različitih sustava danas je neusporedivo važnije od stvaranja samo još jedne, tehnički bolje kamere. Mi smo kao industrija dosegnuli točku u kojoj su kamere same po sebi već izvanredne. Možemo povećavati rezoluciju, dodavati bolji zoom ili rad u mraku, ali ako ta kamera ostane otok za sebe, njezina je korisnost ograničena. Prava revolucija i stvarna sigurnost događaju se tek kada ta kamera počne komunicirati s kontrolom pristupa, audiosustavima, senzorima i, u konačnici, s radiovezama na terenu.

Upravo to donosi evolucija koncepta kroz Operator unutar Motorola Solutions ekosustava. Zamislite incident u velikom objektu: senzor detektira curenje plina ili neovlašteni ulazak. U tradicionalnom sustavu operater mora sam povezati informacije s tri različita ekrana. S Operatorom, sustav automatski povezuje alarm sa senzorom, trenutno na ekran operatera donosi video s najbliže kamere, zaključava ili otključava potrebna vrata te šalje automatiziranu glasovnu ili tekstualnu poruku zaštitaru na njegovu radiostanicu na terenu. Budućnost sigurnosti više nije u prikupljanju podataka, već u njihovu smislenom povezivanju i automatizaciji odgovora.

a&s Adria: Avigilon je predstavio i nove generacije kamera, poput H6A Dual Head, H6A Fisheye i drugih H6A modela, ali i rješenja poput AI Appliance 2X, koje donosi naprednu analitiku i generativnu AI čak i na postojeću videonadzornu infrastrukturu. Koliko je mogućnost da se postojeći sistemi nadograde inteligencijom bez zamjene infrastrukture važna za korisnike?

Čuraković: Ta je mogućnost za korisnike u našoj regiji od presudne važnosti. Kada razgovarate s voditeljima sigurnosti ili vlasnicima tvrtki, njihova najveća briga često je proračun. Potpuna zamjena stotina ili tisuća postojećih kamera i povlačenje novih kabela iznimno je skup, dugotrajan i kompliciran proces koji remeti svakodnevno poslovanje. Upravo zato su rješenja kakvo je AI Appliance 2X pravi tehnološki i poslovni preokret. Ona omogućuju korisnicima da zadrže svoje postojeće kamere – čak i ako su to stariji modeli drugih proizvođača – i da im jednostavnim dodavanjem ovog uređaja u mrežu udahnu najmoderniju umjetnu inteligenciju.

Odjednom, vaša stara kamera dobiva mogućnost napredne AI analitike, prepoznavanja neobičnog ponašanja ili korištenja generativnih alata o kojima smo ranije govorili. To znači da korisnik može zaštititi svoju raniju investiciju, a istovremeno podići sigurnost na najvišu moguću razinu. S druge strane, tamo gdje se infrastruktura ipak širi ili obnavlja, modeli poput H6A Dual Head ili H6A Fisheye donose maksimalnu učinkovitost. Kombinacija ova dva pristupa – pametnih novih kamera i uređaja za nadogradnju postojećih sustava – daje našim korisnicima nevjerojatnu fleksibilnost. Sigurnost se tako uvodi postupno i pametno, u skladu s mogućnostima klijenta, bez ikakvih kompromisa u kvaliteti zaštite.

a&s Adria: Motorola Solutions sve veći fokus stavlja na povezivanje različitih sigurnosnih sistema. Šta je za vas kao regionalnog direktora najveća praktična prednost te integracije i šta korisnik danas može dobiti što prije nekoliko godina nije bilo moguće ponuditi kao jedinstveno rješenje?

Čuraković: Kao regionalnom direktoru, najveća praktična prednost ove integracije jest to što pred klijente više ne izlazimo kao trgovci koji nude pojedinačne komponente, već kao partneri koji rješavaju njihov kompletan sigurnosni izazov. Prije nekoliko godina, ako je korisnik želio vrhunski videonadzor, kontrolu pristupa, napredne senzore i sustav radioveza za svoje timove na terenu, morao je pregovarati s tri ili četiri različita proizvođača. Potom bi uslijedila noćna mora svakog voditelja sigurnosti – pokušaj da se svi ti sustavi softverski povežu kako bi radili zajedno, što je često rezultiralo nestabilnošću i visokim troškovima održavanja.

Danas, pod okriljem Motorole Solutions, nudimo nešto što je prije bilo nezamislivo: jedinstven, tehnološki zaokružen ekosustav. Korisnik danas dobiva sustav u kojem videonadzor, kontrola pristupa i kritična komunikacija govore istim jezikom. Najbolji primjer za to je naša koncepcija automatiziranih radnih procesa. Kada sustav detektira incident, on ne šalje samo pusto upozorenje na ekran u kontrolnoj sobi. On automatski preusmjerava video uživo na pametni telefon ili radiostanicu zaštitara koji je najbliži tom mjestu događaja. To znači da smo srušili zidove između različitih tehnologija. Korisnik danas dobiva brzinu, točnost i maksimalno skraćeno vrijeme reakcije.

Kompletan sigurnosni ekosistem

a&s Adria: Kada govorimo o konkurentskim prednostima, gdje danas vidite najveću snagu Motorole Solutions na tržištu Jadranske regije?

Čuraković: Sve komponente – od vrhunske kvalitete slike i napredne AI analitike do legendarne pouzdanosti – čine bazu onoga što Motorola Solutions jest. Međutim, ako moram izdvojiti našu najveću i jedinstvenu snagu na tržištu Adria regije, to je sposobnost da kompletan sigurnosni ekosustav promatramo i isporučimo kao jednu cjelinu, uz beskompromisnu podršku našim partnerima. Uz tehnologiju, naša druga najveća snaga u ovoj regiji su ljudi i podrška partnerima. Mi ne funkcioniramo po principu “prodaj opremu i zaboravi”. Mnogo ulažemo u edukaciju, certifikaciju i stalnu tehničku te prodajnu podršku našim integratorima i distributerima na terenu. Naši lokalni partneri znaju da u svakom trenutku iza sebe imaju direktnu podršku proizvođača, što im daje sigurnost pri projektiranju i izvođenju najkompleksnijih projekata. Ta kombinacija tehnološkog ekosustava i pouzdanog partnerstva na lokalnoj razini naša je najveća konkurentska prednost u Adria regiji.

a&s Adria: Šta će, po vašem mišljenju, biti najveća promjena u industriji?

Čuraković: Najveća promjena neće biti u pojavi neke potpuno nove tehnologije, već u potpunom sazrijevanju i masovnom usvajanju alata koje danas tek počinjemo koristiti. Izdvojio bih tri ključna stupa te promjene.

Od analitike prema predviđanju – Danas smo ponosni jer naša AI analitika reagira u stvarnom vremenu. U idućih pet godina, tehnologija će se pomaknuti korak dalje – prema prediktivnoj sigurnosti. Kombinacijom povijesnih podataka, ponašanja i vanjskih faktora, sustavi će moći predvidjeti potencijalne rizike prije nego što se oni uopće počnu razvijati.

Potpuna demokratizacija umjetne inteligencije kroz prirodni jezik – Alati poput generativnog AI-ja i glasovnih asistenata postat će standard. Upravljanje sustavima sigurnosti bit će jednostavno poput razgovora s pametnim telefonom.

Autonomni ekosustavi – Granice između videonadzora, kontrole pristupa, IoT senzora i komunikacijskih kanala potpuno će nestati. Sustavi će postati autonomni u rješavanju rutinskih incidenata – sami će izolirati prijetnju, obavijestiti nadležne službe i prilagoditi razinu zaštite objekta.

Za nas u Motoroli Solutions, ova budućnost nije daleka – mi njezine temelje postavljamo već danas. Najveća promjena bit će u tome što će sigurnosni sustavi s pozicije čuvara u potpunosti prijeći u poziciju aktivnog poslovnog asistenta koji donosi vrijednost cjelokupnom poslovanju.

a&s Adria: I za kraj, gdje vidite Motorolu Solutions za pet godina? Koje će tehnologije ili poslovni pravci, po vašem mišljenju, najviše odrediti njihov razvoj?

Čuraković: Motorolu Solutions vidim kao neprikosnovenog lidera koji je u potpunosti redefinirao pojam integrirane sigurnosti, kako globalno tako i na našem regionalnom tržištu. Razvoj će prije svega obilježiti sveobuhvatna integracija clouda i umjetne inteligencije, odnosno sve snažnije povezivanje cloud-native tehnologija s naprednom analitikom i automatizacijom sigurnosnih procesa. Istovremeno, koncept Safety Reimagined sve više će se ostvarivati kroz povezivanje videonadzora, kontrole pristupa, komunikacija i drugih sigurnosnih sistema u jedinstven ekosistem. Jednako važnu ulogu imat će cyber sigurnost i zaštita privatnosti podataka, posebno kako sigurnosni sistemi postaju sve povezaniji i više oslonjeni na cloud i AI.

Ono što je najvažnije, korisnici mogu očekivati rješenja koja su fleksibilna, skalabilna i ekonomski opravdana. Neće morati raditi kompromise između cijene i kvalitete. Mi ćemo im osigurati sustave koji rastu zajedno s njihovim poslovanjem i jamče maksimalnu zaštitu u svijetu koji se brzo mijenja.

HUB201: Prva generacija NIS2 stručnjaka u Srbiji dobila međunarodne certifikate

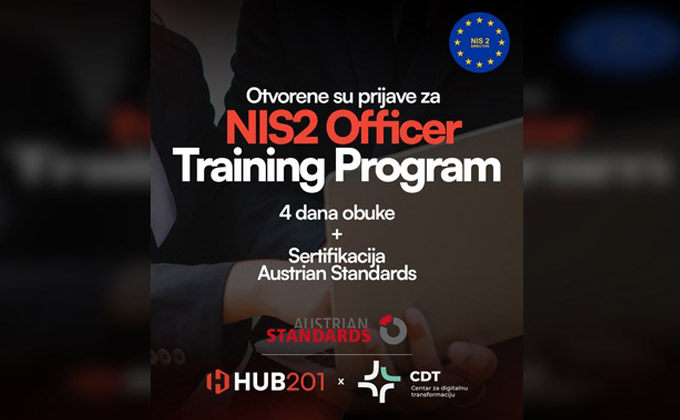
Nacionalni i regionalni inovacijski centar za cyber sigurnost i primjenu umjetne inteligencije HUB201, u saradnji s Centrom za digitalnu transformaciju Privredne komore Srbije (CDT) i austrijskom certifikacijskom organizacijom Austrian Standards, dodijelio je certifikate prvoj generaciji polaznika programa obuke za NIS2 stručnjake u Srbiji. Program obuke i međunarodne certifikacije pokrenut je u maju 2026. godine kako bi kompanijama i institucijama omogućio pravovremenu pripremu za nove evropske zahtjeve u oblasti cyber sigurnosti, a prvu generaciju uspješno je završilo deset polaznika.

Nova evropska NIS2 direktiva donosi strožije zahtjeve u upravljanju cyber rizicima, zaštiti informacijskih sistema i reagovanju na incidente, zbog čega usklađenost postaje sve važnija i za kompanije iz Srbije koje posluju s partnerima iz Evropske unije, učestvuju u njihovim lancima snabdijevanja ili djeluju u sektorima kritične infrastrukture. Obuku je realizovao HUB201 kao zvanični ovlašteni trening-centar Austrian Standardsa, u saradnji s CDT-om, a program je obuhvatio upravljanje cyber rizicima, unapređenje sigurnosnih procedura, pripremu za regulatorne zahtjeve i jačanje operativne otpornosti.

Nakon obuke polaznici su položili zvanični certifikacijski ispit Austrian Standardsa i stekli međunarodno priznati certifikat za NIS2 stručnjake koji važi tri godine.

Direktor Kancelarije za IT i eUpravu dr. Mihailo Jovanović naglasio je značaj kontinuiranog stručnog usavršavanja u ovoj oblasti. „Za Kancelariju za IT i eUpravu važno je da naši zaposleni kontinuirano unapređuju znanja i kompetencije u oblasti sajber bezbednosti. Ova obuka i međunarodna sertifikacija predstavljaju značajan doprinos njihovom stručnom usavršavanju i jačanju kapaciteta za primenu savremenih bezbednosnih standarda u javnom sektoru. Ovo je naročito važno imajući u vidu da je tokom 2025. godine identifikovano više od 3 miliona pokušaja sajber napada na sisteme koje štiti Kancelarija za IT i eUpravu, dok je tokom ove godine u prvih osam meseci 2026. godine zabeleženo preko 5 miliona pokušaja napada”, izjavio je Jovanović.

Direktor HUB201 Vladimir Radovanović ocijenio je da prvi certifikati potvrđuju potrebu za konkretnim i međunarodno priznatim programima stručnog usavršavanja. „Prva generacija sertifikovanih NIS2 stručnjaka pokazala je da postoji potreba za konkretnim i međunarodno priznatim programima stručnog usavršavanja u ovoj oblasti. Nastavljamo da razvijamo HUB201 kao mesto povezivanja stručnjaka, kompanija i institucija oko najvažnijih izazova u sajber bezbednosti”, rekao je Radovanović.

Na značaj NIS2 zahtjeva za privredu ukazao je i direktor CDT-a Predrag Nikolić. „NIS2 za domaće kompanije nije samo pitanje usklađenosti sa regulativom, već sve više pitanje konkurentnosti, poverenja i pristupa evropskom tržištu. Kompanije koje mogu da pokažu da odgovorno upravljaju sajber rizicima, imaju uređene procese i kompetentne ljude biće pouzdaniji partneri i imati bolju poziciju u evropskim lancima vrednosti“, istako je on.

Istovremeno je otvoren poziv za novu grupu polaznika, a program je namijenjen IT i security menadžerima, stručnjacima za upravljanje rizicima, konsultantima za cyber sigurnost i regulatornu usklađenost te profesionalcima zaduženim za implementaciju NIS2 zahtjeva. Prijave su otvorene do 15. oktobra, dok će obuka biti održana od 19. do 23. oktobra 2026. godine u prostorijama HUB201 u Beogradu, uz ograničen broj mjesta.

Više informacija i prijave dostupni su na stranici NIS2 Training Programa HUB201, a dodatna pitanja mogu se poslati na adresu nis2@hub-201.com.

Hytera nastavila European Tour 2026 partnerskom konferencijom u Beogradu

Hytera Europe nastavila je svoj European Tour 2026, a prva stanica turneje u drugoj polovini godine bio je Beograd, gdje je 18. septembra održana Hytera Southeast Europe Partner Conference. Događaj je okupio regionalne partnere na cjelodnevnom programu posvećenom strateškom dijalogu, razmjeni tehnoloških znanja i novim mogućnostima za rast na tržištima jugoistočne Evrope.

Beogradska konferencija održana je u okviru HGPS European Toura 2026 i označila je nastavak evropske partnerske turneje nakon aktivnosti realiziranih tokom prve polovine godine. Hytera je događaj iskoristila za ponovno povezivanje s partnerima, razmjenu informacija o tržišnim kretanjima i usklađivanje prioriteta za naredni period. Program je bio usmjeren na promjenjive potrebe korisnika iz različitih sektora, uz teme koje su obuhvatile poslovne trendove, razvoj tehnologija, praktične primjene te budućnost komunikacija za kritične i poslovno kritične operacije.

Hyterini stručnjaci predstavili su iskustva s tržišta i primjere iz prakse, pokazujući kako komunikacijske tehnologije mogu unaprijediti operativnu koordinaciju, povezanost, brzinu reagovanja i efikasnost kompanija i službi. Posebna pažnja posvećena je novim prilikama u regiji i načinima na koje Hytera i njeni partneri mogu zajednički odgovoriti na promjenjive zahtjeve korisnika.

„Naši partneri donose neprocjenjivo poznavanje tržišta, odnose s korisnicima i lokalnu stručnost na tržištima na kojima poslujemo. Događaji poput European Toura pružaju nam priliku da uskladimo prioritete, razmijenimo ideje i istražimo kako zajedno možemo stvarati nove poslovne prilike“, izjavila je Sophia Yin, generalna direktorica Hytera Europe.

Konferencija je otvorila prostor i za detaljnije razgovore o komunikacijama za javnu sigurnost, rješenjima prilagođenim pojedinim sektorima te konkretnim primjerima primjene kod korisnika.

Umjesto predstavljanja isključivo pojedinačnih proizvoda, sesije su pokazale kako se različite tehnologije i rješenja mogu povezati radi odgovora na specifične operativne izazove u različitim industrijama. Dejan Stančević, direktor prodaje Hytera Southeast Europe, naglasio je značaj pouzdanih komunikacija za službe javne sigurnosti u regiji. „Službe javne sigurnosti širom jugoistočne Evrope djeluju u zahtjevnim okruženjima u kojima su pouzdane, sigurne i efikasne komunikacije ključne za svakodnevne operacije i reagovanje u vanrednim situacijama. Naš je fokus bliska saradnja s lokalnim partnerima kako bismo razumjeli specifične potrebe korisnika u svakoj zemlji i povezali ih s odgovarajućim tehnologijama i rješenjima“, rekao je Stančević.

Hytera je partnerima predstavila i svoje prioritete u oblasti inovacija te plan daljeg tehnološkog razvoja, pružajući uvid u način na koji kompanija prilagođava portfolio novim zahtjevima profesionalnih i komunikacija za kritične operacije. Nakon Beograda, European Tour 2026 nastavlja se događajima u Leedsu, Valenciji i Parizu, dok je završna stanica planirana u Stuttgartu krajem oktobra.

Security Essen i EUDEX okupili 30.000 stručnih posjetilaca

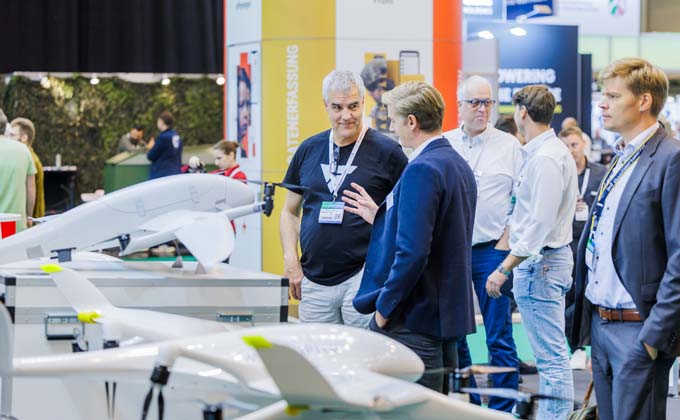
Security Essen i prvo izdanje sajma EURO DEFENCE EXPO (EUDEX) završeni su u Essenu nakon četiri dana, okupivši oko 900 izlagača iz 49 zemalja i ukupno 30.000 stručnih posjetilaca iz 96 zemalja. Organizatori navode da je zajedničko održavanje sajmova povezalo oblasti civilne sigurnosti i odbrane, pri čemu je visok udio posjetilaca uključenih u donošenje odluka – 76 posto na Security Essenu i 83 posto na EUDEX-u. Umjetna inteligencija, povezivanje sistema, robotika i bespilotne letjelice bile su među najzastupljenijim temama, a posebno interesovanje privukla su rješenja za nadzor, izviđanje i zaštitu kritične infrastrukture te otkrivanje i odbranu od neovlaštenih dronova.

Premijerno izdanje EUDEX-a okupilo je 365 izlagača iz 28 zemalja, koji su predstavili širok spektar tehnologija, od bespilotnih sistema, robotike, AI-ja i softvera do komandno-komunikacijskih, izviđačkih i nadzornih rješenja, zaštitne infrastrukture i vozila. Security Essen je istovremeno zabilježio rast broja posjetilaca od oko deset posto, dok su 522 izlagača iz 41 zemlje predstavila rješenja iz oblasti kontrole pristupa, zaštite od požara i provale, videonadzora, perimetarske zaštite, upravljanja rizicima i civilne zaštite.

Među predstavljenim inovacijama bili su AI agenti za kontrolne centre, nova programska sučelja za sisteme upravljanja opasnostima, centralizirano upravljanje različitim tehnologijama kontrole pristupa te napredna rješenja za zaštitu kritične infrastrukture.

Značajan fokus bio je i na integraciji različitih sigurnosnih tehnologija, od dojave požara i kontrole pristupa do videonadzora, protuprovalne zaštite i automatizacije zgrada. Prema završnim podacima organizatora, devet od deset posjetilaca Security Essena bilo je zadovoljno posjetom, preporučilo bi sajam drugima i planira doći na naredno izdanje. Povezanost dva događaja potvrđuje i podatak da je svaki drugi posjetilac EUDEX-a posjetio i Security Essen, što ukazuje na značajno preklapanje interesa civilnog sigurnosnog i odbrambenog sektora. Sljedeća izdanja Security Essena i EUDEX-a bit će održana od 19. do 22. septembra 2028. godine na Messe Essen.

a&s Adria br.226

Nova sigurnost počiva na povezivanju

Svjetsko prvenstvo u fudbalu pokazalo je koliko je sigurnost velikih događaja postala složena, jer je zaštita više od 6,8 miliona gledalaca, 104 utakmice i 16 gradova domaćina zahtijevala povezivanje fizičke i cyber sigurnosti na nivou cijelog kontinenta. Sigurnosna operacija obuhvatila je stadione, aerodrome, saobraćajna čvorišta, navijačke zone, hotele, digitalne platforme i zračni prostor, uz angažman 73.700 akreditovanih pripadnika sigurnosnog osoblja i više od milion odrađenih smjena.

Ključ uspjeha nije bio u jednom uređaju ili sistemu, već u povezivanju kontrole pristupa, videonadzora, antidronske zaštite, različitih senzora i obavještajnih podataka u zajedničku operativnu sliku. Više od 700 zaplijenjenih dronova i milijarda blokiranih cyber napada najbolje pokazuju koliko su prijetnje bile raznovrsne, iako veliki dio njih posjetioci prvenstva nisu ni primijetili. Najvažnija pouka ovog događaja jeste da tehnologija najveću vrijednost ostvaruje kada proširuje mogućnosti ljudi, dok obučeni operateri zadržavaju odgovornost za procjenu situacije i donošenje odluka.

Pitanje pouzdanosti cijelog sigurnosnog lanca otvara i naš tekst o razvoju protivpožarnih sistema, koji ukazuje na svojevrstan paradoks: detekcija požara danas je naprednija nego ikada, dok su interfejsi koji povezuju detekciju s aktivnim sistemima zaštite dugo ostajali tehnološki zapostavljeni. Bosch zato novu generaciju interfejsnih modula razvija kao inteligentna čvorišta koja, osim upravljanja uređajima, omogućavaju naprednu dijagnostiku, kontinuirani nadzor linija i veću otpornost sistema. Poseban značaj imaju mogućnosti ranog otkrivanja degradacije kablova i električnih smetnji, kao i kontinuiranog praćenja kontrolnih kola čak i tokom aktiviranja sistema za odvođenje dima. Povezivanjem tih podataka s cloud platformama održavanje se postepeno pomjera od reagovanja na već nastali kvar prema prediktivnoj dijagnostici i pravovremenom otkrivanju problema.

I ovaj primjer potvrđuje širi pravac razvoja sigurnosne industrije koji obrađujemo u ovom broju: nije dovoljno samo detektovati prijetnju, već informacije iz različitih sistema treba povezati, razumjeti i pretvoriti u pravovremenu i pouzdanu reakciju.

Alarm automatika i Comunello pripremaju nove projekte u automatizaciji

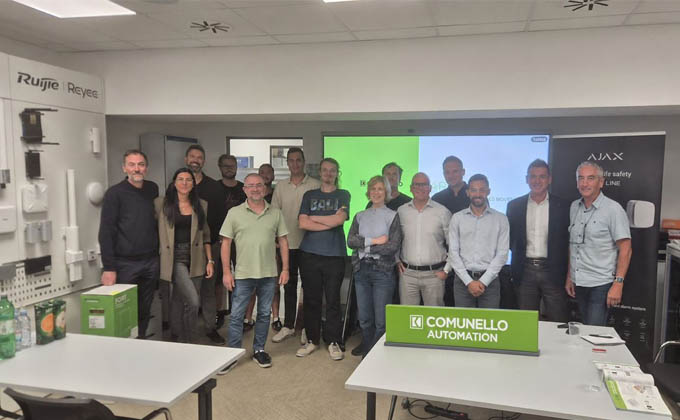
Alarm automatika ugostila je predstavnike svog dugogodišnjeg partnera Comunello Group na radnom sastanku posvećenom razvoju tehnologije, tržišnim trendovima i budućnosti automatizacije. Tokom susreta razgovaralo se o potrebama korisnika, iskustvima s terena i mogućnostima daljeg unapređenja zajedničke ponude. Alarm automatiku su ovom prilikom posjetili Luca Comunello, Marco Zambon i Adamo D’Abramo, s kojima je tim kompanije razmijenio iskustva i razmotrio naredne korake u dugogodišnjoj saradnji.

Poseban fokus stavljen je na kontinuiranu edukaciju, otvorenu saradnju i povratne informacije korisnika kao važne faktore za praćenje promjena na tržištu. Sastanak je bio prilika i za predstavljanje pojedinih noviteta koje Comunello priprema, iako detalji o novim proizvodima još nisu objavljeni. Alarm automatika navodi da uz podršku svojih partnera i nove proizvode nastavlja razvijati ponudu u oblasti automatizacije, a više informacija o biće objavljano u narednom periodu.