EU Cyber Resilience Act mijenja pravila cyber sigurnosti fizičkih sistema
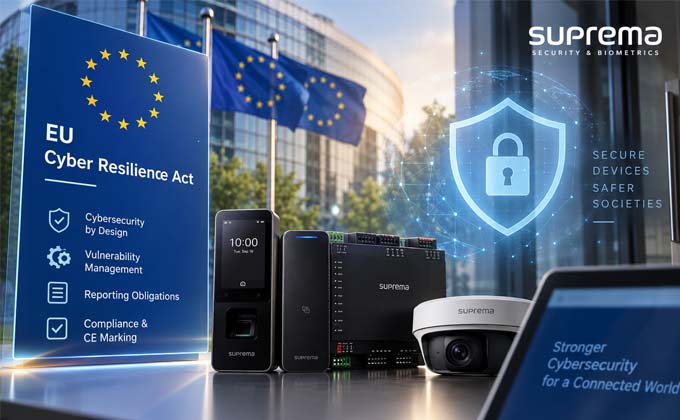
Suprema je, povodom početka primjene novih obaveza iz EU Cyber Resilience Acta (CRA), ukazala na značaj ove regulative za industriju fizičke sigurnosti, posebno za povezane sisteme kontrole pristupa, biometrijske čitače i inteligentne kontrolere. Uredba (EU) 2024/2847 zahtijeva da proizvođači cyber sigurnost ugrađuju u proizvode od faze dizajna i razvoja te upravljaju ranjivostima i sigurnosnim ažuriranjima tokom cijelog perioda podrške.
Obaveze prijavljivanja aktivno iskorištenih ranjivosti i ozbiljnih sigurnosnih incidenata počele su se primjenjivati 11. septembra 2026., dok puna primjena CRA-a, uključujući zahtjeve povezane s CE oznakom, tehničkom dokumentacijom i osnovnim zahtjevima cyber sigurnosti, počinje 11. decembra 2027. Za industriju fizičke sigurnosti regulativa je posebno značajna jer se biometrijski terminali, kontroleri vrata i platforme za upravljanje pristupom sve češće direktno povezuju s korporativnim LAN mrežama ili cloud okruženjima. Nedovoljno zaštićen povezani uređaj tako može postati početna tačka za napad na širu IT infrastrukturu, zbog čega CRA pomjera fokus s jednokratne provjere usklađenosti na kontinuirano upravljanje cyber sigurnošću tokom cijelog životnog ciklusa proizvoda.
Novi okvir utječe i na sistem integratore, distributere i kupce na evropskom tržištu, uz sve veći značaj korištenja hardvera i softvera koji ispunjavaju propisane zahtjeve. Suprema navodi da se priprema za usklađivanje s CRA-om jačanjem cyber sigurnosti svojih proizvoda i procesa za upravljanje ranjivostima tokom njihovog životnog ciklusa.
U skladu s novim regulatornim okvirom, kompanija je uspostavila i poseban kanal SPOC@supremainc.com putem kojeg se mogu prijaviti sumnje na sigurnosne ranjivosti ili incidente povezane sa Suprema proizvodima.