Home Kategorija Tehnologija i proizvodi (Page 16)

Tehnologija i proizvodi

PSIM u 2026: Tumač stvarnosti bez čarobnog štapića

Platforme za upravljanje informacijama o tehničkoj zaštiti (PSIM) više se ne procjenjuju prema broju sistema koje mogu povezati. Umjesto toga, na tasu je njihova sposobnost da pouzdano pretvore fragmentiranu infrastrukturu u integrirano operativno okruženje. Kako PSIM sazrijeva kroz projekte na terenu, interoperabilnost se sve manje definira kroz prizmu povezivosti, a sve više prema dosljednosti podataka, organizacijskom usklađivanju i granicama otvorenosti unutar sigurnosnog ekosistema.

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

Brzi rast PSIM platformi odražava strukturnu promjenu u načinu na koji se sistemi tehničke zaštite implementiraju i kontroliraju. Prema kompaniji Business Research Company, vrijednost globalnog tržišta PSIM-a dostigla je 1,95 milijardi dolara u 2025. godini, uz prognozu godišnjeg rasta od 16,4% i procijenjenu vrijednost od 4,17 milijardi dolara do 2030. godine. Do ovih impresivnih brojki tržište će u prvom redu doći zbog potrebe za objedinjavanjem sve kompleksnijih sigurnosnih okruženja s rastućim brojem proizvođača.

Osim toga, nastavlja rasti i obim i raznolikost podataka koje generiraju sistemi tehničke zaštite. Savremeni projekti rutinski kombiniraju videonadzor, kontrolu pristupa, protivprovalu, protivpožarne sisteme, analitiku i IoT senzore unutar jedinstvenog ekosistema. Pri tome, svaka od ovih komponenti generira vlastitu logiku sigurnosnih događaja i strukture podataka. To znači da ono što na korisničkom interfejsu teoretski izgleda kao konvergencija različitosti, često na nivou podataka nije ništa više nego zamaskirana fragmentiranost.

Međutim, treba imati na umu da sam rast tržišta ne rješava ključni izazov povezan sa PSIM tehnologijom. Integracija ostaje jedna od neugodno stabilnih prepreka širem usvajanju PSIM-a, posebno u okruženjima u kojima se susreću zastarjeli sistemi, vlasnički zaštićeni protokoli i fragmentirano vlasništvo na nivou organizacije. Ovo rezultira paradoksom: što se više sistema implementira, to je veća potreba za integracijom, ali je veća i složenost njene implementacije.

Drugim riječima, PSIM se razvija upravo unutar ambijenta jedne tehnološke tenzije. Tehnologija se više ne definira obećanjem o povezivanju sistema, već sposobnošću da se upravlja samom stvarnošću na terenu koja je sve kompleksnija.

Portret PSIM-a

PSIM se već dugo pozicionira kao nivo koji objedinjuje sigurnosne i BMS sisteme u jedinstvenu operativnu realnost. U marketinškim prezentacijama ta vizija naizgled djeluje jednostavno, no u stvarnim projektima na terenu ona je nerijetko odmaknuta od stvarnosti.

Ben Eazzetta, direktor i osnivač kompanije ARES Security Corporation, kaže da se industrija približila ispunjenju svojih obećanja, ali samo pod određenim uslovima. “Iako se industrija u historiji suočavala s jazom između marketinških obećanja i operativne stvarnosti, današnje zrele PSIM platforme sposobne su ponuditi duboku, funkcionalnu integraciju kroz različite sisteme.“ Ipak, on precizira o kakvom se poželjnom kapacitetu ovdje radi kako bi se očekivanja svih partnera u procesu mogla adekvatno postaviti. „Stvarni učinak ne dolazi iz brošure, već iz načina na koji je platforma arhitektonski postavljena, integrirana i usklađena s operativnim okruženjem klijenta.“

Roman Prokoshkin, globalni voditelj proizvoda u kompaniji TRASSIR, zauzima još neutralniji stav. „Interoperabilnost se uvijek testira u odnosu na stvarnost, a ta stvarnost obično je složenija nego što bilo koja brošura može u potpunosti opisati.“ Prema njegovom iskustvu, PSIM projekti gotovo uvijek prolaze kroz faze dokazivanja koncepta ili pilot-projekte upravo zato što rezultati integracije zavise od varijabli koje marketing ne može u potpunosti obuhvatiti. To uključuje kvalitet API-ja, verzije firmvera, arhitekturu sistema, pa čak i ažurnost proizvođača kao treće strane u procesu. Cijela slika iz ove perspektive nameće zaključak da je interoperabilnost kod PSIM sistema neupitna, ali i uslovna, kontekstualno zavisna i rijetko odmah dostupna.

Integracija kao tumačenje, a ne povezivanje

Zanimljivo je da je na tehničkom nivou, osnovna povezivost u PSIM kontekstu sve lakša za ostvariti, ali da njeno operativno usklađivanje sa zahtjevima na terenu ostaje važna prepreka. „Najčešći izazovi nisu u tome da li se sistemi mogu povezati”, kaže Eazzetta, „već u kojoj mjeri mogu neometano međusobno komunicirati.“

Razlike u naslijeđenoj infrastrukturi različite starosti, vlasničkim protokolima, zahtjevima kibernetičke sigurnosti i neujednačenim strukturama podataka predstavljaju izazov čak i kada korisnici dobiju željeni jedinstveni interfejs.

Maxim Kabenin, direktor za proizvode u kompaniji AxxonSoft, istu temu posmatra kroz prizmu takozvane semantike sistema. Prema njemu, jedan podsistem, uključujući onaj za kontrolu pristupa, vatrodojavu, detekciju upada i videoanalitiku definira vlastitu logiku alarma i stanja uređaja. Kada se oni objedine pod jedan kišobran, to nipošto nije kraj procesa, upozorava on. „Nešto sve to mora normalizirati. U suprotnom, operateri vide samo niz nepovezanih događaja.“ Tu savremeni PSIM prestaje biti samo integracijski sloj jer ta uloga više nije dovoljna. Praktično, PSIM sada mora postati tehnološki nivo za tumačenje, odnosno prevođenje signala u zajednički operativni jezik prije nego što oni uopće mogu podržati donošenje odluka.

Otežavajući faktor predstavlja činjenica da standardi ovaj problem rješavaju samo djelimično. Iako protokoli poput ONVIF-a, OPC-a, BACnet-a, SNMP-a i Modbusa omogućavaju osnovnu povezivost, Kabenin naglašava da se, „čim se odmakne od osnovne povezivosti, ponovo susrećete s projektima koji su specifični za nekog proizvođača.“ Integracija na taj način postaje hibridni proces koji kombinuje standarde s prilagođenim mapiranjem, proširenjima i nadogradnjama.

Slaba karika sistema

Sama tehnička složenost ne može u potpunosti objasniti izazove unutar jednog PSIM projekta. U mnogim slučajevima, veći problem leži unutar same organizacije. „Zanimljivo je da najveći izazovi često nisu tehnički, već organizacijski“, kaže Sergej Pičulin, menadžer poslovnog razvoja i prodaje za Jugoistočnu Evropu u kompaniji Advancis, sa čime se slaže Eazzetta kazavši kako „u mnogim projektima organizacijske prepreke mogu nadmašiti one tehničke“. Neusklađeni procesi, timovi koji rade u silosima i nedefinirani tokovi upravljanja incidentima često kreiraju više operativnog trenja nego sama kompatibilnost sistema.

Odjeli za sigurnost, IT i upravljanje objektima obično rade odvojeno, pri čemu svaki od njih kontrolira različite segmente infrastrukture. Florin Marica, direktor kompanije UltraVision Consult, dodatno sažima ovu perspektivu: „U praksi, tehnički izazovi su rješivi – prava složenost leži u usklađivanju procesa, odgovornosti i operativnih očekivanja unutar same organizacije“, kaže on. Njegov kolega Prokoshkin ide korak dalje i organizacijsko usklađivanje postavlja kao zahtjev koji se mora riješiti na nivou projekta. Koordinacija između odjela i jasno definirane odgovornosti nisu sporedni elementi, već „suštinski dio planiranja integracije“, smatra on. U tom smislu, PSIM prestaje biti samo softverska platforma i postaje mehanizam koji otkriva da li neka organizacija uopće razumije vlastiti način rada.

Konfiguracija je prijelomna tačka za projekte

Ako je integracija početna tačka, konfiguracija je mjesto na kojem se odlučuje sudbina PSIM projekta. Eazzetta ističe da „u većini projekata najveći dio posla leži na integratoru“ te da nivo konfiguracije zavisi od raznolikosti hardverskog ekosistema. Kada klijenti uvode nove ili manje poznate tehnologije, često je potrebno razviti dodatne poveznice kako bi se očuvalo jedinstveno operativno okruženje. Prema njemu, ovaj princip mora biti jasan i beskompromisan na način da „ako bilo šta postoji, ono se mora moći integrirati.“

Čak i kada su integracije podržane, integratori opet moraju definirati mapiranje događaja, razviti logiku na principu uzrok – posljedica, konfigurirati kontrolne ploče i uskladiti reakcije sistema s operativnim tokovima. Konfiguracija se također može segmentirati između sistema, što znači da određeni parametri ostaju unutar softvera specifičnog za proizvođača, a ne unutar samog PSIM nivoa.

Većina funkcija, smatraju iz Advancisa, može se uvesti kroz standardne konfiguracijske alate, ali samo ako integratori pravilno definiraju radne tokove, procedure obrade alarma i vizualizaciju. Prilagođena implementacija obično je rezervirana za visokospecijalizirane sisteme ili jedinstvene operativne zahtjeve koji postoje na terenu.

U tako složenom kontekstu postavlja se pitanje perspektive podjele odgovornosti. Prema Prokoshkinu, uspješna integracija zavisi od tri strane. Jedna je proizvođač PSIM platforme koji podržava integracijske mogućnosti, a prate ga treće strane koji osiguravaju stabilne API-je i dokumentaciju. Posljednja, ali ne i manje važna karika su integratori koji konkretni sistem implementiraju i prilagođavaju. Kada bilo koji od ovih elemenata u slagalici oslabi, integracija postaje nepredvidiva.

Savremeni obrazac na taj način postaje jasan. PSIM ne može čarobnim štapićem umanjiti složenost jer je to nemoguće u savremenom tehnološkom okruženju. Njegov zadatak će biti ispunjen ako tu neminovnu složenost uspješno reorganizira i učini „pitkom“.

Otvoreni standardi nisu svemoćni

Na tom putu se često govori i o potencijalu otvorenih standarda koji se često predstavljaju kao svestrano rješenje za izazove integracije. U praksi, upozoravaju naši sagovornici, oni su samo dio mozaika i njihovo precjenjivanje može biti prečac za neuspjeh i razočarenje. ONVIF je ključni konstruktivni faktor u svijetu videonadzora jer on omogućava povezivanje kamera različitih proizvođača bez potrebe za vlasničkim drajverima. Standardizacija je korak u pravom smjeru u svijetu API-ja kao temelj za izgradnju skalabilnih okruženja s više proizvođača. Standardi donose i konkretne operativne ishode. Standardizirani API-ji olakšavaju uvođenje novih sistema, omogućavaju skaliranje kroz različite lokacije i pojednostavljuju integraciju podataka u jedinstvenu operativnu sliku. Osim toga, oni podržavaju i upravljanje kroz autentifikaciju, kontrolu pristupa zasnovanu na ulogama i evidenciju aktivnosti. Međutim, ova otvorenost rijetko obuhvata naprednije funkcionalnosti.

Kabenin napominje da napredne mogućnosti, poput logike kontrole pristupa, upravljanja akreditivima ili specijalizirane analitike, često ostaju „zarobljene“ unutar projekata specifičnih za proizvođača. Slično iskustvo dijeli i Prokoshkin, koji ističe da funkcije poput metapodataka iz analitike ili složenih tokova povezanih s radom alarma često zahtijevaju vlasnička proširenja. Marica prepoznaje isti obrazac, ali iz drugog ugla. On kao neprimjetne mehanizme zaključavanja korisnika vidi u modelima za upravljanja pravima, nepotpunim API-jima i licencnim ograničenjima.

Kontrola pristupa se ovdje posebno izdvaja kao izazovna oblast. Za razliku od videonadzora, koji ima koristi od ONVIF standarda, kontrola pristupa nema široko prihvaćen standard za modele događaja i logiku. Zbog toga, integracija u ovom segmentu često zavisi od prilagođenih drajvera, API-ja proizvođača i pažljivog usklađivanja različitih arhitektura sistema. Sve ovo ukazuje na problem prisilnog vezivanja za proizvođača koji nikada nije nestao, nego se samo pomjerio ka dubljim slojevima funkcionalnosti unutar sistema.

PSIM kao ogledalo sistema i procesa

Očekivanja korisnika znatno su evoluirala posljednjih godina, ali ne uvijek u realnom smjeru i to je tema o kojoj se govori tek ispotiha. Savremeni korisnici sve više posmatraju PSIM kao platformu za situacijsku svjesnost. To znači da je PSIM za njih mjesto na kojem se videonadzor, alarmi, događaji iz oblasti kontrole pristupa i operativni podaci spajaju u jedinstveni interfejs. Pravi odgovor na ovako očekivanje jeste da se klijentima objasni da PSIM može donijeti vrijednost kroz korelaciju događaja, vođenje operatera kroz unaprijed definirane radne tokove i unapređenje vremena reakcije. Ipak, očekivanja klijenata često nadilaze ono što tehnologija može isporučiti.

Kabenin ističe da neki korisnici očekuju da PSIM „automatski upravlja cjelokupnom sigurnosnom infrastrukturom i samostalno donosi odluke“. U stvarnosti, svaka platforma ovog profila uveliko zavisi od konfiguracije, radnih tokova i ljudskih operatera. Eazzetta tu granicu povlači veoma precizno: „To jeste snažan operativni mehanizam, ali njegova učinkovitost zavisi od snage sistema i procesa koji stoje iza njega.“ Prema njemu, PSIM često funkcioniše kao ogledalo postojećih sistema i procesa, a nipošto kao njihova zamjena.

Zašto neki projekti propadaju, a drugi opstaju

Razlika između uspješnih i problematičnih PSIM projekata rijetko je isključivo tehnološka. Velika okruženja s više sistema gotovo uvijek predstavljaju najveće izazove. Tu spadaju okruženja poput aerodroma, pametnih gradova i transportnih mreža. Ona često kombiniraju zastarjele sisteme, tehnologije različitih proizvođača i fragmentirane strukture vlasništva. U takvim okruženjima, ističe Kabenin, „aktivnosti na planu koordinacije, zapravo, mogu trajati duže od same tehničke integracije“. Pičulin za isti problem ističe dodatna ograničenja, uključujući nepotpunu dokumentaciju i sisteme koji nikada nisu bili dizajnirani za integraciju.

Nasuprot tome kao pozitivan primjer se ističu okruženja s centraliziranim donošenjem odluka i standardiziranim tehnološkim okruženjem. Zato sistemi poput maloprodajnih lanaca i kampusa u interakciji s PSIM-om obično daju stabilnije i predvidivije rezultate. U jednom projektu koji je realizirao certificirani integrator uz podršku inženjera kompanije UltraVision, projekat je obuhvatio osiguranje perimetra jednog međunarodnog aerodroma u istočnoj Evropi. Tehnički opseg uključivao je IP videonadzor s analitikom, detekciju upada na perimetru, kontrolu pristupa, specijalizirane infracrvene i radarske kamere, IP razglas i sisteme za komunikaciju.

Uprkos podužoj listi sistema koje je trebalo podržati, ključni izazov ipak je bio onaj organizacijski. Tačnije, sistem je morao istovremeno podržati više različitih korisničkih kategorija, uključujući sigurnosno osoblje aerodroma, ekipe za održavanje infrastrukture, graničnu policiju, službe domovinske sigurnosti, IT administratore i vanjske pružatelje usluga. Svaka od ovih grupa imala je vlastite operativne scenarije, pristupna prava i proceduralne zahtjeve. Upravo usklađivanje ovih elemenata, navodi Marica, predstavljalo je stvarni izvor složenosti cijelog projekta. Uspjeh PSIM-a, dakle, manje zavisi od broja uključenih sistema, a više od toga u kojoj mjeri se njima kvalitetno upravlja.

Gdje industrija i dalje griješi

Uprkos jasnom napretku na svim poljima koja se tiču PSIM-a, jedno strukturno ograničenje i dalje ostaje neriješeno, a to je nedostatak dosljednosti unutar sigurnosnog ekosistema. Iz AxxonSofta kao rješenje predlažu standardizaciju modela sigurnosno relevantnih događaja, uz naglasak da se definicije alarma, prioriteti i logika automatizacije i dalje znatno razlikuju među proizvođačima.

Pičulin smatra da bi potpuno dokumentirani i standardizirani API-ji učinili integraciju predvidivijom i efikasnijom. Potreba za većom transparentnošću u modelima podataka, strukturama događaja i API dokumentaciji, uz pomak ka ekosistemima fokusiranim na interoperabilnost praksa je u kojoj njegov kolega Prokoshkin također vidi veliki potencijal.

Ipak, pristup ne mora nužno biti reduciran na tehnologiji ili praksu. Eazzetta ide na opciju najšireg mogućeg obuhvata zajedničkim ciljem. Za njega rješenje leži u kreiranju „pouzdane i akreditirane zajednice za integraciju“. U njoj bi, smatra on, proizvođači i integratori dijelili provjerene i potvrđene arhitekture i stečena iskustva, umjesto da iznova rješavaju iste probleme u izolaciji.

Obavezan smjer: Od povezivosti do koherentnosti

Zbog svega navedenog, ključni idući korak za PSIM vjerovatno neće ići u smjeru povezivosti u kojoj je industrija već ostvarila vidljiv napredak. Ono što ostaje neriješeno i s prostorom za poboljšanja jesu dosljednost, transparentnost i zajedničko razumijevanje komponenti i signala unutar ekosistema.

Ova razlika postaje sve važnija. Kako se sigurnosna infrastruktura širi, izazov više nije kako povezati sisteme, već kako osigurati da se ono što oni kreiraju u smislu podataka i signala može dosljedno tumačiti. Jedino takav pristup ispunjava preduvjet da se tako dobijene ulazne informacije pozitivno iskoriste i operativno primijene. Sigurnosni događaji moraju imati isto značenje na različitim platformama, što znači da podaci moraju zadržati svoju strukturu i kontekst čak i dok se kreću između sistema. Istovremeno, operativna logika mora biti dovoljno jasna da podrži donošenje odluka pod pritiskom.

U tom smislu, PSIM prolazi kroz tihu, ali odlučujuću transformaciju. On se više ne definira sposobnošću povezivanja sistema, već kapacitetom PSIM platforme da ih uskladi i učini funkcionalno smislenim u zajedničkom operativnom okruženju.

Ova promjena stavlja balansirani naglasak na tehnologiju, podatke i organizaciju. Da, platforme mogu prikupljati informacije, ali još ne mogu optimalno riješiti nedosljednosti u načinu na koji sistemi opisuju događaje. One mogu vizualizirati incidente, ali ne mogu kompenzirati za nejasne radne tokove ili fragmentirano vlasništvo. Na kraju, platforme mogu organizirati reakcije, ali samo ako je njihova osnovna logika pravilno definirana.

Zbog toga će budućnost PSIM-a manje zavisiti od dodavanja novih integracija, a više od unapređenja uslova u kojima se integracija odvija. Standardizacija modela događaja, jasniji i dostupniji API-ji, kvalitetnija dokumentacija i jača saradnja između proizvođača, integratora i krajnjih korisnika više nisu opcionalna poboljšanja. Umjesto toga, ona postaju strukturni zahtjevi. Vrijeme je pokazalo da su PSIM platforme za ovaj zadatak tehnološki spremne, a da ekosistemu u kojem one rade pripada zadatak da ih sustigne za postizanje optimalnih rezultata.

Različite arhitekture i filozofije pristupa integracijama

Iako se svi proizvođači slažu o važnosti integracije, njihovi pristupi otkrivaju različite filozofije pristupa upravljanju istom. U kompaniji ARES naglašavaju širinu i prilagodljivost, uz podršku u vidu kontinuirano rastuće biblioteke integracija i pristupa zasnovanog na konsaltingu. Zahvaljujući ovom vidu podrške, tehnologija se može lakše uskladiti s upravljanjem i operativnom kulturom klijenata na terenu. S druge strane, AxxonSoft podržava inženjerski orijentiran model. On je izgrađen na dugoročnom akumuliranju integracija, podršci za protokole i komunikaciji na nivou hardvera. Prema ovom pristupu, interoperabilnost se javlja rezultat kontinuiranog tehničkog razvoja unutar dužeg vremenskog perioda.

Advancis ovoj problematici prilazi kroz strukturu i neutralnost. Njihova platforma WinGuard je dizajnirana kao okvir koji integrira širi spektar tehnologija uz očuvanje jasnih radnih tokova i operativne dosljednosti. U fokusu je i saradnja između proizvođača i korisnika. Tu je i TRASSIR, koji stavlja naglasak na predvidivost unutar vlastitog ekosistema. Za njih interoperabilnost mora ostati predvidiva i stabilna unutar jednog okruženja, što odražava strategiju koja daje prioritet pouzdanosti i performansama kroz jaču integraciju. Ovi pristupi ukazuju na širok spektar pristupa jačanju uloge PSIM-a na tržištu. Otvorenost, predvidivost, fleksibilnost i kontrola nisu uvijek usklađeni na terenu, i svaki proizvođač tu delikatnu ravnotežu pokušava ostvariti na svoj način.
Kontrola pristupa: Otpornost koja može izdržati stvarne izazove

Kako sistemi kontrole pristupa postaju sve više integrisani s platformama za upravljanje identitetima, sistemima za upravljanje ljudskim resursima, videonadzorom i cloud aplikacijama, pitanje pouzdanosti u slučaju prekida rada postalo je ključno za sigurnosne stručnjake

Piše: Prasanth Aby Thomas, urednik konsultant, asmag.com; E-mail: redakcija@asadria.com

Za sistem-integratore i konsultante otpornost više nije opcionalna funkcija. To je princip koji se primjenjuje prilikom projektovanja sistema. O ovoj temi razgovarali smo sa stručnjacima iz nekoliko renomiranih kompanija: Hanchulom Kimom, izvršnim direktorom Supremе, Steveom Bellom, strateškim tehnološkim savjetnikom u Gallagher Securityju, te Gaopingom Xiaom, direktorom prodaje za Azijsko-pacifičku regiju u AMAG Technologyju. Njihova stručna mišljenja naglašavaju jednu dosljednu poruku: sistemi kontrole pristupa moraju biti projektovani tako da rade predvidljivo i sigurno, čak i kada dijelovi ekosistema zakažu.

Uzeti u obzir prekide rada

Moderni sistemi kontrole pristupa rijetko rade izolovano. Oni su povezani sa softverskim rješenjima za upravljanje identitetima kao što su Microsoft Entra ID ili Okta, sistemima za upravljanje ljudskim resursima koji služe kao autoritativni izvori identiteta te često sa softverima za upravljanje videozapisima radi verifikacije događaja. Ova međupovezanost povećava operativnu efikasnost, ali istovremeno uvodi i zavisnosti. Ako veza unutar mreže otkaže ili je baza podataka privremeno nedostupna, vrata i dalje moraju funkcionisati sigurno i konzistentno.

Steve Bell jasno definira problem: “Pouzdani sistemi kontrole pristupa trebaju biti projektovani imajući u vidu prekide, a ne da to bude izuzetak”, rekao je on. Integratori i krajnji korisnici trebaju primjenjivati pristup koji je zasnovan na procjeni rizika. “Integratori i korisnici moraju koristiti pristup koji uzima u obzir rizik kako bi odredili koje funkcije moraju ostati operativne tokom prekida rada ili u hitnim slučajevima. U mnogim okruženjima, održavanje sigurnog i kontrolisanog pristupa ljudima i kritičnim područjima važnije je od sekundarnih mogućnosti poput videonadzora.”

Za integratore to znači da već u fazi projektovanja identificiraju kritična vrata, osjetljiva područja i faktore koji su važni za zaštitu ljudi. Cilj je osigurati da se odluke o autentifikaciji i autorizaciji mogu nastaviti čak i ako centralni serveri, cloud platforme ili konekcija unutar mreže nisu dostupni.

Distribuirana inteligencija na rubu sistema

Jedan od ključnih arhitektonskih pristupa o kojem su sva tri stručnjaka govorila je distribuirana inteligencija. Hanchul Kim opisuje Supremin pristup kao praktičan: “Suprema je primijenila svjesno pragmatičan pristup kada je riječ o pouzdanosti. U distribuiranim arhitekturama, svaki pametni čitač može funkcionisati kao nezavisan čvor, čuvajući podatke o autorizaciji lokalno i nastavljajući donositi odluke o pristupu čak i ako je veza s mrežom prekinuta. Ovo omogućava da vrata nastave raditi sigurno i predvidivo tokom prekida.”

U ovom modelu, čitač ili kontroler na vratima sadrži dovoljno podataka o akreditivima i autorizaciji kako bi mogao validirati korisnike bez komunikacije u realnom vremenu sa centralnim serverom. Integratorima to smanjuje oslanjanje na stalnu vezu s mrežom i smanjuje rizik od širokorasprostranjenog prekida izazvanog pojedinačnim kvarom. “Ova otpornost postiže se raspodjelom inteligencije kroz cijeli sistem, tako da se autentifikacija i privilegije pristupa mogu nastaviti primjenjivati tokom dužih perioda, čak i kada centralni sistemi ili veza s mrežom nisu dostupni”, kazao je Bell.

Za integratore koji rade na sistemima u kritičnoj infrastrukturi, zdravstvenim ustanovama, centrima podataka ili proizvodnim okruženjima – ova je sposobnost ključna. Produženi prekidi nisu puka teorija – oni se mogu desiti zbog nestanka električne energije, kibernetičkih incidenata ili servisa. Sistem koji se u potpunosti oslanja na centralizirano donošenje odluka može postati problematičan u takvim uslovima.

Uloga centraliziranih arhitektura

Iako se distribuirani sistemi sve više preferiraju, centralizirane arhitekture i dalje imaju svoju ulogu. Kim ističe da lokacija određuje izbor arhitekture: “Centralizirane arhitekture i dalje imaju svoje mjesto. Sistemi sa centralama s kontrolerima za dvoja ili četiri vrata odgovaraju određenim okruženjima, i mi podržavamo te modele. Ključno je odabrati arhitekturu koja odgovara operativnim i regulatornim zahtjevima lokacije.” Za konsultante, ovo naglašava važnost prilagođavanja dizajna sistema regulatornim obavezama klijenta, složenosti operacija i profilu rizika. U nekim okruženjima, kontroleri zasnovani na centralama s centraliziranim nadzorom mogu bolje odgovarati propisima ili postojećoj infrastrukturi.
Gaoping Xiao naglašava potrebu za distribuiranim mogućnostima na nivou centrala: “Prvo, integratori trebaju dizajnirati sisteme sa distribuiranom arhitekturom, osiguravajući da centrale mogu nastaviti raditi nezavisno čak i ako serveri ili baze podataka budu privremeno nedostupni. Ovo osigurava da postojeći korisnici i akreditivi ostanu funkcionalni tokom prekida.”

Jedinstven izvor istine

Osim hardverske arhitekture, podjednako su važne i prakse upravljanja identitetima. Kako se sistemi kontrole pristupa integrišu s poslovnim IT platformama, može doći do neusklađenosti između sistema. Neslaganja podataka između HR sistema, ponuđača sistema za provjeru identiteta i baza podataka kontrole pristupa mogu dovesti do kašnjenja u ukidanju prava pristupa, pogrešnih dozvola ili nedostataka u reviziji. Kim naglašava važnost jasno definisanog vlasništva nad identitetom: “Bilo da organizacije koriste platformu za upravljanje identitetom poput Microsoft Entra ID ili Okta ili se oslanjaju na HR sistem kao autoritativni izvor, najvažnije je da postoji jasno definisan jedinstven izvor istine. Kada je vlasništvo nad identitetom nedvosmisleno, sistemi kontrole pristupa mogu ostati dosljedni i predvidivi čak i kada nadređeni sistemi privremeno nisu usklađeni s njima.”

To podrazumijeva rano uključivanje IT stručnjaka. Tokom projektovanja sistema ključno je definisati koja platforma upravlja podacima o identitetu i kako funkcionišu procesi sinhronizacije. Bez jasno određenog autoritativnog izvora, privremeni prekidi mogu stvoriti zabunu o tome koji su akreditivi važeći. Stoga, dizajniranje otpornosti uključuje i fizičku redundanciju hardvera i logičko upravljanje podacima.

Upravljanje neusklađenošću podataka i oporavkom

Prekidi nisu jedini izazov. Pouzdanost mogu narušiti podaci koji nisu usklađeni između različitih sistema. Xiao naglašava važnost integracija koje se mogu oporaviti: “Integracije između izvora identiteta i povezanih sistema trebaju biti takve da omogućavaju oporavak, uz jasno definisane procedure za sigurnosne kopije i ponovnu sinhronizaciju. U slučaju neusklađenosti podataka ili prekida, identiteti bi trebali moći biti obnovljeni ili ponovo sinhronizovani na kontrolisan i revizijski provjerljiv način.”

Za konsultante koji savjetuju korporativne korisnike, ovo otvara nekoliko praktičnih pitanja: Da li se čuvaju zapisi o sinhronizaciji? Postoji li definisana procedura za usklađivanje odstupanja? Kako se promjene prate i revidiraju?

Sistem kontrole pristupa koji se nakon prekida vrati u rad, ali ostavi nedosljedne dozvole, može stvoriti rizike po usklađenost i sigurnost. Kontrolisana ponovna sinhronizacija i mogućnost revizije zato su ključne komponente otpornog dizajna.

Kim naglašava da se otpornost odnosi na kontinuitet rada u nesavršenim uslovima: “U praksi, dizajniranje pouzdanosti manje se odnosi na sprečavanje svakog prekida ili neusklađenosti, a više na osiguravanje da odluke o pristupu ostanu provjerljive i sigurne kada do takvih situacija dođe.” Za integratore, ovo preusmjerava fokus s pouzdanosti kao isključivo tehničkog pitanja na pitanje upravljanja. Sistemi moraju biti projektovani tako da se ponašaju predvidivo, generišu pouzdane zapise i podržavaju analizu nakon događaja.

Izgradnja višeslojne redundancije

Osim distribuirane inteligencije i upravljanja podacima, važna je i redundancija na više nivoa sistema. Bell naglašava važnost slojevite otpornosti: “Dobro dizajnirana okruženja kontrole pristupa grade redundanciju na više nivoa – uključujući kontrolere, čitače i prateću infrastrukturu – kako bi osnovne funkcije kontrole pristupa mogle nastaviti rad tokom nestanka električne energije, prekida mreže ili cyber incidenata.” Za integratore, to može uključivati redundantna napajanja, rezervne baterijske sisteme, mehanizme za preusmjeravanje mrežnog saobraćaja (failover) i segmentirane arhitekture koje sprečavaju da jedan kibernetički incident onesposobi cijeli sistem.

Bell također povezuje dizajn fizičkog pristupa sa širim organizacijskim planiranjem: “Usklađivanje dizajna fizičkog pristupa sa širim planiranjem operativne otpornosti je ono što razlikuje sisteme koji funkcionišu samo u teoriji od onih koji pouzdano rade u stvarnom svijetu.” Ova usklađenost postaje sve relevantnija kako kompanije primjenjuju okvire za veću poslovnu otpornost. Sigurnosni stručnjaci moraju koordinirati rad s IT odjelima, službama za održavanje objekata i timovima za upravljanje rizicima kako bi osigurali da sistemi kontrole pristupa omoguće kontinuitet poslovanja.

Odabir provjerenih rješenja

Sama tehnologija ne garantuje pouzdanost. Kvalitet implementacije i kontinuirana podrška također su presudni. Xiao savjetuje integratore da daju prioritet provjerenim ekosistemima: “Na kraju, integratori trebaju implementirati provjerena rješenja koja podržavaju certificirani sistem-integratori i programi podrške koje nude proizvođači, osiguravajući dugoročnu pouzdanost i operativno povjerenje.” Za konsultante to znači da prilikom evaluacije treba razmotriti ne samo specifikacije proizvoda već i mogućnosti podrške dobavljača, procese ažuriranja firmvera i dugoročnu usklađenost s planom razvoja proizvoda. Sistemi kontrole pristupa su investicije s dugim životnim ciklusom. Odabir platformi s dobrom podrškom može s vremenom smanjiti rizik od operativne nestabilnosti.

Praktične implikacije za integratore

Uzimajući u obzir sve navedene perspektive stručnjaka, one se usmjeravaju na nekoliko praktičnih principa dizajna za integratore i konsultante:

  • Primijeniti pristup koji u obzir uzima sve rizike kako bi se identificirale kritične funkcije koje moraju ostati operativne.
  • Distribuirati inteligenciju tako da autentifikacija i autorizacija mogu nastaviti funkcionisati lokalno.
  • Uskladiti arhitektonske modele s regulatornim i operativnim zahtjevima.
  • Uspostaviti jasno definisan jedinstveni izvor istine za podatke o identitetu.
  • Dizajnirati integracije s mogućnošću kreiranja sigurnosnih kopija, ponovne sinhronizacije i revizije.
  • Implementirati redundanciju kroz kontrolere, čitače, napajanje i mrežnu infrastrukturu.
  • Uskladiti strategiju kontrole pristupa sa širim planiranjem otpornosti.

Kako sistemi kontrole pristupa postaju sve više integrisani i zasnovani na podacima, otpornost mora nadilaziti samu opremu za vrata. Ona obuhvata upravljanje identitetima, interoperabilnost sistema i koordinisani odgovor na incidente. Za sigurnosne stručnjake cilj nije eliminisati svaku moguću grešku, već osigurati da, kada dođe do prekida, vrata funkcionišu predvidivo, odluke o pristupu ostanu sigurne, a kompanija zadrži kontrolu. U sve povezanijem sigurnosnom okruženju, pouzdanost se više ne definiše samo kroz dostupnost sistema već prema tome koliko dobro sistemi nastavljaju funkcionisati u hitnim slučajevima, koliko transparentno se oporavljaju i koliko integratori mogu samouvjereno stati iza svog dizajna sistema.

Hikvision: Kako inteligentna tehnologija mijenja svakodnevne procese

Kompanija Hikvision donosi pregled ključnih pravaca razvoja AIoT-a u 2026. – od edge analitike i velikih AI modela do automatiziranog nadzora i upravljanja procesima. Istovremeno naglašavamo i odgovornu primjenu umjetne inteligencije i njenu sve širu ulogu u zaštiti ljudi, infrastrukture i okoliša

Piše: Derek Yang, potpredsjednik, International Business Center, Hikvision

Ulaskom u 2026. godinu, konvergencija umjetne inteligencije (AI) i IoT infrastrukture preoblikuje industrije, otvarajući dosad neviđene mogućnosti za optimizaciju poslovanja, unapređenje sigurnosti i poboljšanje održivosti. No, s velikom tehnološkom moći dolazi i velika odgovornost, a AIoT industrija sve je više usmjerena na osiguravanje da se umjetna inteligencija razvija na siguran, etičan i svima koristan način. Evo pet ključnih trendova koji oblikuju AIoT okruženje u 2026.

Otključavanje nove poslovne vrijednosti

AIoT pokreće duboku digitalnu transformaciju koja prelazi osnovnu IT informatizaciju i integrira se s operativnom tehnologijom (OT). Poslovna se vrijednost više ne temelji na fragmentiranim podacima, već na kontinuiranim uvidima iz stvarnih operacija. Ugrađivanje sposobnosti percepcije u stvarne scenarije omogućuje prijelaz s ručnog upravljanja na agilnu, automatiziranu kontrolu.

To otvara nove operativne mogućnosti i omogućuje donošenje odluka u stvarnom vremenu. U industrijskoj sigurnosti, napredne tehnologije poput TDLAS-a zamjenjuju opasne inspekcije i detektiraju curenje plina u sekundi, skraćujući vrijeme reakcije.

U kontroli kvalitete proizvođači hrane koriste AI rendgenske sustave za brzo prepoznavanje stranih tijela, dok rudnici i pogoni za stočnu hranu koriste 3D milimetarski radar za automatsko skeniranje silosa. Time se postiže veća preciznost, eliminiraju se ljudske pogreške i omogućuje potpuno automatizirana kontrola u stvarnom vremenu.

Nove mogućnosti kroz koncept AI+

Veliki AI modeli osnažuju analizu i obradu podataka kroz “AI+”. Dok su veliki jezični modeli promijenili interakciju ljudi i sustava, industrijski modeli sada oblikuju kako IoT podaci djeluju u fizičkom svijetu.

Integracija AI-ja u analizu signala povećava preciznost i učinkovitost. Primjerice, modeli za promet i zaštitu perimetra smanjuju broj lažnih alarma, a u audiosenzorici filtriraju šum i jasno izdvajaju ljudski glas u bučnim okruženjima.

AI agenti, pokretani velikim jezičnim modelima, omogućuju prirodnu komunikaciju i automatski dohvat relevantnih podataka, čime AIoT sustave pretvaraju iz stručnih alata u inteligentne asistente dostupne svima.

Edge AI transformira uređaje u inteligentne analizatore

Još jedan pomak kojem svjedočimo jest prijelaz prema edge računalstvu. Model “Cloud + AI” sve manje predstavlja jedinu opciju za digitalizaciju poduzeća. Premještanjem AI funkcija iz oblaka na rub mreže (edge), organizacije postižu milisekundni odaziv, mogu raditi izvan mreže i zadržati privatnost podataka, uz smanjenje ovisnosti o propusnosti i infrastrukturnih troškova.

Budući da uređaji obrađuju sirove podatke izravno na izvoru, lokalizirana arhitektura dodatno optimizira pohranu, što je ključno kod složene videoanalitike. Edge uređaji sada precizno prepoznaju ključne objekte poput osoba ili vozila. Sustav zatim primjenjuje diferencirano kodiranje – čuvaju se detalji u prvom planu, dok se pozadina s manjom istražnom vrijednošću komprimira.

Ovaj pristup značajno smanjuje potrebu za pohranom bez gubitka vizualne jasnoće. Za organizacije s tisućama kamera na više lokacija to donosi velike uštede, niže troškove i jednostavnije upravljanje podacima, čime velike AIoT implementacije postaju ekonomski održive.

Odgovorni AI ugrađuje etiku u svaku fazu inovacije

Umjetna inteligencija brzo mijenja živote i poslovanje, ali donosi odgovornost: inovacije moraju biti sigurne, etične, transparentne i korisne za sve. Odgovoran AI nije opcija – to je moralni imperativ i strateška nužnost koja gradi povjerenje i smanjuje rizike.

Kako jača regulatorni nadzor i svijest javnosti, međunarodna suradnja postaje ključna za korištenje potencijala AI-ja, uz promicanje sigurnosti, prosperiteta i dobrobiti društva.

Prakse odgovornog AI moraju prožimati cijeli životni ciklus – od razvoja do primjene – kroz jasna načela, etičke pristupe i osiguranje sigurnosti, odgovornosti i transparentnosti. Sustavan rad i suradnja industrije, zakonodavaca i istraživača ključni su za AI budućnost koja zaista služi čovječanstvu.

AIoT proširuje ulogu tehnologije na društvo i okoliš

Još jedan važan trend je brzo širenje područja primjene AIoT-a. Uz poslovna rješenja, AIoT se sve više koristi u širem društvenom i ekološkom kontekstu, pokazujući kako inteligentni sustavi mogu služiti čovječanstvu i prirodi.

U zaštiti okoliša, specijalizirani AIoT uređaji pomažu u praćenju divljih životinja i zdravlja vegetacije. Sustavi za praćenje rasta usjeva koriste AIoT tehnologije za detaljnu, real-time analizu zdravlja biljaka. Ovi sustavi uklanjaju neučinkovitosti ručnih inspekcija, omogućuju precizno upravljanje i optimiziraju prinose kroz digitalizaciju. AIoT se također primjenjuje u javnoj sigurnosti. Na primjer, sustavi za prevenciju utapanja koriste videoanalitiku za detekciju opasnih situacija u stvarnom vremenu. Kada osoba uđe u rizično područje, sustav automatski šalje upozorenje, pretvarajući pasivni nadzor ili njegov potpuni izostanak u učinkovitu, proaktivnu zaštitu koja može spašavati živote.

Budućnost AIoT-a

Za korisnike koji ubrzavaju svoje procese digitalne transformacije, ovi su trendovi smjernice i inspiracija. Budućnost AIoT-a, u konačnici, znači stvaranje stvarne vrijednosti za poslovanje, unaprjeđenje iskustava ljudi te izgradnju održivijeg svijeta za sve. A ta budućnost već je stigla.

ASSA ABLOY: KentixONE donosi integrisanu sigurnost i nadzor za podatkovne centre

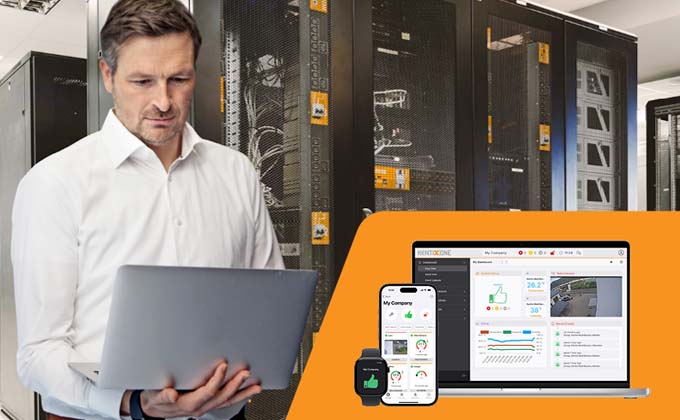
Kompanija ASSA ABLOY predstavila je platformu KentixONE, novo rješenje za fizičku sigurnost i nadzor u realnom vremenu, razvijeno posebno za potrebe podatkovnih centara. Rastuća potražnja za podatkovnim centrima i sve veći značaj podataka dodatno naglašavaju potrebu za naprednim sigurnosnim rješenjima. Istovremeno, regulatorni okvir postaje sve zahtjevniji, uključujući standarde poput NIS2 i Cyber Resilience Act, što dodatno povećava pritisak na operatere da osiguraju visoke nivoe zaštite.

Procjene pokazuju da prosječan trošak povrede podataka može dostići 3,8 miliona eura, što sigurnost čini ključnim prioritetom za organizacije. KentixONE objedinjuje osam ključnih funkcija unutar jedinstvene platforme, uključujući kontrolu pristupa, videonadzor, detekciju provale, ranu detekciju požara i nadzor okruženja. Sistem omogućava centralizirano upravljanje i potpunu preglednost kroz jedinstveni interfejs, uz detaljno evidentiranje svih događaja i aktivnosti. Integracija s postojećim IT i infrastrukturnim sistemima dodatno omogućava povezivanje fizičke i cyber sigurnosti u jedinstven operativni okvir. Na nivou serverskih ormara, platforma omogućava precizno upravljanje pristupom, praćenje intervencija i nadzor potrošnje energije.

“Platforma KentixONE razvijena je od samog početka kako bi odgovorila specifičnim zahtjevima podatkovnih centara”, izjavio je Joachim Mahlstedt, direktor kompanije Kentix GmbH, koja posluje u okviru ASSA ABLOY grupe. “U jedinstvenom sistemu objedinjujemo osam ključnih sigurnosnih funkcija, omogućavajući operaterima potpunu kontrolu i nadzor danas, ali i u budućnosti”, dodao je.

Platforma nudi i napredne mogućnosti rane detekcije požara kroz kombinaciju termalnih kamera, detekcije gasova i analize kvaliteta zraka, čime se rizici identifikuju prije nego što dođe do incidenta. Zahvaljujući skalabilnoj arhitekturi, KentixONE se može primijeniti u različitim okruženjima – od manjih tehničkih prostora do velikih, distribuiranih podatkovnih centara.

Vueko: Nova generacija evidencije radnog vremena i kontrole pristupa

U savremenom poslovnom okruženju, u kojem su bezbednost, tačnost podataka i optimizacija troškova ključ opstanka i rasta, kompanije se više ne mogu oslanjati na zastarele sisteme evidencije radnog vremena. Kartice, PIN kodovi i papirne liste postaju slaba karika u lancu bezbednosti i efikasnosti

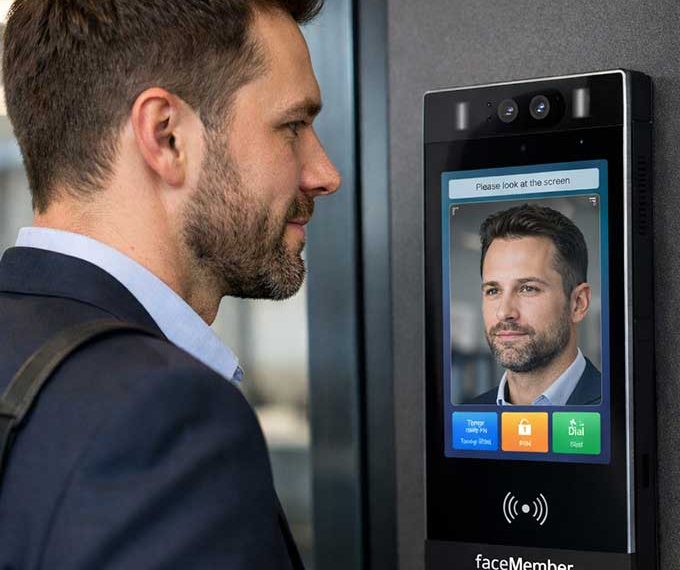
FaceMember donosi novu dimenziju upravljanja radnim vremenom i kontrole pristupa kroz naprednu biometrijsku identifikaciju lica, automatizaciju procesa i sistemsku zaštitu od manipulacije. Reč je o snažnom alatu za potpunu digitalizaciju evidencije radnog vremena. Dolasci i odlasci zaposlenih evidentiraju se automatski i u realnom vremenu, uz precizno beleženje kašnjenja, prekovremenih sati i rada u smenama, a podaci se mogu povezati sa sistemima za obračun plata i centralizovano pratiti na više lokacija. Proces identifikacije traje kraće od jedne sekunde, bez fizičkog kontakta i bez zadržavanja zaposlenih na ulazima, čime se eliminišu gužve, ubrzava protok ljudi i podiže operativna efikasnost.

Smanjenje troškova

Istovremeno, bezbednosnim menadžerima omogućena je kontrola pristupa po zonama i hijerarhijskim nivoima, evidencija svakog pokušaja ulaska i upravljanje pristupnim pravima po radnom mestu ili vremenskom intervalu, uz integraciju s videonadzorom i alarmnim sistemima. Jedna od najvećih prednosti ogleda se u smanjenju operativnih troškova. Uklanjaju se troškovi plastificiranih kartica, zamene izgubljenih ili oštećenih identifikacija, štampanja papirnih evidencija i održavanja čitača kartica. Smanjuje se i potreba za administrativnim radom u HR sektoru, obračuni se vrše automatski bez ručnih korekcija, a manje se vremena troši na rešavanje zloupotreba. Kompanije koje prelaze na biometrijsku evidenciju radnog vremena beleže manji broj administrativnih grešaka i brži obračun zarada.

Poseban problem tradicionalnih sistema je tzv. buddy punching, odnosno situacija u kojoj zaposleni evidentira dolazak kolege koristeći njegovu karticu ili PIN. Kod FaceMember sistema takva zloupotreba je praktično onemogućena, jer se biometrijska identifikacija lica ne može pozajmiti, kopirati niti zloupotrebiti bez fizičkog prisustva osobe. Sistem koristi napredne algoritme prepoznavanja i zaštitu od pokušaja prevare fotografijama ili video-snimcima, čime se obezbeđuje autentičnost svakog evidentiranog događaja i viši nivo bezbednosti u odnosu na klasične RFID ili PIN sisteme.

Biometrijska identifikacija

Na tržištu postoje brojna rešenja za evidenciju radnog vremena, od kartičnih sistema do jednostavnih softverskih aplikacija, ali FaceMember se izdvaja potpunom biometrijskom identifikacijom bez dodatnih medija, velikom brzinom i preciznošću prepoznavanja čak i pri intenzivnom protoku ljudi, kao i skalabilnošću za organizacije s velikim brojem zaposlenih i više lokacija. Sistem se lako integriše s postojećom infrastrukturom, uključujući ERP, HR i sigurnosne sisteme, bez složenih prepravki, dok tehnologija detekcije živosti dodatno podiže nivo bezbednosti.

Rešenje je posebno pogodno za organizacije s visokim bezbednosnim zahtevima, kao što su industrijski i proizvodni pogoni, logistički centri, bankarski i finansijski sektor, javne institucije, IT i tehnološke kompanije, kao i zdravstvene ustanove. U takvim okruženjima FaceMember nije samo alat za evidenciju radnog vremena već i važan deo ukupne bezbednosne strategije.

Mercury.AI rešenja za pametne gradove

Pametni gradovi više nisu izuzetak, već realnost širom sveta. Ovi inovativni koncepti nepovratno transformišu način života, usmeravajući razvoj ka optimizaciji urbane infrastrukture, boljem upravljanju resursima, povezivanju usluga i poboljšanju bezbednosti

Piše: Nikola Stanišić, direktor prodaje, Mercury.AI; E-mail: nikola.stanisic@themercury.ai

Mercury.AI rešenja prate najsavremenije trendove u domenu pametnih i bezbednih gradova. Kompletno rešenje oslanja se na sopstveni hardver usklađen sa NDAA, CE i FCC sertifikatima, kao i na namenski softver i stručnu ekspertizu. Ključna prednost koju nudi Mercury.AI jeste činjenica da korisnici “ne plaćaju” svojim podacima, državnim tajnama niti rizikuju zavisnost od drugih sistema. Rešenje omogućava potpunu autonomiju i kontrolu nad bezbednošću.

Bezbednost za celu zajednicu

U kompaniji Mercury.AI prepoznaju da su bezbednost, spokojstvo i osećaj sigurnosti resursi koji doprinose razvoju čitave zajednice. Njihovo “ključ u ruke” rešenje unapređuje bezbednost kroz integrisani sistem monitoringa u realnom vremenu, koristeći sopstvena softverska rešenja i hardver sposoban za pravovremenu detekciju pretnji uz pomoć veštačke inteligencije. Videonadzor putem kamera prevazilazi ulogu običnog posmatranja i postaje ključni alat za unapređenje bezbednosti u gradu. Bezbednosna infrastruktura je kritična i njena funkcionalnost pravi razliku između bezbednih ulica, objekata i stanovništva. Iskustvo pokazuje da je najopasnija pretnja upravo ona koja nije na vreme detektovana.

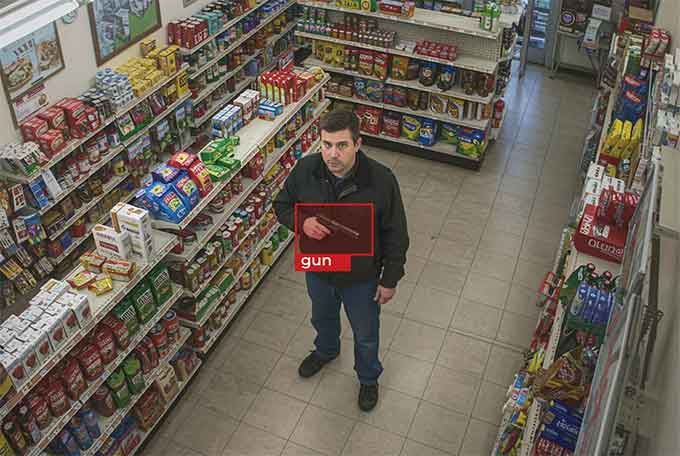
Mercury.AI teži optimizaciji bezbednosti uz povećanu funkcionalnost i ekonomičnost. Njihov pametni videonadzor omogućava široku lepezu funkcionalnosti: prepoznavanje lica, detekciju oružja, prepoznavanje nasilja, analizu položaja tela, praćenje pokreta ruku i brojanje ljudi u određenom prostoru. Najvažnije je što AI rešenje smanjuje mogućnost ljudske greške operatera i ubrzava vreme reakcije, što je ključno jer se bezbednosni incidenti često razvijaju u ozbiljne posledice zbog zakašnjele reakcije.

Prevencija a ne reakcija

Sistemsko, prilagođeno rešenje Mercury.AI zasniva se na dubokom poznavanju fenomenologije bezbednosnih pretnji i svih njihovih specifičnosti. Fokus je na prevenciji, a ne na reakciji. Na primer, pametni videonadzor koji se koristi u javnom prevozu Kraljevine Švedske smanjio je džeparoške krađe za trećinu, detektujući rizične pokrete i beležeći incidente. Pametni videonadzor je efikasan samo ako deluje preventivno, a da pri tome ne otežava svakodnevno funkcionisanje.

Mercury.AI rešenja obuhvataju tehnološku naprednost, usklađenost sa zakonima i etičnost. Na primer, rešenje za detekciju i prepoznavanje lica u potpunosti poštuje GDPR; podaci se ne čuvaju kao slike ili prepoznatljivi zapisi, već isključivo kao anonimizovani vektorski deskriptori. Ovo omogućava potpunu zaštitu identiteta korisnika, ali i punu funkcionalnost čak i kada nije moguće detektovati lice. Sistem detektuje ključne karakteristike, poput ritma hodanja, i analitički uspostavlja prostorno-vremenske veze.

Mercury AI rešenje omogućava i precizno praćenje: šta se desilo, kada se desilo, gde se desilo, kako se desilo i, najvažnije, kako sprečiti ranu fazu eskalacije. Ovaj sistem je posebno zanimljiv za koncept pametnih gradova kao proveren i pouzdan model sa infrastrukturom koja garantuje suverenost korisnika.

Strateško partnerstvo Konica Minolte i i-PRO-a

Kombinacija iskustva Konica Minolte u implementaciji sustava i stručnosti i-PRO-a u edge-AI tehnologiji omogućuje razvoj rješenja koja nadmašuju tradicionalni videonadzor, fokusirajući se na prediktivnu analizu, optimizaciju procesa i naprednu sigurnost, čime se korisnicima pruža stvarna dodana vrijednost

Piše: Vito Lalić, menadžer razvoja poslovanja MOBOTIX-a za Adria regiju, Konica Minolta; E-mail: Vito.Lalic@konicaminolta.hr

U skladu s vizijom širenja svoje ponude i integracije naprednih AI tehnologija, Konica Minolta Business Solutions Europe i i-PRO EMEA B.V. službeno su najavili strateško partnerstvo u evropskoj regiji. Ovo partnerstvo objedinjuje ekspertizu dvije kompanije u području naprednih tehnologija snimanja i integracije sistema, s ciljem pružanja rješenja prilagođenih specifičnim potrebama različitih sektora, uključujući kritičnu infrastrukturu, obrazovanje, maloprodaju, proizvodnju i pametne gradove.

Edge AI i integracija sistema

Kombinacija iskustva Konica Minolte u implementaciji sistema i stručnosti i-PRO-a u edge AI tehnologiji omogućuje razvoj rješenja koja nadilaze tradicionalni videonadzor fokusirajući se na prediktivnu analizu, optimizaciju procesa i naprednu sigurnost, čime se korisnicima pruža stvarna dodana vrijednost. i-PRO, globalni proizvođač kamera s edge computingom za sigurnosne, zdravstvene i industrijske primjene, donosi više od šezdeset godina iskustva u razvoju pouzdane opreme visoke kvalitete. Njihovi proizvodi omogućuju fleksibilnu prilagodbu i integraciju u različite sisteme, uz poseban fokus na etičku primjenu umjetne inteligencije i cyber sigurnost.

Integracija s FORXAI platformom

Konica Minolta kroz svoju Imaging IoT platformu FORXAI omogućuje integraciju i-PRO kamera s drugim uređajima i sistemima, stvarajući jedinstvena rješenja koja maksimalno koriste potencijal umjetne inteligencije. Analiza podataka u realnom vremenu, predviđanje potencijalnih rizika i optimizacija poslovnih procesa korisnicima donose viši nivo sigurnosti i operativne efikasnosti, ali i dodatnu vrijednost kroz unaprijeđene poslovne rezultate.

Pametni gradovi i daljnji razvoj rješenja

Ovo strateško partnerstvo potvrđuje Konica Minoltu kao jednog od važnih aktera u VSS segmentu u Evropi, spremnog odgovoriti na izazove digitalizacije i rastuće potrebe za inteligentnim, skalabilnim i sigurnim videonadzornim rješenjima. Integracija i-PRO tehnologije s platformom FORXAI prirodan je nastavak aktivnosti kompanije na regionalnim događajima, poput Adria Security Summita, gdje kontinuirano demonstrira praktičnu primjenjivost svojih inovacija i posvećenost razvoju pametnijih i sigurnijih sistema za različite sektore.

Suprema BioStar X: Jedinstvena AI platforma za potpunu kontrolu i sigurnost

Današnji moderni korisnici i kompanije više ne tolerišu fragmentirane, izolovane alate. Umjesto toga, dolazi do odlučnog prelaska na jedinstvene platforme koje objedinjuju sve ključne sigurnosne operacije u jednom interfejsu, omogućavajući sigurnosnom osoblju da donosi brže odluke zasnovane na podacima. BioStar X je upravo takav alat za potpunu kontrolu

Piše: Mića Negrilić, menadžer za razvoj poslovanja, Suprema Europe and North Africa; E-mail: mnegrilic@supremainc.com, sales_eu@supremainc.com

Brzina digitalne transformacije danas određuje može li kompanija rasti i opstati. U prošlosti su kompanije upravljale cyber i fizičkim prijetnjama pomoću samostalnih firewall sistema i izolovanih rješenja. Danas, međutim, konvergencija vještačke inteligencije, podataka u realnom vremenu i globalnog poslovanja učinila je sigurnosni pejzaž znatno složenijim. Novi trendovi poput hibridnih modela rada, pooštrenih regulativa za zaštitu privatnosti i nestajanja tradicionalnih mrežnih granica zahtijevaju novi pristup. Pasivna odbrana i rješenja zasnovana na zaštiti jedne ulazne tačke više nisu dovoljna.

U ovom kontekstu, platforme nove generacije koje omogućavaju automatizaciju vođenu vještačkom inteligencijom, jedinstveno upravljanje i operativnu agilnost postale su standard konkurentnosti kompanija, dok vodeće globalne analize tržišta potvrđuju jasan pomak u ulaganjima u informacijske tehnologije i sigurnost. Budućnost pripada sigurnosnim platformama koje integrišu automatizaciju pokretanu AI-jem, potpunu vidljivost kroz jedinstvenu upravljačku konzolu i skalabilnu infrastrukturu, pretvarajući sigurnost i efikasnost u trajne konkurentske prednosti.

Povećanje efikasnosti

Moderne kompanije više ne tolerišu fragmentirane, izolovane alate. Umjesto toga, dolazi do odlučnog prelaska ka jedinstvenim platformama koje objedinjuju sve ključne sigurnosne operacije u jednom interfejsu, omogućavajući sigurnosnom osoblju da donosi brže odluke zasnovane na podacima.

BioStar X postavlja novi standard potpune kontrole i sigurnosti zasnovane na vještačkoj inteligenciji, objedinjujući vrhunski biometrijski sistem kontrole pristupa, interaktivne mape, AI videoanalitiku i alarme u realnom vremenu unutar jedinstvene nadzorne konzole. Ovakav dizajn eliminiše neefikasnost prebacivanja između više sistema, omogućavajući operaterima da brzo i precizno reaguju na incidente. Napredna kontrola pristupa omogućava veoma detaljno upravljanje, uključujući precizna ovlaštenja zasnovana na ulogama, fleksibilnu segmentaciju zona i automatizirane hitne protokole poput zaključavanja ili reakcije na požar. Administratori mogu prilagoditi pravila pristupa za korisnike, zone i uređaje, održavajući dosljedne sigurnosne politike od pojedinačnih do višelokacijskih okruženja.

Osim toga, BioStar X koristi AI videoanalitiku za detekciju kritičnih događaja u realnom vremenu, uključujući padove, upade, zadržavanje i neovlašteni ulazak praćenjem ovlaštene osobe, čime sigurnosnom osoblju omogućava proaktivno prepoznavanje rizika i primjenu preventivnih mjera. Ova holistička, integrisana arhitektura pojednostavljuje operacije i poboljšava pregled situacije u realnom vremenu.

Snaga otvorenih API-ja

Ključni pokretač transformacije u sigurnosnoj tehnologiji jeste snaga integracije omogućena otvorenim API-jima i modularnim dizajnom. Ovi temeljni elementi omogućavaju besprijekornu i dugoročno održivu integraciju sa širokim spektrom sistema drugih proizvođača – od etabliranih platformi kao što su VMS, ERP i HR sistem, preko evidencije radnog vremena i upravljanja posjetama do novih tehnologija poput robotskih patrola, dronova, upravljanja parkingom i IoT senzora pametnih zgrada. Ova fleksibilnost postala je obilježje sigurnosnih platformi visokih performansi, omogućavajući kompanijama svih veličina da objedine sigurnost, operacije i naprednu analitiku kroz jedinstven radni tok.

Skalabilna infrastruktura BioStar X dodatno unapređuje ove mogućnosti, pružajući podršku za višeserverske implementacije, particioniranje baza podataka, klastere s automatskim preuzimanjem u slučaju kvara (failover) i visoku otpornost sistema. Ove funkcionalnosti omogućavaju pouzdan rad sistema, stalnu dostupnost i upravljanje s jednog mjesta, čak i kada je sistem raspoređen na više lokacija.

Postavljanje standarda

Suprema je snažno posvećena zaštiti podataka, privatnosti korisnika i etičkoj upotrebi vještačke inteligencije. BioStar X i sva njena ostala rješenja razvijaju se u skladu s globalno priznatim standardima, uključujući GDPR, NIS2, AI Act, ISO/IEC 27001 za upravljanje sigurnošću informacija i ISO/IEC 27701 za upravljanje privatnim podacima. Također, Suprema osigurava snažnu enkripciju biometrijskih šablona i ličnih podataka koristeći protokole AES 256, TLS 1.2, HTTPS i RS-485. Ova filozofija “sigurnosti u samom dizajnu” prisutna je u svakom sloju tehnologije, garantujući zaštitu prava korisnika, pouzdanu detekciju prijetnji i digitalna iskustva koja štite privatnost korisnika širom svijeta.

Na kraju, liderstvo u novoj eri moderne sigurnosti svodi se na to koliko efikasno jedinstvene platforme kao što je BioStar X mogu uskladiti podatke, radne procese i inteligenciju unutar kompanije. Kako zahtjevi za brzinom, prilagodljivošću i otpornošću nadmašuju ograničenja zastarjelih alata, integrirani i otvoreni pristup više nije samo konkurentska prednost – on postaje novi industrijski standard za izvrsnost i modernizaciju sigurnosti.

Salto: Digitalni pristup i na vanjskim vratima

Salto širi svoj asortiman pametnih rješenja za zaključavanje u domaćinstvima predstavljanjem DBolt Touch Outdoor modela, pametne brave s IP55 certifikatom, dizajnirane da omogući siguran, bežični pristup vanjskim vratima stambenih objekata

Piše: Agnieszka Filipowicz, menadžerica za razvoj poslovanja za Centralnu i Istočnu Evropu, Salto; E-mail: a.filipowicz@saltosystems.com

Salto DBolt Touch Outdoor pametna je brava pogodna i za stambene objekte koji se renoviraju i za novogradnju. Omogućava pametan pristup ne samo unutrašnjim vratima stanova nego i vanjskim ulazima. Model za vanjsku upotrebu napravljen je da izdrži svakodnevne vremenske uslove, a istovremeno kombinuje robusnost s modernim i prefinjenim dizajnom prilagođenim stambenim prostorima.

Pametni pristup bez fizičkog ključa

Kao i verzija za unutrašnju upotrebu, ova varijanta koristi najnovije Salto tehnologije elektronskog pristupa, uključujući Salto SVN, BLUEnet i JustIN Mobile, te podržava i cloud i samostalni način rada. DBolt Touch Outdoor u potpunosti je kompatibilan sa platformama Salto Space, Salto KS i Salto Homelok. To omogućava fleksibilno upravljanje pametnim pristupom uz viši nivo sigurnosti, veću operativnu efikasnost i ugodno iskustvo stanara bez fizičkih ključeva. Zahvaljujući više dostupnih završnih obrada, DBolt Touch Outdoor skladno se uklapa u dizajn zgrade, dok se istovremeno bežično povezuje s ekosistemom pametnog doma. Kroz Salto platforme za pametan pristup ovo rješenje objedinjuje sigurnost, kontrolu pristupa, upravljanje objektom i iskustvo stanara u jedinstven sistem koji omogućava ulazak bez fizičkog ključa.

Brza ugradnja i fleksibilni načini identifikacije

Salto Systems DBolt Touch Outdoor posebno je namijenjen vratima stanova, porodičnih kuća i postojećih stambenih objekata koji se adaptiraju. Prilagođava se standardnoj pripremi za brave i ne zahtijeva bušenje, pa se može postaviti na postojeća vrata za svega nekoliko minuta, uz upotrebu običnog odvijača. Brava ima praktičnu touchscreen tastaturu i radi na baterije, čime se uklanja potreba za kablovskim povezivanjem. Sa IP55 certifikatom pogodna je za vanjsku upotrebu i otporna na vremenske utjecaje. U potpunosti je kompatibilna sa platformama kompanije Salto te podržava različite načine pristupa, uključujući RFID kartice, NFC, JustIN Mobile BLE i PIN kodove stanara.

Digitalni ključevi mogu se izdavati, opozivati i kontrolisati na daljinu, pružajući kontrolu, sigurnost i praktičnost kakvu danas očekuju stanari i upravitelji objekata. DBolt Touch Outdoor dodatno proširuje Salto portfolio pametnog pristupa za domaćinstva – nema više traženja izgubljenih ključeva. Uz DBolt Touch pametnu bravu stanari mogu koristiti pametni telefon, privjesak ili karticu, preuzimajući kontrolu nad sigurnošću doma i podržavajući savremeni multifunkcionalni način života te rastuća očekivanja korisnika.

Bosch NEXOSPACE FSE: Promjena paradigme u servisiranju sistema za dojavu požara

Nova funkcija Detector Self-Test u okviru platforme NEXOSPACE omogućava daljinsko testiranje, lakše usklađivanje s propisima i prediktivno održavanje bez fizičkog pristupa uređajima, stvarajući tako novu vrijednost i za pružaoce usluga i za operatere sistema

Piše: Danijel Jerković, direktor odjela za South East Adria regiju – Safety Solutions, Bosch Building Technologies – Sigurnosni sistemi; E-mail: Danijel.Jerkovic@hr.bosch.com

Dojava požara spada u najkritičnije sigurnosne sisteme u svakom objektu, ali njihovo održavanje postaje sve zahtjevnije. Sistem-integratori suočavaju se s pritiskom da osiguraju pouzdanost, usklađenost s propisima i brza vremena reakcije uz ograničene resurse, dok vlasnici objekata i osobe zadužene za upravljanje funkcijama (facility menadžeri) moraju osigurati kontinuiranu dostupnost sistema, regulatornu usklađenost i sigurnost korisnika na jednoj ili više lokacija. U takvom okruženju efikasnost, transparentnost i predvidljivost postaju ključni.

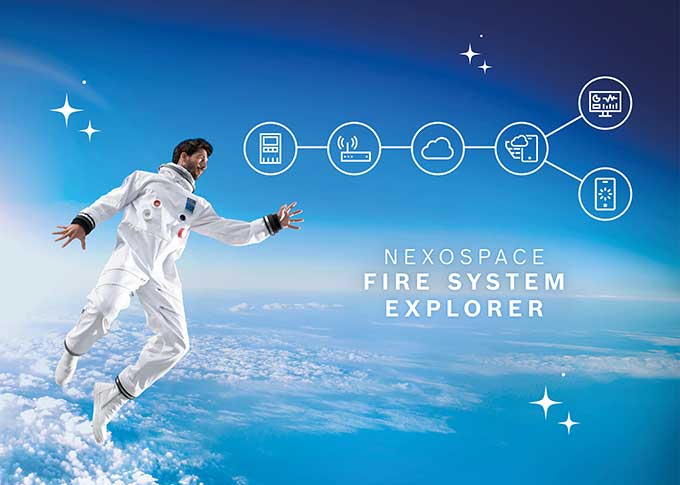
Boschev NEXOSPACE Fire System Explorer (FSE) odgovara na ove izazove sigurnom cloud platformom koja sisteme za dojavu požara povezuje s digitalnim svijetom. Uvođenjem nove funkcije Detector Self-Test, NEXOSPACE FSE omogućava efikasniji, regulatorno usklađen i skalabilan pristup održavanju sistema za dojavu požara, stvarajući novu vrijednost i za pružaoce usluga i za operatere sistema.

Automatizirano testiranje

Detector Self-Test u potpunosti je integrisan u NEXOSPACE FSE Cockpit i bit će dostupan u aplikaciji Remote Fire Safety App od jeseni 2026. Omogućava automatizirano, cjelodnevno testiranje Bosch automatskih adresabilnih tačkastih detektora bez potrebe za fizičkim pristupom svakom uređaju. S tehničkog aspekta, testiranje je pouzdano i ponovljivo. Za integratore to znači manje rutinskih ili intenzivnih posjeta objektima, dok operaterima objekata pruža kontinuiranu potvrdu da sistemi za dojavu požara rade ispravno, bez ometanja svakodnevnih aktivnosti.

Funkcionalnost je dizajnirana u skladu sa VdS 3860, koji definiše zahtjeve, kriterije performansi i procedure testiranja funkcija samoprovjere u sistemima za dojavu požara. Istovremeno, sistem je usklađen s relevantnim evropskim normama iz serije EN 54 i važećim propisima o zaštiti od požara. Rezultati testiranja automatski se dokumentuju u oblaku, stvarajući potpune i sljedive zapise. Time se pojednostavljuje usklađivanje s propisima, smanjuje administrativni napor te osigurava transparentan i vjerodostojan dokaz ispravnosti i spremnosti sistema za investitore, projektante i nadzorna tijela gdje primjena VdS 3860 predstavlja dodatni nivo tehničke pouzdanosti iznad već minimalnih regulatornih zahtjeva.

Veća efikasnost

Povezivanjem sistema za dojavu požara s IoT-jem putem NEXOSPACE FSE-a efikasnost održavanja može se povećati i do 25% po sistemu godišnje. U praksi to omogućava održavanje većeg broja sistema s istim timom ili održavanje istih sistema uz manji broj intervencija na lokaciji. Ključne prednosti uključuju manji broj rutinskih dolazaka na lokaciju, čime se smanjuju prekidi rada u objektima, vrijeme putovanja i troškovi, što poboljšava profitabilnost i održivost servisiranja, te bolje iskorištavanje kvalifikovanih tehničara koji se mogu fokusirati na rješavanje stvarnih kvarova i zadatke s dodatnom vrijednošću. Za korisnike koji upravljaju većim brojem lokacija ili objektima udaljenim jedni od drugih, funkcija Detector Self-Test omogućava pouzdanije i troškovno efikasnije servisiranje sistema.

Manja ulaganja

Detector Self-Test kompatibilan je s postojećim Bosch automatskim adresabilnim tačkastim detektorima i aktivira se putem softvera, tako da zamjena detektora nije potrebna. Aktivacija zahtijeva prisustvo kompatibilnih Bosch adresabilnih tačkastih detektora i sljedećih sistemskih komponenti: AVENAR centralu za dojavu požara s firmware verzijom 4.4 ili novijom, Secure Network Gateway za šifriranu Ethernet povezivost i NEXOSPACE FSE Basic licencu. Ovakav pristup smanjuje početna ulaganja za vlasnike objekata i integratorima omogućava da digitalne usluge prošire na postojeće instalacije, bez građevinskih zahvata i prekida rada sistema.

Prediktivni uvidi zasnovani na stvarnom stanju

Pored automatiziranog testiranja, NEXOSPACE FSE omogućava i pristup operativnim podacima detektora poput nivoa zaprljanosti, temperaturnih trendova i radnih sati. Održavanje se tako može planirati na osnovu stvarnog stanja detektora umjesto prema fiksnim intervalima. U zahtjevnim okruženjima to pomaže smanjenju lažnih alarma, izbjegavanju nepotrebnih servisnih intervencija i produženju vijeka trajanja detektora. Rano prepoznavanje odstupanja poboljšava dostupnost sistema i podržava stabilan i neprekinut rad objekata.

Vrijednost kroz cijeli ekosistem zaštite od požara

NEXOSPACE Fire System Explorer pruža centraliziran pregled svih povezanih sistema za dojavu požara uz automatska obavještenja kada je potrebna intervencija. Integratorima to omogućava proaktivno pružanje usluga i jasnu diferencijaciju na konkurentnom tržištu, dok operaterima objekata donosi transparentnost, odgovornost i povjerenje u svakodnevni rad sistema zaštite od požara.

Detector Self-Test pretvara održavanje sistema za dojavu požara iz periodične obaveze u zajedničku vrijednost. Zasnovan na sigurnoj Bosch NEXOSPACE platformi, podržava skalabilne servisne modele, pojednostavljeno usklađivanje s propisima i veću pouzdanost sistema, uz smanjenje operativnog rizika i osiguravanje dosljedno visokog nivoa sigurnosti.