CROZ pomaže kompanijama da se pripreme za kvantnu eru
Kako kvantno računarstvo napreduje, više se ne postavlja pitanje trebaju li se kompanije pripremati za postkvantnu kriptografiju, već odakle trebaju početi. Na Adria Security Summitu 2026 kompanija CROZ predstavit će Quantum Ready Code Assessment, praktičnu uslugu osmišljenu kako bi kompanijama pomogla da utvrde gdje se u izvornom kodu njihovog softvera nalazi kriptografija ranjiva na kvantne prijetnje i koje korake nakon toga trebaju poduzeti.
CROZ iza sebe ima više od 20 godina iskustva u radu sa složenim IT okruženjima u bankarstvu, telekomunikacijama i javnom sektoru. Kombinacija dubokog inženjerskog znanja i praktičnog iskustva omogućava da se priprema za kvantnu eru iz strateške rasprave pretvori u konkretan i ostvariv plan. Danas široko korištena kriptografija s javnim ključem, uključujući RSA i kriptografiju eliptičkih krivulja, štiti digitalne identitete, transakcije, komunikacije i osjetljive podatke u gotovo svim industrijama. Međutim, podaci presretnuti danas mogu biti pohranjeni i dekriptirani u budućnosti, kada dovoljno moćni kvantni računari postanu dostupni. Ovaj rizik posebno je važan za informacije koje moraju ostati povjerljive deset ili više godina.
Proces procjene počinje ciljano usmjerenom radionicom o spremnosti za kvantnu eru, u kojoj učestvuju rukovodioci zaduženi za sigurnost i IT arhitekti. Nakon toga CROZ provodi skeniranje izvornog koda u režimu samo za čitanje, koristeći IBM Quantum Safe™ Explorer, kako bi identificirao kriptografske zavisnosti i izradio Cryptographic Bill of Materials (CBOM), odnosno pregled kriptografskih komponenti korištenih u softveru. 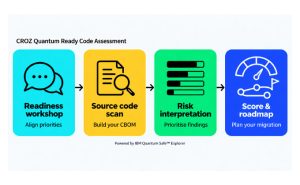
Kako je prikazano i u procesu Quantum Ready Code Assessment u PDF-u, pristup obuhvata četiri povezane faze: radionicu za procjenu spremnosti i usklađivanje prioriteta, skeniranje izvornog koda i izradu CBOM-a, analizu i određivanje prioriteta rizika te, na kraju, izradu ocjene i plana migracije.
Sama vidljivost, međutim, predstavlja tek početak. CROZ analizira svaki identificirani nalaz, svrstava ga u jednu od četiri kategorije rizika te izrađuje ocjenu kvantne spremnosti prilagođenu rukovodstvu, zajedno s prioritetnim planom migracije. Kompanije tako dobijaju jasnije odgovore na tri ključna pitanja: gdje su trenutno izložene, šta prvo trebaju promijeniti i kako prijeći na softver otporan na kvantne prijetnje bez ometanja poslovnih procesa.
Potreba za pravovremenom pripremom postaje sve izraženija. Evropske institucije objavile su koordinirane planove za migraciju na postkvantnu kriptografiju, dok je NIST već objavio prve standarde postkvantne kriptografije i nastavlja razvijati smjernice za prelazak s algoritama koji su ranjivi na kvantne prijetnje. Za CROZ priprema za kvantnu eru nije pitanje stvaranja straha od novih prijetnji. Cilj je učiniti kriptografiju vidljivom, posmatrati je kao tehnološki rizik kojim se može upravljati te odluke zasnivati na konkretnim podacima umjesto na pretpostavkama.
Posjetioci Adria Security Summita moći će se susresti s CROZ Security timom, učestvovati u Quantum Clock Challengeu i razgovarati o potencijalnoj izloženosti svojih kompanija budućim kvantnim prijetnjama.