Home Kategorija Najave II (Page 2)

Najave II

Pametne brave u stambenom sektoru

Pametne su brave u stambenom sektoru prešle dug put od praktičnog ali ne i nužnog dodatka do operativnog alata od kojeg korisnici danas s pravom mnogo očekuju. Kako se tržišno usvajanje ubrzava, fokus je već izašao izvan okvira praktičnosti primjene i ide ka naprednoj kontroli, pouzdanosti i performansama na sistemskom nivou

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

Pametne brave u stambenom sektoru danas ne otvaraju eksperimentalna ili hi-tech vrata za pokazivanje susjedima. Nakon faze postepenog usvajanja vođenog trendovima i tržišnom skepsom, pametne brave su došle do stadija strukturne ekspanzije na bazi kvaliteta svojih funkcija i dokazane skalabilnosti. Cifre su dovoljno ilustrativne i govore da to tržište bilježi snažan rast, s prihodima koji su u 2024. godini dosegnuli približno 2,9 milijardi dolara te premašili tri milijarde u 2025. godini. Još važniji je podatak da stambene primjene čine nemali udio u implementacijama, zahvaljujući integraciji pametnih brava u ekosisteme pametnih domova i novogradnju. Sve upućuje na zaključak da je ova tehnologija izašla iz okvira primjene u niši i postala dominantan segment tehničke zaštite u stambenom okruženju.

Gadget koji to nije

Ovaj globalni zamah posebno je vidljiv u EMEA regiji. Prema Statisti, očekuje se da će EMEA regija zabilježiti dodatnih 33,3 miliona jedinica pametnih brava između 2026. i 2029. godine – što je trend koji Yale, dio ASSA ABLOY Grupe, tumači kao odmak od percepcije pametnih brava kao opcionalnih “gadgeta” i postepeno prihvatanje istih kao standardne komponente stambene infrastrukture.

Ovaj rast daje sliku čiji ram seže dalje od puke evidencije rasta potražnje. On signalizira promjenu filozofije kontrole pristupa u stambenom sektoru. Pametne brave se sve više ugrađuju u ekosisteme pametnih domova jer zamjenjuju fizičke ključeve digitalnom autentifikacijom i omogućavaju daljinsko upravljanje. Sve se odvija uz podršku za pristup koji je individualiziran u odnosu na konkretnog korisnika i odvija se uz mogućnost praćenja u realnom vremenu. U praktičnom smislu, novo razumijevanje pristupa više se ne vezuje za brave kao fizički uređaj, nego za korisnikov identitet, dozvole i povezivost.

Iako globalna, ova transformacija nije istovjetna u svim krajevima svijeta. U Evropi, sektorska ekspanzija oblikovana je potrebama za naknadnom ugradnjom, s oko 18 miliona instalacija u 2024. godini, od kojih 60% otpada na stambene objekte. Sve stariji stambeni fond, novi zahtjevi u pogledu energijske efikasnosti i fragmentirana infrastruktura diktiraju tempo i složenost implementacije pametnih brava.

S druge strane, Bliski Istok i Afrika imaju više od tri miliona instalacija i karakteriziraju ih izgradnja objekata “od nule”, luksuzni stambeni prostori i infrastrukturni projekti iza kojih stoji država, pri čemu se pametne brave često integriraju već od najranije faze.

Ovaj proces pratilo je redefiniranje uloge pametne brave u ništa manje pametnom domu kao osnovnoj ćeliji novog stambenog sektora. Pametna brava više nije samostalni uređaj, nego dio šireg pristupnog sistema u stambenom prostoru koji se prepliće s tehnologijama za upravljanje objektima i korisničkim iskustvom i operativnom efikasnošću.

Dio operativne infrastrukture objekta

Prelazak na pametne brave više nije uvjetovan samo praktičnim prednostima. Sada se on odvija uz percepciju da ova tehnologija u stambenom sektoru predstavlja operativnu nužnost, iako je nivo svijesti različit. U porodičnim kućama, pametne brave se i dalje povezuju s praktičnošću primjene, posebno kroz eliminaciju potrebe za fizičkim ključevima i pojednostavljenje pristupa za više korisnika. “Porodične kuće trenutno su najveći i komercijalno najznačajniji segment za usvajanje pametnih brava”, kaže Juan Ashida, potpredsjednik i voditelj stambenog sektora za EMEIA regiju u kompaniji ASSA ABLOY. “Iako je praktičnost primarni pokretač usvajanja, sigurnosne prednosti sve više jačaju dugoročnu upotrebu i povjerenje.”

Ova promjena percepcije pametnih brava izraženija je u objektima kolektivnog stanovanja i upravljanim stambenim okruženjima, gdje pametne brave lako prelaze granicu promotora praktičnosti i postaju dio infrastrukture. “Pametne brave su se jasno transformirale u operativnu infrastrukturu u stambenim okruženjima, kao što su projekti izgradnje objekata za iznajmljivanje, prostora za zajednički život, studentskog smještaja i apartmana s poslugom”, objašnjava Agnieszka Filipowicz, menadžerica poslovnog razvoja za Centralnu i Istočnu Evropu u kompaniji Salto Systems.

Ovdje se fokus sa samostalnih brava pomjera u pravcu efikasnosti na nivou sistema. Daljinsko uvođenje stanara u prostor, ulazak i izlazak bez ključa te integracija sa sistemima upravljanja objektima smanjuju administrativno opterećenje. Istovremeno, vođenje evidencije o historiji pristupa prostorijama podiže nivo odgovornosti korisnika objekata u zajedničkim stambenim okruženjima.

Ista logika primjenjuje se i na pristup koji je potreban izvođačima radova i servisnom osoblju u stambenim objektima. Ovo je poseban operativni izazov u zgradama kojima se upravlja, gdje se prava pristupa moraju privremeno dodijeliti, pratiti i poništavati bez fizičke razmjene ključeva. Tehnologije kao što su Salto Virtual Network (SVN) i BLUEnet omogućavaju upraviteljima da daljinski ažuriraju prava pristupa na velikom broju lokacija i tako smanje ovisnost o mehaničkim sistemima.

Sličan pristup koristi se i u naprednim projektima na Bliskom istoku. “Pametna brava više nije stavka u brošuri. Ona je dio operativne infrastrukture objekta”, kaže Karam Hamadeh, generalni direktor kompanije Technical Product Solutions (TPS), ovlaštenog predstavnika Allegiona u GCC regiji.

Jedan od primjera su operateri koji iznajmljuju stambene prostore na kraći rok. Kod njih je pristup zasnovan na digitalnim akreditivima postao standard, ne samo zbog praktične primjene, već i zbog generiranja evidencije koja igra važnu ulogu u rekonstrukciji sigurnosnih incidenata i pravnim sporovima. U ovom kontekstu, pristup postaje kontinuirani proces koji uključuje izdavanje akreditiva, evidenciju aktivnosti i eliminaciju naporne logistike povezane s fizičkim ključevima.

Na individualnom nivou, ova promjena mijenja i načine upravljanja rizikom. Martin Pansy, suosnivač i direktor kompanije Nuki Home Solutions, objašnjava da “gubljenje mehaničkog ključa zahtijeva skupu i vremenski zahtjevnu zamjenu cijelog cilindra, ali da nestanak pametnog telefona omogućava korisniku da jednostavno i odmah poništi digitalno pravo pristupa.”

Povrat uloženog mjeren efikasnošću, ne cijenom

Kako uloga pametnih brava evoluira, paralelno se mijenja i ekonomska logika za njihovu nabavku. Povrat ulaganja više se ne definira početnim troškovima nabavke, već kroz dugoročnu efikasnost u upravljanju pristupom stambenim prostorima. “Pametne brave se sve više posmatraju kao izvori podrške za dugoročnu operativnu efikasnost jer smanjuju tekuće troškove održavanja, poboljšavaju zadovoljstvo stanara i pojednostavljuju procese upravljanja objektima”, ističe Ashida.

U novogradnji, ekonomski argument je jasan. Integracija u fazi projektovanja smanjuje složenost instalacije i omogućava standardizaciju kroz sve jedinice. Ashida ističe i kućne kancelarije kao specifičan slučaj primjene pametnih brava u porodičnim kućama. Radi se o domaćinstvima u kojima više osoba treba pouzdan i fleksibilan pristup u različitim vremenskim intervalima, što digitalno upravljanje akreditivima čini praktičnom, a ne samo teorijskom prednošću.

Osim direktnih ušteda, integracija pametnih brava može ojačati percepciju vrijednosti nekretnine i njenu tržišnu diferencijaciju. Do konkretne dobiti se dolazi kroz više prodajne cijene ili prihode od najma u konkurentnim stambenim tržištima. “U projektima novogradnje ekonomska logika je jednostavna”, kaže Hamadeh. Za stambene objekte kojima se upravlja, finansijske prednosti se akumuliraju kroz smanjenje troškova upravljanja ključevima, brže useljavanje stanara i manju potrebu za zamjenom cilindara. U slučaju renoviranja, računica postaje složenija. Postojeća vrata i izazovi integracije povećavaju i troškove i vrijeme implementacije.

“Renoviranje je nešto drugačija računica jer složenost integracije raste”, napominje Hamadeh. Ipak, dugoročna vrijednost ostaje i u takvim objektima. U prostorima za privatno i kratkoročno iznajmljivanje, uštede se mogu brzo ostvariti kroz smanjenu potrebu za intervencijama bravara, dok daljinski pristup i automatizacija poboljšavaju upotrebljivost i kontrolu.

Obim stvarne primjene na terenu dodatno potvrđuje ovu logiku. U kompaniji Nuki Home Solutions navode da je u upotrebi više od 600.000 pametnih brava, uz preko dvije milijarde operacija zaključavanja godišnje. Ove brojke ne odražavaju samo ubrzanu primjenu tehnologije pametnih brava nego i kontinuirano i svakodnevno oslanjanje na njene prednosti.

Ekspresan povrat ulaganja

“Povrat ulaganja često se ostvaruje gotovo odmah”, kaže Pansy. Dio te vrijednosti leži u svakodnevnom upravljanju rizikom. Gubljenje mehaničkog ključa obično zahtijeva zamjenu cijelog cilindra, dok se digitalni akreditivi mogu trenutno opozvati i ponovo izdati. Francisco Javier Boter Vidal, menadžer za proizvodni marketing sigurnosnih rješenja za Evropu u kompaniji ZKTeco, navodi da “pametne brave postaju ekonomski opravdane kako u stanovima tako i u kućama, posebno tamo gdje unaprijeđena sigurnost i praktičnost mogu smanjiti premije osiguranja i operativne troškove.”

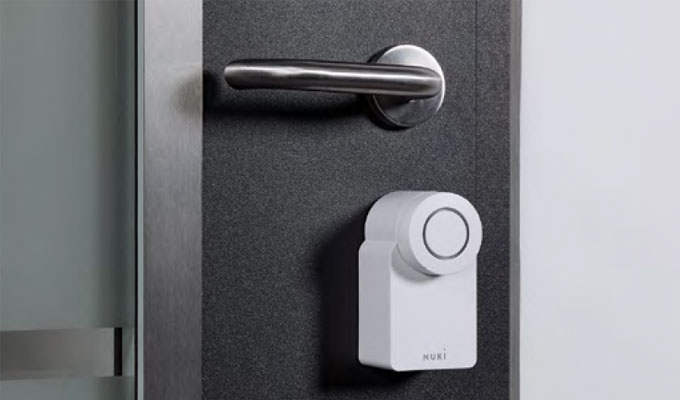
Segment novogradnje prolazi kroz dubinske promjene i u načinu isporuke sistema pametne kontrole pristupa. Kao primjer može poslužiti rješenje Nuki Smart Module kompanije Nuki, u kojem se digitalni pristup integrira gotovo neprimjetno u sama vrata, bez vidljivih komponenti i potrebe za zamjenom baterija, jer se modul stalno napaja.

Mobilna podrška ostaje željeni standard

Pametni telefon je od opcionalnog dodatka postao primarni alat za pristup u mnogim stambenim okruženjima. “Mobilni pristup sve više postaje standard koji se očekuje u srednjem i višem segmentu stambenog tržišta”, objašnjava Ashida. Ipak, usvajanje tehnologija ove namjene i dalje se odvija neujednačeno. “Zabrinutost u vezi s trajanjem baterije, gubitkom uređaja i nepovjerenjem u tehnologiju su realne stavke i ne treba ih zanemariti”, kaže Hamadeh.

Otpor je još snažniji među starijim korisnicima, u domaćinstvima i u okruženjima sa slabije razvijenom digitalnom infrastrukturom. Na infrastrukturnom nivou postoji dodatna prepreka. “Zastarjeli interfoni i sistemi kontrole pristupa u starijim zgradama predstavljaju integracijske prepreke koje usporavaju usvajanje. Tehnologija je spremna, no to ne važi uvijek i za bazu instalacije”, navodi Hamadeh.

Tehničke prepreke dodatno produbljuju ovaj jaz. Pouzdanost konekcije ostaje praktičan izazov, dok interoperabilnost između platformi ograničava besprijekornu integraciju u okruženjima s više uređaja.

Hibridni modeli se nameću kao praktično rješenje. “Mnogi korisnici preferiraju hibridni model umjesto oslanjanja isključivo na mobilni pristup”, kaže Ashida. Hibridni model u praksi obično kombinira pristup putem telefona, fizičkih ključeva i tipkovnice kao tri tipa akreditiva za različite profile korisnika i situacija unutar istog domaćinstva.

Agnieszka Filipowicz iz kompanije Salto posebno ističe integraciju s Apple Walletom kao jedan od mehanizama koji može smanjiti otpor prema tehnologiji pametnih brava kod nekih profila korisnika. On kombinira BLE i NFC tehnologije u poznatom i pouzdanom okruženju, čime se olakšava prelazak s fizičkih ključeva na pametne brave.

Ključ će postati nostalgičan relikt

Rješenja kompanije Salto proširuju mobilni pristup i na nosive uređaje, što omogućava korištenje pametnih satova i sličnih uređaja u kombinaciji s telefonima. Ovo je važan detalj koji dodatno proširuje spektar akreditiva i sprečava oslanjanje isključivo na telefon kao temeljni uređaj. Tu je i biometrijska autentifikacija koja uključuje otisak prsta i prepoznavanje lica. Ona posebno dobija na značaju u višem i tehnološki naprednijem segmentu tržišta pametnih brava. Kompanija ZKTeco, naprimjer, ovdje se fokusira na razvoj rješenja za prepoznavanje vena dlana i srodne tehnologije.

Ipak, Boter Vidal napominje da su u Evropi prepreke često manje tehnološke, a više regulatorne prirode. ZKTeco i slični proizvođači već su spremni za široku primjenu naprednih biometrijskih rješenja, no ono što nedostaje jeste adekvatna i usklađena regulativa koja bi to šire podržala u praksi

“Napredak u biometriji i vještačkoj inteligenciji će pokretati inovacije i učiniti pametne brave još sigurnijim i jednostavnijim za korištenje”, navodi on. To bi u budućnosti moglo značiti i da se fokus tehnološke pažnje pomjera ka smanjenju interakcije s bravom. Tehnologije kao što je Ultra-Wideband (UWB) omogućavaju autentifikaciju na blizinu, pri čemu sistem prepoznaje dolazak korisnika i automatski otključava vrata.

“Fizički ključ će postati nostalgičan relikt”, kaže Pansy i dodaje da je budućnost u tome da se pristup autentificira neprimjetno i u pozadini.

Zašto korisnici oklijevaju?

Uprkos brzom usvajanju, ograničenja u široj primjeni pametnih brava su realnost na terenu. “Ovisnost o napajanju ostaje najznačajnija operativna ranjivost”, ističe Hamadeh. Ovo je posebno izraženo u ekstremnim klimatskim uslovima. U GCC regiji, gdje ljetne temperature redovno dostižu jako visoke vrijednosti, otkazivanje baterije prelazi iz potencijalne neugodnosti u stvarni operativni rizik. To rezervna rješenja i pažljiv odabir hardvera čini ključnim korakom u svakoj implementaciji.

Otkazivanje baterije, ambijentalni uslovi i sistemske greške mogu poremetiti pristup uz pomoć pametnih brava ako ga ne prate i odgovarajući sigurnosni mehanizmi. Kao odgovor, savremeni sistemi nude određene mjere ublažavanja rizika. Kod pametnih brava, one uključuju upozorenja o niskom nivou baterije i ugrađene fail-safe mehanizme. Za dodatnu podršku smanjenju operativnih rizika, ove tehnologije su postale standard u naprednijim platformama.

I kibernetička sigurnost je trajni izvor zabrinutosti korisnika i proizvođača. Kao povezani uređaji, pametne brave su izložene rizicima povezanim s cloud servisima i mrežnim ranjivostima. Tu su i dileme korisnika u vezi sa zaštitom privatnosti, koja i dalje utiče na tempo primjene ove tehnologije u stambenom sektoru.

“Oklijevanje korisnika je potpuno razumljivo”, napominje Pansy. Priča o kibernetičkoj sigurnosti je dovoljno zanimljiva tema da se često obrađuje i na velikim industrijskim sajmovima. To pokazuje da ova pitanja nisu ograničena samo na potrošače, nego i na proizvođače koji pokušavaju ponuditi odgovore na različite načine.

Neka rješenja odgovaraju na ove izazove kroz dizajn. Sistemi instalirani s unutrašnje strane vrata smanjuju fizičku izloženost, dok druge pametne brave dobijaju podršku za rad bez obavezne povezanosti na cloud. Tako se ograničava dijeljenje podataka i jača kontrola u rukama korisnika. Na ovaj pristup oslanja se i kompanija Nuki. Kod njih korisnički račun nije obavezan, podaci se automatski ne pohranjuju na serverima, a brava može raditi i preko Bluetooth veze, bez potrebe za cloud ili Wi-Fi povezivanjem. Enkripcija se zasniva na challenge-response mehanizmu, koji je usporediv sa standardima online bankarstva, a svaki uređaj prolazi nezavisna testiranja u laboratorijama. Istovremeno, instalacija s unutrašnje strane vrata znači da je brava nevidljiva i nedostupna izvana, bez uticaja na postojeći nivo sigurnosti.

Prihvatanje tehnologije u mješovitim stambenim objektima zahtijeva i aktivno upravljanje izvan domene same tehnologije. “Sama tehnologija ne pokreće usvajanje jer i orijentacija, edukacija i podrška imaju ključnu ulogu”, kaže Hamadeh. To je posebno važno u objektima u kojima borave profili korisnika s različitim nivoima digitalne pismenosti. Problem imaju i mreže pametnih brava koji rade unutar fragmentiranih ekosistema koji ograničavaju besprijekornu kompatibilnost između platformi i sistema unutar objekta.

Agnieszka Filipowicz ukazuje i na upravljanje životnim ciklusom akreditiva kao na često zanemaren tehnički izazov u široj primjeni pametnih brava u stambenom sektoru. Cilj je osigurati ne samo da se prava pristupa daju, ažuriraju i opozivaju na siguran način nego da se to i odvija u dovoljno velikom obimu i kroz različite uređaje i profile korisnika, a bez paralelnog stvaranja sigurnosnih praznina.

Na kraju, sigurnosni napredak u svijetu pametnih brava za sada se očekuje u tri konkretne oblasti. To su unaprijeđeni protokoli enkripcije, sigurni elementi ugrađeni u hardver i robusniji okviri upravljanja identitetom.

Integracija je krajnji cilj

Ako postoji jedan pravac razvoja pametnih brava koji ima potencijal da objedini sve, to je zasigurno integracija. “Pametne brave će sve više funkcionirati kao čvorovi unutar šireg sloja inteligencije zgrade”, objašnjava Hamadeh. Ova vizija se proteže i na adaptivne politike pristupa. To znači da će sistemi reagirati na ponašanje korisnika i kontekst rizika, umjesto da rade prema fiksnim pravilima. Za još bolje rezultate, njih će se povezivati i sa sistemima za upravljanje posjetama, kao i BMS platformama. “Platforme će nastaviti da se razvijaju i nude dublju integraciju sa sistemima za upravljanje objektima, pametnim domovima i BMS sistemima putem API-ja”, dodaje Agnieszka Filipowicz.

Na Bliskom Istoku, ovaj trend već izlazi izvan okvira pojedinačnih zgrada. Veliki projekti mješovite namjene i koncepti pametnih gradova implementiraju se “od nule” na samom terenu. Tako se kreira prilika za implementaciju inteligentnog pristupa na nivou gradske infrastrukture. Taj nivo integracije se već neko vrijeme razmatra i planira u ovoj regiji.

Pametne brave postaju dio međusobno povezanih sistema koji se protežu kroz stambena okruženja. One mogu poslužiti kao okidači za koordinirane reakcije povezane sa sistemima rasvjete, klimatizacije i sigurnosti, čime se dolazi do stambenih prostora koji brže reagiraju na promjene situacije na terenu.

Ipak, integracija je često nepotpuna. Fragmentacija tehnologija i neujednačeni standardi i dalje ograničavaju razvoj potpuno objedinjenih stambenih okruženja.

Prema Hamadehu, svi ovi trendovi jasno opisuju krajnji cilj, a to je konvergencija mobilnog, biometrijskog i kartičnog pristupa u jedinstvenu interoperabilnu platformu. Vodeći proizvođači danas već rade na tom nivou, dok je šira primjena u stambenom sektoru neizbježni sljedeći korak.

Dokaz kroz upotrebu

Razvoj pametnih brava ima jasan zadani pravac, ali njihov uspjeh neće zavisiti isključivo od tehnologije. Kao i kod drugih integriranih sistema u zgradama, inteligencija u upravljanju pristupom mora se dokazati kroz mjerljive rezultate. To se prvenstveno odnosi na pouzdanost, upotrebljivost, sigurnost i integraciju.

Podaci o ponašanju korisnika podržavaju ovaj smjer djelovanja i šalju ohrabrujuće poruke kada su u pitanju pametne brave u stambenom sektoru. Nakon što korisnici iskuse pametni pristup u praksi, rijetko se vraćaju fizičkim ključevima. Razlika u percipiranom nivou praktičnosti između dvije tehnologije ostaje nepremostiva, ali je ključno pitanje koliko brzo će se ta granica preći u slučaju pametnih brava.

Još jedan faktor koji dobija na značaju jest edukacija i podizanje nivoa svijesti korisnika, što je često zanemarena komponenta naredne faze primjene tehnologije pametnih brava. Umjesto fokusa na dostupnost samih uređaja, brzinu tranzicije prema ovoj tehnologiji u stambenom sektoru odredit će razumijevanje prednosti i praktične primjene pametnih brava.

U konačnici, pametne brave neće zamijeniti tradicionalne sisteme samo kroz nove funkcije koje nude. One će to učiniti tako što će pokazati da mogu efikasnije upravljati pristupom u sve složenijim stambenim okruženjima, uz održavanje delikatnog balansa između praktičnosti i kontrole, te inovativnosti i povjerenja.
Sigurnost gradskog saobraćaja

Iako su napredni sistemi nadzora i rješenja već standard u modernom javnom prijevozu, njihova stvarna vrijednost ogleda se tek u svakodnevnoj primjeni, gdje operativna realnost često testira granice tehnologije i organizacije sistema

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Dvanaestog februara 2026. godine, oko podneva, tramvaj tipa ČKD K2 iskočio je iz šina u centru Sarajeva. Jedna je osoba smrtno stradala. Istraga koja je uslijedila otvorila je pitanje koje je dodatno usmjerilo pažnju javnosti na stanje sigurnosnih sistema u javnom prijevozu: videonadzor u tramvaju nije bio funkcionalan od novembra prethodne godine. Sistem je bio instaliran, sredstva za ugradnju i održavanje su utrošena, tako da je snimak mogao i morao poslužiti kao ključni dokaz u istrazi, ali ga jednostavno nije bilo.

Ponavljajući obrazac u regiji

Slična pitanja otvaraju se i u drugim gradovima regije. U Zagrebu vozači gradskog prijevoza godinama prijavljuju napade putnika, dok sindikati upozoravaju na to da sve veći broj incidenata ostaje bez adekvatnog epiloga. U Beogradu je situacija dobila i brojčani okvir – Sindikat Gradskog saobraćajnog preduzeća (GSP) u martu 2026. objavio je da je u proteklih godinu dana zabilježen 71 napad na vozače, od kojih značajan dio nije razriješen. U Ljubljani je u novembru 2025. nožem teško povrijeđen vozač autobusa Javnog preduzeća Ljubljanski potniški promet (LPP), u napadu koji je, prema tadašnjim navodima, bio prvi takve vrste u posljednjih trideset godina.

Ovi slučajevi ne ukazuju samo na pojedinačne propuste već na obrazac koji se ponavlja u različitim gradovima i sistemima javnog prijevoza. Iako su tehnička rješenja već dostupna i u velikoj mjeri standardizirana, njihova primjena u praksi ostaje neujednačena, posebno u segmentima gdje je potrebna najbrža reakcija.

Moderne kamere sa AI analitikom, sistemi za detekciju incidenata u realnom vremenu i senzori koji prate ponašanje putnika i stanje vozača već postoje kao standard na tržištu, ali njihova implementacija i dalje ne prati tempo razvoja tehnologije, naročito u situacijama gdje bi njihova uloga bila ključna.

Pukotine u sistemu

Sarajevska nesreća, kao i slični incidenti u regiji, ukazuju na to da sigurnosna tehnologija u velikom broju sistema postoji, ali njena operativna funkcionalnost nije uvijek garantovana u trenutku kada je najpotrebnija. Formalno uvedeni sistemi nadzora i zaštite često ostaju na nivou instalirane infrastrukture, dok njihova stvarna efikasnost zavisi od održavanja, kontrole i kontinuirane tehničke provjere. U praksi to znači da sistem može biti tehnički prisutan, ali ne i pouzdano operativan u svakodnevnim uslovima. Dodatni je izazov ograničena brzina reakcije i razmjena informacija između vozila i operativnih centara, posebno u sistemima koji se u većoj mjeri oslanjaju na naknadnu analizu umjesto na detekciju u realnom vremenu. U takvom okviru, sigurnosni sistemi ne funkcionišu kao jedinstven mehanizam, već kao skup parcijalno povezanih rješenja čija operativna snaga zavisi od tehničke i organizacijske zrelosti pojedinačnih operatera.

Istovremeno, hronična budžetska ograničenja kod javnih prijevoznika najčešće pogađaju segmente koji nisu neposredno vidljivi korisnicima – održavanje, servisne cikluse i kontinuitet rada sigurnosne opreme. U takvim okolnostima, tehnička rješenja postoje, ali njihova primjena u operativnom okruženju nije uvijek ujednačena, što otvara prostor razmaku između projektovanog i stvarno funkcionalnog sistema.

Teorija i praksa

Svakodnevno, sigurnosni izazovi se najčešće manifestuju kroz incidente u vozilima – od konflikata među putnicima do napada na vozače. Iako nisu novi, njihova učestalost i kontekst ukazuju na određene promjene. U praksi se incidenti dešavaju tokom vožnje, evidentiraju i prijavljuju nadležnim službama, ali ne dovode uvijek do potpunog epiloga u okviru institucija. To se direktno reflektuje na percepciju sigurnosti u javnom prijevozu.

Uprkos postojanju tehničke infrastrukture u velikom broju sistema, ključni izazov ostaje njena operativna dostupnost u realnom vremenu. U pojedinim slučajevima nadzor se i dalje oslanja na naknadni uvid, što ograničava mogućnost trenutne reakcije. Operateri u svojim evidencijama navode da se većina prijavljenih slučajeva odnosi na incidente manjeg intenziteta, koji ne ugrožavaju direktno sigurnost putnika.

“Najčešći sigurnosni izazovi u okviru LPP-a povezani su s manjim oblicima vandalizma, kao što je oštećenje opreme, te povremenim konfliktima među putnicima, dok su ozbiljniji incidenti izuzetno rijetki. U posljednjih pet godina bilježimo samo jedan veći incident. Većina ovih događaja nije direktan sigurnosni rizik, ali može utjecati na kvalitet usluge i osjećaj sigurnosti putnika, zbog čega ih sistematski pratimo i rješavamo”, kazao je Matej Cerar, voditelj Sektora za saobraćaj u Javnom preduzeću Ljubljanski potniški promet (LPP).

Sličan obrazac potvrđuju i iz gradskog operatera Zagrebački električni tramvaj (ZET), gdje se kao najčešći sigurnosni izazovi izdvajaju verbalni napadi na vozačko i kontrolorsko osoblje, koji se bilježe gotovo svakodnevno.

“Najviše poteškoća pri pružanju usluge predstavljaju verbalni napadi na vozačko i kontrolorsko osoblje, što bilježimo gotovo na svakodnevnoj bazi. Fizički napadi su rjeđi, ali imamo intenzivnu suradnju s policijom, koja promptno reagira u takvim situacijama. Svakako, s obzirom na to da nam je svakodnevno u prometu gotovo 500 vozila (tramvaji i autobusi), zbog kolizije s ostalim prometom, učestalo dolazi do okrznuća s drugim vozilima, dok su nesreće s ozbiljnijim posljedicama rjeđe”, kazao je Domagoj Zeba, voditelj Službe za odnose s javnošću ZET-a.

Stanje na terenu

Iz kompanije Centrotrans Sarajevo navode da je operativna situacija u bh. prijestonici stabilna, uz dominantne izazove u segmentu manjih oštećenja i saobraćajnih incidenata koji se rješavaju kroz standardizovane procedure i saradnju s nadležnim organima.

“Veoma su rijetki incidenti narušavanja javnog reda i mira od strane putnika. Prema internim evidencijama, ozbiljniji incidenti su izrazito rijetki, a najveći broj prijavljenih slučajeva odnosi se na manja oštećenja kroz saobraćajne udese i ostale situacije koje se rješavaju u saradnji s nadležnim institucijama. Važno je istaći da se sa voznim osobljem kontinuirano radi na prevenciji, komunikacijskim vještinama, kao i procedurama postupanja u raznim mogućim scenarijima”, navode iz ove kompanije.

Novi vozni park

Na identifikovane slabosti sistem odgovara postepenom transformacijom – kroz konkretne operativne mjere, ulaganja u vozni park i uvođenje tehnologija koje mijenjaju način na koji se javni prijevoz planira, nadzire i upravlja u realnom vremenu.

Modernizacija voznog parka ostaje jedan od primarnih odgovora operatera na sigurnosne izazove u gradskom prijevozu. Svako novo vozilo koje uđe u saobraćaj donosi viši standard – bolje kočione sisteme, napredniju elektroniku, poboljšane uslove rada za vozača. No, tempo i obim obnove znatno se razlikuju među gradskim preduzećima, a s njima i razina sigurnosti koju putnici i vozači svakodnevno iskuse.

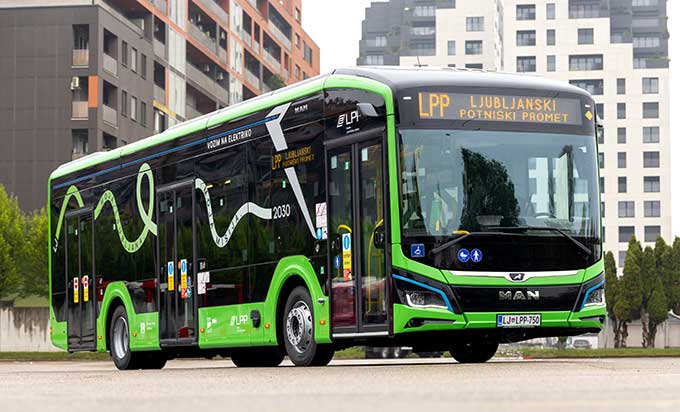
Ljubljanski potniški promet i Centrotrans Sarajevo primjeri su tog istog procesa u različitim fazama. LPP uvodi vozila na vodikov i električni pogon, Centrotrans nova vozila na CNG. Tehnološki su to različiti izbori, ali isti je cilj: mlađi vozni park koji donosi i sigurnosni napredak. Matej Cerar, voditelj Sektora za saobraćaj u LPP-u, naglašava da nova vozila nisu samo ekološki korak naprijed – ona donose poboljšane uslove rada za vozače i napredne sigurnosne sisteme koji direktno utječu na sigurnost vožnje.

“U proteklom periodu smo vozni park nadogradili uvođenjem novih, tehnološki naprednih vozila, i to sa deset autobusa na vodikov pogon i tri električna autobusa. Uskoro očekujemo i isporuku još 25 električnih autobusa. Ova vozila, pored ekoloških prednosti, donose i viši standard sigurnosti. Opremljena su poboljšanim radnim uslovima za vozača, a između ostalog, neka vozila su opremljena zaštitnom pregradom kod vozača koju vozač može prilagoditi zavisno od situacije. Sva nova vozila opremljena su i brojnim sistemima za aktivnu i pasivnu zaštitu. Takva rješenja doprinose većoj sigurnosti i boljem osjećaju vozača, što se odražava i na sigurniju vožnju”, kazao je Cerar.

Sličan investicijski ciklus bilježi i preduzeće Zagrebački električni tramvaj, gdje je modernizacija voznog parka u proteklim godinama postala jedan od ključnih pravaca razvoja sistema.

“U proteklom vremenskom periodu ZET intenzivno radi na modernizaciji i proširenju voznog parka. Do kraja 2025. godine isporučeno nam je prvih 20 novih niskopodnih tramvaja, a u tijeku je isporuka i dodatnih 20, što su ulaganja od okvirno 105 milijuna eura. Također, do kraja listopada ove godine očekujemo isporuku 62 električna autobusa u vrijednosti od 56,7 milijuna eura. Za potrebe elektrifikacije flote, u tijeku je izgradnja punionice za električne autobuse i to sa 124 priključna mjesta. Plan je do 2035. godine cjelokupnu autobusnu flotu elektrificirati”, pojasnili su iz ZET-a.

Oni napominju da se sigurnosni efekti modernizacije najviše vide upravo kroz nova vozila i njihovu opremu.

“Navedenim koracima podiže se kvaliteta usluge javnog prijevoza, podiže se razina udobnosti, no i sigurnosti putovanja, jer nova vozila, zahvaljujući visokim standardima proizvodnje, kao i sve kvalitetnijom opremom, posebice videonadzorom i sustavima za asistenciju pri vožnji, značajno podižu razinu sigurnosti putovanja”, kazao je Zeba.

 Jačanje sigurnosnog okvira

U Sarajevu, Centrotrans kontinuirano povlači starija vozila iz saobraćaja i mijenja ih novijim generacijama autobusa opremljenim savremenim kočionim i upravljačkim mehanizmima te sistemima za aktivnu i pasivnu sigurnost. Rezultat nije samo pouzdaniji vozni park – manji broj tehničkih kvarova direktno se odražava na sigurnost i putnika i vozača.

“Strateška odrednica Centrotransa je kontinuirano ulaganje u obnovu voznog parka, što se redovno implementira na osnovu naših investicijskih planova. Samo u posljednja dva mjeseca u javni gradski prijevoz u Kantonu Sarajevo uključena su tri nova minibusa te četiri solo autobusa na CNG pogon”, pojasnili su.

Ova vozila opremljena su savremenim sigurnosnim sistemima, kočionim i upravljačkim mehanizmima, sistemima za nadzor rada vozila te višim standardima pasivne i aktivne sigurnosti. Cilj je postići kontinuitet pouzdanosti voznog parka, manji broj tehničkih kvarova i dodatno povećati sigurnost putnika i vozača.

Tehnička zaštita

Uz modernizaciju voznog parka jača i uloga tehničkih sistema za nadzor i upravljanje saobraćajem u realnom vremenu. GPS praćenje i stalna komunikacija s dispečerskim centrima već su standard u većini sistema, jer bez njih operativni nadzor praktično nije moguć. Operateri u regiji potvrđuju da ovi sistemi predstavljaju osnovni nivo kontrole, pri čemu vozači u svakom trenutku mogu stupiti u kontakt s dispečerskom službom, što omogućava bržu reakciju u vanrednim situacijama i efikasnije upravljanje saobraćajem.

Međutim, razlike između sistema postaju vidljive u sloju koji nadilazi osnovni nadzor. Dok se većina operatera oslanja na GPS praćenje, pojedini uvode i napredni videonadzor. “Većina autobusa u našem sistemu opremljena je sistemom videonadzora, koji omogućava pregled dešavanja u vozilu i djeluje preventivno. Osim toga, koristimo GPS praćenje za nadzor vozila u realnom vremenu. Ovi sistemi omogućavaju efikasnije upravljanje saobraćajem te brže reagovanje u nepredviđenim situacijama”, kazao je Cerar.

Sličan pristup primjenjuje i ZET, gdje su svi sistemi tehničke zaštite objedinjeni u jedinstven operativni nadzor.

“Sva nova vozila opremljena su sustavom videonadzora, GPS praćenjem te su 24 sata dnevno pod nadzorom Centra za nadzor i upravljanje prometom, koji koordinira promet i vozače te reagira i pruža asistenciju vozačima u raznim situacijama. Također, sva vozila u autobusnom i tramvajskom podsustavu opremljena su i panik-tipkalom za slučaj nužde u vozačkoj kabini”, navodi Zeba.

Sarajevski Centrotrans se u ovom trenutku također oslanja na GPS praćenje i dispečersku komunikaciju, uz najavu kontinuiranog unapređenja u skladu s tehnološkim mogućnostima sistema.

“U našem sistemu koristimo više nivoa tehničke zaštite. Vozila su opremljena GPS sistemima za praćenje kretanja i operativni nadzor u realnom vremenu, te su vozači u konstantnoj komunikaciji sa dispečerskim centrom, što omogućuje i brzu reakciju u vanrednim situacijama. Kontinuirano radimo na unapređenju svih rješenja u skladu s tehnološkim mogućnostima i potrebama sistema”, kazali su iz ove kompanije.

Inteligentni sistemi

Na toj tački počinje nova faza razvoja nadzora u javnom prijevozu – prelazak sa snimanja na aktivnu analizu u realnom vremenu. Kamera više nije samo alat za evidentiranje događaja već senzor koji u trenutku prepoznaje i obrađuje informacije o dešavanjima u vozilu. AI analitika ugrađena u kameru omogućava prepoznavanje obrazaca ponašanja i izdvajanje ključnih informacija iz videozapisa. To uključuje osnovne vizuelne atribute poput odjeće, torbi i dodataka, ali i detekciju situacija koje zahtijevaju bržu reakciju operativnog centra.

Na taj način video više nije arhiva, već strukturirani skup podataka koji se može pretraživati i analizirati u realnom vremenu, što značajno ubrzava reakciju u slučaju incidenta i olakšava operativno upravljanje. Paralelno s tim, sistemi javnog prijevoza sve više se povezuju u digitalne ekosisteme. Vozila, infrastruktura i centralni sistemi prelaze u jedinstvenu mrežu podataka koja daje širu sliku kretanja i sigurnosti u gradu. Iz kompanije VIVOTEK naglašavaju da je razvoj usmjeren na kvalitetnu obradu podataka i njihovu praktičnu primjenu. “Tu imamo dvije vrste informacija. Prva je vezana za sigurnost putnika, a drugi dio za poslovne analize”, kaže Đorđe Baćić, menadžer za razvoj poslovanja u kompaniji VIVOTEK.

Sličan pristup dijeli i Mitja Novak iz kompanije Hikvision, koji ističe pomak ka sistemima koji automatski prepoznaju incidente i povezuju podatke u jedinstven operativni okvir.

“Posebno izdvajamo DSM i ADAS tehnologije unutar vozila, koje prate budnost vozača i sprečavaju sudare, čime direktno štitimo živote. Uz sisteme za pametno brojanje putnika, omogućavamo gradovima da izbjegnu opasne gužve i optimiziraju protok ljudi na stanicama. Svi ovi podaci se objedinjuju u našu HikCentral platformu, pružajući hitnim službama mogućnost da reagiraju trenutno. Naš cilj je da kroz ovakav integrirani ekosistem stvorimo javni prijevoz u kojem se svaki građanin osjeća potpuno sigurno”, pojašnjava Novak.

Aktivna prevencija

Upravo u toj fazi, kako sagovornici zaključuju, dolazi do ključne razlike između klasičnog nadzora i novih sistema, a to je prelazak s pasivnog snimanja na aktivnu prevenciju. “Samo postavljanje videonadzora u javni promet djeluje kao preventivno djelovanje. Mi se baziramo na razvoj tehnologije koje pomaže u brzoj i učinkovitoj pretrazi videozapisa. Pomoću naše napredne analitike, koja se nalazi u svim kamerama, radimo detekciju osobe i prikupljamo informacije o toj osobi, i spremamo uz videozapis kao atribut. Informacije koje sakupljamo: da li osoba nosi kapu, šešir, torbu, koja je boja odjeće u gornjem dijelu tijela osobe, a koja u donjem dijelu. Svi se ti atributi zapisuju uz videozapis i pomoću njih ubrzava pretraga videozapisa i incidenta”, opisuje Baćić.

Sljedeći nivo odnosi se na reakciju u realnom vremenu, gdje se fokus pomjera s naknadne analize na trenutnu detekciju i obavještavanje operativnih centara. “Naša se tehnologija temelji na pametnoj analitici u stvarnom vremenu, što znači da sustav ne čeka na pregled snimke, već automatski prepoznaje opasnost čim se pojavi. Pomoću naprednih algoritama, naše kamere identificiraju specifične oblike ponašanja, poput fizičke agresije ili sumnjivog zadržavanja u blizini drugih putnika, te odmah šalju upozorenje dispečerima”, ističe Novak.

Od tehnologije do odgovornosti

Ipak, u trenutku kada tehnologija preuzima sve aktivniju ulogu u prepoznavanju i obradi incidenata, kako to ističu naši sagovornici, njena stvarna vrijednost se mjeri načinom na koji je integrisana u svakodnevni rad. U praksi, sigurnost u vozilima ne proizlazi samo iz sistema koji detektuju, već iz njihove povezanosti s procedurama i ulogom čovjeka na terenu. U tom spoju tehnologije i ljudskog faktora postaje vidljivo kako sistemi funkcionišu u stvarnim situacijama. Kako to izgleda na terenu, opisuju i sami operateri.

Lepeza mjera

“Za zaštitu vozača i putnika provodimo kombinaciju tehničkih i organizacijskih mjera. Ključnu ulogu ima sistem videonadzora, a važan je element i fizička zaštita vozača u novim autobusima. Posebnu pažnju posvećujemo obuci vozača za postupanje u različitim situacijama”, rekao je Cerar.

U svim vozilima ZET-a vozači su odvojeni od putničkog prostora te se nalaze u vozačkoj kabini i samim time su zaštićeni od fizičkih napada. Osim tehničkih mjera, sigurnost vozača dodatno je ojačana i zakonskim okvirom.

“Radi sigurnosti vozača u javnom gradskom prijevozu, donesen je članak 315b. Kaznenog zakona, temeljem kojeg se uporaba sile prema osobama koje obavljaju poslove od javnog interesa proglašava kaznenim djelom, što snosi i znatno teže sankcije za počinitelje”, pojasnio je Domagoj Zeba iz ZET-a.

Iz Centrotransa ističu da se operativna sigurnost gradi kroz kontinuirano provođenje procedura i stalno prisustvo na terenu, gdje se sistemi i ljudski faktor direktno prepliću. Kako navode, zaštita vozača i putnika jedan je od primarnih prioriteta kompanije.

“Imamo niz procedura koje su propisane, koje se odnose na svakodnevnu tehničku provjeru vozila, kao i niz procedura koje pokrivaju različite moguće scenarije događanja i koje se doslovce provode. Također, vozači prolaze interne obuke iz sigurnosti, komunikacije i postupanja u kriznim situacijama. U slučajevima potrebe sarađujemo s policijom, inspekcijskim organima i drugim nadležnim službama kako bi se osigurala brza i efikasna reakcija. Osim toga, naša interna služba zaštite sigurnosti i kontrole s izgradnjom dugogodišnjeg komunikacijskog odnosa sa vozačima i putnicima je stalno prisutna na terenu, u autobusima i stanicama, čime se dodatno jača osjećaj sigurnosti kod voznog osoblja i putnika. Da napomenemo da je i svako vozilo opremljeno protivpožarnim aparatom”, navode iz Centrotransa.

Svijest kao alat

Sigurnost u javnom prijevozu izlazi iz isključivo tehnološke sfere i prelazi u širi operativni i društveni kontekst – gdje sistemi predstavljaju infrastrukturu, ali njihova efektivnost zavisi od ljudske reakcije, obuke i svakodnevne prakse. Autobusi slovenskog LPP-a u praksi funkcionišu kao sigurno okruženje za putnike, jer su uključeni u nadzorni sistem i u stalnoj su vezi s operativnim centrom. Istovremeno, dio su UNICEF-ovog programa “Sigurne tačke”, što znači da djeca i druge osobe u potrebi mogu kod vozača potražiti pomoć, zaštitu ili savjet.

“Važan dio preventivnih aktivnosti predstavlja i kampanja ʻUporabi svoj glasʼ, koju smo osmislili zajedno s Gradom Ljubljana, uz podršku Društva za nenasilnu komunikaciju. Kampanja podstiče prepoznavanje različitih oblika nasilja i pravovremeno reagovanje. Njome se obraćamo žrtvama da potraže pomoć, ali i posmatračima da ne ostanu pasivni, već da u slučaju uočene situacije upozore vozača ili kontaktiraju nadležne službe”, kazao je Cerar.

Korak promjene

Modernizacija gradskog prijevoza nije projekat s jasno definisanim vremenskim okvirom, već kontinuiran proces koji se mjeri godinama, a ponekad i decenijama. Operateri koji danas ulažu u nova vozila, obuke i naprednije sisteme nadzora ne mijenjaju samo tehnički okvir, već postepeno redefinišu i logiku sigurnosti u javnom prostoru. Efekti se ne vide odmah, već s vremenom: u manjem broju incidenata, stabilnijem radu sistema i većem povjerenju putnika.

Iako pristupi variraju od grada do grada, smjer je sve jasniji. Operateri u regiji, svako u skladu sa svojim mogućnostima i fazom razvoja, kreću se prema istom cilju – modernijem, povezanijem i sigurnijem javnom prijevozu.

“U narednom periodu nastavit ćemo s modernizacijom voznog parka. Poseban naglasak bit će na unapređenju uslova rada za vozače, kao i na njihovoj kontinuiranoj obuci. Važan dio naših aktivnosti ostaje i saradnja s nadležnim službama te podizanje svijesti među putnicima, jer upravo cjelovit pristup najviše doprinosi sigurnosti u gradskom saobraćaju”, ističe Matej Cerar.

I Zagrebački električni tramvaj planira dodatno jačanje sigurnosnog okvira kroz infrastrukturne i tehnološke intervencije. “Jedan od koraka je gradnja novih trasa tramvajske pruge kao izdvojenog tijela, čime bi se smanjio kontakt s ostalim prometom i povećala razina sigurnosti, a svakako se radi i na modernizaciji postojećih putnih računala u vozilima s novim GPS uređajima kako bi nadzor vozila bio još kvalitetniji”, prognoziraju u ZET-u.

Kontinuitet rješenja

Iz Centrotransa poručuju da strategija ostaje usmjerena na kontinuitet ulaganja i operativnu stabilnost sistema.

“Strategija Centrotransa jeste kontinuirana obnova voznog parka, sa čime i dalje nastavljamo. Svaka nova generacija vozila donosi unapređenje u smislu boljih tehnoloških rješenja. Veoma smo ozbiljni s provođenjem internih procedura tehničkih kontrola koje se provode svakodnevno nad svakim vozilom kojim se putnici prevoze, o svemu se vodi detaljna evidencija. Prema planu provodimo i kontinuiranu edukaciju uposlenih s posebnim naglaskom na vozno osoblje. Naš je cilj da javni prijevoz bude siguran, efikasan i kvalitetan za sve putnike”, kažu u Centrotransu.

Nova logika

U tom kontekstu, budućnost nadzora i upravljanja saobraćajem sve više se oslanja na inteligentne sisteme koji povezuju vozila, infrastrukturu i podatke u realnom vremenu. Tehnologija se razvija u pravcu potpune integracije, gdje sistemi više ne funkcionišu kao izolovani alati, već kao dio jedinstvene mreže koja analizira, predviđa i reaguje.

Ukratko, javni prijevoz ulazi u fazu u kojoj sigurnost više ne zavisi samo od ljudske reakcije, već i od sposobnosti sistema da prepozna rizik prije nego što on eskalira, a upravo tu se nalazi ključni test razlike između tehnologije koja tek postoji i tehnologije koja zaista funkcioniše u praksi.

“Fokus našeg razvoja je na AI analitičkim rješenjima u samoj kameri, tako da ona nije više samo kamera, već senzor koji procesira razne analitičke podatke i šalje ih nekom softverskom rješenju, koje te podatke sortira i prikazuje krajnjem korisniku u formatu koji krajnji korisnik želi”, pojašnjava Đorđe Baćić.

Mitja Novak navodi da se tehnologija kreće u smjeru potpune integracije i automatizacije, gdje sistemi nadzora prestaju biti pasivni promatrači i postaju “mozak” gradskog saobraćaja. “U narednim godinama, standard za javna prijevozna poduzeća bit će AIoT ekosustav (Artificial Intelligence of Things), koji povezuje vozila, infrastrukturu i oblak u jedinstvenu mrežu”, kaže Novak.

Prema njegovim riječima, ključni trendovi koji će postati standard uključuju: V2X (Vehicle-to-Everything) komunikacija: Vozila će u stvarnom vremenu razmjenjivati podatke s pametnim semaforima i stanicama, što će omogućiti prioritet autobusima na raskrsnicama i savršeno tačne informacije za putnike. Prediktivna analitika i Digital Twins: Pomoću digitalnih blizanaca prometne mreže, preduzeća će u simulacijama testirati promjene voznog reda prije same primjene, dok će AI predviđati gužve i automatski slati dodatna vozila. Multimodalna integracija: Nadzor više neće biti fokusiran samo na autobus ili tramvaj, već na cjelokupno putovanje korisnika (uključujući e-bicikle i skutere), osiguravajući besprijekoran i siguran prijelaz između različitih oblika prijevoza. Edge Intelligence: Obrada podataka vršit će se direktno na kamerama unutar vozila, što omogućuje trenutnu reakciju na sigurnosne ugroze bez kašnjenja koje uzrokuje prijenos podataka na server.

Zaključna razmatranja

Tehnologija koja danas postoji u javnom prijevozu odavno je prevazišla osnovni nadzor. Primjeri iz regije pokazuju obrazac koji se teško može ignorisati: sistemi su instalirani, procedure definirane, ulaganja evidentirana, ali u određenim periodima u ključnom trenutku izostane njihova stvarna funkcija. Neodržavana oprema, neaktivan nadzor i spora reakcija pretvaraju sigurnosne mehanizme u formalnost, umjesto u zaštitu.

U tom raskoraku između potencijala i primjene krije se suština problema. Sigurnost ne zavisi samo od specifikacija sistema, već od njihove pouzdanosti onda kada su najpotrebniji. Zato se pitanje sigurnosti u javnom prijevozu danas više ne može svesti na to da li tehnologija postoji, nego da li je operativna, održavana i integrisana u svakodnevni rad sistema. Jer u trenutku incidenta, razlika između sistema koji radi i onog koji ne radi prestaje biti tehničko pitanje, i postaje pitanje odgovornosti.

Od snimka do odluke

Tehnološka rješenja u javnom gradskom prijevozu danas imaju sve širu primjenu – od sigurnosnog nadzora do analitike koja direktno utječe na planiranje i efikasnost saobraćajnih sistema. O tome svjedoče i konkretni primjeri iz prakse. “Kao primjer možemo uzeti brojanje putnika – našim partnerima koji imaju razvijena programska rješenja nudimo kompletno rješenje za neke poslovne analize. Pomoću takvih rješenja vrlo se efikasno upravlja resursima jednog prijevozničkog poduzeća. Kroz nekoliko mjeseci korištenja takvih rješenja, mogu se vrlo lako vidjeti informacije o tome koje linije i u koje doba su profitabilne, a u koje doba manje profitabilne, odnosno postoji li dovoljan broj prevezenih putnika na određenoj liniji”, pojašnjava Đorđe Baćić.

 Standardi za sigurnosnu opremu

Standardi sigurnosne opreme u javnom prijevozu ključni su filter kroz koji prolazi svaka tehnologija prije nego što uopće postane dio sistema. Upravo tu se definiše granica između komercijalnog rješenja i opreme koja može izdržati realne uslove rada u vozilima javnog gradskog prijevoza. Kako pojašnjava Đorđe Baćić, postoje evropske norme koje su postale standard u instalacijama videonadzora u vozilima za prijevoz putnika, uključujući EN 50155:2021 (OT1, 24V DC), EN 50121-3-2:2016, EN 60068-2-1:2007, EN 60068-2-2:2007, EN 61373:2010, EN 45545-2, IEC 60571 Ed 3.0, IEC 62236-3-2 Ed 3.0, EN 50121-4:2016, ECE R118 i R10.

Mitja Novak ističe da oprema koja se koristi u javnom prijevozu mora zadovoljiti rigorozne tehnološke i sigurnosne standarde koji osiguravaju pouzdanost u ekstremnim radnim uslovima. “Naša rješenja posjeduju ključne certifikate, koji osiguravaju otpornost na snažne vibracije i udarce te koji potvrđuju da elektronika ne ometa rad sustava u vozilu. Poseban naglasak stavljamo na protupožarnu sigurnost prema EU regulativama za tračnička vozila i za autobuse. Ovi certifikati jamče da su svi materijali, od kućišta kamera do izolacije kabela, samogaseći te da u slučaju požara ne ispuštaju toksične plinove niti gusti dim. Uz visoku IK10 zaštitu od vandalizma i IP67 otpornost na vlagu, Hikvisionova oprema nudi maksimalnu izdržljivost i potpunu usklađenost s najstrožim europskim sigurnosnim propisima”, objašnjava on.


Cyber sigurnost: Claude Mythos: Mit ili bauk?

Eksperimentalne funkcije unutar Anthropicovog modela Claude sugeriraju da vještačka inteligencija počinje napuštati uloge asistenta i nositi plašt samostalnog detektora sistemskih ranjivosti. Tu blijede do sada jasne granice između razvoja, testiranja i zloupotrebe softvera, uz dalekosežne implikacije po sigurnost, regulativu i dinamiku nastanka cyber rizika

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

Od svog ulaska u mainstream, industrija cyber sigurnosti vještačku inteligenciju posmatra kao tehnologiju zamalo čudesne snage, sposobnu da ojača i odbranu i napad. Ono što je bilo manje jasno jeste kada će se taj potencijal pretočiti u konkretan pomak kada su u pitanju metode pronalaska ranjivosti unutar softvera. Posljednji razvoj događaja oko Claude Mythos modela kompanije Anthropic sugerira da je trenutak suočavanja s porotom pred nama, a da se na presudu historije neće morati dugo čekati.

Kriza stručnosti kao bedema sigurnosti

Na optuženičkoj klupi je projekat Glasswing i inicijativa Mythos, koji su, u maniru horor filma, rezultat eksperimenata kompanije Anthropic. Oboje su porodili model koji nije samo sposoban razumjeti softverski kod već ga i sistematski propitivati. A propitivanje bilo čega je opasna rabota jer su veliki jezički modeli, u javnosti znani i kao AI, već ranije pokazali kompetencije u pogledu pisanja, tumačenja i otklanjanja grešaka u softveru. Ono oko čega Mythos već gradi mit oko sebe jeste njegova navodna sposobnost sistematskog prepoznavanja slabosti unutar kompleksnih sistema, uključujući i one koje nisu odmah očigledne ljudskim analitičarima.

Time se označava prelazak iz faze asistencije u autonomiju AI sistema. Oni dobijaju osobinu koja je, do sada, bila prerogativ ljudskih aktera u ovom procesu. Umjesto da podržava developere i sigurnosne analitičare u pojedinačnim zadacima, Mythos model obavlja posao kroz cijeli analitički lanac, od razumijevanja koda do identifikacije logičkih propusta, nesigurnih praksi ili strukturnih ranjivosti.

I tu su počeci korijenja aktuelne nelagode u svijetu cyber sigurnosti. Jer, tradicionalna fragmentiranost ovog procesa bila je njegova i kletva i blagoslov, ali, u konačnici, i njegova ishodišna tačka. Ona se sada urušava jer su pregled koda, penetracijsko testiranje i istraživanje ranjivosti dugo postojali kao odvojene discipline, od kojih je svaka imala vlastite zahtjeve u pogledu potrebne ekspertize i vremena. Uvođenje AI sistema sposobnih da obuhvate sve navedeno mijenja tempo u kojem se softverski rizik uopće može razumjeti.

Kompresija ciklusa upravljanja ranjivošću

Implikacije postaju jasnije kada se posmatra tradicionalni životni ciklus ranjivosti. Historijski gledano, ovaj proces se odvijao kroz vremenski slijed. Propusti su se otkrivali za vrijeme pregleda ili ciljanog testiranja. Nakon toga se razvijao dokaz koncepta kako bi se ukazalo na mogućnost eksploatacije uočene slabosti. Slijedila je privatna ili javna obavijest o detekciji, a tek iza toga i sanacija.

Nove mogućnosti koje nudi Claude upućuju na kompresiju ovog nekada dobro poznatog ciklusa. Otkrivanje, analiza i sanacija problema sada se mogu odvijati unutar istog sistema i gotovo u realnom vremenu. To donosi jasne prednosti za odbrambeni tim. Sigurnosni timovi mogu analizirati velike i složene baze koda uz nivo konzistentnosti i brzine koji je teško postići ručnim putem. Suptilne ranjivosti, uključujući one u poslovnoj logici, a ne samo u sintaksi, mogu sada se otkrivaju ranije u procesu razvoja.

Gdje nastaje problem? U kompresiji i simetriji, upozoravaju poznavaoci ovih funkcija. Ista svojstva koja ovaj AI model čine efikasnim u odbrambenim kontekstima pretvaraju ga u potencijalno vrijedan alat uništenja koji koriste napadači.  Ekspertiza je nekada predstavljala barijeru ulaska u svijest sofisticirane eksploatacije ranjivosti. Sada je ona manje ograničavajući faktor jer se analiza može povjeriti sistemu koji se skalira bez ograničenja.

No, tu se javlja i problem usklađenosti koji postaje sve složeniji čak i u kontrolisanim uslovima. Model koji je treniran za identifikaciju ranjivosti mora, po definiciji, razumjeti i logiku njene eksploatacije. Pri tome, granica između opisivanja slabosti i omogućavanja njene zloupotrebe nije uvijek jasna i tu je grm u kojem trenutno leži preplašeni zec sigurnosne struke. Drugim riječima, ako je AI sistem previše ograničen u detekciji, on gubi svoju vrijednost za legitimne sigurnosne zadatke. Ako je, pak, previše otvoren, onda otvara puteve koji lako vode do zloupotrebe otkrivenih ranjivosti. Održavanje ove ravnoteže postaje sve teže kako modeli napreduju, posebno u situaciji kada korisnici mogu testirati njihove granice kroz iterativne upite.

Podizanje standarda sigurnosti softvera

Za proizvođače softvera, otkrivanje ranjivosti pomoću AI-ja kreira dvostruki pritisak. S jedne strane, to je prilika za unapređenje sigurnosnih praksi. Integracija AI alata u razvojne procese omogućava ranije otkrivanje i rješavanje problema, čime se smanjuje vjerovatnoća od pojave skupih incidenata. S druge strane, to podiže osnovni standard očekivanja. Ako se ranjivosti mogu brzo i sistematski otkriti, tolerancija prema njihovom ignorisanju opada.

Ovaj pomak usklađen je s regulatornim pravcem u Evropi. Okviri poput NIS2 i Akta o cyber otpornosti naglašavaju proaktivno upravljanje rizikom i principe sigurnosti ugrađene u sam dizajn. U takvom okruženju, sposobnost kontinuiranog procjenjivanja ranjivosti može postati ne samo preporučena praksa već i obaveza. AI alati poput Claudea mogu pomoći u ispunjavanju tih zahtjeva, ali i jasnije razotkriti nedostatke.

Brži i nestabilniji pejzaž prijetnji

Izvan domene regulatornog okvira, širenje pejzaža prijetnji vjerovatno će se razvijati kao odgovor na nove sposobnosti AI-ja. Veća brzina otkrivanja dovest će i do ubrzanja uvođenja pokušaja eksploatacije slabosti. Sistemi s lošim održavanjem i bez adekvatnog praćenja su privlačnije mete, posebno ako su lišeni redovnih sigurnosnih provjera. Istovremeno, organizacije koje usvoje odbranu uz oslanjanje na AI mogu efikasnije anticipirati i neutralizirati prijetnje, što povlači jasnu razliku između onih koji se prilagođavaju ovom trendu i onih koji ga ignorišu na vlastitu propast.

Iz navedenog trenja proizlazi suptilan, ali važan konceptualni pomak. Vještačka inteligencija više nije ograničena na ulogu instrumenta kojim upravljaju sigurnosni stručnjaci. Ona postaje aktivni učesnik u sigurnosnom procesu i generator uvida koji utiču i na odbrambene i na ofanzivne strategije. To otvara neriješena pitanja odgovornosti, informisanja i pristupa. Ako AI sistem prepozna ranjivost, ko je vlasnik tog saznanja i kome se ono prosljeđuje? I, najvažnije, koje su mjere dovoljne da se spriječi da takvo otkriće ne preraste u eksploataciju? Odgovori na ova pitanja još se čekaju. Optimisti bi rekli: nasreću, a ne nažalost.

Sigurnost željezničke infrastrukture

Dok evropske direktive kucaju na vrata, a prijetnje ne čekaju, željeznice u regiji balansiraju između naslijeđene infrastrukture i zahtjeva modernog doba – u utrci u kojoj nema mjesta za zastoj. U regiji koja je naslijedila infrastrukturu iz prošlog vijeka, a suočava se s regulatornim zahtjevima ovog, pitanje sigurnosti željeznica postaje sve složenije

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

U španskoj općini Adamuz, 18. januara 2026. godine, brzi putnički voz iskočio je iz šina. Drugi voz udario je u njega. Poginulo je 46 ljudi, više od 290 osoba povrijeđeno. Dionica je bila renovirana svega osam mjeseci ranije, a u projekat je uloženo 700 miliona eura. Voz je prošao tehnički pregled svega tri dana prije nesreće, no prva istraga pokazala je frapantan uzrok: lom šine dužine svega 40 centimetara. Toliko može biti dovoljna razlika između rutinskog putovanja i nacionalne katastrofe.

Statistika koja opominje

Upravo zbog te tanke linije, željeznica se decenijama gradila kao simbol najsigurnijeg vida transporta. Međutim, Adamuz je surov podsjetnik da sigurnost nije statična kategorija; ona se gradi svaki dan, ali se gubi u sekundi. Prema podacima Međunarodne željezničke unije (International Union of Railways), broj značajnih željezničkih nesreća porastao je za 21,5 posto između 2020. i 2024. godine. Ponekad su uzrok neažurirane zakrpe na softverskom sistemu koji upravlja signalizacijom, ponekad oprema čeka sanaciju koju budžet nije odobrio, a ponekad je to, kao u Adamuzu, 40 centimetara metala.

A upravo tu leži paradoks koji obilježava željezničku infrastrukturu u našoj regiji: sistemi koji prevoze milione putnika godišnje nasljeđuju decenije nesistemskih ulaganja, dok im istovremeno na vrata kucaju evropske direktive, novi standardi i prijetnje koje stara infrastruktura nikada nije morala poznavati – od cyber napada na signalizacijske sisteme do sofisticiranih pokušaja sabotaže. Hiljade putnih prijelaza i dalje čekaju na modernu aktivnu zaštitu, dok starost infrastrukture na ključnim dionicama često premašuje projektovani vijek trajanja. To su ranjivosti koje stara mreža, građena za neko drugo vrijeme, ne može sama riješiti.

Politička čekaonica

Problem, međutim, nije samo u zastarjelom čeliku i betonu. Jasno je da najveći izazov željezničke infrastrukture u regiji ostaje političke prirode. Dok najsavremenija tehnološka rješenja kucaju na vrata, administrativna rascjepkanost i spora implementacija evropskih standarda drže regiju u “čekaonici” moderne sigurnosti. Bez snažnijeg političkog zaokreta i usklađivanja sa strateškim koridorima, jaz između stanja na našim prugama i evropskih sigurnosnih imperativa samo će se produbljivati, ostavljajući sigurnost putnika na milost i nemilost naslijeđenih sistema.

U regiji koja je naslijedila infrastrukturu iz prošlog vijeka, a suočava se s regulatornim zahtjevima ovog, pitanje sigurnosti željeznica postaje sve kompleksnije. To  je i bio povod za razgovor s operaterima i proizvođačima sigurnosnih rješenja kako bismo razumjeli gdje stoje željeznice danas i koliko su zaista daleko od onoga gdje bi trebale biti.

IZAZOVI KOJI NE ČEKAJU

Željezničke mreže u regiji nose teret dva vremena odjednom. S jedne strane, infrastruktura projektovana i građena u prošlom vijeku, tuneli, mostovi i kolosijeci koji zahtijevaju konstantnu pažnju i kontinuirana ulaganja. S druge, digitalizacija koja ubrzano mijenja prirodu prijetnji, pretvarajući sigurnost iz isključivo fizičkog u kompleksno tehničko-organizacijsko pitanje. U toj napetosti između staroga i novoga žive operateri i stručnjaci koji svakodnevno drže željezničke sisteme u pogonu. Njihovi odgovori na izazove razlikuju se po kontekstu i pristupu, ali polazišna tačka je gotovo uvijek ista: sistem koji se mora štititi veći je, složeniji i ranjiviji nego što izgleda izvana.

Teret naslijeđa

Željeznice Federacije Bosne i Hercegovine otvoreno govore o infrastrukturnim izazovima s kojima se suočavaju. Kao javno preduzeće koje upravlja jednom od najzahtjevnijih željezničkih mreža u regiji, s gustom mrežom tunela, mostova i planinskih dionica, svjesni su da sigurnost nije jednom zauvijek osigurana, već zahtijeva svakodnevnu posvećenost i kontinuirani angažman na terenu. “Željeznice Federacije Bosne i Hercegovine kontinuirano ulažu maksimalne napore u održavanje visokog stepena sigurnosti željezničkog saobraćaja, suočavajući se sa složenim infrastrukturnim izazovima koji su rezultat višedecenijskog nedostatka sistemskih investicija. Iako je na većini dionica tehnički propisan ciklus remonta od 25 godina istekao čak dva puta, a tek 25,5% (dionica Sarajevo – Čapljina) ukupne mreže prošlo kroz glavnu opravku, sigurnost putnika i robe niti jednog trenutka nije ugrožena zahvaljujući operativnim i preventivnim mjerama koje čine temelj poslovanja ŽFBiH”, navode iz Službe za odnose s javnošću ŽFBiH.

Digitalni preokret

Hrvatska željeznica sagledava izazove kroz drugačiju prizmu, ne toliko kroz fizičku dotrajalost koliko kroz kompleksnost sistema koji se mora nadzirati i štititi u cijelosti, od prve do posljednje stanice.

“Sigurnost željezničke infrastrukture danas se suočava s nekoliko značajnih izazova. Prije svega, riječ je o vrlo kompleksnom i prostorno rasprostranjenom sustavu koji obuhvaća veliki broj objekata – od kolodvora i tunela do signalno-sigurnosnih sustava. Upravo ta rasprostranjenost zahtijeva kontinuiran nadzor i koordinaciju različitih službi. Osim toga, željeznička infrastruktura je po svojoj prirodi otvoren sustav koji svakodnevno koristi velik broj putnika i zaposlenika, što dodatno povećava potrebu za učinkovitim sigurnosnim mjerama”, kazao je Marino Čerkez, direktor Sektora za korporativnu sigurnost u HŽ Infrastrukturi. U posljednje vrijeme sve veći izazov, naglašava on, predstavlja i rastuća digitalizacija sistema, zbog čega sigurnost više nije samo fizičko pitanje već uključuje i zaštitu informacijskih i komunikacijskih sistema. Različiti konteksti, različite polazišne tačke, ali zajednički zaključak koji se nameće sam od sebe. Izazovi željezničke sigurnosti danas su istovremeno fizički i digitalni, vidljivi i skriveni, naslijeđeni i tek nadolazeći. I upravo ta kombinacija čini ih posebno zahtjevnim za upravljanje.

Strateški zaokret u investicijama

Dok operateri na terenu rješavaju svakodnevne izazove, šira slika pokazuje da se način na koji se ulaže u sigurnost korjenito mijenja. Krešimir Paić, direktor kompanije ECCOS inženjering, primjećuje jasno ubrzanje investicija, prvenstveno potaknuto EU fondovima, ali i promijenjenim sigurnosnim okruženjem u Evropi.

“Ta ulaganja više nisu fragmentirana i reaktivna, već sve više imaju sistemski, integrirani i strateški karakter. Najveći dio sredstava usmjerava se u tri ključna segmenta: centralizirane nadzorno-upravljačke sustave (PSIM i ICMS), kojima se postiže integracija više sigurnosnih podsustava, ali i omogućuje upravljanje incidentima kao i praćenje anomalija u radu i korištenju sustava putem algoritama baziranih na umjetnoj inteligenciji te konvergencija sustava tehničke zaštite i IT i OT sustava; videonadzorne sustave bazirane na IP kamerama koje rade u vidljivom i IC području, a opremljene su i sa naprednom videoanalitikom baziranom na umjetnoj inteligenciji; te perimetarsku zaštita kritičnih objekata kao što su željeznički kolodvori i prometna čvorišta te kritične dionice pruga”, analizira Paić.

Prema njegovim riječima, posebno je izražen trend prelaska s izoliranih tehničkih rješenja na integrirane sigurnosne arhitekture, gdje se tehnička i cyber sigurnost sve više promatraju kao jedinstven sistem.

SLOJEVITA ODBRANA

Zaštita željezničke infrastrukture nikada nije jednodimenzionalna. Putnička stanica nije isto što i teretni terminal, a tunel postavlja potpuno drugačije sigurnosne zahtjeve od željezničko-cestovnog prijelaza. Upravo ta raznolikost objekata i situacija koje se moraju pokriti potiče operatere i stručnjake da sigurnost grade u slojevima, kombinirajući tehničke, fizičke i organizacijske mjere u jedinstven sistem koji mora funkcionirati kao cjelina, čak i kada jedan od slojeva zakaže. Kako taj sistem izgleda u praksi, najbolje govore oni koji ga svakodnevno primjenjuju.

Čovjek na terenu

U Željeznicama Federacije Bosne i Hercegovine osnova svega je neposredna prisutnost na terenu. Dok mnogi operateri u Evropi sve više prelaze na automatizirane sisteme nadzora, ŽFBiH svoju strategiju sigurnosti gradi oko specijaliziranog osoblja koje poznaje svaki metar pruge i čije iskustvo i poznavanje terena ostaju nezamjenjiv element ukupnog sistema zaštite.

“Strategija sigurnosti ŽFBiH zasniva se na svakodnevnom fizičkom nadzoru i preventivnom opažanju putem specijalizovanog osoblja, uključujući ophodare, čuvare mostova i klizišta, koji kontinuirano vrše obilazak pruge kako bi detektovali bilo kakve promjene na terenu. Poseban fokus stavljen je na održavanje gornjeg i donjeg stroja, redovno mašinsko rešetanje zastorne prizme i čišćenje pružnog pojasa, čime se osigurava stabilnost na 166 tunela i brojnim mostovima širom mreže. U okolnostima gdje infrastruktura zahtijeva sanaciju, koriste se provjerene metode poput uvođenja ʻlaganih vožnjiʼ, čime se brzina prilagođava stanju kolosijeka uz ispunjenje svih sigurnosnih uslova”, pojasnili su iz Službe za odnose s javnošću ŽFBiH.

Zaštita iz više uglova

Hrvatska željeznica pristupa zaštiti kroz drugačiji, ali komplementaran okvir, onaj koji Marino Čerkez, direktor Sektora za korporativnu sigurnost u HŽ Infrastrukturi, opisuje kao slojevit.

“Sigurnost željezničke infrastrukture temelji se na takozvanom slojevitom pristupu zaštiti, koji kombinira tehničke, fizičke i organizacijske mjere. S tehničke strane primjenjuju se sustavi videonadzora, sustavi kontrole pristupa te različiti senzorski sustavi koji omogućuju pravodobno uočavanje potencijalnih sigurnosnih događaja”, ističe Čerkez. Ti sistemi u pravilu su povezani s operativnim centrima u kojima se kontinuirano prati sigurnosna situacija. Fizičke mjere uključuju zaštitne ograde, kontrolirane ulazno-izlazne tačke, kao i prisustvo sigurnosnog osoblja na osjetljivim lokacijama. “Posebna pozornost posvećuje se objektima od strateške važnosti poput tunela i mostova. Organizacijski aspekt obuhvaća jasno definirane sigurnosne procedure, redovite procjene rizika te kontinuiranu edukaciju zaposlenika. Važan element je i suradnja s nadležnim institucijama i službama koje sudjeluju u zaštiti kritične infrastrukture”, pojasnio je on.

Bez obzira na tehnološku razinu, sigurnost željezničke infrastrukture uvijek počiva na kombinaciji ljudske prisutnosti, tehničkog nadzora i organizacijske discipline. Nijedan od tih elemenata sam za sebe nije dovoljan.

TEHNOLOGIJA U PRAKSI

Svaka rasprava o sigurnosnim tehnologijama u željeznici prije ili kasnije dođe do istog pitanja: ne šta postoji na tržištu, nego šta se u praksi zaista pokazalo učinkovitim. Odgovor rijetko kada ukazuje na jedno rješenje. Iskustvo operatera u regiji pokazuje da tehnologija funkcioniše onoliko dobro koliko je dobro integrisana u širi sistem nadzora i upravljanja i koliko brzo može pokrenuti pravu reakciju u pravom trenutku.

Prijelaz kao prioritet

U Željeznicama Federacije BiH konkretni rezultati vidljivi su prije svega na željezničko-cestovnim prijelazima – historijski jednoj od najopasnijih tačaka svake željezničke mreže. “Kao najefikasnije tehnološko rješenje u prevenciji incidenata pokazali su se sistemi aktivne zaštite na prelazima. U 2023. godini uspješno je instalirano šest novih automatskih uređaja sa svjetlosno-zvučnom signalizacijom i polubranicima u Tuzlanskom i Sarajevskom kantonu, uprkos činjenici da ugradnja po jednom prelazu košta između 450.000 i 550.000 KM (230.000–280.000 eura). Dodatnu sigurnost pruža i spremnost sistema na ekstremne vremenske uslove, kada se uvodi pojačana ophodnja radi detekcije deformacija na šinama, dok se transport opasnih materija vrši uz striktno poštovanje certifikata koje izdaje ROŽ BiH i Evropska željeznička agencija (ERA)”, navode iz ovog javnog preduzeća.

Integracija kao odgovor

Hrvatska željeznica dolazi do sličnog zaključka, ali kroz drugačiji put. “U praksi se najuspješnijim pokazao integrirani pristup sigurnosnim tehnologijama, odnosno povezivanje više sustava u jedinstvenu platformu za nadzor i upravljanje sigurnošću”, isče Marino Čerkez. Posebno su se efikasnima pokazali napredni sistemi videonadzora s analitičkim funkcijama, sistemi kontrole pristupa na kritičnim infrastrukturnim točkama te perimetarski sistemi zaštite koji omogućuju pravovremeno otkrivanje neovlaštenog pristupa. Čerkez napominje i ono što mnogi operateri podrazumijevaju: “Takva rješenja omogućuju bržu reakciju sigurnosnih službi i značajno doprinose prevenciji incidenata. Iz razumljivih razloga, detalji konkretnih sigurnosnih događaja i operativnih postupanja ne iznose se javno, no iskustvo pokazuje da kombinacija tehnologije i dobro organiziranog operativnog odgovora ima vrlo pozitivan učinak na ukupnu razinu sigurnosti.”

No, dok operateri govore o onome što funkcioniše danas, industrija već gleda korak dalje. Krešimir Paić, direktor ECCOS inženjeringa, postavlja jasnu dijagnozu trenutnog stanja tržišta: potražnja se mijenja, jer se mijenja samo razumijevanje sigurnosti.

“Tržište trenutno najviše traži rješenja koja omogućuju operativnu učinkovitost uz visoku razinu automatizacije. U tom smislu, izdvojio bih nekoliko kategorija: nadzorno-upravljački sustavi iz kategorija PSIM, CSIM i ICMS, koji omogućuju objedinjeno upravljanje incidentima i donošenje odluka u realnom vremenu, inteligentni videonadzor (VMS + videoanalitika) s naglaskom na prepoznavanje obrazaca ponašanja, detekciju prijetnji i smanjenje lažnih alarma, ostali sustavi tehničke zaštite uključujući kontrolu pristupa, zaštitu perimetra i protuprovalu”, navodi Paić zaključivši kako klijenti danas traže rješenja koja nisu samo tehnološki napredna nego i skalabilna, interoperabilna i usklađena s EU standardima.

AI preuzima nadzor

Na te se zahtjeve za automatizacijom nadovezuje Matija Mandić, direktor Odjela za integrisanu sigurnost i pametne sisteme u kompaniji KING ICT, precizirajući da AI više nije samo dodatak videonadzoru već tehnologija koja suštinski mijenja pravila igre.

“AI omogućuje pravovremenu i pouzdanu detekciju potencijalnih incidenata kroz naprednu analizu videa i podataka u stvarnom vremenu. Posebno je značajna u nadzoru željezničko-cestovnih prijelaza, gdje omogućuje pravovremeno prepoznavanje rizičnih situacija poput loma branika, detekcije neispravnog branika koji se ne spušta ili ne zatvara cestu prilikom prolaska vlaka, zadržavanja vozila unutar prijelaza, kao i neovlaštenog ili nesigurnog prelaska sudionika u prometu. Dodatno, u zonama povećanog rizika poput područja sklonih odronima ili klizištima, primjena multimodalnih AI modela (kombinacija video, termalnih i drugih senzorskih podataka) omogućuje ranu detekciju promjena u okolišu i potencijalnih opasnosti”, objašnjava Mandić.

Ipak, istinski tehnološki iskorak u nadzoru nepreglednih i geografski rasprostranjenih dionica je primjena dronova opremljenih naprednim senzorima, uključujući visokorezolucijske, termovizijske i multispektralne kamere.

“Takvi sustavi omogućuju brz i fleksibilan nadzor teško dostupnih područja, poput pruga kroz planinske ili slabo naseljene regije. Uz to, sve značajniju ulogu ima primjena distribuiranih optičkih senzorskih sustava, koji koriste postojeću svjetlovodnu infrastrukturu kao kontinuirani senzor duž cijele trase. Ova tehnologija omogućuje detekciju i klasifikaciju različitih incidentnih situacija u stvarnom vremenu, poput neovlaštenog pristupa uz prugu, pokušaja sabotaže ili krađe, radova u blizini infrastrukture, odrona, vibracija uzrokovanih kretanjem vozila ili ljudi te drugih anomalija koje mogu utjecati na sigurnost prometa”, objašnjava Mandić.

Bez slijepih mjesta

Kombinacijom senzorskih podataka s tehnologijama računarskog vida i analitikom temeljenom na multimodalnim AI modelima, moguće je u stvarnom vremenu detektirati incidente poput oštećenja infrastrukture, prisustva prepreka na pruzi, neovlaštenog pristupa ili promjena u okolišu koje mogu ugroziti sigurnost saobraćaja.

“Integracija ovih sustava u centralizirane platforme za nadzor i upravljanje omogućuje automatizirano generiranje alarma, prioritetizaciju incidenata i bržu reakciju operatera. Rezultat je prijelaz s reaktivnog na proaktivni model upravljanja sigurnošću, uz značajno povećanje sigurnosti željezničkog prometa i optimizaciju operativnih troškova”, konstatuje Mandić. Poruka koja se provlači kroz sve odgovore je jasna: era tehnoloških otoka je završena. Tehnologija više nije izolovan alat, već integrisani sistem u kojem AI i ljudski faktor rade zajedno.

KIBERNETIČKI IMPERATIV

Digitalizacija željeznice donijela je neupitnu korist: efikasniji promet, bolji nadzor, brže upravljanje incidentima. Ali sa svakim novim sistemom spojenim na mrežu, sa svakim senzorom koji šalje podatke u upravljački centar, željeznica postaje i ranjivija na prijetnje koje nisu fizičke prirode. Cyber sigurnost više nije tema rezervisana za banke i energetske kompanije, ona je stigla i na pruge.

Razdvojiti ili izgubiti

Marino Čerkez iz HŽ Infrastrukture jasno artikulira tu promjenu. “Digitalizacija željezničkog prometa donijela je brojne prednosti u smislu učinkovitosti i upravljanja prometom, ali istodobno zahtijeva i snažan fokus na cyber sigurnost, posebno kada je riječ o sustavima koji imaju važnu ulogu u funkcioniranju kritične infrastrukture”, kaže on.

Zaštita u HŽ Infrastrukturi temelji se na nekoliko ključnih principa. Jedan od njih je razdvajanje operativnih sistema koji upravljaju prometom od poslovnih IT sistema, čime se smanjuje mogućnost širenja potencijalnih sigurnosnih prijetnji između različitih mreža. Uz to se provodi kontrola pristupa sistemima, kontinuirani nadzor mrežnog prometa te redovno ažuriranje i sigurnosno testiranje informacijskih sistema.

Posebno mjesto u tom okviru zauzima regulatorna usklađenost. “Važan aspekt predstavlja i usklađivanje sa zakonskim i regulatornim okvirom koji se odnosi na zaštitu kritične infrastrukture i informacijskih sustava. U tom kontekstu posebnu pozornost posvećujemo zahtjevima koji proizlaze iz europske NIS2 direktive, koja dodatno naglašava potrebu za upravljanjem cyber rizicima, prijavljivanjem incidenata i jačanjem otpornosti ključnih sustava”, naglašava Čerkez.

Kraj tehnoloških otoka

Cyber sigurnost u željeznici nije sprint, ona je kontinuirani proces koji zahtijeva stalna ulaganja, edukaciju i prilagodbu prijetnjama koje se mijenjaju brže nego što se mijenjaju zakoni koji ih reguliraju. “Kao organizacija koja upravlja dijelom kritične infrastrukture, kontinuirano radimo na tome da svoje sigurnosne procese, procedure i tehničke mjere uskladimo s tim zahtjevima te da kroz razvoj kapaciteta i edukaciju zaposlenika dodatno unaprijedimo razinu cyber sigurnosti”, potcrtao je Čerkez.

Ovaj regulatorni pritisak nije slučajan. Stručnjaci iz KING ICT-a pojašnjavaju da nove direktive: CER (direktiva o otpornosti kritičnih entiteta), NIS2 (direktiva o sigurnosti mrežnih i informacijskih sistema), Zakon o kritičnoj infrastrukturi (na nacionalnoj razini) kao i druge EU regulative vezane uz cyber sigurnost i otpornost sistema, zahtijevaju holistički pristup. To u praksi znači da se tehnička zaštita, cyber sigurnost i operativna otpornost više ne smiju posmatrati odvojeno.

“U praksi to znači da se modernizacija željeznica više ne može temeljiti na parcijalnim, izoliranim rješenjima – tehnološkim otocima, već na integriranim platformama koje omogućuju centralizirani nadzor, upravljanje i analitiku. Ključni naglasak je na interoperabilnosti sustava, skalabilnosti i mogućnosti integracije različitih tehnologija u jedinstveni sustav upravljanja sigurnošću. Takav pristup omogućuje ne samo usklađenost s regulativama već i značajno povećanje učinkovitosti, sigurnosti i otpornosti željezničkog sustava”, naglašava Matija Mandić.

POGLED NAPRIJED

Sigurnost željezničke infrastrukture nije projekat s krajnjim rokom, ona je kontinuirani proces koji se mora prilagođavati novim prijetnjama, novim tehnologijama i novim regulatornim zahtjevima. Planovi koje operateri i stručnjaci danas postavljaju govore mnogo o tome kako sektor vidi vlastitu budućnost i koliko je spreman za ono što dolazi.

ETCS kao cilj

Željeznice Federacije BiH budućnost grade u nekoliko paralelnih smjerova. “U sklopu digitalizacije i modernizacije servisa, Željeznice FBiH planiraju projekat elektronske naplate karata putem QR kodova vrijednosti 2,2 miliona KM (1,1 milion eura), što bi omogućilo bržu kontrolu protoka putnika i smanjenje gužvi. Paralelno s tim, pokrenuta je izrada projektne dokumentacije za izgradnju novih perona na 18 lokacija u Kantonu Sarajevo, dok je za 2026. godinu planirana obimnija sanacija stanične zgrade u Mostaru. Glavni strateški cilj ostaje implementacija ETCS Nivo 1 (European Train Control System), koji će omogućiti automatsku kontrolu brzine i podići sigurnost na najviši evropski nivo minimiziranjem uticaja ljudskog faktora.”

HŽ Infrastruktura planove gradi oko integracije i otpornosti sistema.

“U narednom razdoblju planira se daljnje jačanje integriranih sigurnosnih sustava i razvoj naprednih tehnologija za analizu sigurnosnih podataka. Poseban naglasak bit će na sustavima koji omogućuju brže prepoznavanje potencijalnih prijetnji i učinkovitije upravljanje incidentima”, ističe Marino Čerkez.

Otpornost kao standard

Uz tehnološku dimenziju, iz HŽ Infrastrukture naglašavaju i onu organizacijsku. “Također se planira dodatno unapređenje cyber sigurnosnih kapaciteta te daljnji razvoj procedura za upravljanje kriznim situacijama i osiguranje kontinuiteta rada sustava. Konačni cilj svih tih aktivnosti je povećati otpornost željezničke infrastrukture na različite sigurnosne izazove i osigurati siguran i pouzdan prijevoz putnika i robe”, zaključuje Čerkez.

Na ove se planove nadovezuje vizija Krešimira Paića iz ECCOS inženjeringa, koji predviđa da će se potražnja kretati prema proaktivnoj sigurnosti i pametnoj infrastrukturi. “Veća primjena umjetne inteligencije i analitike podataka, razvoj sustava koji omogućuju rano prepoznavanje rizika, a ne samo reakciju na incidente, integraciju sigurnosti u šire koncepte pametne infrastrukture, upotrebu dronova i robota za nadzor željezničke infrastrukture. Također, vidimo nekoliko ključnih prioriteta, a to su zaštita ključnih koridora i logističkih pravaca, otpornost sustava na hibridne prijetnje (fizičke plus kibernetičke) te dalja standardizacija i interoperabilnost na razini EU”, sumira Paić.

Strateška komponenta

Potražnja će se kretati prema rješenjima koja nude cjelovit pristup (end-to-end), od projektovanja i implementacije do održavanja i nadogradnje sistema te postupnog obnavljanja u skladu s tehnološkim napretkom i potrebama održavanja rizika na prihvatljivim nivoima. “Sigurnost željezničke infrastrukture danas više nije samo tehničko pitanje već strateška komponenta ukupne otpornosti države i gospodarstva. Upravo zato očekujemo da će ulaganja u ovaj segment ostati snažna i dugoročno stabilna”, kaže Paić. Različiti prioriteti, različite polazne tačke, ali isti horizont prema kojem se kreće cijeli sektor. Željeznica budućnosti mora biti istovremeno fizički robusna, digitalno zaštićena i organizacijski spremna. Pitanje nije hoće li se ta transformacija dogoditi, već koliko brzo.

Zaključna razmatranja

Željeznice u regiji trče dvije utrke istovremeno. Prva je ona s vremenom – sanirati, modernizirati, nadoknaditi decenije propuštenih ulaganja u infrastrukturu koja nosi milione putnika i tone tereta svake godine. Druga je ona s prijetnjama koje ne čekaju – izboriti se sa cyber napadima koji ciljaju signalizacijske sisteme, hibridnim prijetnjama koje spajaju fizičko i digitalno, te stići regulatorne rokove iz Bruxellesa koji se ne pomiču bez obzira na stanje lokalnih budžeta.

Razgovori koje smo vodili otkrivaju sektor koji je svjestan i jedne i druge utrke. Operateri govore otvoreno o izazovima, o tehnologijama koje su implementirali i onima koje planiraju. Industrija jasno vidi kuda tržište ide i šta korisnici trebaju. No, između te svjesnosti i stvarne transformacije stoji realnost koja se ne može zanemariti – infrastruktura starija od interneta, legislative koje kasne za tehnologijom i investicijski ciklusi koji se mjere godinama, dok se prijetnje mjere sekundama.

Španski Adamuz je u januaru 2026. pokazao da ni rekonstruirana dionica, ni tehnički pregled, ni uloženih 700 miliona eura ne garantiraju sigurnost ako sistem u cjelini nije spreman. Poruka nije da je željeznica nesigurna; ona je, statistički gledano, i dalje jedan od najsigurnijih vidova transporta. Poruka je da sigurnost nije stanje koje se jednom dostigne. Ona je proces koji se mora graditi svaki dan, na svakom metru pruge, u svakom softverskom ažuriranju i svakoj odluci o investiciji. Regija to zna. Pitanje je samo hoće li stići na odredište na vrijeme.

PSIM u 2026: Tumač stvarnosti bez čarobnog štapića

Platforme za upravljanje informacijama o tehničkoj zaštiti (PSIM) više se ne procjenjuju prema broju sistema koje mogu povezati. Umjesto toga, na tasu je njihova sposobnost da pouzdano pretvore fragmentiranu infrastrukturu u integrirano operativno okruženje. Kako PSIM sazrijeva kroz projekte na terenu, interoperabilnost se sve manje definira kroz prizmu povezivosti, a sve više prema dosljednosti podataka, organizacijskom usklađivanju i granicama otvorenosti unutar sigurnosnog ekosistema.

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

Brzi rast PSIM platformi odražava strukturnu promjenu u načinu na koji se sistemi tehničke zaštite implementiraju i kontroliraju. Prema kompaniji Business Research Company, vrijednost globalnog tržišta PSIM-a dostigla je 1,95 milijardi dolara u 2025. godini, uz prognozu godišnjeg rasta od 16,4% i procijenjenu vrijednost od 4,17 milijardi dolara do 2030. godine. Do ovih impresivnih brojki tržište će u prvom redu doći zbog potrebe za objedinjavanjem sve kompleksnijih sigurnosnih okruženja s rastućim brojem proizvođača.

Osim toga, nastavlja rasti i obim i raznolikost podataka koje generiraju sistemi tehničke zaštite. Savremeni projekti rutinski kombiniraju videonadzor, kontrolu pristupa, protivprovalu, protivpožarne sisteme, analitiku i IoT senzore unutar jedinstvenog ekosistema. Pri tome, svaka od ovih komponenti generira vlastitu logiku sigurnosnih događaja i strukture podataka. To znači da ono što na korisničkom interfejsu teoretski izgleda kao konvergencija različitosti, često na nivou podataka nije ništa više nego zamaskirana fragmentiranost.

Međutim, treba imati na umu da sam rast tržišta ne rješava ključni izazov povezan sa PSIM tehnologijom. Integracija ostaje jedna od neugodno stabilnih prepreka širem usvajanju PSIM-a, posebno u okruženjima u kojima se susreću zastarjeli sistemi, vlasnički zaštićeni protokoli i fragmentirano vlasništvo na nivou organizacije. Ovo rezultira paradoksom: što se više sistema implementira, to je veća potreba za integracijom, ali je veća i složenost njene implementacije.

Drugim riječima, PSIM se razvija upravo unutar ambijenta jedne tehnološke tenzije. Tehnologija se više ne definira obećanjem o povezivanju sistema, već sposobnošću da se upravlja samom stvarnošću na terenu koja je sve kompleksnija.

Portret PSIM-a

PSIM se već dugo pozicionira kao nivo koji objedinjuje sigurnosne i BMS sisteme u jedinstvenu operativnu realnost. U marketinškim prezentacijama ta vizija naizgled djeluje jednostavno, no u stvarnim projektima na terenu ona je nerijetko odmaknuta od stvarnosti.

Ben Eazzetta, direktor i osnivač kompanije ARES Security Corporation, kaže da se industrija približila ispunjenju svojih obećanja, ali samo pod određenim uslovima. “Iako se industrija u historiji suočavala s jazom između marketinških obećanja i operativne stvarnosti, današnje zrele PSIM platforme sposobne su ponuditi duboku, funkcionalnu integraciju kroz različite sisteme.“ Ipak, on precizira o kakvom se poželjnom kapacitetu ovdje radi kako bi se očekivanja svih partnera u procesu mogla adekvatno postaviti. „Stvarni učinak ne dolazi iz brošure, već iz načina na koji je platforma arhitektonski postavljena, integrirana i usklađena s operativnim okruženjem klijenta.“

Roman Prokoshkin, globalni voditelj proizvoda u kompaniji TRASSIR, zauzima još neutralniji stav. „Interoperabilnost se uvijek testira u odnosu na stvarnost, a ta stvarnost obično je složenija nego što bilo koja brošura može u potpunosti opisati.“ Prema njegovom iskustvu, PSIM projekti gotovo uvijek prolaze kroz faze dokazivanja koncepta ili pilot-projekte upravo zato što rezultati integracije zavise od varijabli koje marketing ne može u potpunosti obuhvatiti. To uključuje kvalitet API-ja, verzije firmvera, arhitekturu sistema, pa čak i ažurnost proizvođača kao treće strane u procesu. Cijela slika iz ove perspektive nameće zaključak da je interoperabilnost kod PSIM sistema neupitna, ali i uslovna, kontekstualno zavisna i rijetko odmah dostupna.

Integracija kao tumačenje, a ne povezivanje

Zanimljivo je da je na tehničkom nivou, osnovna povezivost u PSIM kontekstu sve lakša za ostvariti, ali da njeno operativno usklađivanje sa zahtjevima na terenu ostaje važna prepreka. „Najčešći izazovi nisu u tome da li se sistemi mogu povezati”, kaže Eazzetta, „već u kojoj mjeri mogu neometano međusobno komunicirati.“

Razlike u naslijeđenoj infrastrukturi različite starosti, vlasničkim protokolima, zahtjevima kibernetičke sigurnosti i neujednačenim strukturama podataka predstavljaju izazov čak i kada korisnici dobiju željeni jedinstveni interfejs.

Maxim Kabenin, direktor za proizvode u kompaniji AxxonSoft, istu temu posmatra kroz prizmu takozvane semantike sistema. Prema njemu, jedan podsistem, uključujući onaj za kontrolu pristupa, vatrodojavu, detekciju upada i videoanalitiku definira vlastitu logiku alarma i stanja uređaja. Kada se oni objedine pod jedan kišobran, to nipošto nije kraj procesa, upozorava on. „Nešto sve to mora normalizirati. U suprotnom, operateri vide samo niz nepovezanih događaja.“ Tu savremeni PSIM prestaje biti samo integracijski sloj jer ta uloga više nije dovoljna. Praktično, PSIM sada mora postati tehnološki nivo za tumačenje, odnosno prevođenje signala u zajednički operativni jezik prije nego što oni uopće mogu podržati donošenje odluka.

Otežavajući faktor predstavlja činjenica da standardi ovaj problem rješavaju samo djelimično. Iako protokoli poput ONVIF-a, OPC-a, BACnet-a, SNMP-a i Modbusa omogućavaju osnovnu povezivost, Kabenin naglašava da se, „čim se odmakne od osnovne povezivosti, ponovo susrećete s projektima koji su specifični za nekog proizvođača.“ Integracija na taj način postaje hibridni proces koji kombinuje standarde s prilagođenim mapiranjem, proširenjima i nadogradnjama.

Slaba karika sistema

Sama tehnička složenost ne može u potpunosti objasniti izazove unutar jednog PSIM projekta. U mnogim slučajevima, veći problem leži unutar same organizacije. „Zanimljivo je da najveći izazovi često nisu tehnički, već organizacijski“, kaže Sergej Pičulin, menadžer poslovnog razvoja i prodaje za Jugoistočnu Evropu u kompaniji Advancis, sa čime se slaže Eazzetta kazavši kako „u mnogim projektima organizacijske prepreke mogu nadmašiti one tehničke“. Neusklađeni procesi, timovi koji rade u silosima i nedefinirani tokovi upravljanja incidentima često kreiraju više operativnog trenja nego sama kompatibilnost sistema.

Odjeli za sigurnost, IT i upravljanje objektima obično rade odvojeno, pri čemu svaki od njih kontrolira različite segmente infrastrukture. Florin Marica, direktor kompanije UltraVision Consult, dodatno sažima ovu perspektivu: „U praksi, tehnički izazovi su rješivi – prava složenost leži u usklađivanju procesa, odgovornosti i operativnih očekivanja unutar same organizacije“, kaže on. Njegov kolega Prokoshkin ide korak dalje i organizacijsko usklađivanje postavlja kao zahtjev koji se mora riješiti na nivou projekta. Koordinacija između odjela i jasno definirane odgovornosti nisu sporedni elementi, već „suštinski dio planiranja integracije“, smatra on. U tom smislu, PSIM prestaje biti samo softverska platforma i postaje mehanizam koji otkriva da li neka organizacija uopće razumije vlastiti način rada.

Konfiguracija je prijelomna tačka za projekte

Ako je integracija početna tačka, konfiguracija je mjesto na kojem se odlučuje sudbina PSIM projekta. Eazzetta ističe da „u većini projekata najveći dio posla leži na integratoru“ te da nivo konfiguracije zavisi od raznolikosti hardverskog ekosistema. Kada klijenti uvode nove ili manje poznate tehnologije, često je potrebno razviti dodatne poveznice kako bi se očuvalo jedinstveno operativno okruženje. Prema njemu, ovaj princip mora biti jasan i beskompromisan na način da „ako bilo šta postoji, ono se mora moći integrirati.“

Čak i kada su integracije podržane, integratori opet moraju definirati mapiranje događaja, razviti logiku na principu uzrok – posljedica, konfigurirati kontrolne ploče i uskladiti reakcije sistema s operativnim tokovima. Konfiguracija se također može segmentirati između sistema, što znači da određeni parametri ostaju unutar softvera specifičnog za proizvođača, a ne unutar samog PSIM nivoa.

Većina funkcija, smatraju iz Advancisa, može se uvesti kroz standardne konfiguracijske alate, ali samo ako integratori pravilno definiraju radne tokove, procedure obrade alarma i vizualizaciju. Prilagođena implementacija obično je rezervirana za visokospecijalizirane sisteme ili jedinstvene operativne zahtjeve koji postoje na terenu.

U tako složenom kontekstu postavlja se pitanje perspektive podjele odgovornosti. Prema Prokoshkinu, uspješna integracija zavisi od tri strane. Jedna je proizvođač PSIM platforme koji podržava integracijske mogućnosti, a prate ga treće strane koji osiguravaju stabilne API-je i dokumentaciju. Posljednja, ali ne i manje važna karika su integratori koji konkretni sistem implementiraju i prilagođavaju. Kada bilo koji od ovih elemenata u slagalici oslabi, integracija postaje nepredvidiva.

Savremeni obrazac na taj način postaje jasan. PSIM ne može čarobnim štapićem umanjiti složenost jer je to nemoguće u savremenom tehnološkom okruženju. Njegov zadatak će biti ispunjen ako tu neminovnu složenost uspješno reorganizira i učini „pitkom“.

Otvoreni standardi nisu svemoćni

Na tom putu se često govori i o potencijalu otvorenih standarda koji se često predstavljaju kao svestrano rješenje za izazove integracije. U praksi, upozoravaju naši sagovornici, oni su samo dio mozaika i njihovo precjenjivanje može biti prečac za neuspjeh i razočarenje. ONVIF je ključni konstruktivni faktor u svijetu videonadzora jer on omogućava povezivanje kamera različitih proizvođača bez potrebe za vlasničkim drajverima. Standardizacija je korak u pravom smjeru u svijetu API-ja kao temelj za izgradnju skalabilnih okruženja s više proizvođača. Standardi donose i konkretne operativne ishode. Standardizirani API-ji olakšavaju uvođenje novih sistema, omogućavaju skaliranje kroz različite lokacije i pojednostavljuju integraciju podataka u jedinstvenu operativnu sliku. Osim toga, oni podržavaju i upravljanje kroz autentifikaciju, kontrolu pristupa zasnovanu na ulogama i evidenciju aktivnosti. Međutim, ova otvorenost rijetko obuhvata naprednije funkcionalnosti.

Kabenin napominje da napredne mogućnosti, poput logike kontrole pristupa, upravljanja akreditivima ili specijalizirane analitike, često ostaju „zarobljene“ unutar projekata specifičnih za proizvođača. Slično iskustvo dijeli i Prokoshkin, koji ističe da funkcije poput metapodataka iz analitike ili složenih tokova povezanih s radom alarma često zahtijevaju vlasnička proširenja. Marica prepoznaje isti obrazac, ali iz drugog ugla. On kao neprimjetne mehanizme zaključavanja korisnika vidi u modelima za upravljanja pravima, nepotpunim API-jima i licencnim ograničenjima.

Kontrola pristupa se ovdje posebno izdvaja kao izazovna oblast. Za razliku od videonadzora, koji ima koristi od ONVIF standarda, kontrola pristupa nema široko prihvaćen standard za modele događaja i logiku. Zbog toga, integracija u ovom segmentu često zavisi od prilagođenih drajvera, API-ja proizvođača i pažljivog usklađivanja različitih arhitektura sistema. Sve ovo ukazuje na problem prisilnog vezivanja za proizvođača koji nikada nije nestao, nego se samo pomjerio ka dubljim slojevima funkcionalnosti unutar sistema.

PSIM kao ogledalo sistema i procesa

Očekivanja korisnika znatno su evoluirala posljednjih godina, ali ne uvijek u realnom smjeru i to je tema o kojoj se govori tek ispotiha. Savremeni korisnici sve više posmatraju PSIM kao platformu za situacijsku svjesnost. To znači da je PSIM za njih mjesto na kojem se videonadzor, alarmi, događaji iz oblasti kontrole pristupa i operativni podaci spajaju u jedinstveni interfejs. Pravi odgovor na ovako očekivanje jeste da se klijentima objasni da PSIM može donijeti vrijednost kroz korelaciju događaja, vođenje operatera kroz unaprijed definirane radne tokove i unapređenje vremena reakcije. Ipak, očekivanja klijenata često nadilaze ono što tehnologija može isporučiti.

Kabenin ističe da neki korisnici očekuju da PSIM „automatski upravlja cjelokupnom sigurnosnom infrastrukturom i samostalno donosi odluke“. U stvarnosti, svaka platforma ovog profila uveliko zavisi od konfiguracije, radnih tokova i ljudskih operatera. Eazzetta tu granicu povlači veoma precizno: „To jeste snažan operativni mehanizam, ali njegova učinkovitost zavisi od snage sistema i procesa koji stoje iza njega.“ Prema njemu, PSIM često funkcioniše kao ogledalo postojećih sistema i procesa, a nipošto kao njihova zamjena.

Zašto neki projekti propadaju, a drugi opstaju

Razlika između uspješnih i problematičnih PSIM projekata rijetko je isključivo tehnološka. Velika okruženja s više sistema gotovo uvijek predstavljaju najveće izazove. Tu spadaju okruženja poput aerodroma, pametnih gradova i transportnih mreža. Ona često kombiniraju zastarjele sisteme, tehnologije različitih proizvođača i fragmentirane strukture vlasništva. U takvim okruženjima, ističe Kabenin, „aktivnosti na planu koordinacije, zapravo, mogu trajati duže od same tehničke integracije“. Pičulin za isti problem ističe dodatna ograničenja, uključujući nepotpunu dokumentaciju i sisteme koji nikada nisu bili dizajnirani za integraciju.

Nasuprot tome kao pozitivan primjer se ističu okruženja s centraliziranim donošenjem odluka i standardiziranim tehnološkim okruženjem. Zato sistemi poput maloprodajnih lanaca i kampusa u interakciji s PSIM-om obično daju stabilnije i predvidivije rezultate. U jednom projektu koji je realizirao certificirani integrator uz podršku inženjera kompanije UltraVision, projekat je obuhvatio osiguranje perimetra jednog međunarodnog aerodroma u istočnoj Evropi. Tehnički opseg uključivao je IP videonadzor s analitikom, detekciju upada na perimetru, kontrolu pristupa, specijalizirane infracrvene i radarske kamere, IP razglas i sisteme za komunikaciju.

Uprkos podužoj listi sistema koje je trebalo podržati, ključni izazov ipak je bio onaj organizacijski. Tačnije, sistem je morao istovremeno podržati više različitih korisničkih kategorija, uključujući sigurnosno osoblje aerodroma, ekipe za održavanje infrastrukture, graničnu policiju, službe domovinske sigurnosti, IT administratore i vanjske pružatelje usluga. Svaka od ovih grupa imala je vlastite operativne scenarije, pristupna prava i proceduralne zahtjeve. Upravo usklađivanje ovih elemenata, navodi Marica, predstavljalo je stvarni izvor složenosti cijelog projekta. Uspjeh PSIM-a, dakle, manje zavisi od broja uključenih sistema, a više od toga u kojoj mjeri se njima kvalitetno upravlja.

Gdje industrija i dalje griješi

Uprkos jasnom napretku na svim poljima koja se tiču PSIM-a, jedno strukturno ograničenje i dalje ostaje neriješeno, a to je nedostatak dosljednosti unutar sigurnosnog ekosistema. Iz AxxonSofta kao rješenje predlažu standardizaciju modela sigurnosno relevantnih događaja, uz naglasak da se definicije alarma, prioriteti i logika automatizacije i dalje znatno razlikuju među proizvođačima.

Pičulin smatra da bi potpuno dokumentirani i standardizirani API-ji učinili integraciju predvidivijom i efikasnijom. Potreba za većom transparentnošću u modelima podataka, strukturama događaja i API dokumentaciji, uz pomak ka ekosistemima fokusiranim na interoperabilnost praksa je u kojoj njegov kolega Prokoshkin također vidi veliki potencijal.

Ipak, pristup ne mora nužno biti reduciran na tehnologiji ili praksu. Eazzetta ide na opciju najšireg mogućeg obuhvata zajedničkim ciljem. Za njega rješenje leži u kreiranju „pouzdane i akreditirane zajednice za integraciju“. U njoj bi, smatra on, proizvođači i integratori dijelili provjerene i potvrđene arhitekture i stečena iskustva, umjesto da iznova rješavaju iste probleme u izolaciji.

Obavezan smjer: Od povezivosti do koherentnosti

Zbog svega navedenog, ključni idući korak za PSIM vjerovatno neće ići u smjeru povezivosti u kojoj je industrija već ostvarila vidljiv napredak. Ono što ostaje neriješeno i s prostorom za poboljšanja jesu dosljednost, transparentnost i zajedničko razumijevanje komponenti i signala unutar ekosistema.

Ova razlika postaje sve važnija. Kako se sigurnosna infrastruktura širi, izazov više nije kako povezati sisteme, već kako osigurati da se ono što oni kreiraju u smislu podataka i signala može dosljedno tumačiti. Jedino takav pristup ispunjava preduvjet da se tako dobijene ulazne informacije pozitivno iskoriste i operativno primijene. Sigurnosni događaji moraju imati isto značenje na različitim platformama, što znači da podaci moraju zadržati svoju strukturu i kontekst čak i dok se kreću između sistema. Istovremeno, operativna logika mora biti dovoljno jasna da podrži donošenje odluka pod pritiskom.

U tom smislu, PSIM prolazi kroz tihu, ali odlučujuću transformaciju. On se više ne definira sposobnošću povezivanja sistema, već kapacitetom PSIM platforme da ih uskladi i učini funkcionalno smislenim u zajedničkom operativnom okruženju.

Ova promjena stavlja balansirani naglasak na tehnologiju, podatke i organizaciju. Da, platforme mogu prikupljati informacije, ali još ne mogu optimalno riješiti nedosljednosti u načinu na koji sistemi opisuju događaje. One mogu vizualizirati incidente, ali ne mogu kompenzirati za nejasne radne tokove ili fragmentirano vlasništvo. Na kraju, platforme mogu organizirati reakcije, ali samo ako je njihova osnovna logika pravilno definirana.

Zbog toga će budućnost PSIM-a manje zavisiti od dodavanja novih integracija, a više od unapređenja uslova u kojima se integracija odvija. Standardizacija modela događaja, jasniji i dostupniji API-ji, kvalitetnija dokumentacija i jača saradnja između proizvođača, integratora i krajnjih korisnika više nisu opcionalna poboljšanja. Umjesto toga, ona postaju strukturni zahtjevi. Vrijeme je pokazalo da su PSIM platforme za ovaj zadatak tehnološki spremne, a da ekosistemu u kojem one rade pripada zadatak da ih sustigne za postizanje optimalnih rezultata.

Različite arhitekture i filozofije pristupa integracijama

Iako se svi proizvođači slažu o važnosti integracije, njihovi pristupi otkrivaju različite filozofije pristupa upravljanju istom. U kompaniji ARES naglašavaju širinu i prilagodljivost, uz podršku u vidu kontinuirano rastuće biblioteke integracija i pristupa zasnovanog na konsaltingu. Zahvaljujući ovom vidu podrške, tehnologija se može lakše uskladiti s upravljanjem i operativnom kulturom klijenata na terenu. S druge strane, AxxonSoft podržava inženjerski orijentiran model. On je izgrađen na dugoročnom akumuliranju integracija, podršci za protokole i komunikaciji na nivou hardvera. Prema ovom pristupu, interoperabilnost se javlja rezultat kontinuiranog tehničkog razvoja unutar dužeg vremenskog perioda.

Advancis ovoj problematici prilazi kroz strukturu i neutralnost. Njihova platforma WinGuard je dizajnirana kao okvir koji integrira širi spektar tehnologija uz očuvanje jasnih radnih tokova i operativne dosljednosti. U fokusu je i saradnja između proizvođača i korisnika. Tu je i TRASSIR, koji stavlja naglasak na predvidivost unutar vlastitog ekosistema. Za njih interoperabilnost mora ostati predvidiva i stabilna unutar jednog okruženja, što odražava strategiju koja daje prioritet pouzdanosti i performansama kroz jaču integraciju. Ovi pristupi ukazuju na širok spektar pristupa jačanju uloge PSIM-a na tržištu. Otvorenost, predvidivost, fleksibilnost i kontrola nisu uvijek usklađeni na terenu, i svaki proizvođač tu delikatnu ravnotežu pokušava ostvariti na svoj način.

Kontrola pristupa: Otpornost koja može izdržati stvarne izazove

Kako sistemi kontrole pristupa postaju sve više integrisani s platformama za upravljanje identitetima, sistemima za upravljanje ljudskim resursima, videonadzorom i cloud aplikacijama, pitanje pouzdanosti u slučaju prekida rada postalo je ključno za sigurnosne stručnjake

Piše: Prasanth Aby Thomas, urednik konsultant, asmag.com; E-mail: redakcija@asadria.com

Za sistem-integratore i konsultante otpornost više nije opcionalna funkcija. To je princip koji se primjenjuje prilikom projektovanja sistema. O ovoj temi razgovarali smo sa stručnjacima iz nekoliko renomiranih kompanija: Hanchulom Kimom, izvršnim direktorom Supremе, Steveom Bellom, strateškim tehnološkim savjetnikom u Gallagher Securityju, te Gaopingom Xiaom, direktorom prodaje za Azijsko-pacifičku regiju u AMAG Technologyju. Njihova stručna mišljenja naglašavaju jednu dosljednu poruku: sistemi kontrole pristupa moraju biti projektovani tako da rade predvidljivo i sigurno, čak i kada dijelovi ekosistema zakažu.

Uzeti u obzir prekide rada

Moderni sistemi kontrole pristupa rijetko rade izolovano. Oni su povezani sa softverskim rješenjima za upravljanje identitetima kao što su Microsoft Entra ID ili Okta, sistemima za upravljanje ljudskim resursima koji služe kao autoritativni izvori identiteta te često sa softverima za upravljanje videozapisima radi verifikacije događaja. Ova međupovezanost povećava operativnu efikasnost, ali istovremeno uvodi i zavisnosti. Ako veza unutar mreže otkaže ili je baza podataka privremeno nedostupna, vrata i dalje moraju funkcionisati sigurno i konzistentno.

Steve Bell jasno definira problem: “Pouzdani sistemi kontrole pristupa trebaju biti projektovani imajući u vidu prekide, a ne da to bude izuzetak”, rekao je on. Integratori i krajnji korisnici trebaju primjenjivati pristup koji je zasnovan na procjeni rizika. “Integratori i korisnici moraju koristiti pristup koji uzima u obzir rizik kako bi odredili koje funkcije moraju ostati operativne tokom prekida rada ili u hitnim slučajevima. U mnogim okruženjima, održavanje sigurnog i kontrolisanog pristupa ljudima i kritičnim područjima važnije je od sekundarnih mogućnosti poput videonadzora.”

Za integratore to znači da već u fazi projektovanja identificiraju kritična vrata, osjetljiva područja i faktore koji su važni za zaštitu ljudi. Cilj je osigurati da se odluke o autentifikaciji i autorizaciji mogu nastaviti čak i ako centralni serveri, cloud platforme ili konekcija unutar mreže nisu dostupni.

Distribuirana inteligencija na rubu sistema

Jedan od ključnih arhitektonskih pristupa o kojem su sva tri stručnjaka govorila je distribuirana inteligencija. Hanchul Kim opisuje Supremin pristup kao praktičan: “Suprema je primijenila svjesno pragmatičan pristup kada je riječ o pouzdanosti. U distribuiranim arhitekturama, svaki pametni čitač može funkcionisati kao nezavisan čvor, čuvajući podatke o autorizaciji lokalno i nastavljajući donositi odluke o pristupu čak i ako je veza s mrežom prekinuta. Ovo omogućava da vrata nastave raditi sigurno i predvidivo tokom prekida.”

U ovom modelu, čitač ili kontroler na vratima sadrži dovoljno podataka o akreditivima i autorizaciji kako bi mogao validirati korisnike bez komunikacije u realnom vremenu sa centralnim serverom. Integratorima to smanjuje oslanjanje na stalnu vezu s mrežom i smanjuje rizik od širokorasprostranjenog prekida izazvanog pojedinačnim kvarom. “Ova otpornost postiže se raspodjelom inteligencije kroz cijeli sistem, tako da se autentifikacija i privilegije pristupa mogu nastaviti primjenjivati tokom dužih perioda, čak i kada centralni sistemi ili veza s mrežom nisu dostupni”, kazao je Bell.

Za integratore koji rade na sistemima u kritičnoj infrastrukturi, zdravstvenim ustanovama, centrima podataka ili proizvodnim okruženjima – ova je sposobnost ključna. Produženi prekidi nisu puka teorija – oni se mogu desiti zbog nestanka električne energije, kibernetičkih incidenata ili servisa. Sistem koji se u potpunosti oslanja na centralizirano donošenje odluka može postati problematičan u takvim uslovima.

Uloga centraliziranih arhitektura

Iako se distribuirani sistemi sve više preferiraju, centralizirane arhitekture i dalje imaju svoju ulogu. Kim ističe da lokacija određuje izbor arhitekture: “Centralizirane arhitekture i dalje imaju svoje mjesto. Sistemi sa centralama s kontrolerima za dvoja ili četiri vrata odgovaraju određenim okruženjima, i mi podržavamo te modele. Ključno je odabrati arhitekturu koja odgovara operativnim i regulatornim zahtjevima lokacije.” Za konsultante, ovo naglašava važnost prilagođavanja dizajna sistema regulatornim obavezama klijenta, složenosti operacija i profilu rizika. U nekim okruženjima, kontroleri zasnovani na centralama s centraliziranim nadzorom mogu bolje odgovarati propisima ili postojećoj infrastrukturi.
Gaoping Xiao naglašava potrebu za distribuiranim mogućnostima na nivou centrala: “Prvo, integratori trebaju dizajnirati sisteme sa distribuiranom arhitekturom, osiguravajući da centrale mogu nastaviti raditi nezavisno čak i ako serveri ili baze podataka budu privremeno nedostupni. Ovo osigurava da postojeći korisnici i akreditivi ostanu funkcionalni tokom prekida.”

Jedinstven izvor istine

Osim hardverske arhitekture, podjednako su važne i prakse upravljanja identitetima. Kako se sistemi kontrole pristupa integrišu s poslovnim IT platformama, može doći do neusklađenosti između sistema. Neslaganja podataka između HR sistema, ponuđača sistema za provjeru identiteta i baza podataka kontrole pristupa mogu dovesti do kašnjenja u ukidanju prava pristupa, pogrešnih dozvola ili nedostataka u reviziji. Kim naglašava važnost jasno definisanog vlasništva nad identitetom: “Bilo da organizacije koriste platformu za upravljanje identitetom poput Microsoft Entra ID ili Okta ili se oslanjaju na HR sistem kao autoritativni izvor, najvažnije je da postoji jasno definisan jedinstven izvor istine. Kada je vlasništvo nad identitetom nedvosmisleno, sistemi kontrole pristupa mogu ostati dosljedni i predvidivi čak i kada nadređeni sistemi privremeno nisu usklađeni s njima.”

To podrazumijeva rano uključivanje IT stručnjaka. Tokom projektovanja sistema ključno je definisati koja platforma upravlja podacima o identitetu i kako funkcionišu procesi sinhronizacije. Bez jasno određenog autoritativnog izvora, privremeni prekidi mogu stvoriti zabunu o tome koji su akreditivi važeći. Stoga, dizajniranje otpornosti uključuje i fizičku redundanciju hardvera i logičko upravljanje podacima.

Upravljanje neusklađenošću podataka i oporavkom

Prekidi nisu jedini izazov. Pouzdanost mogu narušiti podaci koji nisu usklađeni između različitih sistema. Xiao naglašava važnost integracija koje se mogu oporaviti: “Integracije između izvora identiteta i povezanih sistema trebaju biti takve da omogućavaju oporavak, uz jasno definisane procedure za sigurnosne kopije i ponovnu sinhronizaciju. U slučaju neusklađenosti podataka ili prekida, identiteti bi trebali moći biti obnovljeni ili ponovo sinhronizovani na kontrolisan i revizijski provjerljiv način.”

Za konsultante koji savjetuju korporativne korisnike, ovo otvara nekoliko praktičnih pitanja: Da li se čuvaju zapisi o sinhronizaciji? Postoji li definisana procedura za usklađivanje odstupanja? Kako se promjene prate i revidiraju?

Sistem kontrole pristupa koji se nakon prekida vrati u rad, ali ostavi nedosljedne dozvole, može stvoriti rizike po usklađenost i sigurnost. Kontrolisana ponovna sinhronizacija i mogućnost revizije zato su ključne komponente otpornog dizajna.

Kim naglašava da se otpornost odnosi na kontinuitet rada u nesavršenim uslovima: “U praksi, dizajniranje pouzdanosti manje se odnosi na sprečavanje svakog prekida ili neusklađenosti, a više na osiguravanje da odluke o pristupu ostanu provjerljive i sigurne kada do takvih situacija dođe.” Za integratore, ovo preusmjerava fokus s pouzdanosti kao isključivo tehničkog pitanja na pitanje upravljanja. Sistemi moraju biti projektovani tako da se ponašaju predvidivo, generišu pouzdane zapise i podržavaju analizu nakon događaja.

Izgradnja višeslojne redundancije

Osim distribuirane inteligencije i upravljanja podacima, važna je i redundancija na više nivoa sistema. Bell naglašava važnost slojevite otpornosti: “Dobro dizajnirana okruženja kontrole pristupa grade redundanciju na više nivoa – uključujući kontrolere, čitače i prateću infrastrukturu – kako bi osnovne funkcije kontrole pristupa mogle nastaviti rad tokom nestanka električne energije, prekida mreže ili cyber incidenata.” Za integratore, to može uključivati redundantna napajanja, rezervne baterijske sisteme, mehanizme za preusmjeravanje mrežnog saobraćaja (failover) i segmentirane arhitekture koje sprečavaju da jedan kibernetički incident onesposobi cijeli sistem.

Bell također povezuje dizajn fizičkog pristupa sa širim organizacijskim planiranjem: “Usklađivanje dizajna fizičkog pristupa sa širim planiranjem operativne otpornosti je ono što razlikuje sisteme koji funkcionišu samo u teoriji od onih koji pouzdano rade u stvarnom svijetu.” Ova usklađenost postaje sve relevantnija kako kompanije primjenjuju okvire za veću poslovnu otpornost. Sigurnosni stručnjaci moraju koordinirati rad s IT odjelima, službama za održavanje objekata i timovima za upravljanje rizicima kako bi osigurali da sistemi kontrole pristupa omoguće kontinuitet poslovanja.

Odabir provjerenih rješenja

Sama tehnologija ne garantuje pouzdanost. Kvalitet implementacije i kontinuirana podrška također su presudni. Xiao savjetuje integratore da daju prioritet provjerenim ekosistemima: “Na kraju, integratori trebaju implementirati provjerena rješenja koja podržavaju certificirani sistem-integratori i programi podrške koje nude proizvođači, osiguravajući dugoročnu pouzdanost i operativno povjerenje.” Za konsultante to znači da prilikom evaluacije treba razmotriti ne samo specifikacije proizvoda već i mogućnosti podrške dobavljača, procese ažuriranja firmvera i dugoročnu usklađenost s planom razvoja proizvoda. Sistemi kontrole pristupa su investicije s dugim životnim ciklusom. Odabir platformi s dobrom podrškom može s vremenom smanjiti rizik od operativne nestabilnosti.

Praktične implikacije za integratore

Uzimajući u obzir sve navedene perspektive stručnjaka, one se usmjeravaju na nekoliko praktičnih principa dizajna za integratore i konsultante:

  • Primijeniti pristup koji u obzir uzima sve rizike kako bi se identificirale kritične funkcije koje moraju ostati operativne.
  • Distribuirati inteligenciju tako da autentifikacija i autorizacija mogu nastaviti funkcionisati lokalno.
  • Uskladiti arhitektonske modele s regulatornim i operativnim zahtjevima.
  • Uspostaviti jasno definisan jedinstveni izvor istine za podatke o identitetu.
  • Dizajnirati integracije s mogućnošću kreiranja sigurnosnih kopija, ponovne sinhronizacije i revizije.
  • Implementirati redundanciju kroz kontrolere, čitače, napajanje i mrežnu infrastrukturu.
  • Uskladiti strategiju kontrole pristupa sa širim planiranjem otpornosti.

Kako sistemi kontrole pristupa postaju sve više integrisani i zasnovani na podacima, otpornost mora nadilaziti samu opremu za vrata. Ona obuhvata upravljanje identitetima, interoperabilnost sistema i koordinisani odgovor na incidente. Za sigurnosne stručnjake cilj nije eliminisati svaku moguću grešku, već osigurati da, kada dođe do prekida, vrata funkcionišu predvidivo, odluke o pristupu ostanu sigurne, a kompanija zadrži kontrolu. U sve povezanijem sigurnosnom okruženju, pouzdanost se više ne definiše samo kroz dostupnost sistema već prema tome koliko dobro sistemi nastavljaju funkcionisati u hitnim slučajevima, koliko transparentno se oporavljaju i koliko integratori mogu samouvjereno stati iza svog dizajna sistema.

Jubilej magazina a&s Adria: Dvije decenije u službi sigurnosti

Dvadeset godina u industriji koja se svakodnevno mijenja nije samo vremenski period. To je proces učenja, prilagođavanja i stalnog preispitivanja vlastitih standarda. Kada se danas osvrnemo na put magazina a&s Adria, govorimo o vremenu u kojem je jedna ideja, nastala iz profesionalne potrebe, izrasla u regionalnu, pa i globalnu platformu

Piše: Nermin Kabahija; E-mail: redakcija@asadria.com

Postoje projekti koji nastanu iz prilike. A postoje oni koji nastanu iz potrebe. a&s Adria pripada ovoj drugoj kategoriji. Prije dvadeset godina, u trenutku kada je industrija privatne zaštite u Bosni i Hercegovini tek tražila svoj identitet, pojavila se ideja da ta industrija dobije vlastiti stručni glas. Ne samo da je prati nego da je na neki način i oblikuje. Ono što je počelo kao pokušaj da se popuni praznina u znanju s vremenom je preraslo u regionalnu platformu koja danas povezuje desetke država, stotine kompanija i hiljade profesionalaca širom svijeta. Magazin a&s Adria svjedočio je transformaciji industrije – od fizičke zaštite do integrisanih sistema, od analognog nadzora do vještačke inteligencije, od lokalnih projekata do globalnih partnerstava. Ali paralelno s tim, rastao je i sam. Iz male redakcije s jednim računarom i velikom dozom entuzijazma prerastao je u medijsku i sajamsko-konferencijsku platformu koja povezuje desetke država, stotine kompanija i hiljade profesionalaca. Ovo je priča o tom putu ispričana kroz sjećanja glavnih aktera, ali i kroz činjenice koje pokazuju koliko daleko je projekat stigao. Priča o tome kako je nedostatak znanja postao motiv, kako je rizik postao odluka, a odluka dugoročna strategija.

Iz potrebe, ne iz ambicije

Magazin nije nastao iz ambicije da se pokrene biznis. Nastao je iz nedostatka i profesionalne frustracije spram svega što se događalo u industriji sigurnosti. Početkom 2000-ih, nakon završetka Fakulteta kriminalističkih nauka, Mahir Hodžić, njegov osnivač, započinje rad u službi sigurnosti Javnog preduzeća BH Pošta. Bio je to njegov prvi ozbiljan susret sa sistemskom sigurnošću, zaštitom infrastrukture, organizacijom procesa, upravljanjem rizicima i operativnim izazovima velikog sistema koji funkcioniše u stvarnom vremenu. Bosna i Hercegovina tada je bila u fazi posttranzicije, a privatna zaštita tek je počinjala dobivati konture industrije. Regulative su bile fragmentirane, tržište nedovoljno strukturirano, a profesionalni standardi u nastajanju. Sigurnost se uglavnom svodila na fizičku zaštitu i tehničke sisteme osnovnog nivoa, dok su pojmovi poput korporativne sigurnosti, sigurnosnog menadžmenta, procjene rizika ili integrisanih sistema rijetko ulazili u stručni diskurs.

“Formalno obrazovanje mi je dalo osnovu, ali ne i praktična znanja o tome šta, zapravo, radi security menadžer u velikim sistemima. Gotovo da nije postojala stručna literatura na našem jeziku. Knjige i časopisi o korporativnoj sigurnosti bili su nedostupni ili isključivo na engleskom jeziku”, prisjeća se Mahir Hodžić.

U potrazi za znanjem, pretplaćuje se na jedan sigurnosni magazin koji je izlazio u Beogradu. Čita ga, kako kaže, “od korice do korice”, analizirajući svaku studiju slučaja, svaki intervju, svaki tehnički prikaz. Taj magazin postaje njegov alat za samostalno obrazovanje. Paralelno dolazi do evropskih izdanja i prati razvoj industrije izvan granica Bosne i Hercegovine.

I nekako u tome trenutku počinje sazrijevati jednostavno, ali snažno pitanje: ako ovakvi magazini postoje na drugim tržištima, zašto ne bi postojao i jedan u Bosni i Hercegovini – i šire, u regiji? To nije bila romantična ideja o izdavaštvu. Bila je to racionalna reakcija na očigledan vakuum znanja, a iz te praznine izrasla je ideja o platformi koja neće samo informisati već podizati standarde i profesionalizirati sektor koji je tek počinjao oblikovati svoj identitet.

Ideja postaje odluka

Prvi ozbiljan poslovni plan nastaje između 2004. i 2005. godine. Analizirani su koncepti, struktura i sadržaj stranih izdanja. Bilježene su rubrike, modeli oglašavanja, dinamika izlaženja, struktura intervjua i studije slučaja i već je tada ideja postajala projekat. Mahir razgovara s kolegama iz bankarskog sektora, telekoma, elektroprivrede, velikih korporacija i privatnih sigurnosnih kompanija. “Prije svega me zanimalo da li bi im takav magazin bio koristan u svakodnevnom radu”, kaže. Reakcije su bile pozitivne, ali oprezne. Industrija je prepoznala potrebu, ali tržište je bilo mlado i finansijski osjetljivo.

Svoju ideju dijeli i s pružaocima usluga privatne zaštite, vlasnicima zaštitarskih agencija, distributerima i proizvođačima opreme. Pitanje nije bilo samo hoće li čitati magazin nego hoće li ga podržati. Jer bez podrške industrije, takav projekat nije mogao preživjeti.

U oktobru 2005. godine osniva se Global Security d.o.o. Bio je to trenutak kada ideja prelazi iz faze razmišljanja u fazu odgovornosti. Nije bilo velikih investitora niti sigurnih prihoda. Postojala je procjena, plan i spremnost na rizik. Važno je razumjeti koliko je taj korak bio neizvjestan. Pokrenuti stručni magazin u zemlji u kojoj industrija tek nastaje značilo je ući u prostor bez jasnih pravila i bez garancije da tržište može dugoročno podržati takav projekat.

“Prvi broj tadašnjeg magazina Zaštita izašao je u februaru 2006. godine, tačno prije dvadeset godina. Kada sam ga prvi put držao u rukama, osjećaj je bio poseban. Bio sam ponosan, ne samo zbog magazina nego zbog realizacije ideje koja je sazrijevala skoro dvije godine”, prisjeća se Mahir. Bio je to mali tim, skromni uslovi i velika odgovornost. Tada niko nije mogao znati da će taj prvi broj biti početak serije od 220 izdanja, više od 20.000 objavljenih stranica, desetaka hiljada fotografija i stotina različitih projekta koji će obilježiti razvoj industrije sigurnosti u regiji. Ali, u tom trenutku to nije bila statistika. Bila je to odluka da se krene s jasnim uvjerenjem da industrija zaslužuje ozbiljan, stručan glas.

Trenutak kada ostaje sam

Prvih šest mjeseci rada magazina djelovalo je ohrabrujuće. Industrija je reagovala pozitivno, oglašivači su se uključivali, a mali tim je radio intenzivno i sa osjećajem da se projekat kreće u dobrom smjeru. A onda dolazi prvi ozbiljan udar. Partneri s kojima je započeo projekat donose odluku da izađu. Razlog je bio jednostavan – magazin je bio finansijski zahtjevan, tražio je stalna ulaganja, dok je povrat bio spor i neizvjestan. Tržište još nije bilo dovoljno razvijeno da odmah prepozna i materijalno podrži ovakav stručni medij. “Nakon šest brojeva ostajem sam”, prisjeća se Mahir. Rečenica je kratka, ali iza nje stoji period koji je obilježio prve godine projekta. Osim što je morao riješiti finansijske obaveze prema partnerima, preuzeo je kompletnu organizaciju i nastavak izdavanja. U praksi je to značilo da je istovremeno bio urednik, autor tekstova, koordinator saradnika, osoba zadužena za oglašivače, distribuciju i svakodnevno poslovanje firme. Radio je ono što danas obavlja veliki tim. Bio je to period u kojem se, kako kaže, nije mnogo spavalo. Rokovi su ostajali isti, ali su se resursi smanjili. Svaki broj morao je izaći na vrijeme jer je kontinuitet bio jedini način da se sačuva povjerenje tržišta. U takvim okolnostima, magazin se nije razvijao brzo – razvijao se uporno.

Iz današnje perspektive, upravo taj period vidi kao najteži, ali i najvažniji. “Bilo je izuzetno teško, ali na taj prvi period sam posebno ponosan. Zahvalan sam svima koji su tada pružili podršku da projekat preživi ključne prve tri godine i postane finansijski održiv”, ističe on.

Ono što je posebno važno, a što se često ne vidi izvana, jeste činjenica da projekat nikada nije finansiran kreditima. Ulagalo se isključivo ono što je zarađeno. Takav model značio je sporiji rast, ali i potpunu kontrolu nad pravcem razvoja.

Mahir i magazin su tada naučili lekciju koja će ga pratiti narednih dvadeset godina: stabilnost je važnija od brzine, a kontinuitet važniji od spektakla. I može se reći da je to bio kraj prve faze, a početak ozbiljnijeg puta.

“Ispričavam se, gdje je ovdje toalet?”

Jedna od simpatičnih epizoda iz ranih godina veže se za nastup na Zagrebačkom velesajmu, u vrijeme kada je magazin još izlazio pod imenom Zaštita. Bila je to 2007. godina i jedan od prvih ozbiljnijih sajamskih nastupa izvan Bosne i Hercegovine. Redakcija je dobila štand – za tadašnje okolnosti važan iskorak. Momci iz redakcije bili su mladi, puni entuzijazma, ali još neiskusni i pomalo statični, tek u procesu upoznavanja industrije i ljudi s kojima će kasnije sarađivati godinama. Štand je, međutim, bio smješten tik uz ulaz u sajmište. Kako magazin tada još nije bio prepoznatljiv, prolaznici su se često zaustavljali – ali ne uvijek iz razloga koji su domaćini očekivali.

“Ispričavam se, gdje je ovdje toalet?” bilo je pitanje koje su, kako se danas uz osmijeh prisjećaju, čuli češće nego što su dijelili primjerke magazina. Zbog pozicije štanda mnogi su ih, očito, zamijenili za recepciju ili info-punkt sajma. Iskustvo je bilo negdje između neugode i simpatičnosti, ali danas predstavlja dragocjenu uspomenu na vrijeme kada je put od anonimnosti do prepoznatljivosti tek započinjao.

Security Essen 2008: Trenutak kada projekat dobija krila

Iako je magazin preživio najteži početni period, prava potvrda da projekat može izaći iz lokalnih okvira dogodila se 2008. godine na sajmu sigurnosti u Essenu. U to vrijeme bio je to jedan od najvažnijih evropskih sajmova sigurnosne industrije, mjesto na kojem su se susretali vodeći proizvođači, integratori, distributeri i mediji. Za malu redakciju iz Sarajeva to nije bio samo poslovni put, bio je to svojevrstan test.

“Tada smo već nekoliko godina izlazili redovno, ali, realno gledano, i dalje smo bili mali regionalni projekat. Odlazak u Essen za mene je bio i svojevrsno suočavanje s realnošću. Da vidim gdje smo u odnosu na svijet i da li uopće imamo snage za veći iskorak”, prisjeća se Mahir.

U Essenu dolazi do susreta s vlasnikom a&s Grupe, međunarodne izdavačke kuće osnovane 1991. godine na Tajvanu, koja je već tada imala snažnu mrežu izdanja u Aziji i saradnju s globalnim medijskim partnerima. “Razgovori su bili intenzivni i konkretni. Oni su željeli vidjeti ko smo, kako radimo i kakvu viziju imamo. Nije to bila formalnost, nego ozbiljna procjena. Mi smo morali pokazati da razumijemo industriju i da možemo ispuniti njihove standarde”, kaže on.

Nakon niza razgovora i pregovora ponuđena je mogućnost da magazin postane dio njihovog licenciranog programa, a to je značilo mnogo više od korištenja imena. “Ulazak u a&s grupaciju za nas je bio ogroman iskorak. To nije bio samo novi logo na naslovnici. To je značilo pristup globalnim analizama, istraživanjima, standardima, kontaktima i kompanijama do kojih dotad nismo mogli doći. Ta saradnja nam je doslovno dala krila”, kaže Hodžić.

Rebrending

Odluka o rebrendingu bila je strateška i hrabra. Magazin od 2009. godine izlazi pod imenom a&s Adria – stručni magazin za kompletna sigurnosna rješenja. “Promjena imena bila je i simbolična i praktična. Željeli smo jasno pokazati da više nismo samo lokalni magazin. Prefiks ‘Adria’ definisao je naš regionalni fokus, a a&s nam je dao međunarodni kredibilitet. To je bio trenutak kada smo svjesno odlučili igrati ozbiljniju utakmicu”, pojašnjava on.

Nakon rebrendinga slijedi redizajn, prilagođavanje strukture sadržaja međunarodnim uredničkim standardima i postepeno uvođenje sadržaja na engleskom jeziku. Redakcija dobija pristup globalnoj mreži autora, analiza i industrijskih podataka. “Odjednom su nam vrata svjetskih kompanija bila otvorenija. Lakše smo dolazili do intervjua, do stručnjaka, do novih tehnologija. Ali, s tim su došli i veći zahtjevi i više definitivno nije bilo prostora za prosječnost”, ističe. Paralelno s tim, započinje širenje na tržišta Srbije i Hrvatske, a međunarodna licenca dodatno učvršćuje regionalnu ambiciju projekta. “Taj period bio je prekretnica. Do tada smo se borili da preživimo. Od tog trenutka počinjemo razmišljati dugoročno – kako da budemo lider u regiji, a ne samo učesnik na tržištu”, prisjeća se Mahir.

Oglašavanje kao znak povjerenja

Naredne godine predstavljaju fazu projekta u kojoj magazin više nije projekat koji se dokazuje, nego medij koji se učvršćuje. Ulazak u međunarodnu grupaciju donio je kredibilitet, ali tržište je i dalje tražilo kontinuitet. Upravo u tim godinama dolazi do rasta broja reklama i potpisivanja dugoročnijih ugovora s kompanijama koje su na tržištu Jadranske regije nudile proizvode i usluge iz oblasti sigurnosti. No, Mahir se rado prisjeća prvih oglašivača i upravo njih ističe u prvi plan. “Prvi oglašivači su vjerovali u projekat više iz uvjerenja nego iz jasne marketinške računice. Bilo je teško objasniti nekome da će već u drugom ili trećem izdanju osjetiti konkretan efekat. Industrija je tada još učila kako funkcioniše oglašavanje u stručnom mediju”, kaže on.

Posebnu težinu za nas u tim ranim godinama imala je podrška velikih međunarodnih kompanija koje su bile uz magazin gotovo od samog početka. Među njima su se izdvajali Bosch, kao jedan od globalnih lidera u sigurnosnim tehnologijama, te Samsung, koji je u tom periodu imao zakupljenu zadnju stranicu magazina.

“To je za nas bilo izuzetno važno. Kada kompanije takvog renomea odluče stati iza jednog mladog projekta, to nije samo komercijalna odluka. To je signal tržištu da vjeruju u ozbiljnost i dugoročnost tog medija”, naglašava Hodžić.

U periodu kada su mnogi još s oprezom posmatrali održivost projekta, upravo je povjerenje kompanija poput Boscha i Samsunga predstavljalo snažnu potvrdu da magazin ima potencijal i da industrija u njemu prepoznaje ozbiljnog partnera. Ta podrška nije bila samo finansijska. On je bila simbolička i strateška.

Spajanja i širenje

Kako prihodi postaju stabilniji, raste i tim. Zapošljavaju se novinari, imenuju direktor i operativci firme, a poslovanje više ne zavisi isključivo od ličnog angažmana osnivača. “To je bio važan trenutak. Kada projekat više ne zavisi od jedne osobe, nego dobije strukturu, znate da ste prešli u novu fazu. Tada smo počeli razmišljati dugoročnije”, kaže Mahir. Istovremeno dolazi i do tematske transformacije. Industrija sigurnosti se mijenja, a magazin prati taj razvoj. Fokus se sve više pomjera ka IT-u, mrežama, cyber sigurnosti, sistemskoj integraciji… Mahir pojašnjava da je postalo jasno da sigurnost više nije izolovana oblast i da se sve počelo povezivati, pa su morali pratiti te promjene kako bi magazin ostao relevantan. U tim godinama a&s Adria dobija jasniji urednički identitet. Rubrike se redefinišu, neke se gase, druge jačaju. Sadržaj postaje fokusiraniji i stručniji, a standardi produkcije se dodatno podižu.

Tokom dvije decenije objavljeno je više od 20.000 stranica stručnih članaka, intervjua i izvještaja, uz desetke hiljada fotografija s više od hiljadu posjećenih sajmova, projekata i prezentacija. Kroz redakciju je prošlo najmanje stotinu novinara, saradnika te domaćih i stranih autora koji su svojim radom oblikovali razvoj magazina.

Redakcija i prodajni tim postaju sve prisutniji na stručnim događajima. Učestvuje se na desecima konferencija godišnje, a tokom dvadeset godina taj broj će premašiti hiljadu različitih poslovnih i industrijskih evenata širom Evrope i svijeta.

“Shvatili smo da se industrija ne gradi iz kancelarije. Morate biti prisutni, upoznati ljude, razgovarati, razumjeti šta se dešava na terenu. Svaki sajam, svaka konferencija bila je prilika da učimo i da gradimo povjerenje”, ističe i naglašava da je magazin već 2013. godine postao stabilan regionalni medij, prisutan u Bosni i Hercegovini, Srbiji, Hrvatskoj i Sloveniji.

Magazin prerasta u platformu

I upravo u tom trenutku javlja se nova ideja, koja će projekat podići na potpuno novi nivo. “Bilo je logično da, ako već pokrivamo regiju i povezujemo industriju kroz medij, pokušamo napraviti i vlastiti događaj. Ideja o Summitu nije došla preko noći, ali je sazrijevala kako je magazin jačao”, kaže Hodžić.

Ideja o organizaciji vlastitog događaja nije došla naglo. Sazrijevala je godinama, paralelno s rastom magazina i jačanjem regionalnih kontakata. Već 2012. i 2013. godine, kroz brojne sastanke i večere s predsjednicima strukovnih asocijacija u Bosni i Hercegovini, Srbiji, Hrvatskoj i Sloveniji, postajalo je jasno da industriji nedostaje nešto više od medija.

“Shvatili smo da povezujemo ljude kroz stranice magazina, ali da je industriji prijeko potreban i fizički prostor za susrete. Trebao nam je događaj koji neće biti klasični sajam, nego istinski regionalno okupljanje industrije”, kaže Hodžić. Model je bio drugačiji od postojećih formata. Kao neutralan medij, magazin je ponudio koncept u kojem će strukovne asocijacije biti domaćini konferencijskog dijela, a organizacija i logistika u rukama redakcije. Ideja je bila jednostavna: jednak prostor za sve izlagače, fokus na networking i stručni sadržaj, bez hijerarhije velikih i malih.

I tako je u Sarajevu 2015. godine održan prvi Adria Security Summit. Dvadeset pet izlagača i 293 učesnika označili su početak projekta koji će u narednim godinama prerasti u najveći sigurnosni događaj u Jugoistočnoj Evropi. “To je bila presudna godina. Summit je donio finansijsku stabilnost i potpuno novu dinamiku razvoja. Od tog trenutka više nismo bili samo medij – postali smo platforma”, ističe Hodžić.

Broj učesnika rastao je iz godine u godinu. Događaj se selio u Beograd, Šibenik, Ljubljanu, Skoplje, Zagreb i Sarajevo. Danas Summit okuplja između 2.500 i 3.000 učesnika i između 120 i 150 izlagača po izdanju, a iza nas je deset izdanja.

Paralelno s tim rastao je i tim, širila se baza klijenata i razvijali novi projekti. Organizacija sajmova proširena je i na tržišta Rumunije i Bugarske, čime je pokriven dodatni dio Jugoistočne i Istočne Evrope. U međuvremenu je pokrenut i magazin a&s Middle East, čime je projekat dobio i svoju bliskoistočnu dimenziju. Danas je, nakon tek nekoliko godina rada, a&s Middle East treći najčitaniji stručni sigurnosni medij na Bliskom Istoku.

“Danas kompanija razvija četiri ključna proizvoda: magazine a&s Adria za zemlje Jadranske regije, i a&s Middle East, koji pokriva zemlje Zaljeva, te sajmove Adria Security Summit, Romanian Security Summit i Bulgarian Security Summit. Ukupno, projekti kompanije pokrivaju devet država Jugoistočne Evrope i pet zemalja Zaljeva”, naglašava Mahir te navodi da je sve to nastalo postepeno, bez naglih skokova, ali i bez zaduživanja. “Posebno sam ponosan na činjenicu da nikada nismo posuđivali novac. Ulagali smo isključivo ono što smo sami zaradili. Rast nije bio brz, ali je bio stabilan i planski”, kaže on.

Ljudi su najvažniji

Danas, kada iza projekta stoji 220 izdanja magazina i ostali realizirani projekti, Mahir napominje da brojke nisu najvažnije. “Naša najveća nagrada nisu rezultati u statistikama, nego konekcije koje smo stekli, partnerstva koja su nastala i projekti koji su realizovani zahvaljujući tim susretima”, kaže on te ističe kako najveća zahvalnost za izgradnju ovako snažnog i uspješnog projekta ipak pripada znanju, predanosti i kvalitetu ljudi koji su učestvovali u njegovom razvoju. I konačno, ono što naglašava kao suštinu jeste doprinos same industrije sigurnosti. “Svaki spašeni život, svaka spriječena šteta ili kriminalni čin u kojem smo makar djelimično imali svoj doprinos predstavlja najveću satisfakciju. To je potvrda da radimo nešto što ima širi društveni smisao.”

Na pitanje da li bi, nakon dvadeset godina, išta promijenio, odgovor dolazi bez zadrške. “Iskreno, ne bih mijenjao ništa. Sve se odvijalo prirodno i postepeno, s izazovima, ali i s jasnim smjerom razvoja. Projekat nije rastao brzo, ali je rastao zdravo. I možda je upravo u tome njegova najveća vrijednost”, zaključuje Mahir Hodžić.

Čovjek koji je zatvarao “brojeve”

Kasno je navečer i redakcija je već odavno prazna. Tek poneko svjetlo ostalo je upaljeno, a na ekranima se još pomjeraju posljednje stranice magazina. Rok za štampu je ujutro. “Kada broj jednom ode u štampariju, više nema popravki, nema naknadnih izmjena i nema drugog pokušaja. Štampa ne prašta greške”, često  opominje jedan od kolega, iznimno važnih za ono što je magazin postao danas. Takvih noći danas, srećom, nema mnogo, ali kada se dogode, redakcija ima samo jednog sigurnog stanovnika – Nelmedina Dinu Kolubaru. U izdavaštvu postoji nepisano pravilo: posljednji koji ostaje u redakciji prije štampe nije urednik, nego čovjek koji zatvara broj. U a&s Adriji to je godinama bio upravo Dino.

Ovaj grafički tehničar i DTP operater skoro tri decenije radi na pripremi publikacija za štampu, a od samih početaka magazina a&s Adria, tada pod nazivom Zaštita, zadužen je za prijelom i tehničko uređenje svakog broja, zbog čega je postao tihi svjedok njegovog razvoja. On je čovjek koji je, daleko od naslovnica, konferencija i javnih priznanja, stranicu po stranicu pratio odrastanje redakcije i učestvovao u pripremi više od dvije stotine izdanja, rastući zajedno s magazinom kojem je posvetio veći dio svog profesionalnog života. I danas, nakon 20 godina, 220 objavljenih brojeva od kojih je 211 “njegovih”, Dino je član kolektiva praktično s najdužim stažom.

Kada je prvi put došao u redakciju, ni sam nije bio siguran gdje, zapravo, dolazi. Na preporuku kolegice novinarke, koja je radila u BH Pošti u Sarajevu, upoznao je Mahira Hodžića i pridružio se maloj ekipi koja je tada radila u prostoru firme Vatrosistemi. Bilo ih je svega petero. Ostali su se poznavali odranije, a atmosfera je kako kaže više podsjećala na porodični posao nego na ozbiljnu medijsku kuću. “Mislim da je bio deveti broj magazina kada sam stigao. U početku mi je sve djelovalo pomalo strogo, dok se nije razvilo međusobno povjerenje”, prisjeća se. Vrlo brzo postalo je jasno da to nije redakcija kakvu je ranije poznavao.

Pripreme “pod snijegom”

Posao je bio dinamičan, kolege su često putovale po regiji, a entuzijazam je nadoknađivao nedostatak resursa. “Najviše energije imao je upravo tada glavni urednik Mahir”, kaže Dino i napominje da se ideja magazina tek pokušavala ostvariti i niko, zapravo, nije mogao znati hoće li postojati i naredne godine, a kamoli dvadeset godina kasnije.

Uprkos malom broju ljudi, standardi su od početka bili postavljeni visoko, pa je svako u redakciji nosio dio odgovornosti kakav se obično dijeli među mnogo većim timovima. Upravo se to najviše vidjelo u pripremi svakog izdanja. “Priprema se još od prvih brojeva odvijala uz mnogo improvizacije, ali i veliku pažnju prema detaljima. Svaka stranica morala je biti provjerena, svaki oglas tačno postavljen, a svaka fotografija pripremljena za štampu. Greške su bile skupe jer se nisu mogle ispraviti”, objašnjava Dino. Zato su rokovi ponekad značili duple smjene, pa i rad noću – što nije bilo pravilo, ali ni izuzetak. “Sjećam se jedne pripreme 2012. godine. U redakciju sam došao kao i svakog drugog dana, a ostali smo raditi do kasno u noć. Kada sam ujutro izašao, Sarajevo je bilo zatrpano snijegom višim od metra”, dodaje.

Globalno prepoznati

Ulaskom u međunarodnu a&s grupaciju posao je postao još zahtjevniji. Tekstovi su se pripremali i na engleskom jeziku, a magazin su počeli ocjenjivati stručnjaci iz cijelog svijeta. Posebno mu je u sjećanju ostala posjeta osnivača a&s grupacije, Parsona Lija iz Tajvana, redakciji u Sarajevu i pohvale koje su tada dobili. Tada je, kaže, prvi put postalo jasno da magazin više nije samo lokalni projekat.

Tokom dvadeset godina kroz redakciju je prošlo mnogo ljudi, ali, prema njegovim riječima, uprkos odlascima i promjenama, odnos je od početka ostao prijateljski. “Standardi u redakciji bili su visoki i nisu ih svi mogli pratiti. Ali upravo su ti standardi održali kvalitet magazina. Prepoznati smo globalno kao stručni medij i organizator vodećih događaja industrije sigurnosti u Jugoistočnoj Evropi”, kaže i dodaje da za njega a&s Adria nije samo magazin. Lično mu je najvažnije to što je od prvog dana bio spreman raditi bilo koji posao potreban za razvoj firme. Tokom dvadeset godina magazin je postao dio njegovog svakodnevnog života, i izvan radnog vremena, a njegova je porodica imala mnogo razumijevanja za prirodu tog posla i sve obaveze koje je nosio.

Poruka za mlađe

Na kraju razgovora ne govori o sebi, nego o drugima – o mlađim kolegama koji danas rade u redakciji i koji možda nemaju jasnu sliku koliko je puta magazin morao proći kroz zahtjevne faze da bi postao ono što je danas. “Nadam se da će ovaj jubilej biti satisfakcija i mlađim kolegama, kao što je i nama koji smo tu od samog početka. Prolazili smo kroz sve etape – i dobre i manje dobre – ali smo rasli zajedno s firmom”, kaže. U njegovim riječima nema patetike, ali ima iskustva. Ovo je, dodaje, mjesto na kojem se uči zanat, gdje se standardi ne spuštaju i gdje se profesionalnost ne podrazumijeva, nego gradi. “Onima koji žele da se okušaju u ovom poslu mogu samo reći da će teško naći bolje mjesto za lično i profesionalno usavršavanje, iskustvo koje će im značiti gdje god ih život odvede”, poručuje.

Dino Kolubara nije izolovan slučaj u ovoj redakciji, i to vjerovatno najbolje objašnjava i dvadeset godina uspješnosti magazina. Zato priča o a&s Adriji nije samo priča o tehnologiji, industriji ili konferencijama. To je priča o radu i o ljudima koji su, broj po broj, stranicu po stranicu – njih više od dvadeset hiljada – gradili proizvod kakav danas poznajemo. To su ljudi koji su u ovom magazinu naučili raditi ozbiljno, odgovorno i predano – i koji su taj standard odlučili zadržati.

Kod koji čuva elektroenergetsku mrežu

Elektroenergetski sektor danas predstavlja samu kičmu nacionalne kritične infrastrukture, no u eri digitalizacije i globalnih previranja, sigurnost mreže prestaje biti čisto tehničko pitanje i postaje prvorazredni sigurnosni izazov. Dok kompanije balansiraju između imperativa neprekidne opskrbe i sve sofisticiranijih cyber prijetnji, granica između stabilnog sistema i općeg kolapsa postaje opasno tanka

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Regionalni stručnjaci upozoravaju: u duboko povezanom evropskom sistemu, sigurnost više ne poznaje državne granice. Incident s početka ljeta 2024. godine poslužio je kao brutalna ilustracija te ranjivosti. Kada je ispad interkonektivnog dalekovoda 400 kV Zemlak – Kardia u Albaniji pokrenuo kaskadni val, sistemi Albanije, Crne Gore, Bosne i Hercegovine te dijela Hrvatske urušili su se poput domina u svega 60 do 90 sekundi. SCADA (Supervisory Control and Data Acquisition) sistemi dispečerskih centara u tim trenucima nisu bilježili samo brojeve, već dramatičnu utrku s fizikom koja je bila brža od ljudske reakcije.

Ovaj kolaps nije bio samo izolirani tehnički incident, već simptom šireg problema: sistemi projektirani za prošli vijek sada se moraju nositi s naglom integracijom fotonaponskih elektrana, promjenjivim tokovima energije i stalnim pritiskom na stabilnost. Pitanje više nije hoće li se novi izazovi pojaviti, već jesu li modernizacija opreme, krizni protokoli i međunarodna saradnja dovoljno brzi da preduhitre sljedećih kritičnih 90 sekundi.

MAPIRANJE RIZIKA I IZAZOVA

Održavanje sigurnosti elektroenergetskih mreža danas podsjeća na hod po žici. Modernizacija i digitalizacija, iako neophodne, otvorile su Pandorinu kutiju novih rizika. Sigurnost se više ne može promatrati kroz izolirane objekte, već kao dinamičan, međuzavisni ekosistem. Uvođenje obnovljivih izvora energije, posebno fotonaponskih elektrana, povećava složenost distribucije, dok istovremeno zastarjela oprema zahtijeva kontinuirana ulaganja. Cyber prijetnje postaju sve sofisticiranije, što institucije primorava na stalni balans između pouzdanosti mreže i zaštite.

Pogled iz unutrašnjosti

U Elektroprivredi Bosne i Hercegovine naglašavaju specifičnost operativnih tehnologija koje upravljaju sistemom u stvarnom vremenu: “Održavanje sigurnosti operativnih tehnologija (OT sistema) je svakako najizazovniji i najvažniji izazov u održavanju elektroenergetskog sistema JP Elektroprivrede BiH. Najveći izazovi ovih OT sistema su održavanje sistema za koji je dostupnost primarni prioritet zbog rada opreme u realnom vremenu, životni vijek komponenti sistema koji je dosta dug, problemi u primjeni zakrpi sistema, ekspertiza za analizu sigurnosti koja zahtijeva posebna znanja OT sistemima.”

Sasho Saltirovski, izvršni direktor u Elektrodistribuciji DOOEL Skopje, ukazuje na to da su izazovi distribucijske mreže velikim dijelom rezultat globalnih kretanja. “Jedan od najvećih izazova u održavanju sigurnosti i stabilnosti mreže je sve veća integracija obnovljivih izvora energije, posebno fotonaponskih elektrana. Postoji veliki interes za ulaganja, a kapacitet za nove elektrane je već gotovo iscrpljen. Već integrisane elektrane, zbog svojih poznatih karakteristika promjenljive proizvodnje, otežavaju precizno prognoziranje i stvaraju poteškoće u balansiranju s potrošnjom”, ukazao je Saltirovski.

Pritisak na distribuciju

Još jedan izazov predstavlja zastarjela oprema na određenim lokacijama distribucijske mreže, ali se taj problem iz godine u godinu prevazilazi kroz odgovarajuće planiranje u okviru investicionih programa i kontinuirana ulaganja u mrežu.

“Aktivno se rade napori i na jačanju cyber sigurnosti, imajući u vidu da digitalizacija određenih procesa povećava rizik od cyber napada. Najveći izazov u održavanju sigurnosti u ovom segmentu je pronalaženje balansa između pouzdanosti i zaštite. Cyber napadi na kritičnu infrastrukturu postaju sve sofisticiraniji i dugotrajniji. Kako bismo se suprotstavili tim prijetnjama, dajemo prioritet naprednim sistemima nadzora i brzoj reakciji u slučaju incidenta”, navodi on. Sigurnost lanca snabdijevanja predstavlja kritičnu tačku, jer oprema i softver koji se nabavljaju na svjetskom tržištu mogu donijeti i nevidljive prijetnje – poput namjerno ostavljenih “stražnjih vrata” (backdoors) koja omogućavaju neovlašten upad u srce energetskog sistema. “Na kraju, s obzirom na to da su naši objekti geografski raštrkani, fizička sigurnost ostaje glavni prioritet, uz segmentaciju mreže kako bi se spriječilo širenje eventualnog proboja”, rekao je Saltirovski.

Regionalna dimenzija

Da se sigurnost više ne može zatvarati ni u lokalne okvire, potvrđuje Enis Drndar, direktor sektora za informacijsku sigurnost (CISO) u AD MEPSO, makedonskom operatoru elektroprijenosnog sistema. “Sigurnost elektroenergetskog sistema danas se ne može posmatrati isključivo u nacionalnim okvirima. MEPSO, kao operator elektroprenosnog sistema koji je dio regionalnе i evropski interkonektovane mreže, suočava se s izazovima koji su tehnički i organizaciono složeni, ali i snažno povezani s globalnim sigurnosnim trendovima koji sve češće utiču na kritičnu infrastrukturu. Digitalizacija i sve veća međupovezanost sistema donose značajne prednosti u pogledu efikasnosti i upravljanja, ali istovremeno povećavaju potrebu za koordiniranim i sveobuhvatnim pristupom sigurnosti, kako na fizičkom tako i na cyber nivou”, rekao je Drndar.

MEHANIZMI ZAŠTITE

Kako bi se odgovorilo na kompleksne prijetnje, ključni akteri u energetskom sektoru napuštaju zastarjele modele zaštite i prelaze na koncept “integralne sigurnosti”. Zaštita kritičnih objekata – poput ključnih trafostanica, dalekovoda i dispečerskih centara – više nije samo pitanje fizičkog nadzora već kombinacija tehničkih, tehnoloških i operativnih mjera koje osiguravaju kontinuitet rada čak i u slučaju incidenta.

Ove mjere ne ostaju samo u planovima – one se ogledaju u stvarnoj snazi i otpornosti infrastrukture, sposobnoj da izolira problem prije nego što preraste u kaskadni prekid sistema. Od naprednih videonadzornih sistema s analitikom, preko fizičkih barijera pa sve do “pametnih” komponenti mreže koje u realnom vremenu detektiraju anomalije, mjere zaštite postaju prva i najvažnija linija odbrane nacionalne stabilnosti. Da bismo bolje razumjeli kako se ovo provodi u praksi, naši sagovornici otkrivaju na koji način institucije osiguravaju vitalne dijelove mreže i koje protokole primjenjuju kako bi minimizirali rizike od fizičkih oštećenja ili tehničkih kvarova.

Strateški okvir

U Javnom preduzeću Elektroprivreda Bosne i Hercegovine temelj sigurnosti počiva na sveobuhvatnom planiranju i tehničkoj otpornosti. “Mjere zaštite provode se na osnovu Procjene sigurnosti i Elaborata zaštite u kojem je sadržana kombinacija fizičkih i tehničkih mjera: fizička sigurnost, tehnička zaštita, redovni sigurnosni pregledi i testiranje opreme, rezervni sistemi za napajanje i redundancija ključnih elemenata mreže”, navode iz te kompanije. Ni zaštita elektrosistema u Sjevernoj Makedoniji nije prepuštena slučaju, već je strogo propisana Mrežnim kodeksom (Grid Code).

“U skladu s obavezama propisanim Mrežnim kodeksom (Grid Code), Operator distributivnog sistema – Elektrodistribucija DOOEL Skopje, uspostavio je sistem koordinacije sigurnosti unutar elektrodistribucijskog sistema, kao i pravila i smjernice koje definišu principe i procedure za sigurnosne mjere i radne procese, a koji proizlaze iz zakona, tehničkih standarda i regulative”, pojasnio je Saltirovski. Dodatno, za veće i kritičnije energetske objekte (trafostanice) unutar distributivne mreže primjenjuju se različite vrste mjera.

“Fizičke mjere obuhvataju ograđivanje i kontrolisane sigurnosne udaljenosti, kontrolu pristupa pri ulasku i izlasku iz objekta, videonadzor i senzorske sisteme. Tehničke mjere uključuju sisteme zaštite od prenapona i kratkog spoja, automatizovane SCADA sisteme, kao i rezervne sisteme napajanja. Organizacione mjere podrazumijevaju protokole za postupanje u vanrednim i kriznim situacijama, redovne inspekcije i održavanje te osposobljenost osoblja u oblasti fizičke sigurnosti”, dodaje Saltirovski.

Definisati prioritete

Operateri prijenosnih sistema, kao što je AD MEPSO, zaštitu ne vide samo kao čuvanje vlastite imovine već kao doprinos regionalnoj stabilnosti. Enis Drndar ističe važnost prioriteta: “Zaštita kritične infrastrukture zasniva se na kombinaciji preventivnih, tehničkih i organizacionih mjera, uz jasno definisane prioritete. Posebnu pažnju posvećujemo objektima i segmentima sistema koji imaju regionalni značaj, s obzirom na to da poremećaji u jednom dijelu mreže mogu imati šire, prekogranične posljedice. Naš cilj nije samo zaštita pojedinačnih objekata već očuvanje ukupne stabilnosti i pouzdanosti elektroenergetskog sistema u cjelini”, kazao je Drndar.

TEHNOLOŠKI NADZOR

U svijetu u kojem se incidenti na mreži mjere u sekundama, posjedovanje informacija u realnom vremenu predstavlja granicu između lokalnog kvara i totalnog kolapsa mreže. Prevencija incidenata danas se oslanja na fuziju naprednih nadzornih sistema i algoritama koji su sposobni detektovati anomalije prije nego što one postanu vidljive ljudskom oku. Poseban fokus stavlja se na cyber sigurnost, gdje se tradicionalni nadzor spaja sa sofisticiranim sistemima. U ovoj fazi, ključno je koliko brzo sistem može izolirati prijetnju i aktivirati krizni protokol. Da bismo bolje razumjeli kako se ovo provodi u praksi, naši sagovornici objašnjavaju koji tehnološki alati čine “mozak” odbrane i kako se ti sistemi ponašaju u trenucima ekstremnog stresa za mrežu.

Standardi i regulative

Ipak, da bi tehnološki nadzor uopće bio efikasan, prvo je potrebno odrediti “pravila igre”. Sigurnost ne smije biti stihijska; ona zahtijeva čvrst institucionalni okvir koji garantuje predvidljivost u nepredvidivim situacijama. U JP Elektroprivredi BiH tehnološki nadzor je strogo uokviren međunarodnim normama, čime se osigurava da svaka reakcija na incident bude unaprijed isplanirana i testirana: “Planovi kontinuiteta poslovanja i odgovori na incidente informacione sigurnosti su zasnovani na zahtjevima standarda ISO 27001:2022, koji propisuje planove reakcije na incidente i krizne situacije. Za prevenciju se koristi stalni nadzor sistema te preventivno održavanje opreme i sistema”, kažu iz JP Elektroprivreda BiH.

Neprekidni cyber nadzor

Sasho Saltirovski otkriva da se moderna odbrana oslanja na stalnu prisutnost i automatizovani odgovor. Ključnu ulogu igra Centar za sigurnosne operacije (SOC), koji radi neprekidno: “Oslanjamo se na kombinaciju naprednih tehnologija i organizacionih mjera kako bismo spriječili incidente i osigurali brzu reakciju u kriznim situacijama. Naš interni Virtualni centar za sigurnosne operacije (SOC) radi 24/7, fokusirajući se na otkrivanje incidenata, analizu i reagovanje. Koristimo najsavremenije alate poput SIEM-a (Security Information and Event Management) i SOAR-a (Security Orchestration, Automation, and Response) za praćenje aktivnosti u mreži, korelaciju događaja i automatizaciju odgovora. Dodatno, koristimo više izvora informacija o prijetnjama i obavještajnih informacija (threat intelligence) i aktivno dijelimo podatke s pouzdanim partnerima, uključujući EE-ISAC i E.DSO, kako bismo ostali korak ispred novih prijetnji”, rekao je Saltirovski.

U slučaju ekstremnih kriza, sistem predviđa i dodatne slojeve podrške. “Za kritične incidente imamo i vanjski, outsourcing SOC koji pruža dodatnu stručnost i podršku, osiguravajući otpornost sistema i brzi oporavak u kriznim situacijama. Sve ove mjere omogućavaju nam da održimo proaktivnu sigurnosnu poziciju i brzo reagujemo na potencijalne krizne situacije”, pojašnjava Saltirovski.

Robusne politike

Sasho Saltirovski posebno naglašava važnost naprednih protokola cyber odbrane. “Radi zaštite kritičnih objekata, uključujući trafostanice i distributivnu mrežu, primjenjujemo kombinaciju tehničkih i organizacionih kontrola. U tehničkom segmentu provodimo strogu kontrolu pristupa putem višefaktorske autentifikacije, dodjele prava pristupa prema ulogama (role-based permissions) i segmentacije mreže. Svi osjetljivi podaci i komunikacije zaštićeni su naprednim enkripcijskim protokolima kako bi se spriječilo neovlašteno presretanje. Na organizacionom nivou uspostavljene su robusne sigurnosne politike, programi obuke zaposlenih i procesi upravljanja rizicima vezanim za dobavljače”, rekao je Saltirovski.

Međutim, Enis Drndar naglašava kako tehnologija nije dovoljna ako ostane zatvorena unutar jedne kompanije. Za njega je cyber sigurnost neraskidivo povezana s operativnom pouzdanošću, a glavna poluga je informacijska solidarnost. “U energetici, cyber sigurnost je neraskidivo povezana s operativnom pouzdanošću sistema. Fokus je stavljen na ranu detekciji prijetnji, kontinuirani nadzor sistema i jasno definisane procese reagovanja u slučaju incidenta. Međutim, jednako važan element je razmjena informacija – ne samo unutar organizacije već i na regionalnom nivou. Pravovremena razmjena saznanja o cyber prijetnjama, ranjivostima i trendovima značajno doprinosi preventivnom djelovanju i jačanju ukupne otpornosti sistema”, rekao je Drndar.

Makedonski model

Prema izvještaju Svjetskog ekonomskog foruma (WEF) iz maja 2025. godine, energetski sektor postao je primarna meta jer napadi više ne ciljaju samo podatke već direktno prihode i rad sistema. Kolaps u Portugalu i Španiji u aprilu 2025. potvrdio je da uvezanost sistema, iako ekonomski isplativa, nosi rizik širenja nestabilnosti preko granica u sekundi. WEF je potcrtao da rješenje leži u cyber otpornosti – ne samo odbrani zidova već sposobnosti sistema da preživi udarac i nastavi s radom. Prekretnica za Sjevernu Makedoniju dogodila se kada je Regulatorna komisija za energetiku, vodne usluge i usluge upravljanja komunalnim otpadom (RKE) uvela rigorozne mjere, nakon što su interne analize pokazale alarmantan podatak: do 2024. godine nijedna energetska kompanija u zemlji nije imala uveden međunarodni sigurnosni standard. Sporadične “lokalne politike” i procedure nisu bile dovoljne za sistemski odgovor na moderne prijetnje. Prema nalogu RKE-a, za sve ključne energetske subjekte obavezno je ulaganje u cyber sigurnost. Obavezno je imenovanje stručnjaka zaduženih isključivo za digitalnu odbranu sistema. Potom redovna i obavezna ispitivanja kritične infrastrukture i simulacije napada.

KRIZNO UPRAVLJANJE

U energetici, kriza nije pitanje “ako”, već “kada”. Kada se dogodi havarija, masovni prekid ili proboj cyber odbrane, tehnologija se povlači u drugi plan, a na scenu stupaju protokoli kriznog upravljanja. Ključ uspjeha u tim trenucima nije improvizacija, već strogo definisan zapovjedni lanac koji minimizira haos i skraćuje vrijeme oporavka sistema.

Krizno upravljanje u elektroenergetici organizovano je kao višeslojni mehanizam koji obuhvata sve – od interventnih ekipa na terenu do kriznih štabova koji donose strateške odluke u realnom vremenu. Poseban izazov predstavlja koordinacija u situacijama kada se fizička havarija dogodi istovremeno sa cyber napadom, što zahtijeva integrisan odgovor svih sektora kompanije, ali i saradnju s državnim institucijama i regionalnim partnerima.

Za JP Elektroprivreda BiH, najteži ispiti dolaze iz nepredvidive prirode. Protokoli reagovanja u vanrednim okolnostima neprestano se unapređuju na osnovu realnih iskustava. “Planovi kontinuiteta poslovanja i reagovanja u kriznim situacijama se kontinuirano poboljšavaju na osnovu testova i stvarnih kriznih situacija koje su se dešavale, kao što su naprimjer, poplava u Jablanici”, navode iz JP Elektroprivreda BiH.

Institucionalna dubina

U Sjevernoj Makedoniji, krizno upravljanje je strogo institucionalizirano. Proces počinje mnogo prije nego što nestane struje, na osnovu procjena ENTSO-E (Evropska mreža operatora prijenosnog sistema za električnu energiju). “Ukoliko sezonska procjena adekvatnosti od strane ENTSO-E, regionalnog koordinacijskog centra ili operatora prijenosnog sistema, ukaže na jasne i ozbiljne pokazatelje da bi mogla nastupiti elektroenergetska kriza u Sjevernoj Makedoniji, Ministarstvo energetike izdaje rano upozorenje Sekretarijatu Energetske zajednice, nadležnim institucijama ugovornih strana i državama članicama EU u regiji, kao i međusobno povezanim zemljama putem interkonekcijskih vodova. U slučaju nastupanja krize, Ministarstvo pokreće proceduru za njeno proglašenje i o tome obavještava relevantne aktere”, pojašnjava Saltirovski.

Navodi i posebnu uredbu koja definiše kriterije i uslove za proglašenje kriznog stanja u slučaju vremenskih nepogoda, prirodnih katastrofa, nesreća i poremećaja na tržištu električne energije. “Ova uredba propisuje način snabdijevanja električnom energijom u kriznim situacijama, mjere koje se poduzimaju, kao i prava i obaveze nosilaca licenci, u zavisnosti od izazova s kojima se sistem suočava. Formirana je i Komisija za praćenje stanja u snabdijevanju električnom energijom, koja kontinuirano prati, analizira i procjenjuje situaciju u Sjevernoj Makedoniji i susjednim zemljama”, navodi Saltirovski.

Enis Drndar (MEPSO) podsjeća da u slučaju havarije nijedna zemlja nije otok. Ključ je u prekograničnoj saradnji.

“Krizno upravljanje posmatramo kao koordiniran i višeslojan proces. Pored internih planova, procedura i scenarija reagovanja, poseban naglasak stavljamo na saradnju s drugim operaterima elektroprenosnih sistema u regionu. S obzirom na to da su naši sistemi fizički i operativno povezani, u slučaju većih poremećaja ili cyber incidenata, ključna je brza, usklađena i transparentna reakcija. Izgradnja međusobnog povjerenja i jasnih komunikacijskih kanala, omogućava efikasno upravljanje kriznim situacijama i smanjenje ukupnog rizika”, naveo je Drndar.

Protokol za “dan poslije”

Elektrodistribucija DOOEL Skoplje izradila je plan odgovora na krizne situacije, kao i plan upravljanja krizama. Kada kriza nije uzrokovana prirodom, već cyber napadom, protokol postaje još specifičniji. Saltirovski naglašava da planovi nisu statični dokumenti. “Upravljanje krizama u slučaju cyber incidenata zasniva se na strogim planovima odgovora koji se redovno testiraju i ažuriraju. Ovi planovi definišu jasne uloge i odgovornosti, procedure eskalacije i tehničke korake za brz oporavak sistema. Također uključuju protokole komunikacije s medijima, regulatorima i drugim relevantnim akterima, uz osiguranje pravovremenog i transparentnog informiranja. Ovakav pristup omogućava koordinaciju između tehničkih timova, menadžmenta i eksternih partnera, s ciljem minimiziranja posljedica i očuvanja povjerenja, uz redovne vježbe i simulacije radi unapređenja spremnosti”, objasnio je Saltirovski.

NORMATIVNI OKVIR

Da bi svi ovi sistemi nadzora i krizni protokoli funkcionisali usklađeno, neophodan je čvrst regulatorni okvir koji definiše “pravila igre” u elektroenergetskom sektoru. Sigurnost elektroenergetskog sistema nije prepuštena slobodnoj procjeni operatera; ona je strogo definisana kroz mrežu domaćih zakona, evropskih direktiva i međunarodnih tehničkih standarda. Usklađenost s ovim normama osigurava da sistemi iz različitih država govore “istim jezikom”, što je ključno za stabilnost interkonekcije.

Između zakona i praksi

Dok regija teži usklađivanju s evropskim direktivama, primjena na terenu varira ovisno o brzini domaće legislative. U Bosni i Hercegovini, kompanije često standardima premošćuju pravne praznine.

“Sistem upravljanja informacionom sigurnošću u JP Elektroprivreda BiH izgrađen je na bazi ISO 27001 standarda. Osim toga, sistem sigurnosti se kontinuirano unapređuje i vodeći računa o NIS 2 direktivi EU s obzirom na to da JP Elektroprivreda BiH spada u dio kritične infrastukture na koju se ova EU direktiva odnosi. Što se tiče regulative iz oblasti fizičke sigurnosti, najvažniji je Zakon agencijama za zaštitu ljudi i imovine. Bosna i Hercegovina i Federacija BiH i dalje nemaju Zakon o informacionoj sigurnosti, te se usklađivanje radi samo na osnovu standarda i dobrih praksi“, naveli su iz JP Elektroprivreda BiH.

Evropski standardi

Za razliku od Bosne i Hercegovine, Sjeverna Makedonija je svoj regulatorni okvir već uskladila s najnovijim trendovima EU. Sasho Saltirovski ističe da je temelj njihove sigurnosti najnovija legislativa. “Glavni regulatorni okvir u oblasti energetike za rad sistema distribucije električne energije predstavlja Zakon o energetici, usvojen u maju 2025. godine. Ovaj zakon transponuje evropsko zakonodavstvo iz Paketa čiste energije (Clean Energy Package), prilagođenog za Energetsku zajednicu. Dodatno, ključni tehnički dokument je Mrežni kodeks, koji je usklađen sa Zakonom o energetici. Kako bismo osigurali sigurnost i zaštitu naših sistema, striktno se pridržavamo svih važećih nacionalnih zakona i propisa, uključujući Zakon o energetici i Pravilnik o cyber sigurnosti donesen na osnovu ovog zakona. Također, naš sistem upravljanja informacijskom sigurnošću implementiran je u skladu sa standardom ISO 27001, što omogućava strukturiran pristup upravljanju rizicima i kontinuiranom unapređenju”, rekao je Saltirovski i zaključuje da ovi okviri zajedno osiguravaju da njihove prakse u oblasti cyber sigurnosti budu usklađene kako s pravnim tako i s međunarodnim standardima.

Direktiva NIS2

Enis Drndar iz MEPSO-a ukazuje na to da su evropski regulatorni okviri, poput NIS2 direktive, neophodni za funkcionisanje moderne interkonekcije. “Sigurnost elektroenergetskog sistema zasniva se na kombinaciji nacionalnih propisa, evropskih regulatornih zahtjeva i međunarodnih standarda. U svakodnevnom radu vodimo se relevantnim okvirima na evropskom nivou, uključujući zahtjeve i smjernice ENTSO-E, koje se odnose na pouzdan i siguran rad elektroprenosnog sistema”, kazao je Drndar. U domenu cyber sigurnosti oslanjaju se na principe međunarodno priznatih standarda, poput ISO/IEC 27001, kao i na evropske regulatorne okvire, uključujući NIS2 direktivu i stručne smjernice koje razvija ENISA. “Ovi okviri omogućavaju zajednički jezik među operatorima u regionu i stvaraju osnovu za interoperabilnost, kako u tehničkom tako i u organizacionom smislu, te olakšavaju koordinisano upravljanje rizicima u interkonektovanom okruženju”, dodaje Drndar.

KOHEZIJA ODBRANE

Može li se ijedna država ili kompanija danas braniti sama? U elektroenergetici je odgovor jasno ne. Saradnja je jedini način da se preživi cyber rat ili veliki tehnički ispad, jer u svijetu u kojem prijetnje ne poznaju granice, izolacija je najveći sigurnosni rizik. Sigurnost kritične infrastrukture danas se više ne gradi isključivo unutar zidova jedne kompanije, već kroz gustu mrežu domaćih i međunarodnih partnerstava. Razmjena informacija u realnom vremenu, zajedničke vježbe i usklađeni protokoli postali su standard koji omogućava da se prijetnja uočena u jednoj državi neutralizira prije nego što stigne do druge. Ovaj segment saradnje obuhvata širok spektar aktera – od obavještajnih agencija i ministarstava unutrašnjih poslova do globalnih energetskih asocijacija. Naši sagovornici otkrivaju ko su njihovi ključni saveznici u očuvanju stabilnosti mreže i na koji način ta saradnja pomaže u prevenciji sofisticiranih napada koji postaju sve češća svakodnevica.

Za JP Elektroprivreda BiH, vanjski partneri nisu samo podrška već neophodna karika u lancu održavanja složenih sistema. “Za sigurnost sistema jedna veoma važna karika u lancu održavanja su i eksterni partneri čija nam je ekspertiza i stručnost neophodna da bismo bili u mogućnosti obezbijediti nadzor sistema koji nam omogućava isporuku naših usluga na veoma visokom nivou”, pojasnili su.

Mrežni partneri

Saradnja je u Sjevernoj Makedoniji podignuta na nivo strateških partnerstava s globalnim tehnološkim liderima i evropskim centrima za razmjenu podataka. Saltirovski naglašava važnost ove mreže i kaže: “U kontinuiranoj smo komunikaciji s Ministarstvom energetike i redovni smo učesnici sastanaka Komisije za praćenje stanja u snabdijevanju električnom energijom; Operatorom prenosnog sistema AD MEPSO, Regulatornom komisijom za energetiku, Sekretarijatom Energetske zajednice, kao i drugim akterima u elektroenergetskom sektoru u Sjevernoj Makedoniji.” Dodaje da aktivno sarađuju s vanjskim institucijama i partnerima kako bi ojačali sigurnost mreže i objekata. “Blisko sarađujemo s nacionalnim MKD-CIRT-om (Tim za odgovor na računarske incidente) u oblasti koordinacije cyber sigurnosti i upravljanja incidentima. Također, članovi smo EE-ISAC i E.DSO, koje omogućavaju razmjenu informacija i saradnju u vezi s obavještajnim podacima o prijetnjama širom evropskog energetskog sektora. Za kritične incidente oslanjamo se i na T-Systems kao eksternog SOC partnera, koja pruža dodatnu ekspertizu i podršku kao dopunu našim internim kapacitetima. Ova partnerstva osiguravaju proaktivan i otporan pristup cyber i operativnoj sigurnosti”, obrazlaže on.

Solidarnost regije

U interkonektovanom svijetu povjerenje među operaterima ključni je faktor odbrane. “Kao operator prenosnog sistema koji djeluje u okviru regionalne i evropske interkonektovane mreže, MEPSO aktivno sarađuje s drugim operatorima prenosnih sistema u regionu, kao i s relevantnim evropskim institucijama i stručnim tijelima. Poseban fokus stavljen je na razmjenu informacija i iskustava, uključujući i oblast cyber sigurnosti, gdje se kroz formalne i neformalne kanale dijele saznanja o aktuelnim prijetnjama, trendovima i dobrim praksama. Ovakav pristup doprinosi izgradnji međusobnog povjerenja i omogućava koordinisan odgovor u slučaju prekograničnih incidenata, čime se dodatno jača otpornost elektroenergetskog sistema u cjelini”, kazao je Drndar.

Od ranjivosti do otpornosti – lekcije iz “mraka”

Sigurnost kritične infrastrukture više nije statičan pojam ograničen na visoke ograde i fizičku stražu. Danas se otpornost gradi kroz “trijadu odbrane”: spoju fizičke robusnosti, digitalne inteligencije i vrhunske organizacijske spremnosti. Dok se jedna institucija oslanja na iskustva stečena u ekstremnim situacijama i “dobrim praksama” premošćuje zakonske vakuume, sistemi u drugoj državi već operiraju unutar najnovijih evropskih regulativa i koriste globalne “cyber štitove”. Ipak, zajednički zaključak svih sagovornika je jasan: u interkonektovanom svijetu, nijedna država nije otok. Ključ preživljavanja budućih kriznih scenarija leži u interoperabilnosti – sposobnosti da naši sistemi govore “istim jezikom” kroz standarde poput ISO 27001 i NIS2 direktive. Energetska tranzicija i digitalizacija donose nove rizike, ali i nove alate. Budućnost energije u regiji zavisit će od toga koliko brzo možemo učiti iz prošlih grešaka i koliko smo spremni za “dan poslije” koji će, prije ili kasnije, sigurno doći.

Višeslojni izvor inteligencije koja oblikuje kvalitet življenja i ritam investicija

Sistemi za upravljanje zgradama širom EMEA regije ostavljaju svijet automatizacije i evoluiraju u smjeru integrisanih platformi koje se oslanjaju na koncept podatkovne inteligencije. Sve se dešava u vrijeme uvođenja definicije “inteligentne” zgrade, koju danas oblikuju stroga ekološka regulativa, naglasak na cyber sigurnosti i visoka očekivanja korisnika

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

Sistemi za upravljanje zgradama (Building Management Systems) polako izlaze iz niše u velikom stilu. Razlog za to je najstariji i najjednostavniji ikada: staro odumire, a alternative su preskupe i nedovoljno ispitane. Ovo je najlakše vidljivo na stambenom fondu evropskih zemalja čije se tržište našlo pod sistemskim pritiskom u vidu zastarijevanja njegove infrastrukture. Ovaj fond je danas star nekoliko decenija, fragmentiran i oslonjen na tržište adaptacije prostora. U prilog starim zgradama ne idu ni regulatorni okviri povezani s dekarbonizacijom, energetskim performansama i operativnom transparentnošću kao glasnici modernizacije. Vlasnici zgrada danas su pod pritiskom ne samo da unaprijede same zgrade već da unutar njih integrišu sisteme sposobne da isporuče mjerljive operativne performanse.

S druge strane, Evropa nema luksuz brzorastućih regija poput Bliskog Istoka, gdje se BMS sistemi od starta ugrađuju u megaprojekte, hotele, aerodrome, medicinske ustanove i pametne gradove. U tim okruženjima se digitalna infrastruktura predviđa i integriše od samog početka. Međutim, ova prednost dolazi i uz znatno viša očekivanja korisnika, što znači da se automatizacija i inteligencija zgrada moraju projektovati od prvog dana.

Zaključak je da se BMS u cijeloj EMEA regiji našao između operativnih potreba samih objekata i uspona  informatičke tehnologije koja ih sada može ispratiti. Tu je nestabilnost globalnog energetskog tržišta, koja je u prvi plan izbacila fokus na efikasnost u trošenju komunalnih resursa. Sve ovo više nije ni apstraktno ekološko pitanje, nego stvar koja zadire u novčanik korisnika čije zadovoljstvo boravkom u zgradi odavno nije periferno pitanje.

U takvom kontekstu, BMS je napustio imidž upravljačke platforme i postao višeslojni izvor inteligencije koja oblikuje kvalitet življenja i ritam investicija u građevinskom sektoru.

Reakcija više nije dovoljna

Na konceptualnom nivou, BMS je samo naglasio već dugo vremena prisutni rascjep u definiciji pametnih i inteligentnih zgrada. Za stručnjake koji se bave BMS-om, ova razlika se svodi na koncept očekivanja naspram reakcije. Valentin Vasile, zamjenik direktora za digitalnu energiju za Centralnu i Istočnu Evropu u Schneider Electricu, povlači vrlo jasnu granicu između oba koncepta. “Pametna zgrada reaguje, ali inteligentna zgrada predviđa”, kaže Vasile.

Koncept predviđanja je kontekstualan. Vasile to ilustruje konkretnim scenarijem. Inteligentna zgrada, naprimjer, neće reagovati tek onda kada senzori za detekciju zauzetosti prostora dostignu postavljene pragove, već može unaprijed prepoznati da zauzetost raste i da će promjena vremena uticati na komfor prisutnih u roku od 45 minuta. “To više nije samo: ‘Uključi rashladni uređaj u 7 ujutro.’ Sada je to na osnovu jučerašnjih obrazaca, današnje vremenske prognoze i predviđene zauzetosti prostora, unaprijed ohladi 4. sprat za 0,8°C u 6:43 ujutro radi optimalnog komfora”, kaže on. Taj pomak, tvrdi Vasile, zgradu čini ne samo pametnom već i inteligentnom.

U konkurentskoj kompaniji Honeywell, na ovu tranziciju se gleda kroz prizmu učenja na nivou portfolija. Dejan Petrović, viši menadžer prodaje za BMS sisteme za Balkan/Adria regiju, naglašava da istinski inteligentni sistemi ne optimiziraju samo pojedinačnu zgradu. Umjesto toga, oni prepoznaju ponavljajuće obrasce kroz čitave portfolije i povezuju grijanje, ventilaciju i klimatizaciju, energiju, protivpožarnu zaštitu i tehničku zaštitu kako bi unaprijedili i skalirali performanse objekta.

S druge strane, u Johnson Controlsu naglasak je na prilagodljivosti. Ilan Yaniv, šef prodaje za digitalna rješenja u toj kompaniji, objašnjava da statična automatizacija zasnovana na pravilima polako ustupa mjesto adaptivnim sistemima. Razlog za to je činjenica da oni mogu proaktivno prepoznati manjak efikasnosti putem detekcije kvarova i dijagnostike. Fokus nije samo na predviđanju nego i na operativnoj agilnosti, uz smanjenje oslanjanja na fiksne pragove detekcije parametara i unaprijed programirane reakcije.

Pitanju nove uloge BMS-a u Siemensu se pristupa kroz dijagnostiku. Saša Matošić, stručnjak za prodaju proizvoda za pametne zgrade i infrastrukturu u toj kompaniji, ističe detekciju anomalija zasnovanu na mašinskom učenju i prepoznavanje obrazaca kao pokazatelje da se sistemi odmiču od tradicionalne automatizacije. U ovom okviru, inteligencija postaje vidljiva kada se odstupanja otkriju prije nego što se aktiviraju upozorenja, a korektivne radnje postanu proaktivne umjesto reaktivnih.

To znači da automatizacija zasnovana na pravilima više nije dovoljna i da je inteligencija višedimenzionalni koncept koji uključuje predviđanje, portfolio za učenje, prilagodljivost i dijagnostičku dubinu. “Sistem se odmiče od jednostavne automatizacije i postaje platforma za donošenje odluka. Ona se prilagođava promjenjivim uslovima, uči iz operativnih obrazaca i kontinuirano poboljšava performanse bez ljudske intervencije”, kaže  Matošić.

Integracija nije samo konvergencija

Ipak, struka naglašava još jedan važan faktor: inteligencija je moguća samo tamo gdje je integracija cjelovita.

Honeywell pozicionira integraciju kao konvergenciju HVAC-a, upravljanja energijom, sistema za zaštitu života, tehničke zaštite i IT/OT infrastrukture. Sve se mora odvijati u okviru jedinstvenog operativnog modela. Petrović objašnjava da povezivanje pratećih tokova podataka otkriva obrasce koji su ranije bili nevidljivi operaterima. Tako se kreiraju vrijedni uvidi koji u realnom vremenu unapređuju performanse cijele zgrade.

A tu je i agregacija podataka kroz sisteme i IoT uređaje. Yaniv iz Honeywella ističe važnost transformacije sirovih signala u korisne uvide, uz glatki prelazak iz faze monitoringa u podršku donošenju odluka. Platforme integrišu podatke iz sistema za automatizaciju zgrada, brojila i IoT uređaja, uz oslanjanje na otvorene protokole i primjenu napredne analitike. Uz to, one pomoću AI-ja daju preporuke kroz kontrolne ploče koje prate upravljanje energijom, nivo ugljika i performanse konkretnog prostora.

Međutim, integracija je mnogo više od pukog tehničkog objedinjavanja. Za Schneider Electric ona je operativna okosnica koja usklađuje ciljeve podizanja nivoa komfora korisnika, smanjenja ugljika, cjenovne isplativnosti i otpornosti na cyber napade. Platforma EcoStruxure te kompanije postavlja upravljanje zgradom u centar pažnje i objedinjuje HVAC, rasvjetu, roletne, senzore i energetske sisteme. Istovremeno, Power Monitoring Expert funkcija donosi energetsku inteligenciju u ovo jedinstveno okruženje. Analitički slojevi imaju krovnu ulogu i pretvaraju zgradu u nešto što Vasile opisuje kao jedan “koordiniran, transparentan i samoučeći ekosistem”.

U Siemensu, srodnu funkciju po važnosti imaju objedinjene kontrolne ploče i hibridni modeli implementacije u oblaku. Oni povezuju HVAC, protivpožarnu zaštitu, rasvjetu i sigurnosne sisteme s jedinstvenim interfejsom. Matošić ističe upotrebljivost i međudisciplinarnu vidljivost kao ključne faktore za efektivan nadzor, uz cloud integraciju kroz Building X platformu, koja omogućava sofisticiranu analitiku i optimizaciju na više lokacija.

Za razliku od Honeywella i Johnson Controlsa, koji se fokusiraju na korelaciju i analitiku, Schneider Electric integraciju prvenstveno uvodi u smislu usklađivanja ishoda, dok za Siemens ona donosi operativnu jasnoću i interakciju s korisnicima. Sve u svemu, priča o integraciji je zajednički jezik svih tržišnih igrača, uz diferencirani fokus na različite aspekte njene uloge.

AI mijenja ulogu operatera?!

Možda najznačajniji organizacijski pomak koji donose inteligentne BMS platforme jeste novi nivo podrške osobama koje upravljaju zgradama. BMS je ranije predstavljao jedan “tihi” infrastrukturni sloj jer je bio stabilan, predvidljiv i reaktivan. Danas, tvrdi Vasile, on postaje “misleći” sloj zgrade i ta promjena počinje s podacima. Kada se hiljade različitih tačaka podataka objedine u zajednički sloj, zgrada dobija svoj “kontekst”. Inteligentni softver pretvara sirove podatke u korisne uvide i tako operaterima donosi jasnoću koju ranije nisu imali. Vještačka inteligencija pomaže da se iz temelja promijeni uloga operatera. “Umjesto reagovanja na alarme, operateri dobijaju interpretacije i predviđanja zasnovana na nivou pouzdanosti, vjerovatne ishode i preporučene akcije”, objašnjava Vasile. Oni prelaze iz faze gašenja požara u orkestraciju, iz pitanja “Šta nije uredu?” u “Koji je najbolji scenario koji možemo oblikovati?” “AI ne automatizira zgradu. On unapređuje ljude koji upravljaju zgradom jer im daje kopilota koji može vidjeti ono što nijedan čovjek ne bi mogao pratiti sam”, kaže on.

Sličnu filozofiju primjenjuje Johnson Controls, i to kroz platformu OpenBlue. Funkcija Fault Detection and Diagnostics donosi rano otkrivanje kvarova, dok preporuke zasnovane na AI-ju pomjeraju fokus menadžera zgrada s reaktivnog održavanja ka proaktivnoj optimizaciji. I u Honeywellu je AI dospio pod lupu tamošnjih projektanata, koji ga integrišu s rješenjima za prediktivne uvide, automatiziranu optimizaciju i benchmarking na nivou portfolija. Tu je i upravljačka platforma Buildings Sustainability Manager, koja koristi mašinsko učenje za predviđanje anomalija, optimizaciju performansi i podršku dugoročnim ciljevima održivosti i otpornosti.

Cyber sigurnost kao ljepilo koje drži zgradu na okupu

Istovremeno, svi se sagovornici slažu da je digitalna inteligencija bez kibernetičke otpornosti neodrživa. Dok u Honeywellu i Schneider Electricu naglašavaju hijerarhiju kontrole, u Johnson Controlsu je fokus na kibernetičkoj arhitekturi. Yaniv opisuje slojevite sigurnosne mehanizme i kontrole zasnovane na identitetu koje su osmišljene da smanje izloženost napadima u vrijeme kada zgrade postaju sve povezanije. Kao primjer navodi njihovo OpenBlue Airwall rješenje za umrežavanje na bazi principa nultog povjerenja (Zero Tust). Ono kreira virtuelni air-gap, odnosno čini uređaje nevidljivim za napadače i eliminira njihovo lateralno kretanje. Kao dodatni sloj sigurnosti, Airwall se oslanja i na Host Identity Protocol (HIP) i kriptografske ID-jeve za sigurnu komunikaciju, uz AES-256 enkripciju i višefaktorsku autentifikaciju.

Za Siemens, sigurnost se oslanja na usklađenosti sa standardima IEC 62443-4-2, podršku za Active Directory, LDAP i centraliziranu višefaktorsku autentifikaciju. Za dodatnu zaštitu konvergirane infrastrukture, tu je i Siemensova inicijativa o kibernetičkoj sigurnosti (Cybersecurity Initiative), koja za cilj ima zaštitu kritične infrastrukture, postrojenja i umreženih uređaja kroz saradnju države i sektora.

Zbog svega navedenog, kibernetička sigurnost danas nije dodatak BMS-u, nego jedan od njegovih nosećih stubova. U Evropi, regulatorni pritisak na što kvalitetniju zaštitu kritične infrastrukture i upravljanje podacima nastavlja rasti. Na Bliskom Istoku, brzo usvajanje digitalnih tehnologija u projektima visokog profila predstavlja test ne samo za otpornost na napade nego i za ugled investitora. U ovakvom ambijentu u EMEA regiji, cyber sigurnost je osnovni zahtjev projektovanja i takav status joj je dodijelila i kompanija Honeywell sa svojim holističkim auditima i ciljanim kontrolama konvergentnih IT/OT okruženja. Za Yaniva, jedna od ključnih ranjivosti je oslanjanje na VPN sisteme koje Johnson Controls danas mijenja kriptografski sigurnim rutiranjem zasnovanim na provjeri identiteta. “Ovaj pristup štiti kritičnu infrastrukturu i omogućava siguran udaljeni pristup bez oslanjanja na ranjive VPN-ove ili kompleksna pravila vezana za firewall”, kaže Yaniv. U konačnici, za većinu kompanija koje nude BMS tehnologiju, ovo je oblast u kojoj nema kompromisa.

Od energijske do radne efikasnosti

Energijska efikasnost ostaje primarni pokretač modernizacije zgrada, posebno u Evropi, gdje postoji i regulatorni pritisak usmjeren ka dekarbonizaciji. Ipak, ne svodi se sve na uštedu kilovat-sati, o čemu se slažu i naši sagovornici. Vasile navodi da se često potcjenjuje koliko radna i stambena okruženja utiču na kognitivne funkcije korisnika. Kvalitet zraka, recimo, određuje nivo budnosti pojedinca, dok stabilnost temperature utiče na fokus. Isto vrijedi i za boju i intenzitet svjetla, koji utiču na ritam spavanja, dok obrasci buke mijenjaju nivo stresa. Ono što je novo danas, smatra Vasile, jeste sposobnost da se ti efekti izraze u realnom vremenu pomoću takozvane metrike komfora. Tu spadaju parametri kao što su kvalitet zraka unutar prostorija, zauzetost prostora i indikatori radnog učinka koji se lako mogu povezati s ambijentalnim uslovima u zgradi. “Kada optimizirate nešto za ljude, vi često optimizirate i za efikasnost. Zgrada tako postaje aktivni faktor koji doprinosi dobrobiti i produktivnosti, a ne samo radni prostor”, kaže Vasile.

Ovi su faktori danas lako provjerljiva, a ne apstraktna kategorija. “Prednosti su danas mjerljive putem KPI-jeva kao što je indeks zadovoljstva korisnika, nivo iskorištenosti prostora i kvalitet zraka s vrijednostima prikazanim na kontrolnim pločama”, kaže Yaniv. Uz operativnu uštedu, manje vidljivi ali jednako važan faktor je podizanje ukupnog kvaliteta boravka u zgradi, uz prateći rast produktivnosti i nivoa zadovoljstva korisnika.

Najvažniji ciljevi mjerenja ambijentalnih indikatora za Honeywell su optimizacija kvaliteta zraka u zatvorenom, stabilnost termalnog komfora, smanjenje učestalosti lažnih alarma i poboljšanje vremena odgovora na incidente, dok se u Siemensu za ove učinke oslanjaju na Desigo CC platformu za rangiranje komfora i vizualizaciju ambijentalnih uslova unutar zgrade. Tu je i podrška za mobilne aplikacije, koje omogućavaju korisnicima da prijave probleme i direktno prilagode parametre komfora prema svojim željama. Inteligencija BMS-a se, u ovom okviru, mjeri kroz povratne informacije koje se razmjenjuju s korisnicima unutar zgrade. Bez obzira na razlike u pristupu prioritetima, svi sagovornici se slažu u tome da inteligentne zgrade moraju donijeti mjerljive vrijednosti, uz svijest da će se one uvijek drugačije definirati za konkretni objekat.

Skaliranje inteligencije: Između renoviranja i inoviranja

Skaliranje koncepta inteligentnih zgrada širom EMEA regije poseban je strukturni izazov koji nijedna arhitektura ne može riješiti u svakoj situaciji. Evropskim građevinskim pejzažom dominira renoviranje kao praksa koje traži faznu modernizaciju, interoperabilnost s postojećim platformama i uklapanje u različite regulatorne okvire.  “Skaliranje inteligentnih zgrada širom EMEA regije je izazovno zbog različitih regulatornih zahtjeva, nivoa digitalne zrelosti i prisustva brownfield infrastrukture mješovite starosti”, kaže Petrović. On naglašava i važnost postepenog pristupa bez fokusa na jednog proizvođača jer je to način da se klijentima omogući fazna modernizacija kroz mapu puta umjesto skupih programa potpune zamjene starih sistema.

Njegov kolega Vasile ističe i da se iskustva mogu znatno razlikovati na terenu, posebno u Evropi, gdje svaka zemlja, pa i grad, imaju vlastite propise, sisteme i radnu kulturu. Pri tome, neke zgrade mogu biti digitalno napredne, dok druge koriste infrastrukturu iz vremena prije pojave interneta. Zbog toga izazov koji BMS treba riješiti nije samo tehnički nego i regulatorni, kulturološki i logistički. Prema njemu, konačni uspjeh prilagođavanja i skaliranja uveliko zavisi od primjene otvorenih standarda, prilagodljivih arhitektura i kreiranja snažnih lokalnih ekosistema. Univerzalnost ne postoji jer svaki pristup mora poštovati regionalnu raznolikost i pretvoriti je u operativnu prednost.

Kao odgovor na promjenjivu digitalnu zrelost, Johnson Controls zagovara modularne arhitekture koje se oslanjaju na standarde i otvorene protokole kao što su BACnet, Modbus, MQTT. S druge strane, Siemens ističe hibridne strategije implementacije koje balansiraju lokalne zahtjeve usklađenosti s regulativama (uključujući GDPR) s centraliziranim nadzorom portfolija. Na taj način se njihova Desigo CC platforma skalira od malih instalacija do velikih projekata na više lokacija. Istovremeno, pojednostavljene migracijske mogućnosti pomažu da se premosti jaz između postojeće infrastrukture i savremenih inteligentnih platformi. “Standardizovani interfejsi i konzistentni radni tokovi smanjuju potrebe za obukom”, kaže Matošić, “i tako rješavaju problem nedostatka kvalifikovane radne snage, uz podršku za širu primjenu koncepata inteligentnih zgrada.”

Na drugom kraju EMEA regije je Bliski Istok, gdje integracija za potrebe skaliranja može početi već u fazi projektovanja. Ipak, obim i složenost tih projekata nose vlastite izazove u vidu očekivanja od cyber sigurnosti, potrebe za interdisciplinarnom koordinacijom i visokih kriterija za performanse od samog početka. Kako ovi projekti prelaze iz faze izgradnje u operativni životni ciklus, naglasak se pomjera s brzine implementacije na dugoročnu operativnu otpornost. I ovaj primjer je ilustracija važnosti spoznaje da skalabilnost nije jedinstveni tehnički izazov, nego problem koji ima svoju regionalnu, strukturnu i operativnu dimenziju.

Inteligencija se dokazuje rezultatima

Evolucija sistema za upravljanje zgradama pokazuje jasan pravac kretanja. Put od pametnih do inteligentnih zgrada vodi preko BMS-a, što znači da integracija sistema mora biti dublja, analitika zrelija, cyber sigurnost snažnija, a korisničko iskustvo mjerljivije. Suština je ista, a to je da BMS pomaže zgradama da više ne slijede pravila, već “sarađuju” s operaterima i usklađuje svoju funkciju s poslovnim ciljevima.

Nove i renovirane zgrade će se pomoću BMS sistema s funkcijom inteligencije vrednovati po sposobnosti da harmoniziraju podatke, kreiraju izvještaje i standardiziraju kontrolu nad ključnim parametrima svoje funkcije. U EMEA regiji, ova tranzicija se neće mjeriti suhoparnom tehničkom terminologijom, već kredibilitetom implementacije i mjerljivim rezultatima. Inteligencija kao BMS koncept se mora dokazati kroz dubinu integracije, sigurnosne garancije, kibernetičku otpornost i mjerljive operativne ishode. To znači i emotivni iskorak iz svijeta pukog mjerenja mjesečne uštede energije i ulazak u novi koncept u kojem zgrada utiče na produktivnost korisnika i nivo zadovoljstva u interakciji s njom, što je dugoročnije isplativija valuta u ovoj transakciji.

Ograničena autonomija sistema preduvjet je sigurnosti

Ipak, kako se inteligencija kao sloj sistema za upravljanje zgradama širi, raste i važnost povlačenja jasnih granica. Svi sagovornici navode da sistemi za zaštitu života moraju ostati funkcionalni i prilikom kvara. Dejan Petrović iz Honeywella naglašava da kritične protivpožarne funkcije moraju raditi lokalno i nezavisno, čak i u situaciji kada povezivost u cloudu unapređuje monitoring i procese usklađenosti s regulativama. Razlog je jednostavan: potreba za optimizacijom ne može “nadjačati” sigurnosnu logiku.

Valentin Vasile iz Schneider Electrica ovaj princip formuliše na još direktniji način. Prema njemu, autonomija sistema mora imati granice, a one su u osjetljivim okruženjima važnije od same inteligencije. Sistemi za zaštitu života uvijek moraju imati prednost nad imperativom optimizacije, a sigurnosne funkcije sačuvati svoj nezavisni autoritet. Ekosistem Schneider Electrica, naprimjer, namjenski održava certificirane hijerarhije otpornosti na kvarove. U konačnici, tvrdi Vasile, autonomija nije dopuštanje zgradi da “radi šta hoće”. Umjesto toga, zgradama se daje kapacitet da se efikasnije zaštite i ranije upozore one koje borave u njima čim nešto naruši očekivani obrazac.

Iza polica i kasa vodi se tiha borba za sigurnost

Maloprodajni lanci u regiji sve više se oslanjaju na kombinaciju tehnologije, procedura i ljudskog faktora kako bi odgovorili na rastuće sigurnosne izazove. Sagledavajući iskustva naših sagovornika, od identifikacije izazova, preko primjene tehničkih i organizacijskih rješenja do planiranja budućih ulaganja, postaje jasno da sigurnost u maloprodaji danas ne funkcioniše izolovano

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Sigurnost u maloprodaji danas podrazumijeva znatno više od fizičke zaštite prostora i robe. Veliki broj kupaca, otvorenost objekata i stalna cirkulacija ljudi, robe i novca čine maloprodajne lance posebno izloženim različitim sigurnosnim incidentima. Upravljanje tim rizicima postaje sve složenije u okruženju u kojem se istovremeno moraju balansirati operativna efikasnost, sigurnost zaposlenika i zaštita imovine.

Ponavljajući obrasci

Iskustva iz maloprodajnog sektora širom regije pokazuju da se, bez obzira na tržište ili veličinu lanca, trgovci suočavaju sa vrlo sličnim sigurnosnim izazovima. Oni variraju u intenzitetu i učestalosti, ali rijetko u strukturi.

Najčešće je riječ o krađama – kako od kupaca tako i unutar samih kompanija – zatim o napadima na zaposlenike te o sigurnosti gotovine u blagajnama. Ovi rizici rijetko se pojavljuju izolovano; naprotiv, često su međusobno povezani i izraženiji u objektima s velikim prometom.

O složenosti takvog okruženja svjedoče i iskustva velikih trgovačkih lanaca regije: “S obzirom na to da se radi o kombinaciji velikog prometa ljudi, robe i novca, sa često ograničenim brojem zaposlenih u pojedinom objektu, najveći specifični sigurnosni izazovi bi se mogli definisati kroz nekoliko kategorija: upravljanje velikim brojem posjetilaca, sigurnost zaposlenika i kupaca, što uključuje zaštitu na radu, protupožarnu zaštitu i tehničku sigurnost, krađe i gubici robe, sigurnost gotovine i platnog prometa (krađe novca iz blagajni, razbojništva, teške provalne krađe) te usklađenost s propisima i procedurama”, kazao je Mato Kovač, rukovodilac Službe korporativne sigurnosti Konzuma d.o.o. Sarajevo.

Slični izazovi prisutni su i na drugim tržištima na kojima Konzum posluje.

Prevencija i operativa

Iskustva jednog lanca potvrđuju se i kroz praksu drugih velikih maloprodajnih sistema u regiji. U Lidlovim prodavnicama u Sloveniji godišnje se bilježi nekoliko stotina slučajeva sitnog kriminala, odnosno krađa proizvoda manje vrijednosti, pri čemu se kradu kako prehrambeni tako i neprehrambeni artikli.

U Lidlu Srbija, pak, ističu da se maloprodaja svakodnevno suočava s pokušajima narušavanja sigurnosnih sistema, ali da se zahvaljujući jasno definiranim procedurama i preventivnim mjerama takve situacije najčešće rješavaju bez većih posljedica po kupce i proces rada. “S obzirom na to da su takve situacije deo poslovanja u maloprodaji, mi ih tretiramo kao standardni operativni rizik kojim upravljamo kroz kontinuiranu prevenciju. Specifičan sigurnosni izazov za maloprodaju jesu svakako pokušaji krađe, odnosno otuđenja proizvoda u prodavnici. Najviše pokušaja krađe u Lidlu u prethodnom periodu je sprečeno i zabeleženo za proizvode koji su skuplji i sitniji poput alkoholnih pića, suhomesnatih proizvoda, kafe i alata, a načini za to su, uglavnom, različito skrivanje artikala”, navode iz Lidla Srbija.

Profesionalan nadzor

Iako trgovci značajan dio sigurnosnih izazova nastoje kontrolisati kroz interne procedure i tehničke sisteme, praksa pokazuje da bez ljudskog faktora i profesionalnog nadzora nije moguće u potpunosti odgovoriti na sve prijetnje.

Upravo iskustva profesionalnih zaštitarskih agencija dodatno rasvjetljavaju kompleksnost sigurnosnog okruženja u maloprodaji. Njihov svakodnevni nadzor omogućava pravovremeno prepoznavanje rizičnih situacija, koordinisane reakcije i kontrolu prostora u skladu s operativnim prioritetima trgovačkih lanaca.

“Na prvom mjestu izazova su unutrašnje sitne ili sistemske krađe čiji su počinioci uposlenici te krađe i sitni kriminal koje generiraju kupci, najčešće prouzrokovani ekonomskim i socijalnim stanjem. Potom fragmentiran javni sigurnosni sistem, što implicira postojanje više policijskih struktura sa podijeljenim nadležnostima, a to otežava koordinaciju i umanjuje efikasnost sigurnosnog odgovora. Također, tu je i usložena primjena naprednih sistema videonadzora AI zbog novog Zakona o zaštiti ličnih podataka”, rekao je Emir Bato Begić, tehnički direktor zaštitarske agencije Flek Security, koji dodaje da je organizirani kriminal znatno rjeđi u maloprodaji i nalazi se na samom kraju liste sigurnosnih prijetnji.

Željko Zorić, direktor sektora fizičke zaštite u agenciji Sector Security, ističe da sigurnost maloprodajnih objekata u Bosni i Hercegovini ne treba posmatrati izolovano, već u okviru šire sigurnosne slike društva. Posebnu pažnju, kako navodi, treba posvetiti krivičnim djelima koja direktno ugrožavaju privatnu sigurnost i zaštitu samih objekata. “Činjenica je da u Bosni i Hercegovini imamo povećanje krivičnih djela, među kojima su značajna ona koja se odnose na krađe u objektima maloprodaje. Posmatrano u užem kontekstu, izazovi obezbjeđenja ovakvih objekata mogu se svrstati u dvije grupe. Prvu čine izazovi proistekli iz sofisticiranosti, spremnosti počinioca na krađe. Druga grupa izazova proizlazi iz spremnosti vlasnika kapitala da ulaže u usavršavanje mjera fizičko-tehničke zaštite”, kaže Zorić.

RJEŠENJA TEHNIČKE ZAŠTITE

Kako bi odgovorili na sve ove izazove, maloprodajni lanci u regiji sve veći fokus stavljaju na ulaganja u savremene i integrisane sisteme tehničke, ali i protivpožarne zaštite. U praksi se pokazuje da nijedno pojedinačno rješenje nije dovoljno – ključ leži u pažljivo izbalansiranoj kombinaciji videonadzora, protivprovalnih i protivpožarnih sistema, rješenja za sprečavanje neovlaštenog iznošenja robe, kao i jasno definisanih procedura. Svi ovi sistemi i prakse prilagođavaju se veličini, namjeni i specifičnim rizicima svakog objekta, s ciljem ne samo zaštite imovine već i stvaranja sigurnog radnog okruženja za zaposlenike i ugodnog prostora za kupce.

Integrisani pristup

Takav integrisani pristup tehničkoj zaštiti primjenjuju maloprodajni lanci koji posluju na više tržišta u regiji.

“Naša kompanija prilikom otvaranja novih objekata ili renoviranja starih, s ciljem podizanja stupnja sigurnosti ljudi i imovine, odnosno smanjivanja intenziteta rizika, vrši instaliranje adekvatnih tehničkih sistema zaštite. Odabir videonadzornog, vatrodojavnog i protuprovalno-alarmnog sistema prvenstveno ovisi o veličini objekta i procjeni stepena ugroženosti, a u velikim trgovačkim centrima u kojima imamo hipermarkete i gdje svoju djelatnost obavljaju i druge pravne osobe, instalirani sistemi usklađuju se s potrebama i potencijalnim rizicima svih najmoprimaca”, kazao je Mato Kovač iz Konzuma BiH.

Sličan model primjenjuje se i u Konzumu Hrvatska, gdje se tehnička zaštita nadopunjuje organizacijskim mjerama i ljudskim faktorom. “U svrhu zaštite objekata i osoblja primjenjujemo niz sustava tehničke i protupožarne zaštite. To uključuje sustave videonadzora, alarmne sustave te sustave alarmiranja kod neovlaštenog iznošenja artikala iz prodajnog prostora, uz prisutnost ovlaštenih zaštitara. U praksi se kombinacija navedenih mjera pokazala najučinkovitijom, osobito kada se primjenjuju integrirano i uz stalno unaprjeđenje procedura”, navode iz Konzuma Hrvatska. “Iz iskustva tvrdimo da jedna disciplina nije sama po sebi dovoljna. Međutim, integracijom alarmnog i videonadzornog sistema obogaćenog vještačkom inteligencijom, obučeno osoblje i uniformisani zaštitar daju vrlo respektabilne rezultate u kompletnom sigurnosnom opusu maloprodajnog objekta”, zaključuje Begić iz agencije Flek Security.

Tehnologija i procedure

Integrisani sistemi tehničke zaštite ključnu ulogu imaju i u Lidlovim prodavnicama širom regije. U ovoj kompaniji naglašavaju da je visok nivo sigurnosti rezultat kombinacije tehničkih rješenja i jasno definisanih procedura postupanja. U Lidlu Srbija poseban naglasak stavljaju na elektronske sisteme zaštite proizvoda i kontrolisan izlazak iz prodajnog prostora.

“Prilikom prolaska kroz kasu, dužnost prodavca je da deaktivira sigurnosno obeležavanje proizvoda, a u slučaju da pri napuštanju prodavnice potrošač kod sebe ima proizvod koji je i dalje obeležen, oglasiće se alarm. Mi u tom slučaju pozivamo potrošače da pokažu sadržaj kupovine obezbeđenju, koje će, jednostavnom procedurom, utvrditi da li odgovara proizvodima koji su na računu. Za krađe koje se dese u Lidlovim prodavnicama pokreću se postupci pred relevantnim državnim organima i prate se do okončanja procesa”, pojašnjavaju iz Lidla Srbija. Dodaju da je u proteklom periodu fokus stavljen i na dodatna tehnička rješenja poput sigurnosnih prstenova, specijalnih štipaljki i EAS naljepnica. “Ova kombinacija mehaničkih i elektronskih barijera pokazala se u praksi kao najučinkovitija metoda za zaštitu asortimana i smanjenje gubitaka. Efikasnost ovih sistema direktno pratimo kroz detaljne analize inventurnih rezultata, gde precizno definišemo uticaj krađa, ali i statistiku uspešno sprečenih pokušaja otuđenja robe”, dodali su iz Lidla Srbija.

Regionalna slika i realnosti

U Lidlu Slovenija sigurnost se osigurava kombinacijom fizičke zaštite i videonadzora, uz cilj da se balansira sigurnost i dostupnost proizvoda. “Proizvode ne zaključavamo u vitrine, dok za određene kategorije proizvoda, prvenstveno alkohol, koristimo dodatne zaštitne mjere koje kupci uglavnom prihvataju s razumijevanjem. Također, određeni drugi proizvodi zaštićeni su nevidljivim sigurnosnim oznakama, koje iz razumljivih razloga ne možemo otkriti”, navode iz Lidla Slovenija.

Slični trendovi ulaganja prisutni su i u Crnoj Gori. U maloprodajnom lancu Voli oslanjaju se na provjerena tehnološka rješenja renomiranih proizvođača, uz centralizirani monitoring sistema. “U maloprodajnim objektima koristimo rješenja kompanija Bosch, Schrack i Hikvision, pri čemu se sa jednog mjesta vrši monitoring cjelokupnog sistema”, navode iz kompanije Voli.

Pored tehničkih rješenja, važnu ulogu imaju i fizičke mjere zaštite. “Tehničko obezbjeđenje obuhvata protivprovalne i protivprepadne sisteme, videonadzor, vatrodojavne sisteme, kontrolu pristupa i zaštitu prostora za čuvanje novca, dok se druga grupa aktivnosti bazira na ljudskom faktoru – uniformisanim zaštitarima, preventivnom prisustvu i jasno definiranim procedurama”, navodi Begić iz Flek Securityja. On pojašnjava da su alarmni i vatrodojavni sistemi povezani s operativnim centrom, uz osiguranu intervenciju i više komunikacijskih kanala, što omogućava brzu reakciju i video potvrdu incidenta u realnom vremenu.

 “Alarmni i vatrodojavni sistemi su bez izuzetka spojeni na naš operativni centar, sa intervencijskom ekipom koja se promptno upućuje na lice mjesta. Za vezu maloprodajnog objekta obično imamo tri različita vida komunikacije (fiksni telefon, telefonski bežični komunikator i internetski komunikator) zbog mogućnosti nasilnog presjecanja ili sabotaže. Ovisno o ugovornom organu, možemo imati i daljinski pristup videonadzornom sistemu te izvršiti videoverifikaciju alarmne situacije ili bilo koje druge incidentne situacije u realnom vremenu”, kaže on.

Pažnja, ali i sistemski rad

Željko Zorić iz kompanije Sector Security upozorava na to da izbor mjera zaštite zavisi od procjene ugroženosti i spremnosti vlasnika kapitala da ulažu u sigurnost. “Veliki broj vlasnika i dalje sigurnost posmatra isključivo kao trošak, zbog čega se često prihvata samo zakonski minimum. Međutim, kroz stručno provedenu procjenu ugroženosti mogu se definisati mjere koje krađe svode na minimum ili ih u potpunosti eliminišu”, ističe Zorić. Česta je zabluda, dodaje, vjerovanje da je videonadzor sam po sebi dovoljan. “Nadzor zavisi od pažnje čovjeka koji gleda u ekran. Bez integracije sistema i jasnih procedura, takav model ima ozbiljna ograničenja”, zaključuje on.

Osim mjera koje provode zaštitarske agencije, sigurnost poslovanja u maloprodajnim objektima potrebno je graditi i kroz sistemski rad sa zaposlenicima, prvenstveno u segmentu razvoja sigurnosne kulture. Upravo taj aspekt u Bosni i Hercegovini je u velikoj mjeri zanemaren. “Onoga trenutka kada vlasnik kapitala shvati da bezbjednost nije trošak, već alat uspješnog poslovanja”, ističe Zorić, “smanjiće će krađe, a samim tim i opšta slika bezbjednosti u društvu biće daleko bolja.”

Ljudski faktor i AI

U velikim maloprodajnim centrima svakodnevno se nadziru deseci kamera, zbog čega je gotovo nemoguće uočiti svaki detalj u realnom vremenu, posebno u situacijama kada se krađa odvija vrlo brzo i neprimjetno, poput uzimanja proizvoda s police i njegovog skrivanja u odjeći.

“Sve zavisi od ljudskog faktora. Danas postoje novi sistemi videonadzora (vještačka inteligencija) koji su podešeni tako da prepoznaju pokret koji automatski signalizira krađu proizvoda i šalje obavijest nadležnom centru. Nakon ovog signala radnik u nadzornom centru automatski prenosi signal radniku fizičkog obezbjeđenja u objektu, koji dalje postupa u skladu s procedurama rada. Na taj način, skoro potpuno eliminišemo krađu u objektu”, opisuje Zorić. Ovaj sistem potpuno je centralizirao rad fizičko-tehničkog osiguranja na jednom mjestu.

Ipak, kod manjih maloprodajnih objekata ovakva rješenja često nisu finansijski opravdana, zbog čega se primjenjuju prilagođeni modeli zaštite. “Taj oblik zaštite bi podrazumijevao videonadzor koji bi automatski obrađivao podatke koji se odnose na krađu i o tome obavještavao centar koji vrši obradu podataka. Signal iz centra bi se prenosio nadležnoj službi intervencije privatne bezbjednosne agencije ili nadležnoj stanici policije, u zavisnosti od toga kako je zatvoren sistem zaštite”, navodi Zorić.

OBUKA ZAPOSLENIKA

Iako savremeni tehnički sistemi imaju ključnu ulogu u prevenciji sigurnosnih incidenata, sagovornici su saglasni u tome da ljudski faktor ostaje presudan element ukupne sigurnosti u maloprodaji. Zaposlenici su često prvi koji se susreću s pokušajima krađe, konfliktnim situacijama ili vanrednim događajima, zbog čega njihova obučenost i sposobnost pravilnog reagovanja imaju direktan utjecaj na sigurnost ljudi, imovine i kontinuitet poslovanja.

U maloprodajnim lancima naglašavaju da se obuka zaposlenika temelji na zakonskim obavezama, ali i na praktičnim potrebama svakodnevnog rada u okruženju povećanih sigurnosnih rizika. “U skladu sa zakonskim obavezama, svaki naš zaposlenik prije početka rada prolazi obuku za siguran rad na konkretnom radnom mjestu, što uključuje obuku iz oblasti zaštite na radu i protupožarne zaštite. U saradnji s ovlaštenom organizacijom, za zaposlenike redovito organiziramo vježbe evakuacije i vježbe gašenja početnog požara, dok su upute i instrukcije o procedurama postupanja u drugim sigurnosno-rizičnim situacijama (krađe, razbojništva, drsko ponašanje kupca i slično) dio osnovne obuke zaposlenika”, kaže Kovač.

Sličan sistemski pristup primjenjuje se i u Konzumu Hrvatska, gdje se naglasak stavlja na kontinuiranu edukaciju i jasno definirane procedure: “Veliku pažnju posvećujemo edukaciji zaposlenika za postupanje u sigurnosnim situacijama poput krađa, sukoba ili hitnih događaja. Obuka se provodi već prilikom zapošljavanja, a zatim minimalno jednom godišnje, dok je postupanje jasno definirano internim sigurnosnim procedurama koje se redovito ažuriraju.”

Sve počinje od ljudi

Slični modeli edukacije primjenjuju se i u Lidlu u Srbiji i Sloveniji, gdje se obuka zaposlenika prilagođava lokalnom zakonodavstvu i realnim izazovima u praksi. “Naše procedure za postupanje u kriznim situacijama, krađama ili konfliktima su precizno definisane, u skladu sa Zakonom Republike Srbije, a obuku za sve novozaposlene sprovodi rukovodeći tim prodavnice. Time osiguravamo da je svaki član tima spreman da reaguje adekvatno i u skladu sa visokim standardima kompanije”, pojasnili su iz Lidla Srbija, dok u Sloveniji obuke održavaju prema potrebi i stvarnim situacijama u trgovinama.

Iako se modeli obuke razlikuju u zavisnosti od tržišta i organizacijske strukture, zajednički cilj ostaje isti – osigurati da zaposlenici budu pripremljeni, informisani i sposobni reagovati u sigurnosno rizičnim situacijama. Na taj način dodatno se jača ukupni nivo sigurnosti u maloprodaji, uz jasno prepoznavanje činjenice da ni najnaprednija tehnologija ne može dati puni efekat bez obučenih ljudi.

PARTNERSTVA I SARADNJA

Efikasno upravljanje sigurnosnim incidentima u maloprodaji zavisi i od kvalitetne saradnje s vanjskim partnerima – prvenstveno zaštitarskim agencijama i policijom. Sagovornici iz maloprodajnog sektora regije ističu da su jasno definirane nadležnosti, dobra koordinacija i pravovremena reakcija ključni faktori ne samo u rješavanju već i u prevenciji incidenata.

“Saradnja sa zaštitarskom agencijom zasniva se na ugovorno definiranim obavezama, dok se saradnja sa policijskim organima odvija u skladu sa važećim zakonskim okvirom, koji definiše njihovu obavezu postupanja po službenoj dužnosti u okviru osnovnih nadležnosti, odnosno zaštite ljudi i imovine”, rekao je Kovač.

Slična iskustva bilježe i u Konzumu Hrvatska, gdje naglašavaju da dobra koordinacija sa vanjskim partnerima ima ključnu ulogu u svakodnevnom upravljanju sigurnošću: “Suradnja s vanjskim partnerima, ponajprije ugovornim zaštitarskim agencijama i policijom, izuzetno je dobra i u praksi se pokazala ključnom kako u prevenciji sigurnosnih incidenata tako i u njihovom učinkovitom rješavanju i privođenju počinitelja.”

Sinergija javne i privatne sigurnosti

U Lidlu Srbija posebno ističu značaj sinergije između internog osiguranja, zaštitarskih agencija i policije kao ključnog faktora za održavanje sigurnosti na svim tržištima na kojima posluju. “Ova sinergija, naročito na relaciji obezbeđenje – policija, od presudnog je značaja za održavanje sigurnosti u svim gradovima u kojima poslujemo”, poručuju iz Lidla Srbija. Na slovenskom tržištu, iz tog maloprodajnog lanca naglašavaju da je saradnja sa sigurnosnim službama i policijom jasno definirana zakonodavnim okvirom. U slučaju sigurnosnog incidenta, zaštitari postupaju u skladu sa Zakonom o privatnom osiguranju, dok se sve dalje radnje realizuju u saradnji s policijom, prema propisanim procedurama. Naši sagovornici su saglasni u tome da kvalitetna saradnja sa vanjskim partnerima ima preventivni efekat, jer omogućava bržu razmjenu informacija, pravovremeno reagovanje i smanjenje rizika eskalacije incidenata. U tom smislu, partnerstva između lanaca, zaštitarskih agencija i policije jedan su od ključnih stubova ukupnog sigurnosnog sistema u maloprodaji.

ANALIZA INCIDENATA

Praćenje sigurnosnih incidenata i sistemska analiza gubitaka jedan su od ključnih segmenata upravljanja sigurnošću u maloprodaji. Iako savremeni tehnički sistemi i obučeni zaposlenici imaju važnu ulogu u prevenciji, tek kontinuirano evidentiranje i analiza događaja omogućavaju trgovcima da precizno identifikuju rizična područja, unaprijede postojeće procedure i planiraju buduće mjere zaštite.

Modus operandi

“Na nivou Službe korporativne sigurnosti vode se statistički podaci o sigurnosnim incidentima (provalne krađe i razbojništva), koji se analiziraju prema vrsti i modusu operandi, kao i prema području i učestalosti njihovog pojavljivanja. Također se vrši i statistička obrada podataka o krađama u objektima, a koje se naknadno dokumentuju na osnovu kontrolnih inventura, analize prometa te analize podataka sa sistema videonadzora. Na osnovu utvrđene štete prouzrokovane krađama, a u cilju kvalitetnije zaštite imovine kompanije, odlučuje se o eventualnoj potrebi nadogradnje sistema zaštite”, ističe Kovač.

Sličan pristup prisutan je i u Konzumu Hrvatska, gdje se naglašava važnost kontinuiranog praćenja i dokumentovanja sigurnosnih događaja. “Sigurnosne incidente i gubitke sustavno pratimo i evidentiramo, a u analizi koristimo podatke iz sustava videonadzora i alarmiranja, uz intenzivnu svakodnevnu komunikaciju sa zaštitarima, zaposlenicima i policijom”, kažu iz hrvatskog Konzuma. U Lidlu Slovenija također vode evidenciju sigurnosnih incidenata, pri čemu se analiza zasniva na internoj dokumentaciji i snimcima videonadzora, uz striktno poštivanje propisa o zaštiti ličnih podataka. Sagovornici su složni u tome da ovakav analitički pristup omogućava ne samo reagovanje na incidente već i njihovu prevenciju, jer se kroz obrasce ponašanja i učestalosti događaja mogu prepoznati rizične situacije prije nego što eskaliraju.

NOVE PRIJETNJE

Dok se tradicionalni sigurnosni izazovi u maloprodaji uglavnom vezuju za fizičku zaštitu objekata i robe, sagovornici ističu da se sigurnosne prijetnje sve intenzivnije pomiču u digitalni prostor. Cyber napadi danas predstavljaju jedan od najozbiljnijih rizika za kontinuitet poslovanja, jer ciljaju informacijske sisteme, podatke o kupcima i – sve češće – ljudski faktor kao najslabiju kariku u sigurnosnom lancu.

Cyber sigurnost, strateško pitanje

U Konzumu d.o.o. Sarajevo navode da jasno primjećuju da se sigurnosne prijetnje sve više pomiču iz klasične fizičke domene u digitalni prostor, pri čemu su danas najizraženiji cyber rizici, posebno phishing napadi, ransomware, kompromitacija korisničkih računa te zloupotreba podataka putem socijalnog inženjeringa. “Trend koji je posebno zabrinjavajući jest porast napada usmjerenih na krajnje korisnike, a ne samo na infrastrukturu. Napadači sve češće ciljaju ljudski faktor kao najslabiju kariku u sigurnosnom lancu”, kaže Kovač..

Kako bi odgovorili na ove izazove, u Konzumu sigurnosne aktivnosti razvijaju kroz nekoliko ključnih smjerova.

“Jačanje tehničke zaštite: kontinuirano unapređujemo mrežnu i aplikacijsku sigurnost, uvodimo napredne sisteme za detekciju prijetnji (SIEM, EDR/XDR) te redovno provodimo sigurnosne audite i penetracijska testiranja. Edukacija zaposlenika: smatramo da je informisan korisnik najbolja prva linija odbrane. Redovno provodimo treninge o prepoznavanju phishinga, sigurnom rukovanju podacima i osnovama cyber higijene. Procesi i procedure: razvijamo jasne protokole za incident response kako bismo u slučaju napada mogli brzo reagovati, minimizirati štetu i osigurati kontinuitet poslovanja. Saradnja sa partnerima: aktivno radimo s vanjskim sigurnosnim ekspertima i pratimo međunarodne standarde (ISO 27001, NIS2 smjernice) kako bismo ostali usklađeni sa najboljim praksama”, kaže Kovač i dodaje: “Naša filozofija je da sigurnost više nije samo IT tema, nego strateško pitanje poslovne otpornosti. U okruženju gdje su digitalni sistemi temelj svakodnevnog poslovanja, ulaganje u cyber sigurnost postaje ulaganje u stabilnost, povjerenje kupaca i dugoročnu održivost kompanije.“

Sličan pristup prisutan je i u Konzumu Hrvatska, gdje potvrđuju da je praćenje cyber prijetnji kontinuiran proces. “Cyber rizici predstavljaju zasebnu kategoriju kojoj također posvećujemo veliku pažnju, pratimo ih na dnevnoj razini i primjenjujemo najnovije tehnologije i standarde zaštite”, navode iz Konzuma Hrvatske.

Jačanje svijesti kupaca i zaposlenika

Gotovo identične izazove prepoznaje i Lidl, koji, iako posluje na različitim tržištima, prilagođava svoje sigurnosne strategije novim rizicima. “Svesni smo da se s razvojem tehnologije menjaju i trendovi u sigurnosnim prijetnjama. Primećujemo rast sofisticiranosti u oblastima poput napada podržanih veštačkom inteligencijom i ciljanog socijalnog inženjeringa. Cyber pretnje postaju sve kompleksnije, sa posebnim fokusom na phishing kampanje”, izjavili su iz Lidla Srbija, koji na ove izazove odgovaraju kombinacijom najsavremenijih tehnoloških rješenja, stalnim monitoringom sistema i kontinuiranim jačanjem svijesti o sigurnosti kod svakog pojedinca u organizaciji. Na susjednom slovenskom tržištu, Lidl djeluje u skladu s važećim zakonodavstvom, uključujući zahtjeve slovenskog zakona ZinfV-1, te uvode mjere u skladu s novom direktivom o kibernetičkoj sigurnosti (NIS2). “Zaposlene redovno educiramo o sigurnom korištenju lozinki, prepoznavanju pokušaja zloupotrebe i drugim sigurnosnim rizicima”, dodaju iz ove kompanije.

I crnogorski maloprodajni lanac Voli prepoznaje slične trendove u cyber sigurnosti. Kako navode, svjesni sve većeg broja sigurnosnih prijetnji, planiraju dodatno unapređenje svojih sistema zaštite. “Svjesni smo sve većeg broja sigurnosnih prijetnji. U ovoj godini planiramo da u saradnji sa Crnogorskim Telekomom i njihovim partnerima implementiramo ICT rješenje u domenu cyber sigurnosti”, kazali su iz Volija.

PLANIRANE INVESTICIJE

Planiranje budućih ulaganja u sigurnost u maloprodaji zasniva se na iskustvima iz prakse, analizi prethodnih incidenata i procjeni novih rizika. Sagovornici ističu da se sigurnosni prioriteti danas ne odnose isključivo na tehnička rješenja i protivpožarnu zaštitu već i na kontinuiranu edukaciju zaposlenika, unapređenje internih procedura i jačanje saradnje s vanjskim partnerima s ciljem osiguravanja stabilnog i otpornog poslovnog okruženja.

U Konzumu d.o.o. Sarajevo navode da se planiranje sigurnosnih ulaganja odvija paralelno s razvojem maloprodajne mreže, uz prilagođavanje mjera specifičnostima svakog pojedinačnog objekta. “U narednom periodu, u skladu sa utvrđenom dinamikom ekspanzije, kompanija planira otvaranje novih, kao i renoviranje postojećih maloprodajnih objekata, pri čemu se paralelno unapređuju i sistemi zaštite na tim lokacijama. Odluka o vrsti sistema zaštite koji će biti implementiran zavisi od veličine objekta i procjene stepena ugroženosti, uz kontinuirano praćenje i primjenu savremenih tehnoloških rješenja u oblasti sigurnosti”, pojašnjava Kovač.

Sličan pristup planiranju sigurnosnih ulaganja prisutan je i u Konzumu Hrvatska, gdje naglašavaju da se sigurnost posmatra kao dugoročna investicija, a ne kao jednokratni trošak: “U nadolazećem razdoblju naši prioriteti u području sigurnosti bit će daljnja i intenzivnija edukacija zaposlenika, održavanje i dodatno unaprjeđenje suradnje sa zaštitarskim agencijama i policijom te nastavak ulaganja u nove tehnologije zaštite, s ciljem što učinkovitije prevencije neželjenih događaja i očuvanja sigurnog okruženja za naše kupce i zaposlenike.”

Dugoročna otpornost

Iskustva drugih trgovačkih lanaca pokazuju da se planirane investicije sve više usmjeravaju na jačanje otpornosti infrastrukture i zaštitu podataka. U Lidlu Srbija ističu da sigurnosne strategije prate globalne standarde kompanije, uz prilagođavanje lokalnim tržištima. “U narednom periodu, naši prioriteti ostaju dalja ulaganja u tehničku zaštitu većeg broja proizvoda i kontinuirano usklađivanje sa globalnim standardima bezbednosti. Naš cilj je da infrastruktura ostane otporna na nove rizike, uz apsolutnu zaštitu podataka naših potrošača i punu stabilnost svih poslovnih procesa”, poručili su iz ove kompanije. U Lidlu Slovenija naglašavaju važnost balansa između sigurnosti i dostupnosti proizvoda. “Naš prioritet ostaje osiguravanje sigurnosti zaposlenih i kupaca, uz istovremeno nastojanje da balansiramo između sigurnosti, dostupnosti proizvoda i poštivanja prava svih uključenih”, ističu iz Lidla Slovenija.

ZAKLJUČNA RAZMATRANJA

Sagledavajući iskustva sagovornika – od identifikacije sigurnosnih izazova, preko primjene tehničkih i organizacijskih rješenja do planiranja budućih ulaganja – jasno je da sigurnost u maloprodaji danas ne funkcioniše izolovano. Ona je rezultat međusobno povezane kombinacije tehnologije, obučenih ljudi i koordinacije s vanjskim partnerima.

Savremeni sigurnosni sistemi, bez obzira na nivo tehnološke sofisticiranosti, ne mogu dati puni efekat bez jasno definisanih procedura i educiranih zaposlenika. Istovremeno, iskustva iz prakse pokazuju da se sigurnost ne smije posmatrati kao trošak, već kao strateški temelj stabilnog i uspješnog poslovanja.

U okruženju rastućih fizičkih i digitalnih prijetnji, ulaganje u sigurnost postaje ulaganje u povjerenje kupaca, zaštitu zaposlenika i dugoročnu održivost maloprodajnih lanaca. Upravo ta svijest, kako zaključuju sagovornici, predstavlja ključnu razliku između reaktivnog pristupa i modernog, preventivno orijentisanog upravljanja sigurnošću.

Taktike kradljivaca

Kako u praksi izgledaju krađe u maloprodajnim objektima i o kakvim profilima počinilaca je riječ, pojašnjava Željko Zorić, direktor sektora fizičke zaštite u kompaniji Sector Security. Prema njegovim riječima, kradljivci se u osnovi mogu podijeliti u dvije grupe – profesionalce i osobe koje na krađu navodi prilika.

“Kada su u pitanju profesionalci, obično je riječ o dvoje ili više lica koja biraju objekat u kojem će izvršiti krađu. Prvo jedan počinilac vrši opservaciju sistema zaštite u objektu: da li ima fizičko obezbjeđenje, sistem tehničke zaštite, videonadzor, kako se ponašaju zaposlenici u objektu i na mjestima za naplatu proizvoda i slično. Nakon toga objekat posjećuju lica zadužena za krađu ciljanih proizvoda i stvaraju mikro uslove za njeno počinjenje. Najčešće vještački izazivaju verbalni sukob s nekim od posjetilaca objekta ili zaposlenicima, čime privlače pažnju drugih lica u objektu, zaposlenika ili radnika obezbjeđenja”, opisuje Zorić. Na taj način stvaraju povoljne uslove da sa ukradenom robom neopaženo napuste prodajni prostor.

Drugu grupu počinilaca čine osobe koje se na krađu odlučuju impulsivno, vođene trenutnom prilikom, a ne prethodnim planom. “Neoprezan rad zaposlenika u objektu, kada se roba ostavlja ispred ulaza, neobezbijeđena, van polica ili nadzora, može jednostavno navesti nekoga da taj predmet otuđi”, zaključuje Zorić te dodaje kako bi svaki objekat trebao imati kvalitetan videonadzor, makar u dijelu koji se odnosi na robu koja je često predmet krađa.