Home Tehnologija i proizvodi Kategorija Softveri (Page 5)

Softveri

Innovatrics: Gdje sigurnost gradnje počiva na identitetu

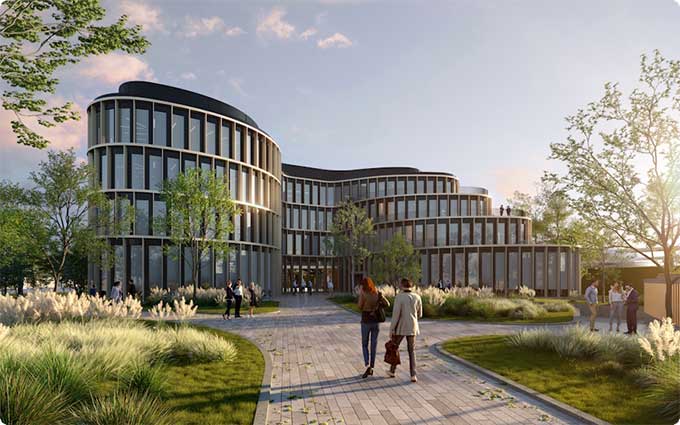
Biometrics House, novo sjedište kompanije Innovatrics u Bratislavi, osmišljeno je kao funkcionalni model zgrada čija sigurnost počiva na provjeri identiteta. Objekat demonstrira kako se sigurnošću može još djelotvornije upravljati bez narušavanja privatnosti

Piše: Aleksandra Krstevska, SEO Content Lead, Innovatrics; E-mail: aleksandra.krstevska@innovatrics.com

Innovatrics danas posluje iz novog globalnog sjedišta u Bratislavi, Slovačka. Ova zgrada nije samo radni prostor. Biometrics House je projektovan prema jednostavnom principu: povjerenje počinje identitetom. U praksi, svakodnevno kretanje kroz objekat odvija se bez kartica, PIN-ova ili čekanja na recepciji, a sigurnosni timovi u svakom trenutku imaju jasan uvid u to gdje se ko nalazi i zašto.

Za sigurnosne profesionalce, poruka je vrlo konkretna: biometrija više nije ograničena isključivo na aerodrome ili objekte visokog rizika. Kada se implementira uz odgovarajuće zaštitne mjere, može postati dio svakodnevnog upravljanja zgradom.

Identitet kao pristupni sloj

Biometrics House izgrađen je kao praktičan primjer kako multimodalna identifikacija može zamijeniti tradicionalne akreditive u poslovnom okruženju. Sigurnosni koncept zasniva se na prepoznavanju, a ne na posjedovanju. Zaposleni i posjetioci kojima je odobren ulaz identifikuju se prepoznavanjem lica ili dlana. Na taj način se eliminišu rizici povezani s posuđenim karticama, dijeljenim kodovima ili zaboravljenim akreditivima. Ovaj princip ne završava na ulaznim vratima – isti model primjenjuje se i na parkingu, dok se liftovi povezuju s identitetom korisnika koji će biti usmjeravani na spratove na koje imaju pravo pristupati, a sve to bez dodatnih dodira ili kartica.

Usmjeravanje posjetioca također je zasnovano na mogućnosti praćenja kretanja. Umjesto izdavanja privremenih propusnica koje se često ne vraćaju, registracija se može obaviti unaprijed ili putem samouslužnih pultova. Kada uđe u objekat, posjetilac je već registriran i njegova putanja je poznata, a pristupne ovlasti ostaju jasno definirane i jednostavno ih je nadzirati.

Sigurnost koja poštuje privatnost

Svaka zgrada zasnovana na identitetu počiva na povjerenju, pa tako i Biometrics House. No, objekat ide i korak dalje od propisa GDPR-a. Biometrijski podaci se razdvajaju uz minimalno zadržavanje informacija, a podaci se obrađuju direktno na uređajima uz visoke sigurnosne mjere. Operativno gledano, objekat funkcioniše kao primjer savremenih sigurnosnih praksi: nadzor zona u realnom vremenu, detekcija upada i automatizirana upozorenja bez ometanja redovnog rada. Za situacije povišenog rizika implementirane su anti-spoofing i kontrole da li je osoba živa kako bi se spriječile zloupotrebe putem fotografija, videozapisa ili maski.

Ono što Biometrics House čini posebnim nije sama upotreba prepoznavanja lica, već način na koji se zgrada koristi. Sjedište kompanije funkcioniše kao stalna testna platforma u kojoj se identitet, videonadzor i kontrola pristupa provjeravaju u stvarnim kancelarijskim uslovima, a ne u kontrolisanom demo prostoru.

Kako se identitet sve više pozicionira u središte sigurnosti, Biometrics House je konkretan referentni model: potpuno funkcionalno radno okruženje u kojem su biometrijski pristup, zaštita privatnosti i upravljanje zgradom objedinjeni u jedno ponovljivo i skalabilno rješenje.

Kako direktive Evropske unije mijenjaju koncept zaštite kritične infrastrukture

Zaštita kritične infrastrukture danas podrazumijeva više od ograda i kartica za kontrolu pristupa. Direktive Evropske unije CER i NIS2 predstavljaju temeljni zaokret ka sigurnosnim konceptima zasnovanim na procjeni rizika. Oni integrišu fizičku i tehničku zaštitu, cyber otpornost i sektorsku koordinaciju te pretvaraju zakonsku usklađenost u stvarnu operativnu otpornost

Piše: Mirza Bahić; E-mail: redakcija@asadria.com

Kako se evropska kritična infrastruktura suočava sa sve složenijim i međusobno zavisnim prijetnjama, integrisani pristup novi je način na koji sektor ključnih usluga predviđa, amortizira i rješava potencijalne poremećaje u radu. Energetski i vodovodni sistemi, zdravstvo, transport i komunikacije međusobno su blisko povezani, što znači da poremećaj u jednom sektoru može brzo izazvati lančane posljedice u drugima. Nedavni incidenti i promjenjivi sigurnosni scenariji pokazali su koliko su ove vitalne instalacije ranjive na ciljane napade, prirodne nepogode i tehničke kvarove, kao i koliko brzo se lokalni problemi mogu pretvoriti u sistemski rizik.

Zašto minimalni zahtjevi više nisu dovoljni

Kao odgovor na to, Direktiva EU o otpornosti kritičnih subjekata (CER/RCE) uvodi minimalne i harmonizirane zahtjeve za zaštitu kritične infrastrukture i tako jača ulogu tehničke zaštite uz postojeće kibernetičke i IT okvire. Umjesto da se zaštita ponovo posmatra isključivo kroz prizmu formalne zakonske usklađenosti, ova direktiva naglašava potrebu za proaktivnim i međusektorskim mjerama koje obuhvataju sve predvidive rizike i osiguravaju kontinuitet pružanja ključnih usluga. Redovne procjene rizika i planiranje otpornosti imaju centralnu ulogu u tom procesu jer omogućavaju operaterima da rano identifikuju slabosti i ojačaju sposobnost da izdrže napade i oporave se od poremećaja u radu.

Efikasna zaštita u takvim uslovima zahtijeva pažljivo usklađivanje strukturalnih, tehničkih i organizacijskih mjera. Rješenja iz oblasti tehničke zaštite, poput zaštite perimetra, kontrole pristupa, protivprovale i vatrodojave te videonadzora, moraju biti koordinisana s robusnim mjerama cyber sigurnosti kako bi se uspostavio sveobuhvatan zaštitni okvir prilagođen specifičnom profilu rizika po kritična okruženja.

Istovremeno, zaštita vitalnih instalacija više se ne može posmatrati kao isključiva odgovornost pojedinačnih operatera. Rastuća složenost prijetnji i međusektorska zavisnost pretvorile su zaštitu kritične infrastrukture u zadatak za cijelo društvo. On, pri tome, zahtijeva blisku saradnju javnih institucija, sigurnosnih organa, operatera infrastrukture i specijaliziranih pružalaca sigurnosnih usluga. Samo kroz zajedničku odgovornost i kontinuirano prilagođavanje promjenjivim prijetnjama kritična infrastruktura može ostati sigurna i dugoročno otporna. U praksi, ovaj pomak ka dijeljenoj odgovornosti sada se prevodi u jasnije osnovne obaveze i konkretnije razumijevanje pitanja kako treba izgledati fizička zaštita za objekte od visokog značaja i ključne usluge.

Integracija tehničke i cyber sigurnosti je zahtjev

U posljednjih nekoliko godina Evropska unija donijela je dva ključna regulatorna okvira s ciljem jačanja zaštite kritične infrastrukture: Direktivu o otpornosti kritičnih subjekata (CER/RCE) i Direktivu NIS2. Zajedno, ove direktive imaju za cilj osigurati kontinuitet pružanja ključnih usluga u kriznim situacijama i unaprijediti otpornost na fizičke i cyber prijetnje. Njihovi efekti bi trebali nadilaziti pojedinačne lokacije i utjecati na šire ekonomske i operativne lance vrijednosti.

Direktiva CER uspostavlja zajednički okvir za fizičku zaštitu i otpornost kritičnih subjekata u sektorima kao što su energija, transport, finansije, zdravstvo, vodovodni sistemi, komunikacije i javna uprava. Ona obuhvata prirodne nesreće, tehničke kvarove, ljudske greške i sabotažu, uz podizanje tehničke zaštite s nivoa pojedinačne lokacije na strateški zahtjev u pogledu otpornosti koji nadopunjuje postojeće cyber i IT obaveze.

U fokusu CER okvira je upravljanje zavisnim odnosima između objekata kritične infrastrukture. Poremećaj u jednom sektoru, poput energetike, može brzo utjecati na druge, uključujući vodosnabdijevanje, transport i komunikacije. Zbog toga direktiva promoviše međusektorske ciljeve usmjerene na sprečavanje poremećaja, ograničavanje njihovih posljedica i što bržu obnovu ključnih funkcija nakon incidenta.

Paralelno s tim, Direktiva NIS2 uspostavlja minimalnu osnovu za cyber sigurnost na nivou EU. Njena primjena ne odnosi se samo na tradicionalne operatere kritične infrastrukture već i na širi krug ključnih i važnih subjekata, uključujući dijelove proizvodnog i digitalnog sektora. NIS2 od organizacija zahtijeva uvođenje sveobuhvatnih mjera cyber sigurnosti i upravljanja rizicima na nivou cijele organizacije, uključujući prijavljivanje incidenata i odgovarajuće upravljačke mehanizme.

Zajednički, direktive CER i NIS2 jasno ukazuju na jedan pravac, prema kojem otpornost sve više zavisi od integracije tehničke i cyber sigurnosti. Za operatere kritične infrastrukture to znači napuštanje izoliranih mjera i prelazak na koordinisane zaštitne koncepte. Sami koncepti će povezati perimetarsku zaštitu, kontrolu pristupa, detekciju, videonadzor i upravljanje alarmima sa sigurnim mrežnim arhitekturama i kontrolisanim udaljenim pristupom. Za ponuđače sigurnosnih rješenja i sistem-integratore to naglašava potrebu za ekspertizom koja obuhvata i fizičku zaštitu i kibernetički otpornu sistemsku arhitekturu.

Koncept prije sistema

Zaštita kritične infrastrukture zahtijeva sigurnosne sisteme koji odgovaraju aktuelnoj situaciji na polju tehnologija. One moraju biti projektovane i održavane tako da budu otporne na manipulacije, upade i sabotažu, uz paralelnu otpornost na fizičke i cyber prijetnje. Mjere poput kvalitetne autentifikacije za kontrolu pristupa, sigurnih komunikacijskih kanala i pouzdanih alarmnih sistema danas jesu neophodne, ali sama tehnička sposobnost nije dovoljna.

Za operatere kritične infrastrukture, ovo znači da je neophodno razviti sveobuhvatan sigurnosni koncept prije implementacije pojedinačnih sistema. Takav koncept predstavlja okvir za efikasnu primjenu sigurnosne tehnologije i osigurava da se elektronska rješenja ne uvode izolovano, već kao dio cjelokupne strategije zaštite objekata. Efikasan sigurnosni koncept integriše strukturne, organizacijske i kadrovske mjere. Fizičke barijere poput perimetara, vrata i prozora moraju biti usklađene s organizacijskim procedurama, uključujući protokole eskalacije i intervencije. Istu harmonizaciju potrebno je provesti s obukom i odgovornostima sigurnosnog osoblja. Tek kada svi ovi elementi funkcionišu zajedno, sigurnosne mjere mogu ostvariti svoj ukupni potencijal.

Ključno je naglasiti da utvrđeni sigurnosni koncept nije statičan dokument. On omogućava procjenu i prioritetizaciju rizika, ali se mora redovno preispitivati i ažurirati. Promjene u prijetnjama, strukturi objekata ili načinu korištenja mogu učiniti ranije pretpostavke nevažećim. U okruženju kritične infrastrukture, razvoj metoda napada i promjenjivi profili rizika zahtijevaju kontinuiranu procjenu i unapređenje mjera zaštite kroz strukturiran proces upravljanja rizicima.

Nakon što se sigurnosni koncept uspostavi i uključi u kontinuirano upravljanje rizicima, fokus se pomjera na minimalne zahtjeve fizičke zaštite koji se ponavljaju kroz različite sektore i lokacije, kao i na njihovu praktičnu primjenu u pojedinim sigurnosnim disciplinama.


Kada proizvod postane dio napada

Fokus na cyber sigurnosti više nije ograničen na mreže i operativne procese, već se sve više širi na sigurnost samih proizvoda. Proizvođači, instalateri i korisnici sigurnosnih tehnologija moraju osigurati da uređaji i softver koji se koriste u okruženjima kritične infrastrukture ispunjavaju sve strožije zahtjeve u pogledu cyber otpornosti. Dok se okviri CER i NIS2 prvenstveno fokusiraju na organizacijsku i operativnu otpornost, Akt o kibernetičkoj otpornosti uvodi dodatni tehnički sloj kroz definiranje osnovnih zahtjeva cyber sigurnosti za digitalne proizvode. Njegov cilj je osigurati da se hardver i softver projektuju, razvijaju i održavaju na siguran način tokom cijelog životnog ciklusa.

U skladu s ovim pristupom, cyber sigurnost ne smije biti ispuštena iz vida od samog početka, što se radi kroz sigurne razvojne prakse i podrazumijevane sigurnosne postavke. Od proizvođača se očekuje proaktivan pristup upravljanju ranjivostima i blagovremena isporuka sigurnosnih ažuriranja. Transparentnost, pri tome, postaje ključni zahtjev, naročito kroz primjenu softverskih listi materijala (SBOM), koje operaterima i integratorima omogućavaju uvid u zavisnosti i procjenu izloženosti rizicima od trećih strana.

Jačanjem sigurnosti na nivou proizvoda, Akt o kibernetičkoj otpornosti podržava šire ciljeve otpornosti i pomaže operaterima kritične infrastrukture da ispune obaveze vezane za sigurnost lanca snabdijevanja i upravljanje rizicima.


Minimalni okvir fizičke zaštite u praksi

Mjere fizičke zaštite obuhvataju sisteme vanjske zaštite perimetra za fizičku zaštitu i detekciju, kao i sisteme kontrole pristupa. Cyber sigurnost objekata uključuje zaštitu pristupa i kontrolu ulaza i izlaza, prilaznih puteva, rampi, barijera i brava. Sistemi za detekciju upada, vatrodojavu i videonadzor obuhvataju zaštitu objekata i terena, kao i rano otkrivanje incidentnih situacija. Istovremeno, sistemi za upravljanje vanrednim situacijama odnose se na upravljanje krizama, primjenu organizacijskih mjera te na prediktivni pregled sigurnosne situacije i ukupnog stanja sistema.

Zaštita perimetra kao prva linija odbrane

Vanjska perimetarska zaštita najudaljeniji je sloj efikasnog sigurnosnog koncepta. Ona obično kombinuje mehaničke barijere s elektronskom detekcijom i tako stvara prvu liniju odbrane prije nego što napadač i dođe do objekata ili kritičnih resursa. Mehaničke mjere poput ograda, zidova ili barijera definišu i štite granicu lokacije, dok elektronski sistemi perimetarske detekcije nadziru vanjske prostore i omogućavaju rano otkrivanje pokušaja upada.

Cilj zaštite perimetra je odvraćanje, detekcija, usporavanje i dokumentovanje neovlaštenog pristupa. Rano upozorenje tokom prilaska ili pokušaja nasilnog ulaska znatno produžava vrijeme otpora i omogućava kontrolisanu reakciju. U praksi se elektronska detekcija upada na perimetru gotovo uvijek kombinuje s videonadzorom kako bi se potvrdili događaji, razdvojile stvarne prijetnje od lažnih i podržalo donošenje informisanih odluka.

Primarna funkcija vanjske perimetarske zaštite je stalno očuvanje integriteta granica lokacije. Sistemi moraju biti prilagođeni konkretnim fizičkim karakteristikama perimetra, bilo da je riječ o ogradama, zidovima, opkopima ili prirodnim barijerama, kao i usklađeni s ukupnim ciljevima zaštite i procijenjenim prijetnjama po objekte.

U okruženjima kritične infrastrukture zahtjevi za perimetarsku zaštitu znatno su viši nego u standardnim komercijalnim ili industrijskim objektima. Scenariji napada ne ograničavaju se samo na preskakanje ili rezanje ograda, već uključuju provlačenje ispod prepreka, probijanje barijera, zadržavanje u blizini perimetra i druge tehnike s ciljem izbjegavanja detekcije. Zbog toga sistemi zaštite perimetra moraju ostati jednako efikasni protiv šireg spektra metoda upada i ostati otporni na pokušaje ometanja ili zaobilaženja detekcije.

Da bi bila djelotvorna, perimetarska zaštita mora osigurati pouzdanu ranu detekciju, otpornost na manipulacije i kontinuitet rada koji je dovoljan za blagovremenu verifikaciju i intervenciju. Njena uloga nije samo signalizacija alarma nego i podrška pristupu po kojem operateri moraju dobiti potrebno vrijeme i informacije za adekvatnu reakciju prije nego što incident eskalira.

Kontrola pristupa mora ukloniti naslijeđene rizike

Sistemi kontrole pristupa imaju centralnu ulogu u zaštiti kritične infrastrukture jer regulišu i nadziru pristup osjetljivim zonama. Njihova osnovna funkcija je osigurati da samo ovlašteno osoblje može ući u sigurnosno relevantne zone, uz  jasno evidentiranje ostvarenog pristupa i pokušaja neovlaštenog ulaska. Za operatere kritične infrastrukture, savremena kontrola pristupa ne svodi se samo na ograničavanje ulaza već i na odgovornost, sljedivost i kontrolisanu reakciju.

Istovremeno, efikasna zaštita zahtijeva sistematsko uklanjanje tzv. naslijeđenih rizika. Mehanički ključevi mogu biti izgubljeni, kopirani ili proslijeđeni bez ovlaštenja, što kreira trajne ranjivosti koje je teško otkriti, a skupo sanirati. Korištenje izgubljenog ili ukradenog ključa najčešće ne ostavlja nikakav trag, čime se narušavaju i sigurnost i mogućnost revizije. Elektronski sistemi kontrole pristupa rješavaju ove nedostatke kroz podršku za strogo definisana ovlaštenja, evidentiranje događaja te višefaktorsku i biometrijsku verifikaciju. Tokom cijelog životnog ciklusa sistema, oni se, zahvaljujući nižim operativnim i troškovima zamjene, često pokažu kao isplativije rješenje u odnosu na isključivo mehaničke sisteme.

Osim regulisanja ulaza, savremeni sistemi kontrole pristupa podržavaju i automatizirane reakcije tokom incidentnih situacija. U zavisnosti od scenarija, oni mogu blokirati pristup opasnim zonama, otključati vrata, otvoriti unaprijed definisane izlaze i aktivirati alarme radi podrške evakuaciji i hitnim intervencijama. U okruženjima kritične infrastrukture, ova direktna veza između odluka o pristupu i upravljanja incidentima od ključnog je značaja za očuvanje sigurnosti i kontinuiteta rada.

Detekcija upada kao zaštita od sabotaže

Sistemi za detekciju upada (IAS) i dojavu prepada (HAS) imaju ključnu ulogu u zaštiti vitalne infrastrukture jer omogućavaju brzu detekciju i reakciju na vanredne događaje. U okruženjima visokog rizika, njihova svrha izlazi izvan okvira osnovne detekcije neovlaštenog ulaska u neku zonu i obuhvata rano upozorenje, verifikaciju i koordinisanu intervenciju radi zaštite osjetljivih resursa i operacija.

U kontekstu kritične infrastrukture, detekcija upada manje je usmjerena na klasične krađe, a znatno više na prepoznavanje namjernih pokušaja ometanja ili prekida rada. Zbog toga vrijeme detekcije i reakcije moraju biti precizno usklađeni. Postrojenja poput trafostanica jasno ilustruju ovaj rizik. Dovoljan je samo jedan čin sabotaže, poput oštećenja kablovskog snopa, da dođe do posljedica koje daleko nadilaze finansijski gubitak jer bi u toj situaciji došlo do prekida u napajanju bolnica, komunalnih sistema i drugih ključnih usluga. U takvim scenarijima, alarmni sistemi prvenstveno služe za rano otkrivanje sabotaže i ciljanih napada, kao i pokretanje trenutne reakcije sigurnosnih službi ili nadležnih organa.

Sistemi za dojavu prepada nadopunjuju automatsku detekciju i omogućavaju osoblju da diskretno aktivira alarm u situacijama akutne prijetnje. Panik-tasteri ili mobilni prekidači omogućavaju zaposlenima da pokrenu ciljanu reakciju u slučajevima prisile, nasilja ili neposredne opasnosti. To je posebno važno u javno dostupnim prostorima, kontrolnim sobama i operativnim centrima.

S obzirom na sigurnosno okruženje u kojem se nalazi kritična infrastruktura, sistemi moraju biti projektovani uz pretpostavku da će napade počiniti profesionalci, uključujući organizovane kriminalne i ekstremističke grupe. Efikasna zaštita zato ne zavisi samo od sposobnosti detekcije već i od otpornosti na manipulacije i namjerne pokušaje zaobilaženja sistema. Kombinovanje različitih metoda detekcije može povećati otpornost sistema, ali su pravilno projektovanje, zaštita ključnih komponenti i profesionalna instalacija jednako važni kako bi sistem pouzdano funkcionisao u trenucima kada je to najpotrebnije.

Videonadzor je alat za verifikaciju i odvraćanje

Kako bi se osigurala dugoročna sigurnost kritične infrastrukture, sistemi videonadzora u kombinaciji s drugim sigurnosnim tehnologijama moraju pružiti dodatnu vrijednost. Pri tome, oni moraju omogućiti vidljivost osjetljivih ili kompleksnih prostora s udaljenih lokacija. Događaji na terenu, uključujući i one na više lokacija istovremeno, danas se moraju pratiti i snimati u realnom vremenu, čime se znatno unapređuje situacijska svijest.

Kada su pametno integrisani s ostalim sigurnosnim sistemima, umreženi sistemi videonadzora imaju značajan potencijal za prevenciju i ranu intervenciju. Potencijalni počinioci mogu se otkriti u vrlo ranoj fazi krize, a u nekim slučajevima i prije nego što dođu do osjetljivih zona. To operaterima omogućava proaktivan, a ne reaktivan odgovor na kriznu situaciju.

Ukoliko je videonadzor dopunjen dvosmjernom audiokomunikacijom, kontrolni i servisni centri mogu se direktno obratiti osobama na licu mjesta. U mnogim slučajevima, već ova vrsta udaljene intervencije dovoljna je da odvrati počinioca od ulaska i daljeg kretanja unutar zaštićenog prostora.

Zbog mogućih posljedica kvarova ili napada, zahtjevi za sisteme videonadzora u okruženjima kritične infrastrukture znatno su strožiji nego u standardnim komercijalnim ili industrijskim primjenama. Sistemi stoga moraju biti projektovani, implementirani i održavani na nivou koji odgovara višem nivou prijetnji i važnosti održavanja radnog kontinuiteta ovih okruženja.

Kada sekunde odlučuju

Svaka organizacija zavisi od jasno strukturiranog komunikacijskog koncepta koji podržava svakodnevne operacije i omogućava efikasan odgovor na poremećaje u radu. Takvi incidenti mogu biti tehničke prirode i direktno ugroziti sigurnost i zdravlje zaposlenih. Jasne komunikacijske strukture i preventivne mjere imaju ključnu ulogu u ograničavanju njihovog utjecaja.

U okruženjima kritične infrastrukture, planiranje komunikacije mora uzeti u obzir vanjske prijetnje i kompleksne scenarije napada. Priroda mogućih poremećaja, način izvođenja napada i razmjer potencijalne štete moraju se procjenjivati kroz strukturiran proces upravljanja rizicima, a ne na osnovu općih pretpostavki.

Svaki incident zahtijeva pravovremene odluke o odgovarajućim protivmjerama. To uključuje procjenu dostupnosti komunikacijskih sistema tokom događaja, definisanje prioriteta, otvaranje hitnih komunikacijskih kanala i zadržavanje operativne sposobnosti u slučaju nestanka napajanja. Donošenje odluka je otežano kada se incidenti preklapaju, naprimjer kada se požarni alarm aktivira paralelno sa sigurnosnim upozorenjem ili tokom koordinisanog napada na više sistema.

Ovi izazovi naglašavaju važnost sistema za upravljanje vanrednim i opasnim situacijama, koji omogućavaju informisano, proporcionalno i pravovremeno odlučivanje. U mnogim organizacijama koje upravljaju kritičnom infrastrukturom, ovakvi sistemi služe za ubrzavanje pružanja odgovora, smanjenje neizvjesnosti i ograničavanje štete u kriznim situacijama.

Vrijeme reakcije ima presudan utjecaj na ukupni obim posljedica incidenta. Brža detekcija, verifikacija, donošenje odluka i koordinacija s nadležnim službama omogućavaju ranije uvođenje protivmjera i skraćuju trajanje poremećaja.

Iako automatizirani odgovori mogu znatno smanjiti vrijeme reakcije, oni nose i određene rizike. Lažni alarmi mogu pokrenuti neadekvatne mjere, dok paralelni incidenti mogu dovesti do konfliktnih reakcija ako se kontekst i proporcionalnost ne procijene pravilno. U praksi, najefikasniji način za smanjenje vremena reakcije bez povećanja rizika jeste dobro osmišljena i održavana komunikacija tokom cijelog događaja jer samo ona omogućava verifikaciju, situacijsku svijest i koordinisano djelovanje.

Alarmi bez slabe karike

Sigurnosni sistemi u okruženjima kritične infrastrukture moraju ponuditi najviši nivo pouzdanosti i otpornosti. Prijenos alarma, mrežna povezanost i mehanizmi udaljenog pristupa posebno su osjetljivi segmenti kritične infrastrukture, jer njihov kvar može ugroziti čak i robusne zaštitne mjere.

Otpornost u ovom kontekstu podrazumijeva sposobnost sistema da ostanu operativni uprkos cyber napadima, tehničkim kvarovima ili zagušenjima mreže. To zahtijeva redundantne komunikacijske puteve, sigurne mrežne komponente i kontinuiran nadzor kako bi se osigurala trajna dostupnost i integritet alarmnih komunikacija. Tehnologije za prijenos alarma moraju biti projektovane tako da izdrže sabotažu i slučajna oštećenja, uz odgovarajuću fizičku zaštitu i rezervne izvore napajanja. Sa stanovišta cyber sigurnosti, rješenja za prijenos alarma i udaljeni pristup moraju slijediti principe sigurnosti ugrađene u dizajn, uz oslanjanje na ojačane protokole i mehanizme koji štite od napada uskraćivanja usluge (DoS) i neovlaštenog pristupa.

Udaljeni pristup sigurnosnim sistemima ima važnu operativnu ulogu, ali i uvodi dodatne rizike. Zbog toga odgovornost za sigurnost infrastrukturnog objekta mora biti jasno definisana, uz primjenu odgovarajućih kontrolnih mjera koje osiguravaju integritet, dostupnost i odgovornost tokom cijelog životnog ciklusa sistema.

Rizikom vođena zaštita od požara

U okruženjima kritične infrastrukture, vatrodojavni sistemi moraju biti projektovani ne samo u skladu s građevinskim propisima već i kako bi mogli podržati jasno definisane ciljeve zaštite. Pored standardne detekcije na nivou cijelog objekta, ovo podrazumijeva i ciljano nadziranje visokorizičnih zona kao što su tehničke prostorije, postrojenja, instalacijski prostori, kućišta za opremu i ormari. Detekcija požara u ovim kontekstima često je tijesno povezana sa sistemima za gašenje i pravilima za automatsko aktiviranje mjera za ranu intervenciju prije eskalacije incidenta. Pri tome, izbor detekcijske tehnologije treba biti zasnovan na procjeni rizika, a ne na standardiziranim šemama instalacije. U zavisnosti od okruženja, to može uključivati aspiracijske detektore dima za nadzor opreme i transformatorskih prostora, linearne sisteme detekcije za velike ili kompleksne prostore, kao i video ili termalne sisteme nadzora kada je potrebna rana vizuelna potvrda situacije ili detekcija toplote. Zaštita razvodnih kutija, serverskih ormara, energetskih sistema i rezervnih izvora napajanja zahtijeva visok nivo specijalističke ekspertize jer kvarovi u ovim segmentima mogu imati dalekosežne operativne posljedice.

Sigurnost ne završava na perimetru

Sigurnost je snažna koliko i njena najslabija karika, a u složenim i međusobno povezanim sistemima ta komponenta se često nalazi upravo u lancu snabdijevanja. Zbog toga se od proizvođača sve češće očekuje da prate i dokumentuju porijeklo kako digitalnih tako i fizičkih komponenti koje se koriste u njihovim proizvodima. Softverske komponente, uključujući biblioteke trećih strana i open-source elemente, moraju se evidentirati i kontinuirano procjenjivati s aspekta sigurnosnih ranjivosti. To se može postići kroz uvođenje obaveze za dobavljače da prijavljuju i otklanjaju sigurnosne propuste, ali i kroz interne procese kroz koje se integrisane komponente redovno analiziraju i provjeravaju.

Ista logika važi i za hardverske komponente. U okruženjima kritične infrastrukture, zabrinutost zbog skrivenih funkcija  ili neovlaštenih tokova podataka dovela je do pojačanog nadzora nad određenim komponentama i dobavljačima. Mreže i povezani uređaji čine osnovu savremenih sigurnosnih sistema, a slabost u bilo kojem dijelu lanca može kompromitovati cjelokupno rješenje. Zbog toga je transparentnost lanca snabdijevanja postala jedan od ključnih elemenata upravljanja rizicima.

Uloga specijaliziranih kompanija

Efikasna zaštita kritične infrastrukture u velikoj mjeri zavisi od profesionalne ekspertize. Operaterima su potrebni kvalifikovani partneri koji razumiju i tehničke i operativne zahtjeve visokorizičnih okruženja, te su u stanju da rezultate procjena rizika pretoče u odgovarajuću sigurnosnu arhitekturu.

Postoji jasan rizik oslanjanja na prividno povoljna, “gotova” rješenja koja ne uzimaju u obzir specifične prijetnje po konkretne lokacije i realne operativne uslove na terenu. Takvi pristupi često rezultiraju sistemima koji ne pružaju potreban nivo zaštite, pri čemu se njihove slabosti otkrivaju tek nakon incidenta ili tokom inspekcije.

Osim pravilnog projektovanja i instalacije sistema, redovno održavanje je ključno kako bi sigurnosni i zaštitni sistemi dugoročno mogli pouzdano funkcionisati. Neadekvatno planiranje, pogrešan izbor proizvoda ili nedovoljno održavanje često dovode do kvarova koji narušavaju ukupnu otpornost sistema. Izbor kompetentnih i certificiranih specijaliziranih kompanija stoga predstavlja jednu od ključnih odluka za operatere kritične infrastrukture.

Prilika za integratore

Za ponuđače sigurnosnih rješenja i sistem-integratore, regulatorni razvoj jasno potvrđuje potrebu da se razmišlja izvan okvira pojedinačnih proizvoda. Rješenja tehničke zaštite moraju biti ugrađena u holističke koncepte zaštite i usklađena sa sigurnim mrežnim arhitekturama i konceptom cyber otpornosti.

Sistemi poput kontrole pristupa više se ne mogu posmatrati izolovano. Oni moraju biti integrisani s platformama za nadzor, upravljanje alarmima i planiranje u vanrednim situacijama kako bi se omogućili koordinisani odgovori i ispunili zahtjevi u pogledu otpornosti i regulatorne usklađenosti.

Istovremeno, od pružalaca rješenja sve se češće očekuje da preuzmu savjetodavnu ulogu i operaterima ponude procjene zasnovane na riziku, kao i prilagođena rješenja. To uključuje ne samo odgovor na aktuelne prijetnje već i predviđanje budućih trendova, uz integraciju organizacijskih mjera poput obuke osoblja, politika pristupa i intervencijskih procedura. Na taj način, sigurnosna tehnologija postaje sastavni dio šire strategije otpornosti, a ne samo njena izolirana tehnička implementacija.

Od minimalnih zahtjeva do stvarne otpornosti

Direktive CER i NIS2 nisu uvele samo nove minimalne standarde nego i redefinisale koncept zaštite kritične infrastrukture. U okruženju u kojem jedan oštećeni kablovski snop može ostaviti bolnice bez napajanja, a cyber napad na energetski sektor paralisati transport, tradicionalni pristup izolovanim sigurnosnim mjerama više nije održiv.

Stvarna otpornost na napade na kritičnu infrastrukturu zahtijeva temeljnu promjenu perspektive, odnosno prelazak s reaktivnog ispunjavanja zakonskih obaveza na proaktivno upravljanje rizicima koje integriše tehničku i cyber sigurnost i sektorsku koordinaciju. To znači i napuštanje stava da se uvijek ide na najjeftinije rješenje koje zadovoljava minimume i prihvatanje činjenice da je zaštita kritične infrastrukture dugoročna investicija u kontinuitet rada ovih sistema i društvenu stabilnost.

Kritična infrastruktura može postati otporna na prijetnje današnjice i sutrašnjice samo kroz integrisani pristup u kojem sigurnost nije projekat koji se završava instalacijom, nego kontinuirani proces koji se prilagođava i unapređuje.

Konica Minolta: Inteligentne kamere u temelju pametnih gradova

U eri urbanog razvoja i digitalne transformacije, gradovi diljem svijeta sve više usmjeravaju investicije u Smart City rješenja. Videonadzor i inteligentna analitika ključan su dio te evolucije, a Konica Minolta i MOBOTIX stoje na čelu ove transformacije svojim inovativnim i pouzdanim rješenjima

Piše: Vito Lalić, menadžer razvoja poslovanja MOBOTIX-a za Adria regiju, Konica Minolta; E-mail: Vito.Lalic@konicaminolta.hr

Sigurnost se u pametnom gradu više ne svodi samo na statički nadzor. Integrirani sustavi videonadzora postaju inteligentne oči grada, s mogućnošću prepoznavanja anomalija te dubinskog razumijevanja okoline. Konica Minolta u suradnji s MOBOTIX-om nudi visokotehnološke videosustave koji kombiniraju naprednu hardversku opremu i sofisticiranu softversku inteligenciju.

Decentralizirana vizija nadzora

MOBOTIX kamere poznate su po robusnom i pouzdanom IP videonadzoru, koji funkcionira u svim vremenskim uvjetima, s jasnim i oštrim prikazom te minimalnim zahtjevima za dodatnom infrastrukturom. Ovo ih čini idealnim za javne prostore, prometne točke, parkirališta i druge kritične elemente u gradskom okruženju. Posebno vrijedna komponenta su termalne kamere, koje prate toplinu objekata, ljudi i vozila te omogućuju detekciju nevidljivih prijetnji u mraku ili zahtjevnim uvjetima. Ova tehnologija nije samo sigurnosna već predstavlja i proaktivnu mjeru prevencije požara, ugrožene infrastrukture ili neovlaštenih pristupa kritičnim zonama.

Nova generacija MOBOTIX rješenja donosi integriranu umjetnu inteligenciju i aplikacije temeljene na dubokom učenju izravno u kamere. To omogućuje analitiku u stvarnom vremenu, prepoznavanje lica, praćenje objekata, detekciju ponašanja i druge napredne funkcije bez potrebe za skupim poslužiteljima ili dodatnim softverom. Takva decentralizirana vizija nadzora temeljena na IoT i edge obradi podataka idealna je za pametne gradove, gdje se velike količine podataka moraju obrađivati brzo, lokalno i pouzdano štiteći građane i infrastrukturu bez spore ovisnosti o centralnom računalnom sustavu.

Također, danas se sigurnosni sustavi sve više koriste i izvan tradicionalnih okvira kriminaliteta. Oni postaju ključni alat za nadzor prometa, upravljanje javnim prostorima, nadgledanje kritične infrastrukture te brzo reagiranje u izvanrednim situacijama. Inteligentna videorješenja omogućuju i automatizirano upravljanje signalizacijom, detekciju prometnih anomalija te analizu ponašanja sudionika u prometu.

Sigurnost za gradove koji misle i djeluju

Zajednička tehnologija Konica Minolte i MOBOTIX-a temelji se na AI-u i internetu stvari, omogućujući rješenja koja ne samo da snimaju slike nego ih i analiziraju u kontekstu stvarnih događaja i sigurnosnih prijetnji. Ovaj tehnološki duo omogućuje gradovima da unaprijede detekciju i prevenciju prijetnji u realnom vremenu, detektiraju anomalije i rizike bez konstantnog ljudskog nadzora te brzo reagiraju na situacije koje mogu utjecati na javnu sigurnost.

Pametni gradovi budućnosti zahtijevaju više od samog videonadzora; oni trebaju inteligentne, učinkovite i skalabilne sigurnosne sustave. Rješenja Konica Minolte i MOBOTIX-a predstavljaju upravo takvu sinergiju: kombinaciju visoke tehnologije, AI analitike i pouzdanih hardverskih sustava koji omogućuju gradovima da budu sigurniji, pametniji i otporniji na izazove modernog doba.

AZiGuard: Kako integracija WMS i VMS sistema redefinira savremenu logistiku

Skladišta su danas ključne tačke lanca snabdijevanja. Međutim, operativna složenost, deseci hiljada artikala, hiljade skladišnih lokacija i neprekidan tok narudžbi stavlja ogroman pritisak na logističke timove. Upravo tu se pojavljuje novi tehnološki standard – integracija sistema za upravljanje skladištem (WMS) i sistema za upravljanje videonadzorom (VMS) putem platforme AZiGuard

Piše: Ovidiu Hriscu, voditelj prodaje, AziTrend; E-mail: ovidiu.hriscu@azitrend.ro

Tradicionalna istraga incidenata u skladištu može trajati satima, pa čak i danima. Izgubljeni paket, greška u komisioniranju ili spor oko isporuke troše vrijeme, novac i narušavaju reputaciju. Sinhronizacijom transakcijskih podataka iz WMS-a s tačnim videozapisima trenutaka u kojima su se ti događaji desili, AZiGuard složene procese pretvara u provjere koje traju svega dvije do tri minute.

Zašto je važna integracija?

Ključne prednosti uključuju gotovo trenutno pretraživanje incidenata, pri čemu operater filtrira događaj u WMS-u, a VMS odmah prikazuje precizan trenutak i ugao kamere za provjeru, pretvarajući ono što je ranije trajalo satima u proces od nekoliko minuta. Operativni troškovi se smanjuju zahvaljujući manjem broju manuelnih pretraga, sporova i internih intervencija, što donosi mjerljive uštede, posebno u skladištima s velikim prometom. Istovremeno se postiže veća transparentnost i vjerodostojnost, jer svaka transakcija postaje provjerljiva uz videodokaz, pružajući trgovcima, kurirskim službama, distributerima i operaterima online trgovinskih platformi jasan i nepristrasan izvor podataka. Konačno, veće zadovoljstvo kupaca i partnera proizlazi iz bržeg rješavanja reklamacija, jasnije raspodjele odgovornosti i povećanog povjerenja duž cijelog lanca snabdijevanja.

Kada poslovanje raste, preciznost je presudna

Navest ćemo primjer jedne velike online trgovine, koja koristi integraciju WMS i VMS sistema kako bi u realnom vremenu rekonstruirala put pošiljke i povezala logističke unose s odgovarajućim videozapisima. Time je vrijeme istrage izgubljenih paketa skraćeno za više od pedeset posto. Sličan pristup primjenjuje se i u farmaceutskom sektoru, gdje skladište s “pick-by-voice” tehnologijom koristi integraciju sistema za brz vizuelni uvid u rad transportnih traka i efikasno otkrivanje grešaka i zastoja.

Putem modula AZiGuard ActiveStock, skladišta dobivaju naprednu kontrolu tačnosti, uključujući brzu istragu gubitaka, rješavanje sporova oko isporuke, jasno definisanje odgovornosti te provjeru kvaliteta procesa komisioniranja i pakovanja. Za objekte koji upravljaju s više od 50.000 artikala, ovakav nivo automatizacije prelazi iz kategorije “poželjno” u “neophodno”.

Budućnost: AI, predikcija i automatizacija

Kako broj narudžbi raste, a marže se smanjuju, spajanje operativnih podataka s videoanalitikom postaje temelj savremene logistike. Sljedeći korak već se nazire: vještačka inteligencija koja predviđa greške, optimizira radne tokove i otkriva anomalije prije nego što prerastu u operativne troškove. Integracija WMS-a i VMS-a više nije samo tehnološko unapređenje – ona je konkurentska nužnost. Za operacije s velikim prometom, rješenja poput AZiGuarda ne donose samo veću vidljivost već grade skladišta koja su sigurnija, transparentnija i znatno profitabilnija.

Siemens Building X: Digitalna revolucija u protupožarnoj zaštiti

U današnjem svijetu sve pametnijih zgrada i kompleksnijih izazova, Siemens predstavlja Building X – platformu koja redefinira protupožarnu zaštitu. Suočeni s trendovima poput kroničnog nedostatka stručnjaka za održavanje sustava, rastuće potrebe za daljinskim uslugama te sveprisutnom integracijom IoT tehnologija, Building X donosi sveobuhvatno digitalizirano upravljanje i održavanje

Piše: Andrej Potočnik, voditelj prodaje, Smart Infrastructure – Fire and Safety, Siemens; E-mail: andrej.potocnik@siemens.com

Building X je unificirana, cloud platforma koja besprijekorno integrira podatke iz svih protupožarnih i drugih kritičnih sustava unutar zgrade. Ova inovativna platforma osigurava neusporedivu učinkovitost, pouzdanost i pruža potpuni mir za vlasnike i operatere objekata. Kroz napredne AI aplikacije i holističku integraciju s različitim senzorima i sustavima, stvara se jedinstveni podatkovni ekosustav, koji omogućuje centralizirano praćenje, detaljnu analizu performansi sustava i inteligentno upravljanje protupožarnom zaštitom, od detekcije do gašenja. Na taj način, Building X pretvara kompleksne operativne podatke u jasne, djelotvorne uvide, osiguravajući proaktivno održavanje, brzu reakciju na potencijalne incidente i optimizaciju cjelokupnog životnog ciklusa zgrade.

Ključne prednosti

Među ključnim prednostima platforme ističu se znatno veća operativna učinkovitost i manji troškovi, što je postignuto optimizacijom procesa održavanja, smanjenjem potrebe za fizičkim pregledima (jednostavno testiranje detektora uz tzv. disturbance-free testing) i minimiziranjem zastoja sustava kroz prediktivno održavanje.

Platforma osigurava neprekidan, cjelodnevni nadzor i izuzetno brzu reakciju na incidente, s trenutnim obavijestima koje drastično skraćuju vrijeme reakcije i smanjuju potencijalnu štetu. Daljinsko upravljanje i dijagnostika, omogućeni intuitivnim mobilnim aplikacijama i sigurnim pristupom cloudu, ključni su za brzu intervenciju s bilo koje lokacije. Nadalje, poboljšana usklađenost s regulatornim zahtjevima i precizna dokumentacija postižu se automatskim bilježenjem svih aktivnosti i statusa sustava, olakšavajući revizije. Konačno, holistički pregled, koji proizlazi iz integracije podataka iz različitih sustava, pruža sveobuhvatan uvid u performanse objekta.

Korak naprijed u digitalizaciji

Za potpunu i slojevitu zaštitu, Building X nudi specifične, ciljane aplikacije razvijene za maksimalnu učinkovitost. Fire Manager služi za nadziranje i inteligentno planiranje održavanja protupožarnih sustava, pružajući detaljan uvid u stanje opreme i identificirajući potencijalne probleme. Fire Connect je mobilna aplikacija koja ovlaštenim korisnicima omogućuje pristup sustavu s bilo kojeg mjesta, olakšavajući upravljanje događajima, primanje instant obavijesti i učinkovitu koordinaciju timova na terenu.

Siemens Building X značajan je korak naprijed u digitalizaciji upravljanja i održavanja protupožarne sigurnosti. Kombinirajući naprednu tehnologiju, poput umjetne inteligencije, IoT-a i robusnih API-ja, u jedinstvenu, intuitivnu platformu, on omogućuje tvrtkama da prijeđu s reaktivnog na proaktivno upravljanje, osiguraju višu razinu sigurnosti, optimiziraju troškove i stvaraju održivije i učinkovitije objekte.

ICT: Razlog za prelazak na pametnu kontrolu pristupa

Mnoge zgrade i objekti danas koriste tehnologije kontrole pristupa i detekcije upada koje su stare deset, a neke čak i petnaest godina. Hardver je i dalje funkcionalan, vrata se otvaraju, alarmi su aktivni, ali ovi zastarjeli sistemi često su prepreka u situacijama kada klijent želi modernizirati upravljanje zgradom ili uvesti nove aplikacije

Piše: Thomas Napora, potpredsjednik i generalni direktor za EMEA regiju, ICT; E-mail: emea-info@ict.co

Potreba za promjenom sistema kontrole pristupa najčešće je potaknuta potrebom za usklađenošću s propisima, unapređenjem sigurnosti i ostvarenjem ciljeva održivosti. Međutim, kao i svaki infrastrukturni projekat, i ovaj mora imati jasnu finansijsku osnovu. Upravo troškovi, odnosno kapitalna ulaganja, u velikoj mjeri definišu izvodljivost projekta i vremenski okvir za implementaciju novog sistema kontrole pristupa. Dobra vijest je da nadogradnja ne mora nužno značiti scenarij “sve ili ništa”

Kako kontrola pristupa jača operativnu efikasnost?

Osim što podiže nivo sigurnosti, savremena kontrola pristupa postaje ključni alat za unapređenje operativne efikasnosti i uštedu energije. Objedinjavanjem različitih sistema u jednu centralnu platformu, kompanije mogu direktno pratiti pozitivan utjecaj na svakodnevno poslovanje.

Primjera radi, otvoreni sistemi kontrole pristupa mogu automatski isključiti klimatizaciju ukoliko je prozor ostavljen otvoren, ugasiti rasvjetu i aktivirati zaštitu prostora u trenucima kada se u njemu niko ne nalazi. U objektima s velikim protokom ljudi, integracija kontrole pristupa s okretnim barijerama i sistemima liftova omogućava upravljanje kretanjem korisnika, njihovu identifikaciju putem kartica te usmjeravanje ka najbržem liftu na putu do odredišta. Ušteda od svega nekoliko minuta po osobi, pomnožena s hiljadama korisnika na dnevnom nivou, brzo se pretvara u mjerljive dobitke u produktivnosti.

Da li je potpuna zamjena sistema uvijek neophodna?

Kod novih objekata i dogradnji, implementacija potpuno novog sistema kontrole pristupa postala je standardna praksa. Međutim, kod adaptacija postojećih objekata uz ograničen budžet, potpuna zamjena kompletne infrastrukture nije jedina niti uvijek najracionalnija opcija. Pametniji pristup je fazna migracija. Detaljna analiza postojeće infrastrukture omogućava provjeru kompatibilnosti postojeće opreme sa savremenim kontrolerima. Na taj način moguće je unaprijediti “mozak” sistema, dok se postojeće kablovske instalacije i periferna oprema zadržavaju u upotrebi. Fazna migracija, kakvu nudi ICT, znatno smanjuje ukupne troškove projekta i minimizira rizik od prekida rada, što je posebno važno za kompanije koje posluju cjelodnevno.

Kako osigurati kontinuitet tokom migracije?

U situacijama kada stari sistem mora raditi paralelno s novim, ključno pitanje postaje upravljanje korisnicima i sinhronizacija podataka. Bez pravilne koordinacije, postoji rizik od neusklađenosti baza podataka, što može dovesti do ograničavanja pristupa ili ostavljanja određenih prostora nezaštićenim. Zbog toga je neophodno osigurati kontinuiranu sinhronizaciju između starog i novog servera za kontrolu pristupa. Kao odgovor na ovaj izazov, ICT nudi softversko rješenje DataSync, koje omogućava pouzdan i besprijekoran prelazak na novi sistem bez narušavanja sigurnosti ili operativnog kontinuiteta.

XPR ONLine: Sigurnost, tehnologija i povjerenje

Jedan od strateški najvažnijih projekata digitalne transformacije u finansijskom sektoru Sjeverne Makedonije nedavno je završen uspješnom implementacijom XPR sistema za kontrolu pristupa i evidenciju radnog vremena, koji je postavio novi standard za efikasnost i sigurnost

Piše: Angel Andevski, menadžer prodaje za Jugoistočnu Evropu, XPR Group; E-mail: a.andevski@xprgroup.com

Jedna od najistaknutijih finansijskih institucija u Sjevernoj Makedoniji, zahvaljujući instalaciiji XPR-a, sada posluje na potpuno centraliziranoj platformi koja povezuje sve kancelarije širom zemlje, osiguravajući sigurnu i realnu vremensku kontrolu pristupa i evidenciju prisustva zaposlenika.

Potpuno online sistem

XPR ONLine rješenje nudi web-sistem za kontrolu pristupa i evidenciju radnog vremena, omogućavajući administratorima centralizovan nadzor i upravljanje svim kancelarijama i lokacijama u zemlji u realnom vremenu. Bilo da je riječ o centrali ili udaljenoj poslovnici, sistem pruža trenutnu vidljivost i kontrolu nad prisustvom zaposlenika, radnim satima i događajima pristupa.

Ova potpuno online arhitektura omogućava automatsko praćenje prijava i odjava, kao i nadzor pristupa u realnom vremenu na više lokacija. Sistem omogućava detaljno izvještavanje i integraciju s HR pravilima te kontrolu pristupa zasnovanu na ulozi i planiranje smjena. Osim toga, cjelodnevno je dostupan putem web-interfejsa i koristi skalabilnu infrastrukturu, koja se može proširivati u budućnosti. Kroz ovu implementaciju, institucija je postigla potpun digitalni nadzor nad ljudskim resursima, pojednostavila interne procese i znatno unaprijedila svoju operativnu i sigurnosnu efikasnost.

XPRO serija čitača – sigurni i izdržljivi

Rješenje se oslanja na napredne čitače iz XPRO serije kompanije XPR, poznate po svojoj snazi, pouzdanosti i sigurnom dizajnu. Ovi čitači su napravljeni da rade i u najzahtjevnijim uslovima, a upareni su s beskontaktnim karticama koje se ne mogu klonirati ili kopirati, čime se eliminiše rizik od neovlaštenog dupliranja ili pristupa. Ključne karakteristike uključuju visoku izdržljivost s IP65 i IK11/IK10 certifikatima – otpornost na vodu, vatru, prašinu i vandalizam, AES enkriptovanu komunikaciju čitača i centralnog sistema, offline i online režime rada te moderan, elegantan dizajn prikladan za visokosigurnosna okruženja.

Korištenje Xsecure kartica koje se ne mogu klonirati, u kombinaciji s pouzdanim čitačima, osigurava vrlo visok nivo fizičke i digitalne sigurnosti, što je ključno za finansijske institucije koje upravljaju osjetljivim podacima i sredstvima.

Nevidljiva moć, vidljivi rezultati

Iako je sam sistem diskretan po izgledu, iza scene radi s visokom preciznošću i inteligencijom. Svaki događaj pristupa se automatski bilježi, a svaka kancelarija je vidljiva kroz centralnu kontrolnu tablu. Prisustvo svakog zaposlenika se prati i izvještava, dok se svaki potencijalni rizik smanjuje kroz strogu kontrolu pristupa. Ova nevidljiva, ali snažna digitalna mreža je ono što sistem čini zaista efikasnim u zaštiti organizacije – bez ometanja svakodnevnog rada. “Implementacijom XPR-a dobili smo sistem koji pruža potpunu kontrolu, sigurnost i transparentnost – sve kroz korisnički jednostavno sučelje”, izjavio je predstavnik finansijske institucije.

Ovaj projekat potvrđuje da XPR nije samo dobavljač tehnologije – već pouzdan partner, sposoban da isporuči pametna, integrisana rješenja koja podržavaju dugoročne ciljeve. Sa fokusom na cyber sigurnost, nadzor u realnom vremenu i dugoročnu održivost, XPR ONLine predstavlja budućnost kontrole pristupa i evidencije prisustva u zahtjevnim okruženjima.

Ultravision: AppVision PSIM 4.9.6: Sigurnost i efikasniji rad u integrisanim okruženjima

AppVision PSIM 4.9.6 predstavlja konsolidacijsku nadogradnju dizajniranu za integratore i kompanije koje trebaju robusnu, prilagodljivu i potpuno otvorenu platformu za upravljanje sigurnosnim ekosistemima. Nova verzija unapređuje pouzdanost PSIM sistema kroz bolju redundantnost, zaštitu osjetljivih podataka i optimizirane klijentske performanse

Piše: Florin Marica, generalni direktor, UltraVision Consult; E-mail: florin.marica@ultravisionconsult.com

Kako operativna okruženja postaju sve složenija, pouzdanost PSIM platforme direktno određuje pouzdanost kompletne sigurnosne infrastrukture. Kao glavni distributer AppVision PSIM rješenja u Južnoj i Centralnoistočnoj Evropi, UltraVision Consult objavio je izlazak verzije AppVision V4.9.6 – nadogradnje fokusirane na stabilnost, naprednu sinhronizaciju i dodatno ojačanu sigurnost na svim nivoima platforme. Nova verzija unapređuje ukupnu sigurnosnu arhitekturu tako što štiti pristup pozadinskim planovima, što je ključno za organizacije u kojima arhitektonski nacrti predstavljaju osjetljive operativne podatke.

Pouzdanost i kontinuitet

AppControl modul dodatno jača povjerljivost tako što trajno skriva PIN kod, čime se osigurava sigurnije upravljanje autentifikacijom. Veliki dio ove nadogradnje odnosi se na pouzdanost servera, redundantnost i kontinuitet operacija. Sinhronizacija rezervnih (backup) servera je znatno poboljšana, a grafički slojevi sada se dosljedno usklađuju između servera. Ove nadogradnje direktno podržavaju okruženja s visokim zahtjevima dostupnosti, u kojima je neprekidan rad sistema od suštinskog značaja.

Na strani klijenta vidljiva su značajna poboljšanja performansi. Ponovo je aktivirana keš memorija za slike, omogućavajući da se grafički elementi unutar grafičkih prikaza učitavaju više puta bez dodatnog opterećenja sistema. Ovime je uveden i novi konfiguracijski prag koji precizno upravlja zadržavanjem tzv. keširanog sadržaja. Integratori će cijeniti i poboljšanja u konfiguratoru, gdje se prozor za odabir sada otvara tačno na nivou kursora, čime se ubrzava i pojednostavljuje radni proces. Dodatno, metoda UpdateOverlay u SDK-u sada je potpuno aktivna i spremna za programere koji razvijaju naprednu, prilagođenu logiku na AppVision platformi.

Strateška nadogradnja

AppVision 4.9.6 nije tek obična tehnička nadogradnja, već strateško konsolidacijsko izdanje namijenjeno integratorima i krajnjim korisnicima koji se oslanjaju na robusnu i prilagodljivu PSIM platformu nezavisnu od vendora. UltraVision Consult ostaje posvećen razvoju otvorenog ekosistema u kojem se tehnologije međusobno povezuju bez ograničenja i u kojem integratori mogu kreirati napredna i dugoročno održiva sigurnosna rješenja.

Kompanija aktivno širi svoju mrežu partnerskih sistem-integratora u regiji. Svi zainteresirani za rad s potpuno otvorenom PSIM platformom, uz lokalnu podršku u vidu konsultantskih usluga, razvoja, konfiguracije, puštanja u rad i dugoročnog održavanja, mogu ih kontaktirati putem web-stranice: https://ultravisionconsult.com/. 

VORTEX by VIVOTEK: Detekcija zaštitne opreme u oblaku

Korištenjem VORTEX cloud rješenja, sigurnosni menadžeri mogu nadzirati više lokacija s jedne platforme i primati trenutna upozorenja kada dođe do kršenja pravila o zaštitnoj opremi, bez potrebe za ručnim nadgledanjem. Na taj način moguća je brza reakcija kako bi se spriječile nesreće prije nego što radnici budu svjesni istih

Piše: Đorđe Baćić, menadžer za razvoj poslovanja, VIVOTEK; E-mail: djordje.bacic@vivotek.com

VORTEX koristi cloud AI kako bi precizno otkrio nedostajuću zaštitnu opremu, poput kaciga i sigurnosnih prsluka, te odmah pokreće upozorenja u realnom vremenu putem oblaka. Na taj način omogućava brzu reakciju kako bi se spriječile nesreće prije nego što radnici budu izloženi opasnosti.

Snimci i izvještaji

AI model je treniran da prepozna osobe i ključne elemente zaštitne opreme, dok sistem provjerava da li je propisana oprema nošena u označenim radnim zonama. Kada dođe do kršenja pravila – naprimjer, ukoliko radnik uđe u obaveznu zonu gradnje bez kacige – sistem odmah šalje obavijesti putem push notifikacija, e-maila ili integrisanih zvučnika na lokaciji, omogućavajući timu brzu intervenciju.

Uz Case Vault u VORTEX AI Hubu, korisnici mogu dodati odabrane video isječke i automatski kreirati strukturiranu vizuelnu vremensku liniju sa slikama i videodokazima. Izvještaji se mogu dobiti u PDF formatu jednim klikom. Svi incidenti se bilježe i čuvaju s videodokazima, stvarajući arhivu spremnu za revizije, istrage i izvještavanje o usklađenosti.

Prednosti i efikasnost

Korištenjem VORTEX cloud rješenja, sigurnosni menadžeri mogu nadzirati više lokacija s jedne platforme i primati trenutna upozorenja kada dođe do kršenja pravila o zaštitnoj opremi, bez potrebe za ručnim nadgledanjem. Sistem omogućava kontinuirani automatizirani nadzor bez radno intenzivnih kontrola, podržava smanjenje rizika kroz trenutna upozorenja i poboljšava operativnu efikasnost jer oslobađa sigurnosno osoblje od stalnog praćenja, omogućavajući im da se fokusiraju na strateške zadatke. Također generiše verificiranu dokumentaciju potrebnu za usklađenost s regulativama, uključujući OSHA standarde i zahtjeve osiguravajućih kuća.

Gdje se koristi

Tipični scenariji primjene ovog rješenja uključuju gradilišta, skladišta i logističke centre, rudnike i kamenolome, fabrike i proizvodne pogone, energetske i komunalne sektore, kao i željezničke i transportne projekte. Uz detekciju lične zaštitne opreme na VORTEX platformi, provođenje sigurnosnih pravila postaje proaktivno, efikasno i provjerljivo – štiteći radnike i pojednostavljujući usklađenost u visokorizičnim okruženjima.

Salto XS4 Sense: Pametno i efikasno upravljanje energijom

Na tržište je došao XS4 Sense, pametni bežični sistem namijenjen da optimizira potrošnju energije, smanji emisije ugljik-dioksida i podrži ciljeve održivosti – uz potpunu integraciju u Saltov ekosistem pametnog pristupa

Piše: Agnieszka Filipowicz, menadžerica za razvoj poslovanja za Centralnu i Istočnu Evropu, Salto; E-mail: a.filipowicz@saltosystems.com

Salto XS4 Sense je inovativan sistem za pametno upravljanje energijom (SMES), dizajniran da transformiše pristup energijskoj efikasnosti u zgradama. Kombinujući najsavremeniju bežičnu tehnologiju s platformom za praćenje energije u stvarnom vremenu, XS4 Sense omogućava upraviteljima objekata da smanje potrošnju energije, umanje svoj ugljični otisak i ostvare ciljeve održivosti – sve to bez složenih instalacija ili invazivnih nadogradnji infrastrukture.

Rješenje proširuje tehnološki portfolio ekosistema pametnog pristupa integracijom praćenja energije u stvarnom vremenu, napredne detekcije prisutnosti i kontrole grijanja, ventilacije i klimatizacije u kompaktan uređaj koji je pogodan za ugradnju u već izgrađene objekte. Bežično rješenje se besprijekorno integriše sa Saltovim postojećim ekosistemom pametnog pristupa, uključujući Salto Space i BLUEnet infrastrukturu, omogućavajući brzu instalaciju u hotelima, kancelarijskim prostorima, studentskim domovima, na kruzerima i dr.

Jednostavno upravljanje

Napravljen da funkcioniše kao cjelina, dizajniran za naknadnu ugradnju u izgrađene objekte i certificiran za održivost, XS4 Sense omogućava upraviteljima objekata da smanje potrošnju energije bez potrebe za složenim elektroinstalacijama ili novom infrastrukturom. Značajne uštede energije ostvaruju se optimizacijom potrošnje na nivou pojedinačne sobe ili prostora, osiguravajući poboljšanu ukupnu energijsku efikasnost. Njegova napredna bežična arhitektura eliminiše potrebu za komplikovanim postavkama ili dodatnim alatima, čineći instalaciju brzom i bez prekidanja rada.

Kao “sve u jednom” pametni kontroler, ovaj kompaktni bežični uređaj integriše višestruke funkcionalnosti, uključujući detekciju pokreta, senzore na vratima i prozorima te kontrolu grijanja, ventilacije i klimatizacije, što ga čini pogodnim za svaku prostoriju. Njegove fleksibilne opcije ugradnje omogućavaju postavljanje na plafone, pod nadstrešnice ili na okvire vrata i prozora, s neinvazivnim dizajnom idealnim za prostore u punoj funkciji kao što su hoteli, studentski domovi, radni prostori, zdravstvene laboratorije, kabine na kruzerima i mnogi drugi.

Idealno rješenje

XS4 Sense funkcioniše u potpunoj harmoniji sa Saltovom platformom pametnog pristupa i u potpunosti je integrisan sa Salto Space sistemom, kombinujući sigurnost i energijsku efikasnost u jedinstveno pametno pristupno rješenje. XS4 Sense predstavlja jedinstvenu priliku da se dopune postojeća rješenja kontrole pristupa i ostvari mjerljiv utjecaj na održivost. Sistem podržava praćenje u stvarnom vremenu i analitičke uvide koji omogućavaju upraviteljima objekata da demonstriraju mjerljiv ekološki utjecaj i smanje dugoročne operativne troškove.