Home Tehnologija i proizvodi Kategorija Upravljanje podacima

Upravljanje podacima

Hytera na Adria i Bulgarian Security Summitu

Posjetioci će moći uživo vidjeti demonstracije HP685 DMR radiostanica, kao i inteligentna rješenja s nosivim kamerama SC780 i P60, koja omogućavaju snimanje dokaznog materijala u visokoj rezoluciji i bolji uvid u stanje na terenu

Piše: Melina Politi, voditeljica marketinga za Jugoistočnu Evropu, Hytera Communications Europe ; E-mail: melina.politi@hytera-europe.com

Hytera, jedan od vodećih svjetskih pružalaca profesionalnih komunikacijskih tehnologija i rješenja, učestvovat će na dva značajna događaja sigurnosne industrije u Jugoistočnoj Evropi – Adria Security Summitu 2026 u Zagrebu i Bulgarian Security Summitu 2026 u Sofiji.

Demonstracije uživo

Na oba događaja kompanija će predstaviti najnovija rješenja za komunikacije u kritičnim situacijama, inteligentne nosive kamere i integriranu bežičnu dodatnu opremu, razvijene s ciljem povećanja operativne efikasnosti, javne sigurnosti i zaštite kompanija. Posjetioci Hyterinih štandova imat će priliku uživo vidjeti demonstracije ključnih rješenja, uključujući profesionalne DMR radiostanice poput modela HP685. Ovaj uređaj objedinjuje poništavanje buke zasnovano na umjetnoj inteligenciji, poboljšane RF performanse i naprednu enkripciju kako bi osigurao sigurnu i pouzdanu komunikaciju u zahtjevnim okruženjima.

Bit će predstavljena i inteligentna rješenja s nosivim kamerama SC780 i P60, u kombinaciji s bežičnim daljinskim zvučničkim mikrofonom W60. Ona omogućavaju snimanje dokaznog materijala u visokoj rezoluciji, povezivanje u stvarnom vremenu i veću terensku preglednost za profesionalce u oblasti javne i privatne sigurnosti.

Efikasnija komunikacija

“Jugoistočna Evropa važan je region u kojem kompanije nastavljaju da ulažu u moderne i pouzdane komunikacione tehnologije kako bi odgovorile na nove operativne i bezbednosne izazove. Učešćem na oba događaja želimo da pokažemo kako najnovije Hyterine DMR radio stanice, rešenja s nosivim kamerama i integrisani komunikacioni ekosistem pomažu kompanijama da efikasnije komuniciraju, unaprede situacionu svest i povećaju bezbednost operacija”, rekao je Dejan Stančević, regionalni direktor prodaje.

Hytera poziva sigurnosne stručnjake, sistem-integratore, prodajne partnere i predstavnike medija da posjete štandove 51–52 u Zagrebu i 45–46 u Sofiji, gdje će se moći susresti s regionalnim predstavnicima kompanije i upoznati s posljednjim inovacijama u oblasti kritičnih komunikacija i inteligentnih sigurnosnih rješenja. Zainteresirani za sastanak mogu se unaprijed javiti putem Hyterinih kontakt e-mail adresa i dogovoriti termin razgovora.

Synology RackStation: Enterprise pohrana za poslovne korisnike

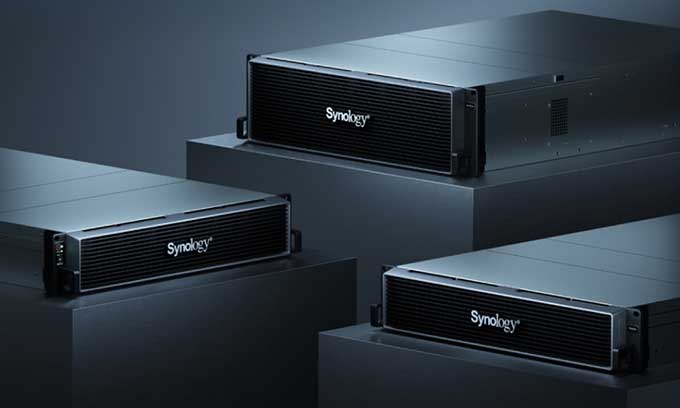
Kako kompanije upravljaju sve većim količinama podataka, sistemi za pohranu moraju osigurati pouzdane performanse, podržati ključne poslovne servise i jednostavno se skalirati bez skupih prekida rada. Upravo to nudi nova Synology RackStation serija, koja objedinjuje rack servere za pohranu s fleksibilnošću operativnog sistema DiskStation Manager

Piše: Esma Dogan, menadžerica marketinga za Tursku i Mađarsku, Synology; E-mail: esmadogan@synology.com

RackStation serija može se koristiti za različite poslovne potrebe. Model RS1626xs+ u 1U formatu donosi vrhunske performanse za lokacije s ograničenim prostorom. RS3626xs i RS4826xs+ nude skalabilne platforme za zahtjevna poslovna opterećenja, dok je 16-bay RS6426xs+ namijenjen korisnicima kojima su potrebni visoka propusnost i veliki kapacitet proširenja.

Performanse i skalabilnost

RS1626xs+ pokreće šestojezgreni Intel Xeon D-1726 procesor te ostvaruje do 84.000 4K random-write IOPS-a i sekvencijalne brzine do 2.100 MB/s pri čitanju i 1.500 MB/s pri pisanju. Dva ugrađena 10GbE priključka, PCIe 4.0 utor i dva integrisana M.2 NVMe utora za SSD cache omogućavaju zadržavanje visokih performansi kako broj korisnika i radnih opterećenja raste.

Na vrhu ponude je RS6426xs+, koji postiže do 165.000 4K random-write IOPS-a te sekvencijalne brzine do 6.700 MB/s pri čitanju i 4.300 MB/s pri pisanju. Sa 16 ležišta za diskove i podrškom za do četiri RX1225RP jedinice za proširenje može se proširiti na više od 1,5 PB sirovog kapaciteta. RS3626xs i RS4826xs+ nude dodatne performanse za implementacije temeljene na HDD, SSD ili hibridnoj pohrani.

Povezivost i kontinuitet

Odabrani modeli nude ugrađenu 10GbE RJ45 mrežnu povezanost, uz mogućnost proširenja putem 10/25GbE mrežnih kartica ili Fibre Channel (FC) povezivanja. Redundantna napajanja, hot-swap diskovi, redundantni ventilatori, online proširenje volumena i out-of-band upravljanje povećavaju dostupnost sistema i pojednostavljuju održavanje. U kompatibilnim konfiguracijama s dva Synology High Availability servera omogućeno je automatsko prebacivanje rada na redundantni server u slučaju kvara, čime se osigurava kontinuitet rada kritičnih servisa.

Jedinstvena platforma za upravljanje podacima

DSM pretvara RackStation u jedinstvenu platformu za upravljanje podacima. Synology Drive pruža privatnu cloud platformu za pristup i sinhronizaciju datoteka, dok Synology aplikacije za saradnju omogućavaju lokalno dijeljenje datoteka, zajednički rad na dokumentima, e-mail, razmjenu poruka i kalendar.

Za zaštitu podataka Active Backup Suite, Hyper Backup i Snapshot Replication omogućavaju sveobuhvatne sigurnosne kopije, replikaciju i oporavak krajnjih uređaja, servera, virtualnih mašina i cloud servisa. Surveillance Station omogućava upravljanje videonadzorom, dok Virtual Machine Manager i Container Manager podržavaju pokretanje aplikacija, testna okruženja i scenarije oporavka od katastrofe. Na podržanim sistemima Synology Tiering dodatno optimizira iskorištenost pohrane premještanjem rjeđe korištenih podataka između različitih nivoa pohrane.

Od udaljenih poslovnica do centara podataka, nova RackStation serija predstavlja skalabilnu enterprise platformu za konsolidaciju podataka, zaštitu ključnih poslovnih servisa i dugoročan rast kompanije.

Aikom na Adria Security Summitu

Aikom International će još jednom učestvovati na Adria Security Summitu, najvećem sajmu sigurnosnih tehnologija u Jadranskoj regiji, koji se održava 7. i 8. oktobra 2026. na Zagrebačkom velesajmu

Piše: Marko Peica, direktor prodaje za Jadransku regiju, Katar, Tursku i Grčku, Aikom International; E-mail: marko.peica@aikominternational.com

Aikom International će na štandu 92 na Adria Security Summitu predstaviti integrisani tehnološki ekosistem osmišljen kao odgovor na savremene sigurnosne izazove, povezujući kritične komunikacije, videosigurnost u oblaku, kontrolu pristupa, inteligentnu detekciju, bežično umrežavanje i infrastrukturna rješenja.

Ovu viziju kompanija će predstaviti kroz portfolio koji objedinjuje rješenja Motorola Solutions, Avigilon Alta, HALO Smart Sensors, Cambium Networks i Townet, pružajući sistem-integratorima i sigurnosnim stručnjacima tehnologije za izgradnju pametnije i sigurnije infrastrukture.

Jedan ekosistem

Centralni dio izložbe činit će tehnološki ekosistem Motorole Solutions. Među istaknutim tehnologijama bit će WAVE PTX, platforma za širokopojasni Push-to-Talk, koja omogućava trenutnu i sigurnu komunikaciju putem radiostanica, pametnih telefona i drugih uređaja. WAVE PTX će za vrijeme Adria Security Summita podržavati komunikaciju sigurnosnog osoblja događaja, pružajući praktičan primjer kako širokopojasni Push-to-Talk može unaprijediti koordinaciju, operativnu efikasnost i uvid u stanje na terenu u zahtjevnim okruženjima.

Posjetioci će se moći upoznati i s Avigilon Altom, cloud platformom kompanije Motorola Solutions za inteligentni videonadzor i kontrolu pristupa. Objedinjujući videoanalitiku zasnovanu na vještačkoj inteligenciji, upravljanje u oblaku i savremene mogućnosti kontrole pristupa, Alta pojednostavljuje sigurnosne operacije te povećava skalabilnost, fleksibilnost i efikasnost upravljanja sistemom. Ekosistem dodatno proširuju HALO pametni senzori, koji omogućavaju inteligentno praćenje okruženja i veću svijest o dešavanjima u okruženju u realnom vremenu.

Motorolin ekosistem zaokružuju DMR radio-stanice iz serije MOTOTRBO R i nosive kamere, integrisane u širu platformu kako bi omogućile povezan pristup komunikaciji, odgovoru na incidente i upravljanju dokazima.

AI mreža

Inovaciju u umrežavanju predstavit će Cambium Networks i njegova One Network vizija, koja spaja bežično povezivanje, switching, mrežnu sigurnost i upravljanje u oblaku u jednu inteligentnu arhitekturu. Posebna pažnja bit će posvećena portfoliju Network Service Edge, koji koristi naprednu vještačku inteligenciju i mašinsko učenje za automatizaciju rješavanja problema, jačanje cyber sigurnosti, pojednostavljenje implementacije mreže i optimizaciju upravljanja infrastrukturom.

Inteligentna infrastruktura

Još jedan vrhunac na štandu Aikoma bit će Townet SmartBox, inovativno rješenje dizajnirano za brzu implementaciju komunikacijske i sigurnosne infrastrukture na lokacijama gdje konvencionalno napajanje i mrežna povezanost nisu dostupni. Posjetioci će imati priliku da vide SmartBox integrisan unutar stvarnog scenarija primjene, prikazujući operativne prednosti koje nudi za implementaciju videonadzora, komunikacijskih i mrežnih tehnologija u udaljenim ili izazovnim okruženjima.

Vivotek: VAST Security Station v1.6

Napredna forenzička analiza, upravljanje podacima i zaštita privatnosti, uz automatizirane funkcije koje pojednostavljuju svakodnevni rad operatera, ključna su unapređenja nove verzije VAST Security Stationa

Piše: Đorđe Baćić, menadžer za razvoj poslovanja, VIVOTEK; E-mail: djordje.bacic@vivotek.com

Razvijena kako bi uklonila uska grla u ručnim operativnim procesima, zaštitila privatnost podataka i pojednostavila istrage nakon incidenata, najnovija verzija VIVOTEK-ovog softvera donosi ciljana unapređenja prilagođena složenim poslovnim okruženjima. Povezujući metapodatke videosnimaka s centraliziranim upravljanjem bazom podataka, VSS v1.6 administratorima pruža veću kontrolu nad sistemom i korisne informacije za donošenje odluka.

Ubrzana forenzička analiza

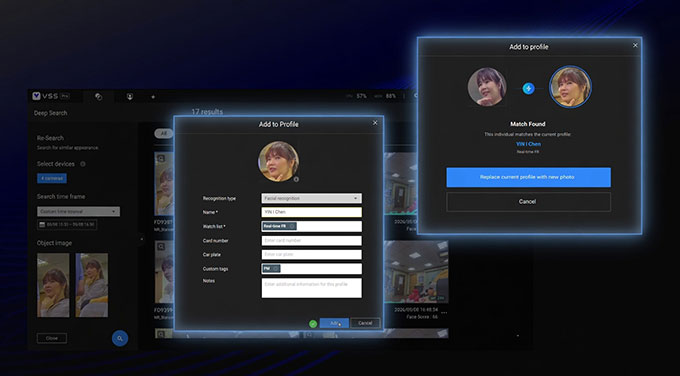
VSS v1.6 uvodi ugrađeni alat za upravljanje listama, koji značajno unapređuje forenzičku analizu ranijih videosnimaka, omogućavajući direktno povezivanje podataka o licima iz funkcije Deep Search sa strukturiranom bazom podataka. Sigurnosno osoblje može jednostavno izdvojiti određena lica direktno iz rezultata funkcije Deep Search, što omogućava njihovu brzu identifikaciju na ranijim snimcima. Prilikom kreiranja profila jednim klikom, sistem automatski provjerava da li se lice podudara s podacima u bazi. Ako pronađe podudaranje, odmah obavještava operatera, čime sprečava kreiranje duplikata i održava bazu urednom. Izdvojeni rezultati pretrage mogu se organizirati u sačuvane liste direktno unutar baze podataka. To pojednostavljuje dugoročno praćenje i pregled ranijih snimaka određenih osoba s više kamera.

Automatsko zamućivanje

Usklađivanje sa strogim propisima o zaštiti privatnosti podataka prilikom izvoza videosnimaka kao dokaza često dovodi do značajnih operativnih kašnjenja. VSS v1.6 odgovara na ovaj izazov snažnim automatiziranim alatom za zamućivanje videosnimaka. Sistem po zadanim postavkama automatski primjenjuje efekat zamućivanja na sve detektirane osobe u izvezenim videosnimcima kako bi zaštitio privatnost trećih lica. Operateri mogu koristiti automatski generisane sličice osoba kako bi brzo identificirali, odabrali i uklonili zamućenje samo s odabranog subjekta. Umjesto da glavni server za snimanje mora obrađivati zahtjevne AI procese prilikom izvoza datoteka, softver koristi podatke koje je kamera već obradila. Na taj način server nastavlja raditi bez usporavanja, a smanjuje se i potreba za skupim nadogradnjama hardvera.

Dozvole za prikaz i dodatna unapređenja

Upravljanje velikim sistemima ili instalacijama na više lokacija zahtijeva precizno razdvajanje podataka. VSS v1.6 unapređuje sigurnost sistema uvođenjem detaljnih kontrola rasporeda prikaza. Prikazi su skriveni od operatera, čime se sprečava curenje informacija između različitih poslovnica ili odjela. Prilikom prijave, operateri vide samo unaprijed dodijeljene strukturne prikaze, čime se smanjuje mogućnost grešaka pri odabiru i ubrzava praćenje incidenata.

Pored glavnih funkcionalnih novosti, VSS v1.6 donosi važna poboljšanja upotrebljivosti usmjerena na unapređenje svakodnevnog održavanja sistema i istrage nakon incidenata. Sistem sada generira i dnevne izvještaje o statusu putem e-maila, automatski pružajući administratorima informacije o dostupnosti uređaja i pokazateljima stanja softvera.

SysTeh: Bispektralna kamera za ranu detekciju rizika

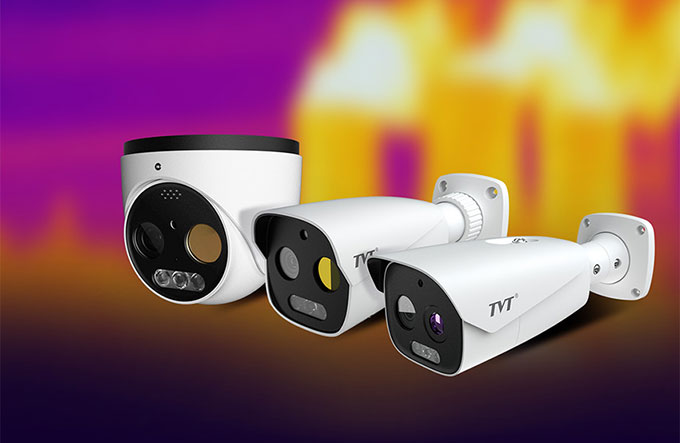
Kombinovanjem termalnog i optičkog kanala, bispektralna IP kamera TD-5463E1-VT2(19/PE) omogućava rano prepoznavanje temperaturnih anomalija, vizuelnu potvrdu događaja i inteligentnu analitiku. Takav pristup posebno je značajan u industrijskim objektima, gde pravovremena detekcija pregrevanja, požara ili neovlašćenog pristupa može da spreči ozbiljnije posledice

Piše: Goran Ružić, direktor, SysTeh; E-mail: goran.ruzic@systeh.com

Primena termovizijske tehnologije omogućava pouzdan nadzor u uslovima u kojima konvencionalni optički sistemi imaju ograničenja. Termalne kamere detektuju infracrveno zračenje objekata u LWIR opsegu od 8 do 14 μm i tako prepoznaju temperaturne razlike nezavisno od nivoa osvetljenja, čak i u prisustvu magle ili dima. Bispektralne kamere dodatno objedinjuju termalni i optički kanal, omogućavajući rano otkrivanje anomalija i vizuelnu potvrdu događaja.

Rana detekcija temperaturnih promena

Primena bispektralne IP termalne kamere TD-5463E1-VT2(19/PE) analizirana je na primeru zaštite otvorenog industrijskog skladišta izloženog riziku od lokalnog pregrevanja materijala i neovlašćenog pristupa. Kamera kombinuje termalni senzor rezolucije 640×512 piksela i optički senzor od 5 MP, uz mogućnost definisanja temperaturnih zona, alarmnih pragova i virtuelnih linija za detekciju prelaska i ulaska u zaštićeni prostor.

Tokom testiranja kontrolisanim izvorom toplote, termalni senzor registrovao je povećanje temperature pre nego što je promena postala vidljiva na optičkom kanalu. Nakon prekoračenja definisanog praga, sistem je generisao alarm, označio lokaciju događaja i prosledio informaciju operateru putem sistema za upravljanje videom.

Osetljivost za industrijske primene

Termalni modul koristi VOx nehlađeni mikrobolometar sa spektralnim opsegom od 8 do 14 μm, rezolucijom 640×512 piksela, veličinom piksela od 12 μm i termalnom osetljivošću NETD <35 mK (@25 °C, F1.0). Takve karakteristike omogućavaju prepoznavanje malih temperaturnih razlika i rano otkrivanje pregrevanja električne opreme, ležajeva, transportnih sistema i uskladištenog materijala.

Analitika i povezivanje s drugim sistemima

Inteligentna videoanalitika obuhvata detekciju prelaska virtuelne linije, ulaska i zadržavanja u definisanoj zoni, klasifikaciju ljudi i vozila, kao i Hot Spot Detection, uz mogućnost merenja temperature u tački, duž linije ili na definisanoj površini. Putem ONVIF i RTSP protokola kamera se može integrisati sa VMS, SCADA, BMS i protivpožarnim sistemima, dok PoE napajanje pojednostavljuje instalaciju u postojećoj IP infrastrukturi.

Od projektovanja do višestepenog alarma

Projektovanje termovizijskog sistema zahteva primenu DORI metodologije (Detection, Observation, Recognition, Identification), uzimajući u obzir konfiguraciju objekta, udaljenost detekcije, položaj montaže, temperaturni kontrast i meteorološke uslove.

Kod rane detekcije požara moguće je definisati više temperaturnih pragova, od upozorenja operateru do aktiviranja procedura višeg prioriteta, poput prosleđivanja alarma, uključivanja dodatnih kamera ili povezivanja sa sistemima automatizacije objekta. Objedinjujući termografsku detekciju, optičku verifikaciju i inteligentnu analitiku, ova kamera može se primeniti u industrijskim postrojenjima, energetskim objektima, logističkim centrima i drugim okruženjima.

U sjedištu Commenda: Komunikacija je uvijek prva, sve ostalo dolazi poslije

Došao sam u Salzburg očekujući da vidim kako jedan proizvođač razvija i proizvodi komunikacijske sisteme. Otišao sam s potpuno drugačijim utiskom. Iza svake demonstracije stajala je jednostavna filozofija: u okruženjima u kojima je pouzdanost ključna, komunikacija je uvijek na prvom mjestu. Otkrio sam zašto je Commend više od pedeset godina posvetio usavršavanju nečega o čemu većina nas rijetko razmišlja – sve dok nam to ne zatreba u najvažnijem trenutku

Piše: Damir Muharemović; E-mail: redakcija@asadria.com

“Good afternoon. Welcome to Commend. How can I help you?” Od svih razgovora koje smo imali tokom posjete sjedištu kompanije Commend, ovaj je bio najneočekivaniji. Sagovornik je bio – interkom.

“Sprichst du auch Deutsch? (Govoriš li njemački?)”, upitao ga je Georg Winkler, direktor razvoja poslovanja u kompaniji Commend International.

“Sprache wurde auf Deutsch umgestellt. (Jezik je promijenjen na njemački.)”

Bez oklijevanja, razgovor je nastavljen.

“Wo ist die nächste Toilette? (Gdje je najbliži toalet?)”

“Die nächste Toilette ist rechts, in 30 Metern. (Najbliži toalet je s vaše desne strane, udaljen 30 metara.)”

A onda novi scenarij.

“Ich habe mein Ticket verloren. Was kann ich dort tun? (Izgubio sam parking kartu. Šta mogu učiniti?)”

“Wenn Sie Ihr Ticket nicht mehr haben, kann ich Ihnen helfen. Bitte geben Sie Ihr Kennzeichen ein. (Ako više nemate kartu, mogu vam pomoći. Molimo unesite registarske oznake vozila.)”

“ABC123.”

“Vielen Dank. Bitte geben Sie jetzt Ihr vierstelliges Passwort ein. (Hvala vam. Sada unesite svoju četverocifrenu lozinku.)”

Nekoliko sekundi kasnije, nakon unosa PIN-a, rampa se otvorila. Georg je potom promijenio jezik na španski, pa opet engleski.

“Do you speak English as well?”

“Language switched to English.”

Za nekoliko trenutaka sistem je neprimjetno prebacivao između nekoliko jezika, odgovorio na praktična pitanja, realizovao scenarij s parkingom i vratio se na engleski bez zastoja. Nije zvučao poput generičkih AI asistenata na koje smo se navikli posljednjih nekoliko godina. Nije bilo oklijevanja niti traženja dodatnih odgovora. Ponašao se baš kao iskusan operater u pozivnom centru za hitne situacije.

Ta prva demonstracija odmah je odredila ton cijele naše posjete. Umjetna inteligencija danas je prisutna gotovo svuda u industriji sigurnosti. Svaki proizvođač govori o AI analitici, AI detekciji ili AI automatizaciji. No, Commendov je pristup primjetno drugačiji. Umjesto da umjetnu inteligenciju koristi za analizu slike, austrijska kompanija je primjenjuje na onome što je oduvijek bila njena ključna kompetencija – glasovnu komunikaciju. Što ima potpunog smisla.

Kada se neko u ponoć nađe zaglavljen ispred rampe na parkingu, stoji na željezničkom peronu, radi sam u industrijskom pogonu ili se zaustavi unutar tunela, prva potreba nije analitika, već trenutno razumijevanje situacije. U takvim trenucima komunikacija je na prvom mjestu. Sve ostalo dolazi nakon toga.

Georg se nasmiješio posmatrajući naše reakcije. “Trenutno podržava oko 29 jezika”, objasnio je. “Korisnik može definisati pitanja koja se najčešće postavljaju i pripremiti prilagođene odgovore za parkinge, pametne gradove, industriju ili praktično bilo koju drugu primjenu.”

Zatim je usput spomenuo nešto još impresivnije – sistem je već sposoban za prevođenje u realnom vremenu.

Jedna osoba može govoriti na engleskom jeziku, dok operater s druge strane čuje japanski. Odgovor se istog trenutka vraća u suprotnom smjeru. Za svakoga ko je odrastao uz Star Trek, Ivy neizbježno podsjeća na Universal Translator – fiktivni uređaj koji je uklanjao jezičke barijere i omogućavao nesmetanu komunikaciju među različitim kulturama u svemiru.

Za međunarodne kompanije ili objekte koje svakodnevno posjećuju hiljade ljudi koji govore različitim jezicima, benefiti su očigledni. Ono što me još više oduševilo jeste činjenica da je sve djelovalo praktično i primjenjivo. Svako pitanje koje je Georg postavio predstavljalo je stvarnu situaciju s kojom se ljudi susreću svakog dana: “Gdje je toalet? Kako mogu izaći s parkinga? Izgubio sam kartu.” Pitanja koja zaokupljaju operatere, oduzimaju im vrijeme i sprečavaju ih da se fokusiraju na situacije u kojima je njihova stručna procjena zaista potrebna.

Kako će nam kasnije objasniti naš domaćin Andreas Hrdlicka, glavni operativni direktor Commenda Austria, više od 90 posto poziva na parkiralištima odnosi se na tek nekoliko ponavljajućih pitanja. Ako umjetna inteligencija može pouzdano riješiti takve interakcije, operateri će biti dostupniji za situacije u kojima je ljudska procjena od ključnog značaja.

Kvalitet glasa je, zapravo, proizvod

Uslijedila je još jedna demonstracija. Ovaj put Georg je pustio audiozapis snimljen u unutrašnjosti cestovnog tunela. Pozadinska buka bila je gotovo nepodnošljiva. Saobraćaj, motori, odjek, alarmi i razgovori ljudi istovremeno su se stapali u zvučnu kulisu iz koje je bilo gotovo nemoguće razaznati pojedinačne riječi. Zatim je aktivirana Commendova AI obrada zvuka. U trenutku je sva buka nestala, a ljudski glas ostao jasan i razumljiv.

“Kako nivo stresa raste, a situacija postaje neizvjesnija, ljudi se najviše oslanjaju na glas”, rekao je Georg. “Ako ga ne čujete savršeno, ne možete ni pravilno reagovati. Zato kvalitet zvuka nije samo važan – on je presudan.”

Jedna je to od onih tvrdnji koje zvuče sasvim logično dok razliku ne doživite iz prve ruke. Većina nas nikada ne razmišlja o kvalitetu zvuka jer se svakodnevni razgovori odvijaju u kancelarijama, domovima ili salama za sastanke. Commend, međutim, razvija komunikacijske sisteme za mjesta na kojima tišina gotovo nikada ne postoji: tunele, čeličane, rafinerije nafte, zatvore, metro stanice, centre za upravljanje u vanrednim situacijama, bolnice i trkaće staze.

To su okruženja u kojima se pozadinska buka, stres i hitnost spajaju u situacije u kojima pogrešno shvaćena ili propuštena instrukcija može imati ozbiljne posljedice. Upravo zato i dalje ulažu velike napore u razvoj mikrofona, tehnologije zvučnika, digitalnu obradu signala i akustičke laboratorije, umjesto da kvalitet zvuka tretiraju kao još jednu stavku u tehničkoj specifikaciji. Kvalitet glasa za njih nije samo jedna od brojnih karakteristika njihovih proizvoda – on jeste proizvod.

Commend razvija komunikacijske sisteme za okruženja u kojima pogrešno shvaćena instrukcija može imati ozbiljne posljedice

Na početku bijaše riječ

Iako je umjetna inteligencija najnovije poglavlje u priči kompanije Commend, glasovna komunikacija njen je temelj već više od pola stoljeća. “Kompanija je osnovana početkom sedamdesetih godina”, objasnio je Andreas. “I tada su postojali telefonski sistemi, ali su bili preskupi za svakodnevnu internu komunikaciju.” Od tada je Commend izrastao iz malog lokalnog proizvođača u globalnog dobavljača integrisanih komunikacijskih sistema, prisutnog u više od šezdeset zemalja širom svijeta.

Ono što je započelo kao praktično rješenje za poslovne zgrade postepeno je preraslo u nešto mnogo veće. Umjesto da se fokusira na interfone za stambene objekte, Commend se specijalizirao za okruženja u kojima komunikacija postaje kritična. “Mi nismo proizvođač interfona”, rekao je Andreas uz osmijeh, kao da je unaprijed odgovorio na najčešću zabludu koja prati ovaj brend.

Tu tvrdnju je kasnije u razgovoru dodatno potvrdio i Drago Labazan, direktor kompanije Commend Adria, regionalne podružnice zadužene za tržišta Jadranske regije. “Kada ljudi čuju riječ interfon, odmah pomisle na jednostavan uređaj s jednim dugmetom, jednim zvučnikom i jednim mikrofonom”, objasnio je. “Naravno da i takav uređaj možemo napraviti. Ali u poređenju s onim što naši sistemi zaista mogu, to je gotovo zanemariv dio onoga što radimo.”

Zaboravite na interfon

Ako je prva lekcija koju nam je Commend želio prenijeti bila o važnosti glasa, druga je zasigurno bila: zaboravite na sve što ste dosad mislili da interfon jeste. U Commendovom svijetu jedna komunikacijska stanica može biti dio mnogo šireg operativnog okruženja koje obuhvata telefoniju, radioveze, sisteme javnog razglasa, videonadzor, kontrolu pristupa, vatrodojavu, softver za upravljanje zgradama i procedure za vanredne situacije.

“Mi smo, zapravo, više sistem-integrator”, objasnio je Drago. “Integrišemo različite komunikacijske tehnologije, ali i komunikaciju povezujemo sa svim ostalim sigurnosnim sistemima. Ponekad volim reći da naš rad nalikuje slaganju slagalica.”

Zamislio sam se nad tom slikom. U stvarnim vanrednim situacijama upravo takva integracija postaje presudna. Aktiviranje vatrodojavnog sistema može automatski pokrenuti kamere, otvoriti unaprijed definisane evakuacijske rute, povezati dispečere s osobljem na terenu i aktivirati poruke putem javnog razglasa. Korisnici radioveza, telefona i interfona tako postaju dio jedinstvenog, koordiniranog odgovora, umjesto da ostanu zarobljeni u odvojenim komunikacijskim sistemima.

Ovu filozofiju utjelovljuje Symphony, Commendova softverska platforma koju je Andreas opisao kao srce cijelog ekosistema. Ona povezuje interfonske stanice, telefone hitnih službi, komunikacijske module za liftove, SOS šaltere, kioske i konzole u kontrolnim centrima sa sistemima drugih proizvođača. Zahvaljujući otvorenim standardima poput SIP-a i ONVIF-a, Symphony se integriše i s platformama kao što su Milestone Systemsov XProtect i Genetecov Security Center, tako da operateri više ne moraju prelaziti iz jedne aplikacije u drugu kako bi upravljali različitim sigurnosnim sistemima.

Sve pod istim krovom

Commendov integrisani pristup komunikaciji ogleda se i u načinu na koji je organizovana sama kompanija. Razvoj, inženjering, softverski dizajn i proizvodnja i danas su pod istim krovom u Salzburgu, gdje nastaje većina njihovih rješenja. Iako je prije više od deset godina postao dio holandske TKH Grupe, Commend je zadržao visok stepen nezavisnosti.

“U veoma smo povoljnoj poziciji”, objasnio je Andreas. “Povezanost s TKH ekosistemom omogućava nam pristup znatno širem portfoliju sigurnosnih tehnologija, uključujući sisteme videonadzora i kontrole pristupa, dok istovremeno zadržavamo veliku slobodu u razvoju vlastitih tehnologija.”

Za razliku od mnogih proizvođača koji su proizvodnju postepeno premjestili u zemlje s nižim troškovima rada, Commend je svjesno zadržao razvoj i proizvodnju na istoj lokaciji u Austriji. Georg je kasnije objasnio da se ista filozofija primjenjuje i na lanac nabavke. “Naše plastične komponente dolaze od dobavljača udaljenog svega četrdesetak kilometara”, rekao je. “Dijelovi od nehrđajućeg čelika stižu iz Bavarske, otprilike stotinu kilometara odavde. Namjerno sarađujemo s dobavljačima koji su nam geografski blizu.”

Takva odluka posebno se pokazala ispravnom tokom pandemije COVID-a. Dok se veliki dio elektroničke industrije suočavao s nestašicom komponenti i ozbiljnim poremećajima u lancima snabdijevanja, Commend je uspio nastaviti proizvodnju upravo zato što se većina njegovih ključnih dobavljača nalazila u neposrednoj regiji.

Svaki terminal priča svoju priču

Commendov demo centar više podsjeća na prolazak kroz različita okruženja u kojima njihova tehnologija svakodnevno i gotovo neprimjetno obavlja svoj posao. Gotovo svaki terminal iza sebe krije posebnu priču. Jedan je namijenjen bolničkim hodnicima. Drugi je razvijen za podzemne metro stanice. Treći može izdržati desetljeća rada u rafineriji nafte, dok su neki posebno projektovani za zatvore, cestovne tunele ili sterilne proizvodne prostore u kojima nije dopuštena ni najmanja kontaminacija česticama. “Naši proizvodi mogu izgledati potpuno različito”, objasnio je Andreas, “ali u suštini svi pripadaju istom komunikacijskom ekosistemu.”

Portfolio obuhvata sve – od SIP portafona za poslovne zgrade do robusnih hitnih komunikacijskih terminala projektovanih za ekstremne temperature, vibracije, prašinu, vlagu i korozivna industrijska okruženja. U zavisnosti od primjene, uređaji mogu biti opremljeni HD kamerama, ekranima osjetljivim na dodir, RFID čitačima, indukcijskim petljama za osobe s oštećenjem sluha te programabilnim tipkama za otvaranje vrata, podizanje rampi, pokretanje hitnih procedura ili upravljanje sistemima automatizacije zgrada.

Svaki se glas mora čuti

Jedna od stanica tokom našeg obilaska bila je i Commendova akustička laboratorija. “Naša temeljna stručnost je akustika”, rekao je Georg otvarajući vrata laboratorije. Unutar anehoične komore – prostorije projektovane tako da u potpunosti eliminiše refleksiju zvuka – tišina djeluje gotovo nestvarno. Vlastiti glas zvuči potpuno drugačije. Nema odjeka. Nema pozadinske buke. “Ovdje naši inžinjeri testiraju svaki mikrofon i svaki zvučnik”, objasnio je Georg. “Sve što pročitate u našim tehničkim specifikacijama nije marketing. Svaku karakteristiku provjeravamo i mjerimo.”

Laboratorija omogućava Commendu i simuliranje nekih od akustički najzahtjevnijih okruženja na svijetu, poput rada industrijskih mašina ili zvuka sirena za uzbunu. U komoru se uvodi umjetno generisana pozadinska buka kako bi inžinjeri mogli precizno izmjeriti koliko govor ostaje razumljiv u stvarnim radnim uslovima. Za korisnike koji upravljaju kritičnom infrastrukturom takav nivo testiranja ima ogromnu vrijednost. Zvučnik koji može proizvesti impresivan nivo zvučnog pritiska ne znači mnogo ako operateri ne mogu jasno razumjeti ono što se govori.

“Akustika je temelj naše stručnosti. Naši inžinjeri testiraju svaki mikrofon i svaki zvučnik. Sve što pročitate u našim tehničkim specifikacijama nije marketing. Mi sve provjeravamo” – Georg Winkler, Commend International

Tehnologija za decenije korištenja

Ista pažnja prema detaljima vidljiva je i u samom proizvodnom procesu. Prije ulaska u proizvodni pogon svaki posjetilac mora proći zaštitu od elektrostatičkog pražnjenja. Posebna obuća, uzemljene narukvice i pažljivo kontrolisane radne stanice sprečavaju mikroskopska električna pražnjenja koja mogu oštetiti osjetljive elektronske komponente. Georg je to uporedio s kamenčićem koji udari u haubu automobila. “Možda odmah nećete primijetiti nikakvu štetu”, rekao je. “Ali upravo se na tom mjestu problem počinje razvijati nakon određenog vremena.”

Takvi, naizgled sitni detalji određuju dugoročnu pouzdanost sistema. Za razliku od proizvođača koji izrađuju milione identičnih potrošačkih uređaja, Commend proizvodi rješenja prilagođena konkretnim projektima. Svaka narudžba je drugačija. “Izazov nije proizvesti hiljade identičnih uređaja”, objasnio je Georg. “Pravi izazov je osigurati da svaki projekat dobije tačno onu kombinaciju komponenti koja mu je potrebna – i to u pravom trenutku.”

Kako bi to postigao, Commend održava velike zalihe elektronskih komponenti, mehaničkih dijelova i gotovih proizvoda. Ključne komponente često se nabavljaju i skladište mjesecima unaprijed, što omogućava neprekidan nastavak proizvodnje čak i kada dođe do poremećaja u globalnim lancima snabdijevanja. Ovakva strategija pokazala se posebno vrijednom tokom nestašice poluprovodnika koja je posljednjih godina pogodila veliki dio elektroničke industrije.

Pouzdanost, međutim, ne završava onog trenutka kada proizvod napusti fabriku. Svaka završena jedinica prolazi detaljno funkcionalno testiranje prije nego što bude zapečaćena za isporuku. Čak je i zaštitni pečat dio sistema osiguranja kvaliteta, jer inžinjerima omogućava da prilikom povrata uređaja utvrde da li je bio neotvoren.

Od pustinjskih trafostanica do Formule 1

Posvećenost kvalitetu i dugotrajnosti najbolje se potvrđuje upravo u okruženjima u kojima ovi sistemi rade. Raspon Commendovih projekata jednako je impresivan kao i tehnologija koja stoji iza njih. Commendova tehnologija prisutna je na mjestima koja naizgled nemaju gotovo ništa zajedničko, osim jednog zahtjeva – kada neko pritisne dugme za poziv, sistem mora raditi. “Ljudi nas često pitaju za koju smo se industriju specijalizirali”, rekao je Georg. “Istina je da se mi ne specijaliziramo za pojedinačne industrije, već za situacije u kojima komunikacija jednostavno mora funkcionisati.”

Petnaest godina u kuvajtskoj pustinji

Jedan projekat možda najbolje pokazuje šta Commend podrazumijeva pod pouzdanošću. Georg se nasmijao prije nego što je ispričao ovu priču. “Imamo oko hiljadu komunikacijskih jedinica instaliranih za Kuwait Oil Company.” Ti terminali raspoređeni su u trafostanicama usred pustinje, gdje su servisne intervencije izuzetno skupe, a uslovi rada među najtežima koje je moguće zamisliti. Tokom ljeta temperature redovno prelaze 50, pa čak i 60 stepeni, dok zimi kiša i pješčane oluje stvaraju sasvim drugačije izazove. Sve što može ugroziti rad elektronske opreme prije ili kasnije pojavi se u takvom okruženju. Ipak, brojke koje je Georg naveo su zaista impresivne. “Nakon otprilike petnaest godina rada”, rekao je, “otkazalo je samo šest uređaja. I to većina nije stradala zbog kvara, već je oštećena tokom servisiranja.”

To je jedna od onih statistika u koje je teško povjerovati dok ne vidite proizvodni pogon. Commend godinama usavršava svoje proizvodne procese jer vrlo dobro zna da je zamjena komunikacijskog terminala usred pustinje, stotinama kilometara udaljenog od najbližeg servisnog centra, višestruko skuplja od toga da se uređaj od samog početka napravi kako treba. Za operatere kritične infrastrukture pouzdanost nije samo pitanje kvaliteta ili reputacije. Ona je prije svega pitanje ekonomije.

Bolnice koje nikada ne miruju

Zdravstveni sektor je još jedan dobar primjer dugoročnog pristupa koji Commend njeguje. Klinički bolnički centar Rebro u Zagrebu koristi Commendovu tehnologiju više od dvije decenije, a širom bolničkog kompleksa instalirano je gotovo 3.000 komunikacijskih terminala. Umjesto zamjene opreme koja i dalje pouzdano radi, Commend postojeću infrastrukturu nadograđuje novom cloud arhitekturom i uslugama zasnovanim na umjetnoj inteligenciji.

Drago je opisao svakodnevnu situaciju poznatu gotovo svakoj bolnici. Posjetiocima su često potrebne upute do određenog odjela ili pomoć pri snalaženju u kompleksu. Konverzacijski terminal može im pružiti glasovne upute na njihovom jeziku, uz istovremeni prikaz titlova za osobe s oštećenjem sluha. Ako dođe do vanredne situacije, isti terminal u trenutku mijenja svoju ulogu. Umjesto uobičajenih informacija, prikazuje evakuacijske rute i emituje upute za sigurnu evakuaciju.

Formula 1: Komunikacija pri brzini od 300 km na sat

Nekoliko trkaćih staza Formule 1 – uključujući one u Abu Dhabiju, Džedi i Sepangu – koristi Commendove komunikacijske sisteme za operativno upravljanje. Georg je s velikim entuzijazmom govorio o svojoj posjeti stazi Yas Marina i prilici da tehnologiju vidi u stvarnim uslovima. Ono što ga je impresioniralo nije bio glamur Formule 1, već složenost operacija koje stoje iza svakog trkačkog vikenda. Hiljade ljudi. Medicinski timovi. Zaštitari. Televizijske ekipe. Hitne službe. Svi oni zavise od komunikacijskog sistema koji mora funkcionisati bez ijednog zastoja. Sve mora biti spremno prije nego što prvi bolid izađe na stazu.

Commend je učestvovao i u modernizaciji čuvenog mađarskog Hungaroringa, gdje su razvijena napredna komunikacijska rješenja s ekranima osjetljivim na dodir za potrebe upravljanja utrkama. Iako su pojedini dijelovi projekta još na čekanju, Georg je o njemu govorio s vidljivim ponosom. Iza spektakla Formule 1 krije se složena komunikacijska mreža koja omogućava da cijeli događaj funkcioniše sigurno i efikasno. To je još jedan podsjetnik da bezbrojni kritični sistemi svakodnevno rade tiho u pozadini – neprimjetni za većinu ljudi, ali bez prava na grešku.

Budućnost je već naučila da sluša

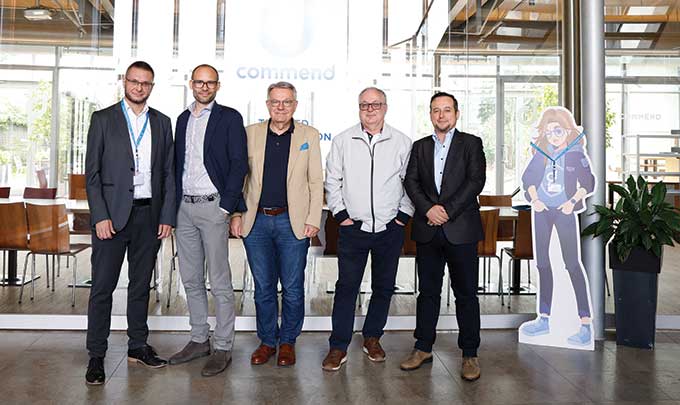
Vrijeme provedeno u sjedištu Commenda prošlo je gotovo neprimjetno. Ono što smo u početku očekivali da će biti uobičajena posjeta proizvodnom pogonu postepeno se pretvorilo u mnogo više od toga. Umjesto brzog obilaska odjela i unaprijed uvježbanih prodajnih prezentacija, Andreas Hrdlicka, Georg Winkler i Drago Labazan proveli su s nama gotovo pola dana. Strpljivo su odgovarali na svako pitanje, često zastajali kako bi objasnili pojedinosti, a razgovor je nerijetko odlazio i van okvira same tehnologije.

Georg se našalio kako u svojoj kući i dalje koristi Commendov interfon koji je instalirao prije više od trideset godina. “Kada me je jedan od kolega posjetio”, nasmijao se, “pitao me je zašto još imam te stare uređaje na vratima. Kažem mu da i dalje rade savršeno. Na kraju sam ih zamijenio – ne zato što su se pokvarili, već zato što me uvjerio da izgledaju staro.”

Ta jedna dosjetka možda bolje od bilo koje prodajne prezentacije objašnjava najveći izazov s kojim se Commend suočava. Njihovi proizvodi odbijaju zastarjeti. “Naši sistemi teško umiru, a to prodajni timovi i ne cijene baš,” kazao je Andreas s osmijehom. Svi su se nasmijali.

Ipak, iza humora krije se neobična poslovna filozofija, potpuno drugačija od ritma koji danas dominira tehnološkom industrijom. Umjesto da podstiče korisnike na zamjenu opreme svakih nekoliko godina, Commend gradi odnos zasnovan na kontinuitetu i povjerenju.

A nakon što smo proveli pola dana s ljudima koji stoje iza te filozofije – u atmosferi koja je više podsjećala na razgovor među prijateljima nego na klasičnu poslovnu posjetu – postalo je lakše razumjeti zašto toliko njihovih korisnika ostaje vjerno kompaniji decenijama. Tehnologija možda otvara prva vrata. Ali ljudi su ti zbog kojih se poželite vratiti.

Aikom: Rješenja za jahte

Upravljanje sigurnošću, komunikacijama i digitalnom infrastrukturom na jahtama zahtijeva pouzdana, skalabilna rješenja dizajnirana za složena operativna okruženja. Kako bi zadovoljio ove potrebe, Aikom International nudi izbor naprednih sistema koji osiguravaju kontinuitet poslovanja, efikasnost i zaštitu u svim uslovima

Piše: Marko Peica, direktor prodaje za Jadransku regiju, Katar, Tursku i Grčku, Aikom International; E-mail: marko.peica@aikominternational.com

Rješenja Aikom Internationala u ovome sektoru posebno su dizajnirana za sistem-integratore i specijalizirane operatere koji rade s vlasnicima jahti, brodogradilištima i kompanijama aktivnim u nautičkoj industriji. Upravljanje komunikacijskim tokovima između članova posade, gostiju i brodskih sistema jedan je od ključnih faktora za osiguravanje efikasnosti i sigurnosti plovila.

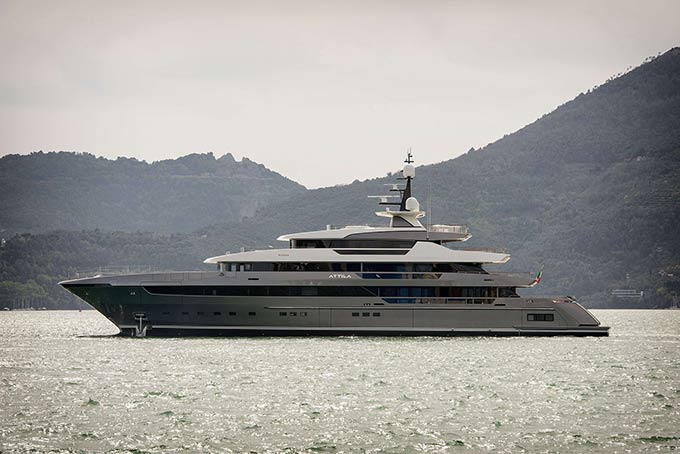
Digitalni radiouređaji MOTOTRBO kompanije Motorola Solutions, uključujući modele R5, R7 i R7Ex, ističu se po kvalitetu zvuka, robusnosti (IP54/IP68), certifikatima (ITU-R M.1174-4 ETSI; EN 300 720 V2.1.1; IEC / EN 60945:2002), trajanju baterije i mogućnostima prilagođavanja. Integracija sa softverom VesselWatch proširuje njihovu funkcionalnost omogućavajući obavještenja, praćenje imovine i nadzor alarma. Primjer je superjahta Attila, opremljena Capacity Plus mrežom kompanije Motorola Solutions i DAS sistemom, što osigurava pokrivenost čak i na udaljenosti većoj od pet nautičkih milja od matičnog broda.

Hibridne mreže

Održavanje neprekidne povezanosti za prijenos podataka, glasa i videa je još jedan kritičan zahtjev, posebno tokom plovidbe ili rada u područjima sa slabom pokrivenošću. Tu na scenu stupaju Peplink rješenja koja omogućavaju inteligentnu agregaciju mobilnih, Wi-Fi i satelitskih mreža, uz integraciju Starlink terminala. Ova integracija također omogućava daljinsko upravljanje satelitskim sistemom putem kontrolne table, uključujući orijentaciju antene, GPS praćenje i dinamičko balansiranje saobraćaja.

U zahtjevnim morskim okruženjima, Peplink MAX antena osigurava stabilnost i visoke performanse zahvaljujući otpornosti na vibracije, slanu vodu i teške vremenske uslove. Za naprednije konfiguracije, kao što su megajahte ili plovila s velikim brojem povezanih uređaja, platforma Balance 1350 EC podržava istovremeno upravljanje sa do pet WAN veza, SD-WAN mogućnosti i centraliziranu kontrolu putem clouda. Upotpunjujući infrastrukturu, Poynting antene pružaju kompatibilnost s više frekvencijskih pojasa (3G/4G/5G, LTE, Wi-Fi).

Iskustvo i podrška

U oblasti upravljanja sigurnošću na brodu, platforma Ognios kompanije Commend igra posebno značajnu ulogu. Ovo IP interkomunikacijsko rješenje specifično je dizajnirano za kritična okruženja i pruža izvanrednu razumljivost govora čak i u uslovima visoke buke, zahvaljujući beamforming mikrofonima i integrisanim pojačalima. Platforma podržava prilagođavanje terminala, integraciju s kamerama i ekranima osjetljivim na dodir, kao i funkcionalnosti kontrole pristupa.

Za tehničke specifikacije, demonstracije proizvoda te razvoj rješenja prilagođenih specifičnim funkcionalnim područjima ili potpuno integrisanim sistemima, profesionalci se mogu osloniti na iskustvo i stručnu podršku kompanije Aikom International.

ITVDesk: Računalo kao ONVIF kamera

Moderne sigurnosne platforme više ne nadziru samo prostor već i digitalne procese, povezujući desktop računala, poslovne aplikacije i CCTV unutar jedinstvenog sistema. Takvu integraciju omogućava ITVDesk, platforma koja omogućava da računalo ili aplikacija postanu standardni ONVIF uređaj unutar postojećeg VMS ili NVR sustava

Piše: Mile Brkanović, direktor, ITVDesk; E-mail: partner@itvdesk.eu; www.itvdesk.eu

Moderni videonadzorni sustavi danas više nisu ograničeni isključivo na klasične IP kamere. Sve veći broj sigurnosnih događaja i operativnih procesa odvija se upravo na računalima operatera, POS sustavima, industrijskim HMI/SCADA aplikacijama i drugim digitalnim radnim stanicama koje standardni CCTV sustavi ne mogu direktno nadzirati. Klasična kamera može snimiti osobu za računalom, ali ne i ono što se stvarno događa na ekranu. Upravo zbog toga sigurnosna industrija posljednjih godina sve više uvodi integraciju desktop računala unutar postojećih VMS i NVR sustava.

ITVDesk je profesionalna ONVIF virtual IP camera platforma koja omogućava da računalo, aplikacija ili drugi video izvor postanu standardni ONVIF uređaj unutar postojećeg videonadzornog sustava, bez obzira radi li se o NVR ili VMS platformi.

Problem odvojenih sustava

U velikom broju kompanija videonadzor i računalni sustavi i dalje rade potpuno odvojeno: videonadzorni sustav nadzire prostor, POS aplikacije rade zasebno, industrijski HMI sustavi nisu povezani sa VMS-om, operatorske radne stanice nemaju centralizirani recording, a digitalni incidenti često ostaju izvan videonadzorne istrage. Kod analize sigurnosnih događaja operateri tada moraju paralelno pregledavati više različitih sustava i ručno povezivati informacije između videonadzornih snimki i aktivnosti na računalu.

Integracija desktopa u postojeći VMS

Moderni ONVIF pristup omogućava da se računalo integrira kao standardna IP kamera bez potrebe za dodatnim vlasnički zaštićenim sustavima. Na taj način desktop računala, aplikacije ili drugi digitalni izvori mogu se direktno dodati u: Milestone XProtect, VIVOTEK, Dahua, Hikvision i druge ONVIF kompatibilne VMS/NVR sustave. ITVDesk pritom omogućava: desktop streaming, višemonitorski prikaz i kombiniranje više desktop izvora u jedan kanal, PTZ upravljanje desktopom, dvosmjernu audiokomunikaciju između operatera i korisnika računala, alarmne događaje i integraciju s VMS/NVR sustavima, detekciju aktivnosti na temelju pokreta miša ili korištenja tipkovnice, HTTPS/RTSPS sigurnu komunikaciju i GPU akcelerirano kodiranje videa. Posebno je zanimljivo to što se integracija izvodi koristeći standardne ONVIF i RTSP/RTSPS protokole, pa nije potrebna posebna prilagodba VMS sustava.

Primjena u realnim sustavima

Ovakav pristup danas nalazi široku primjenu u različitim sigurnosnim i enterprise okruženjima. U maloprodaji i POS sistemima desktop blagajne mogu se sinkronizirati s nadzornim kamerama radi jednostavnije provjere transakcija, reklamacija i internih incidenata. U nadzornim i SOC centrima moguće je istovremeno snimati rad operatera i fizički videonadzor kako bi se analizirale reakcije i sigurnosne procedure. U industriji se HMI aplikacije i SCADA procesi mogu integrirati u centralni VMS recording sustav, dok banke i financijske institucije povezuju praćenje rada aplikacija i osjetljivih operacija s fizičkim videonadzorom. Sličan model koristi se i u kasinima te gaming industriji, gdje desktop monitoring služi za nadzor operatera, gaming aplikacija i sigurnosnih procedura.

Sigurnost i performanse

Jedan od glavnih izazova desktop streaminga tradicionalno su veliko opterećenje procesora i sigurnost videokomunikacije. ITVDesk koristi GPU akcelerirane tehnologije kao što su Intel Quick Sync, NVIDIA NVENC, AMD AMF te vlastitu GPU_ZERO arhitekturu za obradu videa s minimalnim opterećenjem procesora. Osim performansi, važan dio modernih sigurnosnih sustava danas je i zaštita video streamova. Desktop sadržaj često sadrži osjetljive podatke, zbog čega ITVDesk podržava: HTTPS, RTSPS, SRTP, sigurnu autentikaciju te dodatne enterprise sigurnosne mehanizme.

Budućnost videonadzora

Kako sigurnosni sustavi postaju sve više povezani s IT infrastrukturom, granica između klasičnog videonadzora i digitalnog nadzora računala postaje sve manja. VMS sustavi više nisu namijenjeni samo fizičkim kamerama. Sve češće postaju centralna platforma za objedinjavanje: CCTV videa, desktop nadzora, poslovnih aplikacija, alarmnih događaja i drugih digitalnih izvora. Takva integracija omogućava organizacijama bolju kontrolu, jednostavniju istragu incidenata i višu razinu sigurnosti u modernim digitalnim okruženjima. Integracija digitalnih izvora unutar videonadzornog sustava jedan je od važnijih smjerova razvoja moderne sigurnosne industrije, posebno u okruženjima gdje je potrebno objediniti fizički i digitalni nadzor unutar jedinstvene platforme.

Axis: Razumijevanje troška sigurnosnog sustava

Nema ulaganja bez rizika. Pogrešna procjena da li je dobit veća od rizika može biti skupa greška. Ovo pravilo važi i za trošak vašeg sigurnosnog sustava. Zato odluka donesena isključivo na osnovu početne cijene, bez stvarnog razumijevanja što je još sve potrebno, može biti uzrokom kasnijeg izlaganja većem riziku.

Piše: Ivan Malović, prodajni predstavnik, Axis Communications SEE; E-mail: Ivan.Malovic@axis.com

Da bismo razumjeli što je sve potrebno za nabavku i održavanje sigurnosnih sustava, važno je znati što znači ukupni trošak vlasništva. TCO se odnosi na ukupni trošak nabavke, postavljanja, korištenja i održavanja proizvoda ili usluge tokom cijelog njegovog, odnosno njenog vijeka korištenja. Osim početne nabavne cijene, TCO uključuje dodatne troškove sigurnosnog sustava kao što su implementacija, operativni rad, održavanje,  obuka te eventualna zamjena i stavljanje sustava van upotrebe.

Odmah po nabavci vjerojatno se ne opterećujete uračunavanjem mogućih nadolazećih troškova. To vas može dovesti do neugodnih iznenađenja kasnije. Ovo se odnosi i na nepredviđene troškove koji se s vremenom mogu pojaviti: počevši od nadogradnji hardvera i softvera, preko održavanja proizvoda do obuke korisnika. Razumijevanje ukupnog troška vlasništva omogućuje vam da donesete ispravnu odluku, a ne da se vodite samo početnim troškom.

Koliko košta sigurnosni sustav?

Recimo da prosječan sigurnosni sustav obično može trajati između sedam i deset godina. Tada se početni trošak lako “zaboravi”, jer se dugoročni dodatni troškovi s vremenom nagomilaju. Zapravo, moglo bi vas iznenaditi da nabavna cijena može biti samo 30 posto ukupnog troška.

Budući da je preostalih 70 posto troškova potencijalno “skriveno” ispod površine, ta realnost može kasnije prilično šokirati svakoga tko je sustav kupio samo na osnovu cijene kamera, što jasno naglašava važnost razmatranja indirektnih troškova sigurnosnog sustava. Odluke koje donesete ranije u procesu kupovine imaju veliki utjecaj na

te buduće troškove i skrivene izdatke. Razmišljanje o TCO-u pouzdan je način da se zaštitite. Zato imajte na umu ova pitanja: “Koje nadogradnje bi mi mogle biti neophodne u budućnosti?”, “Koliko ljudi trebam obučiti?”, “Kolika je potrošnja električne energije?” ili “Koliko često trebam mijenjati komponente sustava?” Za pet godina ćete biti zahvalni što ste o tome razmišljali.

Ključni elementi ukupnog troška vlasništva

Da biste zaista razumjeli sveobuhvatnu cijenu sigurnosnog sustava tokom njegova životnog vijeka, važno je razložiti ključne elemente koje doprinose ukupnom trošku vlasništva.

Početni troškovi nabavke

Kada govorimo o početnim troškovima sigurnosnog sustava, obično mislimo na nabavnu cijenu hardvera, softverske licence, isporuku i postavljanje. Nažalost, previše razgovora o zahtjevima fokusira se samo na kamere, bez sagledavanja širih potreba sustava u cjelini, počevši od potrošnje energije do potreba za pohranom.

Svesti sve isključivo na troškove nabavke kamere umjesto na to gdje će naknadno novac biti trošen za potrebe korištenja i održavanja, u početku može zvučati primamljivo. No, treba imati u vidu da sigurnosni sustav mora odgovarati na vaše potrebe u doglednoj budućnosti.

Troškovi pohrane

Osim početnog troška sigurnosnog sustava, trošak pohrane snimljenog materijala jedan je od najznačajnijih stalnih izdataka. Različite regije imaju različite propise o tome koliko dugo morate čuvati snimke, pa je vrijedno to provjeriti kako biste izbjegli neugodnosti. Propisi kao što su GDPR i HIPAA određuju koliko dugo se snimke moraju čuvati, što pohranu čini značajnim faktorom u ukupnim troškovima.

Da vas ne bi iznenadili visoki troškovi servera i električne energije nakon instalacije kamera, ključno je izračunati kako različiti zahtjevi za pohranom, povezani sa svakim modelom kamere, mogu utjecati na vaš ukupni trošak vlasništva. Kupovina jeftinijih kamera radi uštede na početku može biti veliki rizik, jer će vas ta ušteda kasnije možda kasnije “koštati” kroz troškove energije, servera i pohrane.

Također, ako planirate smanjiti troškove pohrane smanjenjem veličine videofajlova, morate birati uređaje koji ne narušavaju kvalitetu slike. To može biti problem, naprimjer, kod prikupljanja dokaza do te mjere da više nije  moguće identificirati osumnjičenog ili incident. Vrlo je važno imati na umu da kompresija videomaterijala može degradirati i zamutiti sliku do te mjere da to više nije ušteda, već odricanje. Srećom, moderne kamere često imaju sofisticirane tehnologije koje rješavaju ovu dilemu. Te tehnologije mogu zadržati ključne forenzičke detalje, a istodobno smanjiti potrebnu propusnost i zahtjeve za pohranom, pa time i dugoročne troškove.

Indirektni troškovi

Vrsta uređaja koju odaberete utjecat će na troškove daleko izvan same pohrane. Procjena ukupnog troška  vlasništva mora uključivati i stalne troškove nadzora, održavanja i potrošnje električne energije. Kada napravite računicu, možete zaključiti da troškovi mogu početi brzo rasti. Međutim, ključno je da uređaji koje izaberete izravno određuju koliki će ti iznosi biti. Odabir jeftinijih kamera i uređaja na početku može rezultirati zapanjujuće visokim indirektnim troškovima. Nasuprot tome, ako od samog početka odaberete kvalitetnije kamere i uređaje, možete dugoročno smanjiti indirektne troškove sigurnosnog sustava.

Simulacija ukupnog troška vlasništva

Kao što smo vidjeli, stvarni trošak sigurnosnog sustava daleko nadilazi početni nabavni iznos. Da biste kupovinu pretvorili u pametnu investiciju, ključno je razumjeti ukupni trošak vlasništva. Upravo tu TCO simulator, poput onog koji se nudi u alatu AXIS Site Designer, može pružiti vrijedne uvide. On modelira ključne faktore kao što su troškovi energije i životni vijek uređaja. To čini na osnovu odabranih uređaja i zahtjeva za pohranom, dajući vam jasan pregled što će s vremenom te troškove pokretati. Također, uspoređujući vaš predloženi sustav s referentnim vrijednostima konkurencije, nudi vam opipljivu procjenu mogućih dugoročnih ušteda.

Završne napomene

Vaša odluka o tome koju vrstu kamere kupiti utječe na niz budućih troškova. Jednostavno sebi postavite nekoliko pitanja o tome koje su vam funkcionalnosti potrebne, koliko pohrane i električne energije te kako tehnologije koje te kamere nude utječu na ukupne troškove. Vrijedi odvojiti vrijeme da na početku postavite prava pitanja i da pronađete dobavljače koji su spremni otvoreno odgovarati na njih. Razumijevanjem kako izračunati ukupni trošak vlasništva možete izbjeći neugodna iznenađenja u budućim troškovima te osigurati da na kraju dobijete sigurnosni sustav koji je pravi za vaše specifične potrebe.

Kako direktive Evropske unije mijenjaju koncept zaštite kritične infrastrukture

Zaštita kritične infrastrukture danas podrazumijeva više od ograda i kartica za kontrolu pristupa. Direktive Evropske unije CER i NIS2 predstavljaju temeljni zaokret ka sigurnosnim konceptima zasnovanim na procjeni rizika. Oni integrišu fizičku i tehničku zaštitu, cyber otpornost i sektorsku koordinaciju te pretvaraju zakonsku usklađenost u stvarnu operativnu otpornost

Piše: Mirza Bahić; E-mail: redakcija@asadria.com

Kako se evropska kritična infrastruktura suočava sa sve složenijim i međusobno zavisnim prijetnjama, integrisani pristup novi je način na koji sektor ključnih usluga predviđa, amortizira i rješava potencijalne poremećaje u radu. Energetski i vodovodni sistemi, zdravstvo, transport i komunikacije međusobno su blisko povezani, što znači da poremećaj u jednom sektoru može brzo izazvati lančane posljedice u drugima. Nedavni incidenti i promjenjivi sigurnosni scenariji pokazali su koliko su ove vitalne instalacije ranjive na ciljane napade, prirodne nepogode i tehničke kvarove, kao i koliko brzo se lokalni problemi mogu pretvoriti u sistemski rizik.

Zašto minimalni zahtjevi više nisu dovoljni

Kao odgovor na to, Direktiva EU o otpornosti kritičnih subjekata (CER/RCE) uvodi minimalne i harmonizirane zahtjeve za zaštitu kritične infrastrukture i tako jača ulogu tehničke zaštite uz postojeće kibernetičke i IT okvire. Umjesto da se zaštita ponovo posmatra isključivo kroz prizmu formalne zakonske usklađenosti, ova direktiva naglašava potrebu za proaktivnim i međusektorskim mjerama koje obuhvataju sve predvidive rizike i osiguravaju kontinuitet pružanja ključnih usluga. Redovne procjene rizika i planiranje otpornosti imaju centralnu ulogu u tom procesu jer omogućavaju operaterima da rano identifikuju slabosti i ojačaju sposobnost da izdrže napade i oporave se od poremećaja u radu.

Efikasna zaštita u takvim uslovima zahtijeva pažljivo usklađivanje strukturalnih, tehničkih i organizacijskih mjera. Rješenja iz oblasti tehničke zaštite, poput zaštite perimetra, kontrole pristupa, protivprovale i vatrodojave te videonadzora, moraju biti koordinisana s robusnim mjerama cyber sigurnosti kako bi se uspostavio sveobuhvatan zaštitni okvir prilagođen specifičnom profilu rizika po kritična okruženja.

Istovremeno, zaštita vitalnih instalacija više se ne može posmatrati kao isključiva odgovornost pojedinačnih operatera. Rastuća složenost prijetnji i međusektorska zavisnost pretvorile su zaštitu kritične infrastrukture u zadatak za cijelo društvo. On, pri tome, zahtijeva blisku saradnju javnih institucija, sigurnosnih organa, operatera infrastrukture i specijaliziranih pružalaca sigurnosnih usluga. Samo kroz zajedničku odgovornost i kontinuirano prilagođavanje promjenjivim prijetnjama kritična infrastruktura može ostati sigurna i dugoročno otporna. U praksi, ovaj pomak ka dijeljenoj odgovornosti sada se prevodi u jasnije osnovne obaveze i konkretnije razumijevanje pitanja kako treba izgledati fizička zaštita za objekte od visokog značaja i ključne usluge.

Integracija tehničke i cyber sigurnosti je zahtjev

U posljednjih nekoliko godina Evropska unija donijela je dva ključna regulatorna okvira s ciljem jačanja zaštite kritične infrastrukture: Direktivu o otpornosti kritičnih subjekata (CER/RCE) i Direktivu NIS2. Zajedno, ove direktive imaju za cilj osigurati kontinuitet pružanja ključnih usluga u kriznim situacijama i unaprijediti otpornost na fizičke i cyber prijetnje. Njihovi efekti bi trebali nadilaziti pojedinačne lokacije i utjecati na šire ekonomske i operativne lance vrijednosti.

Direktiva CER uspostavlja zajednički okvir za fizičku zaštitu i otpornost kritičnih subjekata u sektorima kao što su energija, transport, finansije, zdravstvo, vodovodni sistemi, komunikacije i javna uprava. Ona obuhvata prirodne nesreće, tehničke kvarove, ljudske greške i sabotažu, uz podizanje tehničke zaštite s nivoa pojedinačne lokacije na strateški zahtjev u pogledu otpornosti koji nadopunjuje postojeće cyber i IT obaveze.

U fokusu CER okvira je upravljanje zavisnim odnosima između objekata kritične infrastrukture. Poremećaj u jednom sektoru, poput energetike, može brzo utjecati na druge, uključujući vodosnabdijevanje, transport i komunikacije. Zbog toga direktiva promoviše međusektorske ciljeve usmjerene na sprečavanje poremećaja, ograničavanje njihovih posljedica i što bržu obnovu ključnih funkcija nakon incidenta.

Paralelno s tim, Direktiva NIS2 uspostavlja minimalnu osnovu za cyber sigurnost na nivou EU. Njena primjena ne odnosi se samo na tradicionalne operatere kritične infrastrukture već i na širi krug ključnih i važnih subjekata, uključujući dijelove proizvodnog i digitalnog sektora. NIS2 od organizacija zahtijeva uvođenje sveobuhvatnih mjera cyber sigurnosti i upravljanja rizicima na nivou cijele organizacije, uključujući prijavljivanje incidenata i odgovarajuće upravljačke mehanizme.

Zajednički, direktive CER i NIS2 jasno ukazuju na jedan pravac, prema kojem otpornost sve više zavisi od integracije tehničke i cyber sigurnosti. Za operatere kritične infrastrukture to znači napuštanje izoliranih mjera i prelazak na koordinisane zaštitne koncepte. Sami koncepti će povezati perimetarsku zaštitu, kontrolu pristupa, detekciju, videonadzor i upravljanje alarmima sa sigurnim mrežnim arhitekturama i kontrolisanim udaljenim pristupom. Za ponuđače sigurnosnih rješenja i sistem-integratore to naglašava potrebu za ekspertizom koja obuhvata i fizičku zaštitu i kibernetički otpornu sistemsku arhitekturu.

Koncept prije sistema

Zaštita kritične infrastrukture zahtijeva sigurnosne sisteme koji odgovaraju aktuelnoj situaciji na polju tehnologija. One moraju biti projektovane i održavane tako da budu otporne na manipulacije, upade i sabotažu, uz paralelnu otpornost na fizičke i cyber prijetnje. Mjere poput kvalitetne autentifikacije za kontrolu pristupa, sigurnih komunikacijskih kanala i pouzdanih alarmnih sistema danas jesu neophodne, ali sama tehnička sposobnost nije dovoljna.

Za operatere kritične infrastrukture, ovo znači da je neophodno razviti sveobuhvatan sigurnosni koncept prije implementacije pojedinačnih sistema. Takav koncept predstavlja okvir za efikasnu primjenu sigurnosne tehnologije i osigurava da se elektronska rješenja ne uvode izolovano, već kao dio cjelokupne strategije zaštite objekata. Efikasan sigurnosni koncept integriše strukturne, organizacijske i kadrovske mjere. Fizičke barijere poput perimetara, vrata i prozora moraju biti usklađene s organizacijskim procedurama, uključujući protokole eskalacije i intervencije. Istu harmonizaciju potrebno je provesti s obukom i odgovornostima sigurnosnog osoblja. Tek kada svi ovi elementi funkcionišu zajedno, sigurnosne mjere mogu ostvariti svoj ukupni potencijal.

Ključno je naglasiti da utvrđeni sigurnosni koncept nije statičan dokument. On omogućava procjenu i prioritetizaciju rizika, ali se mora redovno preispitivati i ažurirati. Promjene u prijetnjama, strukturi objekata ili načinu korištenja mogu učiniti ranije pretpostavke nevažećim. U okruženju kritične infrastrukture, razvoj metoda napada i promjenjivi profili rizika zahtijevaju kontinuiranu procjenu i unapređenje mjera zaštite kroz strukturiran proces upravljanja rizicima.

Nakon što se sigurnosni koncept uspostavi i uključi u kontinuirano upravljanje rizicima, fokus se pomjera na minimalne zahtjeve fizičke zaštite koji se ponavljaju kroz različite sektore i lokacije, kao i na njihovu praktičnu primjenu u pojedinim sigurnosnim disciplinama.


Kada proizvod postane dio napada

Fokus na cyber sigurnosti više nije ograničen na mreže i operativne procese, već se sve više širi na sigurnost samih proizvoda. Proizvođači, instalateri i korisnici sigurnosnih tehnologija moraju osigurati da uređaji i softver koji se koriste u okruženjima kritične infrastrukture ispunjavaju sve strožije zahtjeve u pogledu cyber otpornosti. Dok se okviri CER i NIS2 prvenstveno fokusiraju na organizacijsku i operativnu otpornost, Akt o kibernetičkoj otpornosti uvodi dodatni tehnički sloj kroz definiranje osnovnih zahtjeva cyber sigurnosti za digitalne proizvode. Njegov cilj je osigurati da se hardver i softver projektuju, razvijaju i održavaju na siguran način tokom cijelog životnog ciklusa.

U skladu s ovim pristupom, cyber sigurnost ne smije biti ispuštena iz vida od samog početka, što se radi kroz sigurne razvojne prakse i podrazumijevane sigurnosne postavke. Od proizvođača se očekuje proaktivan pristup upravljanju ranjivostima i blagovremena isporuka sigurnosnih ažuriranja. Transparentnost, pri tome, postaje ključni zahtjev, naročito kroz primjenu softverskih listi materijala (SBOM), koje operaterima i integratorima omogućavaju uvid u zavisnosti i procjenu izloženosti rizicima od trećih strana.

Jačanjem sigurnosti na nivou proizvoda, Akt o kibernetičkoj otpornosti podržava šire ciljeve otpornosti i pomaže operaterima kritične infrastrukture da ispune obaveze vezane za sigurnost lanca snabdijevanja i upravljanje rizicima.


Minimalni okvir fizičke zaštite u praksi

Mjere fizičke zaštite obuhvataju sisteme vanjske zaštite perimetra za fizičku zaštitu i detekciju, kao i sisteme kontrole pristupa. Cyber sigurnost objekata uključuje zaštitu pristupa i kontrolu ulaza i izlaza, prilaznih puteva, rampi, barijera i brava. Sistemi za detekciju upada, vatrodojavu i videonadzor obuhvataju zaštitu objekata i terena, kao i rano otkrivanje incidentnih situacija. Istovremeno, sistemi za upravljanje vanrednim situacijama odnose se na upravljanje krizama, primjenu organizacijskih mjera te na prediktivni pregled sigurnosne situacije i ukupnog stanja sistema.

Zaštita perimetra kao prva linija odbrane

Vanjska perimetarska zaštita najudaljeniji je sloj efikasnog sigurnosnog koncepta. Ona obično kombinuje mehaničke barijere s elektronskom detekcijom i tako stvara prvu liniju odbrane prije nego što napadač i dođe do objekata ili kritičnih resursa. Mehaničke mjere poput ograda, zidova ili barijera definišu i štite granicu lokacije, dok elektronski sistemi perimetarske detekcije nadziru vanjske prostore i omogućavaju rano otkrivanje pokušaja upada.

Cilj zaštite perimetra je odvraćanje, detekcija, usporavanje i dokumentovanje neovlaštenog pristupa. Rano upozorenje tokom prilaska ili pokušaja nasilnog ulaska znatno produžava vrijeme otpora i omogućava kontrolisanu reakciju. U praksi se elektronska detekcija upada na perimetru gotovo uvijek kombinuje s videonadzorom kako bi se potvrdili događaji, razdvojile stvarne prijetnje od lažnih i podržalo donošenje informisanih odluka.

Primarna funkcija vanjske perimetarske zaštite je stalno očuvanje integriteta granica lokacije. Sistemi moraju biti prilagođeni konkretnim fizičkim karakteristikama perimetra, bilo da je riječ o ogradama, zidovima, opkopima ili prirodnim barijerama, kao i usklađeni s ukupnim ciljevima zaštite i procijenjenim prijetnjama po objekte.

U okruženjima kritične infrastrukture zahtjevi za perimetarsku zaštitu znatno su viši nego u standardnim komercijalnim ili industrijskim objektima. Scenariji napada ne ograničavaju se samo na preskakanje ili rezanje ograda, već uključuju provlačenje ispod prepreka, probijanje barijera, zadržavanje u blizini perimetra i druge tehnike s ciljem izbjegavanja detekcije. Zbog toga sistemi zaštite perimetra moraju ostati jednako efikasni protiv šireg spektra metoda upada i ostati otporni na pokušaje ometanja ili zaobilaženja detekcije.

Da bi bila djelotvorna, perimetarska zaštita mora osigurati pouzdanu ranu detekciju, otpornost na manipulacije i kontinuitet rada koji je dovoljan za blagovremenu verifikaciju i intervenciju. Njena uloga nije samo signalizacija alarma nego i podrška pristupu po kojem operateri moraju dobiti potrebno vrijeme i informacije za adekvatnu reakciju prije nego što incident eskalira.

Kontrola pristupa mora ukloniti naslijeđene rizike

Sistemi kontrole pristupa imaju centralnu ulogu u zaštiti kritične infrastrukture jer regulišu i nadziru pristup osjetljivim zonama. Njihova osnovna funkcija je osigurati da samo ovlašteno osoblje može ući u sigurnosno relevantne zone, uz  jasno evidentiranje ostvarenog pristupa i pokušaja neovlaštenog ulaska. Za operatere kritične infrastrukture, savremena kontrola pristupa ne svodi se samo na ograničavanje ulaza već i na odgovornost, sljedivost i kontrolisanu reakciju.

Istovremeno, efikasna zaštita zahtijeva sistematsko uklanjanje tzv. naslijeđenih rizika. Mehanički ključevi mogu biti izgubljeni, kopirani ili proslijeđeni bez ovlaštenja, što kreira trajne ranjivosti koje je teško otkriti, a skupo sanirati. Korištenje izgubljenog ili ukradenog ključa najčešće ne ostavlja nikakav trag, čime se narušavaju i sigurnost i mogućnost revizije. Elektronski sistemi kontrole pristupa rješavaju ove nedostatke kroz podršku za strogo definisana ovlaštenja, evidentiranje događaja te višefaktorsku i biometrijsku verifikaciju. Tokom cijelog životnog ciklusa sistema, oni se, zahvaljujući nižim operativnim i troškovima zamjene, često pokažu kao isplativije rješenje u odnosu na isključivo mehaničke sisteme.

Osim regulisanja ulaza, savremeni sistemi kontrole pristupa podržavaju i automatizirane reakcije tokom incidentnih situacija. U zavisnosti od scenarija, oni mogu blokirati pristup opasnim zonama, otključati vrata, otvoriti unaprijed definisane izlaze i aktivirati alarme radi podrške evakuaciji i hitnim intervencijama. U okruženjima kritične infrastrukture, ova direktna veza između odluka o pristupu i upravljanja incidentima od ključnog je značaja za očuvanje sigurnosti i kontinuiteta rada.

Detekcija upada kao zaštita od sabotaže

Sistemi za detekciju upada (IAS) i dojavu prepada (HAS) imaju ključnu ulogu u zaštiti vitalne infrastrukture jer omogućavaju brzu detekciju i reakciju na vanredne događaje. U okruženjima visokog rizika, njihova svrha izlazi izvan okvira osnovne detekcije neovlaštenog ulaska u neku zonu i obuhvata rano upozorenje, verifikaciju i koordinisanu intervenciju radi zaštite osjetljivih resursa i operacija.

U kontekstu kritične infrastrukture, detekcija upada manje je usmjerena na klasične krađe, a znatno više na prepoznavanje namjernih pokušaja ometanja ili prekida rada. Zbog toga vrijeme detekcije i reakcije moraju biti precizno usklađeni. Postrojenja poput trafostanica jasno ilustruju ovaj rizik. Dovoljan je samo jedan čin sabotaže, poput oštećenja kablovskog snopa, da dođe do posljedica koje daleko nadilaze finansijski gubitak jer bi u toj situaciji došlo do prekida u napajanju bolnica, komunalnih sistema i drugih ključnih usluga. U takvim scenarijima, alarmni sistemi prvenstveno služe za rano otkrivanje sabotaže i ciljanih napada, kao i pokretanje trenutne reakcije sigurnosnih službi ili nadležnih organa.

Sistemi za dojavu prepada nadopunjuju automatsku detekciju i omogućavaju osoblju da diskretno aktivira alarm u situacijama akutne prijetnje. Panik-tasteri ili mobilni prekidači omogućavaju zaposlenima da pokrenu ciljanu reakciju u slučajevima prisile, nasilja ili neposredne opasnosti. To je posebno važno u javno dostupnim prostorima, kontrolnim sobama i operativnim centrima.

S obzirom na sigurnosno okruženje u kojem se nalazi kritična infrastruktura, sistemi moraju biti projektovani uz pretpostavku da će napade počiniti profesionalci, uključujući organizovane kriminalne i ekstremističke grupe. Efikasna zaštita zato ne zavisi samo od sposobnosti detekcije već i od otpornosti na manipulacije i namjerne pokušaje zaobilaženja sistema. Kombinovanje različitih metoda detekcije može povećati otpornost sistema, ali su pravilno projektovanje, zaštita ključnih komponenti i profesionalna instalacija jednako važni kako bi sistem pouzdano funkcionisao u trenucima kada je to najpotrebnije.

Videonadzor je alat za verifikaciju i odvraćanje

Kako bi se osigurala dugoročna sigurnost kritične infrastrukture, sistemi videonadzora u kombinaciji s drugim sigurnosnim tehnologijama moraju pružiti dodatnu vrijednost. Pri tome, oni moraju omogućiti vidljivost osjetljivih ili kompleksnih prostora s udaljenih lokacija. Događaji na terenu, uključujući i one na više lokacija istovremeno, danas se moraju pratiti i snimati u realnom vremenu, čime se znatno unapređuje situacijska svijest.

Kada su pametno integrisani s ostalim sigurnosnim sistemima, umreženi sistemi videonadzora imaju značajan potencijal za prevenciju i ranu intervenciju. Potencijalni počinioci mogu se otkriti u vrlo ranoj fazi krize, a u nekim slučajevima i prije nego što dođu do osjetljivih zona. To operaterima omogućava proaktivan, a ne reaktivan odgovor na kriznu situaciju.

Ukoliko je videonadzor dopunjen dvosmjernom audiokomunikacijom, kontrolni i servisni centri mogu se direktno obratiti osobama na licu mjesta. U mnogim slučajevima, već ova vrsta udaljene intervencije dovoljna je da odvrati počinioca od ulaska i daljeg kretanja unutar zaštićenog prostora.

Zbog mogućih posljedica kvarova ili napada, zahtjevi za sisteme videonadzora u okruženjima kritične infrastrukture znatno su strožiji nego u standardnim komercijalnim ili industrijskim primjenama. Sistemi stoga moraju biti projektovani, implementirani i održavani na nivou koji odgovara višem nivou prijetnji i važnosti održavanja radnog kontinuiteta ovih okruženja.

Kada sekunde odlučuju

Svaka organizacija zavisi od jasno strukturiranog komunikacijskog koncepta koji podržava svakodnevne operacije i omogućava efikasan odgovor na poremećaje u radu. Takvi incidenti mogu biti tehničke prirode i direktno ugroziti sigurnost i zdravlje zaposlenih. Jasne komunikacijske strukture i preventivne mjere imaju ključnu ulogu u ograničavanju njihovog utjecaja.

U okruženjima kritične infrastrukture, planiranje komunikacije mora uzeti u obzir vanjske prijetnje i kompleksne scenarije napada. Priroda mogućih poremećaja, način izvođenja napada i razmjer potencijalne štete moraju se procjenjivati kroz strukturiran proces upravljanja rizicima, a ne na osnovu općih pretpostavki.

Svaki incident zahtijeva pravovremene odluke o odgovarajućim protivmjerama. To uključuje procjenu dostupnosti komunikacijskih sistema tokom događaja, definisanje prioriteta, otvaranje hitnih komunikacijskih kanala i zadržavanje operativne sposobnosti u slučaju nestanka napajanja. Donošenje odluka je otežano kada se incidenti preklapaju, naprimjer kada se požarni alarm aktivira paralelno sa sigurnosnim upozorenjem ili tokom koordinisanog napada na više sistema.

Ovi izazovi naglašavaju važnost sistema za upravljanje vanrednim i opasnim situacijama, koji omogućavaju informisano, proporcionalno i pravovremeno odlučivanje. U mnogim organizacijama koje upravljaju kritičnom infrastrukturom, ovakvi sistemi služe za ubrzavanje pružanja odgovora, smanjenje neizvjesnosti i ograničavanje štete u kriznim situacijama.

Vrijeme reakcije ima presudan utjecaj na ukupni obim posljedica incidenta. Brža detekcija, verifikacija, donošenje odluka i koordinacija s nadležnim službama omogućavaju ranije uvođenje protivmjera i skraćuju trajanje poremećaja.

Iako automatizirani odgovori mogu znatno smanjiti vrijeme reakcije, oni nose i određene rizike. Lažni alarmi mogu pokrenuti neadekvatne mjere, dok paralelni incidenti mogu dovesti do konfliktnih reakcija ako se kontekst i proporcionalnost ne procijene pravilno. U praksi, najefikasniji način za smanjenje vremena reakcije bez povećanja rizika jeste dobro osmišljena i održavana komunikacija tokom cijelog događaja jer samo ona omogućava verifikaciju, situacijsku svijest i koordinisano djelovanje.

Alarmi bez slabe karike

Sigurnosni sistemi u okruženjima kritične infrastrukture moraju ponuditi najviši nivo pouzdanosti i otpornosti. Prijenos alarma, mrežna povezanost i mehanizmi udaljenog pristupa posebno su osjetljivi segmenti kritične infrastrukture, jer njihov kvar može ugroziti čak i robusne zaštitne mjere.

Otpornost u ovom kontekstu podrazumijeva sposobnost sistema da ostanu operativni uprkos cyber napadima, tehničkim kvarovima ili zagušenjima mreže. To zahtijeva redundantne komunikacijske puteve, sigurne mrežne komponente i kontinuiran nadzor kako bi se osigurala trajna dostupnost i integritet alarmnih komunikacija. Tehnologije za prijenos alarma moraju biti projektovane tako da izdrže sabotažu i slučajna oštećenja, uz odgovarajuću fizičku zaštitu i rezervne izvore napajanja. Sa stanovišta cyber sigurnosti, rješenja za prijenos alarma i udaljeni pristup moraju slijediti principe sigurnosti ugrađene u dizajn, uz oslanjanje na ojačane protokole i mehanizme koji štite od napada uskraćivanja usluge (DoS) i neovlaštenog pristupa.

Udaljeni pristup sigurnosnim sistemima ima važnu operativnu ulogu, ali i uvodi dodatne rizike. Zbog toga odgovornost za sigurnost infrastrukturnog objekta mora biti jasno definisana, uz primjenu odgovarajućih kontrolnih mjera koje osiguravaju integritet, dostupnost i odgovornost tokom cijelog životnog ciklusa sistema.

Rizikom vođena zaštita od požara

U okruženjima kritične infrastrukture, vatrodojavni sistemi moraju biti projektovani ne samo u skladu s građevinskim propisima već i kako bi mogli podržati jasno definisane ciljeve zaštite. Pored standardne detekcije na nivou cijelog objekta, ovo podrazumijeva i ciljano nadziranje visokorizičnih zona kao što su tehničke prostorije, postrojenja, instalacijski prostori, kućišta za opremu i ormari. Detekcija požara u ovim kontekstima često je tijesno povezana sa sistemima za gašenje i pravilima za automatsko aktiviranje mjera za ranu intervenciju prije eskalacije incidenta. Pri tome, izbor detekcijske tehnologije treba biti zasnovan na procjeni rizika, a ne na standardiziranim šemama instalacije. U zavisnosti od okruženja, to može uključivati aspiracijske detektore dima za nadzor opreme i transformatorskih prostora, linearne sisteme detekcije za velike ili kompleksne prostore, kao i video ili termalne sisteme nadzora kada je potrebna rana vizuelna potvrda situacije ili detekcija toplote. Zaštita razvodnih kutija, serverskih ormara, energetskih sistema i rezervnih izvora napajanja zahtijeva visok nivo specijalističke ekspertize jer kvarovi u ovim segmentima mogu imati dalekosežne operativne posljedice.

Sigurnost ne završava na perimetru

Sigurnost je snažna koliko i njena najslabija karika, a u složenim i međusobno povezanim sistemima ta komponenta se često nalazi upravo u lancu snabdijevanja. Zbog toga se od proizvođača sve češće očekuje da prate i dokumentuju porijeklo kako digitalnih tako i fizičkih komponenti koje se koriste u njihovim proizvodima. Softverske komponente, uključujući biblioteke trećih strana i open-source elemente, moraju se evidentirati i kontinuirano procjenjivati s aspekta sigurnosnih ranjivosti. To se može postići kroz uvođenje obaveze za dobavljače da prijavljuju i otklanjaju sigurnosne propuste, ali i kroz interne procese kroz koje se integrisane komponente redovno analiziraju i provjeravaju.

Ista logika važi i za hardverske komponente. U okruženjima kritične infrastrukture, zabrinutost zbog skrivenih funkcija  ili neovlaštenih tokova podataka dovela je do pojačanog nadzora nad određenim komponentama i dobavljačima. Mreže i povezani uređaji čine osnovu savremenih sigurnosnih sistema, a slabost u bilo kojem dijelu lanca može kompromitovati cjelokupno rješenje. Zbog toga je transparentnost lanca snabdijevanja postala jedan od ključnih elemenata upravljanja rizicima.

Uloga specijaliziranih kompanija

Efikasna zaštita kritične infrastrukture u velikoj mjeri zavisi od profesionalne ekspertize. Operaterima su potrebni kvalifikovani partneri koji razumiju i tehničke i operativne zahtjeve visokorizičnih okruženja, te su u stanju da rezultate procjena rizika pretoče u odgovarajuću sigurnosnu arhitekturu.

Postoji jasan rizik oslanjanja na prividno povoljna, “gotova” rješenja koja ne uzimaju u obzir specifične prijetnje po konkretne lokacije i realne operativne uslove na terenu. Takvi pristupi često rezultiraju sistemima koji ne pružaju potreban nivo zaštite, pri čemu se njihove slabosti otkrivaju tek nakon incidenta ili tokom inspekcije.

Osim pravilnog projektovanja i instalacije sistema, redovno održavanje je ključno kako bi sigurnosni i zaštitni sistemi dugoročno mogli pouzdano funkcionisati. Neadekvatno planiranje, pogrešan izbor proizvoda ili nedovoljno održavanje često dovode do kvarova koji narušavaju ukupnu otpornost sistema. Izbor kompetentnih i certificiranih specijaliziranih kompanija stoga predstavlja jednu od ključnih odluka za operatere kritične infrastrukture.

Prilika za integratore

Za ponuđače sigurnosnih rješenja i sistem-integratore, regulatorni razvoj jasno potvrđuje potrebu da se razmišlja izvan okvira pojedinačnih proizvoda. Rješenja tehničke zaštite moraju biti ugrađena u holističke koncepte zaštite i usklađena sa sigurnim mrežnim arhitekturama i konceptom cyber otpornosti.

Sistemi poput kontrole pristupa više se ne mogu posmatrati izolovano. Oni moraju biti integrisani s platformama za nadzor, upravljanje alarmima i planiranje u vanrednim situacijama kako bi se omogućili koordinisani odgovori i ispunili zahtjevi u pogledu otpornosti i regulatorne usklađenosti.

Istovremeno, od pružalaca rješenja sve se češće očekuje da preuzmu savjetodavnu ulogu i operaterima ponude procjene zasnovane na riziku, kao i prilagođena rješenja. To uključuje ne samo odgovor na aktuelne prijetnje već i predviđanje budućih trendova, uz integraciju organizacijskih mjera poput obuke osoblja, politika pristupa i intervencijskih procedura. Na taj način, sigurnosna tehnologija postaje sastavni dio šire strategije otpornosti, a ne samo njena izolirana tehnička implementacija.

Od minimalnih zahtjeva do stvarne otpornosti

Direktive CER i NIS2 nisu uvele samo nove minimalne standarde nego i redefinisale koncept zaštite kritične infrastrukture. U okruženju u kojem jedan oštećeni kablovski snop može ostaviti bolnice bez napajanja, a cyber napad na energetski sektor paralisati transport, tradicionalni pristup izolovanim sigurnosnim mjerama više nije održiv.

Stvarna otpornost na napade na kritičnu infrastrukturu zahtijeva temeljnu promjenu perspektive, odnosno prelazak s reaktivnog ispunjavanja zakonskih obaveza na proaktivno upravljanje rizicima koje integriše tehničku i cyber sigurnost i sektorsku koordinaciju. To znači i napuštanje stava da se uvijek ide na najjeftinije rješenje koje zadovoljava minimume i prihvatanje činjenice da je zaštita kritične infrastrukture dugoročna investicija u kontinuitet rada ovih sistema i društvenu stabilnost.

Kritična infrastruktura može postati otporna na prijetnje današnjice i sutrašnjice samo kroz integrisani pristup u kojem sigurnost nije projekat koji se završava instalacijom, nego kontinuirani proces koji se prilagođava i unapređuje.