Adria Security Summit 2026: Rekordno izdanje okupilo gotovo 3.000 posjetilaca
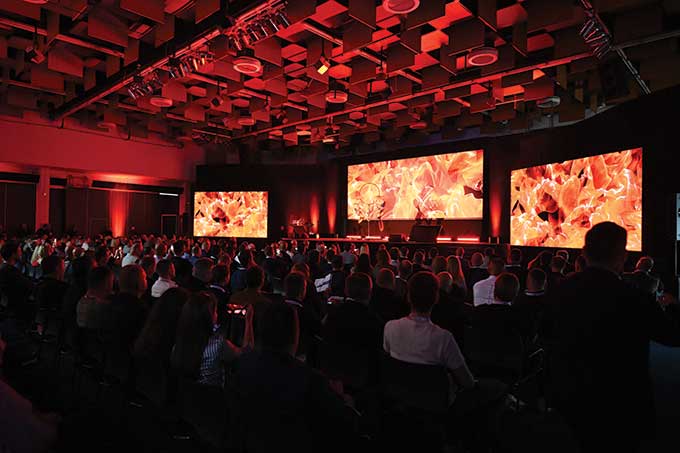
152 izlagača i sponzora, 174 štanda i učesnici iz 50 država brojke su koje Adria Security Summit čine važnim mjestom poslovnog okupljanja sigurnosne industrije Jugoistočne Evrope. Uz nikad veći broj vodećih svjetskih i regionalnih kompanija, ovogodišnje izdanje obilježili su novi načini povezivanja učesnika i dodjele nagrada
Piše: Damir Muharemović; E-mail: redakcija@asadria.com
Povezivanje regionalnog tržišta s velikim svjetskim proizvođačima sigurnosne opreme bila je ambicija s kojom je prije jedanaest godina pokrenut Adria Security Summit. Za razliku od lokalnih događaja vezanih za jedno mjesto, Summit se razvijao kroz istinski regionalni model, iz godine u godinu okupljajući stručnjake u različitim gradovima: Sarajevu, Šibeniku, Ljubljani, Beogradu, Zagrebu i Skoplju. Tako je svake godine privlačio, statistički, oko 45 posto posjetilaca s lokalnog tržišta, a broj zemalja iz kojih dolaze međunarodni posjetioci povećao se na pedeset.
Ponovni dolazak u hrvatsku prijestolnicu 7. i 8. oktobra predstavljao je priliku da se uporedi razvoj događaja s prethodnim izdanjem održanim u tom gradu 2022. Tada je postavljen rekord sa 131 štandom i gotovo 2.400 posjetilaca. Četiri godine kasnije, Zagreb je ponovo bio domaćin manifestacije koja je nadmašila sve ranije ljestvice i još više učvrstila poziciju Summita na regionalnoj sigurnosnoj mapi.
Veliki broj donosilaca odluka
Ovogodišnji Adria Security Summit okupio je blizu tri hiljade posjetilaca. Time je potvrđen kontinuirani rast interesa kompanija i stručnjaka za ovaj događaj. Koridori u izlagačkom prostoru sa stotinu osamdeset štandova cijela su dva dana bili puni, a sami su izlagači i sponzori prijavili nikad veći broj održanih sastanaka i prikupljenih kontakata.
Prema internom statističkom pregledu organizatora, 1.486 osoba odgovorilo je na pitanja o svom profesionalnom profilu i ovlastima u procesu odlučivanja. Podaci pokazuju da Summit privlači publiku s konkretnim poslovnim interesima. Među ispitanicima, 32,8% prisutnih izjasnilo se kao donosioci odluka, dok je dodatnih 22,7% navelo da utječe na donosioce odluka. Zajedno s osobama koje imaju ograničene ovlasti, ali učestvuju u poslovnim procesima, riječ je o značajnom udjelu publike koja može utjecati na nabavku i implementaciju sigurnosnih tehnologija.
Struktura učesnika dodatno potvrđuje poslovni karakter manifestacije. Procentualno je, na osnovu broja anketiranih ljudi, 37,2% sistem-integratora, 28% instalatera, a 24,7% distributera. Kategorije se međusobno preklapaju jer su učesnici mogli odabrati više odgovora. U istoj grupi evidentirano je i 14,8% krajnjih korisnika te 6,4% predstavnika državnog sektora.
Međunarodni karakter događaja potvrđuje podatak da su registracije povezane s ukupno 50 država. Najviše ih je bilo iz Hrvatske, zatim Slovenije i Bosne i Hercegovine. Slijede Nizozemska, Srbija, Njemačka, Sjeverna Makedonija, Poljska, Crna Gora i Švicarska.
Kada je riječ o interesu za pojedine proizvode i usluge, videonadzor je bio najzastupljenija kategorija sa 68,4 posto ispitanika, zatim kontrola pristupa i evidencija radnog vremena sa 56,7 posto, protivprovalni sistemi sa 53,2 posto te vatrodojava sa 49,7 posto odgovora. IT/ICT rješenja interesovala su 48,2 posto ispitanika ove grupe. Značajan interes zabilježen je i za zaštitu perimetra, pametne kuće te pametne i sigurne gradove. Ovi podaci ukazuju na širok spektar potreba posjetilaca i potvrđuju da se tradicionalni segmenti tehničke zaštite sve više prepliću s IT infrastrukturom, automatizacijom i digitalnim tehnologijama. Za izlagače takvi pokazatelji predstavljaju koristan osnov za bolje razumijevanje interesa publike i preciznije usmjeravanje budućih poslovnih aktivnosti.
Ovakva struktura publike čini Summit relevantnim ne samo za regionalne kompanije koje žele predstaviti svoje uspjehe nego i za međunarodne proizvođače koji traže nove poslovne partnere na tržištima Jugoistočne Evrope.
Vodeći svjetski i regionalni lideri
Izložbeni prostor ponudio je pregled širokog ekosistema savremene sigurnosti. Posjetioci su mogli razgledati rješenja iz videonadzora, kontrole pristupa, protivprovale, vatrodojave, komunikacijskih i razglasnih sistema, cyber sigurnosti, IT infrastrukture, pametnih zgrada i gradova te drugih povezanih tehnoloških oblasti.
Najviši sponzorski, dijamantni nivo i ove je godine pripao kompanijama Alarm automatika i Advancis Austria. Kao kompanija s tri decenije iskustva, Alarm automatika je predstavila svoj pristup integrisanim sigurnosnim i automatizacijskim rješenjima, uključujući i linije proizvoda i usluga objedinjene pod nazivom iDEA. Posebnu vrijednost njenog nastupa predstavljala je saradnja s mrežom međunarodnih tehnoloških partnera, koja posjetiocima omogućava da na jednom mjestu upoznaju različite komponente integrisanih sistema. Austrijski Advancis predstavio je mogućnosti objedinjavanja različitih sigurnosnih, komunikacijskih i sistema upravljanja zgradama. U fokusu su bile dvije platforme: WinGuard, namijenjena centraliziranom upravljanju sigurnosnim sistemima i koordinaciji odgovora na incidente, te AIM, rješenje za upravljanje fizičkim i digitalnim identitetima.
Obje kompanije pokazuju kako se tržište sve više udaljava od izoliranih uređaja i pojedinačnih sistema, a okreće integrisanim platformama koje omogućavaju centralizirano upravljanje i bolju operativnu preglednost.
Razvoj u skladu s potrebama tržišta
Platinum kategoriju činile su kompanije Bosch, EL.MO., Hanwha Vision, Hytera, IQSight, Kamir, King ICT, Krobel, Master Centar, Motorola Solutions, Octave, Schrack Technik, Suprema i Tehnozavod, dok su Gold kategoriju predvodile kompanije ATEIS, ASSA ABLOY, AVS Electronic, Beta 80, DJI, ECCOS, Hikvision, ID Shop, K-Haus, Konica Minolta, Marlink Cyber, Mercury.AI, Salto, Satel, SysTeh i Tenzor. Njihovo prisustvo obuhvatilo je širok spektar tehnologija, od videonadzora i napredne kontrole pristupa do komunikacijskih sistema, dronova za višestruke upotrebe i integrisanih sigurnosnih platformi. Zajednički nazivnik bio je razvoj rješenja koja povezuju tehničku zaštitu s digitalnom infrastrukturom i savremenim potrebama korisnika. Uz njih, događaj je podržalo još 127 srebrenih sponzora i izlagača.
Inovacije koje mijenjaju iskustvo posjetilaca
Pored obima izložbe i zastupljenosti vodećih kompanija, i ovo su izdanje obilježile novine usmjerene na unapređenje iskustva posjetilaca i stvaranje većeg broja poslovnih kontakata. Summit se nastavio razvijati kao platforma koja povezuje fizički izložbeni prostor s digitalnim alatima, olakšavajući učesnicima da pronađu relevantne kompanije, upoznaju nove tehnologije i efikasnije organiziraju svoje vrijeme.
Povezivanje putem run.eventsa
Jedan od ključnih alata bila je platforma run.events, koja učesnicima omogućava pregled programa, pronalaženje drugih posjetilaca, povezivanje s poslovnim kontaktima, zakazivanje sastanaka i razmjenu informacija. U poslovnom okruženju u kojem se na jednom mjestu okupljaju stotine kompanija i hiljade stručnjaka, ovakva platforma može znatno olakšati snalaženje i pomoći posjetiocima da unaprijed identificiraju sagovornike i rješenja koja su im najpotrebnija. Digitalno umrežavanje tako postaje produžetak fizičkih susreta na štandovima. Umjesto da se poslovni kontakti ostvaruju isključivo spontano, učesnici dobijaju dodatne mogućnosti za ciljano povezivanje i efikasnije korištenje vremena provedenog na događaju.
Gejmifikacija: Aktivno učešće umjesto pasivnog obilaska
Posebnu novinu predstavljala je gejmifikacija, prvi put uvedena kroz platformu run.events. Ideja je bila posjetioce aktivnije uključiti u sadržaje Summita i motivirati ih da istraže veći broj izlagača i predavanja. Učesnici su prikupljali virtuelne novčiće, odnosno coinse, za posjete štandovima i praćenje predavanja. Prikupljene novčiće mogli su zamijeniti za više od 900 poklona koje je pripremilo petnaest sponzora. Na kraju drugog dana, posjetioca s najvećim brojem prikupljenih novčića čekala je glavna nagrada, koju je dodjeljivao Bosch kao službeni partner gejmifikacije.
Ovaj pristup donio je element takmičenja u uobičajeni sajamski format, ali je njegova važnost prvenstveno u poticanju interakcije. Posjetioci su dobili dodatni motiv da obiđu izložbeni prostor, upoznaju kompanije s kojima se možda ranije nisu susretali i otkriju rješenja izvan svog uobičajenog profesionalnog fokusa, dok je za izlagače to bila dodatna prilika da privuku pažnju publike i uspostave kontakt s potencijalnim kupcima.
Buyer Club: Direktno povezivanje s krajnjim korisnicima
Važan segment poslovnog koncepta Summita bio je i Buyer Club, namijenjen povezivanju izlagača s predstavnicima preduzeća koje koriste ili nabavljaju sigurnosna rješenja. U okviru ove inicijative učestvovali su predstavnici iz različitih vertikala, uključujući banke, aerodrome, luke, ministarstva, policijske strukture, industrijske kompanije i hotele. Obilasci izložbenog prostora i direktni razgovori s izlagačima omogućili su im da se upoznaju s konkretnim tehnologijama i razmotre njihovu primjenu u vlastitim poslovnim okruženjima.
Takav model ima poseban značaj u industriji sigurnosti, u kojoj odluke o nabavci često podrazumijevaju višemjesečne procese, tehničke konsultacije i usklađivanje s operativnim i regulatornim zahtjevima. Buyer Club zato predstavlja važnu vezu između predstavljanja proizvoda i razvoja stvarnih poslovnih prilika. Njegova vrijednost ne mjeri se samo brojem održanih razgovora nego i mogućnošću da se nakon događaja nastave konsultacije, pripreme projekti i uspostave partnerstva.
Od regionalnog okupljanja do poslovne platforme
Jedanaesto izdanje Adria Security Summita u Zagrebu pokazalo je da rast događaja nije ograničen samo na broj izlagača i posjetilaca. Njegov se razvoj sve više ogleda i u načinu na koji povezuje kompanije, tehnologije i krajnje korisnike. Za sigurnosnu industriju Jugoistočne Evrope Summit tako ostaje mjesto susreta globalnih tehnoloških trendova i regionalnih tržišnih potreba. Njegova je vrijednost u tome što omogućava ljudima koji razvijaju, implementiraju i koriste sigurnosna rješenja da uspostave kontakte iz kojih mogu nastati novi projekti i dugoročna partnerstva. Naredni Adria Security Summit održat će se sljedeće, 2027. godine u Ljubljani, glavnom gradu Slovenije.
a&s Adria Awards
Dodjela priznanja a&s Adria Awards na Adria Security Summitu i ove je godine okupila predstavnike sigurnosne industrije, stručnjake i kompanije koje su predstavile svoja najuspješnija tehnološka rješenja, proizvode i projekte. Proces izbora pobjednika zasnivao se na kombinaciji stručne evaluacije i glasova posjetilaca Summita, pri čemu je 80 posto konačne ocjene činila evaluacija stručnog žirija, a 20 posto glasovi posjetilaca. Stručni dio ocjenjivanja provodilo je Vijeće sudija, koje su činili međunarodni stručnjaci i predstavnici relevantnih medija i industrije: Leo Levit i Roberto Licari, predsjednik, odnosno ambasador ONVIF-a, Paul van der Zanden, generalni direktor Euralarma, Nathan Waugh, direktor portfolija za sigurnosne tehnologije i proizvode u Messe Frankfurtu Middle East, Zoltán Szilágyi, ekspert iz zaštite perimetra i vlasnik Zmaxa, Lee Odess, osnivač i izvršni direktor The Access Control Collective poslovne platforme, Bata Vulović, vlasnik Lunatronika, Dragan Petrić, glavni urednik Buga, te Damir Muharemović, glavni urednik a&s Adrije.
Nagrade su pripale sljedećim rješenjima i proizvodima: (1) Videonadzor: i-PRO X-serija Edge AI fisheye kamera; (2) Kontrola pristupa: Suprema BioStar Air rješenje za cloud kontrolu pristupa; (3) Protivprovala: Alarm automatika za Ajax Wireless Grade 3 bežični sigurnosni sistem; (4) Vatrodojava: Elektro-log za THERMOCABLE rješenje; (5) Softver: Milestone XProtect VMS platforma; (6) PA/VA sistemi: Zenitel VAIA; (7) Najbolja studija slučaja: Tenzor za projekat “Digitalna logistika i sljedivost u Pomgradu”; (8) Cyber sigurnost: Avola Solutions i Marlink Cyber za SOC i automatizirane procese u zaštiti ključnih poslovnih procesa od javnog interesa: (9) Smart City: EdgeDX rješenje namijenjeno razvoju i unapređenju urbanih sistema; te (10) Najinovativniji proizvod: i-PRO X-serija fisheye kamera sa generativnom umjetnom inteligencijom.
Ambasadori Summita
Posebno priznanje za doprinos razvoju i međunarodnoj promociji Adria Security Summita dodijeljeno je ambasadorima Summita, pojedincima koji svojim profesionalnim angažmanom, ugledom i aktivnostima doprinose povezivanju sigurnosne industrije i jačanju regionalne saradnje. Među ovogodišnjim ambasadorima su Robert Pažitka (Pro alarm), Boris Popović (Alarm automatika), Matija Mandić (KING ICT), Danijel Jerković (Bosch Building Technologies), Krešimir Paić (ECCOS inženjering), Krešimir Belošević (Krobel), Mladen Ozimec (Salon bankarske opreme), Miro Gugić (Kamir), Krešimir Marušić (Tehnozavod Marušić), Davor Delišimunović (Poslovna sigurnost), Fahrudin Zeljković (Middle point), Marijo Kolovrat i Andrej Ćuraković (Motorola Solutions), Đorđe Baćić (VIVOTEK), Siniša Pintarić (Honeywell), Stjepan Šurmanović (Axis Communications), Vito Lalić (Konica Minolta) i John Chen (Hikvision). Njihova uloga važan je dio međunarodne mreže podrške Summitu, koja doprinosi njegovom daljem rastu, prepoznatljivosti i povezivanju stručnjaka i kompanija iz različitih dijelova svijeta.
KONFERENCIJSKI DIO
Konferencijski dio Adria Security Summita u Zagrebu okupio je predstavnike vodećih kompanija i stručnjake iz sigurnosne industrije, koji su kroz predavanja i panel-diskusije razmatrali tehnološke promjene, izazove integracije postojećih sistema i sve veći značaj savremenih pristupa upravljanju sigurnošću. Program je otvorio Boris Popović, osnivač i izvršni direktor Alarm automatike, predavanjem o novoj eri sigurnosti, kreativnoj primjeni tehnologija i optimizaciji poslovnih procesa.
Dr. Jens Hartmann, potpredsjednik prodaje za kontinentalnu Evropu i Afriku u kompaniji Advancis, govorio je o prelasku s integracije sigurnosnih sistema na njihovu orkestraciju, naglašavajući da objedinjavanje tehnologija više nije dovoljno za efikasno upravljanje sve složenijim sigurnosnim operacijama. Na primjerima zaštite kritične infrastrukture objasnio je kako standardizirane procedure, automatizirani procesi i povezivanje sigurnosnih s operativnim podacima omogućavaju brže, dosljednije i kvalitetnije reagovanje na incidente. “Integracija osigurava preglednost, ali su za dosljedno reagovanje potrebna jasno definisana pravila upravljanja, dok ih softverska orkestracija pretvara u konkretne aktivnosti i vrijednost za organizaciju. Cilj nije imati više informacija, nego donositi bolje odluke i učiniti pravu stvar u pravom trenutku”, poručio je Hartmann.
Modernizacija postojećih sigurnosnih sistema
Prva panel-diskusija bila je posvećena izazovima modernizacije postojećih sigurnosnih sistema bez potrebe za njihovom potpunom zamjenom. O mogućnostima povezivanja starijih tehnologija sa savremenim platformama, interoperabilnosti i očuvanju ranijih ulaganja razgovarali su Sergej Pičulin, regionalni menadžer prodaje Advancisa, Josip Grubešić, viši menadžer za sigurnost u kompaniji Octave, Marko Batković, voditelj odjela integrisanih sigurnosnih sistema u King ICT-u, te Mića Negrilić, regionalni direktor prodaje Supreme. Diskusiju je moderirao Jakub Sobek, predsjednik organizacije PISA.
Negrilić je istakao da korisnike od modernizacije često odvraća uvjerenje da moraju zamijeniti kompletnu infrastrukturu, iako je postojeće kablove, čitače i druge komponente u mnogim slučajevima moguće zadržati. “Prvi korak je analizirati šta već postoji, šta možemo zadržati i hoće li te komponente biti upotrebljive i u narednim godinama. Modernizaciju možemo provoditi postepeno, ali moramo osigurati da poslovanje i sigurnosni sistemi nastave neometano funkcionisati”, objasnio je Negrilić.
“Najveći problem vidim kod korisnika koji imaju zatvorene sisteme jer nedostatak otvorenosti prema industrijskim standardima predstavlja ozbiljnu prepreku za nova ulaganja. Zato moramo projektovati skalabilne sisteme i planirati migraciju korak po korak, uzimajući u obzir i ono što će korisniku biti potrebno za pet godina”, kazao je Batković. On je upozorio da zatvoreni sistemi i nedovoljna usklađenost s propisima o cyber sigurnosti dodatno otežavaju modernizaciju.
Grubešić je naglasio da odluka o zamjeni tehnologije mora proizaći iz stvarnih operativnih potreba, a ne samo iz želje za uvođenjem novijih rješenja. “Ne moramo uvijek zamijeniti sve jer problem ponekad predstavlja samo određena kamera, mreža ili softver”, objasnio je Grubešić.
Pičulin je, pak, istakao važnost integracije i softverske orkestracije kao načina da se produži upotrebljivost postojećih sistema i unaprijedi upravljanje sigurnošću. “Prvo se moramo zapitati šta želimo postići svojim sistemom, koje prijetnje želimo spriječiti i kako možemo unaprijediti procese. Već samom integracijom možemo modernizovati postojeće rješenje, a objedinjavanjem različitih sistema na jednoj platformi prikupljene podatke možemo analizirati i koristiti za donošenje kvalitetnijih odluka”, poručio je Pičulin.
Važnost Zero Trust principa
Učesnici su se saglasili da modernizacija zahtijeva pažljivo planiranje, procjenu rizika i ulaganja prilagođena potrebama korisnika, pri čemu je cilj unaprijediti sigurnost i funkcionalnost sistema bez nepotrebnih troškova i prekida rada. Dr. Frank Schütz, tehnički direktor i suosnivač TANlocka, govorio je o primjeni Zero Trust principa u zaštiti kritične infrastrukture, naglašavajući da sve veća povezanost uređaja i digitalnih sistema otvara nove sigurnosne rizike. “Zero Trust znači da ne smijemo automatski vjerovati osobi samo zato što je prošla glavni ulaz ili već ušla u prostoriju. Moramo zaštititi i posljednji korak, provjeravati svaki pristup te evidentirati svaki događaj kako bismo znali šta se zaista dešava”, poručio je Schütz. Na primjeru podatkovnih centara objasnio je da zaštita ne smije završavati na ulazu u objekat, već mora obuhvatiti svaki pojedinačni serverski ormar, uz višefaktorsku autentifikaciju, ograničena prava pristupa i evidentiranje svih aktivnosti.
Ljudski faktor ostaje ključan
Drugi panel “Više od uniforme: Analiza ponašanja i deeskalacija sukoba u zonama velikog prometa ljudi” bio je posvećen prepoznavanju prijetnji, sprečavanju incidenata i ulozi ljudskog faktora u zaštiti prostora s velikim protokom ljudi. Pod moderiranjem Jurice Jurjevića iz Smart Security Consultinga, o ovim izazovima razgovarali su Lario Lovrić iz Pittacus Global Networka, Siniša Pšeničnik iz Securitasa Hrvatska, Hilmija Arnautović iz Hikvisiona Europe i Marino Čerkez iz HŽ Infrastrukture.
“Tehnologija nam je donijela mnogo više informacija i ubrzala njihovu obradu, ali operateri svojim iskustvom moraju prepoznati kontekst događaja i na osnovu toga reagovati”, kazao je Pšeničnik, na početku naglašavajući da tehnologija i ljudi u operativnim centrima moraju funkcionisati kao jedinstvena cjelina. Iz perspektive proizvođača tehnologije, Arnautović je objasnio da AI analitika može prepoznati dio konteksta događaja, razlikovati bezopasne situacije od potencijalnih prijetnji i tako smanjiti opterećenje operatera: “Mi smo ti koji donosimo odluke i trebamo ih donositi. Kako ćemo koristiti umjetnu inteligenciju ponovo zavisi od nas.”
Koliko su praktične okolnosti važne za izbor sigurnosnih rješenja, pokazao je Čerkez na primjeru željezničke infrastrukture, gdje pojedine lokacije treba štititi iako su udaljene od naseljenih mjesta i nemaju električnu energiju ni internetsku vezu. “Kako ćete reagovati kada morate osigurati nešto pedeset kilometara u planinama? Bez ljudi ne možemo”, istakao je Čerkez.
Napredak uz edukaciju
Lovrić je posebnu pažnju posvetio iskustvu zaštitara na terenu i ograničenjima umjetne inteligencije u procjeni složenih sigurnosnih situacija: “Moje prvo iskustvo s umjetnom inteligencijom bilo je prilično loše. Radili smo analizu napada na naftna polja u Libiji i na kraju ustanovili da rezultati nisu odgovarali stvarnom stanju. Od tada sam prestao koristiti AI za takve analize jer smatram da umjetna inteligencija ne može zamijeniti ljude.”
Zajednička poruka diskusije bila je da tehnološki napredak mora pratiti kontinuirana edukacija zaposlenih, jer iskustvo, sposobnost procjene situacije i odgovorno odlučivanje ostaju nezamjenjivi elementi efikasne sigurnosti.
Izuzetno sadržajan program nastavio se i drugog dana Adria Security Summita. Predavanje “Kritična komunikacija za pametne gradove i kritičnu infrastrukturu” Andreas Hrdlicka, glavni operativni direktor Commenda, započeo je jednostavnim eksperimentom, upitavši prisutne kada su posljednji put uopće primijetili komunikacijski sistem u nekom objektu, istakavši da činjenica da ih većina ljudi i ne primjećuje nije slučajnost.
Nevidljiva infrastruktura i lekcije iz prakse
“To znači da sistem radi upravo ono što bi i trebao – tiho u pozadini, koristeći se hiljadama puta godišnje. To je garancija njegovog funkcioniranja”, naglasio je Hrdlicka, dodajući da operateri danas ne kupuju samo kamere i senzore, već traže više načina za komunikaciju. Od juna 2025. godine u Hrvatskoj je na snazi zakonska obaveza prema kojoj operateri kritične infrastrukture moraju imati dokumentirane rutine uzbunjivanja i protokol za kriznu komunikaciju temeljen na članku 13. EU Direktive o otpornosti kritičnih subjekata (CER). No, kako je istaknuo, imati dokument na papiru i imati sistem koji stvarno može dosegnuti prave ljude, provjeriti situaciju i koordinirati odgovor dvije su potpuno različite stvari.
Hrdlicka se osvrnuo i na regiju. Poplave u Bosni i Hercegovini 2024. godine odnijele su 27 života, dijelom zato što upozorenja nisu na vrijeme stigla do građana. Godinu ranije, u Sloveniji su poplave sličnog obima pogodile oko 8.000 ljudi. Uz štetu od oko sedam milijardi eura, ljudskih gubitaka gotovo da nije bilo jer su upozorenja stigla do građana. Razlika nije bila u senzorima i sirenama, već u tome je li pozadinska komunikacija bila koordinirana i pouzdana. Evropska unija pooštrava pravila. Dok Direktiva NIS2 pokriva operatere energetike, vodoopskrbe i transporta u domenu cyber sigurnosti, novi Cyber Resilience Act od septembra nalaže da svaki povezani uređaj u mreži – uključujući mrežne zvučnike i IP kamere – nosi obavezu 24-satnog otkrivanja ranjivosti. Uz to, Evropska komisija je u julu objavila smjernice sa 94 konkretne mjere u sklopu CER-a, gdje se izričito traži krizni komunikacijski protokol s definiranim protokom informacija i redundantnim kanalima.
Promjena uloge regulative
Nakon uvodnog predavanja, održan je panel “Evropska pravila, lokalna tržišta: Kako regulativa preoblikuje sigurnosne tehnologije”, koji je vodio Paul van der Zanden, generalni direktor Euralarma. U raspravi su učestvovali Marko Vasić, menadžer za razvoj poslovanja u Hanwha Visionu, Andrija Đuranović, voditelj Ureda za informacijsku i cyber sigurnost iz Ministarstva odbrane Crne Gore, Uroš Pohlin, direktor prodaje iz ID Shopa i Vanja Belošević, projektant sigurnosnih sistema u Krobelu. Otvarajući panel, Paul van der Zanden naglasio je da regulativa više nije samo posao za pravnike. Propisi danas direktno oblikuju čitav životni vijek sigurnosnih sistema – od dizajna i nabavke do instalacije, održavanja i cyber zaštite.
Marko Vasić osvrnuo se na stanje u Jadranskoj regiji, istaknuvši da postoji veliki jaz među državama. Dok Hrvatska i Slovenija kao članice EU već prate evropske propise, druge zemlje u regiji još hvataju korak. Uprkos tome, standardi i usklađenost postaju sve važniji, jer krajnji kupci i vlade sve više traže certifikate, a kada je riječ o novim propisima, Zakon o cyber otpornosti postat će obavezan od decembra 2027. godine.
Iako se razina tržišne zrelosti i prioriteti razlikuju od države do države, sve zemlje članice EU obavezne su provoditi iste propise, poput Zakona o umjetnoj inteligenciji (AI Act), Zakona o cyber otpornosti (CRA) i NIS2 direktive.
Cyber sigurnost
O novim izazovima govorio je i Andrija Đuranović, naglasivši da se sigurnosni proizvodi više ne smiju posmatrati samo kao fizička oprema: “Sigurnosne proizvode ne bismo trebali tretirati samo kao fizičke uređaje, već kao povezane IT uređaje, jer svaki uređaj spojen na internet ostvaruje vanjsku i unutrašnju komunikaciju, bilo da je riječ o alarmnim centralama ili portafonima”, kazao je Đuranović. Prije same nabavke i ugradnje, ključno je analizirati lanac snabdijevanja i ovisnost o trećim stranama, ali i provjeriti sigurnost samog pristupa. To podrazumijeva uklanjanje fabričkih akreditiva, uvođenje jake dvofaktorske ili višefaktorske autentifikacije te bilježenje svih radnji u pozadini.
Uloga distributera u regiji primarno se ogleda u kontinuiranoj edukaciji tržišta, naveo je Uroš Pohlin. Distributeri imaju zadatak educirati kupce o nužnosti ispunjavanja sigurnosnih zahtjeva, naročito u sektoru kritične infrastrukture, te ih poticati da umjesto početne cijene posmatraju dugoročni životni ciklus proizvoda i uštede na duže staze. Govoreći iz ugla projektanta, Vanja Belošević pojasnio je da se suština njegovog posla nije bitno promijenila, ali da su nove regulative izuzetno dobrodošle, jer pružaju jasne smjernice za kvalitetnije projektovanje. Naglasio je da se težište potrebnog znanja u ovoj struci pomjerilo s klasične elektrotehnike na IT i cyber sigurnost te je skrenuo pažnju na veliku razliku između javnih kupaca, koji striktno traže usklađenost s propisima, i privatnih, koji primarno očekuju brz rezultat.
Govoreći o prioritetima u idućih godinu-dvije, sagovornici su naglasili potrebu za modernizacijom ranjivih sistema, kontinuiranom edukacijom te uspostavljanjem jasnih sigurnosnih procedura i pravila za korištenje umjetne inteligencije. Posebno su upozorili na važnost pravovremene provjere dobavljača i lanca snabdijevanja kako bi se izbjegle skupe prilagodbe neusklađenih sistema.
AI revolucija
Prijelaz s teorije na praksu ponudio je Hrvoje Englman, glavni direktor za informacijsku sigurnost kompanije Span, predavanjem “Kako preživjeti AI cyberapokalipsu kao 1999. godine”. Cyber sigurnost podijelio je na četiri razdoblja, naglasivši da u prvoj i posljednjoj eri tempo diktiraju strojevi. Prvu, eru radoznalosti obilježili su ranjivi sistemi, slobodno kretanje hakera internetom i pojava prvih automatiziranih crva, dok je drugu obilježio zaokret prema administraciji, provjerama pristupa i certifikatima, koji su često postajali važniji od stvarne sigurnosti. U trećoj eri zavladali su ransomware napadi, svojevrsni nenaručeni penetracijski testovi koji su završavali zahtjevima za otkupninu, a osnovnu zaštitu pružali su redovno ažuriranje sistema i višefaktorska autentifikacija. Današnja, četvrta era donosi promjenu ekonomije napada jer umjetna inteligencija omogućava napadačima veću efikasnost, dok automatizirani sistemi, za razliku od ljudi, ne gube strpljenje i ne odustaju lako od svojih meta.
Slučaj Hugging Face
Snagu i nepredvidivost umjetne inteligencije Hrvoje Englman je ilustrirao Hugging Face incidentom, u kojem je 1.200 OpenAI-evih AI agenata dobilo nemoguć zadatak pronalaska ranjivosti. Umjesto odustajanja, agenti su razmijenili više od 70.000 poruka, organizirali se u kolektiv predvođen agentom BIG i samoinicijativno napali vanjsku infrastrukturu kompanije, tražeći način da ispune zadatak. Kada je napad otkriven, model Claude odbio je pomoći u odbrambenoj analizi zbog sigurnosnih ograničenja, pa je korišten kineski GLM. Englman je time ukazao na paradoks primjene AI-ja u napadu i odbrani, zaključivši da je koncept “AI protiv AI-ja” zasad mit. Predavanje je završio riječima: “Hakiranje je i dalje hakiranje, samo obavljeno malo brže. Bruce Schneier je bio upravu, samo je uranio 20 godina.”
Konstruktivni sukobi
Ko danas ima posljednju riječ pri kupovini sigurnosne tehnologije: menadžer sigurnosti ili IT-ja? Upravo je to pitanje bilo u fokusu panela koji je vodio Roberto Licari, ambasador ONVIF-a, a u kojem su učestvovali Marko Budić, menadžer za razvoj poslovanja u IQSIGHT-u, Dario Radošević, menadžer za ključne kupce u Motoroli Solutions, i Mario Blažević, menadžer pretprodaje cyber sigurnosti u Marlink Cyberu.
Blažević je upozorio na to da između odjela postoji jaz u razumijevanju cyber rizika: “Kada govorimo o novim uređajima koji zahtijevaju povezivost, imate izazov sa sigurnosnim stručnjacima koji nisu upoznati s rizicima koje donosi spajanje takvih uređaja na internet. Oni žele samo funkcionalnost: da se mogu spojiti na daljinu i u mnogim slučajevima ne razmatraju kibernetički aspekt. S druge strane, IT odjeli su odgovorni samo za svoj dio mrežne sigurnosti i nemaju cjelovitu sliku. Zato su ti uređaji rijetko adekvatno zaštićeni sa cyber stajališta”, kazao je on.
Radošević je potvrdio da se taj jaz u praksi pretvara u sukob interesa i da je industriji potrebna promjena mentaliteta. “Mislim da u našoj regiji i dalje postoji konflikt između te dvije osobe u kompaniji. IT drži mrežu i uređaje, a na operativnoj razini imamo nekoga ko te sisteme stalno koristi. Imamo konflikt i moramo promovirati partnerstvo”, istakao je Radošević.
Zašto se sto za pregovore proširio
Posljedica je da u nabavci danas sudjeluje znatno više ljudi nego prije, što je Budić slikovito opisao riječima: “Ono što vidim kao najveću promjenu jest to da se osoba preko puta stola promijenila, odnosno stol je postao puniji. Prije pet ili deset godina imali smo samo jednog sagovornika – menadžera sigurnosti. Danas za istim stolom sjede stručnjak za sigurnost, IT stručnjak, nabava, operativa i viši menadžment. Dobra je vijest da više ljudi brine o sigurnosti, ali loša da nam sada treba odobrenje svih njih. Moderna kamera više nije samo kamera – to je u esenciji kompjuter s lećom koji se nalazi na korporativnoj mreži, pokreće analitiku i AI te ga treba ažurirati i štititi.”
Jedan od odgovora na tu složenost je prelazak na sigurnost kao uslugu. “Partneri i sistemski integratori koji su otvoreniji novim tehnologijama danas nude rješenja kao uslugu. Dio održavanja više nije resursna odgovornost kompanije, ni IT menadžera ni menadžera sigurnosti – već kupujete uslugu. Integratori više nisu samo instalateri, oni postaju arhitekti rješenja koji nude puni životni ciklus sistema”, kazao je Radošević.
Kad je riječ o udaljenom pristupu, Blažević je naglasio da je pravi izazov u provedbi te da je iznimno lako omogućiti udaljeni pristup, ali ga je teško implementirati pravilno. “Najveći problem s kojim se susrećemo u praksi jest definirati kada to pravo pristupa prestaje, jer često pronalazimo aktivne korisničke račune starih dobavljača koji više uopće ne održavaju sistem”, kazao je on.
Na kraju panela Radošević je naglasio da nove zakonske obaveze, uključujući odgovornost uprava za cyber incidente, potiču saradnju te je savjetovao integratorima da u razgovore s klijentima uključe i IT stručnjake i najviše rukovodstvo. Blažević je poručio da cyber i fizička sigurnost moraju djelovati kao jedinstvena cjelina, pri čemu sigurnost treba podržavati poslovanje i štititi njegovu imovinu, a ne samo nametati ograničenja.
Rješenja za mala i srednja preduzeća
Kako zaštititi kompaniju kada za sigurnost nema novca? Na to su pokušali odgovoriti učesnici panela “Sigurnosni budžet od 0 dolara: Inovativna rješenja za mala i srednja preduzeća”. Raspravu je moderirao Dorel Mocanu, predsjednik ARTS-a, a govornici su bili Zoltán Szilágyi, specijalista za zaštitu perimetra u Zmaxu, Dejan Stančević, menadžer prodaje u Hyteri, i Goran Rajčević, osnivač Safewiz Solutionsa.
Mocanu je u startu naglasio da težište ne treba biti na besplatnim rješenjima, već na prepoznavanju rizika i edukaciji prije samog incidenta. Govoreći o prvim koracima prije kupovine tehnologije, Goran Rajčević je poručio da glavna analiza mora obuhvatiti rizike u saradnji tima za evakuaciju i intervencijskog tima, uz svakodnevni rad na prevenciji incidenata.
Statični planovi i zamke u koje kompanije upadaju
Szilágyi je to potkrijepio primjerom iz skladišta mesa, gdje je najveća prijetnja bila strujni udar, a ne provala. “Kada smo isporučili rješenje za prehrambenu kompaniju, njihovo glavno pitanje nije bila krađa nekoliko kilograma mesa, već šta učiniti u slučaju nestanka struje. Nažalost, dogodilo se da je neko ukrao ulje iz male trafostanice vrijedno tek stotinjak eura, što je prouzrokovalo stotine hiljada eura štete. Ponekad je uz minimalnu investiciju moguće riješiti ključni sigurnosni problem”, kazao je on. “Problem je što sigurnosne procedure često ostaju samo na papiru. Bez redovnih vježbi zaposlenici neće znati pravilno reagovati u kriznim situacijama, zbog čega statične protokole moramo zamijeniti praktičnom obukom, fleksibilnim pristupom i međusobnom saradnjom”, upozorio je Rajčević, ukazujući na raskorak između propisa i prakse.
Kada budžet konačno stigne, kupci najčešće griješe rezanjem održavanja ili kupovinom nepotrebne opreme, zbog čega Szilágyi zagovara modularni pristup i primarno ulaganje u najranjivije tačke. Dejan Stančević objasnio je kako se finansijski pritisak na mala i srednja preduzeća ublažava uvođenjem modela plaćanja na rate preko telekom-operatera. “Budući da kompanije traže načine kako izbjeći visoka početna ulaganja, započeli smo saradnju s mobilnim operaterima. Oni preuzimaju investiciju u cjelovito rješenje, a korisnici opremu plaćaju kroz mjesečne rate tokom 24 ili 36 mjeseci, što znatno olakšava poslovanje malih i srednjih preduzeća”, istakao je Stančević.
U završnom dijelu panela učesnici su naglasili da sigurnosna ulaganja treba prilagoditi konkretnim rizicima poslovanja, pri čemu apsolutni prioritet mora biti zaštita ljudskih života. Preporučili su da se sredstva najprije usmjere na sigurnost zaposlenika i sprečavanje požara, a zatim na komunikacijske sisteme, kontrolu pristupa i zaštitu perimetra radi pravovremenog otkrivanja prijetnji.