Home Tehnologija i proizvodi Kategorija Kontrola pristupa

Kontrola pristupa

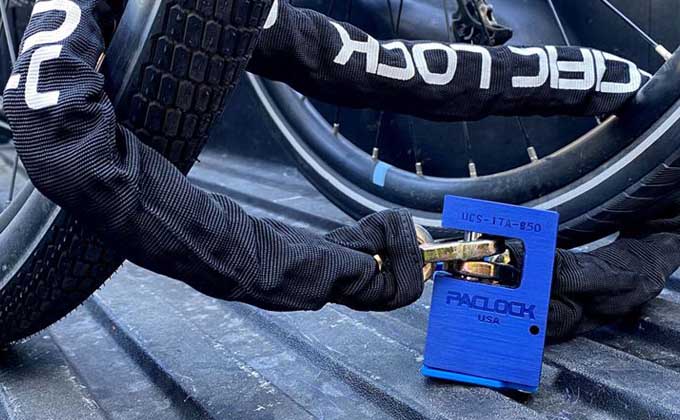
ASSA ABLOY nastavlja s akvizicijama preuzimanjem PACLOCK-a

ASSA ABLOY je preuzeo Pacific Lock Company (PACLOCK), američkog proizvođača lokota i sigurnosne opreme, nastavljajući tako širenje svog portfelja kroz akvizicije. „Veoma mi je drago što mogu poželjeti dobrodošlicu PACLOCK-u u ASSA ABLOY. Ova akvizicija u skladu je s našom strategijom jačanja pozicije na razvijenim tržištima dodavanjem komplementarnih proizvoda i rješenja našem osnovnom poslovanju“, izjavio je Nico Delvaux, predsjednik i izvršni direktor ASSA ABLOY-a.

PACLOCK je poznat po sigurnosnim proizvodima koji kombinuju pouzdanost, izdržljivost i inovacije, uz proizvodnju u SAD-u i mogućnost razvoja prilagođenih rješenja za zahtjeve koji nadilaze standardnu ponudu. „Njihova stručnost u dizajniranju i isporuci prilagođenih sigurnosnih rješenja učinila ih je pouzdanim partnerom za korisnike čije potrebe nadilaze standardnu ponudu proizvoda“, rekao je Lucas Boselli, izvršni potpredsjednik i direktor Americas divizije. Kompanija je osnovana 1998. godine, zapošljava oko 40 ljudi, a sjedište i proizvodni pogon nalaze se u Valenciji u Kaliforniji.

Ovom akvizicijom PACLOCK će postati dio Residential Business Segmenta unutar Americas divizije ASSA ABLOY-a. PACLOCK je u 2025. ostvario prodaju od približno 17 miliona dolara, odnosno oko 155 miliona švedskih kruna, uz snažnu EBIT maržu.

ASSA ABLOY: Kako digitalna kontrola pristupa donosi povrat ulaganja u zdravstvu

U sektoru u kojem su budžeti stalno pod pritiskom, ključno je da svaka investicija donese mjerljive rezultate. Digitalizacijom kontrole pristupa zdravstvene ustanove, od velikih bolničkih kompleksa do manjih klinika, mogu ostvariti koristi već od prvog dana. Na taj način mogu unaprijediti sigurnost zaposlenika i pacijenata, uvesti efikasnije procese koji štede vrijeme te jednostavnije ispunjavati regulatorne zahtjeve.

Zdravstvene ustanove suočavaju se sa složenim izazovima u kontroli pristupa. Istovremeno moraju biti otvoreni i pristupačni javni prostori, a često zauzimaju velike komplekse kroz koje svakodnevno prolazi veliki broj novih i nepoznatih osoba. S druge strane, u njima se nalaze vrijedna i osjetljiva sredstva, uključujući povjerljive podatke i lijekove, kojima je potrebno osigurati odgovarajuću zaštitu. Pacijenti, ljekari, medicinske sestre i pomoćno osoblje moraju se osjećati sigurno, dok je u laboratorijama i prostorima za liječenje potrebno zaštititi materijale s ograničenim pristupom i vrijednu opremu te istovremeno voditi evidenciju svakog pristupa. Upravljanje sigurnošću u zdravstvenim ustanovama zbog toga je oduvijek bilo kompleksan zadatak.

Savremene bolnice i klinike danas se, međutim, suočavaju s dodatnim izazovima, ali i novim mogućnostima. Sistemi kontrole pristupa mogu se, primjerice, integrirati s dojavom požara, videonadzorom i drugim sistemima u zgradi. Budući da u zdravstvenim ustanovama radi veliki broj privremenih i ugovornih zaposlenika, prava pristupa neprestano se mijenjaju. Potrebno ih je prilagoditi različitim potrebama pojedinih korisnika, ali i pravovremeno ukinuti nakon završetka vremenski ograničenih poslova.

U slučaju sigurnosnog incidenta, mogućnost brze istrage od ključnog je značaja. Praćenje i evidentiranje pristupa određenim prostorima može biti i zakonska obaveza, posebno u kontekstu novih zahtjeva NIS2 direktive za kritičnu infrastrukturu, koji za mnoge zdravstvene ustanove podrazumijevaju proaktivan, hibridni pristup cyber i fizičkoj sigurnosti. Oslanjanje na ručne procedure ili međusobno nepovezane sisteme može zaposlenicima zaduženim za sigurnost, pa čak i medicinskom osoblju, oduzeti sate ili dane. Digitalizacija kontrole pristupa omogućava da se ti procesi značajno pojednostave.

Digitalna kontrola pristupa u zdravstvenom sektoru

Digitalni uređaji za kontrolu pristupa i digitalne vjerodajnice omogućavaju bolju kontrolu kretanja korisnika unutar bolnica i drugih zdravstvenih ustanova. Rizik od neovlaštenog pristupa smanjuje se jer nema nekontroliranog umnožavanja klasičnih ključeva, dok se izgubljena vjerodajnica može poništiti jednim klikom. Digitalnom zaštitom većeg broja pristupnih tačaka dodatno se štite zaposlenici, oprema i osjetljivi prostori.

Dodjeljivanje digitalnih, pa i mobilnih vjerodajnica vanjskim saradnicima i privremenom osoblju dodatno pojednostavljuje odobravanje, izmjenu i ukidanje prava pristupa. Sigurnosni timovi tako troše manje vremena na izdavanje i prikupljanje ključeva, dok inteligentan i intuitivan softver omogućava odgovornim osobama da zadrže kontrolu čak i kada nisu fizički prisutne na lokaciji. Evidentiranje pristupa određenim prostorima ili sredstvima također postaje mnogo jednostavnije i može se obaviti u nekoliko klikova umjesto vođenjem zahtjevnih ručnih evidencija.

„Kontrola pristupa izuzetno je važan dio svakog sveobuhvatnog pristupa sigurnosti. Digitalizacija pristupa upravama bolnica odmah daje moćne alate koji donose konkretne koristi u svakodnevnom radu, omogućavaju direktno suočavanje sa sigurnosnim izazovima te istovremeno unapređuju efikasnost i usklađenost s propisima“, kaže David Moser, viši potpredsjednik i direktor Digital Access Solutionsa u ASSA ABLOY Opening Solutions EMEIA.

„Danas postoji uređaj kojim se gotovo svaka pristupna tačka može nadograditi digitalnom kontrolom, bez obzira na postojeće sisteme u objektu. Alternativno, korisnicima možemo ponuditi kompletna rješenja za uvođenje digitalne kontrole pristupa od samog početka, bez zahtjevnih instalacijskih radova. Time postaje dostupno mnogo mogućnosti za unapređenje efikasnosti i sigurnosti“, dodaje Moser.

Tri primjera iz prakse pokazuju kako zdravstvene ustanove mogu ostvariti koristi od digitalne kontrole pristupa koje nadilaze njene osnovne sigurnosne funkcije.

1. Jednostavniji i sigurniji rad zaposlenika

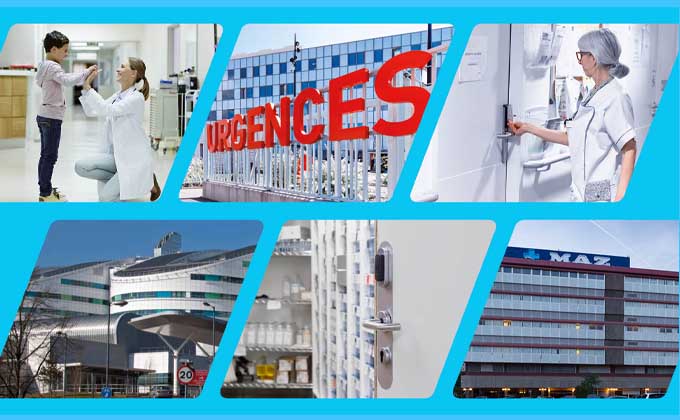
Uvođenjem ASSA ABLOY Aperio bežičnih brava, izvorno integriranih s ARD rješenjem za upravljanje pristupom, Centre Hospitalier Métropole Savoie (CHMS) omogućio je dodjeljivanje individualno prilagođenih prava pristupa zaposlenicima i vanjskim saradnicima, uz kontrolu u stvarnom vremenu. Budući da Aperio brave rade bežično, bolnica je mogla proširiti zaštitu na veći broj prostora bez visokih troškova instalacije i održavanja, uključujući osjetljive urede i prostorije za čuvanje lijekova. Sistem sada omogućava vođenje evidencije u stvarnom vremenu i daljinsko otvaranje vrata.

Zaposlenici pritom koriste samo jednu vjerodajnicu programiranu prema individualnim pravima pristupa. „Velika prednost za nas je što sada imamo samo jednu karticu i više ne moramo nositi teške ključeve“, objašnjava Béatrice Dequidt iz uprave CHMS-a.

„Uveli smo interne procedure upravljanja ljudskim resursima kojima se kreiraju kartice koje se automatski integriraju u operativni softver ARD-a“, dodaje Alain Gestin, arhitekt IT sistema u CHMS-u. Aperio i ARD pritom zadržavaju kompatibilnost vjerodajnica s elektronskom karticom zdravstvenih radnika francuske vlade (CPS), čime se dodatno pojednostavljuje njihova upotreba.

2. Radni procesi koji štede vrijeme

Bolnica MAZ u Zaragozi također je implementirala ASSA ABLOY digitalno rješenje SMARTair s funkcijama kontrole pristupa u stvarnom vremenu. Bežični online sistem za upravljanje pristupom štedi vrijeme sigurnosnim menadžerima jer sve izmjene mogu provesti putem centralnog sistema u realnom vremenu, bez potrebe za fizičkim obilaskom bolnice.

Zaposlenici koriste pametnu karticu programiranu prema individualnim pravima pristupa, koja istovremeno služi kao identifikacijska kartica. Tako 625 zaposlenika i približno 100 vanjskih saradnika trebaju nositi samo jednu karticu. Sistem je spreman i za mobilni pristup, pa bolnica u budućnosti može uvesti i upravljati mobilnim ključevima bez izmjena postojećeg hardvera.

„Digitalizacija zdravstvenim ustanovama svih veličina i tipova pruža mogućnost da unaprijede sigurnost, a istovremeno smanje troškove koji često ostaju skriveni u svakodnevnim radnim procesima“, objašnjava David Moser.

3. Kontrola lijekova i jednostavnije ispunjavanje regulatornih zahtjeva

Upravljanje fizičkim ključevima može direktno utjecati i na rad medicinskog osoblja, što su pokazala iskustva apoteke Queen Elizabeth Hospital u Birminghamu. Stariji mehanički sistem otežavao je praćenje toga ko u određenom trenutku posjeduje odgovarajući ključ, a pronalaženje te osobe dodatno je oduzimalo vrijeme. Kao praktičnije i sigurnije rješenje za kontrolu pristupa lijekovima uvedeni su programabilni ključevi.

CLIQ rješenje za kontrolu pristupa koristi programabilne ključeve kod kojih standardna baterija smještena u samom ključu napaja digitalne i elektromehaničke brave. Budući da nije potrebno dodatno ožičenje, sistem je posebno pogodan za naknadnu ugradnju na bolnička vrata, ormariće i mobilna kolica za lijekove.

Evidencija pristupa bravama i lokotima dostupna je na zahtjev, pa odgovorne medicinske sestre mogu brzo provjeriti ko je pristupao ormarićima ili kolicima s lijekovima. „Povratne informacije medicinskog osoblja pokazuju da pacijenti sada mnogo lakše i pravovremenije dobijaju lijekove. Za nas je ključni povrat ove investicije upravo kvalitet usluge koju pružamo“, kaže Inderjit Singh, glavni farmaceut u Queen Elizabeth Hospital Birmingham.

„Naše višedecenijsko iskustvo u kontroli pristupa omogućava nam da zajedno s korisnicima pripremimo njihove sisteme za ono što dolazi. Uz ASSA ABLOY mogu s povjerenjem krenuti u digitalizaciju“, zaključuje David Moser.

Više informacija o Digital Access Solutions rješenjima kompanije ASSA ABLOY dostupno je na stranici ASSA ABLOY Digital Access Solutions.

ASSA ABLOY eCLIQ: Digitalni pristup uz poznato korisničko iskustvo

Digitalizacija otvara brojne mogućnosti za povećanje poslovne efikasnosti i lakše ispunjavanje regulatornih zahtjeva. Za razliku od mehaničkog zaključavanja, digitalno rješenje omogućava sigurnosnim menadžerima da umjesto trajnih prava pristupa dodjeljuju vremenski ograničena ovlaštenja te ih brzo i fleksibilno mijenjaju

Piše: Thomas Schulz, direktor marketinga za EMEIA regiju, ASSA ABLOY Opening Solutions EMEIA; E-mail: thomas.schulz@assaabloy.com

Proširenje poslovanja kroz otvaranje novih ureda obično zahtijeva fleksibilno upravljanje kontrolom pristupa. Istovremeno, veće oslanjanje na vanjske pružaoce usluga dovelo je do toga da im se mnoge važne funkcije sve više povjeravaju. I njima je potreban pristup objektima koji ne ugrožava sigurnost.

Istovremeno rastu fizičke, kibernetičke i hibridne fizičko-kibernetičke prijetnje, kao i broj propisa čiji je cilj zaštititi kritične sektore od takvih rizika. Usklađenost s propisima te implementacija povezanog upravljanja sigurnošću i pristupom predstavljaju kontinuirane izazove, posebno u infrastrukturi, finansijskom i bankarskom sektoru, zdravstvu, energetici, transportu i podatkovnim centrima. Mehanički sistemi zaključavanja nisu projektovani za složenu i dinamičnu prirodu ove “nove normalnosti”.

Prednosti ključeva i digitalnog upravljanja

Jedna od najvećih prednosti mehaničkog ključa je njegova jednostavnost korištenja. Stoga ovaj sistem zaključavanja s patentnom zaštitom i dalje može biti odgovarajuće rješenje. Međutim, digitalizacija otvara brojne mogućnosti za povećanje poslovne efikasnosti i lakše ispunjavanje regulatornih zahtjeva. Za razliku od mehaničkog zaključavanja, digitalno rješenje omogućava sigurnosnim menadžerima da umjesto trajnih prava pristupa dodjeljuju vremenski ograničena ovlaštenja te ih brzo i fleksibilno mijenjaju. Digitalni akreditiv može se programirati ili deaktivirati za nekoliko sekundi. Povezivanjem digitalnih rješenja za kontrolu pristupa, zaštite od požara i evakuacijskih puteva u jedinstven sistem unapređuje se sigurnost korisnika, a olakšava upravljanje objektima. Digitalna rješenja automatski bilježe podatke o pristupu, čime se olakšava usklađivanje s propisima, dok je takvo praćenje kod mehaničkih ključeva znatno složenije, dugotrajnije, a u mnogim slučajevima i nemoguće.

“Naravno, prelazak s mehaničkog na digitalno upravljanje pristupom ne može se napraviti jednostavnim pritiskom na prekidač. Mnoge kompanije imaju velike sisteme koje nije moguće zamijeniti odjednom, zbog čega digitalni sistemi moraju omogućiti postepeno skaliranje tokom vremena i u skladu s raspoloživim budžetom. Odgovarajući sistem programabilnih pametnih ključeva omogućava upravo to”, kaže Frank Stier, voditelj odjela za digitalne cilindre s ključevima u kompaniji ASSA ABLOY Opening Solutions za EMEIA regiju.

Izbor digitalnog sistema pristupa

Svako novo rješenje za kontrolu pristupa mora biti opravdano i s poslovnog aspekta, uzimajući u obzir ukupne troškove vlasništva i jasno mjerljiv povrat investicije. Upravo u tom kontekstu sistemi pametnih ključeva predstavljaju praktičan način prelaska s tradicionalne mehaničke zaštite na inteligentnu digitalnu kontrolu pristupa, jer omogućavaju modernizaciju bez velikih zahvata na postojećoj infrastrukturi. Elektronski ili elektromehanički cilindri mogu se jednostavno ugraditi umjesto postojećih mehaničkih cilindara, bez oštećenja vrata i potrebe za dodatnim ožičenjem, dok intuitivan softver i programabilni ključevi omogućavaju osobama zaduženim za upravljanje objektima preciznu kontrolu pristupa zaposlenih i vanjskih saradnika. Pojedina rješenja omogućavaju i istovremeno upravljanje mehaničkim i digitalnim pristupom unutar jednog sistema, čime se olakšava postepeni prelazak na digitalno rješenje i njegovo širenje u skladu s potrebama korisnika. Jedna od takvih opcija je ASSA ABLOY CLIQ, koji digitalno upravljanje pristupom kombinuje sa širokim izborom rješenja za različite vrste objekata i pristupnih tačaka. Budući da softver sistema bilježi svaki pristup, revizijski tragovi mogu se generisati sa svega nekoliko klikova u kontrolnom panelu. Ovu fleksibilnost na softverskom nivou prati i širok izbor hardvera: CLIQ ekosistem ima više od 60 različitih tipova cilindara i lokota.

“Unutar CLIQ porodice nudimo dvije verzije kako bismo odgovorili na različite potrebe korisnika. Potpuno elektronski eCLIQ pruža maksimalnu digitalnu fleksibilnost uz jedan mehanički profil i elektronsko kodiranje. Cilindri ispunjavaju najviše zahtjeve VdS-a i rade bez potrebe za održavanjem. Elektromehanički PROTEC2 CLIQ uz elektronsko kodiranje nudi više mehaničkih profila, uz mogućnost upravljanja mehaničkim cilindrima unutar istog objedinjenog sistema i/ili razvoja posebno prilagođenih brava za specifične primjene. Ove dvije verzije također su interoperabilne i koriste isti softver”, objašnjava Stier.

Slučajevi iz prakse

Prilagodljivost, skalabilnost, sigurnost, praktičnost i pouzdanost samo su neki od razloga zbog kojih se CLIQ već koristi u brojnim zahtjevnim okruženjima za upravljanje pristupom. Primjer je stambeno udruženje Glück Auf, čije je rukovodstvo odabralo eCLIQ za četiri nova višestambena objekta u njemačkom gradu Gera. Širok izbor cilindara predstavlja veliku prednost pri zaštiti višestambenih objekata: zahvaljujući modularnoj konstrukciji cilindara i dostupnosti više od 60 različitih tipova, eCLIQ se može primijeniti na gotovo svim vrstama vrata, ormara, kapija, mašina i brojnih drugih pristupnih tačaka. Cjelokupnim sistemom upravlja se putem CLIQ Web Managera. “Uz eCLIQ pronašli smo optimalno rješenje za sve naše stanare – porodice, mlade i starije osobe – kao i za različite pružaoce usluga, bilo da je riječ o izvođačima radova ili osoblju za čišćenje”, objašnjava predsjednik Glück Aufa Uwe Klinger.

Hrvatska pošta također je odabrala CLIQ, u ovom slučaju elektromehaničko rješenje PROTEC2, kako bi uvela višeslojnu kontrolu i povećala operativnu efikasnost u svojoj širokoj mreži poštanskih ureda. “Rješenje znatno unapređuje naše poslovne procese, smanjuje administrativne zadatke i oslobađa vrijeme zaposlenicima kako bi se mogli usredotočiti na važnije poslove. Također smo ostvarili konkretne koristi i u pogledu produktivnosti i sigurnosti”, potvrđuje Siniša Šukunda, član Uprave Hrvatske pošte.

Modernizacija sistema kontrole pristupa ne mora krenuti od nule

Prelazak na novu generaciju kontrole pristupa ne mora se odvijati kroz grandiozne i disruptivne projekte. Razdvajanje funkcionalnih komponenti starog sistema od realnog uskog grla prvi je korak na putu prelaska na cloud i hibridnu arhitekturu. I tu nema potrebe za žurbom: svaka pojedinačna vrata i lokacija danas mogu pratiti tempo operativnih i finansijskih mogućnosti svojih korisnika

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

U kontroli pristupa, jedna istina je nadživjela sve nove tehnologije: vrata se često koriste godinama, pa i decenijama. Isto važi za njihove kablove, mehanizme za zaključavanje i komponente čitača. Istovremeno, tehnička arhitektura kontrole pristupa za konkretna vrata zastarijeva mnogo brže. Ovaj proces je ubrzan fragmentiranim bazama podataka, ručnim ažuriranjem i akreditivima koji su projektovani za neka drugačija sigurnosna okruženja.

Taj, naizgled, nesklad mijenja način na koji kompanije pristupaju modernizaciji kontrole pristupa. Tradicionalni pristup zamjene postojećeg sistema potpuno novom platformom za kontrolu pristupa sve je teže opravdati ako ključni segmenti postojeće instalacije i dalje uredno obavljaju svoju funkciju. Ovo je pokazala i analiza udruženja Security Industry Association (SIA) koja je opisala ovaj trend u oblasti komercijalne sigurnosti. Obrazac je stari, ali sada pušu neki novi vjetrovi jer platforme kojima se upravlja iz oblaka sve češće omogućavaju zadržavanje postojećeg hardvera i postepenu migraciju umjesto potpune zamjene od nule.

Zato pitanje više nije koliko starog sistema možemo ukloniti, nego koji njegovi dijelovi i dalje imaju vrijednost, a koji ga sputavaju. Da bi se na njega argumentirano odgovorilo, kontrolu pristupa za početak treba posmatrati kao skup različitih slojeva, a ne kao jedan nedjeljiv proizvod.

Zadržati vrata, zatvoriti usko grlo

Najbolji kandidati za zadržavanje obično su oni najmanje atraktivni. Na postojeće trase kablova, okove i mehanizme na vratima otpada značajan dio troškova i poremećaja koje nosi svaki projekat kontrole pristupa, naročito u velikoj zgradi ili mreži s više lokacija. Tokom tranzicije se mogu sačuvati i neki postojeći čitači i akreditivi.

Brže zastarijevaju upravljački i kontrolni slojevi kao što su serveri koji zahtijevaju lokalno održavanje, softver vezan za pojedinačne lokacije, fragmentirane baze korisnika i radni tokovi. Zbog njih svaka izmjena pravila pristupa postaje zasebno administrativno opterećenje.

Ovo razdvajanje je posebno važno kako se sistem širi. On na jednoj lokaciji sa svega nekoliko vrata može podnijeti određeni nivo ručnog upravljanja koji postaje teško održiv kada kompanija počne upravljati desetinama podružnica, različitim grupama akreditiva i promjenjivim pravima pristupa za više lokacija. Rješenje dolazi u vidu oblaka koji nudi centralizirano upravljanje koje može otkloniti potrebu za lokalnim upravljačkim serverima i smanjiti zavisnost od VPN-a. Kao bonus, administratorima se omogućava da korisnicima, vratima i događajima upravljaju preko zajedničkog preglednika ili mobilnog interfejsa.

I kompanija Suprema ima svoj pristup modernizaciji koji opisuje na sličan način: vrijedi zadržati ono što još radi, a obavezno ukloniti arhitektonska uska grla oko toga. Premještanje upravljanja u oblak raspetljava čvorište u kojem se manifestira složenost sistema, uz izbjegavanje nepotrebnih zahvata na samim vratima. No, šta je pokazala dosadašnja praksa?

Migracija na principu “vrata po vrata”

Najjači argument u korist hibridnog pristupa jeste to što migracija ne mora svuda početi i završiti u isto vrijeme. Na jednoj lokaciji mogu se zadržati postojeća vrata, trase kablova i dio infrastrukture čitača. Istovremeno je moguće mijenjati kontrolni i upravljački sloj oko njih, bez ometanja procesa i operacija. Osim toga, nove lokacije se u budućnosti mogu širiti na drugi način u odnosu na stare, bez kreiranja dva potpuno odvojena sigurnosna okruženja.

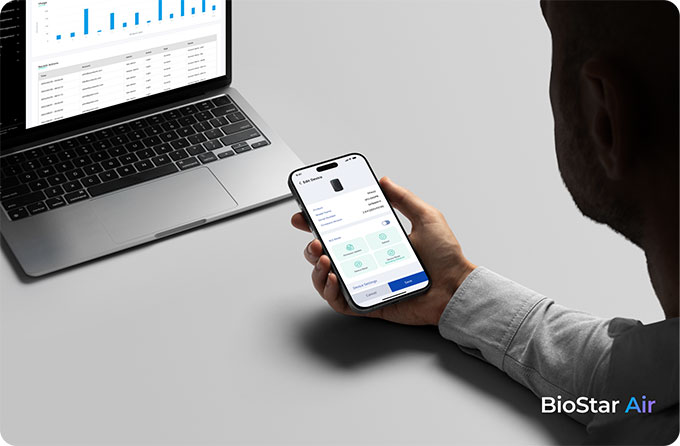
To je, naprimjer, logika dizajna arhitekture Hybrid Edge, koju koristi BioStar Air 2.12 sistem kompanije Suprema. Ova platforma može kombinirati pametne čitače povezane s oblakom i konfiguracije s kontrolerima na način da topologija prati potrebe konkretnog segmenta sistema. Kod nove instalacije, inteligencijska komponenta može biti pohranjena direktno u čitaču. Ako to zahtijevaju veći projekti, arhitektura zasnovana na kontrolerima može iskoristiti postojeće kablove i podržati složenije rasporede. Suprema navodi da kod Hybrid Edge arhitekture jedan CS-20 kontroler može povezati do 68 čitača lančanim povezivanjem i do 16 DI-24 interfejsa za vrata.

Istovremeno, stari i novi modeli implementacije mogu koegzistirati unutar istog upravljačkog sloja. Projekat modernizacije se na taj način može odvijati fazno, od vrata do vrata i pojedinačnih lokacija, umjesto da se čekaju finalni budžet i idealni termin za obnovu cijele mreže objekata. Zato Suprema ovu arhitekturu navodi kao prikladnu za nadogradnju postojećih lokacija i iskorištavanje kablova, uz kombiniranje konfiguracija u oblaku i sa kontrolerima.

Time se, u konačnici, mijenja i značenje industrijske fraze “kontrola pristupa u oblaku”. Upravljanje u oblaku ne znači nužno da svaka odluka o pristupu mora ići do udaljenog servera i nazad prije nego što se vrata otvore. BioStar Air sinhronizuje osnovne podatke o pristupnim akreditivima s podržanim rubnim uređajima, tako da RFID kartice, biometrijski predlošci, mobilni akreditivi i PIN-ovi mogu raditi i kada mreža nije dostupna. Akreditivi koji zavise od oblaka, poput Dynamic QR-a i LinkPassa, i dalje zahtijevaju konekciju, ali standardni pristup ostaje dostupan lokalno. U svijetu tehničke zaštite ta je razlika važna jer se otpornost sistema ne testira na dijagramu arhitekture nego na samim vratima.

Kompatibilnost je most, a ne odredište

Ipak, stvari nisu uvijek predvidive na terenu. Sistemska migracija je složenija ako ugrađena infrastruktura uključuje starije formate akreditiva i interfejse čitača. Ponovno izdavanje hiljada kartica ili zamjena svakog čitača može pretvoriti upravljivu nadogradnju u veliki operativni projekat. Zato je i kompatibilnost realna vrijednost tokom procesa tranzicije.

BioStar Air dio tog problema rješava podesivim Wiegand formatima kartica. Kodovi objekta, ID segmenti, bitovi pariteta i drugi parametri mogu se podesiti na način da kompanije tokom migracije mogu koristiti ranije izdate akreditive umjesto da ih mijenjaju samo zbog promjene upravljačke platforme. Suprema je upravljanje prilagođenim Wiegand formatima uvela s verzijom BioStar Air 2.10, pri čemu se migracija s postojećih instalacija za kontrolu pristupa navodi kao jedna od namjena.

Ipak, retroaktivna kompatibilnost ne bi trebala postati razlog za neograničeno zadržavanje svake zastarjele tehnologije. Tu je važno razlikovati održavanje kompatibilnosti tokom migracije od odluke da starija arhitektura ostane dugoročni sigurnosni standard.

SIA klasifikuje Wiegand kao stari interfejs između čitača i kontrolera. Za razliku od novijih alternativa, on koristi jednosmjernu signalizaciju i ne šifrira podatke o akreditivima. SIA-in OSDP protokol razvijen je kao naprednija alternativa, koja dodaje dvosmjernu komunikaciju, nadzor veze i šifrirani sigurni kanal.

Zanimljivo je da čak ni prelazak s Wieganda na OSDP ne mora značiti kretanje od nule. SIA-ine smjernice za implementaciju iz 2026. preporučuju procjenu onoga što se može ponovo iskoristiti, uz napomenu da montažni hardver, infrastruktura napajanja, pa čak i postojeći kablovi često mogu ostati u upotrebi. Smjernice također preporučuju planiranje faznih migracija kako bi se izbjegli nepotrebni zastoji u poslovanju.

I tu je, zapravo, dio šire pouke koju vrijedi usvojiti u 2026. Strategija modernizacije može dovoljno dugo zadržati stare akreditive da se izbjegne ometanje poslovanja, ali i istovremeno trasirati put prema sigurnijim interfejsima i jačoj autentifikaciji na vratima višeg rizika. Zato korisnu ali zastarjelu infrastrukturu i naslijeđene sigurnosne slabosti ne treba tretirati kao istu stvar.

Kako ustanoviti da je sistem odslužio svoje?

Ovdje je stvar relativno prosta: nastavak korištenja infrastrukture ima smisla samo dok zadržane komponente i dalje ispunjavaju tehničke i sigurnosne zahtjeve novog sistema.

Kabliranje mora biti tehnički prikladno za komunikacijsku metodu koja će se primjenjivati preko njega. Postojeći čitači moraju podržavati akreditive i sigurnosne zahtjeve nadograđenog sistema. Okovi i mehanizmi vrata i dalje moraju nuditi nadzor, pouzdanost i zaštitu koju zahtijeva postojeći profil rizika. Ipak, čitač koji i danas besprijekorno radi s formatima kartica starim nekoliko decenija postaje pogrešna komponenta za vrata koja zahtijevaju jaču autentifikaciju, šifriranu komunikaciju ili biometriju.

To je jedan od razloga zbog kojih postepena modernizacija mora početi s inventurom, a ne sa šoping-listom novih proizvoda. Korisnik mora razumjeti da li postojeći akreditivi predstavljaju rizik, koja su sredstva mehanički ispravna, a koji interfejsi tehnološki zastarjeli i gdje će zamjena donijeti realnu sigurnosnu ili operativnu korist.

Pri tome se, vrijedi zapamtiti, rezultat može razlikovati od vrata do vrata. Jedan interni prolaz niskog rizika može opravdati zadržavanje većeg dijela postojeće infrastrukture, dok podatkovna soba, laboratorij ili menadžerski prostor trebaju nove čitače i akreditive kao prioritet. Modernizacija u tom slučaju postaje zbir odluka zasnovanih na riziku, a ne jednoobrazna zamjena cijelog sistema.

Identitet kao dio kontrole pristupa

Fizička vrata su tek jedna od granica u savremenom sistemu kontrole pristupa. Druga granica je životni ciklus upravljanja identitetima s odgovorima na pitanja: ko kreira korisnika i mijenja njegovu ulogu, koliko brzo se pristup onemogućava nakon prestanka zaposlenja i je li baza podataka o sigurnosti sinhronizovana s glavnim izvorom podataka na nivou kompanije.

Zastarjela okruženja ove procese često pretvaraju u paralelnu administraciju. Ljudski resursi ili informatički odjel često promijene podatke o zaposleniku, dok sigurnosni tim mora zasebno ažurirati lokalnu bazu kontrole pristupa. U jednoj zgradi to može biti podnošljivo. Međutim, u distribuiranoj organizaciji svaki duplicirani radni tok otvara prostor za korištenje zastarjelih prava pristupa, nedosljedne evidencije i ručne greške.

Zato cloud platforme sve češće tretiraju integraciju poslovnog identiteta kao dio kontrole pristupa, a ne kao samostalnu IT funkciju. Platforma BioStar Air, naprimjer, podržava Microsoft Entra i Okta kroz jedinstvenu prijavu i automatizirano kreiranje i upravljanje korisnicima. To omogućava sinhronizaciju korisnika, grupa i administratora s poslovnim sistemima za upravljanje identitetima. Suprema također nudi API-je, webhooks okidače i razvojne komplete (SDK) za povezivanje sa sistemima za ljudske resurse, upravljanje posjetiocima i analitiku.

Ova promjena je naizgled suptilna, ali može igrati važnu ulogu u sigurnosnom mozaiku. Savremeni projekti kontrole pristupa sve češće se protežu izvan centrala i panela i obuhvataju životni ciklus identiteta. To znači i smanjenje broja lokacija na kojima se isti identitet mora nezavisno kontrolisati. Kada se status osobe promijeni, cilj je da okruženje kontrole pristupa tu promjenu odrazi dosljedno, umjesto da se nedopustivo dugo čeka da se više odvojenih baza podataka naknadno uskladi.

Video dodaje ključni kontekst sigurnosnom događaju

Sistemi kontrole pristupa detaljno bilježe je li neki akreditiv prihvaćen ili odbijen. No, oni ne mogu objasniti šta se, zapravo, desilo na samim vratima kao sigurnosni događaj. To mogu biti različite situacije: važeći akreditiv je iskoristila pogrešna osoba, vrata su ostala otvorena za drugu osobu ili alarm traži vizuelnu potvrdu za bolje razumijevanje situacije.

Zato se kontrola pristupa i video sve češće susreću na operativnom tehnološkom sloju. Kao primjer može poslužiti BioStar Air, koji koristi kamere kompatibilne s ONVIF-om kako bi prijenos uživo i snimljeni video postali dio radnog toka kontrole pristupa. Na taj način se podržava povezivanje snimka s pojedinačnim događajima u sferi kontrole pristupa. U postojećoj implementaciji, Profile S podržava prijenos uživo, dok Profile G omogućava reprodukciju snimljenog videa. Za korisnike, ova vrijednost je operativnog karaktera. Evidencija kontrole pristupa može pokazati da je neki akreditiv prihvaćen, ali će tek odgovarajući snimak pokazati šta se zaista desilo na vratima.

Za projekte modernizacije, ovakva otvorenost je pitanje same arhitekture sistema, a ne samo stavka za označiti na tehničkoj specifikaciji. Drugim riječima, savremene platforme za pristup će morati razmjenjivati informacije sa sistemima koji često nisu bili dio prvobitnog projekta za kontrolu pristupa.

Cyber sigurnost je nova ključna stavka

Još jedan sigurnosni model se trajno mijenja premještanjem upravljanja u oblak. Tradicionalna infrastruktura se može ukloniti, ali u paketu dolazi i odgovornost za kibernetičku sigurnost.

Korisnici više neće morati održavati aplikacijski server za kontrolu pristupa ili VPN na svakoj lokaciji. No, one sada postaju zavisnije od zaštićenih administratorskih identiteta, šifrirane komunikacije, održavanja softvera i mogućnosti brzog ukidanja dozvola. Zato sigurnosna arhitektura platforme BioStar Air uključuje AES-256 šifriranje za zaštićene podatke, TLS 1.2 za API komunikaciju i certifikat ISO/IEC 27001. Cloud model smanjuje i tradicionalno opterećenje zakrpama softvera, dok se firmverom uređaja može centralno upravljati u distribuiranim instalacijama.

To traži i promjenu pristupa najboljim praksama. Sistem kontrole pristupa može biti pušten u rad kao sigurna platforma, a da ipak s godinama postane ranjiv ako se firmver ne ažurira, administratorski računi se gomilaju, a prava pristupa ostaju aktivna i nakon odlaska korisnika. Centralizirano upravljanje tako postaje osmatračnica koja te probleme čini vidljivijim kroz objedinjavanje pravila, ažuriranja, statusa uređaja i revizijskih podataka u jedinstvenom operativnom okruženju.

I daljinska administracija slijedi istu logiku. Administratori mogu dodjeljivati ili ukidati pristup, upravljati vratima i pratiti događaje bez odlaska na svaku lokaciju. U velikoj distribuiranoj mreži to može značajno smanjiti radno opterećenje. Ipak, ne smije se zaboraviti i da mogućnost daljinskog upravljanja mora pratiti kvalitetno upravljanje sistemom. Zato kvalitetna autentifikacija administratora, jasno definisane privilegije, revizijski tragovi i disciplinovano upravljanje identitetima postaju sfera tehničke zaštite, a ne izolirani informatički problemi.

 Ekonomija zadržavanja funkcionalne opreme

Sve navedeno košta. Pri tome se finansijski argument za postepenu modernizaciju često svodi na izbjegavanje troška uvođenja novog hardvera. Time se, zapravo, iz vida ispušta važan dio ukupne računice troškova.

Zamjena jednog čitača je zadatak za sebe. Skidanje kablova, koordinacija obustave korištenja vrata, obnova korisničkih baza, obuka operatera i puštanje u rad cijele mreže potpuno su drugi red veličine kada je u pitanju realizacija projekata. Čak i kada pojedinačne komponente nisu skupe, poremećaj poslovanja može potpunu zamjenu učiniti teškom za planiranje i pravdanje uloženog.

Kao rješenje se nameće hibridna migracija, koja raspoređuje te troškove kroz vrijeme i omogućava da ulaganja prate rizik. Prioritetna vrata se, naprimjer, mogu nadograditi prva. Nova podružnica može odmah usvojiti arhitekturu koja je izvorno zasnovana na oblaku, dok staro sjedište firme nastavlja koristiti infrastrukturu s kontrolerima do sljedećeg ciklusa renoviranja. Funkcionalni kablovi i oprema na vratima ne postaju kandidati za otpad samo zato što se promijenila upravljačka arhitektura.

Upravljanje iz oblaka može utjecati i na tekuće operativne troškove. Uklanjanje zavisnosti od lokalnih servera i VPN-ova smanjuje infrastrukturu koju treba održavati na svakoj lokaciji. Istovremeno, daljinsko upravljanje i dijagnostika prorjeđuju situacije zbog kojih tehničari moraju izlaziti na teren. SIA-ina analiza modernizacije upravljane iz oblaka navodi daljinsku administraciju kao način smanjenja opterećenja timova za podršku i nepotrebnih izlazaka tehničara na teren, uz jednako dosljedno uvođenje promjena konfiguracije.

Ovo, jasno, ne znači da je svaka fazna migracija automatski jeftinija. Integracije, pretplate, mreže, testiranje i podrška nose svoje troškove, ali zadržavanje neprikladne komponente se brzo može pretvoriti u lažnu uštedu. Zato svaka pametna računica mora usporediti vrijednost svakog postojećeg sloja s troškom i rizikom njegovog zadržavanja.

Modernizacija bez trauma

Najkorisniji princip kod modernizacije kontrole pristupa je onaj koji je najmanje dramatičan. Prema njemu, komponente se ne mijenjaju samo zato što su stare, ali i ne zadržavaju samo zato što još rade. Ovdje sve počinje od procjene uloge konkretne komponente, rizika koji nosi i potencijala da postane usko grlo za arhitekturu čiji je dio.

Za kompanije, prvi korak ka modernizaciji često je zamjena upravljačkog sloja, uz zadržavanje vrata, kablova i akreditiva. U drugoj fazi, to može biti eliminacija ranjivih interfejsa čitača, uvođenje biometrijskih ili mobilnih akreditiva, integracija poslovnog upravljanja identitetima ili povezivanje pristupa s videom. Hibridne arhitekture omogućavaju da se ove odluke donose redoslijedom koji korisnicima zaista odgovara. Konačni cilj je utvrditi način na koji korisna infrastruktura može nastaviti opravdavati svoje postojanje dok se, paralelno, uklanjaju tehnološka ograničenja u vezi s njom.

Zato je danas najbolji projekat modernizacije onaj koji je korisnicima najmanje vidljiv. Vrata se i dalje otvaraju, akreditivi nastavljaju raditi, a poslovanje se nesmetano odvija iako se jezgra arhitekture preslaže u pozadini i samo onda kada je to stvarno potrebno i moguće.

Dvije generacije pod jednim krovom

Jedan praktičan scenarij migracije koji navodi kompanija Suprema opisuje kako se komadići sigurnosnog mozaika mogu skladno uklopiti kroz sekvencu koraka. Zamislimo korisnika sa sistemom pristupa zasnovanim na Wiegandu, postojećim kablovima i mehanički ispravnim vratima. Njen problem nije to što ljudi ne mogu ući u zgradu, nego što je upravljanje pristupom i dalje vezano za zastarjelu lokalnu arhitekturu i neefikasno za upravljanje i skaliranje.

Prvi korak ne mora uključivati nikakvo čupanje opreme. Postojeći akreditivi mogu nastaviti raditi kroz podesive Wiegand formate tamo gdje je to prikladno. Dijelovi sistema zasnovani na kontrolerima mogu prelaziti na Hybrid Edge arhitekturu, uz zadržavanje upotrebljivih trasa kablova. Upravljanje prelazi u oblak bez potrebe da se svaka fizička komponenta promijeni istog dana.

Novim vratima se tada može pristupati drugačije. Čitači direktno povezani s oblakom mogu se uvoditi bez obnove stare arhitekture, dok se lokacije koje zahtijevaju napredniju autentifikaciju oslanjaju na uređaje kao što je BioStation 3. Verzija BioStar Air 2.10 uvela je i izvornu podršku za AI autentifikaciju lica, mobilne akreditive, RFID, QR skeniranje i funkcije SIP interfona za daljinsko otključavanje vrata.

Konačni rezultat nije nagli prelazak sa zastarjelog na moderno. Riječ je o izgradnji mreže objekata u kojoj dvije generacije implementacije mogu koegzistirati unutar zajedničke upravljačke platforme, dok se stariji elementi naknadno povlače iz upotrebe u skladu s rizikom, budžetom i investicijskim ciklusom. Tako se postiže da kontrola pristupa koegzistira s investicijskim ciklusima, ljudskim resursima i sistemima upravljanja objektim

ASSA ABLOY: DoorBird D22x donosi novu generaciju IP videointerfona

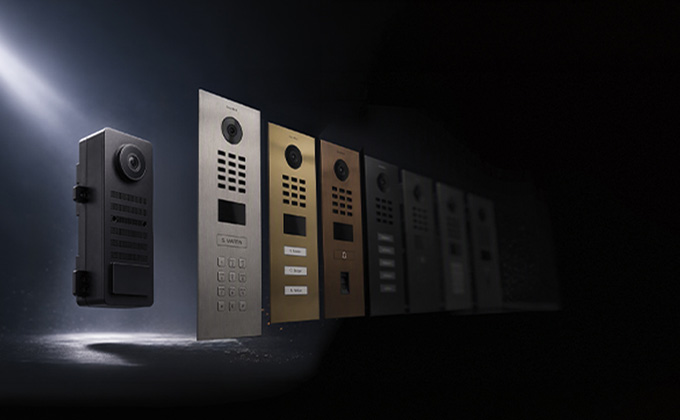
Savremeni objekti postavljaju sve veće zahtjeve pred sisteme komunikacije na ulazima, od podrške različitim načinima pristupa do visokog nivoa sigurnosti, povezivosti i integracije. Kao odgovor na takve potrebe, DoorBird je predstavio novu D22x seriju IP videointerfona, razvijenu na osnovu zahtjeva korisnika i proizvedenu u Njemačkoj. Kompanija, koja posluje u okviru ASSA ABLOY grupacije, novom serijom objedinjuje IP komunikaciju, fleksibilnu kontrolu pristupa i mogućnosti integracije sa savremenim sistemima sigurnosti objekata.

Više od 30 modela i fleksibilna autentifikacija

D22x obuhvata više od 30 modela i direktni je nasljednik uspješne D21x serije. Novost u ponudi su verzije s digitalnim pločicama s imenima kojima se može centralizirano i daljinski upravljati, što je posebno praktično za upravitelje stambenih i većih poslovnih objekata. Svi modeli opremljeni su 5 MP HDR kamerom sa Sony senzorom i ultraširokougaonim objektivom od 180 stepeni, dok je HD video dostupan putem lokalne mreže ili DoorBird Cloud Pro platforme.

Ovisno o modelu, korisnicima su na raspolaganju različite metode autentifikacije, uključujući aplikaciju, dual-frequency RFID, Bluetooth, PIN, QR kod i prepoznavanje otiska prsta. Sigurnost dodatno unapređuju radarski 4D senzor pokreta i integrirani senzor za detekciju pokušaja neovlaštenog otvaranja uređaja.

Jednostavnija instalacija i povezivanje s drugim sistemima

DoorBird je pojednostavio i instalaciju jer integrirani izlaz za napajanje električnih brava u mnogim slučajevima uklanja potrebu za dodatnim izvorom napajanja. Istovremeno, otvoreni interfejsi SIP, OSDP, RS485 i Wiegand te LAN i Cloud API omogućavaju povezivanje s više od 100 sistema pametnih kuća, kontrole pristupa, videonadzora i upravljanja zgradama. Sistem podržava objekte s do 3.000 stambenih ili poslovnih jedinica, a dostupne su i funkcije pristupačnosti poput indukcijske petlje za osobe s oštećenjem sluha, piktograma i zvučne potvrde otvaranja vrata.

Kao kompanija certificirana prema standardu ISO/IEC 27001, DoorBird privatnost i informacijsku sigurnost uključuje u razvoj proizvoda u skladu s principom Security by Design. D22x istovremeno omogućava jednostavniju modernizaciju postojećih D21x instalacija jer je prilikom nadogradnje potrebno zamijeniti samo glavnu elektronsku jedinicu, dok se postojeća kućišta, prednji paneli, druge komponente i postavke mogu zadržati. Time se smanjuju troškovi i vrijeme instalacije, ali i količina opreme koju je potrebno zamijeniti.

Dizajn prilagođen arhitekturi

Posebna pažnja posvećena je i dizajnu, pa je serija dostupna u više od 50 završnih obrada i boja. Putem DoorBird 3D Configuratora moguće je prilagoditi veličinu i oblik prednjeg panela, gravure, poštanske sandučiće te integraciju čitača drugih vodećih proizvođača.

„Savremene zgrade zahtijevaju rješenja koja se mogu fleksibilno prilagođavati, a istovremeno ostaju jednostavna za integraciju. S D22x serijom nudimo platformu spremnu za budućnost koja objedinjuje naprednu komunikaciju na ulazima, fleksibilna rješenja kontrole pristupa i sofisticirani dizajn proizveden u Njemačkoj“, kazao je Sascha Keller, osnivač i izvršni direktor DoorBirda.

D22x serija već je dostupna, a više informacija može se pronaći na DoorBird D22x.

ASSA ABLOY: Novi SMARTair i-reader pojednostavljuje kontrolu pristupa

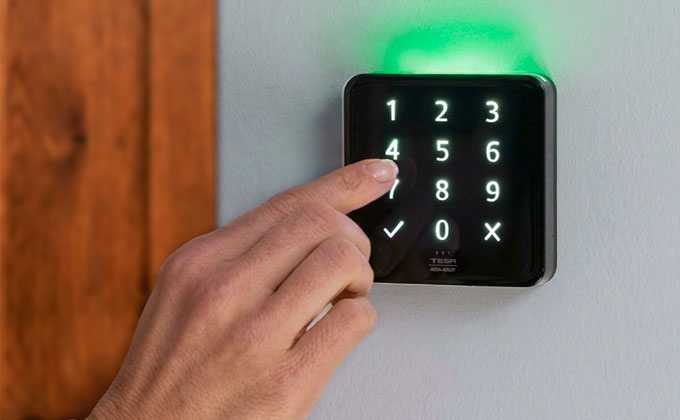
U savremenim sigurnosnim okruženjima jedan nivo zaštite često nije dovoljan. Prostori s osjetljivim sadržajima ili visokim sigurnosnim zahtjevima zahtijevaju dodatnu autentifikaciju, a u mnogim sektorima ona je propisana i regulatornim zahtjevima. Kako bi odgovorio na te potrebe, ASSA ABLOY je predstavio SMARTair® i-reader Keypad, novi uređaj koji objedinjuje pristup putem PIN-a, kartice ili njihove kombinacije kroz dvofaktorsku autentifikaciju (2FA) u okviru SMARTair sistema digitalne kontrole pristupa.

Novi i-reader Keypad proširuje mogućnosti postojećeg SMARTair i-reader uređaja te je kompatibilan sa sistemima SMARTair Wireless Online, Update on Card i Openow. Kao i prethodni model, omogućava kontrolu i evidenciju pristupa u različitim okruženjima te podržava kartice, privjeske, identifikacijske bedževe i mobilne akreditive, dok istovremeno omogućava siguran i ekonomičan pristup putem PIN koda. Kapacitivna tipkovnica s pozadinskim osvjetljenjem, prilagodljivi LED indikatori i IP56 zaštita omogućavaju pouzdan rad na otvorenom i u uslovima slabijeg osvjetljenja.

Uređaj koristi end-to-end enkripciju, energetski je efikasan i može nastaviti s radom čak i kada nije povezan s mrežom, čime se održava sigurnost objekta i u slučaju prekida napajanja.

Kada je instaliran na rampama za vozila, Openow® mobilni akreditiv može se automatski prepoznati na udaljenosti do pet metara, što povećava sigurnost i praktičnost za vozače. Sigurnosni timovi mogu jednostavno birati između pristupa PIN-om, karticom, mobilnim akreditivom ili dvofaktorskom autentifikacijom, uključujući i daljinsku promjenu načina rada. Sistem omogućava automatsku promjenu nivoa zaštite tokom dana, primjerice aktiviranje 2FA autentifikacije izvan radnog vremena, dok se PIN kodovi mogu izdavati na daljinu radi jednostavnijeg upravljanja pristupom izvođača radova i privremenih korisnika.

SMARTair i-reader Keypad namijenjen je primjeni u stambenim i poslovnim objektima, zdravstvenim ustanovama, obrazovnim institucijama, sudovima, bolnicama, podatkovnim centrima i drugim objektima u kojima je potreban viši nivo kontrole pristupa.

Više informacija, kao i brošura i tehnička dokumentacija, dostupni su na SMARTair i-reader Keypad.

Gunnebo Entrance Control postaje dio kompanije ASSA ABLOY

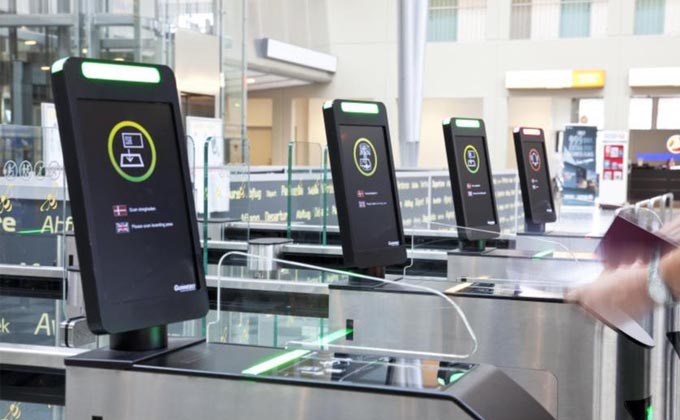
Gunnebo Group objavio je da je postigao sporazum o prodaji svoje poslovne jedinice Gunnebo Entrance Control kompaniji ASSA ABLOY, globalnom lideru u području rješenja za kontrolu pristupa. Transakcija predstavlja važan korak u strateškoj transformaciji Gunnebo Grupe, koja će nakon njenog zaključenja poslovanje usmjeriti isključivo na segment Gunnebo Safe Storage i razvoj rješenja za sigurnu pohranu vrijednosti. Kompanija navodi da će se na taj način dodatno fokusirati na inovacije, digitalizaciju, uslužne modele poslovanja i širenje prisutnosti na globalnom tržištu.

„Uzbuđen sam zbog budućnosti koja očekuje Entrance Control kao dio ASSA ABLOY-a. Tokom protekle decenije transformisali smo Gunnebo iz industrijskog konglomerata u fokusiranu tehnološku kompaniju, a zajednički tim donosi tržištu inovativne proizvode, snažne uslužne kapacitete i vrhunske stručnjake“, izjavio je Stefan Syren, predsjednik i izvršni direktor Gunnebo Grupe.

Predsjednik kompanije Gunnebo Entrance Control Howard Lang ocijenio je da će spajanje dviju organizacija s komplementarnim snagama ubrzati inovacije, unaprijediti ponudu za korisnike i partnere te dodatno ojačati poziciju kompanije na tržištu rješenja za kontrolu ulaza. „Postati dio ASSA ABLOY-a označava početak novog i uzbudljivog poglavlja za našu kompaniju“, poručio je Lang.

Zaključenje transakcije očekuje se tokom četvrtog kvartala 2026. godine, nakon dobijanja svih potrebnih regulatornih odobrenja.

Hörmann Hrvatska izlaže na Adria Security Summitu 2026

Hörmann je jedan od vodećih europskih proizvođača vrata, kapija i sustava za industrijske i stambene objekte, s dugogodišnjom tradicijom razvoja rješenja koja spajaju sigurnost, pouzdanost i inovaciju. Kao dio snažne međunarodne grupacije prisutne u više od 30 zemalja, Hörmann Hrvatska svojim klijentima donosi vrhunsku njemačku inženjersku kvalitetu, prilagođenu lokalnim potrebama i standardima regije.

Na ovogodišnjem Adria Security Summitu Hörmann Hrvatska predstavlja dva ključna segmenta svog programa kontrole pristupa i upravljanja prometom: Pilomat sigurnosne stupiće i Hörmann automatske parkirne rampe, dva rješenja koja zajedno pokrivaju čitav spektar potreba – od zaštite visokorizičnih lokacija do svakodnevnog upravljanja parkirnim prostorom.

Pilomat – talijanska preciznost u srcu Hörmann grupe

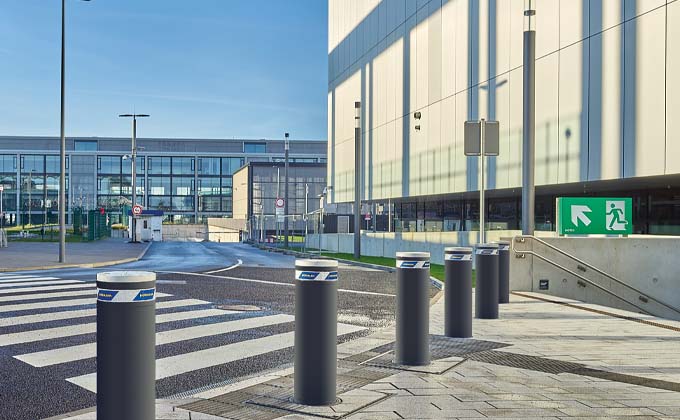
Pilomat je specijalizirani proizvođač sustava za kontrolu prilaza vozila – stupića, zapreka za prolaz, dizajniranih za zaštitu izuzetno osjetljivih područja od neovlaštenog ulaska vozilom. Otkako je postao dio Hörmann grupe, Pilomat je zadržao svoju prepoznatljivu tehnološku ekspertizu, a istovremeno dobio pristup globalnoj distribucijskoj mreži i resursima jednog od najvećih igrača u industriji vrata i sustava kontrole pristupa.

U ponudi se nalaze certificirani stupići iz Hörmann High Security Line linije – rješenja testirana u realnim crash testovima i certificirana prema međunarodnim sigurnosnim standardima, dostupna u nizu izvedbi ovisno o učestalosti korištenja i namjeni, od rješenja za svakodnevnu, niskofrekventnu primjenu do potpuno automatiziranih visokosigurnosnih stupića namijenjenih zaštiti kritične infrastrukture, ambasada, vladinih zgrada i drugih objekata visokog rizika. Ova rješenja pružaju pouzdanu zaštitu čak i od pokušaja proboja teretnim vozilima velike brzine, uz mogućnost integracije s modernim sustavima identifikacije i upravljanja pristupom.

Hörmann automatske parkirne rampe

Drugi fokus našeg predstavljanja bit će automatske parkirne rampe, proizvod dugogodišnjeg razvoja i proizvodnog know-howa Hörmann grupe u području upravljanja parkirnim prostorom. Riječ je o rješenjima koja nastaju u specijaliziranim proizvodnim pogonima s naprednim kapacitetima i modernim razvojnim centrom, što Hörmannu omogućuje kontinuirano unapređenje ponude rampi i barijera.

U asortimanu se nalaze automatske rampe dostupne za širine zatvaranja i do 10 metara, s izborom plosnate, oble, pregibne barijere ili barijere s osam bridova, ovisno o specifičnim zahtjevima lokacije, te širok raspon opcija upravljanja i identifikacije, uključujući daljinski upravljač, QR i bar kod te RFID transpondere, a dostupno je i upravljanje na daljinu putem internetskog servera ili pametnog telefona. Rješenja su primjenjiva kako u stambenim kompleksima i hotelima, tako i na poslovnim parkiralištima s intenzivnim dnevnim prometom, uz mogućnost izrade individualnih sustava kontrole prilagođenih specifičnim zahtjevima klijenta.

Zašto posjetiti naš štand?

Kombinacijom Pilomat visokosigurnosnih stupića i Hörmann parkirne tehnologije, Hörmann Hrvatska na Adria Security Summitu donosi cjelovit portfelj rješenja za kontrolu pristupa vozilima – od zaštite objekata s najvišim sigurnosnim zahtjevima do svakodnevnog, pouzdanog upravljanja parkirnim prostorom. Pozivamo sve stručnjake iz sigurnosne industrije, projektante, integratore i predstavnike javnog i privatnog sektora da nas posjete, isprobaju naša rješenja uživo i porazgovaraju s našim stručnim timom o najboljim opcijama za njihove specifične projekte.

Hörmann Hrvatska – sigurnost i pouzdanost, njemačka kvaliteta, regionalna podrška.

Više informacija i tehnička podrška: www.hormann.hr

Inflexion ulaže u Salto Systems i postaje vodeći manjinski investitor

Investicioni fondovi kojima upravlja Inflexion Private Equity Partners investirat će u kompaniju Salto Systems, jednog od vodećih svjetskih proizvođača pametnih sistema elektronske kontrole pristupa. Ovom transakcijom Inflexion postaje vodeći manjinski investitor, pridružujući se grupi novih i postojećih dioničara koji nastavljaju podržavati dalji razvoj kompanije.

Salto danas opslužuje više od 15.000 korisnika u 160 zemalja svijeta, a njegova rješenja koriste se u komercijalnim objektima, hotelima, stambenim zgradama, obrazovnim ustanovama i kritičnoj infrastrukturi. Kompanija je prepoznata po razvoju pametnih sistema kontrole pristupa koji objedinjuju digitalne ključeve, mobilni pristup i upravljanje sigurnošću u oblaku.

Iz Inflexiona naglašavaju da investicija predstavlja podršku daljem međunarodnom rastu i tehnološkom razvoju Salta a više informacija dostupno je na stranicama Inflexion Private Equity Partners i Salto Systems.

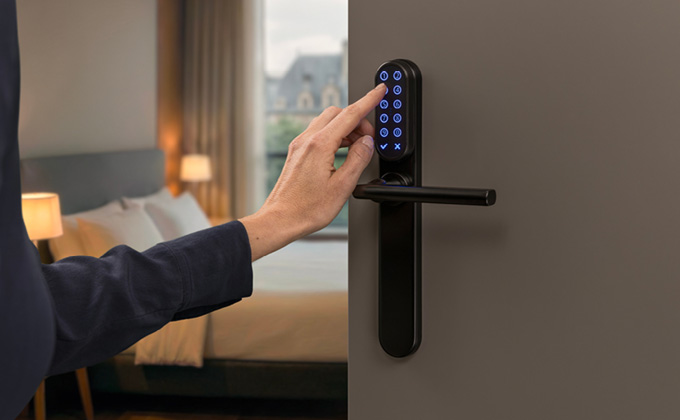
ASSA ABLOY: PIN pristup pojednostavljuje boravak u hotelima i apartmanima

Kompanija ASSA ABLOY predstavila je rješenje TESA Check-In PIN, koje hotelima, apartmanima i drugim smještajnim objektima omogućava beskontaktni i automatizirani pristup sobama bez ključeva, kartica i čekanja na recepciji. Prema istraživanju provedenom 2025. godine među 12.000 putnika na 14 evropskih tržišta, gosti sve više očekuju jednostavan boravak bez redova, dok gotovo 80 posto hotelskih brendova ulaže u tehnologije za besprijekornu prijavu i odjavu.

Novi sistem gostima šalje jedinstveni PIN putem elektronske pošte prije dolaska, omogućavajući im samostalnu prijavu u bilo koje doba dana ili noći. Kod ne služi samo za otključavanje sobe, već i za pristup zajedničkim prostorijama, poput glavnog ulaza, teretane ili rekreacijskih zona, a njegovu valjanost moguće je prilagoditi ili automatski poništiti nakon odjave.

Iz kompanije ističu da ovakvo rješenje pojednostavljuje svakodnevne operacije i smanjuje potrebu za dodatnim osobljem, posebno u manjim hotelima i privatnim smještajnim objektima. Sistem je dio šireg ekosistema digitalnih rješenja ASSA ABLOY-a, a kompatibilan je s hotelskim softverom, sistemima za upravljanje rezervacijama, samouslužnim kioskima i platformama za online rezervacije. TESA brave s tastaturom postavljaju se bez dodatnog ožičenja, dok su svi podaci i komunikacija između sistema i uređaja zaštićeni enkripcijom.

Korisnici, osim PIN-a, mogu birati i pristup putem RFID kartica ili mobilnih ključeva na pametnim telefonima, bez potrebe za zamjenom postojećih brava.

Jedan od korisnika sistema je apartmanski kompleks Harpazul u španskoj Galiciji, koji je implementirao Check-In PIN kako bi pojednostavio kasne dolaske gostiju. „Na ovaj način nudimo bolju uslugu jer gosti više ne moraju čekati u redu na recepciji. Dovoljno je poslati PIN putem elektronske pošte“, izjavio je Roi Casal iz Harpazula. Zahvaljujući digitalnom pristupu, kompleks danas ostvaruje ocjenu 4,7 od 5 na Google Reviewsu i 9,5 od 10 na platformi Booking.com.

Više informacija o rješenju Check-In PIN dostupno je na: TESA Hospitalityja.