Home Kategorija Najave II

Najave II

Zatvaranje jaza između detekcije i aktivne zaštite

Industrija vatrodojave veliku je većinu svojih istraživanja, inženjeringa i kapitala usmjeravala na nauku o detekciji. Od uvođenja prvih električnih centrala 1920. godine, proizvođači se takmiče u visokotehnološkoj utrci u izgradnji najosjetljivijih optičkih komora, najotpornijih multikriterijskih algoritama i, u novije vrijeme, videoanalitike dima pomoću umjetne inteligencije

Danas je sposobnost da uočimo aktivno paljenje u roku nekoliko sekundi od njegova nastanka bliža savršenstvu nego ikada prije. Ipak, ovaj trijumf detekcije otkriva kritičan paradoks u modernoj zaštiti zgrada. Sistem za dojavu požara ne spašava živote samo time što zna da požar postoji; on spašava živote kontrolom okruženja kada se požar jednom potvrdi.

Dok su detekcija i kontrolne table evoluirale u digitalnu eru, kontrolni interfejsi koji se koriste za prenošenje alarmnih signala protivpožarnim uređajima i sistemima ostali su strukturno nepromijenjeni decenijama. U skladu s relevantnim standardom EN 54-18, koji je objavljen prije skoro dvadeset godina, interfejsni hardver u velikoj je mjeri propustio digitalnu revoluciju. Ova tehnološka uska grla ostavila su kritičnu prazninu u sigurnosnom lancu. Mnogi projektanti i dalje razmatraju interfejsne module samo u pogledu broja ulaza i izlaza i osnovnih električnih parametara.

Inženjerski izazovi

U međuvremenu, kritični aspekti kao što su strategije u slučaju prekida komunikacije, aspekti praćenja i prikazivanja povratnih informacija o statusu, fleksibilnost montaže ili ograničenja dužine kablova potpuno su izostavljeni u fazi projektovanja. Da bismo izgradili istinski otporne objekte, moramo preispitati petlju (loop) i tretirati ulazno/izlazne interfejse ne kao perifernu dodatnu opremu, već kao visokointeligentna čvorišta za zaštitu života sa kontinuiranim praćenjem.

Da bismo razumjeli zašto tradicionalni moduli za povezivanje sistema više nisu dovoljni za moderne građevinske strukture, moramo analizirati specifične, realne inženjerske i električne izazove sa kojima se projektanti i integratori suočavaju na terenu svakog dana. Prepoznajući ove izazove, Bosch je usmjerio svoje nedavne inovacijske napore na transformaciju interfejsnih modula iz jednostavnih releja u inteligentne uređaje sposobne da osiguraju naprednu dijagnostiku, nadzor i veću operativnu otpornost.

Skrivena opasnost od udarnih struja i naprednog nadzora linija

Prilikom projektovanja signalnih kola (NAC) za napajanje uređaja za obavještavanje velike snage – kao što su industrijske sirene ili ksenonske stroboskopske bljeskalice – projektanti se rutinski oslanjaju na nominalne radne struje za svoje proračune baterija i napajanja. Međutim, u trenutku, milisekundi aktiviranja ovi uređaji mogu povući snažne, kratkotrajne strujne udare koji su nekoliko puta veći od njihove potrošnje u ustaljenom stanju.

Budući da većina proizvođača uređaja za obavještavanje izostavlja ove tranzijentne profile pokretanja iz svojih tehničkih listova (datasheets), a standardni moduli po EN 54-18 rijetko definišu svoje granice tolerancije na tranzijente, stvara se kritičan inženjerski rizik. Višekratno izlaganje standardnih interfejsnih releja ovim neproračunatim udarima dovodi do zavarivanja kontakata releja – gdje se fizički kontakti releja trajno spajaju – ili do tranzijentnih padova napona koji mogu povući namjenska napajanja i pokrenuti neočekivane greške.

Da bi se eliminiralo ovo nagađanje, dizajn interfejsa sljedeće generacije mora osigurati potpunu električnu transparentnost. U najsavremenijim spojnicama (kuplerima) kao što je Boschev modul FLM-430-I2M1, maksimalna dozvoljena udarna struja je eksplicitno okarakterisana i specificirana. Uparivanjem robusnih relejnih topologija otpornih na prenapone s jasnim tolerancijama na tranzijente, takvi moduli osiguravaju da sistem može izdržati oštra industrijska opterećenja bez rizika od tihih, katastrofalnih kvarova na terenu.

Štaviše, jednostavno binarno praćenje linija (otkrivanje samo potpunog kratkog spoja ili prekida petlje) više nije dovoljno za objekte s visokim sigurnosnim zahtjevima. Pod strogim njemačkim VdS standardima kakav je VdS 3896, zahtjevi za nadzor postali su mnogo složeniji. Moderni napredni moduli moraju biti sposobni da otkriju suptilne, degradirajuće uslove na liniji prije nego što uzrokuju kvar. To uključuje postepene kratke spojeve (creeping short), odnosno postepeno opadanje otpora izolacije prije nego što preraste u potpuni kratki spoj, i postepene prekide petlje (creeping open), odnosno postepeno povećanje otpora kontakta ili linije uzrokovano korozijom, labavim zavrtnjima na terminalima ili starenjem bakarnog kabliranja.

Aktivna kontrola dima i kontinuirani nadzor izlaznih linija

Za razliku od pasivnih protivpožarnih klapni (EN 15650) osmišljenih da se jednostavno zatvore i blokiraju protok zraka, klapne za kontrolu dima (EN 12101-8) su aktivne komponente. One moraju biti dinamički upravljane kako bi se otvorile, zatvorile ili zadržale u međupoložajima da bi se izbacili toksični gasovi i održao pritisak u horizontalnim putanjama evakuacije i na stepeništima. Budući da su ove klapne ključne za aktivno odvođenje dima, zahtjevi za njihova kontrolna kola su izuzetno strogi. Prema standardnim praksama projektovanja, praćenje samo krajnjih graničnih prekidača (klapna potpuno otvorena ili potpuno zatvorena) više nije dovoljno. Da bi se garantovalo da će sistem raditi tokom hitnog slučaja, fizički kontinuitet samog izlaznog kontrolnog kola mora se provjeriti u svim uslovima.

Ovdje standardni interfejsni releji zakazuju, jer obično deaktiviraju nadzor linije čim je izlazni relej aktiviran. Interfejsi sljedeće generacije, kao što je Boschev modul FLM-430-I4R2, rješavaju ovo uvođenjem industrijski prve sigurnosne funkcije – kontinuiranog, aktivnog nadzora izlazne linije. Umjesto pukog nadzora jednostavnog naponskog izlaza, modul neprekidno provjerava električni integritet cjelokupnog kola pod kontrolom releja, čak i dok je kontrolni napon aktivno primijenjen tokom događaja požara. Ovaj kontinuirani cjelodnevni nadzor direktno se usklađuje s rigoroznim zahtjevima nacrta standarda prEN 12101-9 za kontrolere odvođenja dima.

Osiguravanjem da se svako fizičko oštećenje linije ili prekid kabla uzrokovano toplotom ili pomicanjem konstrukcije odmah prijavi vatrodojavnoj centrali, sistem može dinamički prilagoditi svoju strategiju odvođenja dima prije nego što evakuacijski izlazi budu ugroženi

Jednostavnije održavanje

U modernom upravljanju objektima operativni troškovi i jednostavnost održavanja jednako su kritični kao i početni kapitalni troškovi. Tradicionalni interfejsni moduli nude vrlo ograničeno lokalno rješavanje problema, prisiljavajući tehničare da naslijepo pretražuju razvodne kutije. Interfejsi sljedeće generacije u potpunosti mijenjaju ovu dinamiku. Svaki modul opremljen je trima višebojnim LED indikatorima koji prate i prikazuju radni status samog modula i povezanog kola.

Tokom opsežnih radova na održavanju objekta, tehničari se često suočavaju sa značajnim uskim grlom: kada se prijavi opći kvar na centrali, utvrđivanje koja tačno klapna, među desecima njih skrivenih u plafonima, ne radi, kao i praćenje pripadajućeg ožičenja na terenu – nevjerovatno je dugotrajno. Korištenjem grupisanih modula unutar centralnih kućišta, ova dijagnostička noćna mora je eliminisana. Ako određena klapna ne uspije djelovati ili je njena linija oštećena, odgovarajući modul to odmah signalizira trepćućim žutim LED svjetlom. Ovo osigurava trenutnu fizičku indikaciju mjesta kvara za tehničara. Po otvaranju lokalnog kućišta, oni mogu odmah identificirati koja kontrolna linija i koji specifični uređaj su otkazali, potpuno zaobilazeći dosadan proces ručnog praćenja linija i skraćujući vrijeme rješavanja problema sa sati na sekunde.

Štaviše, ovi moderni moduli idu daleko izvan jednostavnog binarnog izvještavanja o greškama. Interfejs kontinuirano mjeri tačan električni otpor povezanog kola i prikazuje ovu vrijednost uživo direktno na ekranu centrale. Umjesto primanja neodređenog upozorenja o “kvaru”, tehničar vidi precizan otpor u ohmima. Ovo mu omogućava da odmah dijagnosticira korijenski uzrok degradirajuće linije – kao što je korodirani terminal, labav šaraf ili oštećeni provodnik – prije nego što uopće napusti prostoriju u kojoj se nalazi centrala, pretvarajući rješavanje problema iz nagađanja u preciznu, proračunatu nauku.

Fizička integracija i dijagnostika u cloudu

Da bi se optimizirao prostor i znatno smanjilo vrijeme za instalaciju, moderni su moduli napravljeni da se mogu besprijekorno fizički integrisati. Projektanti mogu grupisati module na standardnim DIN šinama unutar sigurnih, centraliziranih kućišta, znatno smanjujući broj pojedinačnih pristupnih tačaka širom zgrade. Da bi se ubrzala instalacija na mjestu događaja, specijalizirani fabrički napravljeni pribori za ožičenje, kao što je FLM-430-CABLE, omogućavaju instalaterima da brzo premoste i povežu komunikacijske linije i linije napajanja kroz grupisane module u nizu (daisy-chain), eliminirajući ručno ožičenje od tačke do tačke i minimizirajući greške.

Jedan od najneuhvatljivijih izazova na modernim gradilištima jesu elektromagnetne smetnje (EMC). Kablovske police u velikim zgradama često su gusto spakovane, a linije protivpožarnog alarma često su primorane da idu paralelno s visokonaponskim kablovima, oknima liftova, velikim HVAC motorima ili industrijskom opremom. Ova blizina stvara konstantnu elektromagnetnu buku koja može tiho narušiti komunikaciju i pokrenuti neuhvatljive kvarove koje je teško dijagnosticirati. Da bi se ovo suzbilo, interfejsi sljedeće generacije posjeduju integrisanu eSMOG tehnologiju. Ovaj ugrađeni dijagnostički alat ne pruža samo izuzetnu fizičku otpornost na električnu buku; on aktivno prati i mjeri vrijednosti elektromagnetnih smetnji na svakoj pojedinačnoj liniji.

Prava inovacija leži u načinu na koji se ovi podaci koriste. Umjesto da ova mjerenja drže skrivenim u lokalnim sklopovima, moduli izvještavaju o ovim EMC vrijednostima uživo, zajedno sa podacima o kontinuiranom otporu linije, direktno na vatrodojavnu centralu. Odatle se informacije mogu prenijeti u Boschevu Nexospace cloud platformu. Ova integracija s oblakom omogućava menadžerima objekata i udaljenim servisnim timovima da prate stanje cijele protivpožarne petlje i prate nivoe buke iz okoline u realnom vremenu.

Od pasivnih releja do pametnih čvorišta interfejsa

Unutar moderne arhitekture protivpožarne zaštite, proizvođači poput Boscha brzo redefiniraju ulogu interfejsnih modula. Oni se više ne posmatraju kao generičke komponente, već kao čvorišta za računanje na ivici mreže (edge-computing nodes) na protivpožarnoj mreži. Trend se kreće ka inteligentnim modulima koji mogu lokalno analizirati i lokalizirati složene električne podatke – kao što su otpor uživo u ohmima i elektromagnetna buka – na samoj ivici mreže, prije nego što centrali pošalju obrađene, praktično primjenjive podatke. Oni također omogućavaju prediktivno djelovanje umjesto reaktivnog odgovora, koristeći kontinuirani, aktivni nadzor da označe fizičku degradaciju linije i tranzijentne smetnje prije nego što eventualno prerastu u kvar na nivou cijelog sistema.

Na kraju, oni se integrišu s oblakom, pružajući otvorene, strukturirane tokove podataka koji omogućavaju da se tradicionalni hardver za protivpožarnu zaštitu neprimjetno spoji sa modernim ekosistemima pametnih zgrada i IoT platformama za upravljanje. Ova promjena predstavlja fundamentalno sazrijevanje industrije. Pretvaranjem skromnog interfejsnog modula u izvor bogate dijagnostičke inteligencije u realnom vremenu, moderne protivpožarne mreže osiguravaju da će, kada dođe do hitnog slučaja, aktivna fizička odbrana zgrade ponašati tačno onako kako je projektovano.

Zaključak

Za moderne kompanije, projektovanje sigurnosnih i protivpožarnih sistema više nije samo pitanje ispunjavanja osnovnih regulatornih zahtjeva. Riječ je o maksimiziranju operativne efikasnosti, ublažavanju aktivnih rizika i smanjenju dugoročnih troškova održavanja.

Za konsultante, sistem-integratore i menadžere objekata, Boscheva najnovija generacija inteligentnih interfejsnih modula značajan je korak naprijed u aktivnoj inteligenciji objekata, pomažući da se premosti dugogodišnji jaz između detekcije požara i efikasne kontrole okruženja.

Finansijski splav u doba AI prijetnji

Dok napadači koriste AI i socijalni inženjering, finansijske institucije u regiji uzvraćaju višeslojnim sistemima odbrane, provjerom sumnjivih zahtjeva i kontinuiranom edukacijom. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh najviše mjeri izostankom incidenata

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Osmog novembra 2023. godine ransomware napad pogodio je ICBC Financial Services, američku brokersko-finansijsku podružnicu Industrial and Commercial Bank of China, jedne od najvećih banaka na svijetu. Napad koji je izvela zloglasna grupa LockBit onemogućio je pristup ključnim sistemima, prekinuo elektronske veze s clearing kompanijama i zaustavio uobičajeno poravnanje transakcija.

Posljedice su se odmah prelile na tržište američkih državnih obveznica. Budući da dio uobičajene digitalne infrastrukture više nije bio dostupan, kompanija je pribjegla neobičnom rješenju iz prošlosti: podaci potrebni za poravnanje transakcija fizički su se prenosili Manhattanom na USB memoriji. Istovremeno, vrijednost neuspjelih poravnanja na repo tržištu skočila je sa 25,5 na 62,2 milijarde dolara, što je bio najviši nivo u toj godini. Kako bi izmirila obaveze prema BNY Mellonu i spasila proces poravnanja, matična banka morala je hitno ubrizgati oko devet milijardi dolara kapitala u svoju američku jedinicu.

Ako banka takvih razmjera može preko noći biti svedena na kurira s USB memorijom, pitanje za globalni finansijski sektor više nije hoće li postati meta, nego koliko brzo može stati na noge kada se udar desi. Incident iz New Yorka pokazao je koliko brzo cyber prijetnja može prerasti granice jedne kompanije i potresti šire tržište. Za banke sigurnost odavno nije samo tehnička zaštita podataka, već sposobnost održavanja kontinuiteta poslovanja.

I upravo tu počinje priča o bankarskom sektoru u regiji. Dok digitalni kanali opslužuju milione klijenata, napadači koriste sve sofisticiranije alate – od socijalnog inženjeringa do vještačke inteligencije. Koliko su regionalne banke spremne za takve scenarije, kako štite svoje klijente i šta ih najviše brine u godinama koje dolaze, otkrivaju odgovori naših sagovornika.

SKRIVENI FRONT

Statistika koju banke u regiji dijele s javnošću oskudna je, ali ono što njihovi sigurnosni rukovodioci govore mimo brojki slaže se u jednoj tački: napadi ne jenjavaju, a napad se mijenja brže nego što se odbrana stigne prilagoditi. Svaka nova prevara donosi sofisticiranije metode, tjerajući finansijske institucije da vode nevidljivu bitku u kojoj se uspjeh često mjeri upravo izostankom incidenata.

Sve češće, sve uvjerljivije

“Cyber napadi u posljednje vrijeme postaju sve intenzivniji i sofisticiraniji”, kaže Đule Đukić, rukovodilac Službe za informacionu bezbjednost u Hipotekarnoj banci u Crnoj Gori. Posebno su, dodaje, izraženi socijalni inženjering i phishing, dok napadači sve više koriste i AI tehnologije kako bi napade učinili uvjerljivijim i težim za prepoznavanje.

Isti trend potvrđuju i iz NLB Grupe u Sloveniji. “Broj cyber napada u svijetu, uključujući Sloveniju, godinama raste, a banke – pa tako ni NLB – nisu izuzetak”, kaže on. Iz sigurnosnih razloga, napominju, banka ne otkriva specifične podatke, sigurnosne protokole niti detalje o zaštitnim mehanizmima koje koristi.

Ono što se mijenja, prema Raiffeisen banci u Sarajevu, nije samo intenzitet nego i sam cilj napada. “Cyber prijetnje su kontinuiran izazov za finansijski sektor i prisutne su na globalnom nivou. Posljednjih godina primjetan je trend rasta pokušaja napada usmjerenih prema finansijskim institucijama, posebno kroz phishing kampanje i različite oblike socijalnog inženjeringa usmjerene prema klijentima i korisnicima”, pojašnjava Lejla Mašnić, direktorica sigurnosti Raiffeisen banke.

Istovremeno se mijenja i priroda prijetnji. “Napadači se sve više fokusiraju na kompromitaciju digitalnih identiteta i iskorištavanje ljudskog faktora, pri čemu koriste napredne alate, uključujući i tehnologije zasnovane na vještačkoj inteligenciji, kako bi njihove prevare izgledale uvjerljivije i teže prepoznatljive. Zbog toga kontinuirano pratimo razvoj prijetnji i prilagođavamo svoje sigurnosne mjere novim rizicima”, dodaje Mašnić.

Redovne provjere

Cyber prijetnje danas pogađaju kompanije svih veličina i profila, mijenjajući se brže nego ikada prije. U bankarstvu povjerenje klijenata vrijedi više od bilo kojeg sistema, a svaka ranjivost može postati udar na reputaciju. Zato smo sagovornike pitali jesu li u posljednje vrijeme iskusili ozbiljniji sigurnosni incident i kako su reagovali.

“Nismo imali sigurnosni incident koji bi ugrozio kontinuitet poslovanja ili sigurnost naših ključnih sistema. Takav rezultat je velikim dijelom posljedica proaktivnog pristupa informacijskoj sigurnosti, kontinuiranog unapređenja tehnologija, procesa i kontrola, kao i stalnog praćenja prijetnji”, navodi Lejla Mašnić iz Raiffeisen banke. Ta spremnost se, dodaje, redovno provjerava: “Redovno provodimo sigurnosne vježbe, testove otpornosti i simulacije odgovora na incidente kako bismo osigurali spremnost za različite scenarije. Naš fokus nije samo na prevenciji, već i na sposobnosti brzog prepoznavanja, odgovora i oporavka u slučaju potencijalnih sigurnosnih događaja”, kaže ona.

I dok testovi otpornosti i napredne simulacije pomažu u zaštiti sistema, praksa pokazuje da se glavne bitke sve rjeđe vode u čistom kodu, a sve češće u glavi korisnika. Bez obzira na to koliko su digitalni bedemi čvrsti, fokus napadača pomjera se prema tački na kojoj tehnologija više ne može sama pomoći.

PSIHOLOGIJA NAPADA

Tehničke barijere i napredni firewall sistemi u modernim bankama danas su izuzetno čvrsti, zbog čega napadači sve više ciljaju ljudski faktor. Najsofisticiranije metode tako se s čistog koda sele na teren psihologije, manipulacije i ljudskih emocija.

Dovoljno je povjerenje

Za uspješnu prevaru danas često nije potreban haker koji će razbiti složene šifre; dovoljno je povjerenje, trenutak nepažnje ili dobro upakovan strah. Kada se prevara predstavi kao hitna potreba za reakcijom, žrtva nerijetko sama otvara vrata. Odgovori na pitanje koje metode napadači najčešće koriste protiv bankarskog sektora u regiji zato idu u sasvim drugom pravcu od klasičnog probijanja softverskih ranjivosti.

U bankarskoj industriji, kako ukazuju iz Sektora korporativne sigurnosti Erste&Steiermärkische banke, phishing napadi najčešće se manifestuju kroz lažne e-mailove u kojima napadači šalju poveznice na phishing stranice. Navode stvarne slučajeve zabilježene kod klijenata, a obrazac se ponavlja: “Na tim stranicama predstavljaju se kao banka ili često kao državne institucije te pokušavaju doći do osjetljivih podataka klijenata, kao što su prijavni podaci ili aktivacijski kodovi za novi mToken. Sve češće vidimo i slučajeve gdje prevaranti kombiniraju kartične podatke i podatke za prijavu na digitalne kanale, te tako na višestruke načine pokušavaju otuđiti sredstva klijenata.”

Uz ove napade, kako navode, važno je spomenuti i investicijske prevare u kombinaciji s aplikacijama za udaljeno upravljanje uređajima. “U ovakvim slučajevima, klijent komunicira s napadačem koji stekne njegovo povjerenje i nagovori ga da instalira aplikacije za udaljeno upravljanje uređajima kako bi mu navodno pomogao u investiranju. Zapravo, napadač nakon toga može bez znanja klijenta izvršavati transakcije i otuđiti dostupna sredstva”, kažu u Sektoru korporativne sigurnosti Erste&Steiermärkische banke.

Slučajevi iz prakse

Koliko su napadi postali domišljati, najbolje pokazuju stvarni slučajevi iz prakse Erste&Steiermärkische banke. Napadači su se u jednom slučaju lažno predstavljali kao banka i putem e-maila tražili ažuriranje podataka, usmjeravajući klijenta na lažnu stranicu online bankarstva na kojoj se zahtijevaju prijavni podaci i aktivacijski kodovi za novi mToken. U drugom su se predstavljali kao Porezna uprava Republike Hrvatske i koristili lažnu stranicu e-Građani kako bi došli do istih podataka i aktivirali novi mToken. Sličan obrazac koriste i putem Njuškala i drugih oglasnika, gdje se predstavljaju kao kupci i šalju link navodne kurirske službe preko kojeg pokušavaju pribaviti kartične podatke ili aktivacijske kodove. U svim slučajevima krajnji cilj je isti – preuzeti pristup računima ili izvršiti neovlaštene transakcije.

I iz Raiffeisen banke potvrđuju da su među najčešćim metodama i dalje phishing, smishing i različiti oblici socijalnog inženjeringa, kojima napadači pokušavaju navesti korisnike da otkriju povjerljive informacije ili odobre neovlaštene transakcije. “Sve značajniju ulogu ima i upotreba alata baziranih na vještačkoj inteligenciji za automatizaciju napada, identifikaciju potencijalnih ranjivosti i kreiranje uvjerljivih lažnih komunikacija”, potvrđuje Lejla Mašnić.

Temelj sistema

Ono što prijetnje čini posebno izazovnim jeste brzina njihova razvoja i prilagođavanja. Za finansijske institucije posljedice potencijalnih napada ne ogledaju se samo u finansijskom aspektu, već mogu utjecati i na kontinuitet poslovanja, zaštitu podataka, regulatornu usklađenost te povjerenje klijenata, jedan od najvažnijih temelja svakog bankarskog sistema.

“Upravo zato banke kontinuirano unapređuju sigurnosne tehnologije i procese, provode redovna testiranja otpornosti, nadzor sigurnosnih prijetnji te vježbe odgovora na incidente kako bi pravovremeno zaštitile sisteme, podatke klijenata i kontinuitet pružanja usluga. Važan segment zaštite su i kontinuirane aktivnosti usmjerene na podizanje svijesti klijenata o najčešćim oblicima digitalnih prevara i načinima njihova prepoznavanja”, pojašnjava Mašnić.

DIGITALNI BEDEMI

Ako je ljudski faktor prva i najosjetljivija meta napadača, sve što se nalazi iza te tačke zona je gotovo nulte tolerancije na grešku. U svijetu u kojem se finansijske transakcije odvijaju u milisekundama, odbranu čine strogi protokoli, automatizirani filteri i višeslojne provjere. Ključno pitanje zato je kako je odbrana banaka organizovana i koje tehnologije, protokoli i interni procesi čine prvu liniju zaštite kritičnih sistema.

Značajna ulaganja

U NLB Grupi informacijskoj sigurnosti pridaju izuzetnu važnost. Poštuju sve važeće zakonske propise, primjenjuju međunarodne standarde te slijede domaće i međunarodne najbolje prakse: “Svake godine ulažemo značajna sredstva u unapređenje naših sigurnosnih sistema, infrastrukture, hardvera i softvera. Kontinuirano educiramo i naše zaposlenike, podižemo svijest naših klijenata te provodimo interne i eksterne sigurnosne procjene kako bismo dodatno ojačali nivo cyber sigurnosti i otpornosti.”

Digitalne bankarske usluge štite kombinacijom tehnoloških rješenja, mehanizama za praćenje i stručnog nadzora transakcija. “Naši sistemi za detekciju rizika kontinuirano prate transakcije i procjenjuju niz pokazatelja rizika koji mogu ukazivati na potencijalnu zloupotrebu. Ukoliko se utvrdi sumnjiva aktivnost, provodimo dodatne provjere u skladu s procijenjenim nivoom rizika. Ovisno o okolnostima, banka može privremeno ograničiti korištenje određene usluge ili pristup digitalnim kanalima te direktno kontaktirati klijenta”, dodaju.

Klijenti su zbog sve veće upotrebe digitalnog plaćanja i online kupovine izloženiji cyber rizicima i pokušajima prevare. “Posljednjih godina bilježimo sve veći broj upita u vezi sa zaštitom od online prevara. Zbog toga smo nedavno u naše bankarske pakete uključili kolektivno cyber osiguranje Triglav osiguranja. Ovo osiguranje pruža dodatnu zaštitu od finansijskih posljedica određenih slučajeva online prevara i cyber kriminala”, precizirali su iz NLB Grupe.

Arhitektura odbrane

Kada se saberu sva ulaganja, tehnologije i protokoli, u osnovi efikasne zaštite leži ključna spoznaja – otpornost se ne kupuje, nego izgrađuje iz dana u dan. “Cyber otpornost je kontinuiran proces. Ona podrazumijeva redovan monitoring i testiranje otpornosti sistema, edukaciju zaposlenih, unapređenje sigurnosnih kontrola i praćenje aktuelnog threat landscapea kako bi organizacija mogla pravovremeno odgovoriti na nove i sve složenije prijetnje”, govori Đule Đukić iz Hipotekarne banke.

Da je riječ o kompleksnom i višeslojnom pristupu, potvrđuju i iz Raiffeisen banke. “Naš pristup zasniva se na principima security by design i defense in depth, što znači da sigurnost ugrađujemo već u najranijim fazama dizajna i razvoja sistema te primjenjujemo više međusobno povezanih slojeva zaštite, pri čemu nijedna pojedinačna kontrola nije samostalna linija odbrane”, kazala je Mašnić.

Takav pristup obuhvata zaštitu identiteta i pristupa, mrežne infrastrukture i krajnjih uređaja, segmentaciju sistema, upravljanje ranjivostima te kontinuirani, proaktivni nadzor i analizu sigurnosnih događaja. Tehnološke mjere dodatno su podržane jasno definiranim procesima, procedurama i redovnim testiranjima kojima se provjerava efikasnost postojećih kontrola i spremnost za odgovor na nove prijetnje.

Rigorozne mjere

Finansijska industrija se suočava s pokušajima prevara u različitim segmentima poslovanja. Zbog toga banke ulažu značajne resurse u zaštitu finansijskih sredstava svojih klijenata i vlastitih sistema. “Poslovanje banke počiva na povjerenju i sigurnosti klijenata. Stoga je izuzetno važno da svaka transakcija koju klijent obavi bude na najvišem nivou sigurnosti”, naglašavaju Sektora korporativne sigurnosti Erste&Steiermärkische banke, dodavši da oni samostalno i u saradnji sa svojim partnerima aktivno razvijaju sisteme zaštite kojima klijentima nastoje osigurati najviši nivo sigurnosti prilikom kupovine na internetu, poput obavezne autentifikacije kupovine mTokenom u mBanking aplikaciji George prilikom plaćanja Visa debitnom karticom.

Šta trebamo znati prije unosa broja kartice?

Erste&Steiermärkische banka redovno educira svoje klijente kako bi što sigurnije kupovali na internetu. Između ostalog, potiče ih da obavezno provjere koristi li stranica web-trgovine sigurne i certificirane načine plaćanja, postoji li korisnička podrška te na koji se način štite lični i finansijski podaci. Također ih savjetuje da prije kupovine pročitaju recenzije o stranici te izbjegavaju oglase i web-trgovine koje nude proizvode po nerealno povoljnim cijenama. Preporučuje se plaćanje isključivo putem sigurnog pružaoca usluge plaćanja i sigurnog uređaja, kao i oprez s pop-up oglasima koji korisniku poručuju da je osvojio nagradu jer se iza njih može kriti zlonamjerni softver.

Pored redovne edukacije o sigurnoj kupovini na internetu, banka svoje klijente redovno informiše o potencijalnim pokušajima prevara i aktuelnim napadima te potrebi za oprezom pri primanju neočekivanih e-mailova ili poruka nepoznatih pošiljalaca.

“Banka koristi brojne sisteme za detekciju infekcije uređaja zlonamjernim programima i analizu ponašanja klijenata na digitalnim kanalima. Ukoliko se uoči sumnjiva ili neuobičajena aktivnost, poduzimaju se preventivne aktivnosti s ciljem sprečavanja prevare. Sigurnost podataka i sistema usklađena je sa svim zakonima i regulativama te se ažurira u skladu s najboljim sigurnosnim praksama”, kažu iz Sektora korporativne sigurnosti Erste&Steiermärkische banke.

Zlatna pravila

Kod svih transakcija, a posebno onih koje se realizuju putem oglasnika, iz Erste&Steiermärkische banke savjetuju da korisnik prije potvrđivanja pažljivo provjeri podatke u tzv. push poruci. Na ekranu mobilnog uređaja prikazani su iznos i valuta transakcije te naziv trgovca kod kojeg je ona inicirana. Ako podaci ne odgovaraju transakciji koju klijent želi izvršiti, odabirom opcije “Odustanite” transakcija se odbija bez finansijskih posljedica. Važno je napomenuti da se putem mTokena uvijek potvrđuje transakcija isplate s računa, a ne uplate.

Također naglašavaju da su, s ciljem jačanja sigurnosnih kapaciteta i podizanja nivoa cyber sigurnosti u dinamičnom i nepredvidljivom digitalnom okruženju, u protekle tri godine provodili projekt Erste Cyber Guardian, djelimično sufinansiran iz programa Evropske komisije “Digitalna Evropa”.

“Realizacija projekta primarno je obuhvatila dodatno ojačavanje sigurnosne otpornosti banke kroz implementaciju niza sigurnosnih tehnologija i procesa. Dodatno, osim pozitivnog utjecaja na cyber sigurnost banke, kroz razne edukativne aktivnosti koje su se provodile u školama i na univerzitetima na temu cyber sigurnosti, nastojalo se osigurati i podizanje nivoa znanja i svijesti o cyber prijetnjama među zaposlenicima, klijentima, ali i javnosti”, naglasili su.

Šta učiniti ako posumnjate na prevaru?

Od ključne je važnosti provoditi osnovnu sigurnosnu higijenu, odnosno redovno ažurirati i primjenjivati zaštitu podataka i sistema – lozinke, antivirusnu zaštitu, backup i zakrpe – zaključavati računare i mobilne uređaje te izbjegavati slanje osjetljivih podataka putem otvorenih javnih Wi-Fi mreža. U slučaju sumnje u zloupotrebu kartice, potrebno je odmah obavijestiti banku kako bi se što prije blokirala. Nakon zaprimljenog prigovora klijenta, banka detaljno provjerava svaki prigovor, uključujući i sve okolnosti nastanka transakcije. Ako se u bilo kojem dijelu utvrdi odgovornost banke, klijent se u pravilu obeštećuje.

BUDUĆI RIZICI

Kada se podvuče crta ispod trenutnog stanja u regionalnom bankarskom sektoru, jasno je da se digitalno bojište ne smiruje, već postaje složenije. Dok banke jačaju tehničku zaštitu, napadači razvijaju nove metode koje otežavaju razlikovanje legitimne komunikacije od prevare. Zato smo sagovornike pitali koji ih trendovi najviše brinu u periodu koji je pred nama i kako se za njih pripremaju.

Brzina prijetnji

Odgovori regionalnih stručnjaka izdvajaju tri ključna izazova: brzinu razvoja prijetnji, zloupotrebu vještačke inteligencije i ranjivosti povezane s ekosistemom trećih strana. Jedan od najznačajnijih izazova upravo je brzina kojom se cyber prijetnje razvijaju.

“Posebno izdvajamo rast upotrebe vještačke inteligencije za sofisticiranije phishing kampanje, socijalni inženjering i brže iskorištavanje sigurnosnih ranjivosti. Pored toga, sve veću pažnju posvećujemo rizicima povezanim s dobavljačima i pružaocima usluga. S obzirom na međusobnu povezanost modernih digitalnih ekosistema, sigurnost više ne zavisi isključivo od jedne organizacije, već i od otpornosti svih partnera uključenih u pružanje usluga. Zbog toga kontinuirano ulažemo u unapređenje tehnologija i procesa s ciljem jačanja digitalne otpornosti, dodatno osnažujemo kontrole i nadzor nad eksternim pružaocima usluga te redovno provodimo testove otpornosti kako bismo pravovremeno odgovorili na nove sigurnosne izazove”, naglašava Mašnić.

Na ove izazove i njihovu međusobnu povezanost ukazuje i Đule Đukić iz Hipotekarne banke. “Takvi trendovi dodatno potvrđuju da tehnologija sama po sebi nije dovoljna. Ljudski faktor ostaje jedan od ključnih elemenata zaštite, odnosno sposobnost zaposlenih i organizacije da pravovremeno prepoznaju rizik i adekvatno reaguju. Za finansijski sektor dodatni izazov predstavlja potreba da digitalne usluge budu dostupne i zaštićene 24/7. Zaštita kritičnih sistema zato zahtijeva višeslojni pristup koji kombinuje napredne tehnološke kontrole, kontinuirani monitoring i jasno definisane interne procese za upravljanje cyber i IKT rizicima”, zaključuje on.

Zaključak

Slučaj njujorškog ICBC-a i kurira s USB memorijom na Manhattanu možda zvuči kao scenarij iz filmskog trilera, ali predstavlja ozbiljnu opomenu modernom finansijskom svijetu. Regionalne banke zato sigurnost sve manje posmatraju samo kroz odsustvo incidenata, a sve više kao kontinuiran proces izgradnje otpornosti. Kombinacijom naprednih tehnoloških standarda, višeslojnih provjera, stalne edukacije i proaktivnih testiranja nastoje ostati korak ispred prijetnji koje ne jenjavaju.

Sigurnost velikih događaja

Više od 6,8 miliona gledalaca, 104 utakmice i 16 gradova domaćina u sklopu Svjetskog prvenstva u fudbalu tražili su pokretanje sigurnosne operacije nezabilježenih razmjera. Ključnu ulogu nije odigrao pojedinačni uređaj, nego objedinjavanje kontrole pristupa, videonadzora, sistema za zaštitu od dronova i obavještajnih podataka u zajedničku operativnu sliku

Autor: Mirza Bahić; E-mail: mirza.bahic@asmideast.com

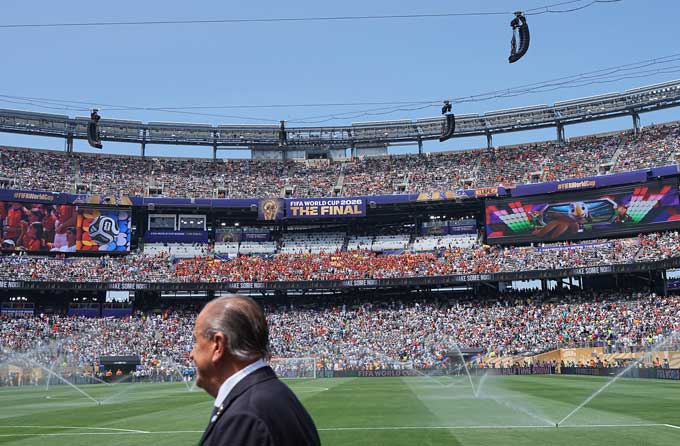
Kada je 19. jula u New Yorku/New Jerseyju završena najveća svjetska smotra fudbala, o sigurnosnoj operaciji koja je stajala iza nje gotovo se nije ni govorilo. Ipak, upravo to odsustvo vijesti je njen najvažniji rezultat i jedan od najvećih uspjeha Svjetskog prvenstva, uz, svakako, sam trofej i golove. Štura vijest došla je tek iz američkog Ministarstva domovinske sigurnosti (DHS), koje je saopćilo da na stadionima i okupljanjima navijača u SAD-u nije bilo većih sigurnosnih incidenata. Znači li to da je iza scene sportskog spektakla bilo “dosadno”? Naprotiv. Samo su prijetnje i rizici kanalisani tako da ne postanu glavne zvijezde umjesto fudbalskih bravura.

Brojke iza mirnog prvenstva

Podaci koje je FIFA objavila nakon završetka prvenstva govore o angažmanu 73.700 akreditovanih pripadnika sigurnosnog osoblja i više od milion odrađenih smjena. Za njih su neke od prijetnji bile savremene i fizičkog karaktera: samo tokom dijela prvenstva održanog u SAD-u zaplijenjeno je više od 700 dronova. Manje opipljive rizike evidentirao je Centar za internetsku sigurnost (CIS), koji je naveo da je blokirano ni manje ni više nego milijardu kibernetičkih napada, uz neutralizaciju preko 11.000 zlonamjernih domena. Te brojke mijenjaju perspektivu same manifestacije jer ovi uspjesi ne znače da se iza scene i terena nije dešavalo mnogo toga. Zapravo, jedan nevidljivi ali obiman skup događaja, prijetnji i anomalija ovaj put se nije pretvorio u sigurnosnu krizu.

Zato je Svjetsko prvenstvo u fudbalu 2026. postavilo novu ljestvicu kada je u pitanju model zaštite velikih sigurnosnih događaja. Jedan od razloga je činjenica da perimetar ovog gigantskog sigurnosnog sistema nije završavao na stadionima. Njegov sigurnosni obuhvat proširen je na aerodrome, željezničke stanice, navijačke zone, hotele, terene za trening, saobraćajne koridore, digitalne platforme i zračni prostor.

Sigurnosna zona veličine kontinenta

Cifre su impresivne već na papiru: prvenstvo se odvijalo u tri države, sa 16 gradova domaćina i 645 zvaničnih lokacija. Akreditacijski sistemi obavili su više od pet miliona skeniranja, dok je ukupan broj posjeta stadionima premašio 6,8 miliona. Jasno je da se događajem takvih razmjera nije moglo upravljati kao nizom nepovezanih utakmica. Sigurnost je, stoga, zavisila od mogućnosti angažiranih službi da djeluju prema raznolikim zakonima i ovlaštenjima, kao i uz različite tehničke sisteme, a da opet mogu dovoljno brzo razmjenjivati relevantne informacije.

Kamen temeljac sigurnosne konstrukcije postavljen je tokom sastanka predstavnika Kanade, Meksika i SAD-a u martu ove godine. Tu su definirana tri ključna zahtjeva: usklađeno planiranje, prekogranična razmjena informacija i interoperabilnost sistema. Kibernetičke prijetnje, dezinformacije, navijačko nasilje i dronovi stavljeni su visoko na istu listu rizika. Time je domena sigurnosnih izazova proširena daleko izvan zidova stadiona: incident u jednom gradu mogao je imati operativne posljedice u drugom, dok se digitalna prijetnja mogla lako pretvoriti u incident u fizičkom prostoru.

FIFA-in Operativni centar (TOC) u Miamiju služio je kao centralna tačka za koordinaciju. On je povezao rukovodeća tijela prvenstva, gradove domaćine i više od 600 zvaničnih lokacija. Centar je bio zadužen i za praćenje incidenata, distribuciju informacija i upozoravanje donosilaca odluka na rizike koji traže njihovu reakciju. U tom okruženju Lenovo je razvio Inteligentni komandni centar (ICC), platformu koja je objedinjavala podatke iz više od 40 funkcionalnih oblasti, uključujući sigurnost, upravljanje ulaznicama, infrastrukturu, logistiku i komunikacije. Nakon prvenstva kompanija je saopćila da je instalirala više od 25.000 uređaja, podržala operacije s više od 350 inženjera i stručnjaka na više od 600 lokacija te postigla dostupnost rješenja od 99,99 posto.

Ipak, operativnu sliku cijelog prvenstva treba razlikovati od upravljanja na nivou pojedinačnih gradova. U Kansas Cityju kompanija Secure Passage pretvorila je svoje sjedište u zajednički operativni centar (JOC), u kojem su zajedno radili predstavnici javne sigurnosti, saobraćaja i komunikacija u rasponu od lokalnog do federalnog. Njena platforma Haystax poslužila je da kreira zajedničku operativnu sliku, dok je platforma Truman povezala identitet posjetilaca centra s pravima pristupa i kretanjem kroz objekat. Centralni TOC i lokalni JOC postala su dva nivoa jedinstvene arhitekture: jedan je pratio prvenstvo u cjelini, dok je drugi bio usmjeren na konkretni grad i njegove resurse.

Ulaz kao mjesto prve operativne odluke

Za gledaoce na utakmicama sigurnost je počinjala već u redu ispred ulaza. Isti ulaz je za operatere istovremeno bio kontrolna tačka, zona detekcije, izazov upravljanja protokom ljudi i izvor operativnih podataka. Ako bi se tu stvarala gužva, rizik se s tribina premještao do posjetilaca ispred objekta. Brzina i preciznost uvida u stanje na terenu tretirane su kao dijelovi istog zadatka. Kompanija ASSA ABLOY saopćila je da je svoja rješenja za kontrolu pristupa postavila na nekoliko stadiona i obradila 1,6 miliona ulaznica, uz integraciju sistema za upravljanje ulaznicama, opremu na ulazima i podršku na licu mjesta. Axess je, s druge strane, zabilježio gotovo dva miliona ulazaka navijača tokom 33 utakmice na pet stadiona u Miamiju, Bostonu, Seattleu, Vancouveru i Philadelphiji. Na stadionu Gillette u blizini Bostona sistem je u trenucima najvećeg priliva omogućavao ulazak i do 900 gledalaca u minuti, pri čemu je skoro polovina ukupnog kapaciteta stadiona popunjena u 45 minuta pred početak utakmice.

Provjera valjanosti ulaznica bila je tek jedan korak u procesu kontrole. Kompanija Evolv navela je da je kroz njene sisteme za sigurnosni pregled i detekciju oružja prošlo više od 3,5 miliona ljudi na šest stadiona, više lokacija navijačkih festivala, kao i na saobraćajnim čvorištima, uključujući stanicu Penn Station za putnike koji su išli na finale prvenstva. Taj broj ne opisuje samo propusni kapacitet sistema nego i pokazuje u kojoj mjeri se sigurnosni perimetar proširio izvan stadiona kako bi sigurnost morala pratiti kretanje publike, a ne ostati ograničena na prostore pod kontrolom organizatora. Ipak, tehnologija nije otklonila potrebu za ljudskim faktorom. Kompanija Blackbird Security rasporedila je oko 900 zaštitara za svaku utakmicu na stadionu BC Place u Vancouveru. Njihovi zadaci obuhvatali su kontrolu pristupa, preglede za posjedovanje zabranjenih predmeta, skeniranje ulaznica, patroliranje, upravljanje velikim grupama ljudi i pomoć posjetiocima. Ovaj zadatak je demonstrirao jasne granice automatizacije: uređaj može ukazati na anomaliju, ali neko i danas mora objasniti pravila, smiriti napetu situaciju, procijeniti ponašanje i odlučiti kada je potrebno djelovati.

Videonadzor koji mora i vidjeti i razumjeti

Kao olakšavajuća okolnost organizatorima je poslužila činjenica da Svjetsko prvenstvo nije krenulo od nule kada je u pitanju sigurnosna infrastruktura. Njena arhitektura se godinama razvijala kroz organizaciju NFL utakmica, koncerata i drugih događaja. Prvenstvo je, na taj način, postalo do sada najveći test za postojeće tehničke sigurnosne resurse. Zato se angažman kompanije Axis Communications na stadionu domaćinu finala i Genetecov sistem na stadionu SoFi trebaju posmatrati u svjetlu postojeće infrastrukture, a ne automatski kao tehnologije nabavljene posebno za FIFA-u.

Na stadionu MetLife, koji je za potrebe prvenstva preimenovan u New York New Jersey Stadium, odigrano je osam utakmica, uključujući i finale. Axis je sa sigurnosnim timom za ovaj stadion radio na razvoju posebno prilagođene kamere koja pruža pogled na cijelu unutrašnjost zdanja. Posebno razvijen objektiv ponudio je 8K rezoluciju prikaza, dok je elektronska stabilizacija slike pomogla da snimci ostanu upotrebljivi uprkos vibracijama i lošem vremenu. Uređaj je projektovan za integraciju s postojećim sistemom za upravljanje videom (VMS) i drugim sigurnosnim tehnologijama i sistemima lokalnih službi javne sigurnosti.

U Los Angelesu su aktivnosti na i oko stadiona SoFi i šireg kompleksa Hollywood Park praćene preko platforme Genetec Security Center. Operateri su iz tri kontrolne sobe upravljali sistemom sa više od 3.000 kamera, 700 čitača, funkcijama kontrole pristupa i automatskog prepoznavanja registarskih tablica i drugim senzorima na površini od preko 120 hektara. Ipak, vrijednost takve platforme ne leži samo u broju povezanih uređaja. Suština je u tome da na ovom prvenstvu video, alarmi, podaci o identitetu i vođenje istraga više nisu tretirani kao procesi koji se odvijaju na zasebnim ekranima i u nepovezanim radnim procesima.

700 razloga za nadzor neba

Najvidljiviji savremeni rizik i na ovom događaju predstavljali su dronovi, koje mnogi gledaoci i dalje smatraju svojevrsnim igračkama. Savezna uprava za civilno zrakoplovstvo (FAA) uvela je preko 250 mjera privremenih ograničenja letenja oko stadiona, navijačkih okupljališta, hotela u kojima su boravile reprezentacije i lokacija za treninge. U 11 američkih gradova FBI i DHS su zaplijenili više od 700 dronova koji su ušli u zabranjeni zračni prostor. Samo u Dallasu su presretnuta 94 drona, odnosno 65 uređaja u blizini stadiona i 29 na navijačkom okupljanju u Fair Parku. Istovremeno, zaštita od dronova nije se svodila na jedan sigurnosni prsten oko konkretne lokacije. Kompanija D-Fend Solutions je nakon prvenstva objavila da je više od 20 policijskih službi i organa javne sigurnosti u SAD-u, Kanadi i Meksiku koristilo njihov EnforceAir. Ovaj sistem omogućava kibernetičko preuzimanje kontrole nad neovlaštenim dronom putem radiofrekvencijske (RF) veze, bez ometanja šireg komunikacijskog spektra.

I druge su kompanije bile agilne na ovom planu. I prije prvenstva Sentrycs je najavio potpisivanje ugovora vrijednih više miliona dolara, uz instalaciju svog sistema na više lokacija održavanja utakmica. U izvještaju nakon prvenstva, kompanija je potvrdila podršku široj sigurnosnoj operaciji, bez otkrivanja konačnog broja stadiona koji su bili obuhvaćeni. I kompanija MyDefence je navela da je sarađivala s DHS-om na RF detekciji i identifikaciji u okruženju kritične infrastrukture, prostora okupljanja i saobraćajnih koridora, bez navođenja konkretnih lokacija.

I roboti u akciji

Roboti Spot kompanije Boston Dynamics poslužili su kao potpuno drugačija vrsta mobilnog senzora. Oni su raspoređeni u Međunarodnom centru za emitere u Dallasu i na stadionu New York New Jersey Stadium sa zadatkom da patroliraju perimetrom radi zaštite imovine i otkrivanja rizika. Dobijeni podaci su prosljeđivani obučenom osoblju na konačnu provjeru. I to je ključni detalj koji razlikuje operativnu upotrebu robotike od promotivne slike robota kao autonomnog zaštitara. Na terenu, robot je omogućavao veću pokrivenost terena i vršio obilazak zadane rute, ali nije imao kapacitet ni ovlasti da donosi konačne odluke.

Nevidljive prijetnje: Gasovi i zračenje

Pojedini slojevi zaštite tokom prvenstva nisu bili usmjereni na ljudsko ponašanje, nego na opasnosti nevidljive golim okom. Vatrogasno-spasilačka služba Miami-Dade je na lokaciji održavanja utakmica u Miamiju postavila osam umreženih detektora EXO kompanije Blackline Safety. Četiri uređaja EXO 8 imali su kapacitet za detekciju do osam vrsta gasova i gama zračenja, dok su ostatak instalacije činili G7 EXO sistemi. Očitani podaci su se putem mobilne mreže slali na platformu Blackline Live, što je vatrogasnim ekipama i interventnim timovima za opasne materije omogućavalo da prate stanje u realnom vremenu i dijele podatke sa zajedničkom operativnom komandom.

Na širem planu, kompanija Two Six Technologies uvela je svoju platformu SIGMA u više gradova i pružila podršku sigurnosnim operacijama na više od 20 utakmica. Ova platforma objedinjuje podatke senzora različitih vrsta i proizvođača radi otkrivanja hemijskih, bioloških, radioloških, nuklearnih i eksplozivnih prijetnji. Kompanija je navela da se puna operativna sposobnost može uspostaviti u roku od 24 sata, uključujući utvrđivanje referentnog nivoa lokalnog zračenja. Za prvenstvo kao vremenski ograničen događaj koji se odvijao širom kontinenta, ova prenosivost sistema bila je podjednako važna kao i osjetljivost senzora.

Mjere sigurnosti obuhvatile su i putovanja kao važno obilježje globalnih sportskih smotri. Kompanija SeeTrue navela je da je njen AI softver za automatsko otkrivanje zabranjenih predmeta instaliran na više kontrolnih prolaza na aerodromima koji su opsluživali američke gradove domaćine. Bio je to primjer kako i putnička infrastruktura mora odgovoriti na povećane potrebe tokom prvenstva i postati dio šireg sigurnosnog okruženja.

Kada digitalni signal postane fizički rizik

Najzanimljivije povezivanje za potrebe sigurnosti nije bilo ono između dvije kamere, nego između prijetnji na internetu i odgovora na terenu. CIS je tokom svih 39 dana prvenstva imao svoje analitičare u FIFA-inim sigurnosnim operacijama i u obavještajno-komandnom centru gradova domaćina. Praćene su prijetnje nasiljem, ekstremističke poruke, prevare s ulaznicama, lažne internetske domene, pokušaji lažnog uzbunjivanja radi izazivanja intervencije specijalne policije i sintetički medijski sadržaji. Sva relevantna upozorenja su proslijeđena organizatorima i javnim službama.

Kompanija Blackbird.AI, koja je pružala podršku CIS-u, saopćila je da je njen tim tokom prvenstva izradio više od 140 izvještaja na bazi obavještajne analize narativa koji su cirkulisali cyber prostorom. Pri tome, broj objava ili pregleda im nije bio krajnje mjerilo. Umjesto toga, ključno operativno pitanje bilo je da li analitičari usred digitalne buke mogu dovoljno rano prepoznati poruku koja zahtijeva prilagođavanje mjera sigurnosti, prosljeđivanje policiji ili suzdržavanje od javnog odgovora radi sprečavanja širenja dezinformacija. Operativna pouka, dakle, ostaje jasna: timovi zaduženi za kibernetičku i fizičku sigurnost na velikim događajima više ne mogu raditi odvojeno.

Šta nakon posljednjeg sudijskog zvižduka?

Svjetsko prvenstvo 2026. pokazalo je da uspješne globalne manifestacije ovog tipa moraju uvezati sportska borilišta, postojeće sisteme, lokalne institucije i privremeno uvedene tehnologije. Ovo se pokazalo uspješnijim modelom nego da ih se pokušava zamijeniti jedinstvenom platformom. Kvalitetna sigurnosna arhitektura razvijena je na usaglašenim podacima, jasnim procedurama prosljeđivanja problema višim nivoima i mogućnosti da lokalni komandni centar zadrži svoja ovlaštenja bez zatezanja između aktera.

Druga pouka je da se sigurnost i iskustvo posjetilaca više ne mogu posmatrati odvojeno. Brži ulazak smanjuje stvaranje gužvi, dok kvalitetniji videonadzor podržava i vođenje istrage, ali i raspoređivanje osoblja. Na isti način, povezani senzori ubrzavaju vrijeme reakcije bez potrebe za zatvaranjem cijele lokacije. Sigurnost, pritom, nije postala slabija zato što je javnost jedva primjećuje jer najbolji sistem omogućava gledaocima da prate utakmicu, dok operativni tim u pozadini prati koliko je upozorenja obradio da bi im to i omogućio. U konačnici, prvenstvo je pokazalo da vrijednost tehnologije zavisi od sposobnosti ljudi da je razumiju i koriste.

Modernizacija sistema kontrole pristupa ne mora krenuti od nule

Prelazak na novu generaciju kontrole pristupa ne mora se odvijati kroz grandiozne i disruptivne projekte. Razdvajanje funkcionalnih komponenti starog sistema od realnog uskog grla prvi je korak na putu prelaska na cloud i hibridnu arhitekturu. I tu nema potrebe za žurbom: svaka pojedinačna vrata i lokacija danas mogu pratiti tempo operativnih i finansijskih mogućnosti svojih korisnika

Piše: Mirza Bahić; E-mail: mirza.bahic@asadria.com

U kontroli pristupa, jedna istina je nadživjela sve nove tehnologije: vrata se često koriste godinama, pa i decenijama. Isto važi za njihove kablove, mehanizme za zaključavanje i komponente čitača. Istovremeno, tehnička arhitektura kontrole pristupa za konkretna vrata zastarijeva mnogo brže. Ovaj proces je ubrzan fragmentiranim bazama podataka, ručnim ažuriranjem i akreditivima koji su projektovani za neka drugačija sigurnosna okruženja.

Taj, naizgled, nesklad mijenja način na koji kompanije pristupaju modernizaciji kontrole pristupa. Tradicionalni pristup zamjene postojećeg sistema potpuno novom platformom za kontrolu pristupa sve je teže opravdati ako ključni segmenti postojeće instalacije i dalje uredno obavljaju svoju funkciju. Ovo je pokazala i analiza udruženja Security Industry Association (SIA) koja je opisala ovaj trend u oblasti komercijalne sigurnosti. Obrazac je stari, ali sada pušu neki novi vjetrovi jer platforme kojima se upravlja iz oblaka sve češće omogućavaju zadržavanje postojećeg hardvera i postepenu migraciju umjesto potpune zamjene od nule.

Zato pitanje više nije koliko starog sistema možemo ukloniti, nego koji njegovi dijelovi i dalje imaju vrijednost, a koji ga sputavaju. Da bi se na njega argumentirano odgovorilo, kontrolu pristupa za početak treba posmatrati kao skup različitih slojeva, a ne kao jedan nedjeljiv proizvod.

Zadržati vrata, zatvoriti usko grlo

Najbolji kandidati za zadržavanje obično su oni najmanje atraktivni. Na postojeće trase kablova, okove i mehanizme na vratima otpada značajan dio troškova i poremećaja koje nosi svaki projekat kontrole pristupa, naročito u velikoj zgradi ili mreži s više lokacija. Tokom tranzicije se mogu sačuvati i neki postojeći čitači i akreditivi.

Brže zastarijevaju upravljački i kontrolni slojevi kao što su serveri koji zahtijevaju lokalno održavanje, softver vezan za pojedinačne lokacije, fragmentirane baze korisnika i radni tokovi. Zbog njih svaka izmjena pravila pristupa postaje zasebno administrativno opterećenje.

Ovo razdvajanje je posebno važno kako se sistem širi. On na jednoj lokaciji sa svega nekoliko vrata može podnijeti određeni nivo ručnog upravljanja koji postaje teško održiv kada kompanija počne upravljati desetinama podružnica, različitim grupama akreditiva i promjenjivim pravima pristupa za više lokacija. Rješenje dolazi u vidu oblaka koji nudi centralizirano upravljanje koje može otkloniti potrebu za lokalnim upravljačkim serverima i smanjiti zavisnost od VPN-a. Kao bonus, administratorima se omogućava da korisnicima, vratima i događajima upravljaju preko zajedničkog preglednika ili mobilnog interfejsa.

I kompanija Suprema ima svoj pristup modernizaciji koji opisuje na sličan način: vrijedi zadržati ono što još radi, a obavezno ukloniti arhitektonska uska grla oko toga. Premještanje upravljanja u oblak raspetljava čvorište u kojem se manifestira složenost sistema, uz izbjegavanje nepotrebnih zahvata na samim vratima. No, šta je pokazala dosadašnja praksa?

Migracija na principu “vrata po vrata”

Najjači argument u korist hibridnog pristupa jeste to što migracija ne mora svuda početi i završiti u isto vrijeme. Na jednoj lokaciji mogu se zadržati postojeća vrata, trase kablova i dio infrastrukture čitača. Istovremeno je moguće mijenjati kontrolni i upravljački sloj oko njih, bez ometanja procesa i operacija. Osim toga, nove lokacije se u budućnosti mogu širiti na drugi način u odnosu na stare, bez kreiranja dva potpuno odvojena sigurnosna okruženja.

To je, naprimjer, logika dizajna arhitekture Hybrid Edge, koju koristi BioStar Air 2.12 sistem kompanije Suprema. Ova platforma može kombinirati pametne čitače povezane s oblakom i konfiguracije s kontrolerima na način da topologija prati potrebe konkretnog segmenta sistema. Kod nove instalacije, inteligencijska komponenta može biti pohranjena direktno u čitaču. Ako to zahtijevaju veći projekti, arhitektura zasnovana na kontrolerima može iskoristiti postojeće kablove i podržati složenije rasporede. Suprema navodi da kod Hybrid Edge arhitekture jedan CS-20 kontroler može povezati do 68 čitača lančanim povezivanjem i do 16 DI-24 interfejsa za vrata.

Istovremeno, stari i novi modeli implementacije mogu koegzistirati unutar istog upravljačkog sloja. Projekat modernizacije se na taj način može odvijati fazno, od vrata do vrata i pojedinačnih lokacija, umjesto da se čekaju finalni budžet i idealni termin za obnovu cijele mreže objekata. Zato Suprema ovu arhitekturu navodi kao prikladnu za nadogradnju postojećih lokacija i iskorištavanje kablova, uz kombiniranje konfiguracija u oblaku i sa kontrolerima.

Time se, u konačnici, mijenja i značenje industrijske fraze “kontrola pristupa u oblaku”. Upravljanje u oblaku ne znači nužno da svaka odluka o pristupu mora ići do udaljenog servera i nazad prije nego što se vrata otvore. BioStar Air sinhronizuje osnovne podatke o pristupnim akreditivima s podržanim rubnim uređajima, tako da RFID kartice, biometrijski predlošci, mobilni akreditivi i PIN-ovi mogu raditi i kada mreža nije dostupna. Akreditivi koji zavise od oblaka, poput Dynamic QR-a i LinkPassa, i dalje zahtijevaju konekciju, ali standardni pristup ostaje dostupan lokalno. U svijetu tehničke zaštite ta je razlika važna jer se otpornost sistema ne testira na dijagramu arhitekture nego na samim vratima.

Kompatibilnost je most, a ne odredište

Ipak, stvari nisu uvijek predvidive na terenu. Sistemska migracija je složenija ako ugrađena infrastruktura uključuje starije formate akreditiva i interfejse čitača. Ponovno izdavanje hiljada kartica ili zamjena svakog čitača može pretvoriti upravljivu nadogradnju u veliki operativni projekat. Zato je i kompatibilnost realna vrijednost tokom procesa tranzicije.

BioStar Air dio tog problema rješava podesivim Wiegand formatima kartica. Kodovi objekta, ID segmenti, bitovi pariteta i drugi parametri mogu se podesiti na način da kompanije tokom migracije mogu koristiti ranije izdate akreditive umjesto da ih mijenjaju samo zbog promjene upravljačke platforme. Suprema je upravljanje prilagođenim Wiegand formatima uvela s verzijom BioStar Air 2.10, pri čemu se migracija s postojećih instalacija za kontrolu pristupa navodi kao jedna od namjena.

Ipak, retroaktivna kompatibilnost ne bi trebala postati razlog za neograničeno zadržavanje svake zastarjele tehnologije. Tu je važno razlikovati održavanje kompatibilnosti tokom migracije od odluke da starija arhitektura ostane dugoročni sigurnosni standard.

SIA klasifikuje Wiegand kao stari interfejs između čitača i kontrolera. Za razliku od novijih alternativa, on koristi jednosmjernu signalizaciju i ne šifrira podatke o akreditivima. SIA-in OSDP protokol razvijen je kao naprednija alternativa, koja dodaje dvosmjernu komunikaciju, nadzor veze i šifrirani sigurni kanal.

Zanimljivo je da čak ni prelazak s Wieganda na OSDP ne mora značiti kretanje od nule. SIA-ine smjernice za implementaciju iz 2026. preporučuju procjenu onoga što se može ponovo iskoristiti, uz napomenu da montažni hardver, infrastruktura napajanja, pa čak i postojeći kablovi često mogu ostati u upotrebi. Smjernice također preporučuju planiranje faznih migracija kako bi se izbjegli nepotrebni zastoji u poslovanju.

I tu je, zapravo, dio šire pouke koju vrijedi usvojiti u 2026. Strategija modernizacije može dovoljno dugo zadržati stare akreditive da se izbjegne ometanje poslovanja, ali i istovremeno trasirati put prema sigurnijim interfejsima i jačoj autentifikaciji na vratima višeg rizika. Zato korisnu ali zastarjelu infrastrukturu i naslijeđene sigurnosne slabosti ne treba tretirati kao istu stvar.

Kako ustanoviti da je sistem odslužio svoje?

Ovdje je stvar relativno prosta: nastavak korištenja infrastrukture ima smisla samo dok zadržane komponente i dalje ispunjavaju tehničke i sigurnosne zahtjeve novog sistema.

Kabliranje mora biti tehnički prikladno za komunikacijsku metodu koja će se primjenjivati preko njega. Postojeći čitači moraju podržavati akreditive i sigurnosne zahtjeve nadograđenog sistema. Okovi i mehanizmi vrata i dalje moraju nuditi nadzor, pouzdanost i zaštitu koju zahtijeva postojeći profil rizika. Ipak, čitač koji i danas besprijekorno radi s formatima kartica starim nekoliko decenija postaje pogrešna komponenta za vrata koja zahtijevaju jaču autentifikaciju, šifriranu komunikaciju ili biometriju.

To je jedan od razloga zbog kojih postepena modernizacija mora početi s inventurom, a ne sa šoping-listom novih proizvoda. Korisnik mora razumjeti da li postojeći akreditivi predstavljaju rizik, koja su sredstva mehanički ispravna, a koji interfejsi tehnološki zastarjeli i gdje će zamjena donijeti realnu sigurnosnu ili operativnu korist.

Pri tome se, vrijedi zapamtiti, rezultat može razlikovati od vrata do vrata. Jedan interni prolaz niskog rizika može opravdati zadržavanje većeg dijela postojeće infrastrukture, dok podatkovna soba, laboratorij ili menadžerski prostor trebaju nove čitače i akreditive kao prioritet. Modernizacija u tom slučaju postaje zbir odluka zasnovanih na riziku, a ne jednoobrazna zamjena cijelog sistema.

Identitet kao dio kontrole pristupa

Fizička vrata su tek jedna od granica u savremenom sistemu kontrole pristupa. Druga granica je životni ciklus upravljanja identitetima s odgovorima na pitanja: ko kreira korisnika i mijenja njegovu ulogu, koliko brzo se pristup onemogućava nakon prestanka zaposlenja i je li baza podataka o sigurnosti sinhronizovana s glavnim izvorom podataka na nivou kompanije.

Zastarjela okruženja ove procese često pretvaraju u paralelnu administraciju. Ljudski resursi ili informatički odjel često promijene podatke o zaposleniku, dok sigurnosni tim mora zasebno ažurirati lokalnu bazu kontrole pristupa. U jednoj zgradi to može biti podnošljivo. Međutim, u distribuiranoj organizaciji svaki duplicirani radni tok otvara prostor za korištenje zastarjelih prava pristupa, nedosljedne evidencije i ručne greške.

Zato cloud platforme sve češće tretiraju integraciju poslovnog identiteta kao dio kontrole pristupa, a ne kao samostalnu IT funkciju. Platforma BioStar Air, naprimjer, podržava Microsoft Entra i Okta kroz jedinstvenu prijavu i automatizirano kreiranje i upravljanje korisnicima. To omogućava sinhronizaciju korisnika, grupa i administratora s poslovnim sistemima za upravljanje identitetima. Suprema također nudi API-je, webhooks okidače i razvojne komplete (SDK) za povezivanje sa sistemima za ljudske resurse, upravljanje posjetiocima i analitiku.

Ova promjena je naizgled suptilna, ali može igrati važnu ulogu u sigurnosnom mozaiku. Savremeni projekti kontrole pristupa sve češće se protežu izvan centrala i panela i obuhvataju životni ciklus identiteta. To znači i smanjenje broja lokacija na kojima se isti identitet mora nezavisno kontrolisati. Kada se status osobe promijeni, cilj je da okruženje kontrole pristupa tu promjenu odrazi dosljedno, umjesto da se nedopustivo dugo čeka da se više odvojenih baza podataka naknadno uskladi.

Video dodaje ključni kontekst sigurnosnom događaju

Sistemi kontrole pristupa detaljno bilježe je li neki akreditiv prihvaćen ili odbijen. No, oni ne mogu objasniti šta se, zapravo, desilo na samim vratima kao sigurnosni događaj. To mogu biti različite situacije: važeći akreditiv je iskoristila pogrešna osoba, vrata su ostala otvorena za drugu osobu ili alarm traži vizuelnu potvrdu za bolje razumijevanje situacije.

Zato se kontrola pristupa i video sve češće susreću na operativnom tehnološkom sloju. Kao primjer može poslužiti BioStar Air, koji koristi kamere kompatibilne s ONVIF-om kako bi prijenos uživo i snimljeni video postali dio radnog toka kontrole pristupa. Na taj način se podržava povezivanje snimka s pojedinačnim događajima u sferi kontrole pristupa. U postojećoj implementaciji, Profile S podržava prijenos uživo, dok Profile G omogućava reprodukciju snimljenog videa. Za korisnike, ova vrijednost je operativnog karaktera. Evidencija kontrole pristupa može pokazati da je neki akreditiv prihvaćen, ali će tek odgovarajući snimak pokazati šta se zaista desilo na vratima.

Za projekte modernizacije, ovakva otvorenost je pitanje same arhitekture sistema, a ne samo stavka za označiti na tehničkoj specifikaciji. Drugim riječima, savremene platforme za pristup će morati razmjenjivati informacije sa sistemima koji često nisu bili dio prvobitnog projekta za kontrolu pristupa.

Cyber sigurnost je nova ključna stavka

Još jedan sigurnosni model se trajno mijenja premještanjem upravljanja u oblak. Tradicionalna infrastruktura se može ukloniti, ali u paketu dolazi i odgovornost za kibernetičku sigurnost.

Korisnici više neće morati održavati aplikacijski server za kontrolu pristupa ili VPN na svakoj lokaciji. No, one sada postaju zavisnije od zaštićenih administratorskih identiteta, šifrirane komunikacije, održavanja softvera i mogućnosti brzog ukidanja dozvola. Zato sigurnosna arhitektura platforme BioStar Air uključuje AES-256 šifriranje za zaštićene podatke, TLS 1.2 za API komunikaciju i certifikat ISO/IEC 27001. Cloud model smanjuje i tradicionalno opterećenje zakrpama softvera, dok se firmverom uređaja može centralno upravljati u distribuiranim instalacijama.

To traži i promjenu pristupa najboljim praksama. Sistem kontrole pristupa može biti pušten u rad kao sigurna platforma, a da ipak s godinama postane ranjiv ako se firmver ne ažurira, administratorski računi se gomilaju, a prava pristupa ostaju aktivna i nakon odlaska korisnika. Centralizirano upravljanje tako postaje osmatračnica koja te probleme čini vidljivijim kroz objedinjavanje pravila, ažuriranja, statusa uređaja i revizijskih podataka u jedinstvenom operativnom okruženju.

I daljinska administracija slijedi istu logiku. Administratori mogu dodjeljivati ili ukidati pristup, upravljati vratima i pratiti događaje bez odlaska na svaku lokaciju. U velikoj distribuiranoj mreži to može značajno smanjiti radno opterećenje. Ipak, ne smije se zaboraviti i da mogućnost daljinskog upravljanja mora pratiti kvalitetno upravljanje sistemom. Zato kvalitetna autentifikacija administratora, jasno definisane privilegije, revizijski tragovi i disciplinovano upravljanje identitetima postaju sfera tehničke zaštite, a ne izolirani informatički problemi.

 Ekonomija zadržavanja funkcionalne opreme

Sve navedeno košta. Pri tome se finansijski argument za postepenu modernizaciju često svodi na izbjegavanje troška uvođenja novog hardvera. Time se, zapravo, iz vida ispušta važan dio ukupne računice troškova.

Zamjena jednog čitača je zadatak za sebe. Skidanje kablova, koordinacija obustave korištenja vrata, obnova korisničkih baza, obuka operatera i puštanje u rad cijele mreže potpuno su drugi red veličine kada je u pitanju realizacija projekata. Čak i kada pojedinačne komponente nisu skupe, poremećaj poslovanja može potpunu zamjenu učiniti teškom za planiranje i pravdanje uloženog.

Kao rješenje se nameće hibridna migracija, koja raspoređuje te troškove kroz vrijeme i omogućava da ulaganja prate rizik. Prioritetna vrata se, naprimjer, mogu nadograditi prva. Nova podružnica može odmah usvojiti arhitekturu koja je izvorno zasnovana na oblaku, dok staro sjedište firme nastavlja koristiti infrastrukturu s kontrolerima do sljedećeg ciklusa renoviranja. Funkcionalni kablovi i oprema na vratima ne postaju kandidati za otpad samo zato što se promijenila upravljačka arhitektura.

Upravljanje iz oblaka može utjecati i na tekuće operativne troškove. Uklanjanje zavisnosti od lokalnih servera i VPN-ova smanjuje infrastrukturu koju treba održavati na svakoj lokaciji. Istovremeno, daljinsko upravljanje i dijagnostika prorjeđuju situacije zbog kojih tehničari moraju izlaziti na teren. SIA-ina analiza modernizacije upravljane iz oblaka navodi daljinsku administraciju kao način smanjenja opterećenja timova za podršku i nepotrebnih izlazaka tehničara na teren, uz jednako dosljedno uvođenje promjena konfiguracije.

Ovo, jasno, ne znači da je svaka fazna migracija automatski jeftinija. Integracije, pretplate, mreže, testiranje i podrška nose svoje troškove, ali zadržavanje neprikladne komponente se brzo može pretvoriti u lažnu uštedu. Zato svaka pametna računica mora usporediti vrijednost svakog postojećeg sloja s troškom i rizikom njegovog zadržavanja.

Modernizacija bez trauma

Najkorisniji princip kod modernizacije kontrole pristupa je onaj koji je najmanje dramatičan. Prema njemu, komponente se ne mijenjaju samo zato što su stare, ali i ne zadržavaju samo zato što još rade. Ovdje sve počinje od procjene uloge konkretne komponente, rizika koji nosi i potencijala da postane usko grlo za arhitekturu čiji je dio.

Za kompanije, prvi korak ka modernizaciji često je zamjena upravljačkog sloja, uz zadržavanje vrata, kablova i akreditiva. U drugoj fazi, to može biti eliminacija ranjivih interfejsa čitača, uvođenje biometrijskih ili mobilnih akreditiva, integracija poslovnog upravljanja identitetima ili povezivanje pristupa s videom. Hibridne arhitekture omogućavaju da se ove odluke donose redoslijedom koji korisnicima zaista odgovara. Konačni cilj je utvrditi način na koji korisna infrastruktura može nastaviti opravdavati svoje postojanje dok se, paralelno, uklanjaju tehnološka ograničenja u vezi s njom.

Zato je danas najbolji projekat modernizacije onaj koji je korisnicima najmanje vidljiv. Vrata se i dalje otvaraju, akreditivi nastavljaju raditi, a poslovanje se nesmetano odvija iako se jezgra arhitekture preslaže u pozadini i samo onda kada je to stvarno potrebno i moguće.

Dvije generacije pod jednim krovom

Jedan praktičan scenarij migracije koji navodi kompanija Suprema opisuje kako se komadići sigurnosnog mozaika mogu skladno uklopiti kroz sekvencu koraka. Zamislimo korisnika sa sistemom pristupa zasnovanim na Wiegandu, postojećim kablovima i mehanički ispravnim vratima. Njen problem nije to što ljudi ne mogu ući u zgradu, nego što je upravljanje pristupom i dalje vezano za zastarjelu lokalnu arhitekturu i neefikasno za upravljanje i skaliranje.

Prvi korak ne mora uključivati nikakvo čupanje opreme. Postojeći akreditivi mogu nastaviti raditi kroz podesive Wiegand formate tamo gdje je to prikladno. Dijelovi sistema zasnovani na kontrolerima mogu prelaziti na Hybrid Edge arhitekturu, uz zadržavanje upotrebljivih trasa kablova. Upravljanje prelazi u oblak bez potrebe da se svaka fizička komponenta promijeni istog dana.

Novim vratima se tada može pristupati drugačije. Čitači direktno povezani s oblakom mogu se uvoditi bez obnove stare arhitekture, dok se lokacije koje zahtijevaju napredniju autentifikaciju oslanjaju na uređaje kao što je BioStation 3. Verzija BioStar Air 2.10 uvela je i izvornu podršku za AI autentifikaciju lica, mobilne akreditive, RFID, QR skeniranje i funkcije SIP interfona za daljinsko otključavanje vrata.

Konačni rezultat nije nagli prelazak sa zastarjelog na moderno. Riječ je o izgradnji mreže objekata u kojoj dvije generacije implementacije mogu koegzistirati unutar zajedničke upravljačke platforme, dok se stariji elementi naknadno povlače iz upotrebe u skladu s rizikom, budžetom i investicijskim ciklusom. Tako se postiže da kontrola pristupa koegzistira s investicijskim ciklusima, ljudskim resursima i sistemima upravljanja objektim

PAVA sistemi u sakralnim objektima

Od srednjovjekovnih katedrala s visokim kamenim svodovima do velikih džamija, sinagoga i savremenih sakralnih centara, vjerski objekti širom Evrope posebno su zahtjevna okruženja za komunikaciju i sigurnost velikog broja ljudi. Kako savremena PAVA rješenja usklađuju stroge sigurnosne zahtjeve, složenu akustiku i zaštitu historijskih interijera – tema je o kojoj su mišljenje dali predstavnici triju renomiranih kompanija iz ove oblasti

Pišu: Dženana Bulbul i Fatima Al Husseiny; E-mail: redakcija@asadria.com

Potreba za pouzdanim rješenjima u sakralnim prostorima prati širi rast tržišta, pa je evropsko tržište razglasnih i evakuacijskih sistema (PAVA), vrijedno 678,9 miliona dolara u 2024. godini, prema procjenama 24MarketReportsa, treba do 2030. dostići vrijednost 982,4 miliona dolara. Međutim, za projektante izazov odavno nije samo odabrati i instalirati odgovarajuću opremu. Ključno je postići visoku razumljivost govora u prostorima s izraženom reverberacijom, uz istovremeno očuvanje njihovog estetskog, arhitektonskog i historijskog integriteta. Upravo na spoju tih zahtjeva razvijaju se savremeni PAVA sistemi, koji uz kvalitetnu akustiku moraju odgovoriti i na sve složenije regulatorne i tehnološke zahtjeve.

Više od zvuka: Projektovanje PAVA rješenja

Arhitektura koja sakralnim prostorima daje njihovu posebnost, bilo da je riječ o crkvama, džamijama ili sinagogama, istovremeno ih čini izuzetno zahtjevnim s akustičkog stanovišta. Iskusni inženjeri razglasnih i evakuacijskih rješenja složit će se da se uspjeh projekta u vjerskom objektu određuje mnogo prije nego što počne sama instalacija.

Visoki stropovi, prostrani otvoreni interijeri te čvrste i reflektirajuće površine poput kamena, mramora i pločica stvaraju snažnu reverberaciju, koja predstavlja jednu od glavnih prepreka razumljivosti govora. Kako bi odgovorili na ovaj izazov, stručnjaci fokus sa same jačine zvuka pomjeraju na njegovo precizno usmjeravanje, pažljivu integraciju sistema i strogo poštivanje arhitektonske baštine.

“Jedna od ključnih karakteristika jeste veliki broj historijskih i zaštićenih vjerskih objekata, uključujući crkve, katedrale, sinagoge i druge sakralne prostore, koji prvobitno nisu bili projektovani za ugradnju savremenih audiosistema. Istovremeno, ovi objekti imaju izuzetnu arhitektonsku i kulturnu vrijednost, što nameće stroga ograničenja u pogledu mjesta i načina postavljanja tehničke opreme”, pojašnjava Eduardo Afendi-Coutinho, izvršni prodajni predstavnik kompanije TOA Electronics Europe.

Dodatni izazov predstavlja akustika, jer visoki stropovi, prostrani interijeri i izrazito reflektirajući materijali mogu znatno otežati postizanje visoke razumljivosti govora. “Rješenje se rijetko svodi na jednostavno pojačavanje zvuka. Umjesto toga”, navodi Afendi-Coutinho, “integratori moraju precizno kontrolirati njegovo usmjeravanje i neželjene refleksije svesti na minimum. To često zahtijeva pažljiv odabir linijskih zvučnih sistema, njihovo precizno pozicioniranje i digitalnu obradu signala, dok su kod složenijih projekata potrebne i detaljne akustičke simulacije i mjerenja.”

Vizuelni aspekt je podjednako važan. Zvučnici i prateća oprema moraju se uklopiti u arhitekturu, a ne dominirati njome. Tanki profili, diskretna ugradbena rješenja i pažljivo odabrane tačke montaže pomažu u očuvanju autentičnog karaktera historijskih interijera. “Važan faktor je i jednostavnost korištenja. Mnogi vjerski objekti nemaju stalno tehničko osoblje, pa sistemi moraju biti pouzdani i jednostavni za svakodnevno rukovanje. Najbolje rješenje nije nužno i najsloženije; to je ono koje uspješno kombinuje visoku razumljivost, pouzdanost, lakoću korištenja i puno poštovanje prema samom objektu”, ističe Afendi-Coutinho.

Osim toga, mnogi vjerski objekti danas imaju višestruku namjenu koja prevazilazi klasičnu službu. Događaji u zajednici, edukativni programi, obilasci s vodičem, prijenosi uživo i komunikacija u vanrednim situacijama postaju sve češći zahtjevi. Kao rezultat toga, operateri traže fleksibilna i skalabilna rješenja koja kroz jedinstvenu sistemsku infrastrukturu mogu podržati i svakodnevne aktivnosti i sigurnosne funkcije. Na kraju krajeva, svaki vjerski objekat je priča za sebe. Pronalaženje prave ravnoteže između akustike, estetike, sigurnosti i jednostavnosti korištenja zahtijeva tijesnu saradnju konsultanata, arhitekata, integratora i krajnjeg korisnika. Što se ranije krene u tu saradnju, to će konačni rezultat biti bolji.

Pronaći ravnotežu

Iz regulatorne, inžinjerske i praktične perspektive, ključne izazove ovog tržišta detaljnije objašnjava Maarten Wings, direktor tehničke podrške prodaji u kompaniji Keenfinity Group.

“Tržište vjerskih objekata oblikuje kombinacija zakonskih zahtjeva za zaštitu života, zahtjevnih akustičkih uslova s izraženom reverberacijom i strogih ograničenja vezanih za očuvanje kulturne baštine, posebno kod historijski vrijednih crkava. Usklađenost s propisima pritom je obavezna. PAVA instalacije u pravilu moraju ispunjavati zahtjeve standarda EN 54, konkretno EN 54-16 za razglasnu opremu i EN 54-24 za zvučnike. Dodatna ograničenja pri instalaciji mogu nametnuti nacionalni propisi o zaštiti od požara, kao i zahtjevi i odobrenja nadležnih institucija za zaštitu kulturno-historijskog naslijeđa”, kaže Wings.

Akustika je, prema njegovim riječima, jedan od najvećih izazova. Kamene površine, visoki svodovi i veliki, otvoreni crkveni prostori stvaraju snažne refleksije koje mogu narušiti razumljivost govora. “Rješenja koja nudimo obično uključuju visokousmjerene zvučnike, aktivno upravljanje zvučnim snopom (active beam steering), pametno zoniranje i digitalnu obradu signala te usklađivanje kašnjenja (delay). Zaštita historijskih objekata također ograničava fizičke intervencije. U zaštićenim crkvama instalateri moraju svesti bušenje, kabliranje, vidljivu opremu i druge izmjene na minimum”, objašnjava on.

Vizuelna integracija gotovo je jednako važna kao i audioperformanse. Oprema treba biti pažljivo integrisana u arhitekturu, bez narušavanja vizura prostora. “Ključni zadatak jeste pronaći balans između tri cilja: razumljivosti govora u kriznim situacijama, očuvanja prirodnog akustičkog i arhitektonskog karaktera objekta te minimalnog vizuelnog uticaja. PAVA u ovakvim objektima manje se svodi na ʻtrpanje zvučnika u veliki prostorʼ, a mnogo više na projektovanje jasne i razumljive komunikacije u vanrednim okolnostima, i to unutar izuzetno zahtjevnog ambijenta, bez narušavanja karaktera samog objekta”, kaže Wings.

“Čini se da u svim javnim objektima postoji sve veća potreba za umrežavanjem PAVA sistema s drugim rješenjima. Kako naši javni prostori postaju sve inteligentniji, raste potreba za sistemima koji se mogu proširivati. Iz perspektive integratora koji rješavaju složene zadatke u zaštićenim ili historijskim prostorima, ključ uspjeha leži u bliskoj saradnji s krajnjim korisnikom kako bi se jasno definisale želje, precizno utvrdila sva ograničenja, a zatim realno upravljalo očekivanjima u okviru raspoloživog budžeta”, kaže Peter McKeag, menadžer proizvoda za sigurnost i zaštitu u kompaniji Zenitel.

Tri pristupa istom problemu

Razumijevanje akustičkog karaktera prostora predstavlja dijagnozu. Ono što slijedi jeste tretman, a nijedna dva inžinjera neće ga osmisliti na isti način. Keenfinity Group odjeku pristupa kao problemu kontrole, a ne pojačavanja zvuka. “Rješenje leži”, kaže Wings, “u preciznom usmjeravanju zvuka.”

Boschevi LAS-BEAM aktivni stupni zvučnici usmjeravaju zvučnu energiju prema publici, umjesto da je raspršuju po reflektujućim površinama. Smanjivanjem rasprostiranja prema zidovima i stropovima, sistem smanjuje sekundarne refleksije koje u velikim i akustički zahtjevnim prostorima narušavaju jasnoću govora. To se postiže pomoću više nezavisno usmjerivih snopova, koji instalaterima omogućavaju da distribuciju zvuka prilagode geometriji svakog prostora. Pokrivenost se tako može precizno oblikovati, uz održavanje ujednačene pokrivenosti od prvih redova do najudaljenijih galerija. Zvučnici su upareni sa PRAESENSA razglasnim sistemom i podržani digitalnom obradom signala, uključujući individualnu kontrolu glasnoće. Zajedno, ovi elementi dizajnirani su tako da poboljšaju razumljivost govora čak i u okruženjima u kojima bi odjek inače predstavljao prepreku.

Zenitel se fokusira na povezivanje PAVA sistema s drugim sistemima i razvoj skalabilnih rješenja koja mogu odgovoriti na sve složenije potrebe savremenih javnih objekata. TOA-in pristup akustičkim izazovima uključuje pažljiv odabir usmjerenih zvučnika, precizno pozicioniranje i digitalnu obradu signala, uz kontrolu usmjerenosti zvuka i neželjenih refleksija.

Očuvanje estetike

U vjerskim objektima tehničko rješenje je važno, ali diskretna integracija jednako je presudna. Loše izvedena integracija može narušiti prostor, bez obzira na to koliko dobro sistem zvuči. “Ove zgrade često imaju značajnu arhitektonsku ili kulturnu vrijednost, što postavlja stroga ograničenja na to gdje i kako se tehnička oprema može instalirati. Zvučnici i druga oprema trebaju se integrisati u arhitekturu, a ne dominirati njome. Tanki zvučnici, diskretna ugradbena rješenja i pažljivo planirane tačke instalacije mogu pomoći u očuvanju karaktera historijskih interijera”, napominje Eduardo Afendi-Coutinho iz TOA-e.

I Maarten Wings iz Keenfinity Grupe potvrđuje da je vizuelna integracija gotovo jednako važna kao i audioperformanse. “Oprema mora biti usklađena s arhitekturom i vizurama prostora. Kolonski i linijski izvori zvuka, kao i sistemi s upravljanjem zvučnim snopom, omogućavaju precizno usmjeravanje zvuka, dok se sama oprema može postaviti tako da ostane što manje uočljiva”, kaže on.

Pouzdanost kao imperativ

Kvar sistema tokom molitve kojoj prisustvuje veliki broj ljudi ili tokom hitne evakuacije može imati posljedice daleko ozbiljnije od samog tehničkog problema, pa dobavljači razglasnih i evakuacijskih sistema tome prilagođavaju svoja rješenja. Prema Zenitelu, otpornost je ugrađena na nivou same infrastrukture. “Pouzdanost se nikad ne kompromituje. Naši sistemi uključuju dvostruke putanje napajanja, mrežnu redundanciju, hardverske bypass režime rada i pojačala koja se mogu zamijeniti tokom rada kako bi usluge i sigurnosne poruke nikada ne prekidaju”, poručuju iz Zenitela.

“Za menadžere sigurnosti, to se direktno prevodi u jedan ishod: kada se alarm aktivira, ljudi ga čuju i razumiju. PRAESENSA ima ugrađena rezervna pojačala kako bi se osigurala redundancija. Čak i ako digitalni audio sistem zakaže, analogni rezervni put omogućava nastavak emitovanja evakuacijskih poruka, čime se nadilaze standardni zahtjevi. Strujni krugovi i IP veze u potpunosti su redundantni”, pojašnjavaju iz Keenfinity Grupe značaj pouzdanosti  u kontekstu hitne komunikacije.

Cyber sigurnost: Od sporedne brige do temeljnog principa dizajna

Prelazak s analognih na IP sisteme znatno je promijenio način na koji se PAVA rješenja projektiraju i koriste, omogućavajući distribuiranu arhitekturu, jednostavnije skaliranje i daljinsko upravljanje. Ova transformacija nadilazi samu infrastrukturu vjerskih objekata i prati širi trend povezivanja različitih sistema u sve inteligentnijim javnim prostorima.

No, prijelaz na IP donio je i nove ranjivosti. U vjerskom objektu, gdje PAVA sistem može biti jedino sredstvo komunikacije s hiljadama ljudi u hitnoj situaciji, kompromitovanje sistema nije samo operativni problem već i rizik po sigurnost ljudi. “Sistem javnog obraćanja je, po svojoj prirodi, alat za masovnu komunikaciju. Ta sposobnost ga ujedno čini i potencijalnom metom. Neovlaštena strana koja dobije pristup PA sistemu vjerskog objekta mogla bi pokrenuti lažne evakuacije, emitovati štetan sadržaj ili jednostavno onemogućiti funkcije sistema za zaštitu ljudi u kritičnom trenutku. Za menadžere sigurnosti, cyber rizik više nije sporedna briga; on je sastavni dio dizajna PA sistema”, navodi Wings.

Pitanje više nije hoće li ovi sistemi biti meta napada, već jesu li projektovani tako da mogu izdržati takav napad. PRAESENSA, naprimjer, ovom izazovu pristupa kroz više slojeva zaštite. Svi audioprijenosi i kontrolne komunikacije su šifrovani, a sistem koristi digitalne certifikate za provjeru identiteta povezanih uređaja, čime se sprečava uplitanje trećih strana. Platforma je dobila UR-E27 certifikaciju, industrijski standard za sigurnu IP komunikaciju u sistemima za zaštitu ljudi, kao i certifikate ISO 27001 i ISO 27701. Na nivou proizvoda, OMNEO koristi šifrovane audio podatke i šifrovanu kontrolu zvuka, uz razmjenu certifikata.

Zenitel cyber sigurnosti pristupa iz jednako principijelne, ali arhitektonski šire perspektive, ugrađujući sigurnost ne kao karakteristiku proizvoda već kao filozofiju dizajna. Implementaciju sistema usklađuje sa standardima koji se razvijaju i koji naglašavaju upravljanje cyber rizicima, osiguravajući da funkcije namijenjene zaštiti ljudi ostanu zaštićene od neovlaštenog pristupa ili neovlaštenih izmjena.

Pouzdanost bez prisustva na lokaciji

Sistem visokih performansi koji zavisi od stalne dostupnosti obučenog inžinjera ima ograničenja. Daljinsko praćenje i upravljanje upravo služe tome da premoste taj jaz u infrastrukturi za zaštitu ljudi, gdje takva zavisnost nije prihvatljiva.

Wings daljinsko upravljanje posmatra u širem kontekstu neprekidne dostupnosti sistema, direktno ga povezujući s arhitekturom otvorenih standarda koja to omogućava. “Otvoreni i standardizovani interfejsi omogućavaju daljinsko praćenje i upravljanje, smanjujući potrebu za intervencijom na mjestu događaja i omogućavajući brz odgovor na svaku anomaliju. Korištenje otvorenih interfejsa, umjesto vlasnički zaštićenih protokola, važna je razlika: daljinskim upravljanjem tako može upravljati svaki ovlašteni operater koristeći standardne alate, bez potrebe za softverom specifičnim za dobavljača ili specijaliziranom obukom”, pojašnjava on.

USKLAĐENOST SA STANDARDIMA

PAVA sistem koji besprijekorno funkcioniše, ali ne zadovoljava propise teško će biti implementiran. Regulatorna usklađenost PAVA sistema širom Evrope daleko je od ujednačene – i upravo ta složenost definiše svakodnevnu stvarnost integratora i operatera koji rade u ovom sektoru.

Kako napominje Eduardo Afendi-Coutinho iz TOA-e, ne postoji jedinstven evropski regulatorni okvir za PAVA sisteme u vjerskim objektima. “Iako EN 54 služi kao glavni evropski referentni standard za sisteme glasovnog uzbunjivanja i njihove komponente, stvarni zahtjevi određeni su nacionalnim propisima, zahtjevima lokalnih vlasti i konceptom zaštite od požara svakog pojedinačnog projekta”, kaže on i napominje da ta varijabilnost nije slučajna – ona odražava temeljnu karakteristiku evropskog tržišta. “Ključna je karakteristika evropskog tržišta da se zahtjevi mogu znatno razlikovati ne samo među zemljama već i između različitih vrsta vjerskih objekata. U nekim slučajevima, prostori namijenjeni isključivo vjerskim obredima mogu se procjenjivati drugačije od prostora namijenjenih okupljanju, poput prostora za događaje ili višenamjenskih objekata. Tamo gdje vjerski objekti uključuju dodatne funkcije poput obrazovnih prostora ili prostora za događaje, mogu se primjenjivati dodatni zahtjevi u oblasti zaštite života i sigurnosti, u zavisnosti od projekta i lokalnih propisa. U praksi, najvažniji korak je razumijevanje specifičnih zahtjeva svakog projekta, umjesto jednostavnog odabira certificiranog proizvoda”, pojašnjava Afendi-Coutinho.

Regulatorna usklađenost kao temeljni zahtjev

Iz Zenitela dodaju širi regulatorni kontekst i naglašava važnost standardizacije: “Većina zgrada otvorenih za javnost trebala bi imati PAVA sistem implementiran na osnovu EN 54 za evakuaciju u slučaju požara. Iako propisi o požaru ne obavezuju na korištenje glasovnih poruka kao sredstva evakuacije, EN 54-16 certificirano PAVA rješenje može biti i do pet puta efikasnije u evakuaciji zgrade u hitnoj situaciji od samih zvona i sirena. Slično tome, za hitne situacije koje nisu povezane s požarom i opće upravljanje masom, EN 50849 pruža smjernice koje pomažu javnosti da shvati šta se događa i da brzo zna gdje treba da ide”, kaže McKeag.

Maarten Wings iz Keenfinity Grupe evropsko tržište vjerskih objekata definiše kao spoj zahtjeva za sigurnost ljudi, akustički zahtjevnih prostora i strogih ograničenja povezanih sa zaštitom baštine: “Regulatorna usklađenost je ključna. PAVA instalacije obično moraju biti usklađene sa standardima EN 54: EN 54-16 za opremu za upravljanje glasovnim alarmom i EN 54-24 za zvučnike. Nacionalni zahtjevi za zaštitu od požara i lokalna odobrenja nadležnih organa i službi za zaštitu baštine mogu dodatno ograničiti instalacije.”

Konkurentska prednost

Na projektima na kojima se primjenjuju i EN 54 i UL 2572 mogućnost da jedna platforma ispuni zahtjeve oba standarda bez potrebe za dvostrukom infrastrukturom može predstavljati značajnu operativnu prednost. Kako Wings ističe, mali je broj platformi na tržištu koje mogu zadovoljiti zahtjeve oba standarda bez kompromisa u arhitekturi sistema. Bosch PRAESENSA PAVA sistem certificiran je prema EN 54-16, a istovremeno ispunjava zahtjeve standarda UL 864/UL 2572 za sisteme glasovne evakuacije u slučaju požara i masovnog obavještavanja (MNS). To ga svrstava među rijetke platforme koje mogu podržati oba regulatorna okvira. Za menadžere sigurnosti koji posluju u više jurisdikcija, takva fleksibilnost predstavlja značajnu operativnu prednost. Platforma koja objedinjuje EN 54-16 i UL 2572 certifikaciju, uz mogućnost konfiguracije prema lokalnim protokolima i podršku za dvojezične poruke, pruža veću fleksibilnost i dugoročnu održivost sistema.

Balansiranje tradicije i tehnologije

Pored regulatornih zahtjeva, ključni izazov leži u samoj arhitekturi i akustici vjerskih objekata. Zenitel navodi da ima niz značajnih implementacija u vjerskim objektima širom EMEA regije, pri čemu je u većini ovih projekata primarni izazov projektovati sistem koji osigurava odgovarajući nivo razgovjetnosti evakuacijskih poruka, posebno u velikim i akustički zahtjevnim prostorima.

“Poseban izazov predstavlja potencijalna potreba za različitim zoniranjem i audiosadržajem za unutrašnje PA poruke u odnosu na glasovnu evakuaciju, uz mogućnost ugradnje vanjskih zvučnika koji služe za poziv na molitvu na širem otvorenom prostoru u blizini vjerskog objekta. Ključno je pružiti podršku svim stranama uključenim u projekat, a posebno osigurati obuku krajnjih korisnika kako bi na najbolji način iskoristili rješenje koje smo zajedno s integratorom osmislili za njih”, navodi McKeag. Kada je riječ o zaštićenim i historijskim objektima, Wings naglašava potrebu za minimalnim fizičkim intervencijama. Prednost imaju diskretna montaža, korištenje postojećih kablovskih trasa, reverzibilne instalacije i precizno usmjereni zvučnici koji se mogu obojiti tako da se uklope u interijer.

Tehnologija u vjerskom objektu treba poboljšati iskustvo i funkcionalnost prostora, a pritom sačuvati njegov karakter. Sistem treba pružiti jasniji i kvalitetniji zvuk, ali bez toga da sama tehnologija postane dominantan dio prostora.

Vjerski objekti danas nastoje pronaći ravnotežu između očuvanja tradicije i novih potreba. Savremeni PAVA i AV sistemi zato mogu imati više različitih funkcija. Ista infrastruktura može se koristiti za pozive na molitvu, propovijedi, pjevanje i muziku, ali i za najave, prijenos uživo i hitne poruke. Cilj je pritom sačuvati prirodan karakter zvuka i istovremeno poboljšati njegovu jasnoću i ujednačenost.

U prostorima u kojima akustika ima važnu ulogu u doživljaju molitve i bogoslužja previše tehničke obrade može učiniti više štete nego koristi. Objedinjena infrastruktura omogućava da pozivi na molitvu, hor i hitne poruke koriste istu mrežu, uz jasno definisane prioritete. Odvojeni sistemi, s druge strane, znače veće troškove i složeniju infrastrukturu, kao i potrebu za dodatnim kablovima i opremom u prostoru.

Višejezičnost

Današnje vjerske zajednice sve su više višejezične, oblikovane migracijama, dijasporom i globalnim kretanjima. PA sistem koji nije projektovan za takvo okruženje nije tek zanemariv propust. Podrška za višejezične AV sadržaje nije samo tehnička nadogradnja; ona je i način da se osigura ravnopravan pristup sadržajima za sve, a višejezične funkcije obuhvataju i unaprijed snimljene i sadržaje uživo.

Postoji značajna razlika između emitovanja unaprijed snimljene višejezične poruke i usmjeravanja simultanog prijevoda uživo. Prvo predstavlja izazov implementacije, dok drugo zahtijeva nisku latenciju, preciznu kontrolu zona i izolaciju signala, što može pružiti samo posebno projektovana infrastruktura. Keenfinity Grupa bavi se ovim infrastrukturnim izazovom na način koji naglašava njegovu složenost. “Digitalno umrežavanje putem Dantea i AES67 omogućava povezivanje sistema PRAESENSA s rješenjima kao što su konferencijski sistem DICENTIS i Integrus sistem za bežičnu distribuciju jezika, ali i s uređajima drugih proizvođača koji podržavaju Dante, čime se omogućava višejezično prevođenje uživo. Zahvaljujući otvorenoj arhitekturi Dantea i AES67, višejezični objekti mogu kombinirati najbolje komponente različitih proizvođača u interoperabilan sistem, bez vezivanja za jednog dobavljača”, kaže Maarten Wings.

 Za osobe s oštećenjem sluha

Pristupačnost za osobe s oštećenjem sluha danas nadilazi puko ispunjavanje formalnih zahtjeva i podrazumijeva ravnopravno učešće u vjerskim obredima, svakodnevnom životu zajednice i sigurnosnim procedurama. Zenitelova rješenja zato se mogu povezati s tehnologijama asistivnog slušanja, dok pravilno pozicioniranje zvučnika i vizuelna upozorenja dodatno olakšavaju praćenje sadržaja i važnih obavijesti. Keenfinity Grupa primjenjuje sličan pristup kroz integraciju vlastitih i rješenja drugih proizvođača, pri čemu Audio Interface modul omogućava povezivanje s pojačalima za indukcijske petlje, uključujući Bosch PLN-1LA10 i kompatibilne uređaje. Time se pristupačnost proširuje i na vjernike koji sadržaj prate putem digitalnih kanala ili koriste asistivne tehnologije za slušanje. TOA ovu oblast također posmatra kao dio šire integracije sistema, posebno kada je potrebno povezati specijalizirana rješenja drugih proizvođača, dok za udaljene korisnike kvalitet prijenosa ostaje jednako važan kao i akustika unutar samog objekta.

Specifična rješenja za džamije

Džamije zahtijevaju posebno prilagođena rješenja jer ih specifična akustika, raspored prostora i način odvijanja vjerskih obreda razlikuju od drugih sličnih prostora. TOA je razvila specijalizirana rješenja za džamije, kao što je MX-6224D – kompaktno sve-u-jednom mikser-pojačalo namijenjeno za džamijske objekte male i srednje veličine. Džamije nose specifične izazove zbog svoje otvorene arhitekture i potrebe za jasnom i ujednačenom reprodukcijom govora tokom obavljanja namaza i hutbi. MX-6224D to podržava kroz integrisanu obradu signala, višestruke mikrofonske ulaze i odvojeno pojačanje za unutrašnje i vanjske zone, poput zona za emitovanje ezana.

Posvećenost funkcionalnostima specifičnim za vjerske obrede proteže se i na izbor mikrofona koji se nose oko glave i ručnih mikrofona, omogućavajući fleksibilnu upotrebu u zavisnosti od samog obreda i kretanja predvodnika molitve. Također, TOA nudi i specijalizirani mikrofon koji se nosi oko vrata, model EM-362-EB, koji osigurava stabilan prijem govora tokom kretanja, čime ruke govornika ostaju slobodne. Model EM-362-EB mali je detalj u velikom sistemu, ali upravo takvi detalji mogu razlikovati generičko audiorješenje od onoga koje je projektovano imajući u vidu specifične potrebe prostora i njegovih korisnika.

LEKCIJE S TERENA

Stvarni test svakog PAVA sistema dolazi nakon instalacije, u uslovima za koje je dizajniran. Praktična iskustva s terena ilustriraju kako različiti pristupi funkcioniraju u praksi kroz niz izazovnih arhitektonskih, akustičkih i operativnih konteksta. Peter McKeag naglašava da je u rješavanju kompleksnih izazova u zaštićenim ili historijskim prostorima ključ uspjeha u direktnom i ranom radu s krajnjim korisnikom. Na terenu je presudno od samog početka jasno definisati želje, precizno popisati sva arhitektonska i budžetska ograničenja te upravljati očekivanjima o tome šta je tehnički ostvarivo u datom prostoru.

Abrahamova porodična kuća

Malo je projekata u svijetu koji nose takvu simboličku vrijednost kao Abrahamova porodična kuća, a još je manje onih koji predstavljaju tako jedinstven spoj tehničke i filozofske složenosti. Abrahamova porodična kuća u Abu Dabiju jedinstven je i duboko značajan projekat – međuvjerski kompleks koji na jednoj lokaciji objedinjuje džamiju, crkvu i sinagogu. Svaki vjerski objekat arhitektonski je poseban, ali su dizajnirani tako da koegzistiraju u harmoniji. Usklađivanje različitih akustičkih prioriteta džamije, crkve i sinagoge unutar istog zajedničkog objekta zahtijevalo je razinu složenosti zoniranja koja pomiče granice savremenog projektovanja.

Lekcije proizašle iz ovog projekta protežu se kroz tehničke, operativne i regulatorne domene: gledano s operativne strane, ovaj Zenitelov projekat istaknuo je važnost preciznog akustičkog modeliranja za tri potpuno različita stila bogoslužja, pažljivog zoniranja radi očuvanja liturgijskog karaktera svake vjere te razvoja sistema koji mogu podržati veliki broj posjetitelja uz puno poštovanje sakralnog zvuka. Također je naglašena potreba za usklađenošću i dosljednošću u sva tri prostora, uzimajući u obzir jedinstveno iskustvo posjetilaca i međuvjerski program.

Džamija ADCO u Abu Dhabiju

Specifičan izazov fizike može se vidjeti na primjeru džamije ADCO. Kao velika moderna džamija koja prima do 2.000 vjernika, njena arhitektura koristi prostrane staklene zidove koji ispunjavaju unutrašnjost prirodnim svjetlom i stvaraju otvoreno estetsko iskustvo. Međutim, staklo reflektira zvuk s izuzetno visokom efikasnošću. Kada arhitektura kreira takav prostor, PAVA sistem mora riješiti akustički problem koji se ne može lako ublažiti samo površinskim tretmanima. Razumljivost govora bila je primarni cilj: velike refleksivne površine i visoki strop zahtijevali su precizne DSP-vođene korekcije, pažljivo postavljanje zvučnika i kalibrirano pojačanje kako bi se postigla potpuna jasnoća za svakodnevne obrede i obavještenja.

Katedrala Saint-Jean-Baptiste d'Alès u Francuskoj

Dobar primjer iz evropske prakse je Katedrala Saint-Jean-Baptiste d'Alès na jugu Francuske. Ovaj zaštićeni spomenik kulture ima izuzetno zahtjevne akustičke uslove: visoke stropove, tvrde kamene površine i dugo vrijeme reverberacije. Kada je unutrašnjost obnovljena, katedrali je bio potreban novi zvučni sistem koji bi isporučivao jasan govor za službe, ali ostao diskretan i jednostavan za rukovanje osoblju bez tehničkog obrazovanja.

TOA je rješenje razvila s inžinjerskom firmom ADRET. Zajedno su odabrali rješenja kontrolisane usmjerenosti – prvenstveno TOA SR-H2S linijske nizove i BS-1030 ugradbene zvučnike – kako bi minimizirali neželjene refleksije. U kombinaciji s D-900 digitalnom matricom i digitalnim pojačalima, sistem je postigao vrijednosti Indeksa prenosivosti govora (STI) između 0,46 i 0,57, što je vrlo dobar rezultat s obzirom na veličinu, arhitekturu i akustičke karakteristike objekta. Ovaj projekat pokazuje da uspješna audiorješenja za historijski važne vjerske objekte zahtijevaju više od odgovarajuće opreme: pažljivo akustičko planiranje, blisku saradnju svih projektnih partnera i jasno razumijevanje potreba korisnika.

Džamija Al Masjed Al Jami

Još jedan značajan TOA-in projekt predstavlja instalacija zvučnog sistema u džamiji Al Masjed Al Jami u El Shorouqu, na sjeveroistočnoj periferiji Kaira. Ova džamija ima najveću pojedinačnu kupolu u Egiptu, impresivnog promjera od 32 metra, što predstavlja izuzetno zahtjevno akustičko okruženje. Unutrašnjošću dominiraju tvrdi, reflektirajući materijali, zbog čega je reverberacija predstavljala značajan izazov. Klijent je također zahtijevao da broj zvučnika bude sveden na apsolutni minimum. Konačno rješenje temeljilo se na TOA-inim SR-S4 Slimline Array zvučnicima, uz podršku SR-H2 jedinica koje osiguravaju uravnoteženu pokrivenost velikog volumena kupole. Sistem pokreće digitalni mikser M 9000M2 uparen s pojačalom DA-250, čime su osigurani pouzdana obrada i pojačanje zvuka. Pažljivo odabran set mikrofona zaokružio je ovu instalaciju, omogućujući jasnu i fleksibilnu reprodukciju govora, recitacija i predavanja.

Tri zlatna pravila terenske implementacije

Na osnovu iskustva s preko dvadeset vjerskih objekata za kršćane i muslimana u Evropi i na Bliskom Istoku, Wings izdvaja tri ključne operativne lekcije koje oblikuju uspješnu implementaciju. Prva je da se akustička analiza i simulacija moraju provesti u ranoj fazi dizajna, a ne nakon instalacije, jer predviđanje ponašanja zvuka pomaže eliminisati mrtve zone i izbjeći skupu naknadnu sanaciju. Druga lekcija odnosi se na odabir zvučnika: uzorak pokrivenosti, usmjerenost i akustika prostorije direktno oblikuju performanse, što znači da nijedno jedinstveno rješenje ne odgovara svakom prostoru. Na kraju, proces puštanja u rad nije samo završna formalnost već ključna faza optimizacije, u kojoj alati poput parametrijske ekvalizacije omogućavaju instalaterima da dodatno usavrše performanse sistema i kontrolišu rezidualne refleksije.

Tehnologija u službi tradicije

Evropski vjerski objekti nisu samo akustički zahtjevni prostori već i živi centri u kojima se isprepliću sigurnost vjernika, kulturna baština i stoljetna tradicija. Iskustva vodećih dobavljača pokazuju da uspješna implementacija razglasnih i evakuacijskih sistema zahtijeva mnogo više od tehničkih specifikacija jer podrazumijeva duboko razumijevanje namjene prostora, poštivanje njegove arhitekture i uvažavanje svakodnevnih potreba zajednice.

Iskustva s terena potvrđuju da izražena reverberacija i stroga estetska ograničenja zahtijevaju jasan inžinjerski pristup. Umjesto pukog pojačavanja zvuka, fokus se pomjera na njegovo precizno usmjeravanje, naprednu obradu signala i diskretnu integraciju opreme u prostor. Istovremeno, usklađenost sa standardima poput EN 54 predstavlja osnovu pouzdanog sistema, ali njihova primjena bez dobrog poznavanja lokalnih propisa može donijeti ozbiljne rizike. Uz sve izraženiji prelazak na IP tehnologiju, cyber sigurnost također prestaje biti sporedno pitanje i postaje važan element stabilnosti cjelokupnog sistema.

Uskladiti tehnologiju i tradiciju na kraju znači prepoznati ljudsku dimenziju svakog projekta. Ni najnapredniji PAVA sistem ne ispunjava svoju svrhu ako u kriznoj situaciji nije jednostavan i pouzdan za korištenje. Njegova efikasnost u konačnici zavisi i od ljudi koji njime upravljaju, odnosno osoblja i zajednice koji u kritičnim trenucima moraju reagirati brzo i bez oklijevanja. Pravi balans zato nije u dominaciji tehnologije nad prostorom, već u njenoj diskretnoj prisutnosti, pouzdanosti i sposobnosti da istovremeno štiti ljude i vrijednu baštinu.

Nova arhitektura aviosigurnosti

Aerodromi su jedno od najsloženijih čvorišta kritične infrastrukture – mjesta gdje sigurnosni i digitalni sistemi moraju funkcionirati simultano i bez prekida. Upravo ta složenost čini ih privlačnom metom. Zračne luke stoga investicijama u pametnu tehnologiju i višeslojnu cyber zaštitu odgovaraju na prijetnje koje ne poznaju fizičke granice

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Ransomware grupa Akira je u julu 2024. napala je Zračnu luku Split Sveti Jeronim, paraliziravši informatički sistem i prisiljavajući osoblje na ručnu obradu putnika, dok je promet satima tekao otežano. Prema podacima FBI-a i CISA-e, ista je grupa u svega nekoliko mjeseci iznudila 42 miliona dolara od više od 250 organizacija širom SAD-a, Evrope i Australije. Splitski aerodrom odbio je pregovarati i odlučio sistem izgraditi od nule.

Napad na Split nije bio izoliran slučaj, već pokazatelj šireg trenda. Regionalni aerodromi danas se suočavaju s pritiskom na više frontova istovremeno: rastući broj putnika opterećuje sigurnosnu infrastrukturu, neovlašteni dronovi postaju sve ozbiljniji operativni rizik, a IT sistemi koji upravljaju svime – od check-ina do kontrole pristupa – otvaraju nove površine napada.

Hibridne prijetnje

Sigurnosni izazovi s kojima se danas suočavaju aerodromi više se ne mogu promatrati kao odvojene kategorije. Fizičke prijetnje, cyber napadi i operativni pritisak rastućeg broja putnika isprepleteni su u ono što stručnjaci sve češće nazivaju hibridnim prijetnjama – scenarijima u kojima jedna ranjivost otvara put drugoj. Upravo to potvrđuju i sagovornici iz regije.

Složeni lanci

Međunarodni aerodrom Sarajevo 2025. godinu dočekao je s proširenim mandatom i punim prometom istovremeno. Suočen s rastom broja putnika i novim operativnim odgovornostima, aerodrom je morao brzo reorganizirati čitav sigurnosni lanac. “Uzimajući u obzir sigurnosne izazove na globalnom i lokalnom nivou, kao i činjenice da se tokom 2025. godine Međunarodni aerodrom Sarajevo susreo sa specifičnim izazovom preuzimanja poslova i zadataka sigurnosnih pregleda putnika i kabinskog prtljaga, koji je u proteklih 26 godina provodila Jedinica granične policije aerodrom Sarajevo, a uz kontinuirano povećanje broja putnika, uzročno-posljedično evidentni su bili i izazovi (primarno sa aspekta sigurnosti) zbog različitih kategorija putnika i destinacija sa kojih su ti putnici dolazili”, pojasnili su iz Međunarodnog aerodroma Sarajevo.

Sličan pristup dijeli i Zračna luka Franjo Tuđman u Zagrebu, gdje potvrđuju da se sigurnost putnika, zaposlenika, aviona, infrastrukture i operativnih procesa kontinuirano tretira kao jedan od najviših prioriteta. “Sustav zaštite temelji se na regulatornoj usklađenosti, procjeni rizika, višeslojnom pristupu zaštiti, suradnji s nadležnim tijelima te kontinuiranom unapređenju procesa i tehnologija”, naveli su.

Novi rizici

Ono što Sarajevo i Zagreb opisuju kao organizacijski izazov, Dušan Sofrić, šef sigurnosti Aerodroma Jože Pučnik Ljubljana, smješta u širi kontekst – promjenu same prirode prijetnji: “Savremeni aerodromi danas se suočavaju sa bezbednosnim izazovima koji se razvijaju paralelno sa rastom saobraćaja i sve intenzivnijom digitalizacijom operacija. U praksi to znači da se više ne radi o odvojenim rizicima, već o sve kompleksnijim hibridnim pretnjama, gde se fizički i digitalni aspekti međusobno prepliću, od insiderskih rizika do različitih oblika socijalnog inženjeringa koji mogu uticati na operativne procese.”

Istovremeno, kako je Sofrić pojasnio, kontinuirani rast broja putnika dodatno opterećuje sigurnosnu infrastrukturu.

“To zahteva stalno prilagođavanje i optimizaciju procesa, kao i promišljeno uvođenje novih tehnologija kako bi se zadržao potreban nivo bezbednosti bez negativnog uticaja na operativnu efikasnost. Paralelno s tim, i metode nezakonitog mešanja evoluiraju, postaju sofisticiranije i prilagođene modernim tehnologijama, što znači da detekcioni sistemi moraju kontinuirano napredovati kako bi ostali efikasni”, pojašnjava on.

Dodatni sloj složenosti donosi digitalizacija, koja povećava izloženost cyber rizicima, posebno u sistemima koji su ključni za upravljanje operacijama. “Uz to, sve izraženiji izazov su i nove tehnologije poput dronova, koji uvode potpuno nove scenarije rizika u neposrednoj blizini aerodromskog prostora. Zbog svega navedenog, danas je ključno razumeti da bezbednost više nije isključivo fizička funkcija, već integrisani sistem koji objedinjuje procese, ljude i tehnologiju u jedinstven i koordinisan pristup upravljanju rizicima”, rekao je Sofrić.

Tehnološki skok

Upravo zbog te složenosti, gdje se fizičke, digitalne i zračne prijetnje više ne mogu razdvajati, regionalni aerodromi prisiljeni su na skupe investicije. Odgovor na moderne izazove više nije u većem broju stražara na terminalima, već u pametnim, automatiziranim sistemima.

Pametni skeneri

Tehnološka modernizacija u regiji, međutim, ne teče jednako. Svaki aerodrom mora samostalno balansirati između strogih međunarodnih pravila, budžeta kojim raspolaže i specifičnih sigurnosnih rizika s kojima se svakodnevno suočava. Međunarodni aerodrom Sarajevo odgovorio je na visokoefikasan način tako što je osigurao i uključio osposobljene i certificirane radnike, ali i savremene materijalne resurse – detektore za detekciju eksploziva u prtljazi putnika, a, između ostalog, i sigurnosne skenere i slično, što je dalo izuzetne rezultate i detektovane hiljade predmeta kod putnika i u prtljagu koji nisu dozvoljeni da se prevoze zračnim putem. Ovakvim profesionalnim pristupom rizici su svedeni na minimum. Šire gledano, aerodrom je implementirao sve međunarodne standarde vezane za sigurnost civilnog zrakoplovstva i raspolaže Programom sigurnosti aerodroma, koji je odobrila Direkcija za civilno zrakoplovstvo Bosne i Hercegovine.

“Prilog i sastavni dio ovog dokumenta je niz Procedura u okviru kojih su implementirani i zahtjevi vezani za mjere fizičke i tehničke zaštite. U vezi s tim, Međunarodni aerodrom Sarajevo instalirao je sistem videonadzora na cjelokupnom kompleksu aerodroma, kao i PACS sistem u najvažnijim objektima te je implementirao sve odredbe Zakona o agencijama i unutrašnjim službama za zaštitu ljudi i imovine, kao i zahtjeve Uredbe Vlade Federacije Bosne i Hercegovine o poslovima tehničke zaštite koji se odnose na upotrebu alarmnih sistema, videonadzora ili drugih tehničkih sredstava i opreme te poslove intervencije u slučaju aktiviranja alarmnog sistema”, obrazložili su.

Fizičke prepreke

Kao dio Programa sigurnosti aerodroma provodi se sveobuhvatna zaštita kompleksa Međunarodnog aerodroma Sarajevo. Ona obuhvata zaštitnu ogradu koja ispunjava sve međunarodne sigurnosne zahtjeve i standarde, sistem videonadzora te permanentnu naoružanu fizičku zaštitu cjelokupnog kompleksa, s posebnim naglaskom na sigurnosne zone ograničenog pristupa. Kombinacijom ovih mjera, navode iz aerodroma, izazovi su svedeni na minimum. Kada je riječ o AI analitici, automatska detekcija napuštenog prtljaga još nije implementirana.

“Aerodrom ovo kompenzira ljudskim resursima čiji je zadatak uočiti i spriječiti da putnici iza sebe bez nadzora ostavljaju prtljag ili druge potencijalno sumnjive i opasne predmete”, navode iz Međunarodnog aerodroma Sarajevo.

Kontrola pristupa

Dušan Sofrić opisuje višeslojni pristup sigurnosti koji se zasniva na kombinaciji različitih tehnologija i operativnih mjera s ciljem da se obezbijedi pouzdana i kontinuirana zaštita kroz više međusobno povezanih nivoa.

“U tom okviru, videonadzor je i dalje jedna od ključnih komponenti sistema, pri čemu kontinuirano radimo na njegovom unapređenju kroz postepen prelazak na naprednije digitalne i visokorezolucijske tehnologije koje omogućavaju bolji pregled i efikasniju analizu događaja u operativnim zonama. Istovremeno, veliku pažnju posvećujemo kontroli pristupa, koja se zasniva na jasno definisanim i strogo kontrolisanim procedurama izdavanja identifikacionih kartica i sprovođenja bezbednosnih provera za sve korisnike sa pristupom zaštićenim zonama aerodroma”, navodi Sofrić.

Ove mjere sistemski se nadopunjuju perimetarskom zaštitom koja kombinuje fizičke prepreke i tehnička rešenja, uključujući senzore i videonadzor, kako bi se obezbijedila stalna kontrola i pravovremena detekcija potencijalnih incidenata. “Poseban fokus posvećujemo i tehnologijama za pregled putnika i ručne prtljage. U skladu s evropskim trendovima, intenzivno radimo na budućoj implementaciji naprednih CT sistema koji omogućavaju viši nivo detekcije uz istovremeno unapređenje protoka putnika. U tom procesu već sprovodimo pripremne aktivnosti koje uključuju procenu adekvatnosti postojeće infrastrukture, kao i izradu operativnih koncepata (CONOPS), odnosno definisanje načina na koji će se nova tehnologija integrisati u postojeće procese, uključujući organizaciju rada, tokove putnika i interakciju sa osobljem”, kaže Sofrić.

Kada je u pitanju AI, Ljubljana pristupa tome oprezno. “Kada je reč o primeni veštačke inteligencije, naš pristup je za sada namerno oprezan, posebno kada su u pitanju bezbednosno kritični sistemi. Pre uvođenja bilo koje AI tehnologije sprovodi se sveobuhvatna procena rizika (AI risk assessment) kako bi se osiguralo da je njena primena u potpunosti usklađena sa regulatornim zahtevima i principima zaštite podataka. Ipak, jasno je da će ove tehnologije u narednim godinama imati sve značajniju ulogu u oblasti avio bezbednosti”, naglašava Sofrić.

Podrška operaterima

Jedan od pravaca razvoja koji aktivno prate jeste i primjena APIDS (Automated Prohibited Items Detection Systems) rješenja u procesu pregleda ručne prtljage. “Takvu tehnologiju testirali smo još 2023. godine, što nam je omogućilo bolje razumevanje mogućnosti njene integracije, a danas vidimo da su se sistemi dodatno razvili i da su već dostupna i prva sertifikovana rešenja spremna za širu primenu. Važno je naglasiti da sistemi zasnovani na veštačkoj inteligenciji kod nas imaju pre svega ulogu podrške operaterima u donošenju odluka, dok konačna odgovornost i dalje ostaje na obučenom ljudskom osoblju, čime se obezbeđuje visok nivo kontrole, pouzdanosti i usklađenosti sa važećim standardima”, potcrtao je Sofrić.

Tu granicu iz prakse i važnost interakcije ljudi i tehnologije potvrđuje Željko Pivalica, savjetnik za Avijaciju u Securitasu Hrvatska. “U zaštiti civilnog zračnog prometa koriste se vrlo sofisticirani sustavi za obavljanje zaštitnih pregleda i kontrolu pristupa. Tehničke karakteristike takvih sustava propisane su Nacionalnim programom zaštite civilnog zračnog prometa Republike Hrvatske i Planom zaštite same zračne luke. Interakcija ljudi i tehnoloških sustava osnovni je preduvjet za uspješno obavljanje poslova zaštite. Temelj za korištenje tehnoloških sustava je kvalitetno i odgovarajuće osposobljeno osoblje, motivirano za obavljanje svojeg posla”, kaže Pivalica.

Ljudski faktor

Opći trend u Evropskoj uniji je uvođenje inovativnih i pametnijih automatiziranih sistema koji uveliko olakšavaju rad zaštitnom osoblju. No, bez obzira na veliku pomoć koju takvi sistemi pružaju, ljudski faktor će i dalje morati biti prisutan. “Svaki alarm koji daju takvi sustavi – mora riješiti čovjek”, dodaje Pivalica i napominje da će napredak tehnologije potaknuti promjene, jer će inovativne tehnologije pregleda, analitika podataka, automatizacija i robotika postajati sve važnije, a internet stvari ulaziti u budući ekosistem aerodroma.

Kao trenutno najvrednije tehnološko sredstvo i najvećeg saradnika zaštitnom osoblju, on izdvaja napredne sisteme za automatsko otkrivanje eksploziva – EDS opremu standarda C3. “Većina zračnih luka koje nabavljaju novu opremu za provođenje zaštitnih pregleda ručne prtljage ulažu u EDS opremu (Explosive Detection System) standarda C3. Dakle, kod određenih uređaja koji zadovoljavaju taj standard nema potrebe da se iz ručne prtljage izdvajaju tekućine ili električne i elektroničke naprave. Istovremeno, ova tehnologija omogućava putnicima da u putničku kabinu zrakoplova unesu i veće količine tekućina od onih koje su dozvoljene kada se koristi konvencionalna RTG tehnologija”, pojasnio je Pivalica.

Trodimenzionalna slika

EDS uređaji rade na istom principu kompjuterizirane tomografije kao i slična oprema koja se koristi u medicini. Uređaj automatski stvara 3D slike koje, kada je to potrebno, operater može mnogo lakše protumačiti. Dodatno, ti uređaji mogu biti nadograđeni softverskim sistemom APIDS (Automated Prohibited Item Detection System), koji automatski detektira i one zabranjene predmete koji nisu povezani sa eksplozivima, npr. veći nož, vatreno oružje i slično. “Neke veće zračne luke u Europskoj uniji već uvelike koriste takve integrirane sustave”, dodaje Pivalica.

U području kontrole pristupa već duže vrijeme postoje vrlo napredni sistemi detekcije uljeza u štićenom području, kao i sistemi dodjeljivanja prava pristupa utemeljeni na biometrijskim podacima. “U skoroj budućnosti očekujem i puno veću ulogu AI-ja koji će biti uključen u sve sustave zaštite mnogo više nego što je to sada slučaj. Ali, opet uz ključnu ulogu čovjeka, koji donosi krajnju odluku u nekoj situaciji”, kaže on.

Inteligentna analitika

Ono što aerodromi opisuju kao višeslojni pristup, proizvođači sigurnosnih tehnologija danas prevode u konkretna specijalizirana rješenja prilagođena svakom segmentu aerodromske infrastrukture. Elvis Ferhatović, pretprodajni inžinjer za regiju Adriatic u Hikvisonu, objašnjava tu podjelu: “Aerodromi su jedno od najsloženijih sigurnosnih okruženja jer zahtijevaju zaštitu velikih otvorenih površina, kritične infrastrukture i velikog broja putnika. Zbog toga nudimo specijalizirana rješenja prilagođena svakom segmentu aerodroma. Za zaštitu perimetra koristimo termalne kamere, radarske sustave i inteligentnu videoanalitiku koja omogućuje rano otkrivanje uljeza u svim vremenskim uvjetima i tijekom noći. Na pistama i operativnim površinama primjenjujemo kamere velikog dometa s naprednim mogućnostima praćenja i identifikacije objekata, dok se u terminalima fokusiramo na upravljanje velikim protokom ljudi kroz AI videoanalitiku, kontrolu pristupa i sustave za upravljanje incidentima”, ističe Ferhatović.

Ključna razlika u odnosu na standardna sigurnosna rješenja, precizira Ferhatović, jest integracija više tehnologija u jedinstven sistem. “Kombinacijom videonadzora, radara za sigurnosni nadzor, termalnih kamera, kontrole pristupa i centralizirane platforme za upravljanje postiže se veća razina situacijske svjesnosti i brže reagiranje na potencijalne prijetnje”, kaže on uz konstataciju da potražnja za takvim rješenjima u regiji kontinuirano raste.

“Trenutno najveći interes bilježimo za inteligentnim rješenjima za zaštitu perimetra te centralizirane sustave upravljanja sigurnošću. Aerodromi sve više traže pouzdanu detekciju neovlaštenih ulazaka uz minimalan broj lažnih alarma. Upravo zato kombinacija termalnih kamera, radara za sigurnosni nadzor i AI analitike postaje standard u modernim projektima zaštite perimetra. Također, raste interes za platforme koje omogućuju objedinjeno upravljanje različitim sigurnosnim sustavima”, napominje Ferhatović dodajući da operateri žele imati jedinstveni pregled događaja i alarmnih stanja bez potrebe za radom u više odvojenih aplikacija, što povećava učinkovitost i smanjuje vrijeme reakcije.

Skalabilnost sistema

Povratne informacije korisnika to i potvrđuju. “Povratne informacije korisnika najčešće se odnose na povećanu operativnu učinkovitost i bolju preglednost sigurnosnih događaja. Operateri posebno ističu vrijednost napredne videoanalitike koja značajno smanjuje broj lažnih alarma i omogućuje fokusiranje na stvarne incidente”, navodi Ferhatović.

On dalje ističe da korisnici cijene mogućnost integracije različitih sigurnosnih sistema u jedinstveno operativno okruženje, čime se ubrzava donošenje odluka i koordinacija sigurnosnih timova. Kod velikih infrastrukturnih objekata poput aerodroma važna je i skalabilnost sistema, odnosno mogućnost postupnog proširenja sigurnosne infrastrukture bez potrebe za kompletnom zamjenom postojećih rješenja. Trendovi koje Ferhatović bilježi iz prakse govore o jednom jasnom smjeru. “Jedan od najizraženijih trendova je primjena umjetne inteligencije u analizi videa. Aerodromi žele sustave koji ne samo da snimaju događaje, već aktivno pomažu u njihovom prepoznavanju i procjeni rizika. Sve veći interes postoji za tehnologije koje kombiniraju više senzora, poput radara za sigurnosni nazdor, termalnih kamera i videoanalitike, kako bi se postigla veća pouzdanost detekcije”, kaže on.

Također, raste potreba za jedinstvenim platformama koje objedinjuju sigurnost, operativne procese i upravljanje incidentima. No, jedan trend posebno se izdvaja.

Zaštita perimetra

Ono što proizvođači opisuju kao integraciju tehnologija i višeslojnu zaštitu, u praksi svoj najdirektniji test polaže izvan putničkog terminala. Budući da je riječ o geografski najširem dijelu aerodromske infrastrukture, svaki neovlašteni pristup vozilom, ulazak osobe ili pojava drona može imati trenutne i fatalne posljedice po sigurnost letenja. Zato odbrana ovog prostora više nije samo niz izolovanih tehničkih mjera, već živi operativni sistem koji mora funkcionisati bez sekunde prekida.

Stalni nadzor

Međunarodni aerodrom Sarajevo pristup ovim zonama regulira kroz sveobuhvatan sigurnosni okvir koji ne ostavlja prostora za improvizaciju. “Kao dio Programa sigurnosti aerodroma, Međunarodni aerodrom Sarajevo je uspostavio takozvane sigurnosne zone ograničenog pristupa – u okviru koje su uključene manevarske i operativne površine – pista, rulnice i platforma aerodroma, te se zaštita ove zone, odnosno navedenih površina provodi permanentno 24 sata kroz kontrolu pristupa lica i vozila. Ova zaštita podrazumijeva i uključuje pozitivnu identifikaciju, redovni i permanentni sigurnosni pregled svih lica, stvari i vozila”, pojasnili su.

Ovim pristupom aerodrom je odgovorio svim izazovima i uspješno sprečava sve pokušaje unošenja opasnih i zabranjenih predmeta, materija i substanci u ovu zonu. “Ove sigurnosne mjere kao i mjere navedene u prethodnim tačkama implementira osposobljeno i certificirano osoblje Sektora sigurnosti i zaštite kao jedne od organizacionih jedinica Aerodromskog operatora”, naveli su iz Međunarodnog aerodroma Sarajevo.

Obavezna pratnja

Dušan Sofrić ističe da i Ljubljana primjenjuje sistem koji se temelji na kombinaciji regulatornih zahtjeva i operativnih mjera. “U praksi to znači da je pristup ovim zonama strogo kontrolisan i dozvoljen isključivo osobama koje za to imaju jasno definisan operativni razlog, dok se za sve ostale primenjuje režim obavezne pratnje kako bi se obezbedila potpuna kontrola kretanja. Ovakav pristup dodatno je podržan fizičkom zaštitom, koja uključuje ograđivanje ključnih zona, jasno definisane i kontrolisane tačke ulaska, kao i različite tehničke sisteme koji omogućavaju pravovremenu detekciju potencijalnih incidenata”, pojašnjava Sofrić. Međutim, sama tehnologija nije dovoljna bez kontinuiranog operativnog nadzora, zbog čega se posebna pažnja posvećuje patroliranju, kao i nadzoru nad kretanjem vozila i osoba unutar aerodromskog područja. Nadalje, važan element sistema je i bliska saradnja s nadležnim institucijama, uključujući policiju, kontrolu letenja i druge relevantne službe, jer je, prema njegovim riječima, sigurnost aerodroma po svojoj prirodi zajednička odgovornost više različitih aktera.

“U konačnici, ovakav pristup omogućava da se bezbednost ovih kritičnih zona ne posmatra kao skup pojedinačnih mera, već kao integrisani sistem koji se zasniva na kombinaciji prevencije, pravovremene detekcije i brzog i koordinisanog reagovanja u slučaju bilo kakvog incidenta”, kaže Sofrić.

Klasificirani dokumenti

“Koordinacija operativnih službi u zaštiti civilnog zračnog prometa na nivou nadzornika je svakodnevna kroz dnevne koordinacijske sastanke s voditeljem Operativnog centra zračne luke. Isto tako provodi se kontinuirana razmjena relevantnih podataka i komunikacija s Operativnim centrom zračne luke. Na nivou menadžmenta provode se redovni mjesečni koordinacijski sastanci”, opisuje koordinaciju u praksi Željko Pivalica, savjetnik za Avijaciju u Securitasu Hrvatska. Kada je u pitanju sam model fizičke zaštite, Pivalica je jasan u tome šta može, a šta ne može otkriti. “Model fizičke zaštite, baš kao i procedure i potrebne vještine osoblja i njihova odgovarajuća obuka propisani su Nacionalnim programom zaštite civilnog zračnog prometa Republike Hrvatske i Planom zaštite same zračne luke. Kako je riječ o klasificiranim dokumentima, nisam u mogućnosti ulaziti u pojedinosti”, kaže Pivalica, napominjući da je riječ o vrlo precizno definiranim postupcima koji se moraju primijeniti u praksi, prilagođeni infrastrukturi svake pojedine zračne luke. S obzirom na kompleksnost segmenta avijacije, jasno da je riječ i o složenijim mjerama i posebnim vještinama onih koji učestvuju u zaštiti aerodroma.

Zračna odbrana

Međutim, čak i najstrožije čuvane ograde i obučene patrole gube bitku kada se prijetnja podigne u zrak. Tradicionalni koncept perimetra danas se drastično mijenja, jer tehnološki rizici više ne dolaze samo s tla, već iz zračnog prostora koji konvencionalni sistemi osiguranja teško mogu kontrolisati. Dronovi su za nevjerovatno kratko vrijeme prešli put od rekreativnih igračaka do jednog od najvećih sigurnosnih izazova moderne avijacije.

Budući da za njih fizičke barijere na zemlji ne znače ništa, regionalni aerodromi prisiljeni su da odbranu podignu u zrak i redefinišu pojam kontrolisanog prostora. Neovlaštene letjelice u blizini aerodromskog prostora mogu u samo nekoliko sekundi potpuno paralizovati i zaustaviti aviopromet, a stalna opasnost od njihove zloupotrebe u zlonamjerne svrhe dodatno komplikuje ionako složenu sigurnosnu sliku. Regionalni aerodromi u potpunosti su svjesni ove opasnosti i danas aktivno traže tehnološke i proceduralne odgovore na nju.

Krizni planovi

Međunarodni aerodrom Sarajevo do sada nije zabilježio konkretne pokušaje napada dronovima, no to nije razlog za pasivnost. “U proteklih nekoliko godina nije bilo pokušaja prijetnje ili potencijalnih napada bespilotskim letjelicama prema Međunarodnom aerodromu Sarajevo. Ipak, kao dio Plana postupanja u kriznim situacijama izazvane aktima nezakonitog ometanja (Contingency plan), Sektor sigurnosti i zaštite kao i nekoliko drugih subjekata su involvirani u postupanja i odgovore na potencijalne prijetnje bespilotskim letjelicama”, navode oni.

Međunarodni aerodrom Sarajevo je svjestan ove sve više rasteće prijetnje te je već godinu dana dio platforme Evropske unije vezan za strateško planiranje i iznalaženje najefikasnijih rješenja vezanih za odgovore bespilotskim letjelicama. “Aerodrom aktivno učestvuje i u projektima razvoja sistema za antidronsku zaštitu te kontinuirano prati evropske i svjetske trendove, regulatorne okvire i najbolje prakse u ovoj oblasti”, dodali su iz ovog aerodroma.

Dušan Sofrić ističe da Ljubljana pristup temelji na kombinaciji operativnih procedura, nadzora i saradnje s nadležnim institucijama. “U praksi to znači da kontinuirano radimo na unapređenju situacione svesti, odnosno na sposobnosti pravovremenog uočavanja aktivnosti u zoni aerodroma, što je prvi i veoma važan korak u upravljanju ovim tipom rizika. Istovremeno, imamo jasno definisane procedure reagovanja koje omogućavaju brz i koordiniran odgovor u slučaju incidenta. Ove procedure podrazumevaju blisku saradnju sa državnim organima i drugim relevantnim službama, jer se upravljanje ovom vrstom pretnji ne može posmatrati izolovano, već kao deo šireg sistema bezbednosti vazdušnog prostora”, kazao je Sofrić.

Veliki značaj daju i preventivnim mjerama, koje uključuju poštovanje i primjenu važećih ograničenja letenja, kao i aktivnosti usmjerene na podizanje svijesti korisnika i šire javnosti o rizicima i pravilima vezanim za upotrebu dronova u blizini aerodroma. “Paralelno s tim, aktivno pratimo razvoj dostupnih tehnoloških rešenja, uključujući i različite C‑UAS sisteme, kako bismo i u budućnosti bili spremni da adekvatno odgovorimo na razvoj ovog tipa pretnji. U konačnici, ključno je naglasiti da efikasno upravljanje rizikom od dronova u velikoj meri zavisi od koordinacije i usklađenog delovanja civilnih i državnih subjekata, jer samo takav integrisani pristup može obezbediti odgovarajući nivo bezbednosti u ovom veoma dinamičnom području”, naglašava Sofrić.

Digitalni front

Međutim, baš kao što bespilotne letjelice eliminišu potrebu za fizičkim preskakanjem aerodromske ograde, najozbiljniji incidenti u našoj regiji pokazali su da za potpunu paralizu zračnog saobraćaja napadač uopće ne mora kročiti na pistu. Kibernetički prostor postao je nova, nevidljiva linija fronta, a ozbiljnost ove prijetnje najbolje je oslikao masovni hakerski napad na Zračnu luku Split u ljeto 2024. godine, koji je na nekoliko dana izbacio iz stroja IT sisteme i prisilio osoblje na ručni unos podataka. Taj incident je u praksi potvrdio ono na što sigurnosni stručnjaci već dugo upozoravaju: kompromitovanje IT sistema aerodroma ne zahtijeva fizički pristup – dovoljna je jedna jedina ranjivost u mreži. Upravljanje letovima, check-in sistemi i komunikacijske mreže postali su jednako kritična infrastruktura kao i sama poletno-sletna staza, a njihova odbrana danas zahtijeva strategiju koja ide daleko iznad tradicionalnih antivirusnih alata.

Učenje o prijetnjama

Međunarodni aerodrom Sarajevo na tu prijetnju odgovara višeslojno. “Koristimo napredne, višeslojne tehnologije zaštite IT infrastrukture koje uključuju strogu kontrolu pristupa, segmentaciju mreže i kontinuirani nadzor sigurnosnih događaja. Osim toga, radnici prolaze kontinuiranu edukaciju o sigurnosnim prijetnjama i pravilnim praksama”, pojasnili su. S druge strane, Dušan Sofrić detaljnije opisuje taj pristup. “Kao i u drugim segmentima bezbednosti, i kada govorimo o zaštiti IT sistema, i mi na našem aerodromu primenjujemo višeslojni pristup koji kombinuje tehničke i organizacione mere. U praksi to znači da se kritični operativni sistemi jasno razdvajaju od ostalih mreža, odnosno segmentiraju na način koji smanjuje rizik širenja potencijalnih incidenata i omogućava bolju kontrolu nad pristupom”, kazao je on.

Centralizovan nadzor

Uz to, kako je pojasnio Sofrić, koriste standardne i napredne mehanizme zaštite, poput sistema kontrole pristupa i zaštitnih mrežnih barijera, ali ključnu ulogu ima takozvani “defence‑in‑depth” pristup. “Radi se o konceptu gde se ne oslanjamo na jednu meru zaštite, već na više međusobno dopunjujućih slojeva koji zajedno čine otporniji sistem i smanjuju verovatnoću uspešnog napada”, dodao je on.

Poseban značaj ima i centralizovan nadzor, gdje se svi relevantni događaji bilježe i prate, čime se obezbjeđuje potpuna sledljivost i mogućnost analize u slučaju bilo kakvog incidenta. “Paralelno s tim, veliku pažnju posvećujemo i redovnom testiranju sistema, kao i kontinuiranoj edukaciji zaposlenih, jer je upravo ljudski faktor često ključan u prepoznavanju i sprečavanju potencijalnih pretnji. Sve ove mere zajedno nisu usmerene samo na zaštitu u užem smislu, već pre svega na izgradnju otpornog sistema koji može da izdrži različite vrste incidenata i da se u najkraćem mogućem roku vrati u normalno operativno stanje”, zaključuje Sofrić.

Zaključak: Čovjek odlučuje?

Regionalni aerodromi očigledno prolaze kroz duboku transformaciju: od klasičnih tranzitnih čvorišta one ubrzano postaju složeni, visokotehnološki ekosistemi u kojima se fizička i digitalna zaštita više ne mogu posmatrati odvojeno. Investicije u naprednu opremu, poput EDS skenera standarda C3, pametne videoanalitike i sofisticiranih sistema mrežne segmentacije, pokazuju da regija drži korak s globalnim sigurnosnim trendovima i strogim regulatornim zahtjevima. Međutim, ono što se kroz analizu svih segmenata odbrane provlači kao zajednički imenitelj jeste neizostavna uloga ljudskog faktora. Nijedan vještačkom inteligencijom vođen algoritam, pametna kamera niti mrežna barijera ne mogu zamijeniti obučenog, motivisanog i pribranog operatera koji donosi konačnu odluku u kriznom trenutku.

Sigurnost regionalnih aerodroma u konačnici neće zavisiti od pojedinačnih, izolovanih tehnoloških rješenja, već od snage “odbrane po dubini” – integrisanog pristupa u kojem se moderna tehnologija i ljudska stručnost međusobno dopunjuju i štite. Samo tako izgrađena otpornost garantuje da će nebo iznad regije ostati sigurno, a aerodromske kapije otvorene za svijet.

HikCentral Professional

HikCentral Professional je Hikvisionova središnja platforma koja omogućuje objedinjeno upravljanje videonadzorom, kontrolom pristupa, alarmnim sistemima, interfonijom, parking sistemima i drugim sigurnosnim podsistemima. “Za aerodrome je posebno važno to što operaterima pruža jedinstvenu operativnu sliku svih događaja na jednoj platformi. U slučaju incidenta, sustav automatski povezuje relevantne kamere, alarmne događaje i podatke o kontroli pristupa, što značajno ubrzava procjenu situacije i reakciju”, pojašnjava Ferhatović. HikCentral Professional također omogućuje vizualizaciju objekta putem interaktivnih mapa, centralizirano upravljanje alarmima, automatizirane radne procese te jednostavnu integraciju s postojećom infrastrukturom. Na taj način aerodromi mogu povećati razinu sigurnosti, optimizirati rad operativnih centara i učinkovitije upravljati svakodnevnim operacijama.

Bliski susreti na evropskom nebu

Broj bliskih susreta dronova i aviona iznad evropskih gradova više se nego udvostručio u samo godinu dana – sa 1.743 zabilježenih u 2023. na 3.833 u 2024. godini. Prema podacima EUROCONTROL ACUTE (Affordable Cooperative UAS Traffic Detection) projekta, koji prati aktivnost bespilotnih letjelica putem antena raspoređenih po evropskim gradovima, zbirno je za te dvije godine registrirano ukupno 50.567 susreta. Istraživači napominju da većinu incidenata uzrokuju rekreativni operateri malih dronova, koji često nisu svjesni opasnosti koju predstavljaju za civilni zračni promet.


Kako pametne kamere postaju platforma za poslovnu inteligenciju

Najnoviji izvještaj kompanije Axis Communications “The Intelligent Edge – Axis Perspectives Report 2026” ambiciozan je pokušaj da se definiše buduća uloga videonadzora u digitalnom društvu

Pripremio: Nermin Kabahija; E-mail: redakcija@asadria.com

Za razliku od klasičnih industrijskih pregleda koji se uglavnom bave novim proizvodima i tržišnim pokazateljima, ovaj dokument nastoji objasniti kako se mrežne kamere transformišu iz uređaja za snimanje događaja u inteligentne platforme koje generišu podatke, podržavaju donošenje odluka i postaju dio poslovnih procesa. U izvještaju se poseban naglasak stavlja na razvoj vještačke inteligencije, obradu podataka na rubu mreže, cloud infrastrukturu, cyber sigurnost i integraciju s drugim poslovnim sistemima. Stručnjaci kompanije Axis tvrde da se videonadzor danas nalazi na prekretnici sličnoj onoj koju je prije nekoliko decenija doživjela informatička industrija prelaskom na internet i umrežene servise. Kamere više nisu samo pasivni posmatrači okruženja nego aktivni izvori podataka koji mogu unaprijediti sigurnost, operativnu efikasnost i poslovnu inteligenciju. Upravo zbog toga je ovaj dokument zanimljivo štivo ne samo za sigurnosne profesionalce nego i za menadžere, IT stručnjake i donosioce odluka koji planiraju buduću digitalnu transformaciju svojih kompanija.

Evolucija IP kamera

Prve su mrežne kamere prvenstveno služile za udaljeni pregled slike i naknadnu analizu snimaka nakon incidenta. Njihova vrijednost bila je gotovo isključivo vezana za sigurnosne funkcije, dok je mogućnost obrade podataka bila veoma ograničena. Međutim, razvoj specijaliziranih procesora, poput Axisove ARTPEC platforme, omogućio je da se dio obrade prebaci direktno u kameru. Time su otvorena vrata za pojavu prve generacije videoanalitike, od jednostavne detekcije pokreta do naprednog prepoznavanja objekata i događaja.

Veliki tehnološki iskorak donijeli su megapikselni senzori, tehnologije za rad u lošim svjetlosnim uslovima i napredni algoritmi za obradu slike. “Kamere su postale sposobne da generišu kvalitetne podatke čak i u okruženjima sa slabim osvjetljenjem ili visokim kontrastima. Paralelno s tim razvijali su se standardi kompresije videa, od MPEG-4 i H.264 pa sve do savremenog AV1 kodeka. Zahvaljujući njima, postalo je moguće prenositi i pohranjivati ogromne količine videozapisa bez proporcionalnog rasta zahtjeva za mrežnim kapacitetima i prostorom za pohranu”, navode stručnjaci iz Axisa.

Cloud servisi i hibridne arhitekture dodatno su ubrzali ovu transformaciju, pa korisnici danas mogu kombinovati lokalnu obradu podataka s cloud resursima, čime dobijaju veću fleksibilnost i skalabilnost. Istovremeno su otvoreni standardi, poput ONVIF-a, omogućili bolju interoperabilnost različitih proizvođača i sistema.

Posebno je zanimljivo, ističu autori, to da su kamere danas postale “inteligentni, povezani uređaji sposobni da isporučuju uvide u realnom vremenu na rubu mreže i integrišu se s poslovnim sistemima”. Drugim riječima, njihova funkcija više nije ograničena na bilježenje događaja, nego uključuje aktivno generisanje informacija koje imaju poslovnu vrijednost. Axis zato zaključuje da su moderne IP kamere postale “temeljni elementi otvorenih i povezanih IoT ekosistema”. Takva promjena možda je i najveća transformacija koju je industrija videonadzora doživjela od pojave prve mrežne kamere sredinom devedesetih godina.

Ključne promjene

Drugo poglavlje izvještaja bavi se pokretačima koji danas oblikuju razvoj inteligentnih videosistema, odnosno odgovorom zašto klijenti uopće traže naprednija rješenja i koje poslovne potrebe stoje iza ubrzane digitalizacije. Jedan od glavnih razloga je činjenica da su mnogi sigurnosni procesi i dalje izrazito zavisni od ljudskog rada. Veliki dio troškova i dalje se odnosi na osoblje, nadzor, instalaciju i održavanje sistema. “Takav model postaje sve skuplji i teže održiv u okruženju koje zahtijeva brže reakcije i veću efikasnost. Upravo zato kompanije sve više koriste automatizaciju, videoanalitiku i umjetnu inteligenciju kako bi smanjile broj lažnih alarma i rasteretile operatere. Umjesto da osoblje prati desetke ili stotine tokova videopodataka, inteligentni sistemi izdvajaju samo relevantne događaje”, kažu autori. Axis navodi podatak da su AI alati u određenim slučajevima omogućili znatno smanjenje broja nepotrebnih intervencija i brže donošenje odluka.

Drugi važan trend odnosi se na promjenu percepcije sigurnosti. Nekada su sigurnosni sistemi uglavnom smatrani troškom, dok ih se danas sve više posmatra kao investiciju koja može donijeti mjerljive poslovne koristi. “U istraživanju koje smo naveli čak 64 posto korisnika navodi modernizaciju infrastrukture kao prioritet u naredne tri godine, dok više od trećine ispitanika planira dodatna ulaganja u AI i IoT tehnologije”, navodi se u izvještaju.

Inteligentni rub kao odgovor na nove zahtjeve

Posebno mjesto zauzima konvergencija IT-a, operativnih tehnologija i sigurnosti, pri čemu tradicionalne granice između tih područja ubrzano nestaju. “Kamere, senzori, kontrola pristupa, poslovne aplikacije i cloud platforme sve češće postaju dijelovi jedinstvenog ekosistema. Prema istraživanju, 41 posto korisnika smatra integraciju različitih sigurnosnih sistema u jedinstvenu platformu jednim od najvažnijih prioriteta za budući razvoj”, objašnjavaju iz Axisa. Autori također ukazuju na rast značaja edge i hibridnih AI arhitektura. Umjesto da se svi podaci šalju u centralni data centar ili cloud, sve više analitike izvršava se direktno na uređajima. Takav pristup smanjuje latenciju, rasterećuje mrežu i omogućava donošenje odluka gotovo u realnom vremenu.

Ni cyber sigurnost više nije dodatna funkcija, nego osnovni zahtjev. “Izvještaj navodi da 44 posto organizacija zaštitu podataka i cyber sigurnost vidi kao jedan od ključnih prioriteta u narednom periodu. Kako se povećava broj povezanih uređaja, raste i potencijalna površina napada. Zbog toga se od proizvođača očekuje da sigurnost bude ugrađena u sam dizajn uređaja, od sigurnog pokretanja sistema do enkripcije i zaštite firmwarea”, ističu iz Axisa. Sve navedeno vodi ka jednom zaključku: inteligentni rub mreže više nije samo tehnološki koncept, nego odgovor na konkretne poslovne, operativne i sigurnosne izazove savremenih organizacija.

Nova uloga inteligentnih kamera

Inteligentne kamere više nisu samo uređaji za nadzor nego platforme koje istovremeno podržavaju sigurnost, poslovnu inteligenciju i operativnu efikasnost. Naravno, sigurnost i dalje ostaje osnovna funkcija. “Moderne kamere danas mogu automatski prepoznati neuobičajena ponašanja, otkriti upad u štićeno područje, identifikovati okupljanja većeg broja ljudi ili generisati upozorenja prije nego što incident eskalira. Time se videonadzor pretvara iz reaktivnog u proaktivni alat”, navodi se u izvještaju.

Međutim, mnogo zanimljivije su primjene izvan tradicionalne sigurnosti. Axis ističe da korisnici sve češće koriste videosisteme za analizu poslovnih procesa. “Kamere mogu brojati posjetioce, pratiti kretanje kupaca, analizirati vrijeme zadržavanja u određenim zonama ili generisati toplotne mape koje pokazuju najposjećenije dijelove objekta. Takvi podaci pomažu trgovcima da optimiziraju raspored proizvoda, upravljaju osobljem i poboljšaju korisničko iskustvo”, napominju u Axisu.

Sličan trend prisutan je u transportu i logistici. Videosistemi danas prate tokove robe, vozila i zaposlenih, omogućavajući preciznije planiranje i efikasnije upravljanje resursima. U industrijskom sektoru kamere se koriste za nadzor proizvodnih procesa, otkrivanje anomalija i kontrolu kvaliteta proizvoda. BMW je u izvještaju naveden kao primjer kompanije koja koristi kamere i umjetnu inteligenciju za automatske inspekcije tokom proizvodnje vozila.

Posebnu pažnju privlači i koncept multimodalne analitike. Kamere više ne funkcionišu kao izolovani uređaji, već kao dio mreže senzora. Vizuelni podaci mogu se kombinovati sa zvukom, termalnim snimcima, radarima ili podacima iz drugih senzora. Takav pristup omogućava mnogo preciznije razumijevanje događaja i smanjuje broj lažnih alarma.

Izvor podataka za donošenje odluka

Zanimljivo je i poglavlje o nosivim kamerama. Njihova upotreba odavno nije ograničena na policijske službenike. Danas ih koriste zdravstvene ustanove, maloprodajni lanci, transportne kompanije i regulatorna tijela. Razlozi uključuju veću transparentnost, zaštitu zaposlenih i jednostavnije upravljanje dokaznim materijalom.

Možda najvažnija poruka cijelog poglavlja jeste da kamere postaju izvori podataka za donošenje odluka. One više ne pružaju samo odgovor na pitanje “šta se dogodilo”, nego sve češće pomažu vlasnicima da razumiju zašto se nešto dogodilo i kako spriječiti slične situacije u budućnosti. Izvještaj zbog toga govori o prelasku s pasivnih sistema prema proaktivnim, prediktivnim i na kraju autonomnim rješenjima. U tom kontekstu kamera postaje sastavni dio šire digitalne infrastrukture organizacije, a ne samo element sigurnosnog sistema.

Inteligencija na rubu mreže

Ako su prethodna poglavlja objašnjavala zašto se videonadzor mijenja, četvrto poglavlje odgovara na pitanje kako se ta transformacija uopće odvija. Današnji napredak nije rezultat jedne revolucionarne tehnologije, već kombinacije nekoliko paralelnih tehnoloških trendova koji zajedno stvaraju temelje za novu generaciju inteligentnih sistema. Među njima se posebno izdvaja razvoj senzora i sistema za obradu slike. “Današnje kamere nude značajno više rezolucije, bolju reprodukciju boja i veći dinamički raspon nego prije samo nekoliko godina. Takve karakteristike nisu važne samo za operatere koji pregledaju snimke. One postaju ključne i za algoritme umjetne inteligencije koji zavise od kvalitetnih ulaznih podataka kako bi mogli pravilno prepoznati objekte, ponašanja i anomalije”, ističu u Axisu.

U izvještaju se dalje naglašava da je upravo kvalitet podataka presudan za uspješnu primjenu AI-ja. Drugim riječima, ni najnapredniji algoritam neće dati pouzdane rezultate ako radi s nekvalitetnom slikom. Zato se značajna pažnja posvećuje tehnologijama poput naprednog rada u uslovima slabog osvjetljenja, širokog dinamičkog raspona i inteligentne stabilizacije slike.

Jednako važnu ulogu ima i upravljanje ogromnim količinama podataka koje proizvode moderne kamere. Što su rezolucije više, a analitika složenija, to raste potreba za efikasnijim metodama kompresije i pohrane. Otuda i važnost AV1 kodeka. Johan Paulsson, glavni tehnološki direktor kompanije Axis Communications, kaže: “AV1 tehnologija omogućava atraktivne bit rateove i proširenu kompatibilnost s klijentima, dok su ključne riječi koje opisuju ovaj standard jednostavan pristup i otvorenost.” Njegovim riječima, upravo su otvoreni standardi osnova budućeg razvoja videonadzorne industrije.

Smanjenje opterećenja mreže

Posebna pažnja posvećena je umjetnoj inteligenciji na rubu mreže. Umjesto da se svi podaci šalju centralnim serverima, današnje kamere sve češće same analiziraju videosadržaj i generišu metapodatke. Takav pristup smanjuje opterećenje mreže, ubrzava reakcije i povećava nivo privatnosti jer osjetljivi podaci ne moraju napuštati lokalnu infrastrukturu. Axis navodi da sve veći broj korisnika ulaže upravo u takve sisteme. Prema podacima iz izvještaja, 37 posto ispitanika planira ulaganja u AI i IoT tehnologije kako bi unaprijedili automatizaciju i donošenje odluka zasnovanih na podacima.

Govoreći o značaju edge analitike, Ettiene Van Der Watt, potpredsjednik kompanije Axis za Azijsko-pacifičku regiju, kaže: “Inteligencija na rubu mreže korisnicima omogućava brže i pametnije donošenje odluka, pojednostavljene operacije i snažniju sigurnost kroz fleksibilne platforme.”

Uz AI i obradu slike, značajnu ulogu imaju i otvorene arhitekture. Klijenti sve manje žele biti vezani za jednog proizvođača ili zatvoren ekosistem. Umjesto toga, traže platforme koje se mogu integrisati s postojećim sigurnosnim, IT i poslovnim sistemima. Upravo zbog toga Axis veliki dio poglavlja posvećuje API-jima, SDK alatima i otvorenim standardima.

Ne ovisi sve o kamerama

Izvještaj navodi da će upotreba cloud servisa u sigurnosti znatno rasti tokom narednih godina. Dok danas oko četvrtine organizacija koristi cloud u određenom segmentu sigurnosne infrastrukture, očekuje se da će taj procenat značajno porasti u narednom periodu.

Sve zajedno pokazuje da budućnost videonadzora neće zavisiti samo od kamera. Ona će podjednako zavisiti od mrežne infrastrukture, cloud servisa, otvorenih platformi, umjetne inteligencije i cyber sigurnosti. Upravo sinergija tih elemenata omogućava nastanak inteligentnog ruba mreže, koji predstavlja centralnu temu cijelog izvještaja.

Zašto AV1 postaje toliko važan

Dok se posljednjih godina najviše govori o umjetnoj inteligenciji, Axis u svom izvještaju veliku pažnju posvećuje i tehnologiji koja će omogućiti njenu širu primjenu – novoj generaciji videokompresije AV1. Riječ je o otvorenom standardu koji omogućava prijenos i pohranu videozapisa uz znatno manju potrošnju propusnog opsega u odnosu na starije kodeke, pri čemu se zadržava visok kvalitet slike. To je posebno važno u vrijeme kada sigurnosni sistemi generišu sve veće količine podataka zahvaljujući 4K i višim rezolucijama, naprednoj videoanalitici i cloud servisima. Axis ističe da AV1 donosi podršku za videosadržaje rezolucije veće od 8K, smanjuje troškove pohrane te olakšava reprodukciju zahvaljujući širokoj podršci u web preglednicima, operativnim sistemima i mobilnim uređajima. Dodatna vrijednost je činjenica da je riječ o otvorenom standardu iza kojeg stoji savez vodećih tehnoloških kompanija, što bi trebalo ubrzati njegovu primjenu u cijeloj industriji. Za sigurnosni sektor to znači efikasnije korištenje mrežnih resursa, jednostavniju integraciju cloud servisa i stvaranje tehničkih preduvjeta za novu generaciju inteligentnih videonadzornih sistema.

Pogled unaprijed

Posljednje poglavlje izvještaja možda najbolje pokazuje kako Axis vidi razvoj industrije u narednoj deceniji. Umjesto da govori o konkretnim proizvodima ili modelima kamera, kompanija pokušava definisati pravac u kojem se kreće čitav sektor inteligentnog videonadzora.

Autori smatraju da se današnja industrija nalazi negdje između reaktivne i proaktivne faze razvoja. Većina savremenih sistema može prepoznati određene događaje i upozoriti operatere na potencijalne prijetnje. Međutim, naredni korak bit će sistemi koji ne samo da registruju događaje nego i razumiju njihov kontekst.

Prema modelu predstavljenom u izvještaju, evolucija počinje pasivnim kamerama koje služe za snimanje i arhiviranje događaja. Nakon toga dolaze reaktivni sistemi koji koriste osnovnu videoanalitiku i generišu upozorenja na osnovu unaprijed definisanih pravila.

Treća faza obuhvata proaktivne sisteme koji koriste umjetnu inteligenciju za prepoznavanje obrazaca ponašanja i identifikaciju potencijalnih rizika prije nego što dođe do incidenta. Upravo se tu danas nalazi najveći dio tržišta naprednog videonadzora.

Međutim, Axis smatra da će se razvoj nastaviti prema prediktivnim sistemima. Takve platforme neće analizirati samo ono što se trenutno dešava, nego će koristiti ranije podatke kako bi procijenile vjerovatnoću budućih događaja. Naprimjer, sistem bi mogao prepoznati obrasce koji ukazuju na povećan rizik od krađe, zastoja u proizvodnji ili saobraćajnih gužvi prije nego što se problem zaista pojavi.

Najambiciozniji dio vizije odnosi se na autonomne sisteme. U toj fazi kamere postaju aktivni učesnici procesa odlučivanja. One ne samo da detektuju događaje nego automatski komuniciraju s drugim sistemima, pokreću unaprijed definisane akcije i prilagođavaju svoje ponašanje u skladu sa situacijom.

Takav razvoj posebno je vidljiv u integraciji videonadzora s kontrolom pristupa, robotikom, sistemima upravljanja zgradama i IoT platformama. Kamera budućnosti neće djelovati samostalno, nego kao dio šire mreže inteligentnih uređaja.

Ključ je u integraciji

Verena Rathjen, potpredsjednica Axisa za EMEA regiju, smatra da će upravo sposobnost pretvaranja videa u korisne informacije predstavljati najveću vrijednost za korisnike. “Pretvaranjem videa u upotrebljive uvide kompanije mogu smanjiti rizike, ubrzati reakcije i donositi bolje odluke koje unapređuju efikasnost i korisničko iskustvo”, kaže Rathjen. Sličan stav iznosi i Josh Woodhouse iz kompanije Novaira Insights. “Proizvođači danas stvaraju novu vrijednost povezivanjem videonadzora, IoT uređaja, umjetne inteligencije i digitalnih servisa u jedinstvene platforme”, kaže Woodhouse i napominje da rast procesorske snage na rubu mreže omogućava istovremeno pokretanje više analitičkih funkcija, čime se otvara prostor za potpuno nove primjene videonadzora izvan tradicionalne sigurnosti.

Možda najzanimljivija poruka cijelog izvještaja zapravo je ta da će se za nekoliko godina uspješnost videonadzornog sistema sve manje mjeriti brojem kamera ili megapikselima, a sve više kvalitetom podataka koje generiše i sposobnošću da te podatke pretvori u konkretne poslovne akcije.

U tom smislu budućnost videonadzora više nije priča o kamerama. Ona postaje priča o inteligenciji, automatizaciji i podacima. A upravo inteligentni rub mreže predstavlja mjesto gdje se svi ti trendovi spajaju u jedinstvenu tehnološku cjelinu.

700 miliona razloga zašto se tržište mijenja

Pozivajući se na analize kompanije Novaira Insights, Axis navodi da je do kraja 2025. godine izvan Kine instalirano približno 562 miliona kamera, dok bi taj broj do 2029. mogao porasti na čak 736 miliona uređaja. Međutim, još važnija od samog rasta jeste promjena strukture tržišta. Već danas gotovo 80 posto isporučenih kamera dolazi s određenim analitičkim mogućnostima, dok dvije trećine novih modela koristi tehnologije zasnovane na dubokom učenju. Prema projekcijama iz izvještaja, do 2029. godine čak 96 posto prihoda od mrežnih kamera dolazit će od uređaja opremljenih deep learning analitikom. Ovi podaci jasno pokazuju da umjetna inteligencija više nije dodatna funkcionalnost rezervisana za premium projekte, nego novi industrijski standard koji će oblikovati budućnost videonadzora.

BMW: Videonadzor van okvira sigurnosti

Jedan od najzanimljivijih primjera upotrebe kamera u Axisovom izvještaju dolazi iz automobilske industrije, gdje se mrežne kamere koriste za zadatke koji nemaju direktne veze sa zaštitom ljudi i imovine. Kompanija BMW integrisala je kamere visoke rezolucije u svoju AIQX platformu za automatiziranu kontrolu kvaliteta unutar proizvodnih pogona iFACTORY. Kamere u realnom vremenu snimaju različite komponente vozila – od logotipa i karoserijskih elemenata do ručki na vratima – dok algoritmi umjetne inteligencije analiziraju snimke i provjeravaju postoje li odstupanja ili greške u proizvodnji. Zahvaljujući naprednoj obradi slike, sistem može pouzdano raditi i u zahtjevnim uslovima osvjetljenja te trenutno upozoriti osoblje na uočene nedostatke. Takav pristup omogućava brže otkrivanje grešaka, smanjuje troškove proizvodnje i unapređuje kvalitet završnog proizvoda. Primjer BMW-a jasno pokazuje kako se inteligentne kamere sve više koriste kao alat za optimizaciju poslovnih procesa i donošenje odluka, a ne samo kao dio sigurnosne infrastrukture.

Lekcije iz zaljevskog konflikta

Sukob u Zaljevu pokazao je da digitalnu infrastrukturu ugrožava ne samo malware nego i dronovi, nestanci električne energije, gašenje interneta i kompromitirani alati za uzbunjivanje. Nedavni konflikt pokazao je da se cyber sigurnost ne može odvojiti od svoje fizičke komponente u vidu infrastrukture, cloud resursa i sistema upozoravanja

Piše: Mirza Bahić; E-mail: mirza.bahic©asadria.com

Nakon iskustava iz Ukrajine, dobar dio globalne sigurnosne zajednice očekivao je da će se idući međudržavni konflikt voditi u cyber prostoru u još većoj mjeri. Ipak, sukob u Zaljevu 2026. pokazao je da će budući kibernetički ratovi imati i neodvojivu fizičku komponentu koja se realizira kroz konvencionalnu vojnu moć.

Tokom sukoba, cyber aktivnosti su obuhvatale distribuciju spywarea, DDoS napade, izmjene sadržaja web stranica i širenje dezinformacija. Istovremeno, fizički napadi su za mete nerijetko imali podatkovne centre, energetske sisteme i komunikacijsku infrastrukturu od kojih zavisi pružanje samih digitalnih usluga.

Bankarska aplikacija, cloud usluga, platforma za kontrolu pristupa ili logistički sistem jednako prestaju raditi zbog ransomwarea, ali i zbog udara drona, prekida kabla, odluke o gašenju interneta ili nestanka električne energije.

Cloud infrastruktura kao meta

Cloud računarstvo nerijetko se opisuje apstraktnim pojmovima kao što su zone dostupnosti, korisnički prostori, virtuelne mreže i usluge. Pretjeran fokus na ove pojmove ponešto je zasjenio činjenicu koju je nedavni zaljevski sukob ogolio do kraja: cloud usluge zavise i od zgrada, energije, sistema hlađenja i gašenja požara, kontrole pristupa i lanaca snabdijevanja.

Taj manje vidljivi fizički sloj clouda pokazao je svoju ranjivost kada su objekti AWS-a u Ujedinjenim Arapskim Emiratima i Bahreinu oštećeni napadima dronovima. Prema podacima AWS-a i Reutersa, pogođene lokacije pretrpjele su fizička oštećenja i iskusile probleme s napajanjem i umrežavanjem, uz dugotrajne poteškoće u oporavku. Istovremeno, Cloudflare je zabilježio i povećanu stopu neuspjelih povezivanja u pogođenim cloud regijama na Bliskom Istoku.

Ipak, njihove posljedice proširile su se na usluge u cloudu i poslovanje korisnika i zato su relevantni za cyber sigurnost. Kompanije čija su aplikacije prestale raditi zato što je njihova cloud regija fizički ugrožena i dalje imaju problem osiguravanja digitalnog kontinuiteta.

Napad na resurse ovog tipa ogolio je razliku između tehničke i strateške redundantnosti. Raspoređivanje radnih opterećenja u više zona dostupnosti može zaštititi od pojedinačnih lokalnih kvarova, ali ne i od sukoba, prekida napajanja, oštećenja komunikacijskih veza ili dugotrajnog gubitka pristupa infrastrukturi pružatelja usluga. Tu se čak i multicloud pristup pokazao slabijim u situacijama kada pružatelji usluge zavise od iste geografije, telekomunikacijskih koridora, DNS usluga, sistema za upravljanje identitetima ili dobavljača softvera.

Pouka izvučena iz ove situacije nije da je hyperscale cloud beskoristan jer veliki cloud provajderi i dalje nude viši nivo otpornosti nego što bi ga većina organizacija mogla izgraditi samostalno. Otrježnjenje korisnika došlo je u vidu svijesti da ih korištenje clouda ne oslobađa odgovornosti da što bolje razumiju gdje se njegovi kritični sistemi izvršavaju, koje zavisnosti dijele i kako će nastaviti funkcionisati ako cijela cloud regija postane nepouzdana.

Prožimanje cyber i fizičkih napada

Jedan od zanimljivijih primjera konvergencije fizičkih i cyber prijetnji tokom sukoba nije uključivao nikakvu ranjivost ili industrijsku sabotažu. U Izraelu su, naprimjer, korisnici tokom raketnog napada dobili poruke s informacijama o skloništima u realnom vremenu. Isti link je, istovremeno, instalirao i spyware i ispostavilo se da je ovaj zlonamjerni softver bio komponenta napada koji je hakerima omogućio pristup kamerama, lokaciji i podacima.

Ono što je iznenadilo sigurnosne strukture bilo je savršeno tajmiranje instalacije spywarea. Kako su zaraženi linkovi stizali na telefone u vrijeme raketiranja, korisnici nisu imali vremena da provjeravaju izvore jer im je svaka informacija o sigurnosti u tom trenutku bila dobrodošla. Na taj način, fizička opasnost je iskorištena kao instrument socijalnog inženjeringa za potrebe kibernetičke infiltracije.

To mijenja način na koji bi organizacije trebale posmatrati kriznu komunikaciju. Upozorenja u kriznim situacijama, uputstva za evakuaciju i aplikacije javne sigurnosti danas su dio površine napada i to je pokazao i zaljevski konflikt. Taj zadatak im olakšava vanredna situacija u kojoj zbunjenost, hitnost i prethodno povjerenje olakšavaju izvršavanje ciljeva napada.

Za kompanije, ovo je lekcija o tome kako funkcioniraju lažne poruke o evakuaciji i incidentima, zlonamjerni “rezervni portal” tokom prekida usluge ili uputstva za prebacivanje poslovanja na drugi sistem. Timovi za cyber i fizičku sigurnost moraju uspostaviti zajedničke procedure za autentifikaciju hitnih uputstava, komunikaciju preko rezervnih kanala i pomoć zaposlenima da razlikuju legitimna upozorenja od imitacija.

Aktivistička buka kao taktika

Nedavni sukob proizveo je veliki obim cyber aktivnosti koje su imale funkciju distrakcije i zavaravanja odbrambenih sistema. Kako navodi DigiCert, pedesetak grupa povezanih s Iranom izvelo je gotovo 5.800 napada, pri čemu su neki od njih bili obični hakerski aktivizam. To podrazumijeva “patriotsko” hakiranje s napadima malog učinka poput DDoS-a, izmjene sadržaja web stranica, brendiranja i dezinformacija.

No, poenta je u tome da je ovaj roj napada poslužio da zamaskira stvarne kibernetičke operacije u složenom ekosistemu državnih aktera, posredničkih grupa i hakera slobodnih strijelaca.

Konačni cilj bio je trošenje resursa odbrambenih timova koji su se naprezali da provjere svaki beznačajni napad, među kojima je tek manjina imala ozbiljne namjere, ali je ostala udobno kamuflirana u masi onih bez tehnološkog značaja. Ovi napadi imali su i psihološki učinak jer su sadržavali lažne informacije o prekidima usluga i ostvarenom pristupu resursima i podacima.

Regionalni sukob, globalne lekcije

Sukob u Zaljevu bio je geografski udaljen za većinu svijeta, ali eho naučenih lekcija iz njega čuje se glasnije od početnih detonacija. Za početak, digitalna otpornost pokazala se nespremnom za oslanjanje isključivo na izradu backup kopija i pripremu tehničke redundantnosti. Tamošnje kompanije morale su preko noći razumjeti i važnost fizičke zavisnosti i uloge trećih strana u održavanju pristupa digitalnim uslugama, kao i improvizirati u situacijama gubitka cloud regija ili pružatelja usluga. Istovremeno, cyber i fizički napadi su pokazali visok nivo koordinacije, kao i društveni inženjering i eksploatacije slabosti ljudskog faktora u kriznim situacijama.

Digitalna otpornost je nakon sukoba u Zaljevu bila prisiljena spustiti se s oblaka u svijet geografije, električne energije, dobavljača, kriznih komunikacija i fizičkih objekata.

Mogu li regionalne luke pratiti ritam globalne modernizacije

Dok svjetski lučki centri implementiraju AI i 5G mreže, jadranski bazen se suočava s izazovima digitalne transformacije i naslijeđene infrastrukture. Otvara se pitanje koliko su lukama naše regije, koje su dio ključnih evropskih trgovinskih koridora, ovi trendovi bliski – i koliko su zaista spremne za takav iskorak

Piše: Dženana Bulbul; E-mail: redakcija@asadria.com

Kolaps morske luke Nagoja u Japanu iz jula 2023. godine, kada je hakerska grupa zaključala centralni operativni sistem preko kojeg Toyota izvozi svoje automobile, potpuno je zaustavio rad na terminalima. Više od dva dana kolosalne dizalice su mirovale, a hiljade kontejnera ostalo je zarobljeno jer sistem nije mogao popuniti podatke o tome šta se gdje nalazi. Ovaj napad, kao i onaj koji je nekoliko mjeseci kasnije paralisao četiri najveće morske luke u Australiji pod upravom DP Worlda, ogolio je novu realnost: moderne luke više nisu samo fizički objekti, već digitalni ekosistemi izuzetno ranjivi na nevidljive napade.

Sukob vizije i realnosti

Ovi globalni incidenti nisu iznimka – oni su jasni simptomi sistemske ranjivosti infrastrukture na kojoj počiva više od 80% svjetske trgovine. Pod pritiskom rasta e-trgovine, sve složenijih lanaca snabdijevanja i strožijih ekoloških regulativa, koncept lučke sigurnosti prolazi kroz temeljnu transformaciju. Prema podacima agencije Fortune Business Insights, globalno tržište lučke infrastrukture raste prema vrijednosti od 316,51 milijardi dolara do 2034. godine. Paralelno, segment pametnih luka (Smart Ports), prema istraživanju MarketsandMarketsa, bilježi snažan rast te se predviđa da će sa 2,53 milijarde dolara u 2025. skočiti na 7,95 milijardi dolara do 2030. godine, uz visoku složenu godišnju stopu rasta od 25,8%.

Dok tehnološki giganti i vodeći lučki operateri implementiraju privatne 5G mreže, AI i IoT, stvarnost na terenu često se sudara s tehničkim i finansijskim preprekama. Analize globalnog tržišta lučke sigurnosti pokazuju da jedan od najvećih izazova savremenih sigurnosnih sistema ostaje integracija s naslijeđenom, zastarjelom infrastrukturom.

Stare ranjivosti

Mnoge luke operišu na infrastrukturi staroj između trideset i pedeset godina, što stvara jaz između vizije o pametnoj luci i zatečenog stanja na terenu. Istraživanja sigurnosnog sektora ističu da čak 37% lučkih uprava prijavljuje probleme s kompatibilnošću između starih nadzornih sistema i modernih AI platformi, a 32% lučkih operatera i dalje se oslanja na analogne CCTV mreže. Operativni troškovi integracije dodatno rastu kada se pokuša povezati više od 5.000 senzora, kamera i pristupnih tačaka unutar velikih terminala.

Manji regionalni operateri, koji čine preko 45% ukupnih globalnih lučkih kapaciteta, posebno su izloženi – budžetska ograničenja često odgađaju modernizaciju uprkos rastućim sigurnosnim rizicima, ostavljajući kritične sisteme ranjivima upravo u trenutku kada opasnosti s kojima se suočavaju radikalno mijenjaju svoj oblik. Zastarjele analogne barijere i nepovezani sistemi više nisu prepreka za napadače koji sada koriste potpuno nove metode proboja.

Nove prijetnje

Digitalizacija koja ubrzava operacije istovremeno otvara nove vektore napada, a prijetnje koje su nekada zvučale futuristično – neovlašteni dronovi, autonomna plovila i sofisticirani cyber napadi – postaju svakodnevna operativna realnost. Lučka uprava Drač taj spektar prijetnji opisuje sveobuhvatno.

“Danas se luke suočavaju sa širokim spektrom sigurnosnih i operativnih izazova, uključujući neovlašteni pristup, zaštitu perimetra, sigurnost tereta i imovine, cyber prijetnje, rizike od prekida usluga te nove rizike povezane s novim tehnologijama kao što su neovlašteni dronovi, autonomni sistemi i sve sofisticiraniji cyber napadi. Rješavanje ovih izazova zahtijeva kontinuiranu modernizaciju, obučeno osoblje, interne procedure, praćenje u realnom vremenu, kapacitete za odgovor na incidente i saradnju s nadležnim nacionalnim organima i relevantnim akterima”, navode iz Lučke uprave Drač.

Iz Luke Ploče također izdvajaju cyber napade kao prijetnju koja danas drži na oprezu menadžment i sigurnosne timove širom svijeta. “Ako bismo morali izdvojiti jednu prijetnju koja danas drži na oprezu luke diljem svijeta, to su kibernetički napadi. Digitalizacija donosi operativnu efikasnost, ali istovremeno predstavlja i potencijalnu ulaznu točku za napadača. Upravo nam je zato pitanje kibernetičke sigurnosti jedan od ključnih operativnih prioriteta. U Luci Ploče d.d. trenutačno smo u procesu usklađivanja s Direktivom o sigurnosti mrežnih i informacijskih sustava koja postavlja obvezujući okvir za upravljanje kibernetičkim rizicima za operatere ključne infrastructure”, ističu iz Luke Ploče.

Prijetnja dronovima u lučkom okruženju više nije hipotetski scenario. Slični obrasci sigurnosnih incidenata, poput onih u Japanu i Australiji, zabilježeni su i u evropskim morskim lukama i ključnim pomorskim rutama u posljednjem periodu, što ukazuje na trend koji poprima kontinentalni karakter, a ne na izolovane slučajeve. Istovremeno, bespilotne platforme sve češće koriste kriminalne mreže za krijumčarenje, izviđanje i nadzor kritične infrastrukture, ali se pojavljuju i kao potencijalni alat u hibridnim operacijama i prikupljanju obavještajnih podataka. Regulatorni i tehnički odgovori na ovu prijetnju i dalje zaostaju za brzinom njenog razvoja.

Drugačiji pristupi

Regionalna lučka industrija i dalje razvija standardizirane odgovore na ovakve izazove. Interna 5G mreža i napredni senzorski sistemi, koje Luka Ploče implementira u sklopu koncepta pametnih luka, stvaraju tehničku osnovu za detekciju i upravljanje takvim prijetnjama. “Riječ je o području koje će zahtijevati kontinuirano ulaganje i prilagodbu regulatornom okviru”, precizirali su. Zajednički imenitelj svih ovih prijetnji nije samo njihova tehnička sofisticiranost već brzina kojom se mijenjaju i skaliraju. Luke koje su jučer bile fokusirane prvenstveno na fizičku zaštitu perimetra danas istovremeno upravljaju cyber rizicima, autonomnim sistemima, neovlaštenim dronovima i sve složenijim zahtjevima za sljedljivošću tereta. Odgovor na takav pritisak više ne može biti reaktivan – mora biti integrisan, kontinuiran i zasnovan na operativnoj slici u realnom vremenu. Međutim, uvođenje takvog kontinuiteta u realnom vremenu odmah udara u najveći zid savremene logistike – u sisteme i beton koji su projektovani za neko potpuno drugo vrijeme. Taj neizbježni sudar modernih prijetnji i starih operativnih sistema otvara pitanje kako se nositi sa teretom naslijeđa.

Tereti naslijeđa

Zastarjela infrastruktura nije samo tehnički problem – ona određuje tempo i cijenu svake modernizacije koja dolazi nakon nje. Mnoge luke na Jadranu i globalno i dalje operišu na temeljima projektovanim prije nekoliko decenija. Integracija novih digitalnih platformi, AI analitike i cyber sigurnosnih rješenja u sisteme stare decenijama nije linearan proces, a svaka greška u tom spoju može ugroziti kontinuitet operacija koje ne smiju stati.

Zamka kompatibilnosti

Lučka uprava Drač taj izazov opisuje kao zajednički imenitelj lučkog sektora: “Zastarjela infrastruktura ostaje zajednički izazov za luke i operatore kritične infrastrukture, posebno kada postojeći sistemi moraju biti integrisani sa novim digitalnim platformama, naprednim alatima za praćenje, tehnologijama zasnovanim na vještačkoj inteligenciji i modernim rješenjima za cyber sigurnost. Iz tog razloga, modernizacija se mora provoditi pažljivo i na kontrolisan način, osiguravajući kontinuitet poslovanja, kompatibilnost sistema, integritet podataka i usklađenost sa zahtjevima informacione sigurnosti”, pojasnili su iz Lučke uprave Drač.

Ovaj oprez o kojem govore iz Drača otvara možda i najveću stratešku dilemu moderne logistike. Kada lučka uprava odluči modernizovati stare sisteme, ona se najčešće suočava sa “zatvorenim” rješenjima velikih eksternih dobavljača. To stvara opasnu zamku: svaka naredna nadogradnja, dodavanje novog senzora ili promjena u sigurnosnom protokolu postaje finansijski iscrpljujuća i spora, jer luka zavisi od razvojnih faza i cijena treće strane. U industriji gdje sekunde kašnjenja na terminalu znače ogromne novčane gubitke, čekanje na eksterne programere da prilagode softver zastarjelom betonu i hardveru postaje neodrživo.

Premošćavanje ovog jaza zahtijeva radikalan i hrabar zaokret – preuzimanje potpune kontrole nad vlastitim digitalnim kodom. Upravo na tom tragu, prepoznavši da krpljenje tuđih sistema vodi u slijepu ulicu, Luka Ploče otišla je korak dalje i pronašla vlastiti izlaz iz te zamke – razvoj vlastitog Terminal Operating System (TOS) rješenja. “Zastarjela infrastruktura je realnost s kojom se suočava većina luka i ona izravno utječe na način na koji pristupamo modernizaciji sigurnosnih sustava. Glavni izazov nije samo tehnička nekompatibilnost starih i novih sustava nego i činjenica da svaki dio integracije može postati dugotrajan i skup ako ovisite o eksternom dobavljaču koji svoje rješenje mora prilagođavati vašoj specifičnoj arhitekturi. Upravo zato smo krenuli u razvoj vlastitih digitalnih rješenja i vlastitog sustava Terminal Operating System (TOS)”, pojasnili su.

Cilj ovog projekta nije bio samo modernizovati postojeće procese, nego stvoriti sistem koji će dugoročno omogućiti bržu i jednostavniju integraciju novih tehnologija. “Kada se pojavi nova tehnologija, bilo da je riječ o senzorima, AI analitici ili naprednim sustavima videonadzora, možemo je integrirati u vlastiti sustav bez ovisnosti o tuđim razvojnim procesima. Time se ubrzava modernizacija, smanjuju troškovi prilagodbe, povećava ukupna sigurnost i operativna učinkovitost luke te dobiva kontrola u daljnjem razvoju”, rekli su iz Luke Ploče d.d.

Dok se digitalna transformacija najčešće posmatra kroz upravljanje operacijama i podacima, jednako važan segment ostaje fizička sigurnost infrastrukture, posebno sistemi zaštite od požara koji moraju pratiti istu logiku kontinuiteta i integracije.

Upravo u ovom segmentu najvidljivije se ogleda složenost prelaska sa zastarjele infrastrukture na digitalne platforme, jer modernizacija mora biti usklađena s činjenicom da lučki sistemi ne mogu prekidati rad.

Iz kompanije Siemens navode da modernizacija sistema zaštite od požara u starijim lučkim objektima i terminalima uključuje niz strukturnih izazova. Od zastarjele kabelske infrastrukture, gdje stari terminali često imaju kabele koji ne podržavaju savremenu digitalnu komunikaciju, do njihove zamjene koja je skupa i logistički zahtjevna.

“Dodatni izazov je neprekidnost lučkih operacija, jer luka ne smije stati s radom tokom modernizacije, pa je potrebno implementirati novu opremu bez ometanja utovara, istovara i kretanja tereta. Otežan pristup detektorima u starim hangarima i na dizalicama dodatno komplikuje održavanje i nadzor, dok ekstremni uslovi okoline, poput morske soli, vlage i korozije, dodatno utiču na pouzdanost sistema. Također, značajan izazov predstavlja integracija s digitalnim platformama, odnosno povezivanje izoliranih starih sistema s modernim rješenjima poput Building X, što zahtijeva prelazak s lokalnog nadzora na daljinsko upravljanje”, pojašnjava Andrej Potočnik, voditelj prodaje, Smart Infrastructure – Fire and Safety, Siemens.

Softverska nezavisnost i preuzimanje kontrole nad vlastitim digitalnim razvojem otvara vrata za potpunu transformaciju lučkih procesa na terenu. Kada se ukloni softverska nekompatibilnost, infrastruktura prestaje biti zarobljena u prošlosti i ulazi u fazu aktivne tranzicije

Infrastruktura u tranziciji

Modernizacija lučke infrastrukture na jadranskoj obali više nije stvar prestiža ili dalekih planova – ona je postala ultimativni uslov opstanka na globalnoj logističkoj mapi. Regionalni operateri danas se nalaze pod trostrukim pritiskom: s jedne strane su zastarjeli kapaciteti koji teško prate obim savremenog pomorskog prometa, s druge sve agresivnije cyber prijetnje, a s treće strogi zahtjevi za transparentnošću i potpunom sljedljivošću svakog komada tereta. Odgovor na ove izazove zahtijeva duboku metamorfozu: luke više ne mogu biti samo tačke pretovara, već moraju postati visokoosjetljivi tehnološki ekosistemi. Spajanjem naprednih komunikacijskih mreža, inteligentnog softvera i robusnih senzora na terenu, regionalni operateri već u praksi demonstriraju obrise potpuno transformisanog poslovanja.

Najbolji primjer takve tranzicije je Luka Ploče, gdje su teorijski koncepti digitalizacije pretočeni u opipljive pomake na terenu. Interna 5G mreža, napredni senzorski sistemi i digitalno praćenje robe u stvarnom vremenu promijenili su način na koji luka funkcionira iznutra, a promjena je najvidljivija upravo u onome što se ranije činilo rutinskim:

“Papir u lukama ima svoja ograničenja i svi koji su radili u lukama to dobro znaju. Zato je Luka Ploče posljednjih godina snažno krenula u digitalizaciju i razvoj koncepta ´pametne luke´. Uvedena je interna 5G mreža, uvedeni su napredni senzorski sustavi, digitalno praćenje robe te integracija operativnih podataka u stvarnom vremenu”, navode iz ove kompanije.

Pametne luke

Nekada je koordinacija između njihovih službi, špeditera i carine bila sporija i podložnija greškama, jer se velik dio procesa oslanjao na papirnu dokumentaciju. “Danas su ti procesi digitalizirani i razlika se jasno osjeća u svakodnevnom radu. Kada je svaki korak evidentiran u sustavu, puno je lakše na vrijeme uočiti nepravilnost, ali i osigurati veću odgovornost svih uključenih u proces. Upravo su takve promjene značajno unaprijedile sigurnost luke, ali i operativnu učinkovitost cijelog sustava”, pojasnili su iz ove luke.

S druge strane, Luka Drač, glavna pomorska kapija Albanije i ključna tačka Panevropskog koridora VIII koji povezuje Zapadni Balkan s Jugoistočnom Evropom, modernizaciji pristupa iz drugog ugla. Za njih je tehnološki zaokret primarno u funkciji izgradnje mrežne otpornosti i sposobnosti sistema da preživi i funkcioniše čak i u uslovima krize ili eksternih napada. “Lučka uprava Drač kontinuirano poduzima mjere za modernizaciju svoje IKT infrastrukture, jačanje cyber sigurnosti te poboljšanje otpornosti i operativne efikasnosti lučkih usluga. Ovaj proces modernizacije dio je šire digitalne transformacije luke i ima za cilj podržati sigurnije, pouzdanije i efikasnije operacije”, naveli su.

Jačanje otpornosti

U Draču su svjesni da prelazak na pametne sisteme otvara i nove vektore ranjivosti. Zbog toga je njihov fokus usmjeren na podizanje bedema oko digitalnog jezgra luke. Posljednjih godina poseban fokus je stavljen na postepeni prelazak sa zastarjele infrastrukture prema modernijim i otpornijim sistemima, jačanje mrežne zaštite i zaštite krajnjih tačaka (endpoint protection), praćenje sigurnosnih događaja, upravljanje ranjivostima, prakse pravljenja rezervnih kopija (backup) i oporavka podataka te na poboljšanje internih procedura.

“Ove mjere doprinose boljem nadzoru, bržem otkrivanju potencijalnih incidenata, poboljšanim sposobnostima odgovora i većem kontinuitetu kritičnih lučkih operacija”, kazali su iz Lučke uprave Drač. Svi ovi napredni regulatorni okviri, interne 5G mreže i softverske arhitekture čine digitalnu osnovu moderne luke. Međutim, da bi taj sistem uopće mogao funkcionisati u realnom vremenu, neophodni su mu precizni podaci sa samog terena – unutar lučkih terminala, na perimetru i na prvoj liniji kontrole tereta.

Tehnologija u pogonu

Arhitektura lučke sigurnosti više se ne projektuje u kabinetima, već se kalibrira na samom terenu – kroz svakodnevni sudar naprednih softvera i operativne realnosti. Dok globalni trendovi nameću potpunu automatizaciju, praksa pokazuje da implementacija pametnih rješenja zavisi od sposobnosti operatera da uravnoteže dva suprotstavljena imperativa: tehnološku modernizaciju i strogo čuvanje operativnih tajni. Lučka uprava Drač u tom smislu slijedi princip koji je u sektoru kritične infrastrukture sve češći – transparentnost do granice sigurnosti: “Primjenjujemo kombinovani pristup sigurnosti, koji uključuje organizacijske, proceduralne, fizičke, tehničke i mjere cyber sigurnosti. U opštim uslovima, ovo uključuje kapacitete za praćenje i nadzor, mehanizme kontrole pristupa, mrežnu zaštitu i zaštitu krajnjih tačaka, centralizovano praćenje sigurnosti, procjenu ranjivosti, sposobnosti odgovora na incidente i mjere za kontinuitet poslovanja.”

Lučki ekosistem

Međutim, kako su dalje pojasnili, zbog osjetljive prirode lučke sigurnosti, operacija kritične infrastrukture, arhitekture cyber sigurnosti i internih procedura, detaljne informacije o specifičnim tehnologijama, konfiguracijama, ranjivostima, operativnim procedurama ili konkretnim sigurnosnim scenarijima, ostaju iza zatvorenih vrata:

“Takvim informacijama se upravlja u skladu sa internim politikama informacione sigurnosti, principima ISO/IEC 27001 i važećim zakonskim i regulatornim okvirom o cyber sigurnosti i zaštiti kritične infrastrukture”, dodali su.

Za razliku od povjerljivih sigurnosnih protokola, operativni procesi na samim terminalima moraju biti potpuno transparentni i digitalno vidljivi. Luka Ploče ovom pitanju pristupa konkretno, implementirajući rješenja koja pokrivaju cijeli lanac – od manipulacije teretom do interne dokumentacije: “U Luci Ploče trenutačno je implementirano niz naprednih digitalnih rješenja koja pokrivaju više operativnih točaka u svakodnevnom radu. Digitalno praćenje i evidencija manipulacije teretom omogućuju eliminaciju ručnih unosa i potencijalnih grešaka koje uz njih dolaze”, kažu oni.

U ovom pametnom pogonu automatizovano je i vaganje robe, dok se praćenje narudžbi i procesa izvršavanja odvija u stvarnom vremenu, što omogućava trenutačnu reakciju u slučaju odstupanja od očekivanog toka operacija.

“Uz to, interni DMS (Document Management System) zamijenio je papirnatu dokumentaciju za odobravanje računa i radnih naloga, čime je smanjen rizik od prijevara i operativnih propusta. Podaci o efikasnosti zaposlenika dostupni su gotovo u stvarnom vremenu, što stvara osnovu za kvalitetnije planiranje i brzo reagiranje kada je potrebno”, precizirali su.

Održavanje bez prekida

Upravo u ovakvom okruženju, gdje luka mora funkcionisati bez zastoja, ključnu ulogu imaju sistemi koji omogućavaju održavanje bez prekida operacija. DFT tehnologija (Diagnostic Function Test) iz portfolija Siemensa omogućava automatizirane samotestove detektora bez prekida rada sistema i bez potrebe za fizičkim pristupom detektorima. Oni se često nalaze na teško dostupnim mjestima, poput visokih dizalica i krovnih konstrukcija. Time se garantuje da je svaki senzor u lučkoj infrastrukturi u svakom trenutku potpuno funkcionalan, bez ometanja utovara ili istovara robe.

Dok se veliki dio digitalne transformacije luka fokusira na videonadzor i upravljanje podacima, jednako kritičan segment ostaje protivpožarna zaštita u okruženjima s ogromnom koncentracijom goriva, kontejnera i opasnih materija. U takvim uslovima, savremeni sistemi detekcije požara sve više prelaze s klasične alarmne funkcije na inteligentnu analitiku i prediktivni odgovor u realnom vremenu.

Inteligentna detekcija

Iz kompanije Siemens navode da savremeni sistemi detekcije požara, zasnovani na Sinteso liniji, znatno smanjuju vrijeme reakcije u složenim lučkim okruženjima.

“U kompleksnim lučkim operacijama, gdje velika gustina tereta i neprestana kretanja otežavaju nadzor, efikasnost se postiže kroz eliminaciju lažnih alarma uz ASAplus tehnologiju. U lukama su prašina, izduvni gasovi mašina i vlaga (para) stalno prisutni, pri čemu standardni detektori često ne razlikuju ove faktore od stvarnog dima. ASAplus tehnologija koristi kombinaciju tri infracrvena, jedan plavi optički i dva termalna senzora, a ovaj multisenzorski pristup omogućava sistemu da precizno identifikuje stvarni požar, ignorišući smetnje poput cigaretnog dima ili prašine pri pretovaru, čime se sprečavaju nepotrebni prekidi rada”, navodi Potočnik.

Na otvorenim terminalima i velikim skladištima dodatnu ulogu imaju linearni detektori, detektori plamena i videoanalitička rješenja poput Fire Catcher kamera, koje omogućavaju vizuelnu potvrdu incidenta u realnom vremenu i bržu lokalizaciju izvora požara među velikim brojem kontejnera i objekata.

“U skladištima s visokim plafonima ili na otvorenim terminalima tačkasti detektori dima često su neefikasni zbog strujanja zraka, dok linearni detektori pokrivaju velike prostore i detektuju dim duž cijele nadzirane linije, što je idealno za duge lučke hangare. Detektori plamena su robusni uređaji s tri piroelektrična senzora za precizno otkrivanje bezdimnih tekućina, plinova i otvorenog plamena kako u zatvorenom tako i na otvorenom prostoru, dok Fire Catcher kamere omogućavaju vizuelnu potvrdu incidenta u realnom vremenu i mogu identificirati plamen ili dim u ranoj fazi čak i u vanjskim uslovima, omogućavajući operaterima da trenutno lociraju žarište među hiljadama kontejnera”, kazao je Potočnik.

Brža reakcija

Paralelno s razvojem detekcijskih sistema, savremeni protivpožarni modeli sve više prelaze na centralizovano digitalno upravljanje incidentima.

Iz Siemensa ističu da Building X Fire Manager omogućava centralizovan pregled više lokacija unutar luke, daljinski monitoring i mobilna upozorenja sigurnosnim timovima i vatrogasnim jedinicama, čime se značajno ubrzava koordinacija odgovora u kompleksnim lučkim zonama.

“Brzina reagovanja direktno zavisi od toga koliko brzo informacija stigne do prave osobe, pri čemu Building X Fire Manager i pripadajuće aplikacije omogućavaju centraliziran pregled više lokacija unutar luke (multi-site pregled). Mobilna obavještenja i prediktivni uvid omogućavaju da umjesto čekanja da neko primijeti alarm na centrali, obavještenja stižu direktno na mobilne uređaje osiguranja ili vatrogasnih jedinica, dok daljinski monitoring omogućava timovima da vide tačno stanje sistema prije nego što stignu na lice mjesta, što je ključno za brzu koordinaciju u zakrčenim lučkim zonama”, pojašnjava Potočnik.

Kombinacijom precizne senzorske tehnologije (ASAplus), napredne optike (Fire Catcher) i digitalnog upravljanja (Building X), savremeni sistemi omogućavaju prelazak s reaktivnog na proaktivno upravljanje sigurnošću, minimizirajući rizik od katastrofalnih šteta u lučkoj infrastrukturi, zaključuju iz Siemensa.

Krovne platforme

U tom širem kontekstu digitalne transformacije lučkih sistema, gdje se svakodnevno prepliću podaci o teretu, vaganju, DMS-u i sigurnosnim kamerama, industrijski dobavljači naglašavaju važnost integracije svih ovih slojeva u jedinstvene krovne platforme upravljanja. Milan Džepina, viši predstavnik prodaje za sigurnosna rješenja u kompaniji Honeywell, ističe da je centralizacija ključ efikasnosti: “Honeywell je uložio mnogo truda u kamere iz serija S60 i S70, integrišući sve karakteristike koje dolaze s novim zahtjevima sa tržišta. U lučkim i terminalnim okruženjima naglašavamo naše glavne platforme (master platforms) kao što su OnGuard i ProWatch, koje donose sve integracijske mogućnosti uz najviše standarde cyber sigurnosti”, rekao je Džepina.

On naglašava da vještačka inteligencija igra važnu ulogu u unapređenju brzine i fleksibilnosti sigurnosnih sistema, posebno kroz analitiku u videonadzoru i integraciju sa VMS platformama, koje se mogu povezivati i sa drugim sistemima poput protivpožarne zaštite i BMS rješenja. “Vještačka inteligencija igra ključnu ulogu u našoj sigurnosnoj politici, omogućavajući našim sistemima da budu fleksibilniji, brži i u toku s najvišim sigurnosnim standardima. Također je i komercijalno efikasna, jer podiže sigurnosnu ljestvicu više, držeći troškove pod kontrolom u svakom trenutku. Korisnik može izabrati AI isključivo putem firmvera kamere ili ugrađen u VMS (sistem za upravljanje videom). VMS se može integrisati u veći sistem, koji ujedno ima integrisane i protivpožarne sisteme kao i BMS (sistem za upravljanje zgradama)”, tumači Džepina.

Finansijska optimizacija

Kao poseban inžinjerski i komercijalni izazov ostaje pitanje integracije s naslijeđenim sistemima, što direktno korespondira sa problemom “tereta naslijeđa” koji muči većinu regionalnih luka. Cilj je maksimalno iskoristiti postojeću infrastrukturu uz postepenu nadogradnju. “Uvijek imamo na umu da iskoristimo što je više moguće od zastarjelih sistema, omogućavajući našim partnerima isplative nadogradnje. Nikada ne bih izbjegao priliku da ostvarim moguće uštede za naše partnere i krajnje klijente gdje god je to izvodljivo”, konstatuje Džepina.

Senzorski kontinuitet

Dok krovne platforme upravljaju podacima, tehnološki lideri na tržištu nude hardverska rješenja za prvu liniju odbrane. U uslovima kada klasični videonadzor gubi efikasnost zbog prostranstva perimetra, potpunog mraka ili ekstremnih vremenskih prilika na moru, industrija rješenje pronalazi u naprednim senzorskim sistemima.

Pierpaolo Piracci, regionalni menadžer prodaje za regiju Jadrana i Jugoistočnu Evropu u kompaniji Teledyne FLIR, objašnjava da u takvom okruženju termalne kamere danas igraju temeljnu ulogu koja daleko prevazilazi klasični noćni nadzor:

“Kada je riječ o zaštiti luka i druge kritične infrastrukture, termalne kamere igraju temeljnu ulogu – posebno noću i u uslovima slabe vidljivosti. Termalne sigurnosne kamere, u kombinaciji s inteligentnom videoanalitikom, automatski detektuju uljeze, dok PTZ kamere za praćenje koje spajaju termalne i optičke senzore pružaju operaterima najbolju moguću situacionu svjesnost. Ono što termalnu tehnologiju zaista izdvaja jeste to što se ne oslanja na vidljivu svjetlost. Ona omogućava sigurnosnim timovima da jasno vide u potpunom mraku i kroz većinu vremenskih uslova, kao što su magla, kiša, dim ili snijeg – u situacijama u kojima se tradicionalne kamere muče”, rekao je Piracci.

Posebnu vrijednost termalna tehnologija dobija u zaštiti velikih lučkih perimetara, gdje se ljudi i vozila jasno izdvajaju od pozadine, što sigurnosnim operaterima omogućava bržu procjenu prijetnji i potpun uvid u stanje na terenu u realnom vremenu. “Budući da se ljudi i vozila pojavljuju s visokim kontrastom u odnosu na gotovo bilo koju pozadinu, uljeze je lakše uočiti, pratiti i procijeniti na velikim udaljenostima, čak i preko širokih lučkih perimetara”, dodaje Piracci.

Imperativ privatnosti

On pritom naglašava i pitanje privatnosti, objašnjavajući da termalna tehnologija pruža mogućnost verifikacije alarma bez otkrivanja identiteta osoba, što je idealno za osjetljiva okruženja sa strogim zakonskim regulativama.

“Termalno snimanje također nudi snažne prednosti u pogledu privatnosti. Kvalitet slike je idealan za verifikaciju alarma i procjenu prijetnji, ali ne dozvoljava ličnu identifikaciju. To ga čini pogodnim za osjetljiva okruženja u kojima propisi o privatnosti ograničavaju upotrebu standardnih kamera. Ukratko, uparivanje termalnih kamera s videoanalitikom donosi pouzdanu detekciju na velikim udaljenostima, bolje performanse analitike u izazovnim uslovima i pristup zaštiti perimetra koji vodi računa o privatnosti – upravo ono što je lukama potrebno za cjelodnevan siguran rad”, kazao je Piracci.

Primjena termalne tehnologije u lukama ne staje na detekciji uljeza i zaštiti perimetra. Jedna od njenih najkritičnijih uloga danas jeste rano otkrivanje požara, što je prijetnja koja u lučkom okruženju može eskalirati brže nego bilo gdje drugo zbog velike koncentracije goriva, kontejnera i opasnih materija.

“Termalne sigurnosne kamere mogu otkriti abnormalno nakupljanje toplote mnogo prije nego što doticajni dim ili plamen postanu vidljivi – često znatno ranije od tradicionalnih sistema za detekciju požara ili dima. Ovo rano upozorenje je od vitalnog značaja u lučkim okruženjima, gdje eskalacija požara može biti izuzetno brza zbog uskladištenih materijala, goriva, kontejnera ili opasnih materija”, pojašnjava Piracci.

Bejrut kao lekcija o toplotnim anomalijama

Da posljedice propuštene detekcije nisu apstraktne, naš sagovornik ilustruje konkretnim i opominjućim primjerom katastrofalne eksplozije u luci u Bejrutu, koja je jasno naglasila razorne ishode koji mogu uslijediti kada situacije s toplotom i požarom ostanu neotkrivene ili neartikulirane u svojim najranijem stadiju.

“Iako nijedna tehnologija ne može eliminisati sav rizik, termalne sigurnosne kamere dizajnirane za rano otkrivanje požara posebno su namijenjene identifikaciji opasnih toplotnih anomalija u najranijem mogućem trenutku, dajući operaterima priliku da intervenišu, obuzdaju situaciju i spriječe da mali incidenti prerastu u velike katastrofe“, zaključuje Piracci.

Svi ovi sistemi u pogonu – od automatizovanih vaga i pametnih kamera do krovnih integracijskih platformi – svake sekunde generišu masivne količine operativnih i sigurnosnih podataka. Međutim, stvarna vrijednost te tehnologije ne leži samo u trenutnoj reakciji na alarm ili požar, već u onome što se s tim podacima dešava dugoročno. Lučka infrastruktura, da bi zaista bila sigurna, mora evoluirati iz sistema koji samo vide i reaguju u sisteme koji pamte.

Sistemi koji pamte

Moderna lučka sigurnost više se ne mjeri samo sposobnošću da zaštiti fizički perimetar, već sposobnošću sistema da u svakom trenutku zna šta se unutar tog perimetra dešava – ne retroaktivno, nego u realnom vremenu. Vozila, vozači, teret i rute moraju biti evidentirani i kontinuirano praćeni od trenutka ulaska do izlaska iz lučkog područja. Takva transformacija istovremeno redefiniše i ulogu videonadzora, koji iz pasivnog sigurnosnog alata prerasta u aktivni sloj operativne inteligencije luke. U takvom modelu, luka više ne funkcioniše kao statičan prostor nadzora, već kao dinamičan sistem koji kontinuirano “pamti” i obrađuje sve operativne događaje. Svaki ulazak, svaka promjena statusa i svako kretanje unutar zone postaju dio jedinstvenog digitalnog toka informacija koji omogućava trenutno uočavanje odstupanja i brzu reakciju.

Digitalni trag

Lučka uprava Drač taj princip opisuje kroz širi okvir otpornosti i upravljanja rizikom. “Iz praktične perspektive, moderni sigurnosni sistemi i procedure su od suštinskog značaja za otkrivanje, sprečavanje, odgovor na incidente i oporavak od incidenata koji mogu uticati na lučku infrastrukturu, zaposlene, teret ili kontinuitet poslovanja. Stoga, modernizacija sigurnosti nije samo tehnička investicija, već ključni element institucionalne otpornosti i sigurnog rada luke”, navode iz uprave ove kompanije. Na operativnom nivou, Luka Ploče taj koncept demonstrira kroz napredni sistem praćenja vozila i tereta u realnom vremenu, čime se eliminiše mogućnost neovlaštenih aktivnosti.

“Najbolji primjer je činjenica da je Luka Ploče d.d. razvila sustav zahvaljujući kojem je u svakom trenutku poznato koje se vozilo nalazi u lučkom području, tko njime upravlja, koji je teret preuzet i kojim se rutama vozilo kretalo. Svako odstupanje od očekivanog obrasca, poput vozila koje se predugo zadržava na određenoj lokaciji ili neautoriziranog pristupa pojedinim zonama, može biti detektirano i provjereno u stvarnom vremenu”, opisuju iz Luke Ploče.

Takav sistem temelji se na digitaliziranom procesu najave i praćenja vozila i vozača pri ulasku u lučko područje. Špediteri najavljuju vozilo i vozača Lučkoj upravi Ploče izravno s narudžbenice, a podaci se automatski sinhroniziraju između svih relevantnih strana. “Time je omogućeno preciznije praćenje kretanja unutar luke te viša razina sigurnosti infrastrukture, zaposlenika i tereta”, navode oni.

Senzorska fuzija

Upravo u takvom okruženju – gdje svaki pokret unutar lučkog perimetra postaje podatak, a svaki podatak dio operativne slike u realnom vremenu – dolazi do ključne smjene generacija u tehnologiji videonadzora. Na ovoj tački mrežna kamera prestaje biti pasivni uređaj za snimanje i postaje aktivni senzor sistema.

U kontekstu razvoja pametnih luka, Dejan Markić, inženjer prodaje za Jugoistočnu Evropu u kompaniji Axis Communications, objašnjava da se moderna kamera danas posmatra kao sofisticirani edge senzor koji djeluje kao dio digitalnog nervnog sistema luke. “Integracijom videa visoke rezolucije u operativni tok rada luke, omogućavamo daljinsko praćenje identifikacionih brojeva kontejnera, podataka o željezničkim vagonima i integriteta tereta. Ovaj prelazak sa ručnih inspekcija na terenu na automatizovano, centralizovano prikupljanje podataka značajno povećava svakodnevnu efikasnost i skraćuje vrijeme zadržavanja brodova i kopnenog transporta”, pojašnjava Markić.

Kada je riječ o sigurnosti, strategija pametne luke se više ne oslanja na prosto bilježenje incidenta, već na proaktivnu zaštitu imovine od upada, što zahtijeva drugačiju tehnološku arhitekturu. “Korištenjem decentralizovane arhitekture zasnovane na samim uređajima (edge-based), osiguravamo da sigurnost kritičnih pomorskih dobara – od obala do skladišta – bude i skalabilna i otporna. Ovaj pristup omogućava lučkim upravama da zaštite vrijednu robu i osoblje, dok istovremeno prikupljaju bogate metapodatke koji se mogu koristiti za optimizaciju protoka saobraćaja i raspodjelu resursa kroz čitav objekat”, kazao je Markić.

AI klasifikacija

Uloga analitike dodatno pomjera granicu između puke detekcije kretanja i predikcije događaja. Markić ističe da današnja AI videoanalitika ima ključnu ulogu u zaštiti velikih lučkih perimetara i kontejnerskih terminala, jer se fokusira na klasifikaciju događaja, a ne samo na detekciju kretanja. Pokretanjem analitike direktno na samom uređaju (na rubu mreže), sistemi mogu razlikovati potencijalnog ljudskog uljeza od bezopasne životinje ili ograde koja se pomjera, drastično smanjujući broj lažnih alarma.

“U velikim okruženjima kao što su parking prostori ili ulazi za vozila, prepoznavanje registarskih tablica (LPR) pokretano vještačkom inteligencijom i praćenje kontejnera osiguravaju da se kroz objekat kreće samo autorizovana imovina, pojednostavljujući kontrolu pristupa bez ljudske intervencije”, ukazuje Markić.

Za prostrana i kritična područja gdje je vizuelna identifikacija otežana, industrija koristi multimodalni pristup – uparivanje vizuelnih kamera s mrežnim radarima i termalnim senzorima kako bi se u realnom vremenu pratile pozicija, brzina i smjer cilja. Kada sistem potvrdi prijetnju, aktivira se automatizovani lanac odvraćanja: “Kada AI klasifikuje sumnjiv događaj, sistem može automatski aktivirati PTZ kameru da zumira radi verifikacije i pokrenuti mrežne zvučnike koji emituju živu ili snimljenu audioporuku za odvraćanje, zaustavljajući povredu sigurnosti prije nego što se ona uopšte dogodi. Uparivanjem naših višesenzorskih kamera od nerđajućeg čelika s radarskim uređajem, operateri mogu koristiti AXIS Radar Data Visualizer kako bi vidjeli kretanja koja prati radar u vidu vizuelnih slojeva (overlays) direktno u 8K video-izvoru kamere. Ova kombinacija robusnog hardvera i inteligentnog spajanja podataka (data fusion) pruža rješenje spremno za budućnost koje osigurava neprekidne lučke operacije i potpunu situacionu svjesnost, bez obzira na ekološke izazove”, pojasnio je Markić.

Inženjering za najteže ekološke uslove

Lučka okruženja su opštepoznata kao surova za elektroniku, zbog čega tehnologija na prvoj liniji mora biti mehanički i hemijski otporna na uticaje mora i mraka. U uslovima morske soli, korozije i magle, standardna oprema brzo propada, pa rješenje leži u namenskim industrijskim kućištima. “Za upravljanje na velikim udaljenostima i u noćnim operacijama, raspoređujemo termalne kamere i naše najnovije 8K višesenzorske kamere pokretane vještačkom inteligencijom, kao što je AXIS Q3839-SPVE. Ovi panoramski uređaji pružaju besprijekoran pregled od 180° bez slijepih tačaka, koristeći zumiranje bez gubitka kvaliteta (lossless zoom) za praćenje objekata na velikim udaljenostima. Zatvoreni u kućišta od elektropoliranog nerđajućeg čelika morskog kvaliteta (marine-grade 316L), ovi uređaji su specifično razvijeni da izdrže ekstremne temperature i visokokorozivnu prirodu morskog vazduha, osiguravajući zaštitu kritičnih pomorskih dobara uz minimalno održavanje”, opisuje Markić.

Zaključna razmatranja

Pitanje s kojim smo otvorili ovu analizu – mogu li regionalne luke pratiti ritam globalne modernizacije – nema jednostavan odgovor. Primjeri iz prakse jasno pokazuju da regionalni operateri nisu pasivni promatrači globalnih trendova. Oni moderniziraju sisteme, ulažu u infrastrukturu i prilagođavaju se izazovima, svako u skladu sa svojim trenutnim mogućnostima i fazom razvoja.

Međutim, tempo globalnih promjena i tehnološkog napretka je neumoljiv, a prijetnje često pretiču dinamiku investicija.

Prijetnje koje industrija tek počinje standardizirati, poput neovlaštenih dronova, autonomnih plovila ili sofisticiranih ransomware napada na operativnu tehnologiju (OT) – ne čekaju na dovršetak kompleksnih regulatornih okvira niti na zatvaranje budžetskih rupa.

U tom raskoraku između brzine asimetrične prijetnje i brzine institucionalnog odgovora zapravo leži suština problema s kojim se danas suočavaju ne samo regionalne već i većina evropskih luka.

Tehnologija koja može premostiti taj jaz već postoji i na tržištu je sve dostupnija – od naprednih termalnih senzora i edge AI videoanalitike do krovnih integrisanih platformi koje spajaju videonadzor, kontrolu pristupa, radare i protivpožarnu zaštitu u jedinstvenu operativnu sliku u realnom vremenu. No, njena stvarna vrijednost se na kraju dana ne mjeri tehničkim specifikacijama u brošurama, već pouzdanošću i otpornošću u sekundi kada nastupi krizna situacija.

AV1 otvara novo poglavlje u razvoju mrežnog videa

U vrijeme kada AI analitika, cloud infrastruktura i video visoke rezolucije stvaraju sve veći pritisak na mrežne i storage resurse, AV1 se nameće kao jedna od ključnih tehnologija budućnosti mrežnog videa. U analizi donosimo pregled razvoja ovog kodeka i njegovog potencijalnog utjecaja na industriju, koristeći stručne uvide Stefana Lundberga, viši stručni inžinjer kompanije Axis Communications

Pripremio: Nermin Kabahija; E-mail: redakcija@asadria.com

Industrija videonadzora danas prolazi kroz jednu od najvećih tehnoloških transformacija još od prelaska s analognih na IP sisteme. Kamere više nisu samo uređaji za snimanje događaja, nego postaju izvori ogromnih količina podataka koje organizacije koriste za AI analitiku, poslovnu inteligenciju, automatizaciju procesa i donošenje operativnih odluka u realnom vremenu. Moderni sistemi videonadzora danas analiziraju ponašanje ljudi, prepoznaju registarske oznake, upravljaju saobraćajem, optimiziraju poslovne procese i služe kao ključni alat za sigurnosne istrage i upravljanje rizicima.

Pravi je trenutak

Istovremeno, povećanje rezolucije, sve veća upotreba cloud infrastrukture i širenje AI analitike stvaraju ozbiljan pritisak na mrežne resurse i sisteme za pohranu podataka. Korisnici danas žele više kamera, više detalja, duže zadržavanje snimaka i napredniju analitiku, ali bez proporcionalnog povećanja troškova infrastrukture. Upravo zbog toga pitanje kompresije snimaka više nije samo tehnički detalj, nego jedno od ključnih pitanja budućnosti mrežnog videa.

U centru te transformacije nalazi se AV1 – nova generacija videokodeka razvijena s ciljem da omogući visok kvalitet slike uz znatno manji bitrate i niže infrastrukturne zahtjeve. Za mnoge stručnjake upravo bi AV1 mogao predstavljati najveću promjenu u videoinfrastrukturi u posljednjih desetak godina.

“Razumjeti AV1 znači razumjeti gdje se industrija mrežnog videa trenutno nalazi i u kojem pravcu ide. Danas više nije dovoljno samo snimiti video. Organizacije žele zadržati visok kvalitet slike, koristiti AI analitiku i istovremeno kontrolisati troškove mreže i pohrane podataka. Moderni sistemi generišu ogromne količine videopodataka, a korisnici više ne žele praviti kompromise između kvaliteta slike i troškova infrastrukture. Upravo zato AV1 dolazi u pravom trenutku”, objašnjava Stefan Lundberg, viši stručni inžinjer u kompaniji Axis Communications.

Kodek razvijen za eru streaminga i AI analitike

Iza AV1 kodeka stoji Alijansa za otvorene medije (AoM), organizacija koju su 2015. godine osnovale vodeće tehnološke kompanije poput Googlea, Amazona, Cisca, Intela, Microsofta, Mozille, Nvidije i Netflixa. Njihov cilj bio je stvoriti video standard prilagođen modernom internetu, cloud platformama i eri streaminga.

Tri godine kasnije objavljena je AV1 specifikacija, zamišljena kao otvoren i besplatan standard bez licencnih ograničenja koja su godinama usporavala razvoj video industrije. Za razliku od prethodnih generacija kodeka, AV1 je od početka razvijan za cloud infrastrukturu, streaming i AI aplikacije, što ga čini posebno zanimljivim za moderni videonadzor.

Axis Communications bio je prvi proizvođač mrežnih kamera koji je u industriju videonadzora uveo podršku za AV1 kroz ARTPEC-9 platformu predstavljenu 2024. godine. Prema Lundbergu, važnost AV1 ne leži samo u boljoj kompresiji, nego u činjenici da omogućava dugoročno održiv razvoj mrežnog videa.

“AV1 nije samo još jedan kodek. On je razvijen za moderne mreže, cloud infrastrukturu i AI analitiku. To je veoma važna razlika u odnosu na prethodne standarde koji su nastajali u potpuno drugačijem tehnološkom kontekstu”, ističe Lundberg i objašnjava da danas, zapravo, govorimo o sistemima koji moraju istovremeno podržati obradu podataka u samim uređajima, cloud analitiku, udaljeni pristup i video visoke rezolucije. AV1 je razvijen upravo za takvo okruženje.

H.264 i H.265 više nisu dovoljni

Iako se većina današnjih sistema videonadzora i dalje oslanja na H.264 i H.265 kodeke, oba standarda počinju pokazivati ozbiljna ograničenja u eri AI videa i cloud infrastrukture. H.264, poznat i kao AVC, prisutan je više od dvije decenije i i dalje je najrasprostranjeniji kodek u industriji. Njegova najveća prednost je široka kompatibilnost, ali problem nastaje kada sistemi moraju obrađivati video visoke rezolucije i složene scene s mnogo pokreta. U takvim uslovima H.264 zahtijeva velike bitrateove kako bi očuvao kvalitet slike, što direktno povećava troškove mreže i pohrane podataka.

H.265 ili HEVC donio je znatno veću kompresiju, ali je industriju usporio komplikovan sistem licenci. Upravo su ta ograničenja spriječila njegovu univerzalnu podršku unutar browsera i cloud platformi.

“Godinama je industrija bila zarobljena između H.264 i H.265. H.264 je jednostavan za implementaciju, ali više ne odgovara modernim potrebama za visokim rezolucijama. H.265 nudi veću efikasnost, ali komplikovane licence usporile su njegovu širu primjenu. AV1 prvi put omogućava da dobijemo kvalitet i efikasnost bez tih ograničenja”, smatra Lundberg.

Veliki pomak u kvalitetu slike i bitrateu

Jedna od najvećih prednosti AV1 kodeka jeste sposobnost da zadrži visok nivo detalja čak i pri veoma niskim bitrateovima. To je posebno važno u sigurnosnoj industriji, gdje kvalitet slike često odlučuje može li snimak biti koristan za istragu. Axis navodi da prelazak sa H.264 na AV1 na postojećim sistemima može smanjiti bitrate za približno 40 posto, uz očuvanje kvaliteta slike. Kao primjer navode maloprodajni lanac sa 2.000 kamera raspoređenih na 150 lokacija. Ako sve kamere snimaju u 1080p rezoluciji ili višoj, sistem zasnovan na H.264 kodeku svakodnevno proizvodi ogromne količine podataka. “Prelaskom na AV1 potrebe za pohranom mogu se smanjiti za oko 40 posto. To klijentima omogućava duže zadržavanje snimaka, kvalitetniju arhivu za forenzičke potrebe i naprednije analize bez ogromnih ulaganja u dodatne storage kapacitete”, ističe on.

Kod H.264 kodeka agresivna kompresija često dovodi do zamućenja detalja poput registarskih tablica, teksta ili lica, naročito u scenama s mnogo pokreta ili pri lošijim svjetlosnim uslovima. AV1 uspijeva zadržati znatno više detalja i pri ograničenoj mrežnoj propusnosti. “Kada H.264 spustite na niže bitrateove, slika vrlo brzo počinje gubiti kvalitet. Nestaju sitni detalji, tekst postaje nečitljiv, a registarske tablice i lica mogu postati problematični za identifikaciju. AV1 mnogo uspješnije čuva te informacije čak i kada je dostupna mrežna propusnost ograničena. Upravo zato video ostaje upotrebljiv za analitiku i forenzičke potrebe”, kaže Lundberg.

Važna tehnologija za budućnost AI analitike

Razvoj AI analitike dodatno povećava važnost kvalitetne kompresije videosnimaka, jer savremeni algoritmi direktno zavise od preciznosti i jasnoće ulaznog videa. Svaki izgubljeni detalj može negativno utjecati na tačnost analize, zbog čega AV1 postaje posebno zanimljiv za cloud AI sisteme i napredne analitičke platforme koje zahtijevaju visok kvalitet slike uz što manju potrošnju mrežnih resursa. “AI analitika može biti kvalitetna samo onoliko koliko je kvalitetan video koji dobija. Ako kompresija ukloni detalje ili zamagli objekte, algoritmi jednostavno nemaju dovoljno kvalitetne podatke za analizu”, napominje Lundberg.

AV1 omogućava da više detalja stigne do cloud analitike bez enormnog povećanja opterećenja mreže, što je izuzetno važno i za buduće AI sisteme. Posebno je zanimljivo to što AV1 nije razvijan samo za klasični videonadzor, nego i za cloud streaming, WebRTC i moderne hibridne arhitekture. To znači da se prirodno uklapa u buduće modele videonadzora zasnovane na kombinaciji edge i cloud obrade.

Cloud infrastruktura i video visoke rezolucije

Rast cloud infrastrukture dodatno povećava važnost efikasne kompresije. Sve više korisnika danas želi centraliziranu obradu videa, udaljeni pristup i cloud AI modele, ali bez enormnog povećanja bandwidtha. Upravo tu AV1 donosi jednu od najvećih strateških prednosti. “Edge analitika ostat će veoma važna za detekciju uživo i lokalnu obradu podataka, ali sve više analitike seli se prema cloudu gdje su dostupni snažniji AI modeli i veća procesorska snaga”, navodi Lundberg i pojašnjava kako AV1 omogućava da se detaljan video prenosi prema cloud platformama bez preopterećenja infrastrukture, što je ključni preduslov za skaliranje cloud analitike u budućnosti. Istovremeno, industrija se priprema i za širu primjenu 8K rezolucije. Iako takvi sistemi još nisu standard, proizvođači već sada razvijaju infrastrukturu koja će moći podržati buduće zahtjeve za ekstremno detaljnim videom.

“Danas 8K još nije široko zastupljen u sigurnosnoj industriji, ali taj trenutak dolazi. Bez efikasne kompresije takvi sistemi bi bili veoma skupi i zahtjevni za implementaciju. AV1 će omogućiti da čak i veoma visoke rezolucije postanu realna opcija za cloud i enterprise okruženja”, kaže Lundberg.

Budućnost mrežnog videa

Za razliku od prethodnih generacija kodeka, AV1 je potpuno otvoren i royalty-free standard, što omogućava veću interoperabilnost između platformi i jednostavniji razvoj novih aplikacija. Upravo ta otvorenost jedan je od razloga zašto ga danas podržavaju svi veći browseri, operativni sistemi i mobilne platforme.

Industrijski analitičari smatraju da će potpuna tranzicija trajati godinama i da će H.264 i H.265 još dugo ostati prisutni u videonadzoru. Ipak, sve više proizvođača i cloud platformi već sada razvija infrastrukturu zasnovanu upravo na AV1 kodeku.

“Tranzicija cijele industrije neće se dogoditi preko noći. Podrška za starije kodeke i dalje će biti važna još godinama. Ali AV1 je već sada na veoma brzom putu da postane novi standard mrežnog videa. Kako kompanije budu povećavale upotrebu AI analitike i cloud infrastrukture, potreba za efikasnijom kompresijom videa postajat će sve izraženija”, zaključuje Lundberg.

Za sigurnosnu industriju AV1 tako nije samo nova tehnologija kompresije nego temelj buduće videoinfrastrukture koja mora podržati AI analitiku, cloud obradu i ogromne količine videopodataka bez eksponencijalnog rasta troškova mreže i pohrane.